IP Spoofing Saldırılarına Karşı Hangi Önlemler Alınabilir?
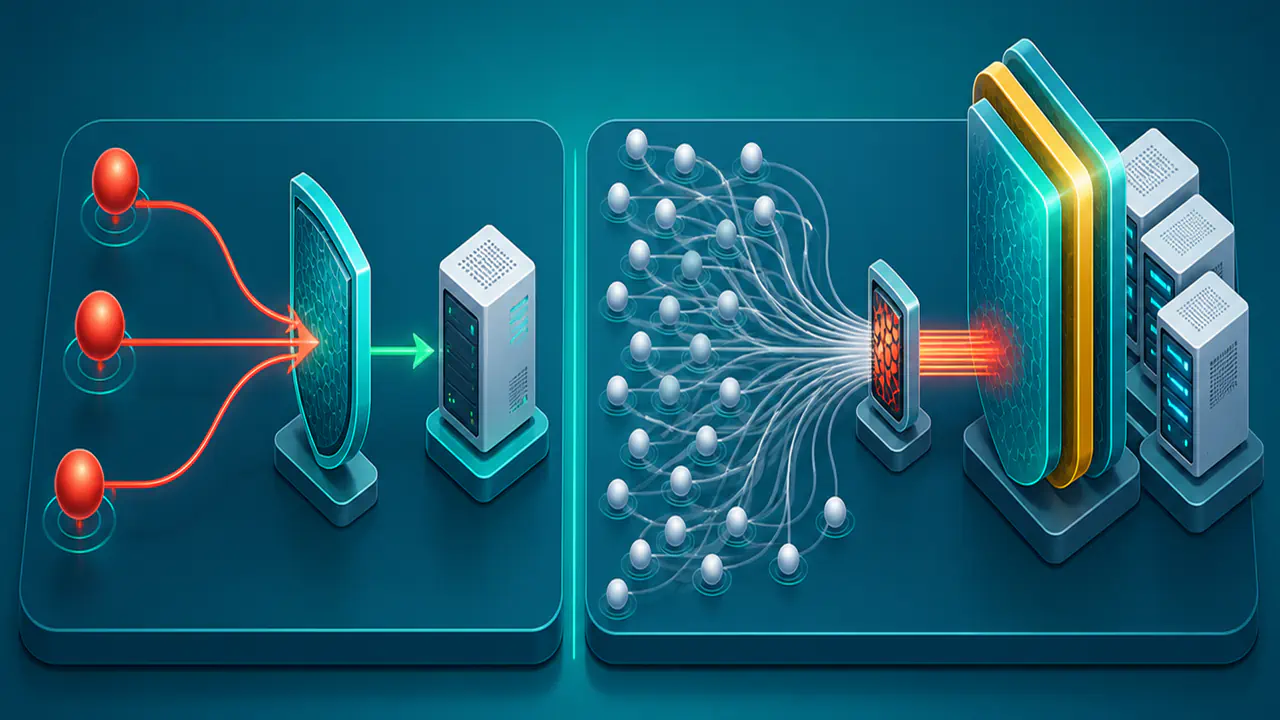
IP spoofing, bir paketin başka bir göndericiden geliyormuş gibi görünmesi için kaynak IP adresinin sahteleştirilmesidir. En etkili savunma, paketi yalnız hedefte incelemek yerine kaynağa yakın ağ sınırlarında doğrulamak ve geçersiz kaynak adreslerini çıkış noktasında durdurmaktır.
Tek bir güvenlik duvarı ayarı bütün riski ortadan kaldırmaz. Ağ yöneticisi kaynak adreslerini hem yerel ağda hem ağ sınırında doğrular; uygulama yöneticisi de IP adresine dayanmayan kimlik doğrulama yöntemleri kullanır. İzleme ve olay müdahalesi bu kontrolleri tamamlar.
Kaynak IP Adresi Neden Tek Başına Göndericiyi Doğrulamaz?
Yönlendiriciler bir paketi çoğunlukla hedef adresine göre iletir. Kaynak alanının gerçekten o göndericiye ait olduğunu ayrıca denetleyen bir mekanizma yoksa sahte adresli paket de ağ yolunda ilerleyebilir.
Sahte kaynak adresi kullanan gönderici, yanıt paketlerini çoğu durumda göremez; çünkü yanıtlar pakette yazılı olan sahte adrese gider. Buna rağmen saldırgan tek yönlü veya bağlantısız trafikle zarar verebilir. Yansıtma saldırılarında ise yanıtların saldırgana değil, kaynak adresi taklit edilen hedef sisteme gitmesi amaçlanır. Bu nedenle “yanıt alamazsa saldırı olmaz” varsayımı güvenilir değildir. Ayrıca saldırgan yanıtların geçtiği ağ yolunu izleyebiliyorsa bu paketleri görebilir.
IPv6 ağları, daha geniş bir adres alanına sahip olsa da kaynak adresi sahteciliğine karşı kendiliğinden koruma sağlamaz. Kaynak doğrulamayı hem IPv4 hem IPv6 için uygulayın; filtrelere o ağda geçerli olan bütün adres bloklarını dahil edin.
Uç Ağda Kaynak Doğrulama
En güçlü savunma noktası, paketin internete çıkmadan önce görülebildiği ilk yönlendirici veya erişim katmanıdır. Ağ yöneticisi burada hangi arayüzün, abonenin ya da yerel ağın hangi adresleri kullanmaya yetkili olduğunu bilir ve doğrulamayı bu bilgiye göre yapabilir.
Giriş Filtreleme
Giriş filtreleme, bir ağa dışarıdan veya müşteri bağlantısından giren paketin kaynak adresini beklenen adres aralığıyla karşılaştırır. Bir müşteriye belirli bir adres bloğu tahsis edilmişse, o bağlantıdan bunun dışındaki bir kaynakla gelen paketlerin kabul edilmemesi sahte trafiğin internete yayılmasını azaltır.
“Giriş” ve “çıkış” terimleri bakış noktasına göre değişebilir. Müşteri açısından internete giden trafik çıkış trafiğidir; internet servis sağlayıcısı açısından aynı paket müşteri bağlantısından kendi ağına girer. Esas kural, paketin kaynak adresini, hangi adreslerin kullanılabileceğinin bilindiği ilk ağ noktasında denetlemektir.
Çıkış Filtreleme
Çıkış filtreleme, kurum veya yerel ağdan ayrılan paketlerin yalnız o ağa atanmış kaynak adreslerini taşımasını sağlar. Yanlış yapılandırılmış cihazlar, zararlı yazılımlar veya yetkisiz sistemler sahte kaynak üretse bile trafik sınırda durdurulabilir.
Adres bloğuna göre filtreleme, aynı izinli bloktaki başka bir cihazın adresiyle gönderilmiş paketi tek başına ayıramaz. Cihaz düzeyinde koruma için kaynak adresini cihazın bağlı olduğu ağ bağlantısıyla da eşleştirmek gerekir. Bu kontrol adresleme hatalarını da görünür kılabilir. Filtreleri tahsisli IPv4 ve IPv6 bloklarını, geçiş dönemlerini ve çoklu bağlantı yapısını dikkate almadan hazırlarsanız meşru trafiği de kesebilirsiniz.
Yönlendirme Bilgisine Dayalı Doğrulama
uRPF (Unicast Reverse Path Forwarding), kaynak IP adresine geri gönderilecek bir paketin hangi yoldan iletileceğini yönlendiricinin iletim bilgisiyle kontrol eder. Strict (katı) uRPF, kaynak adrese giden en iyi yolun paketin geldiği arayüzü kullanmasını bekler. Loose (gevşek) uRPF ise arayüz eşleşmesini aramadan kaynak adrese bir yol bulunup bulunmadığına bakar.
Katı kontrol, tek bağlantılı ve simetrik ağlarda etkili olabilir. Buna karşılık trafiğin gidiş ve dönüşte farklı bağlantıları izlediği ağlarda geçerli paketleri yanlışlıkla reddedebilir. Gevşek kontrolün meşru trafiği engelleme riski daha düşüktür, fakat yönlendirilebilir bir adresi taklit eden paketi ayıramayabilir. Ayrıca daha özel bir yol bulunmadığında seçilen varsayılan yolun geçerli sayıldığı bazı uygulamalarda hemen her kaynak adresi kontrolü geçebilir; bu yolun doğrulamaya dahil edilip edilmediği ürün belgelerinden kontrol edilmelidir.
Çok Bağlantılı Ağlarda uRPF Seçimi
Bir kurum birden fazla internet servis sağlayıcısına, veri merkezine veya bağlantıya sahipse dönüş yolu paketin geldiği arayüzden farklı olabilir. Bu durumda yalnız en iyi tek yola bakan katı doğrulama, asimetrik fakat meşru trafiği sahte sanabilir.
Feasible-path uRPF, kaynak IP prefix'i için bilinen alternatif geçerli yolları da hesaba katar. EFP-uRPF (Enhanced Feasible-Path uRPF), yönlendirme bilgisini daha esnek değerlendirerek meşru trafiğin yanlışlıkla engellenme olasılığını azaltmayı amaçlar. Yöntemin güvenilirliği, yönlendirme bilgisinin güncel olmasına ve ağın gerçek bağlantı yapısını yansıtmasına bağlıdır.
Her ağ için aynı kaynak doğrulama politikasını kullanmak doğru değildir. Tek bağlantılı bir erişim ağıyla çok bağlantılı kurumsal ağ aynı kontrol düzeyini kullanamayabilir. Bu nedenle üreticiye özgü komutlar veya hazır kural listeleri, yetkili ağ yöneticisinin bağlantı yapısını ve adres tahsislerini incelemesinin yerini tutmaz.
Sunucu ve Uygulama Katmanında Tamamlayıcı Kontroller
Ağ filtreleri sahte kaynak trafiğini azaltır, ancak sunucu ve uygulamalarda IP adresini tek başına kullanıcı kimliği veya erişim yetkisi olarak kabul etmeyin. Kimliği doğrulanmış oturumlar, şifreli bağlantılar ve isteklerin değiştirilmediğini doğrulayan bütünlük kontrolleri kullanın. Yetkiyi, paketteki IP adresine değil doğrulanan hesaba ve o hesaba verilen izinlere göre belirleyin.
Bağlantı durumunun doğrulanması, makul istek sınırları ve beklenmeyen protokol davranışlarının reddedilmesi de kötüye kullanımın etkisini sınırlayabilir. Bu kontroller kaynak sahteciliğini ağdan kaldırmaz. Kimlik ve bütünlük doğrulaması yetkisiz işlemleri zorlaştırırken istek sınırları sunucu kaynaklarının tüketilmesini azaltabilir; ağ bağlantısını dolduran bir saldırıda internet servis sağlayıcısının desteği de gerekebilir.
İzleme ve Olay Müdahalesi
Filtrelenen paket sayısı aniden artarsa, belirli bir arayüzden tahsis dışı kaynaklar gelirse veya aynı olağandışı kaynak adresi örüntüsü farklı noktalarda görülürse olası nedeni inceleyin. Bununla birlikte tek bir anormal kayıt, IP spoofing saldırısının kanıtı sayılmaz; yanlış yönlendirme, eski adres tahsisi veya hatalı cihaz yapılandırması da benzer belirti üretebilir.
Olay kaydında zaman damgasını, gelen arayüzü, kaynak ve hedef IP adreslerini, protokolü, paket sayısını ve yakın zamanda yapılan ağ değişikliklerini tutun. Gereğinden fazla kişisel veri kaydetmeyin ve saklama süresini kurum politikasına göre sınırlayın.
Müdahale sırasında önce trafiğin hangi sınırdan geldiğini doğrulayın, ardından internet servis sağlayıcısı veya üst ağ işletmecisiyle paylaşılabilecek teknik kanıtı hazırlayın. Kaynak adresi doğrudan engellemek her zaman doğru sonuç vermez; sahte adres masum bir sisteme ait olabilir ve engelleme gerçek kaynağı durdurmayabilir.
Ev ve Küçük Ofis Ağlarında Alınabilecek Önlemler
Ev kullanıcısı, internet servis sağlayıcısının omurga veya abone toplama noktasındaki kaynak doğrulamasını kendisi uygulayamaz. Modem ya da yönlendiricide “anti-spoofing”, “source validation” veya benzeri bir seçenek bulunuyorsa bunun etkisi ürünün çalışma biçimine bağlıdır; işlevini bilmediğiniz kuralları rastgele etkinleştirmeyin. Genel IP adresini gösteren bir sayfa, paketlerin gerçek kaynağını veya ağdaki kaynak doğrulama kurallarını test etmez.
Yönlendirici yazılımını güncel tutmak ve kullanılmayan uzaktan yönetimi kapatmak, yerel cihazın ele geçirilmesi riskini azaltabilir. Şüpheli trafik belirtilerini internet servis sağlayıcısına bildirin. Tek bir modem uyarısı veya bağlantı sorunu saldırı kanıtı değildir; kayıtları ilgili zaman aralığıyla birlikte incelemek gerekir. Bu yerel önlemler, internet standartlarını geliştiren IETF'nin BCP 38 belgesinde önerdiği ağ sınırında kaynak filtrelemesinin yerine geçmez.