Halka Açık Wi-Fi Ağlarında VPN Ne Sağlar?
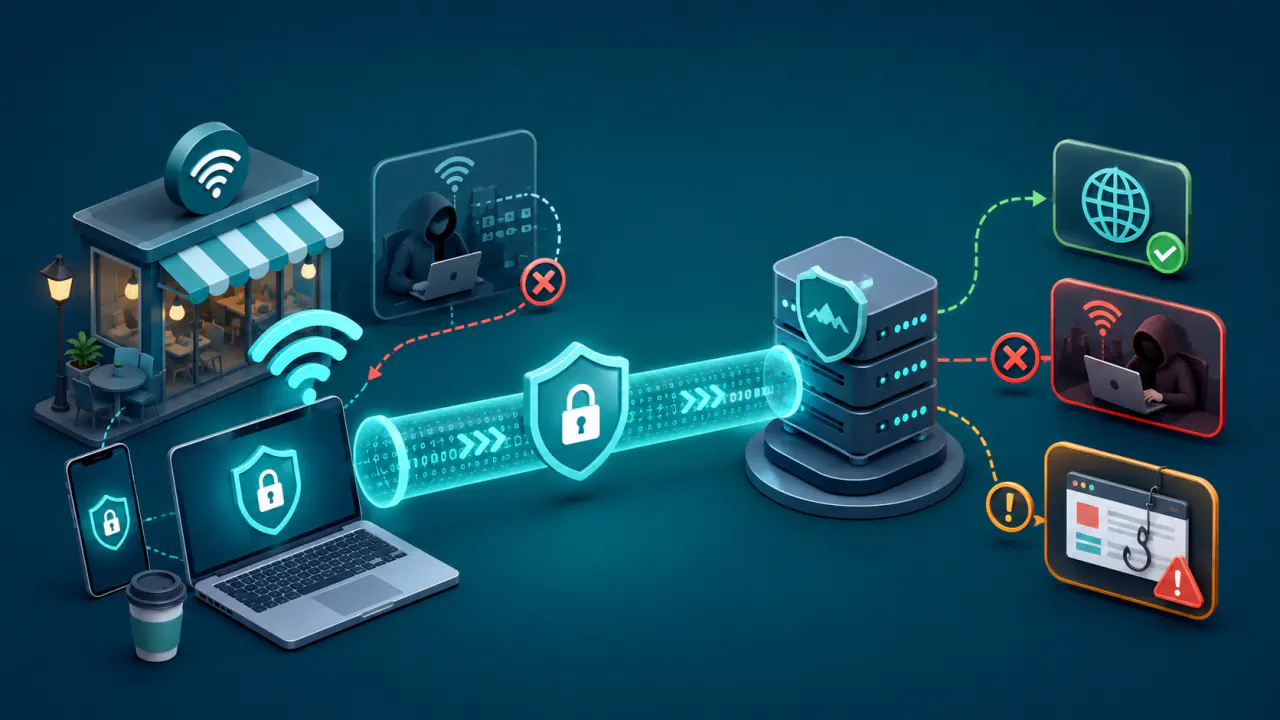
Halka açık Wi-Fi ağları kafe, otel, havaalanı ve ortak çalışma alanı gibi yerlerde kolay internet erişimi sunar. Ancak ağı kimin yönettiğini, erişim noktasının gerçekten işletmeye ait olup olmadığını ve aynı ağa hangi cihazların bağlandığını her zaman bilemezsiniz.
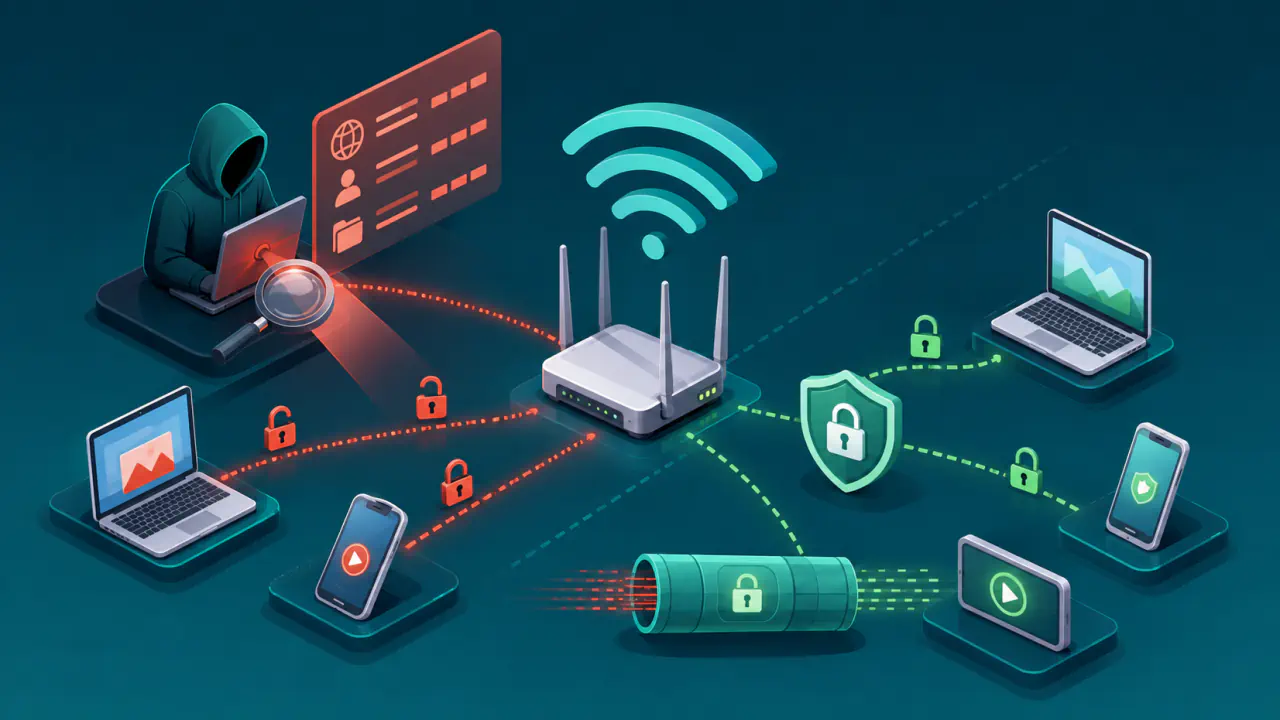
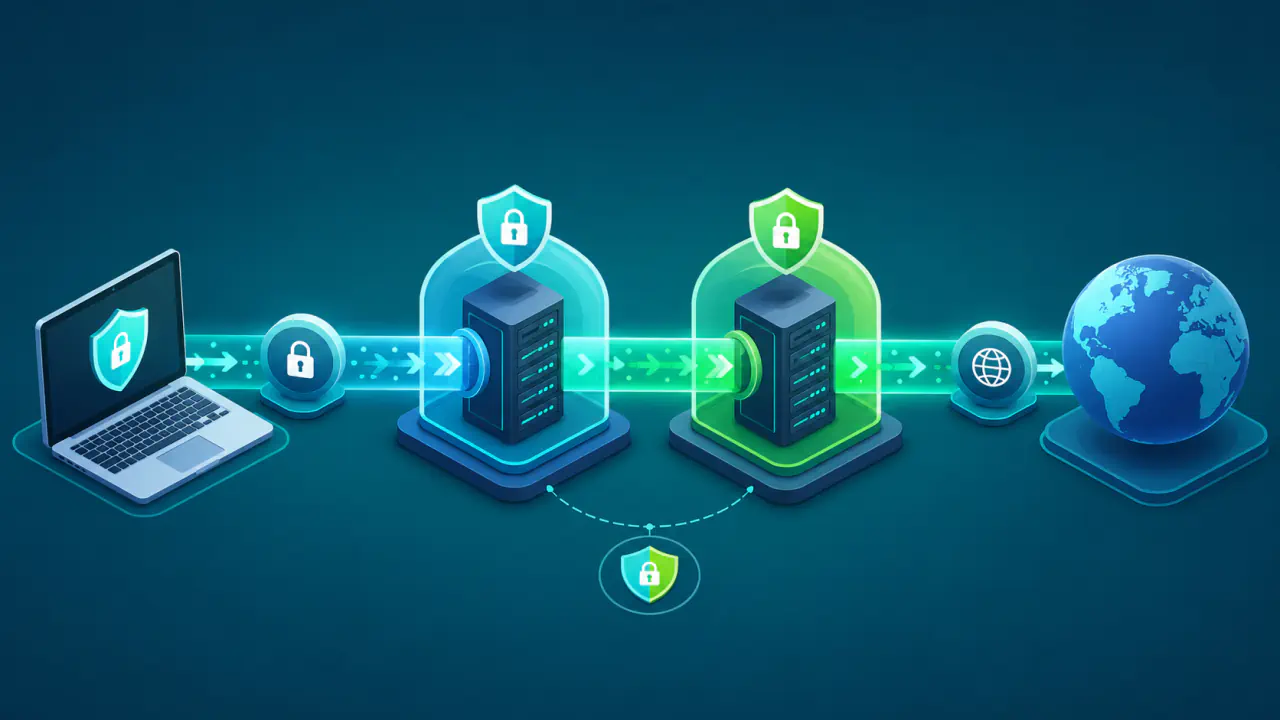
VPN, cihaz ile VPN sunucusu arasındaki internet trafiğini şifreler. Böylece Wi-Fi ağını yöneten kişi veya aynı ağdaki başka biri, tünelin içindeki web isteklerini ve veri içeriğini doğrudan okuyamaz.
VPN her riski ortadan kaldırmaz. Bağlandığınız erişim noktasının gerçek olup olmadığını denetlemez, kimlik avı sayfasını tanımaz ve sahte bir siteye yazdığınız parolayı koruyamaz. Ayrıca internet trafiği VPN sağlayıcısının altyapısından geçtiği için sağlayıcıyı dikkatle seçmeniz gerekir.
Halka Açık Wi-Fi'da VPN'in Koruduğu ve Koruyamadığı Veriler
- VPN tüneli, cihaz ile VPN sunucusu arasındaki internet trafiğini şifreler.
- Tam tünel, Wi-Fi operatörünün ve aynı ağdaki kişilerin ziyaret ettiğiniz siteleri görmesini büyük ölçüde engeller.
- DNS sorguları veya bazı uygulama bağlantıları tünelin dışına çıkarsa bu trafik yerel ağda görünür kalabilir.
- VPN sahte erişim noktalarını, kimlik avını, zararlı yazılımları veya yanlış siteye bilgi girmenizi kendiliğinden engellemez.
- VPN, HTTPS'in yerine geçmez; VPN ve HTTPS bağlantının farklı bölümlerini korur.
VPN Yerel Ağda Neyi Gizler?
VPN bağlantısı çalışıyorsa tünel kapsamındaki internet trafiği önce VPN sunucusuna gider. Halka açık Wi-Fi'ı yöneten kişi veya yerel ağdaki bir gözlemci, tam tünelin içindeki web isteklerini, açılan sayfaları ve veri içeriğini normal koşullarda göremez.
Yerel ağ yine de cihazın bir VPN sunucusuna bağlandığını görebilir. Bağlantının başlama ve bitiş zamanı, aktarılan yaklaşık veri miktarı, VPN sunucusunun IP adresi ve kullanılan bağlantı protokolü görünür kalabilir. VPN bu nedenle ağ üzerindeki bütün izleri yok eden bir anonimlik aracı değildir.
Yerel ağın görebildiği bilgiler VPN ayarına göre değişir. Tam tünel, cihaz trafiğinin büyük bölümünü VPN üzerinden gönderir. Split tunnel (bölünmüş tünelleme), hangi uygulama veya hedef trafiğinin VPN'den geçeceğini ve hangisinin doğrudan internete çıkacağını belirlemenizi sağlar. DNS sorguları ya da tarayıcının ses, görüntü ve veri iletişiminde kullandığı WebRTC bağlantıları tünelin dışına çıkarsa ağ operatörü hedefler hakkında ek bilgi edinebilir.
Aynı Wi-Fi Ağındaki Diğer Cihazlara Karşı Koruma
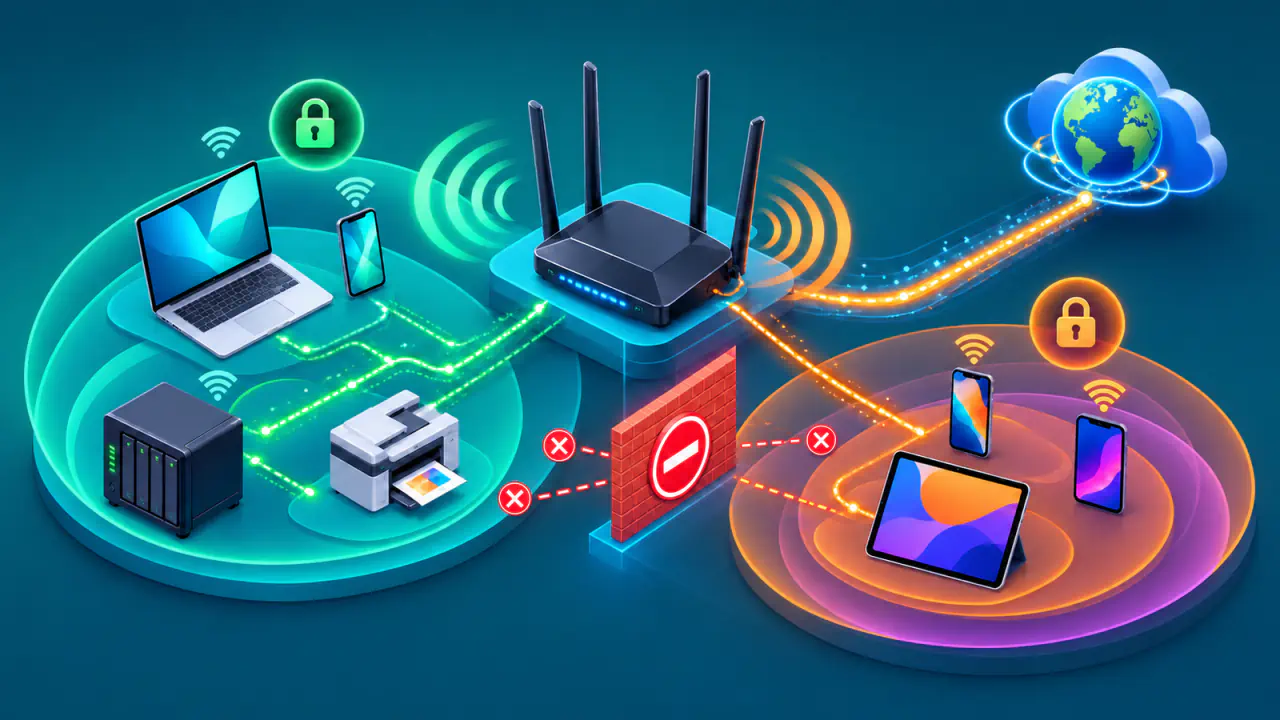
Ortak ağdaki başka biri şifrelenmemiş trafiği dinlemeye veya ağ yönlendirmesine müdahale etmeye çalışabilir. VPN tüneli, internete giden verilerin okunmasını veya ağdaki bir cihazın içeriği değiştirmesini zorlaştırır.
VPN, cihazı yerel ağdan tamamen ayırmaz. Dosya paylaşımı, yazıcı hizmetleri, açık portlar ve işletim sisteminin yerel keşif özellikleri ağ ayarına göre erişilebilir kalabilir. Windows'ta ortak Wi-Fi bağlantısı için genel ağ profilini seçmek ve ihtiyaç duyulmayan paylaşım hizmetlerini kapatmak yerel erişim riskini azaltır. Diğer cihazlarda da dosya paylaşımı ve yerel ağ erişim izinlerini kontrol edin.
VPN'in Çözmediği Riskler
VPN, ziyaret ettiğiniz sitenin gerçek olup olmadığını denetlemez. Sahte bir giriş sayfasına yazılan parola tünel içinde şifreli taşınsa bile saldırganın sunucusuna ulaşır. Zararlı bir dosya indirir, sahte bir uygulama kurar veya hassas bilgiyi yanlış kişiye gönderirseniz VPN sizi bunların sonuçlarından korumaz.
VPN cihazdaki zararlı yazılımı temizlemez, güncel olmayan işletim sistemindeki açığı kapatmaz ve hesapta çok faktörlü doğrulama bulunmamasını telafi etmez. Halka açık Wi-Fi'da güvende kalmak için trafiği şifrelemenin yanı sıra doğru siteyi açmanız, cihazı güncel tutmanız ve hesaplarınızı güçlü biçimde korumanız gerekir.
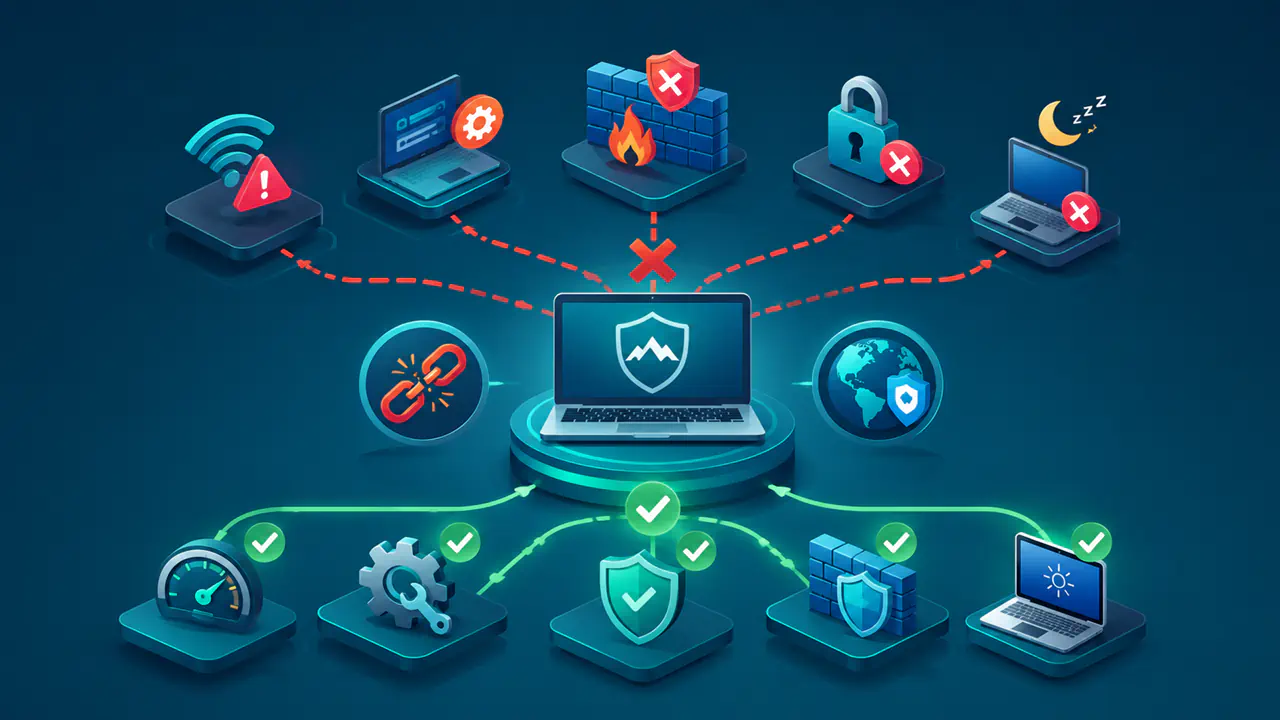
VPN bağlantısı koparsa tünelin sağladığı koruma sona erer. Kill switch, VPN bağlantısı koptuğunda koruma kapsamındaki trafiği durdurarak uygulamaların siz fark etmeden normal Wi-Fi üzerinden internete çıkmasını önler. Bazı modlar cihaz genelinde çalışırken bazıları yalnız seçili uygulamaları kapsar. Bu özellik kapalıysa veya bir uygulama kapsam dışında bırakılmışsa uygulama doğrudan bağlantıya dönebilir.
VPN Sahte Wi-Fi Ağını veya Kimlik Avını Engeller mi?
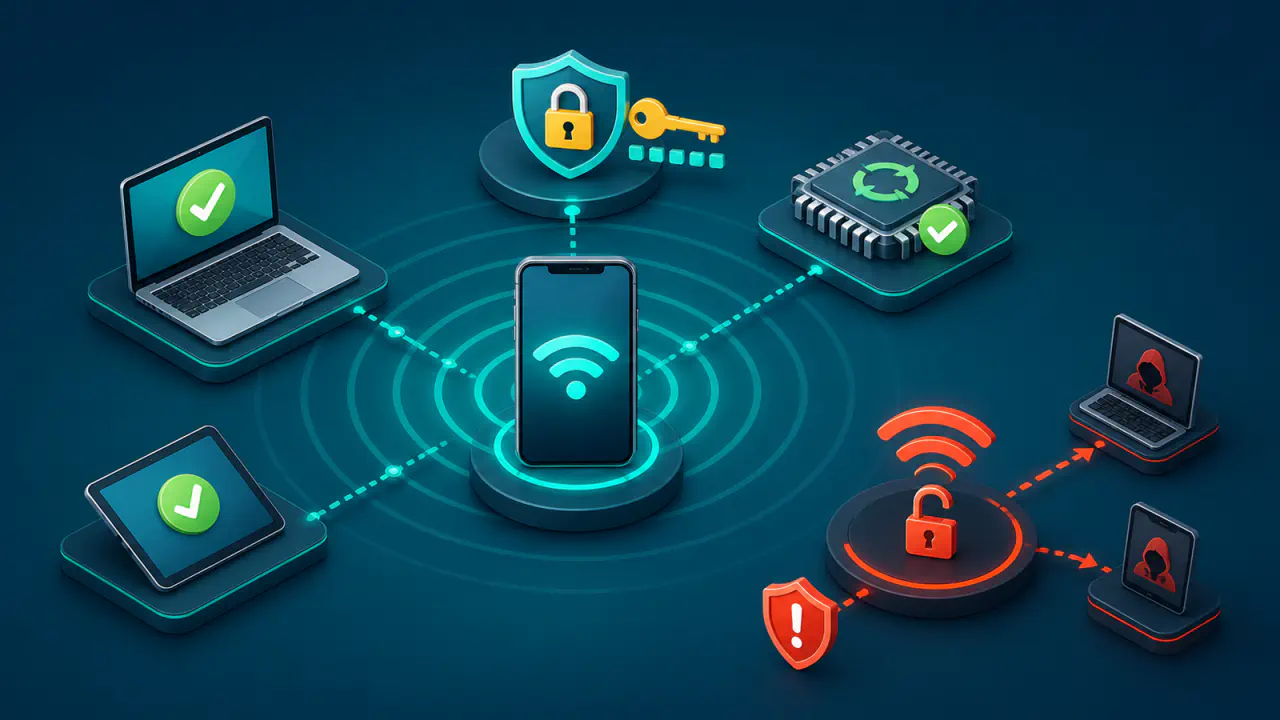
Hayır. Saldırgan, gerçek işletmenin ağına benzeyen bir adla sahte erişim noktası kurabilir. VPN, tünel kurulduktan sonra internet trafiğini koruyabilir, ancak bağlandığınız Wi-Fi ağının işletmeye ait olduğunu doğrulamaz. VPN etkinleşmeden önce sahte ağın açtığı portala bilgi girerseniz bu bilgiler saldırgana ulaşabilir.
Bağlanmadan önce kablosuz ağ adını işletme personeline sorun ve cihazın ortak ağlara otomatik bağlanmasını kapatın. Giriş portalında yalnızca ağı etkinleştirmek için gereken bilgileri paylaşın; giriş işlemini tamamladıktan sonra VPN bağlantısının kurulduğunu kontrol edin.
HTTPS ile VPN'in Rolleri Neden Farklıdır?
HTTPS, tarayıcı veya uygulama ile hedef hizmet arasındaki bağlantıyı şifreler. Sertifika denetimi de doğru alan adına bağlandığınızı doğrulamaya yardımcı olur. VPN ise cihaz ile VPN sunucusu arasındaki ağ yolunu korur. Bu nedenle biri diğerinin yerine geçmez.
HTTPS bağlantısı VPN tünelinin içinden geçer ve VPN sunucusundan sonra hedef siteye kadar şifreli kalır. Yalnızca HTTP kullanan bir sayfada Wi-Fi operatörü tünelin içeriğini göremez; ancak VPN sağlayıcısı veya VPN sunucusundan sonraki ağdaki biri içeriği okuyabilir ya da değiştirebilir. VPN açıkken de adres çubuğundaki alan adını ve HTTPS bağlantısını kontrol edin.
Halka Açık Wi-Fi'da VPN Bağlantısını Kontrol Etme
VPN simgesinin görünmesi bütün trafiğin tünelden geçtiğini tek başına kanıtlamaz. Ortak Wi-Fi'a bağlandıktan sonra birkaç noktayı kontrol ederek yanlış ayarı veya kopan bağlantıyı fark edebilirsiniz.
- Kablosuz ağ adının doğru olduğunu işletmeden doğrulayın ve gerekiyorsa giriş portalını tamamlayın.
- Hassas bir işlem yapmadan önce VPN uygulamasında bağlantının kurulduğunu kontrol edin.
- Tarayıcıdaki alan adının doğru ve bağlantının HTTPS olduğunu doğrulayın.
- Kill switch özelliğini etkinleştirin ve hassas işlemlerde kullandığınız uygulamaların koruma kapsamında olduğundan emin olun.
- İşiniz bittiğinde ağı unutun veya otomatik yeniden bağlanmayı kapatın.
Bankacılık, iş hesabı yönetimi veya hassas belge aktarımı sırasında bağlantının güvenilirliğinden emin değilseniz mobil veriyi ya da kişisel erişim noktanızı kullanın. Böylece bilinmeyen Wi-Fi ağına ihtiyaç duymazsınız. VPN riski azaltır, ancak ortak ağı özel bir ağa dönüştürmez.
IP Adresi ve Sızıntı Kontrolleri Ne Gösterir?
VPN'e bağlanmadan önce ve sonra IP Adresim aracını açarak görünen genel IP adreslerini karşılaştırın. VPN çalışıyorsa internet sitelerinin gördüğü adres genellikle VPN sunucusuna ait olur. Yalnızca IP adresinin değişmesi, DNS veya tarayıcı kaynaklı başka bir sızıntı bulunmadığını kanıtlamaz.
DNS sızıntı kontrolü, sorguları yanıtlayan DNS sunucularını; WebRTC kontrolü ise tarayıcının bu bağlantılar üzerinden paylaştığı adresleri incelemeye yardımcı olur. Bu sonuçlar tek başına cihazdaki bütün uygulamaların tünelden geçtiğini garanti etmez. Ağ veya VPN ayarı değiştiğinde kontrolleri yeniden yapın.
VPN Sağlayıcısı Hangi Trafik Bilgilerini Görebilir?
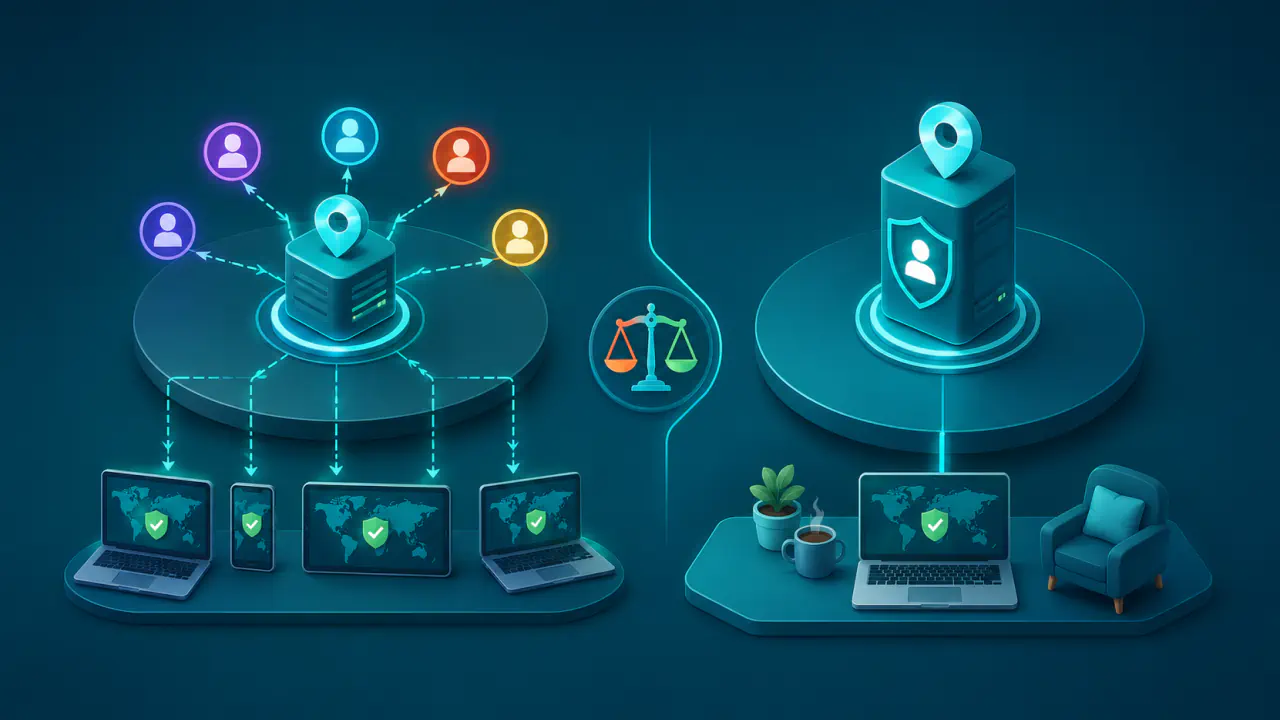
VPN yerel Wi-Fi operatörünün gördüğü ayrıntıları azaltırken veri akışını VPN sağlayıcısının altyapısından geçirir. VPN sağlayıcısı, VPN bağlantısını kurarken kullandığınız genel IP adresini ve tünelden çıkan trafiğin hedef IP adreslerini görebilir; bağlantı zamanı ve veri miktarı da erişebildiği bilgiler arasındadır. DNS sorgularını da bu sağlayıcı yanıtlıyorsa sorguladığınız alan adlarını görebilir. Bu bilgilere erişebilmesi, hepsini kaydettiği anlamına gelmez; kayıt tutulup tutulmadığı hizmetin politikasına ve uygulamasına bağlıdır. Şifrelenmemiş HTTP trafiğinin içeriği de VPN sunucusunda veya sonrasındaki ağ yolunda görünür olabilir.
Bir VPN uygulamasının cihazda bulunması, hizmetin güvenilir olduğu anlamına gelmez. VPN seçerken sağlayıcının veri toplama açıklamalarını, şirket sahipliğini, güvenlik güncellemelerini, bağımsız denetimlerini ve istediği uygulama izinlerini inceleyin. Hizmetin ücretsiz veya ücretli olması tek başına güvenilirlik kanıtı değildir.