RPKI Nedir ve BGP Rota Kaynağı Nasıl Doğrulanır?
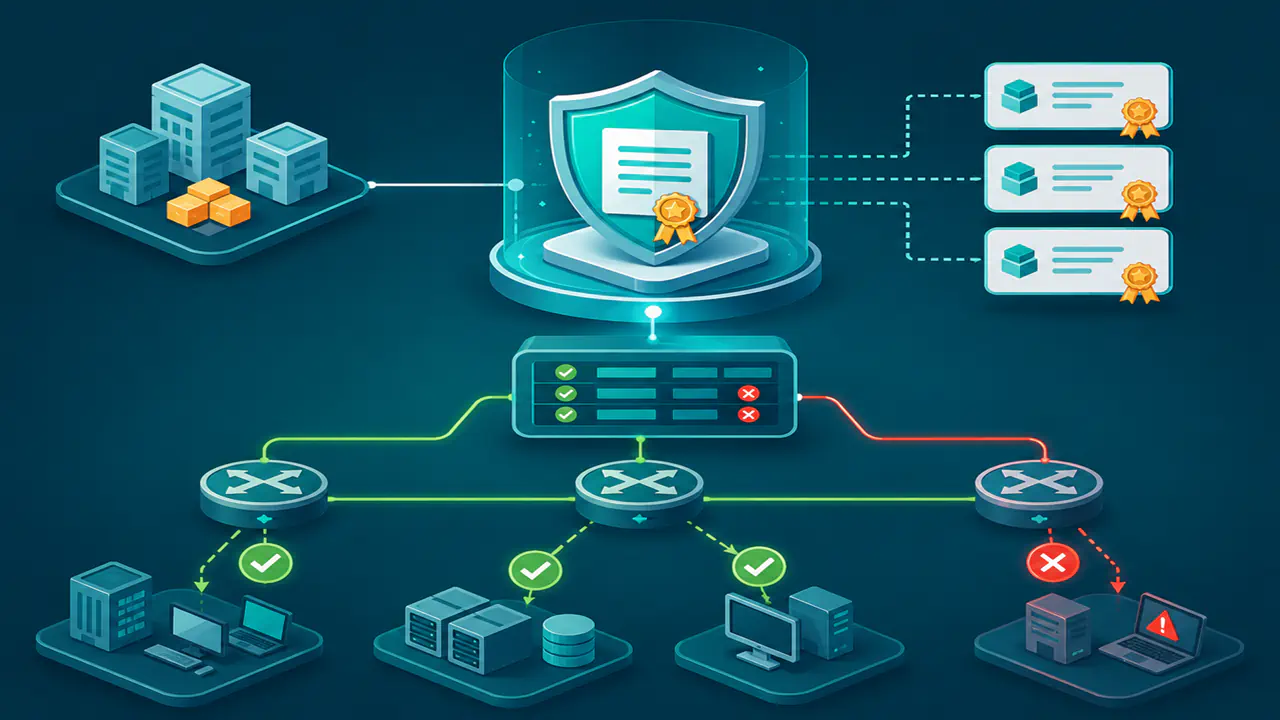
RPKI (Resource Public Key Infrastructure), IP adresi blokları ve ASN'ler gibi internet kaynaklarının tahsis zincirini kriptografik olarak doğrulanabilir hale getirir. IP adresi blokları ile ASN'ler üzerindeki tahsis yetkisini kaynak sertifikalarıyla temsil eder.
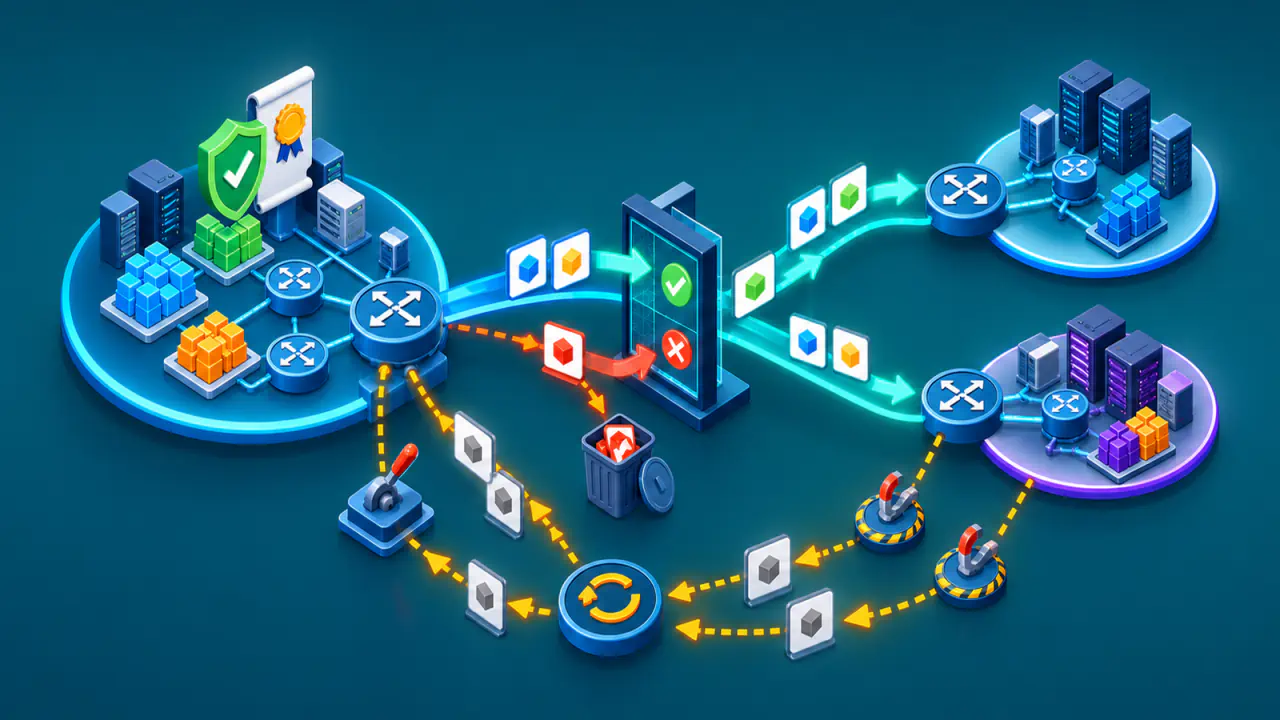
Ağlar arasında rota duyurularını taşıyan BGP açısından RPKI'nin temel işlevi, bir IP adresi bloğu sahibinin belirli bir IP prefix'ini hangi kaynak ASN'nin duyurabileceğini ROA (Route Origin Authorization) adlı imzalı nesneyle belirtmesine olanak tanımaktır. Prefix, yönlendirmede tek bir bütün olarak ele alınan IP adresi bloğunu ifade eder. Ağ operatörleri bu verilerle BGP duyurusundaki prefix ile kaynak ASN eşleşmesini doğrulayabilir; ancak bu kaynak doğrulaması BGP duyurusunu imzalamaz ve yönlendirme kararını tek başına vermez. Duyurudaki prefix, kaynak ASN ve prefix uzunluğunun yetkilendirmelerle karşılaştırılması, ROV (Route Origin Validation) olarak adlandırılır.
RPKI Mimarisi Nasıl Çalışır?
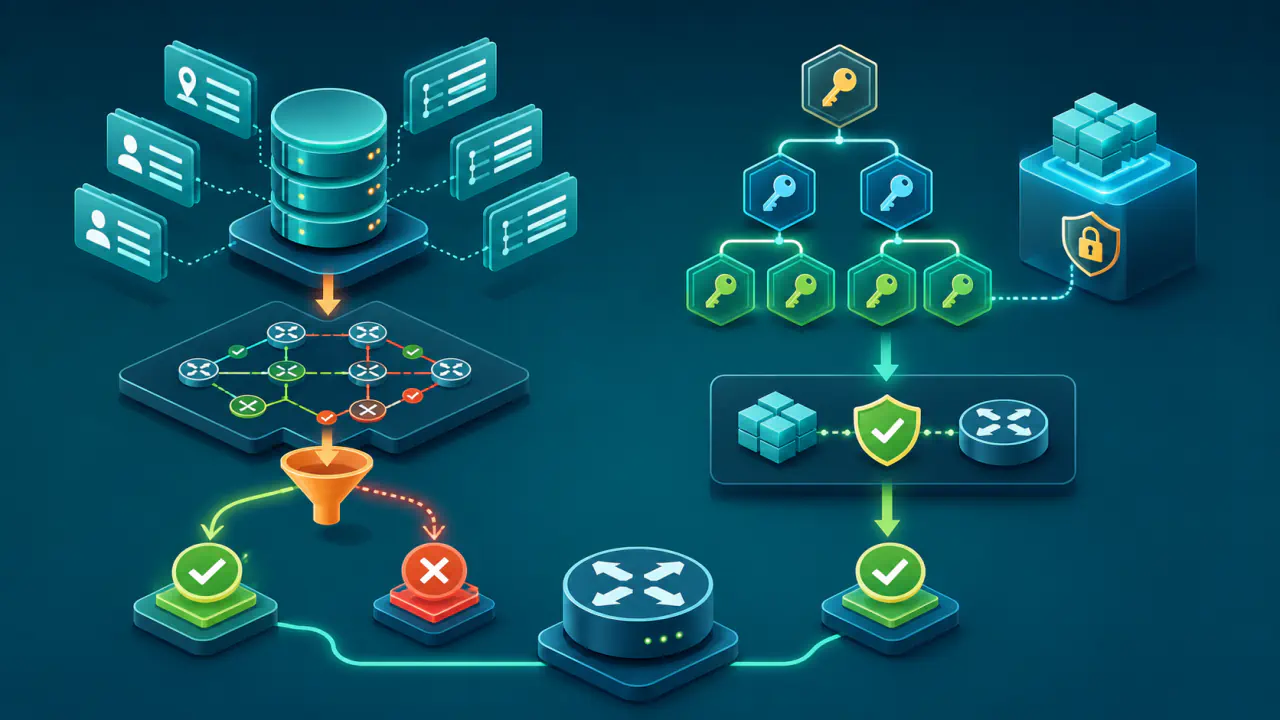
RPKI tek bir veri tabanı veya doğrudan yönlendiriciye eklenen bir imza sistemi değildir. Doğrulayıcının güvenilir başlangıç noktaları olarak tanıdığı Trust Anchor'lar, kaynak sertifikaları, imzalı nesneler, dağıtık depolar ve doğrulayıcı yazılımlar birlikte çalışır. Yönlendirici, doğrulanan yetkilendirme verilerini kendi politikasıyla değerlendirir.
Trust Anchor ve Kaynak Sertifikaları
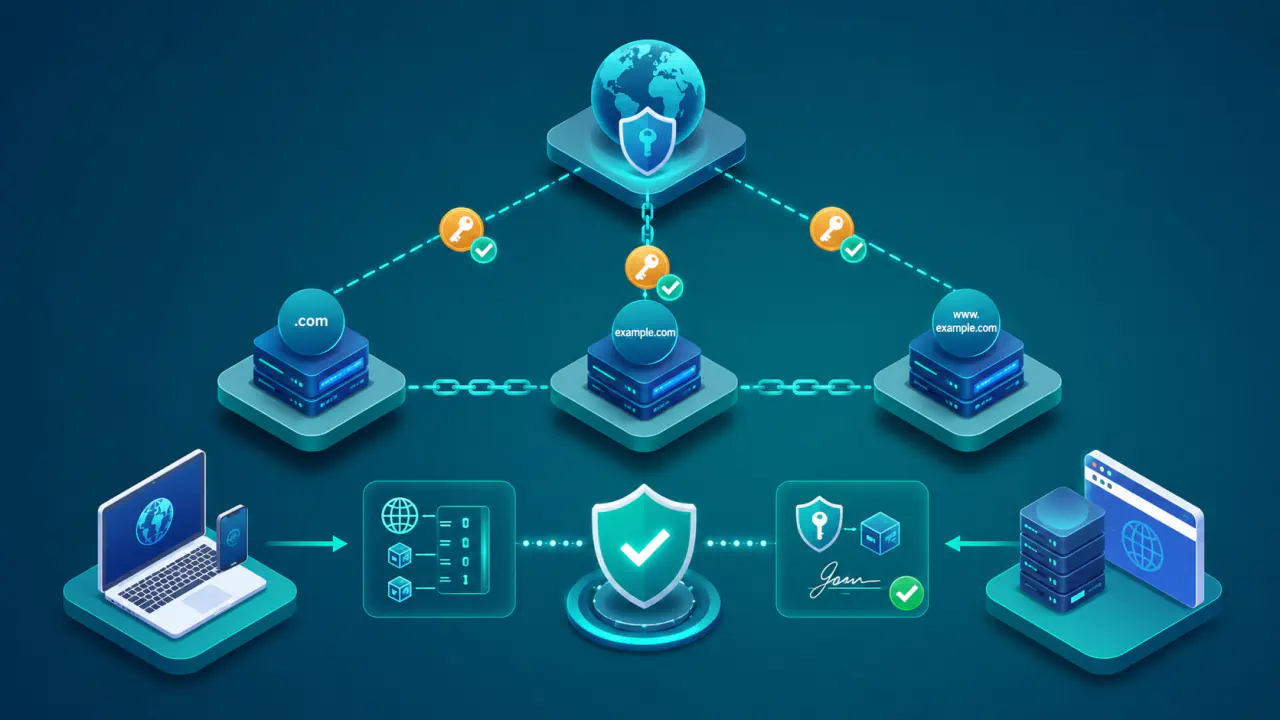
Doğrulama, sistemin güvenilir kabul ettiği Trust Anchor üzerinden başlar. Ağ operatörünün kullandığı doğrulayıcı, bu noktadan başlayarak sertifika zincirini izler ve bir kuruluşun belirli IP adresi blokları veya ASN'ler üzerinde yetkisi bulunup bulunmadığını denetler.
Kaynak sertifikaları, genel anahtarı sertifikada belirtilen internet kaynaklarına bağlar. Bu sertifikalar bir kişi veya şirketin gerçek dünyadaki kimliğini kanıtlamaz; kaynak tahsisini ve bu kaynağa ilişkin yetkiyi kriptografik olarak doğrular.
İmzalı Nesneler ve RPKI Depoları
RPKI depolarında sertifikalar, iptal bilgileri ve ROA gibi imzalı nesneler yayımlanır. Doğrulayıcılar gerekli nesneleri bu depolardan alır, imzaları ve sertifika zincirlerini kendi sistemlerinde denetler.
ROA, kaynak ASN'yi ve bu ASN'nin duyurmasına izin verilen IP prefix'lerini içerir. Her prefix için isteğe bağlı olarak tanımlanan maxLength değeri, duyurulabilecek en büyük prefix uzunluğunu belirtir. Örneğin /16 prefix'i için maxLength 24 verilirse aynı blok içinde, belirtilen kaynak ASN ile yapılan /16–/24 uzunluğundaki duyurular yetkilendirilir. maxLength belirtilmezse yalnız ROA'da yazan prefix'in aynısı yetkilendirilir.
Doğrulayıcı Önbelleği ile Yönlendirici Arasındaki Bağlantı
Doğrulayıcı yazılım depolardaki nesneleri toplar, sertifika zincirlerini ve imzaları denetler, geçerli ROA içeriklerinden prefix ile kaynak ASN arasındaki doğrulanmış yetkilendirmeleri çıkarır. Yönlendiriciler bütün RPKI depolarını ayrı ayrı taramak yerine doğrulayıcının hazırladığı yetkilendirme verilerini RTR (RPKI-Router) protokolüyle alır.
Yönlendirici, aldığı BGP duyurusunun prefix'ini ve kaynak ASN'sini doğrulanmış yetkilendirmelerle karşılaştırır. Doğrulama durumu yönlendirme kararını tek başına belirlemez; ağ operatörü duyuruyu reddetme, tercih değerini değiştirme, yalnız kaydetme veya başka bir işlem yapma kararını kendi politikasına göre verir.
RPKI verisi ile BGP verisi farklı sorulara cevap verir. RPKI, bir prefix'i hangi kaynak ASN'nin duyurmaya yetkili olduğunu bildirir. BGP duyurusu ise hangi ASN'nin rota kaynağı olarak bildirildiğini gösterir; bu iddianın gerçekliği yalnız duyurunun alınmasıyla kanıtlanmaz. Rota kaynağı doğrulaması bu iki bilgiyi karşılaştırır.
BGP Kaynak Doğrulama Durumları Ne Anlama Gelir?
Doğrulayıcıdan gelen veriler, geçerli ROA kayıtlarından çıkarılan yetkilendirmeleri temsil eder. Bir BGP duyurusunun prefix'i, kaynak ASN'si ve prefix uzunluğu bu verilerle karşılaştırıldığında üç temel durum oluşur.
| Durum | Anlamı | Tek Başına Göstermediği Durum |
|---|---|---|
| Valid (geçerli) | Duyurunun prefix'i ve kaynak ASN'si en az bir doğrulanmış yetkilendirmeyle eşleşir; prefix uzunluğu da izin verilen sınırdadır. | AS yolunun tamamının güvenilir veya trafiğin saldırılardan korunmuş olduğunu göstermez. |
| Invalid (geçersiz) | Prefix'i kapsayan yetkilendirmeler vardır, ancak hiçbiri kaynak ASN ve prefix uzunluğunu birlikte yetkilendirmez. | Duyurunun kesin olarak saldırı olduğunu kanıtlamaz; hatalı veya güncellenmemiş bir ROA da bu sonuca yol açabilir. |
| NotFound (kayıt bulunamadı) | Duyurulan prefix'i kapsayan doğrulanmış bir yetkilendirme bulunmaz. | Duyurunun hatalı veya zararlı olduğunu göstermez; ilgili IP adresi bloğu için ROA yayımlanmamış olabilir. |
Tek bir BGP duyurusunu birden fazla doğrulanmış yetkilendirme kapsayabilir. Bunlardan en az biri prefix, kaynak ASN ve izin verilen uzunluk bakımından eşleşirse sonuç Valid olur. Prefix'i kapsayan kayıt yoksa sonuç NotFound, kapsayan kayıt bulunduğu halde hiçbir kayıt duyuruyla eşleşmiyorsa sonuç Invalid olur.
Bu sınıflandırma ile ağ politikası birbirinden ayrıdır. Doğrulama sonucu, operatörün ayrıca bir kabul veya ret kuralı tanımlamasının yerini tutmaz.
Geçersiz Rotaların BGP Politikasında Reddedilmesi
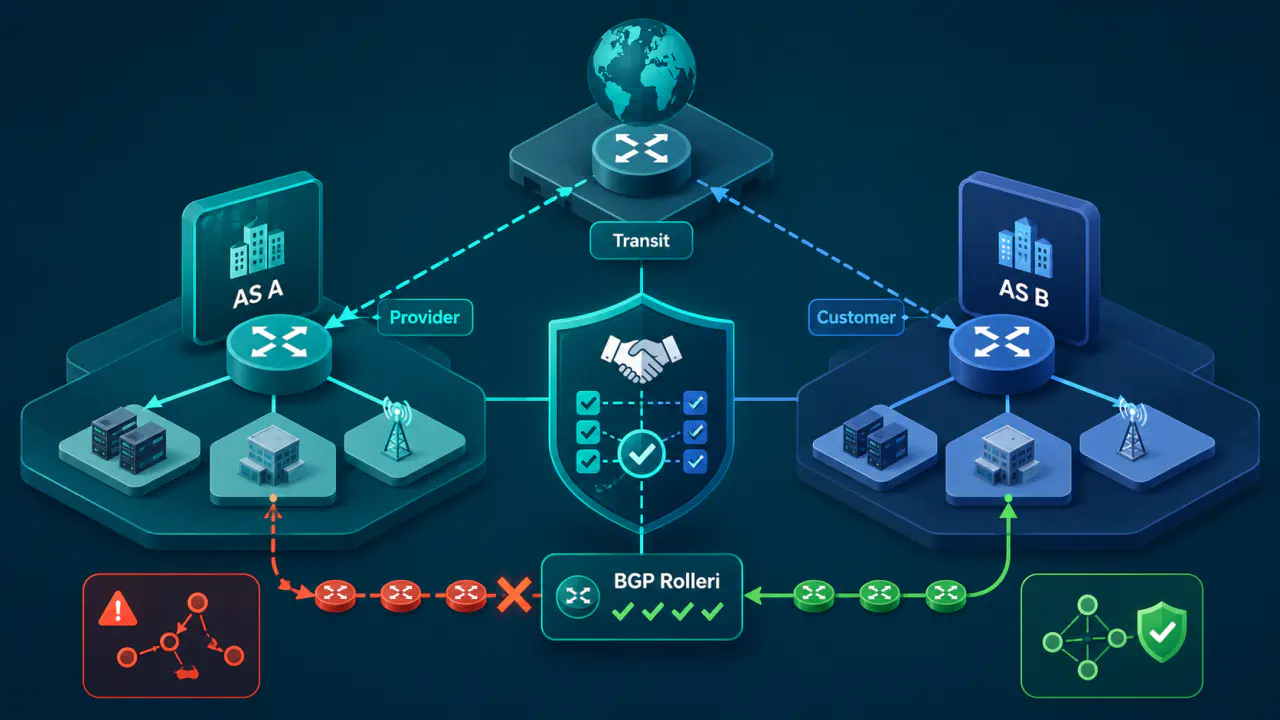
RPKI doğrulaması, bir BGP duyurusunun yetkili kaynak ASN ile eşleşip eşleşmediğini gösterir. Örneğin bir prefix'i yalnız belirli bir ASN duyurmaya yetkiliyse başka bir ASN'den gelen aynı prefix duyurusu, onu kapsayan bir ROA bulunduğunda Invalid olur. Bu durumun yönlendirme tablosuna nasıl yansıyacağını ağ politikası belirler.
Invalid duyuruların kullanılmaması önerilir. Yalnız önceliklerini düşürmek, reddetmekle aynı korumayı sağlamaz: daha özel bir geçersiz rota, düşük tercih değerine rağmen o adreslere giden trafiği üzerine çekebilir. Ağ operatörü ilk kurulumda sonuçları izleyip hatalı ROA kayıtlarını belirledikten sonra ret politikasını uygulayabilir.
Invalid duyuruları reddeden ağlar bu rotaları kullanmaz. Korumanın etkisi ROA kapsamına, doğrulayıcı verisinin güncelliğine ve diğer ağların kendi politikalarına da bağlıdır.
Bu kontrol, yanlış ASN ile yapılan yapılandırma hatalarını ve yetkisiz bir ASN'nin başka bir ağa ait prefix'i duyurduğu bazı BGP hijacking (rota ele geçirme) girişimlerini sınırlandırabilir. Bununla birlikte bir duyurunun Valid olması, seçilen ağ yolunun kısa, doğru veya kötü niyetli müdahaleden arınmış olduğunu kanıtlamaz.
Rota Kaynağı Doğrulaması Hangi Sorunları Önleyemez?
Rota kaynağı doğrulaması BGP için önemli bir güvenlik katmanıdır, ancak uçtan uca bütünlük sağlamaz. Valid sonucu yalnız duyurunun kaynak yetkilendirmesiyle eşleştiğini gösterir.
- BGP UPDATE mesajını imzalamaz: Rota kaynağı doğrulaması, imzalı ROA nesnelerinden çıkarılan veriyi kullanır; BGP duyurusuna imza eklemez.
- AS yolunun tamamını doğrulamaz: Kontrol duyurunun kaynak ASN'sine odaklanır; aradaki AS sıralamasının gerçekliğini kanıtlamaz.
- Rota sızıntılarını tek başına önlemez: Yetkili kaynak ASN'den çıkan bir duyuru, ağlar arasındaki ilişkilere aykırı biçimde yayılmasına rağmen Valid kalabilir.
- Yanlış yapılandırmayı engellemez: Hatalı bir ROA, meşru duyurunun Invalid görünmesine neden olabilir.
- Kabul kararını kendiliğinden vermez: Doğrulama yalnız durumu bildirir; uygulanacak işlem ağ operatörünün açık politikasına bağlıdır.
RPKI Kontrol Sonucu Nasıl Yorumlanır?
Bir prefix ile kaynak ASN eşleşmesini incelemek için BGP RPKI Kontrolü aracı kullanılabilir. Sonuç, kullanılan doğrulayıcı verisinin güncelliğine ve incelenen duyuruya göre değişebilir; tek başına güvenlik garantisi vermez.
Bir kontrol sonucunu kaydederken kullanılan doğrulayıcıyı, verinin alındığı zamanı, prefix'i, kaynak ASN'yi ve eşleşen ROA kayıtlarını birlikte belirtin. Bu bilgiler, farklı zamanlarda veya doğrulayıcılarda görülen sonuçların doğru karşılaştırılmasını sağlar.