IP Spoofing Nedir ve Nasıl Çalışır?
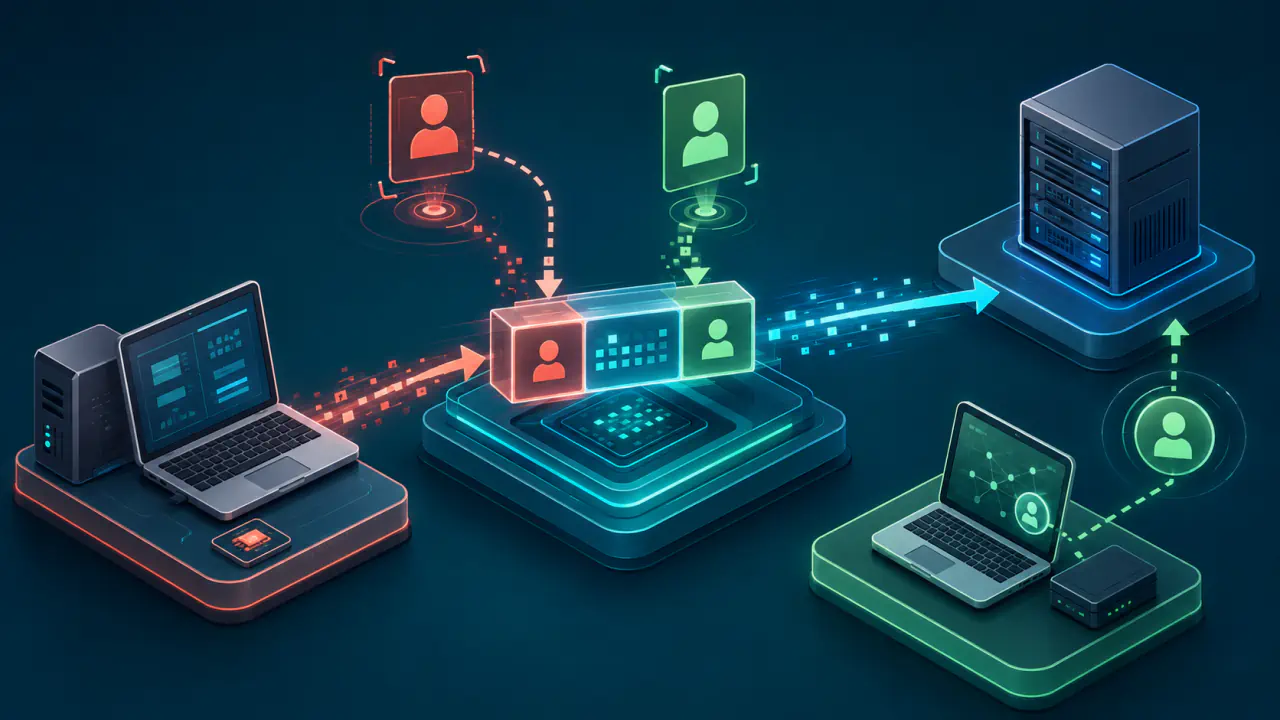
IP spoofing (kaynak IP adresi sahteciliği), bir IP paketinin kaynak adresi alanına gerçek göndericiye ait olmayan bir IP adresi yazılmasıdır. Paketi alan sistem başlıkta başka bir kaynak adresi gördüğü için ek bir doğrulama yapılmazsa trafiği o adresten gelmiş gibi değerlendirebilir.
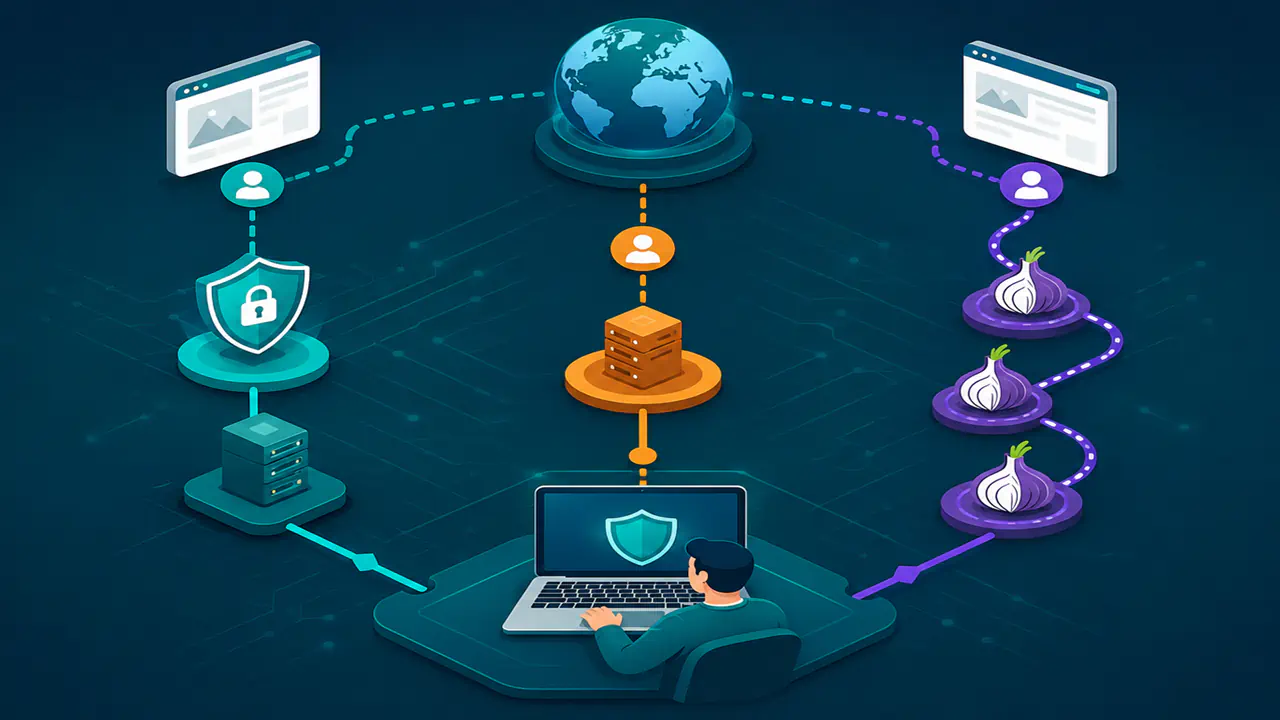
Bu işlem, tarayıcının internete VPN veya proxy üzerinden çıkmasıyla aynı değildir. VPN ve proxy trafiği gerçek bir ara sunucudan geçirir ve yanıtı kullanıcıya taşır. IP spoofing ise belirli paketlerdeki gönderici bilgisini değiştirir; çoğu senaryoda yanıt gerçek göndericiye dönmez.
IP Spoofing'de Kaynak Adresin Değiştirilmesi
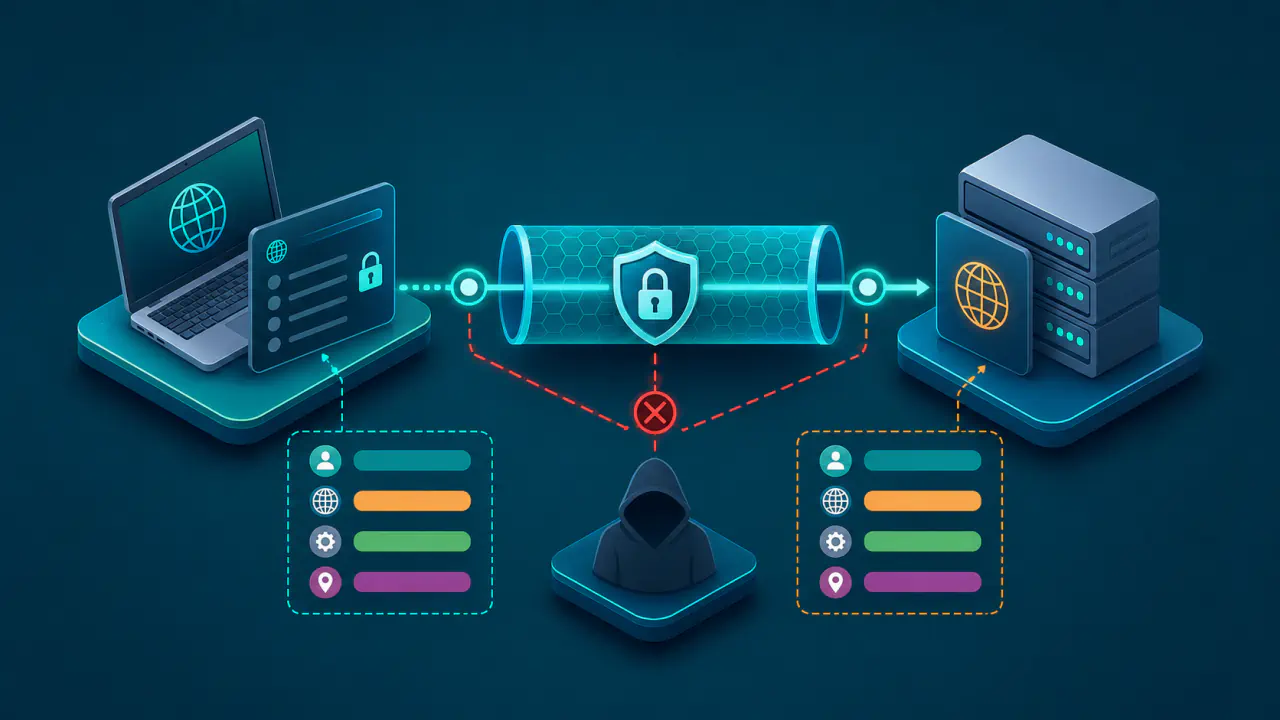
- Gönderici, oluşturduğu paketin kaynak adresi alanına kendisine ait olmayan bir IP adresi yazar.
- Paketin hedef IP adresi değişmez. Kaynak doğrulama politikası paketi engellemezse ağ cihazları paketi hedefe iletir.
- IP protokolü, başlıktaki kaynak adresinin gerçek göndericiye ait olduğunu tek başına doğrulamaz.
- Alıcı yanıt üretirse bu yanıt genellikle sahte gösterilen IP adresine gider.
- Tek yönlü veya bağlantı kurulmasını gerektirmeyen trafik, IP spoofing'e iki yönlü oturumlardan daha elverişlidir.
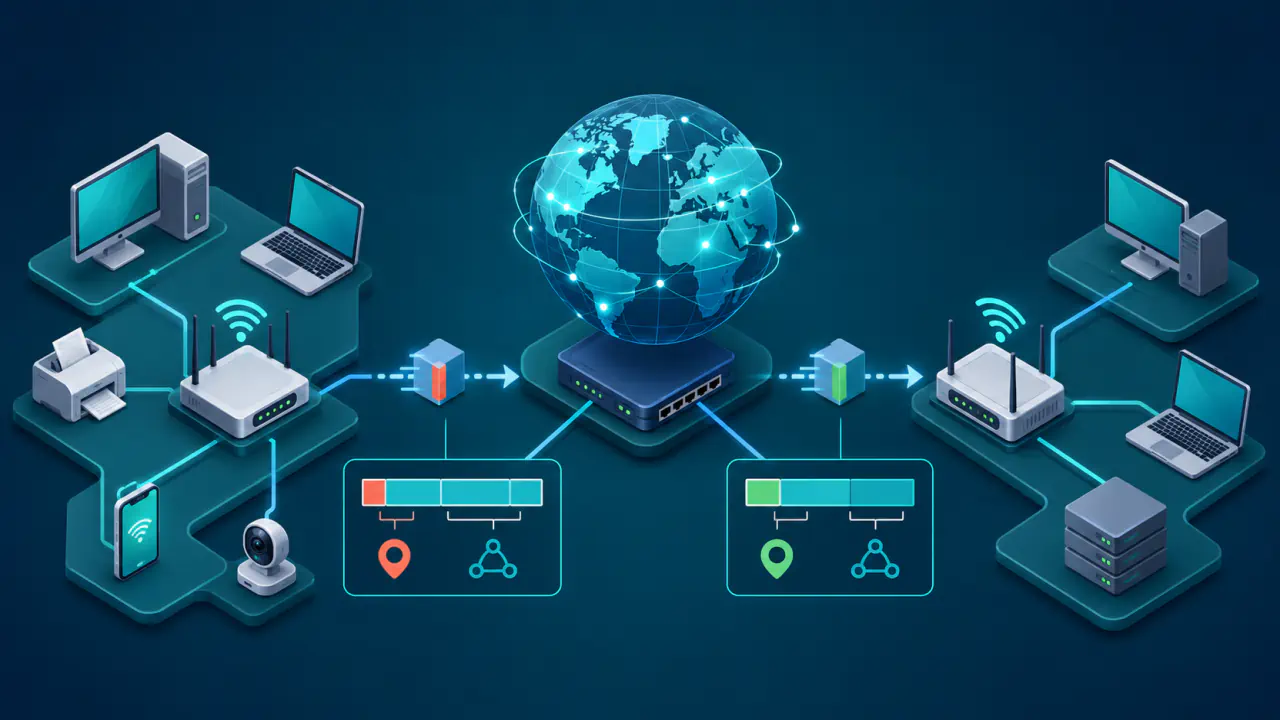
Yönlendirici, paketin hedef IP adresine bakarak uygun ağ yolunu seçer. Kaynak adresini ayrıca denetleyen bir ağ politikası yoksa paket, başlıktaki kaynak IP adresi doğrulanmadan iletilebilir.
Göndericinin paketi başka bir bilgisayardan geçirmesi gerekmez. Kendi ürettiği paketin kaynak alanına başka bir IP adresi yazması yeterlidir. Bu özellik, IP paketindeki kaynak adresinin göndericiyi kendiliğinden doğrulamadığını gösterir.
Yanıt Trafiği Neden Gerçek Göndericiye Ulaşmaz?
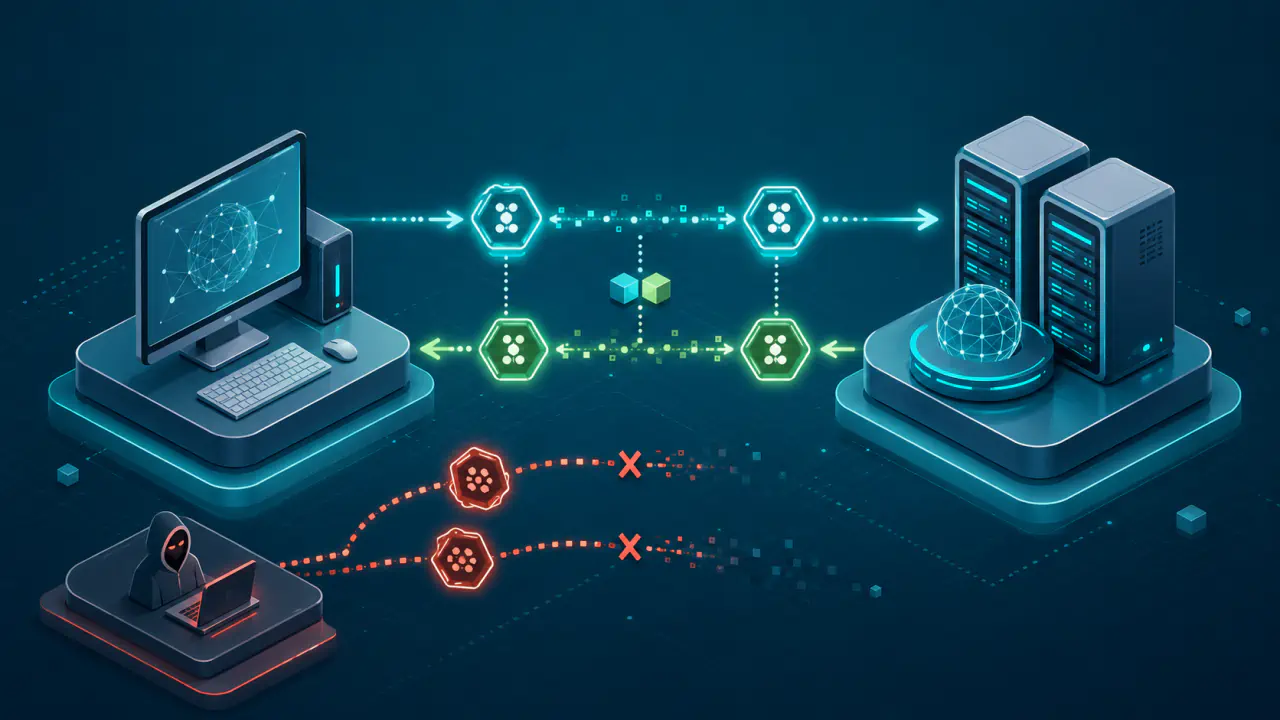
Alıcı sistem yanıtı, paketin başlığındaki kaynak IP adresine gönderir. Sahte gösterilen IP adresi başka bir cihaza aitse yanıt o cihaza yönelir; adres erişilebilir değilse yanıt ulaşmayabilir. Gerçek gönderici yanıt yolunda bulunmuyorsa yanıtı alamaz.
Bu davranış, yalnız kaynak adresini değiştirerek normal bir web oturumu veya başka bir iki yönlü bağlantı kurulmasını engeller. Örneğin TCP bağlantısında sunucunun ilk yanıtı sahte IP adresine gider ve gerçek gönderici olağan üç aşamalı bağlantı kurulumunu tamamlayamaz. Yanıtı okumayı gerektirmeyen trafik veya hedefte kaynak tüketmeyi amaçlayan bağlantı girişimleri ise IP spoofing'den yararlanabilir.
Gönderici yanıt yolunu görebiliyor veya trafiği yönlendirebiliyorsa farklı saldırı senaryoları oluşabilir. Ancak yalnız kaynak alanına farklı bir adres yazmak, yanıtları gerçek göndericiye ulaştıran kullanılabilir bir bağlantı kurmaz.
IP Spoofing ile VPN ve Proxy Arasındaki Farklar
Bu yöntemlerde karşı taraf farklı bir IP adresi görebilir, ancak bu benzerlik yalnız görünen adresle sınırlıdır. Trafiğin izlediği yol ve yanıtın geri dönüş biçimi farklıdır.
| Karşılaştırılan özellik | IP spoofing | VPN veya proxy |
|---|---|---|
| Temel işlem | Paket başlığına sahte bir kaynak adresi yazılır. | Trafik, gerçek bir ara sunucu üzerinden iletilir. |
| Yanıt yolu | Yanıt genellikle sahte gösterilen IP adresine gider. | Ara sunucu yanıtı alır ve kullanıcıya aktarır. |
| Tarayıcı bağlantısı | Yalnız kaynak adresini değiştirmek olağan bir web oturumu oluşturmaz. | Site, ara sunucunun çıkış IP adresini görür. |
| Gizlilik sonucu | Tek başına bir gizlilik veya anonimlik yöntemi değildir. | Gerçek bağlantının çıkış noktasını değiştirebilir. |
Bir IP adresi sorgusunda VPN bağlantısının çıkış IP adresinin görünmesi, IP spoofing yapıldığı anlamına gelmez. VPN veya proxy, yanıt trafiğini taşıyan gerçek bir bağlantı zinciri kurar. IP spoofing ise paket başlığındaki gönderici bilgisini değiştirir.
IP Spoofing ile İlişkili Saldırı Türleri
IP spoofing farklı saldırılarda yardımcı bir yöntem olarak kullanılabilir; tek başına saldırının amacı değildir. Paketin gerçek kaynağını farklı göstermek veya yanıtları başka bir adrese yöneltmek için devreye girer.
- UDP yansıtma ve büyütme: Saldırgan, bağlantı kurulmasını gerektirmeyen bir hizmete mağdurun IP adresini kaynak olarak gösteren bir istek gönderebilir. Hizmetin yanıtı gerçek gönderici yerine mağdura gider. Yanıt istekten daha büyükse hedefe ulaşan trafik de büyür.
- Hizmet engelleme: Çok sayıda sahte kaynak adresli paket, hedefin bağlantı veya işlem kaynaklarını tüketebilir. TCP SYN taşkını bu yöntemin yaygın örneklerinden biridir.
- Yalnız IP adresine dayanan güven kontrolleri: Yalnız kaynak IP adresine güvenen eski veya hatalı yapılandırılmış sistemler, paketin beklenen cihazdan geldiğini varsayabilir. Kaynak IP adresi tek başına kullanıcı veya cihaz kimliğini doğrulayan güvenilir bir kanıt değildir.
Herkese açık sorguları yanıtlayan bir recursive resolver (özyinelemeli DNS çözümleyicisi), kötüye kullanımı sınırlayan önlemler yetersizse yansıtma saldırılarında kullanılabilir. Recursive resolver, yanıtı başlıktaki sahte kaynak IP adresine gönderdiği için trafik gerçek gönderici yerine hedefe yönelir.
IP Spoofing Neden Kullanıcı Kimliğini Taklit Etmekle Aynı Değildir?
Kaynak adresini değiştirmek, saldırgana o adrese ait hesapları, oturumları veya şifreli verileri vermez. Yanıtların başka yere gitmesi, karşılıklı iletişim gerektiren işlemlerde uzaktaki bir sistemi taklit etmeyi zorlaştırır. IP spoofing ile kullanıcı kimliği sahteciliği aynı kavram değildir.
IP spoofing, gerçek kaynağın kesinlikle bulunamayacağı anlamına gelmez. Ağ geçitlerindeki kayıtlar, internet servis sağlayıcısının bağlantı kayıtları ve paketin görüldüğü ara noktalar trafiğin hangi bağlantıdan geldiğini gösterebilir. Kaynak alanına yazılan sahte değer yalnız alıcının gördüğü gönderici bilgisini değiştirir; paketin ağa girdiği fiziksel veya mantıksal noktayı ortadan kaldırmaz.
Kaynak Adres Doğrulaması ve Giriş-Çıkış Filtrelemesi
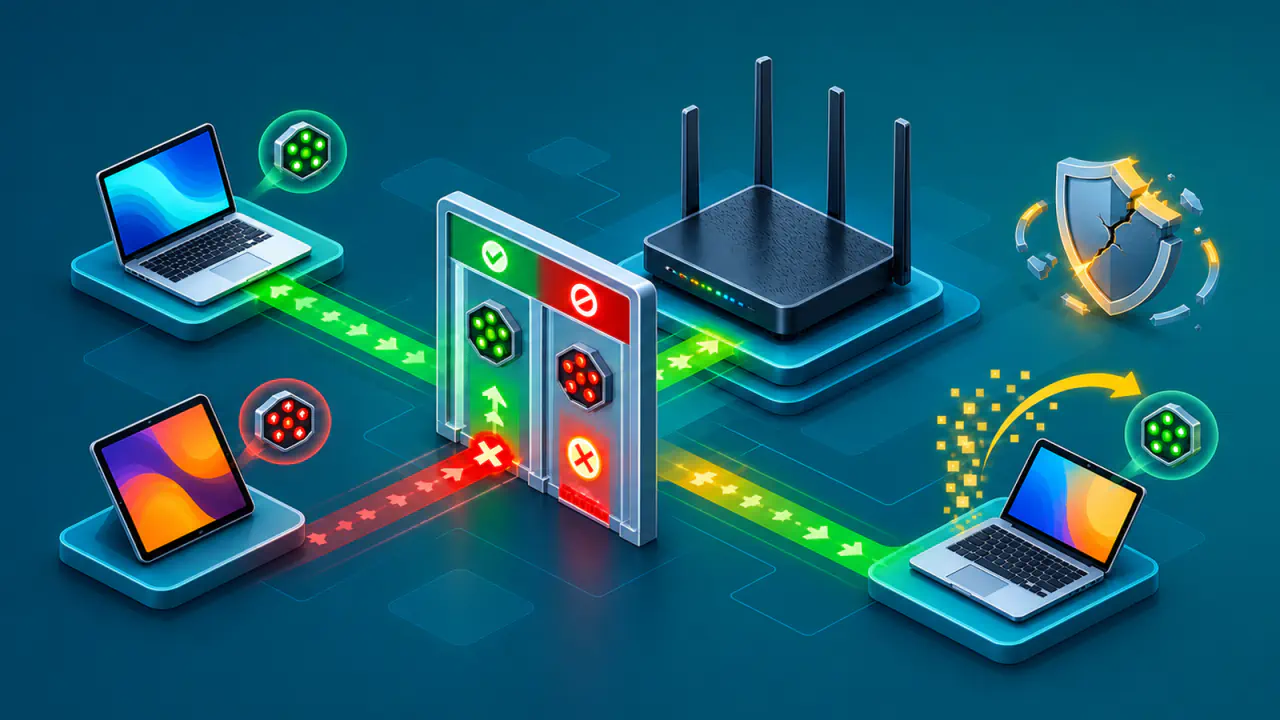
Bağlantı durumunu izleyen güvenlik duvarları, beklenen oturumla uyuşmayan paketleri düşürebilir. NAT ise paketlerdeki adresleri dönüştürür; tek başına kaynak doğrulaması yapmaz. NAT işlevini yürüten bir cihazın ayrıca güvenlik duvarı veya kaynak adresi filtresi bulunabilir.
Ağ işletmecileri, sahte kaynak adresli trafiği azaltmak için giriş ve çıkış filtrelemesi uygular. Filtre, bir müşteri veya alt ağ bağlantısından gelen paketlerde yalnız o bağlantıya atanmış kaynak IP adreslerini kabul eder. Bu denetim, uygunsuz kaynak adresli paketlerin ağ dışına çıkmadan durdurulmasını sağlar.
Kaynak doğrulaması, geçerli IP adreslerinden gelen bütün hizmet engelleme trafiğini önlemez ve IP adresini güvenilir bir kullanıcı kimliği kanıtına dönüştürmez. Gereğinden sıkı kontroller, birden fazla internet bağlantısı olan veya gidiş ve dönüş trafiği farklı yolları izleyen, yani asimetrik yönlendirme kullanan ağlarda meşru paketleri de düşürebilir. Ağ yöneticisi filtreleme yöntemini ağ topolojisine göre yapılandırmalı ve düşürülen paket kayıtlarını izlemelidir.