Sahte IP Adresi Nedir?
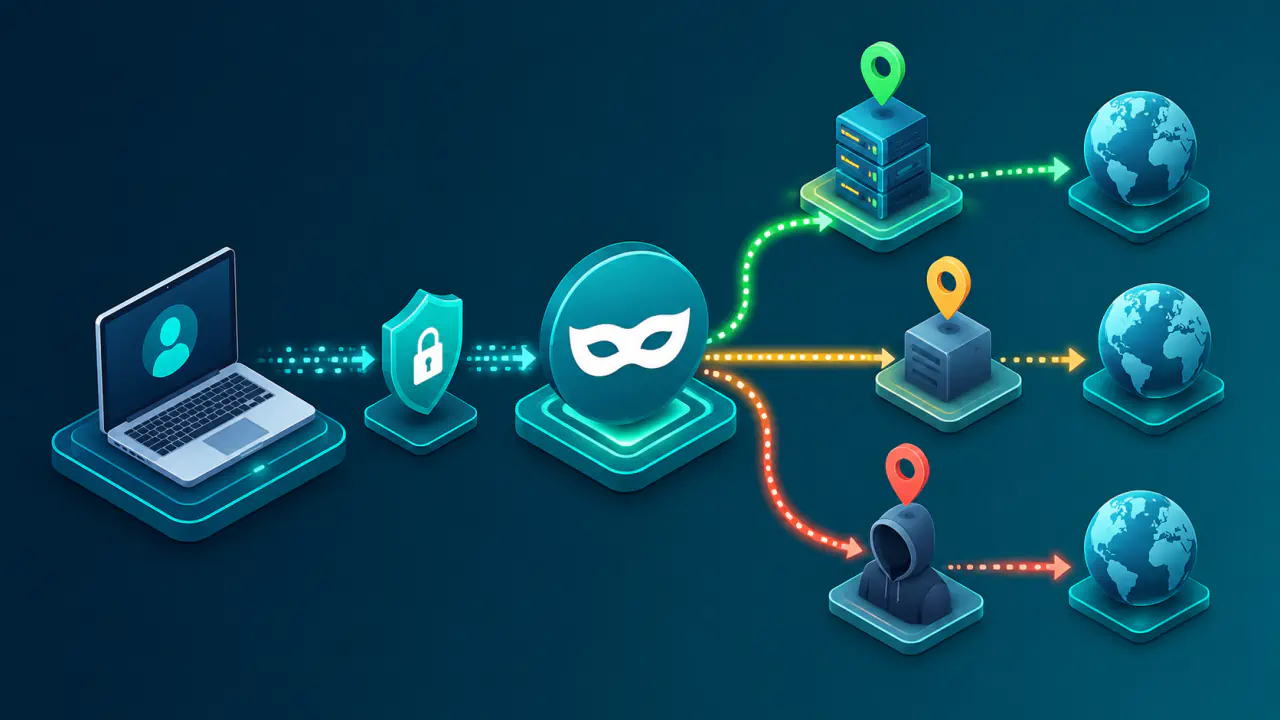
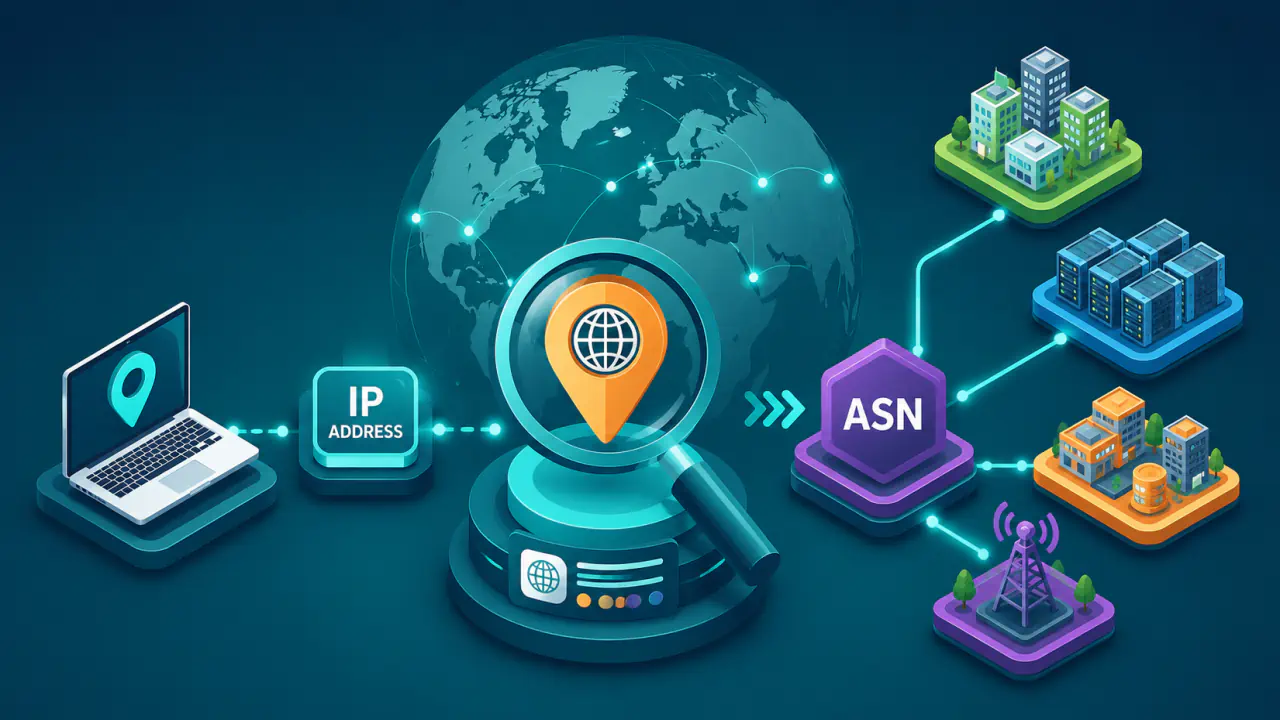
“Sahte IP adresi” yerleşik ve tek anlamlı bir ağ terimi değildir. Günlük kullanımda çoğunlukla, bir web sitesinin kullanıcının internet servis sağlayıcısından aldığı IP adresi yerine VPN veya proxy altyapısının çıkış IP adresini görmesini anlatır.
Teknik güvenlik dilinde “sahte IP adresi” ifadesi, IP paketindeki kaynak adresinin başka bir adresmiş gibi yazıldığı IP spoofing işlemini anlatmak için de kullanılabilir. Bu iki durumun çalışma biçimi, dönüş trafiği ve kullanım bağlamı birbirinden farklıdır.
VPN veya Proxy ile Farklı IP Adresi Görünmesi
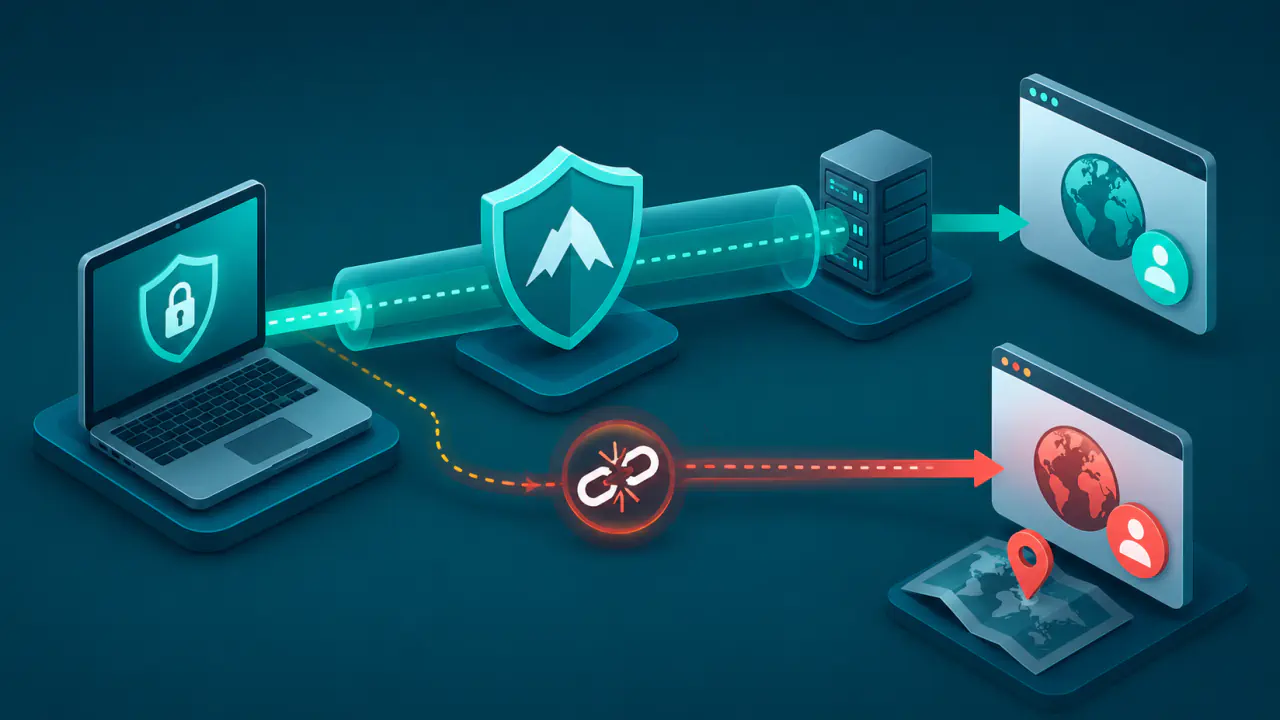
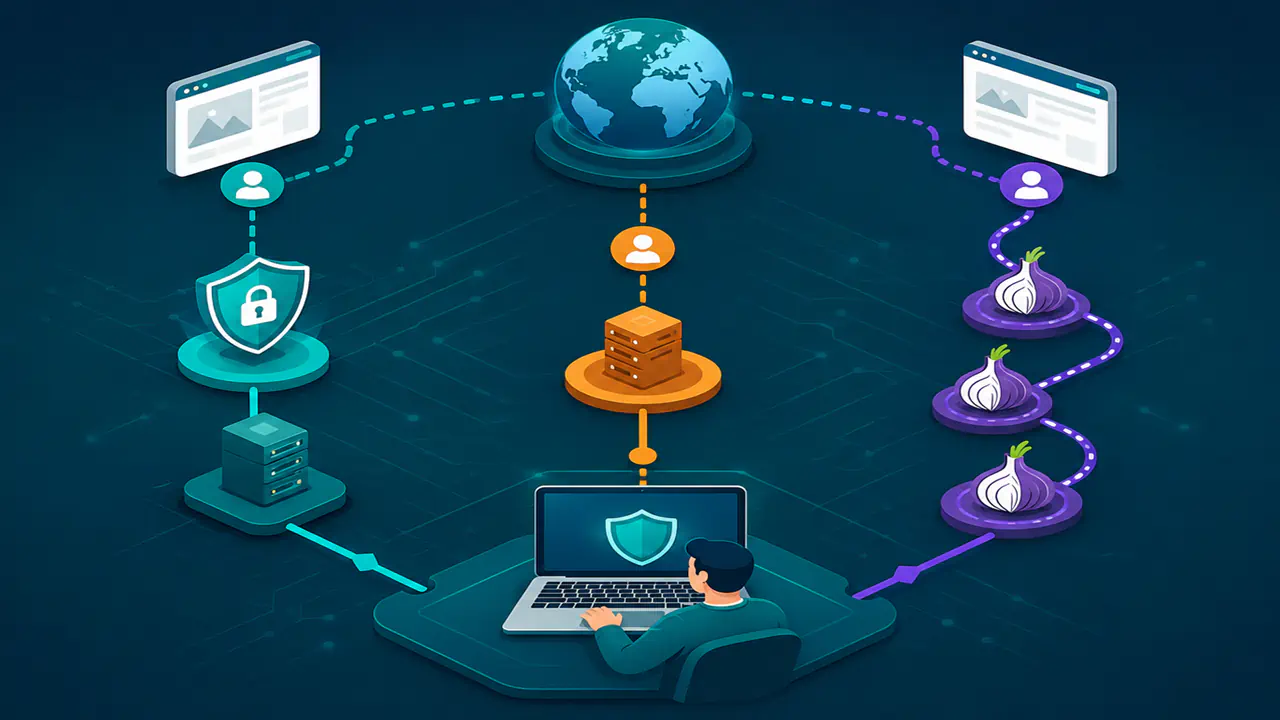
VPN sunucusu, tünelden aldığı IP paketlerini hedef ağa yönlendirir. Genel IP adresini değiştiren VPN hizmetlerinde, kaynak adresi çoğunlukla NAT ile VPN çıkış adresine dönüştürülür; bazı kurulumlarda ise istemciye VPN üzerinden yönlendirilen ayrı bir genel adres verilir. Proxy, kendisine yönlendirilen uygulama bağlantısına aracılık eder ve hedefle ayrı bir bağlantı kurar. Bu nedenle VPN ile proxy, hedefte farklı bir çıkış IP adresi görünmesini sağlayabilse de aynı yöntemle çalışmaz.
Burada görünen adres uydurulmuş bir sayı değildir; VPN veya proxy altyapısı üzerinden gerçekten kullanılan ve yanıtların geri dönebildiği bir IP adresidir. Çıkış adresi doğrudan uygulama sunucusuna atanmış olabileceği gibi, onun önündeki NAT ağ geçidine de ait olabilir. Kullanıcının isteğine verilen yanıt, ilgili bağlantı veya adres eşlemesi üzerinden kullanıcıya aktarılır.
Bu nedenle VPN veya proxy için “farklı çıkış IP adresi” ifadesi, “sahte IP adresi” sözünden daha açıklayıcıdır. Bütün trafiğin aynı ara sistemden geçip geçmediği kullanılan hizmete, uygulamaya ve yapılandırmaya bağlıdır. Bir HTTP proxy, kullanıcının kaynak IP adresini Forwarded veya X-Forwarded-For gibi istek başlıklarıyla hedef uygulamaya ayrıca iletebilir. Böyle bir başlık IP paketinin kaynak alanıyla aynı şey değildir; HTTPS bağlantısını yalnız tünelleyen proxy, şifreli isteğin içine bu başlıkları ekleyemez.
IP Spoofing ile Kaynak Adresi Taklidi
IP spoofing, bir IP paketinin kaynak adresi alanına paketi gerçekten gönderen sistemin adresi yerine başka bir adresin yazılmasıdır. Ağ üzerinde görülen kaynak bilgisi bu nedenle paketin gerçek çıkış noktasını doğru biçimde göstermeyebilir.
Kaynak adresini taklit etmek, tek başına VPN veya proxy gibi yanıtları kullanıcıya geri ileten bir bağlantı oluşturmaz. Hedef yanıt üretirse bu yanıt çoğu durumda pakette yazan taklit adrese yönelir; gönderen sistem dönüş yolunu doğrudan kullanamayabilir. Bu nedenle kaynak adresi taklidi, normal bir çift yönlü internet bağlantısı gibi çalışmaz.
NAT da kaynak adresini değiştirebilir, ancak dönüş paketlerini ilgili cihaza iletecek adres eşlemesini korur. IP spoofing ile NAT aynı işlem değildir; yalnız paket başlığının değişmesi, adresin taklit edildiğini söylemek için yeterli olmaz.
Ağ işletmecileri, bağlantının geldiği ağla uyuşmayan kaynak adreslerini denetleyen filtrelerle taklit kaynaklı paketlerin yayılmasını sınırlayabilir. Bu kontroller her yerde aynı biçimde uygulanmadığı için yalnız kaynak alanına bakarak her paketin gerçek göndericisini kesinleştirmek mümkün değildir.
VPN, Proxy ve IP Spoofing Arasındaki Farklar
Aşağıdaki karşılaştırma, genel internete farklı bir IP adresiyle çıkılan VPN ve proxy kullanımlarını kaynak adresi taklidinden ayırır. Hangi trafiğin aracı üzerinden geçtiği ayrıca kontrol edilmelidir.
| Karşılaştırılan konu | VPN veya proxy | IP spoofing |
|---|---|---|
| Hedefin gördüğü adres | Aracı altyapının kullandığı gerçek çıkış IP adresi | Pakete yazılmış taklit kaynak adresi |
| Ara sunucu | Bağlantıyı gerçekten taşıyan bir sistem vardır | Trafiği taşıyan bir ara sunucu bulunması gerekmez |
| Dönüş trafiği | Ara sunucu üzerinden kullanıcıya iletilebilir | Genellikle taklit edilen adrese yönelir |
| Çift yönlü oturum | Normal bağlantı kurulabilir | Normal çift yönlü oturum çoğu durumda kurulamaz; dönüş yolu farklı olabilir |
| “Sahte” denmesinin nedeni | Kapsanan bağlantının ağ düzeyindeki kaynak adresi farklı görünür | Paketin kaynak alanı gerçek göndereni göstermeyebilir |
Farklı Bir IP Adresi Ne Kanıtlar?
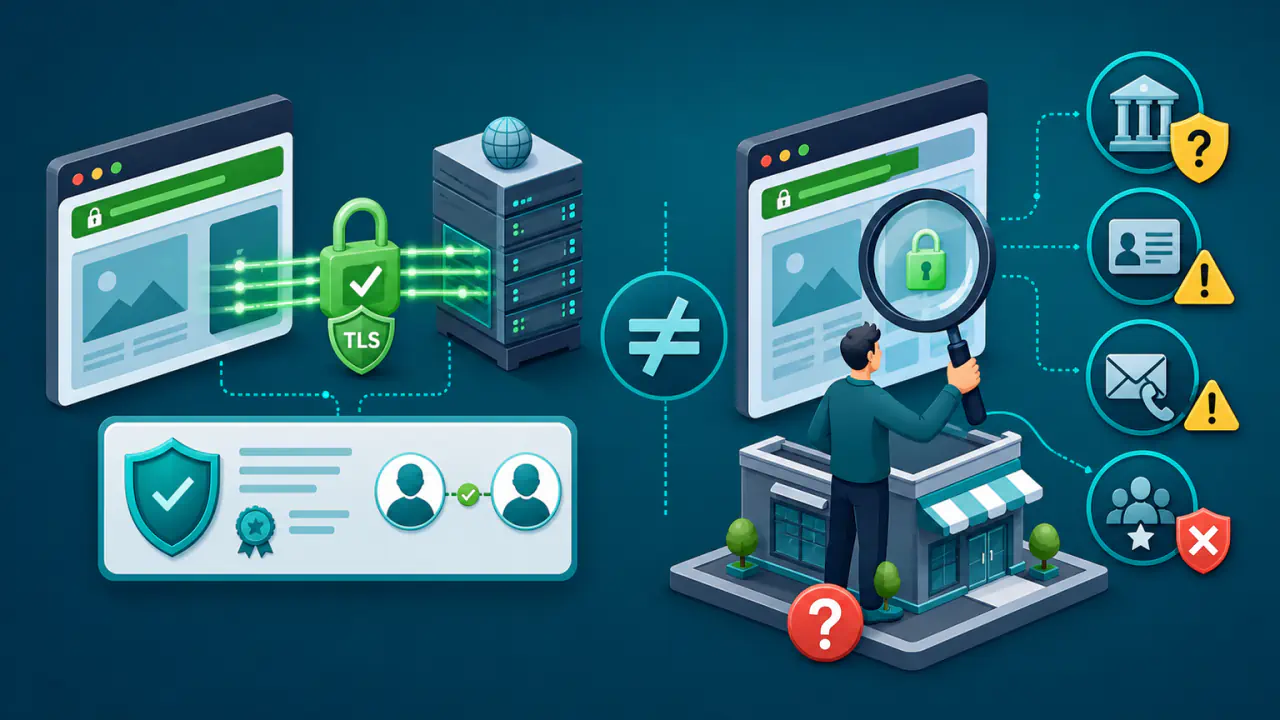
Bir hizmetin farklı bir çıkış IP adresi görmesi, bağlantının VPN, proxy, kurumsal ağ veya başka bir ara altyapı üzerinden geldiğine işaret edebilir. Ancak bu bilgi tek başına kişinin kimliğini, amacını ya da yaptığı işlemin niteliğini belirlemez.
IP adresi çevrim içi tanımlamanın yalnızca bir parçasıdır. Hesap oturumu, çerezler, tarayıcı ve cihaz özellikleri ile hizmetin kendi kayıtları gibi başka veriler bağlantıları ilişkilendirebilir. Bu nedenle IP adresinin değişmesi, internette hiç iz kalmadığı anlamına gelmez.
Aynı şekilde VPN veya proxy kullanımı tek başına kötü niyet göstergesi değildir. Bu teknolojiler uzaktan çalışma, kurumsal erişim, ağ yönetimi veya bağlantının farklı bir çıkış noktasından kurulması gibi çeşitli amaçlarla kullanılabilir.
“Sahte IP Adresi” Uyarısında VPN ve IP Spoofing Ayrımı
Bir web sitesi veya uygulamadaki “sahte IP adresi” uyarısı, çoğu zaman görünen adresin VPN, proxy ya da paylaşılan bir çıkış ağına ait olabileceğini anlatır. Bu durumda anlatılan şey genellikle IP spoofing değil, bağlantının internet servis sağlayıcısından alınan IP adresi yerine başka bir çıkış IP adresinden gelmesidir.
Güvenlik duvarı kaydı, paket analizi veya ağ saldırısı bağlamında “sahte kaynak IP adresi” deniyorsa kastedilen çoğunlukla IP spoofing olur. İki durumu ayıran soru şudur: Hedefe bağlanan gerçek bir ara sunucu ve çalışan bir dönüş yolu var mı, yoksa yalnız paket üzerindeki kaynak bilgisi mi taklit edilmiş?