DDoS Saldırısında IP Adresi Engelleme Ne Zaman İşe Yarar?
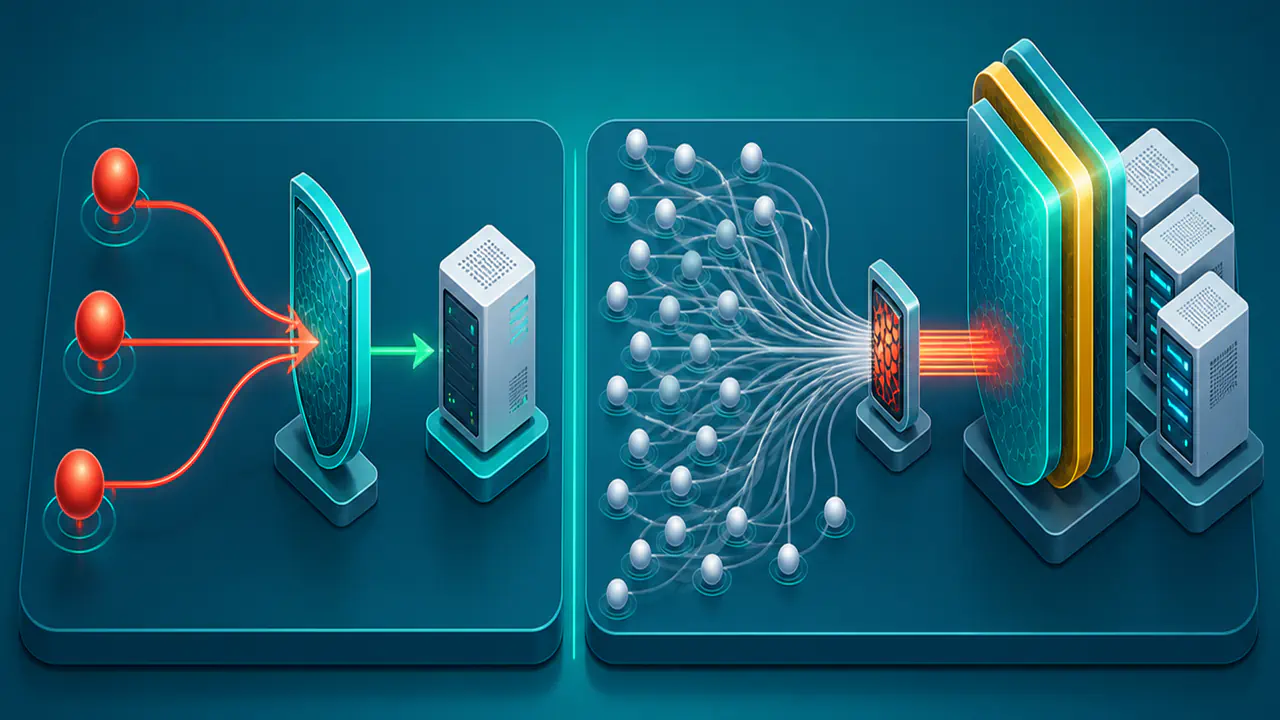
DDoS saldırısı şüphesinde görülen IP adreslerini hemen engellemek akla gelen ilk adımlardan biridir. IP adresi engelleme, özellikle kötü olduğu doğrulanmış az sayıda ve kararlı kaynaktan gelen trafiği azaltmada yararlıdır. Kaynak sayısı tek başına yeterli ölçü değildir; filtrenin konumu ve işleyebileceği trafik miktarı da sonucu belirler.
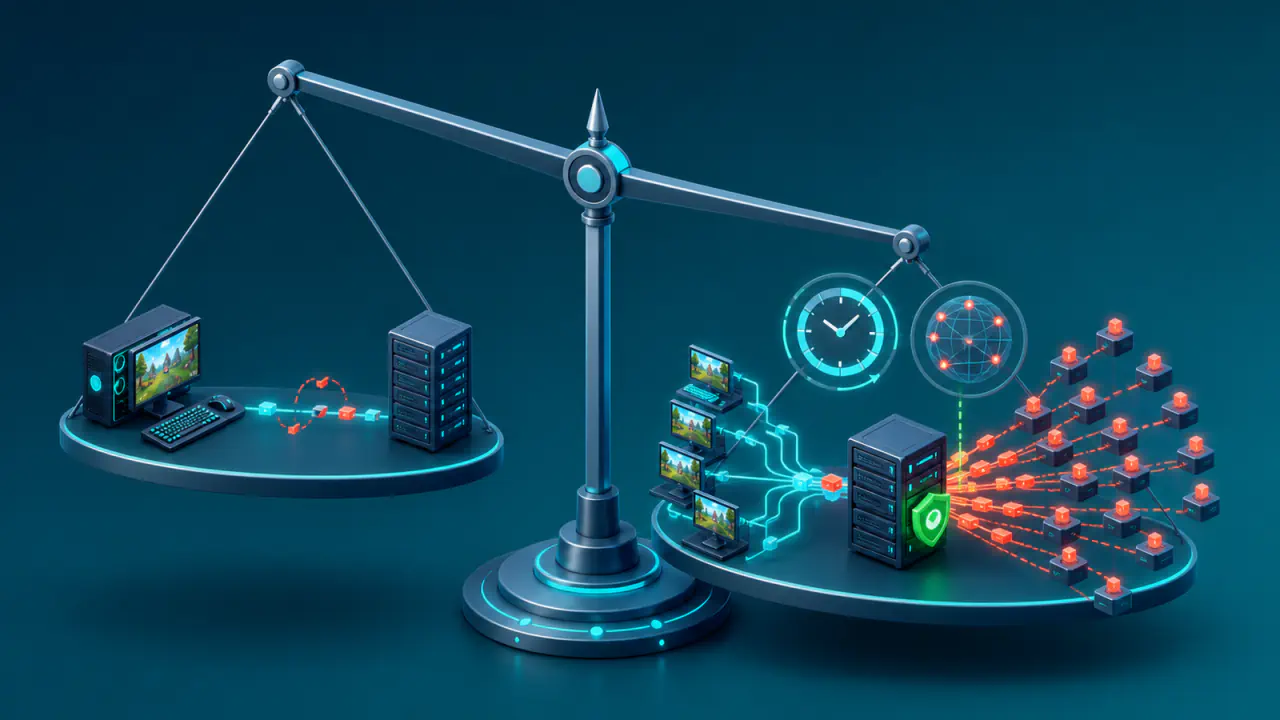
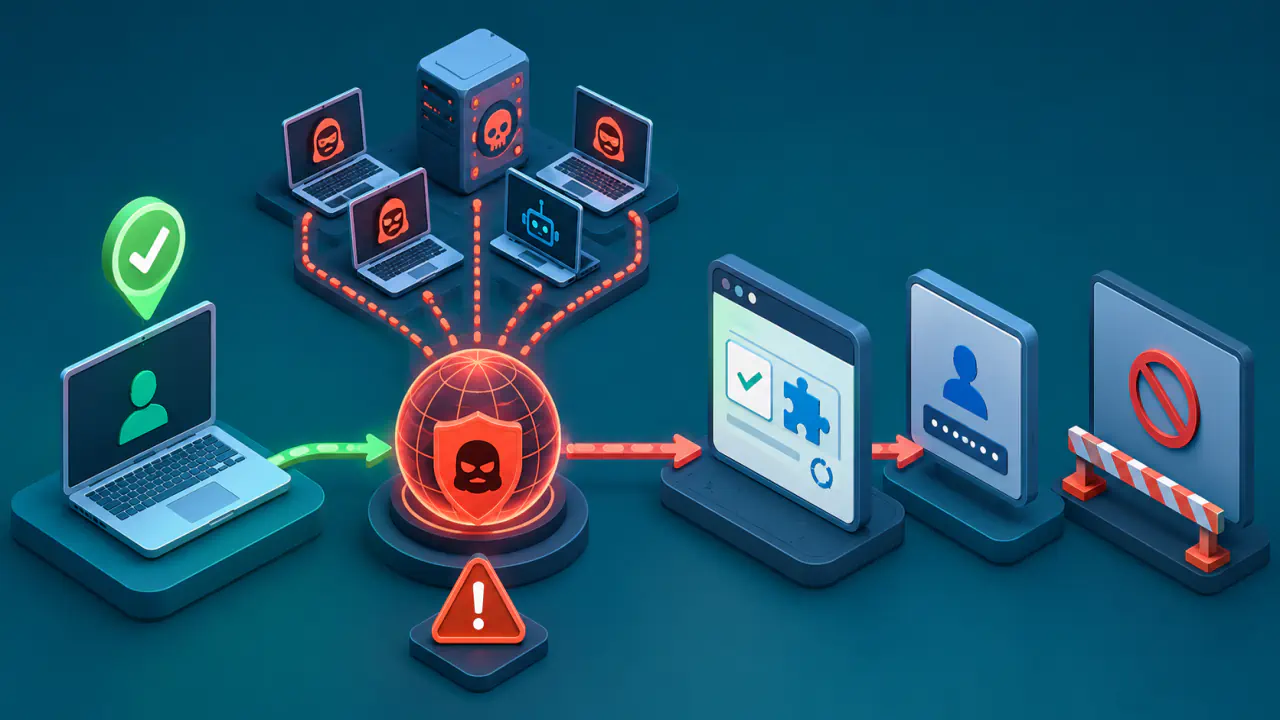
Saldırganın kontrol ettiği çok sayıda cihazdan oluşan botnet trafiğinde, sahte kaynak IP adresi kullanan saldırılarda, yansıma saldırılarında veya internet bağlantısının kapasitesini dolduran hacimsel saldırılarda yerel bir engel çoğu zaman geç kalır. Paket sunucuya ya da güvenlik duvarına ulaşmadan önce bağlantı doymuşsa, kural trafiği düşürse bile erişilebilirlik düzelmeyebilir.
Müdahale kararı, saldırının hangi katmanda gerçekleştiğine, kaynakların ne kadar dağıtık olduğuna, tıkanmanın nerede oluştuğuna ve engelin meşru kullanıcıları etkileyip etkilemeyeceğine göre verilmelidir.
DDoS Şüphesinde IP Adresi Engellemenin Etkisi
- Tekil veya sınırlı sayıdaki doğrulanmış kaynak sürekli kötüye kullanım yapıyorsa süreli IP adresi engelleme işe yarayabilir.
- HTTP düzeyindeki saldırılarda IP adresi, istek davranışı ve istek hızı gibi başka sinyallerle birlikte kullanılmalıdır.
- Dağıtık botnet, değişen adresler, sahte kaynak IP adresleri ve yansıma trafiğinde tek tek adres engellemek saldırı kaynaklarına yetişmeyebilir.
- Bağlantı kapasitesi saldırı trafiğiyle doluyorsa yerel güvenlik duvarı değil, CDN, trafik temizleme veya internet servis sağlayıcısı müdahalesi gerekir.
- Çok sayıda aboneyi aynı genel IPv4 adresinden internete çıkaran CGNAT, istekleri ileten kurumsal proxy’ler ve CDN çok sayıda kullanıcıyı aynı kaynak adresin arkasında gösterebilir; IPv6'da geniş bir adres bloğunu engellemek de çok sayıda cihazı etkileyebilir. Bu nedenle kurallar dar, süreli ve geri alınabilir olmalıdır.
Yüksek Trafiğin DDoS Olup Olmadığını Doğrulama
Yüksek trafik tek başına DDoS kanıtı değildir. Kampanya, haber, yazılım güncellemesi veya beklenmedik bir yönlendirme de kısa sürede meşru istek artışı oluşturabilir. Müdahaleden önce mevcut trafik, olağan dönemlerdeki değerlerle karşılaştırılmalıdır.
En yararlı göstergeler arasında saniyedeki bit ve paket sayısı, yeni bağlantı sayısı, eş zamanlı bağlantılar, HTTP istek hızı, hata kodları, gecikme, işlemci ve bellek kullanımı bulunur. Kaynak IP adreslerinin ve adres bloklarının çeşitliliği ile aynı URL'ye, porta ya da protokole yönelen tekrar eden kalıplar da olayın niteliğini anlamaya yardım eder.
Örneğin bant genişliği olağan düzeyde kalırken belirli bir arama veya raporlama uç noktasına sunucu kaynaklarını yoğun kullanan çok sayıda istek geliyorsa sorun uygulama katmanında olabilir. Buna karşılık çok yüksek paket hacmi henüz uygulama günlüklerine ulaşmadan hattı dolduruyorsa yerel IP adresi listesiyle uğraşmak doğru kontrol noktasını hedeflemez.
Saldırı Katmanı Engelleme Noktasını Belirler
DDoS trafiği aynı görünse de ağ ve uygulama katmanlarında farklı kaynakları tüketir. Bu nedenle IP adresi engelleme kuralı, gözlenen darboğazdan önceki bir noktada uygulanmalıdır.
Katman 3 ve Katman 4 Trafiği
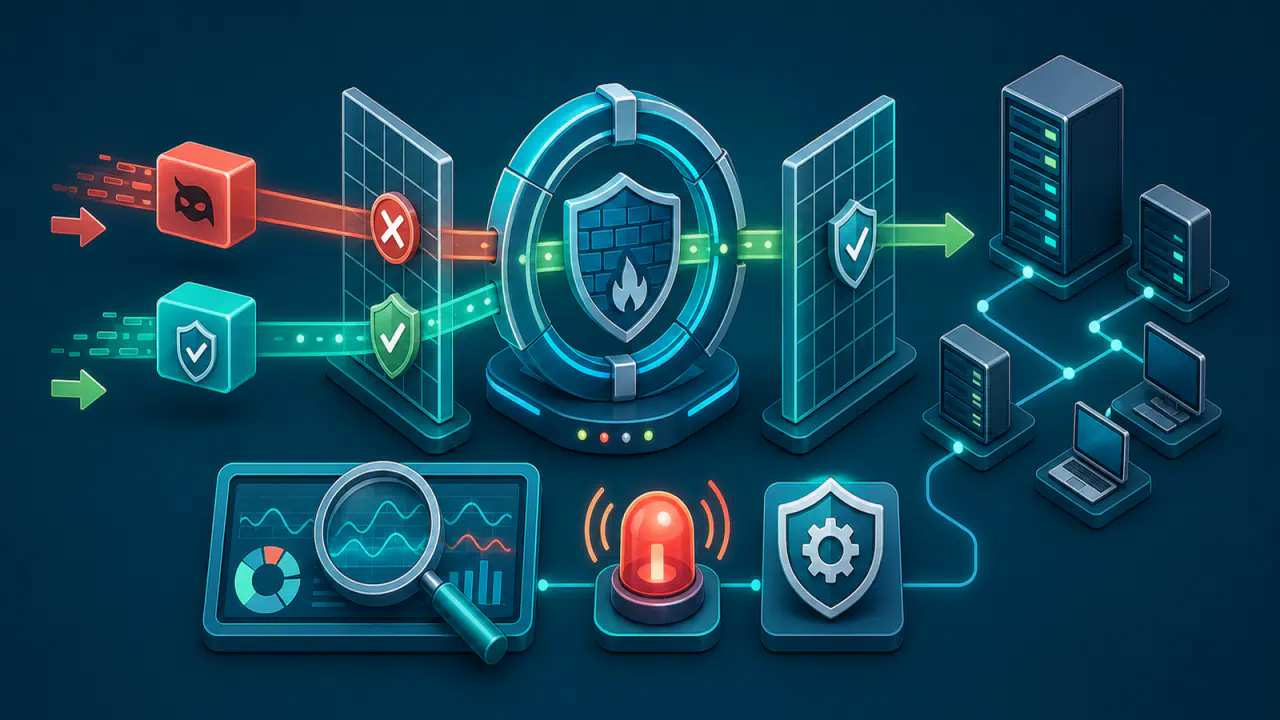
Ağ ve taşıma katmanı saldırıları bant genişliğini, paket işleme kapasitesini veya bağlantı durum tablolarını tüketebilir. Kaynak kümesi küçük ve adresler kararlıysa güvenlik duvarı ya da yük dengeleyici üzerindeki dar bir engel gereksiz işlem yükünü azaltabilir.
Fakat saldırı çok sayıda kaynaktan geliyorsa kural listesi hızla büyür. Kaynak IP adresi sahteyse görülen adres saldırganı göstermez; yansıma saldırısında kayıtlar gerçek saldırgan yerine yanıt üreten aracı sunucuları gösterebilir. Bu durumda yalnız kaynak IP adresine bakarak saldırganın kimliğini belirlemek veya geniş adres aralıklarını kalıcı olarak engellemek güvenilir değildir.
İnternet bağlantısının dış hattı zaten dolmuşsa paketlerin yerel cihazda düşürülmesi de kapasiteyi geri getirmez. Filtrelemenin barındırma şirketi, internet servis sağlayıcısı veya trafik temizleme ağı gibi daha yukarıdaki bir noktada yapılması gerekir.
Katman 7 HTTP ve Uygulama Trafiği
Uygulama katmanı saldırıları çoğu zaman normal HTTP isteklerine benzer ve daha az bant genişliğiyle işlemci, veritabanı, oturum veya dış servis kapasitesini tüketir. Tek bir IP adresinin olağan dışı hızda pahalı istekler üretmesi halinde geçici engel yararlı olabilir; ancak IP adresi tek başına yeterli karar sinyali değildir.
WAF veya uygulama katmanı kontrolleri, istek yolu, yöntem, oturum davranışı, tekrar sıklığı ve bilinen kötü istek kalıpları gibi ek özellikleri değerlendirebilir. Rate limiting (hız sınırlama), önbellek, kullanıcı doğrulama adımı ve belirli işlevleri koruyan kurallar, sürekli değişen IP adreslerine karşı daha seçici olabilir.
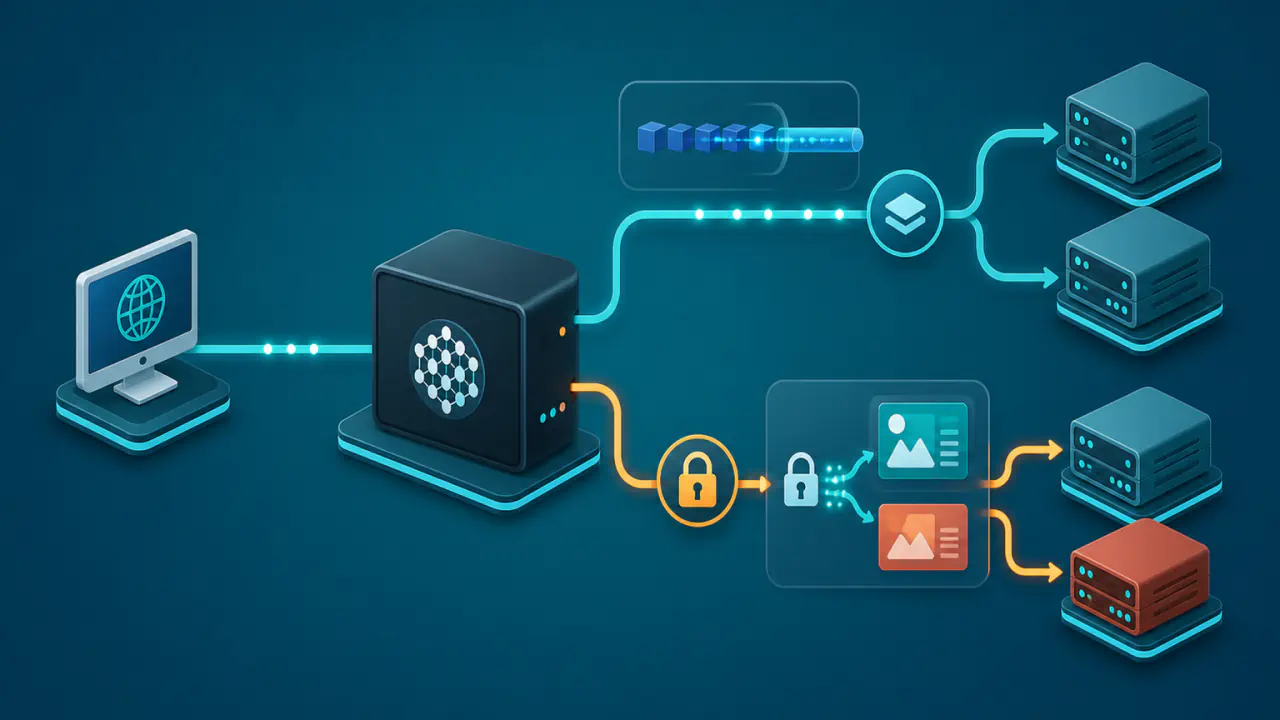
CDN veya ters proxy kullanılan mimarilerde kaynak sunucu doğrudan istemciyi değil aracı hizmetin IP adresini görebilir. İstemci IP adresi, bağlantının gerçekten izin verilen CDN veya proxy noktasından geldiği doğrulandıktan sonra, o hizmetin belgesine uygun başlık alanından alınmalıdır. İnternetteki her istemcinin gönderdiği adres başlığına güvenilmemelidir. CDN çıkış adresini engellemek çok sayıda meşru isteği kesebilir; son istemciye yönelik HTTP filtresi güvenilir istemci adresini kullanan CDN, WAF veya uygulama katmanında uygulanmalıdır.
Kaynak sunucudaki web hizmetine doğrudan erişim açık kalırsa saldırı CDN üzerinden uygulanan kuralları atlayabilir. Bu hizmete erişim, kullanılan mimariye uygun ağ kısıtları ve gerektiğinde CDN bağlantısının kimliğini doğrulayan yöntemlerle sınırlandırılmalıdır. Yalnız istemci IP adresi başlığını doğru okumak bu korumayı sağlamaz.
IP Adresi Engellemenin Yararlı Olduğu Durumlar
IP adresi engelleme en iyi sonucu, kaynak ile kötü davranış arasındaki bağ güçlü olduğunda verir. Örneğin az sayıdaki adresin aynı yönetim uç noktasına sürekli başarısız oturum açma isteği göndermesi veya belirli bir API işlemini olağan dışı hızda çağırması bu duruma örnektir.
Engel ayrıca daha kapsamlı önlemler hazırlanırken kısa süreli çevreleme için kullanılabilir. Bu kullanımda amaç, engelin saldırının tamamını durdurduğunu varsaymak değil, belirli ve doğrulanmış bir trafik kümesini geçici olarak azaltmaktır.
- Kaynak listesi yönetilebilir büyüklükte olmalı ve adresler olay boyunca büyük ölçüde değişmemelidir.
- Kötü trafik belirli bir hedef, port, URL veya işlemle açıkça eşleşmelidir.
- Engelleme noktası darboğazdan önce yer almalı ve kural cihaz kapasitesini aşmamalıdır.
- Meşru kullanıcı etkisi ölçülebilmeli ve geri alma planı hazır olmalıdır.
- Kural süreli tutulmalı ve olay verileriyle yeniden değerlendirilmelidir.
IP Adresi Engellemenin Yetersiz Kaldığı veya Zararlı Olduğu Durumlar
Çok geniş ve değişken kaynak kümelerinde tek tek adres eklemek, saldırı hızına yetişmeyen bir liste yönetimine dönüşür. Botnet düğümleri, mobil ağlar ve geçici bulut kaynakları değiştikçe engel sürekli geriden gelir; cihazın kural işleme yükü de artabilir.
Meşru trafiğin yanlışlıkla engellenme riski özellikle paylaşılan adreslerde yüksektir. CGNAT arkasında çok sayıda abone aynı genel IPv4 adresini kullanabilir. Kurumsal proxy, halka açık Wi-Fi ve bazı gizlilik servisleri de farklı kullanıcıların trafiğini tek IP adresi altında birleştirebilir.
IPv6 tarafında tek bir adres sık değişebilir; geniş bir adres bloğunu engellemek ise çok sayıda cihazı etkileyebilir. Adres bloğu düzeyindeki kararlar, bloğun kime ait olduğu doğrulanmadan ve trafik dağılımıyla meşru kullanım incelenmeden verilmemelidir. Benzer biçimde arama motoru, izleme sistemi, ödeme hizmeti veya iş ortağı otomasyonunun yüksek istek hızı saldırı sanılabilir.
Bir IP adresinin günlüklerde görünmesi, o adresi kullanan kişi veya sistemin saldırgan olduğunu kesinleştirmez. Bu adres bir aracıya, paylaşılan çıkışa, ele geçirilmiş cihaza veya yansıma kaynağına ait olabilir.
DDoS Müdahalesinde Kontrol Noktalarının Görevleri
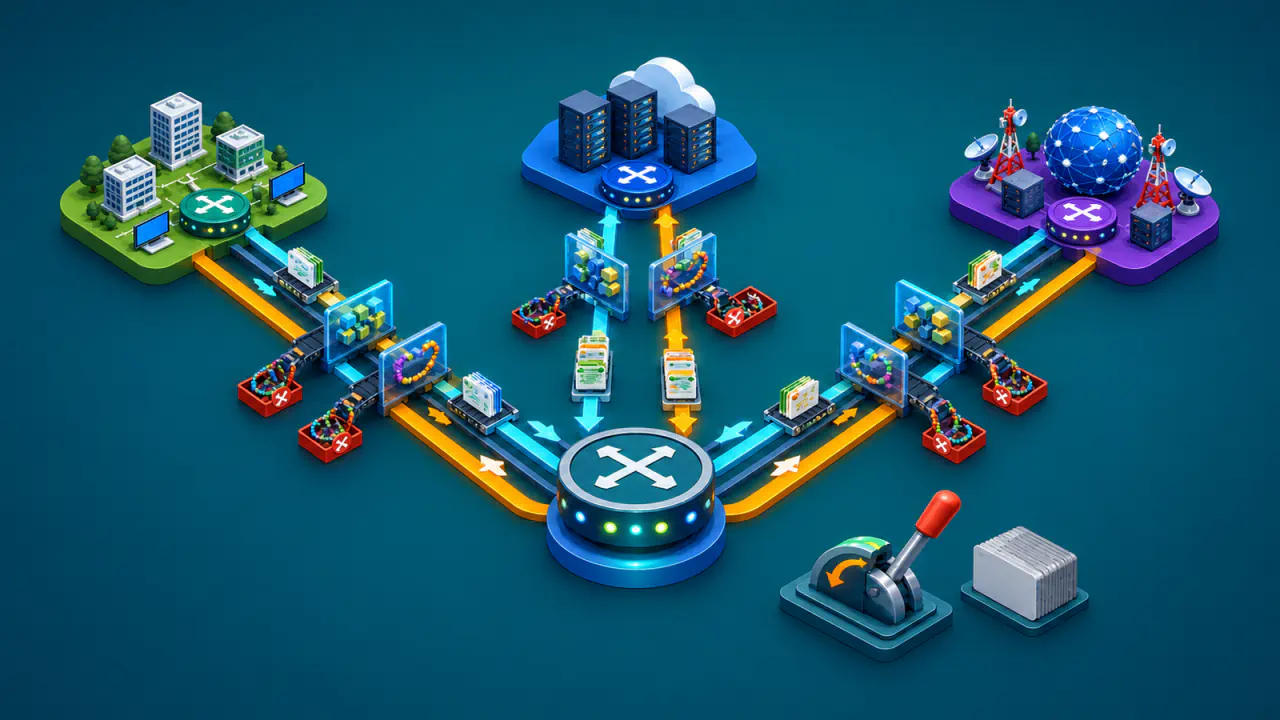
Aşağıdaki kontrol noktaları aynı işi yapmaz. Müdahale katmanı, saldırı trafiğini korunan sistemin kapasitesi tükenmeden önce süzebilecek noktaya göre seçilmelidir.
| Kontrol noktası | Uygun olduğu trafik | Temel sınır |
|---|---|---|
| Uygulama ve WAF | HTTP istek kalıpları, oturumlar, uç noktalar ve istek hızları | İnternet bağlantısı daha önce doluyorsa hacimsel saldırıyı çözemez |
| CDN veya ters proxy | Önbelleğe alınabilir içerik, dağıtık HTTP trafiği ve kaynak sunucuyu koruma | Doğru mimari, istemci IP adresi bilgisinin güvenilir biçimde aktarılması ve CDN sağlayıcısının yeterli kapasitesi gerekir |
| Yük dengeleyici ve güvenlik duvarı | Bağlantı politikaları, portlar ve sınırlı kaynak kümeleri | Yerel kurulum, dolmuş internet bağlantısındaki yükü gideremez; dolan hattan önce internet servis sağlayıcısının ağında filtreleme yapılabilir |
| Barındırma şirketi ve internet servis sağlayıcısı | Hacimsel ağ trafiği, yönlendirme ve trafik temizleme | Müdahale kapsamı ilgili barındırma şirketinin veya internet servis sağlayıcısının altyapısına ve sağlanan olay verisine bağlıdır |
IP Adresi Engellemeyi Tamamlayan DDoS Azaltma Yöntemleri
Hız sınırlama, belirli süre içinde kabul edilen bağlantı veya istek sayısını sınırlar. Tam engelden daha kademeli olabilir; ancak eşikler normal trafik davranışına göre belirlenmezse yoğun fakat meşru kullanıcıları da etkileyebilir.
Trafik veya istek imzasına göre filtreleme, yalnız kaynağı değil protokol, hedef, yöntem, URL ve tekrar eden davranış özelliklerini esas alır. Dağıtık kaynakların aynı saldırı kalıbını üretmesi halinde IP adresi listesinden daha iyi ölçeklenebilir.
İstemci doğrulama mekanizmaları, otomatik isteklerle normal kullanıcı trafiğini ayırmaya yardımcı olur. Tarayıcı gerektirmeyen API, erişilebilirlik aracı veya otomasyon trafiğinde uygun olmayabilir; bu nedenle tüm uç noktalara aynı biçimde uygulanmamalıdır.
Önbellekleme ve pahalı işlemleri azaltma, aynı içeriğin yeniden üretilmesini veya veritabanına tekrar tekrar gidilmesini önleyebilir. Dinamik ve kişiye özel işlemlerde etkisi sınırlıdır, fakat uygun içerikte kaynak sunucu yükünü önemli ölçüde düşürebilir.
Trafik temizleme, aynı hizmet adresini birden çok ağ noktasından duyuran Anycast yapısı ve ek kapasite, büyük hacimli saldırıları daha geniş altyapıda karşılamak için kullanılır. Bunlar da tek başına sınırsız koruma sağlamaz; kapasite, yönlendirme, maliyet ve DDoS koruma sağlayıcısının desteklediği trafik türleri önceden değerlendirilmelidir.
DDoS Müdahalesinde Kural Uygulama ve Geri Alma Adımları
- Olayın başlangıç zamanını, etkilenen hizmetleri ve normal trafik değerlerini kaydedin.
- Bant genişliği, paket, bağlantı ve uygulama metrikleriyle saldırı katmanını ve gerçek darboğazı belirleyin.
- Kaynak çeşitliliğini, hedeflenen port veya URL'leri ve tekrar eden trafik özelliklerini karşılaştırın.
- Mümkünse kuralı önce yalnız sayım, izleme veya günlükleme modunda çalıştırarak hangi trafiğin eşleştiğini doğrulayın.
- Gerekli engeli en dar kapsamda uygulayın; kuralın sorumlusunu, otomatik bitiş zamanını, başarı göstergesini ve geri alma koşulunu belirleyin.
- Meşru istek başarı oranını, hata kodlarını, gecikmeyi ve engellenen trafik miktarını birlikte izleyin.
- Bağlantı doygunluğu veya hızlı büyüyen dağıtık trafik varsa barındırma şirketi ve internet servis sağlayıcısına zaman aralığı, hedef, protokol, trafik hacmi ve örnek kayıtlarla başvurun.
- Olay sonrasında kuralları temizleyin; yanlış pozitifleri, iletişim gecikmelerini, kapasite açıklarını ve izleme eksiklerini değerlendirin.