CAA Kaydı Nedir ve Nasıl Yapılandırılır?
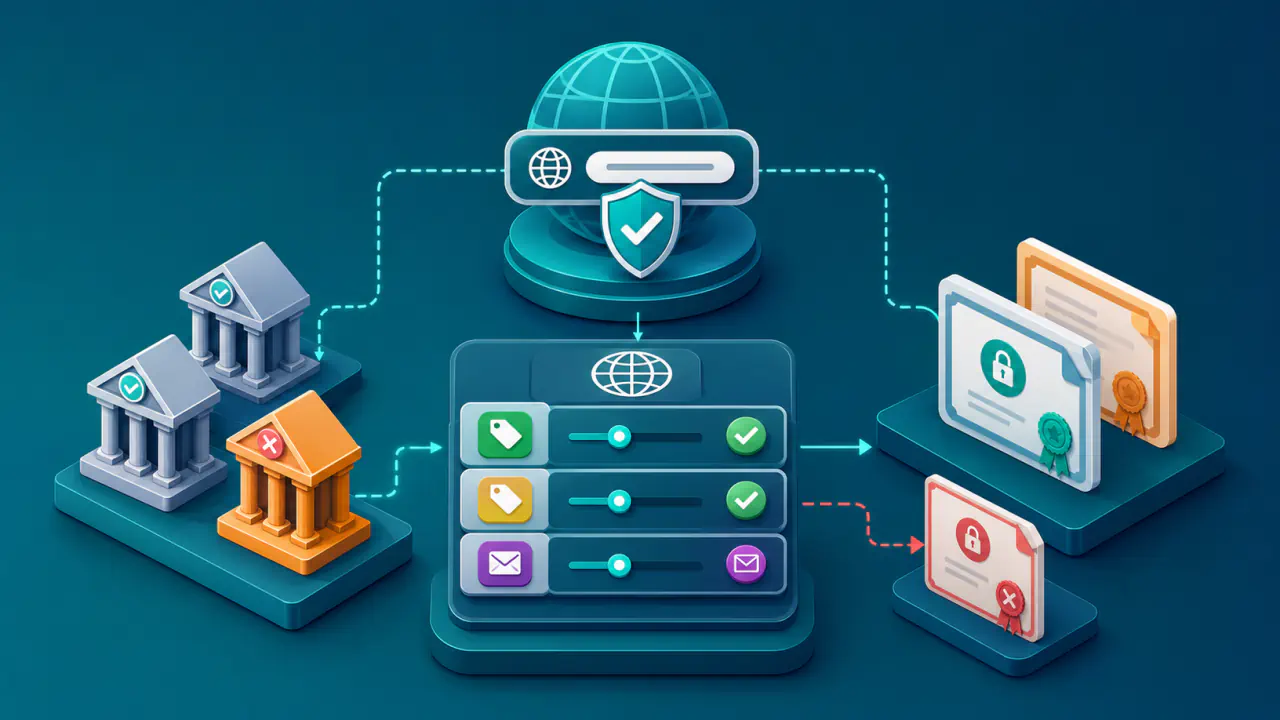
CAA (Certification Authority Authorization) kaydı, bir alan adı için hangi sertifika otoritelerinin sertifika düzenlemeye yetkili olduğunu DNS üzerinden bildirir. DNS, alan adlarına ait kayıtları sunan adlandırma sistemidir; sertifika otoritesi ise kimlik doğrulamasını yapıp sertifikayı imzalayan kurumdur. Alan adı sahibi, sertifika düzenleme yetkisini belirli otoritelerle sınırlandırabilir veya hiçbir otoriteye yetki vermeyebilir.
CAA, bir sertifikanın tarayıcıda geçerli olup olmadığını belirleyen bir kontrol değildir. Sertifika otoritelerinin sertifika düzenlemeden önce değerlendirdiği bir yetkilendirme politikasıdır; mevcut bir sertifikanın doğrulanması sırasında kullanılmaz.
İlgili alan adı, DNS takma adları ve üst alanlar için yapılan arama sonucunda uygulanacak bir CAA kaydı bulunamazsa CAA kaynaklı bir kısıt yoktur. Yalnız alan adının kendisinde kayıt bulunmaması bu sonuca varmak için yeterli değildir. Bir CAA kaydının bulunması da sertifikanın mutlaka düzenleneceğini garanti etmez; sertifika otoritesinin diğer doğrulama ve politika koşulları ayrıca geçerlidir.
CAA Kaydının Sertifika Düzenleme Üzerindeki Etkisi
Tarayıcıların ve işletim sistemlerinin güvendiği TLS sertifikalarının düzenlenmesinde CAA denetimi yapılır. TLS, web bağlantısı gibi ağ iletişimini şifrelemek ve karşı tarafın kimliğini doğrulamak için kullanılan protokoldür. Sertifika otoritesi uygulanacak CAA kayıtlarını bulur; bu kayıtlar talep edilen sertifikayı düzenlemesini yasaklıyorsa sertifikayı veremez. Yalnız bildirim adresi içeren bir kayıt kümesi ise kendi başına düzenlemeyi kısıtlamaz.
CAA, yeni sertifika düzenleme yetkisini belirler. Daha sonra kayıtların değiştirilmesi, önceden düzenlenmiş bir sertifikayı kendiliğinden geçersiz kılmaz ve tarayıcıların mevcut sertifikayı doğrulama yöntemini değiştirmez. Bir sertifikada birden fazla alan adı varsa otoritenin bu adların her biri için yetkili olması gerekir.
Bir alan adında birden fazla sertifika otoritesine izin verilecekse her otorite için ayrı bir issue kaydı eklenebilir. Bu kayıtların her biri ayrı bir otoriteye yetki verir; her sertifika otoritesinin kendi CAA tanımlayıcısı ayrı bir issue kaydında yer alır.
issue, issuewild ve iodef Etiketlerinin Anlamı
CAA kaydında flags (bayrak), tag (etiket) ve value (değer) alanları bulunur. Etiket ile değer kaydın neyi bildirdiğini, bayrak ise tanınmayan veya desteklenmeyen bir etiketin kritik olup olmadığını gösterir. Standart issue, issuewild ve iodef kayıtlarında bayrak değeri genellikle 0 olur. Bayrak değeri 128 ise sertifika otoritesi, tanımadığı ya da desteklemediği etiketi yok sayarak sertifika düzenleyemez; bu değer amacı anlaşılmadan kullanılmamalıdır.
Wildcard sertifika, *.example.com gibi yıldızlı bir adla aynı düzeydeki alt alanları kapsar; bu örnek www.example.com adını kapsarken tek başına example.com veya a.b.example.com adını kapsamaz. Üç temel CAA etiketinin işlevi farklıdır:
| Etiket | Temel amacı | Sertifika düzenlemeye etkisi |
|---|---|---|
| issue | Wildcard olmayan sertifikalar için belirli bir otoriteye yetki vermek | Wildcard olmayan talepleri sınırlar; issuewild yoksa wildcard taleplerinde de geçerli olur. |
| issuewild | Wildcard sertifikalar için ayrı otorite belirlemek | Wildcard talebinde issue kayıtları dikkate alınmaz; wildcard olmayan taleplerde bu etiket kullanılmaz. |
| iodef | Politika ihlali bildirimleri için adres tanımlamak | Tek başına sertifika düzenleme yetkisi vermez veya engellemez. |
Bir CAA kayıt kümesinde en az bir issuewild varsa wildcard sertifika talebi değerlendirilirken issue kayıtları dikkate alınmaz. Yalnız issuewild eklemek ise wildcard olmayan sertifikaları otomatik olarak yasaklamaz.
CAA Kaydını Yapılandırma
Yapılandırmaya başlamadan önce hangi sertifika otoritelerinin kullanılacağını ve wildcard sertifikaya ihtiyaç olup olmadığını belirlemek gerekir. CAA kaydındaki otorite değerini marka adından veya web sitesi adresinden tahmin etmeyin; ilgili otoritenin güncel CAA tanımlayıcısını resmi dokümantasyonundan doğrulayın.
1. Sertifika Otoritesi Tanımlayıcısını Doğrulama
DNS yönetim panelinde kayıt türü olarak CAA seçilir; kaydın uygulanacağı alan adı, bayrak, etiket ve değer ilgili alanlara girilir. Panelin ana alan adını boş alanla mı, @ ile mi yoksa tam adla mı istediğini kendi açıklamasından kontrol edin. Otorite değeri olarak kurumun bildirdiği issuer-domain-name (otorite alan adı) değerini kullanın. Aşağıdaki kayıt yalnız sözdizimini göstermek için örnektir; ca.example gerçek bir sertifika otoritesi tanımlayıcısı değildir.
example.com. CAA 0 issue "ca.example"Birden fazla otoriteye izin verecekseniz her biri için ayrı kayıt ekleyin:
example.com. CAA 0 issue "ca1.example"
example.com. CAA 0 issue "ca2.example"
2. Wildcard Politikasını Ayrı Belirleme
Wildcard sertifikalar için farklı bir otorite kullanacaksanız issuewild kaydı ekleyebilirsiniz. Wildcard talebi değerlendirilirken issuewild politikası öncelikli olur.
example.com. CAA 0 issue "ca1.example"
example.com. CAA 0 issuewild "ca2.example"
Bu örnekte ca1.example wildcard olmayan sertifikalar, ca2.example ise wildcard sertifikalar için yetkilidir. Wildcard olmayan sertifikalara izin verip wildcard sertifikaları engellemek istiyorsanız issuewild etiketini boş bir sertifika otoritesi alan adıyla tanımlayabilirsiniz:
example.com. CAA 0 issue "ca1.example"
example.com. CAA 0 issuewild ";"
3. Yeni Sertifika Düzenlenmesini Engelleme
Boş sertifika otoritesi alan adı, ilgili etiket kapsamında hiçbir otoriteye sertifika düzenleme yetkisi verilmediğini bildirir. Hem wildcard olmayan hem de wildcard sertifika düzenlemesini açık biçimde kısıtlamak için iki ayrı boş yetkilendirme kaydı kullanılabilir:
example.com. CAA 0 issue ";"
example.com. CAA 0 issuewild ";"
Bu örneğin tüm yeni düzenlemeleri engellemesi için aynı kayıt kümesinde başka bir issue veya issuewild kaydıyla izin verilmemelidir. Boş değer, başka bir kaydın verdiği izni iptal etmez; izinler birlikte değerlendirilir. Bu yapılandırma yanlışlıkla uygulanırsa beklenen sertifika düzenleme ve yenilemeleri durdurabilir. Üretim ortamında değiştirmeden önce bütün sertifika ihtiyaçlarını kontrol edin.
4. İhlal Bildirim Adresini iodef ile Tanımlama
iodef etiketi, CAA politikasına aykırı bir sertifika talebi veya düzenleme olayı hakkında rapor gönderilebilecek adresi belirtir. URL, adresin tamamıdır; başındaki mailto, http veya https şeması ise bildirimin e-postayla mı web hizmetine mi gönderileceğini belirtir. Şemalar standartta tanımlı olsa da seçilen otoritenin hangi bildirim yöntemini desteklediği ayrıca kontrol edilmelidir. Örnek bir e-posta bildirimi kaydı şöyledir:
example.com. CAA 0 iodef "mailto:security@example.com"iodef eklemek, bildirim yapılacağını garanti etmez ve bir sertifika otoritesini yetkilendirmez. Sertifika düzenleme yetkisini sınırlandırmak için issue veya issuewild kayıtlarını ayrıca tanımlayın.
Alt Alan Adlarında Hangi CAA Politikası Geçerli Olur?
CAA araması istenen alan adından başlar; wildcard adında baştaki yıldız çıkarılır. Örneğin *.example.com için ilk sorgu example.com adına yapılır. Sorguda başka bir ada işaret eden CNAME gibi DNS takma adları da izlenir. Bu sorgu CAA kaydı döndürmezse ilk sorgulanan adın en soldaki bölümü çıkarılarak üst alanına geçilir; DNS köküne gelmeden bulunan ilk CAA kayıt kümesi uygulanır.
Örneğin www.example.com, CNAME ile site.host.example adına gidiyorsa bu hedefteki CAA kayıtları sonuç olabilir. Takma ad izlendikten sonra CAA yanıtı boşsa üst alan araması host.example üzerinden değil, asıl sorgulanan adın üstü olan example.com üzerinden sürer. Aynı ada hem CNAME hem CAA eklemeyin; bu iki kayıt türü aynı adda birlikte bulunamaz.
Bir alt alan adına ayrı CAA kayıt kümesi eklenirse arama o noktada sonuçlanır ve üst alandaki kayıtlar birleştirilmez. Alt alan için özel bir politika tanımlarken üst alandaki yetkilerin otomatik olarak korunduğunu varsaymayın.
Alt alana yalnız iodef gibi sertifika düzenlemesini kısıtlamayan bir kayıt eklendiğinde de aynı davranış geçerlidir. Alt alan kendi CAA kayıt kümesine sahip olduğunda üst alandaki issue veya issuewild kısıtları otomatik olarak devralınmaz; gerekli yetki kayıtlarını alt alan kümesine ayrıca ekleyin.
Değişiklikten Sonra CAA Kaydı Nasıl Kontrol Edilir?
DNS yönetim panelindeki değişikliği kaydettikten sonra yetkili DNS sunucusunun yayımladığı CAA kayıt kümesini kontrol edin. Küme beklenen bayrak, etiket ve değer alanlarını göstermelidir; birden fazla issue veya issuewild kaydı varsa bütün kayıtların göründüğünü ve artık istenmeyen eski yetkilerin kalmadığını doğrulayın. Geçiş süresince kullanılması gereken eski otoritenin kaydını erken kaldırmayın.
DNS sorgularını yetkili sunuculara iletip sonuçlarını önbellekleyen recursive resolver (özyinelemeli DNS çözümleyicisi), değişikliği hemen görmeyebilir. TTL, kaydın önbellekte kullanılabileceği süreyi belirtir. Eski kayıt henüz süresini doldurmamış olabilir; daha önce kayıt olmadığına ilişkin yanıt da ayrıca önbelleklenebilir. Güncel sonucu yetkili DNS sunucusundan alınan yanıtla karşılaştırın.
Sertifika otoritesi, kuralların izin verdiği süre içinde önceki CAA denetim sonucunu kullanabilir; bir otoritenin yetkisini kaldırmak her yerde anında etkili olmayabilir. Yeni otoriteye geçişi, kayıtların güncellenmesini ve ilk sertifika denemesini mevcut sertifikanın süresi dolmadan tamamlayın.