Alan Adı WHOIS Gizliliği Nedir?
Alan adı kaydı yapılırken alan adı sahibine ait ad, kuruluş, adres, telefon ve e-posta gibi kayıt verileri alan adı kayıt kuruluşu tarafından toplanabilir. Alan adı WHOIS gizliliği (kayıt verisi gizliliği), bu bilgilerin tamamının kamuya açık sorgu sonucunda görünmesini önleyen veya doğrudan iletişim bilgilerini güvenilir bir aracı kanalla değiştiren uygulamaların genel adıdır.
WHOIS gizliliği, alan adı sahibinin kayıt kuruluşuna yanlış bilgi vermesi ya da hiç bilgi vermemesi anlamına gelmez. Kayıt kuruluşu müşterisini ve sözleşmedeki iletişim bilgilerini kendi sisteminde tutmaya devam eder. Değişen şey, kamuya açık kayıt verisi çıktısında hangi alanların yayımlandığıdır.
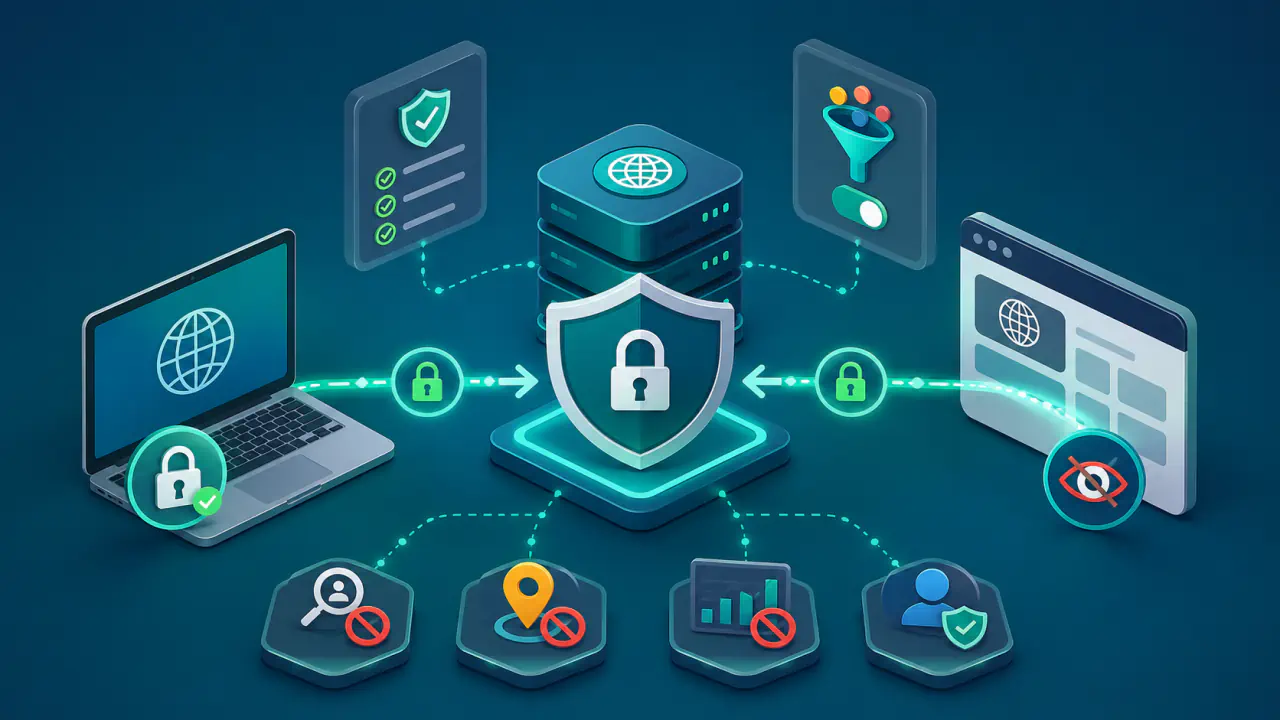
Bu koruma anonimlik garantisi değildir. Alan adı, kayıt kuruluşu, durum kodları, kayıt ve sona erme tarihleri, ad sunucuları ve DNS için güvenlik uzantıları olan DNSSEC gibi teknik bilgiler görünür kalabilir. Hukuka uygun bir açıklama talebi, sözleşme ihlali veya hizmetin sona ermesi de kamuya kapalı verilerin işlenme biçimini etkileyebilir.
WHOIS Gizliliği Günümüzde Ne Anlama Gelir?
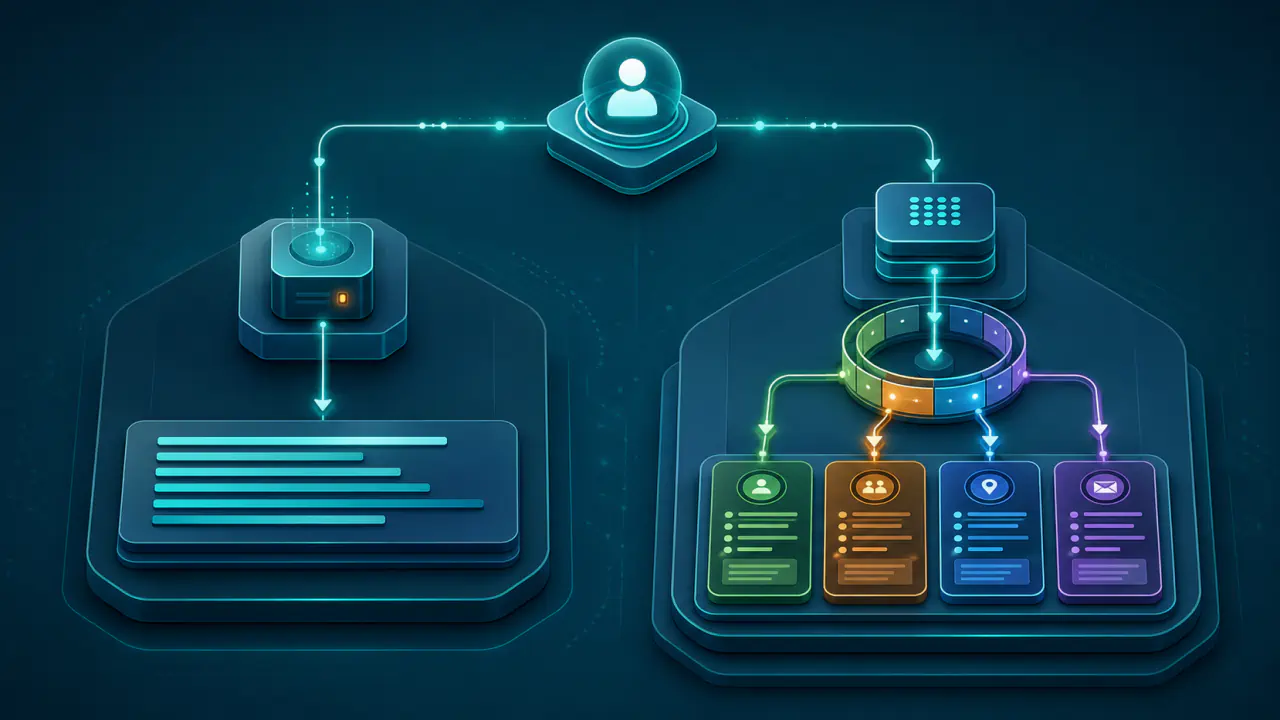
“WHOIS gizliliği” kayıt kuruluşlarının ürün sayfalarında kullanılan yerleşik bir addır. Ancak 28 Ocak 2025’ten beri genel üst düzey alan adları (gTLD) için kesin kayıt verisi kaynağı, eski WHOIS protokolünün yerine RDAP (Registration Data Access Protocol) olmuştur. Bu nedenle güncel bir sorgu aracı RDAP kullansa da hizmet WHOIS gizliliği adıyla sunulmaya devam edebilir.
RDAP, gTLD sorgularında HTTPS üzerinden şifreli web iletişimi kullanır ve yanıtları yazılımların işlemesini kolaylaştıran JSON biçiminde verir; uluslararasılaştırılmış alan adlarını, yetkili hizmet keşfini ve erişim düzeyine göre farklı yanıtları destekler. Buna karşılık klasik WHOIS, düz metin çıktısı ve sunucudan sunucuya değişebilen veri alanları nedeniyle daha sınırlıydı.
Bu protokol değişikliği gizlilik hizmetini kendiliğinden açmaz veya kapatmaz. Yalnız kamuya açık kayıt verisinin hangi teknik yolla sorgulandığını değiştirir. “WHOIS kaydı görünmüyor” denildiğinde güncel ve doğru soru, RDAP yanıtında hangi kayıt verilerinin yayımlandığı olmalıdır.
Bir Bilgi Neden Kamuya Açık Sonuçta Görünmez?
Bir veri alanının görünmemesinin tek nedeni satın alınmış bir WHOIS gizliliği hizmeti değildir. Güncel gTLD kayıtlarında üç ayrı durum birbirine karıştırılmamalıdır:
- Yasal veya politikaya dayalı gizleme: Uygulanabilir hukuk kişisel verinin yayımlanmasını sınırlıyorsa kayıt kuruluşu ya da uzantı kayıtlarını yöneten kayıt operatörü ilgili alanı gizler. Politika, ticari olarak makul bir amaç veya teknik olarak ayrım yapılamaması durumunda daha geniş gizlemeye de izin verebilir.
- Gizlilik hizmeti: Alan adı sahibi kayıttaki hak sahibi olarak kalır; kişisel iletişim alanlarında gizlilik hizmeti sağlayıcısının güvenilir alternatif bilgileri kullanılır.
- Proxy hizmeti: Proxy hizmeti sağlayıcısı kayıtta alan adı sahibi görünür ve müşteriye alan adını sözleşmeyle kullanma hakkı verir.
İlk durum kayıt verisinin yayımlanmasına ilişkin bir kuraldır; son iki durum ise ayrı bir hizmet ve sözleşme ilişkisidir. Bu nedenle RDAP sonucunda “redacted”, “gizlendi” veya benzeri bir işaret görmek, tek başına ücretli gizlilik ya da proxy hizmeti kullanıldığını kanıtlamaz.
Gizlilik Hizmeti ile Proxy Hizmeti Arasındaki Farklar
Gizlilik hizmetinde müşteri alan adı sahibi olarak kalır. Müşterinin doğrudan adresi, telefonu veya e-postası yerine gizlilik hizmeti sağlayıcısının yönlendirme adresi ya da iletişim formu yayımlanabilir. Hak sahipliği değişmez; yalnız kamuya açık iletişim katmanı değişir.
Proxy hizmetinde ise kayıtlarda proxy hizmeti sağlayıcısı alan adı sahibi olur; müşteri alan adını hizmet sözleşmesindeki koşullara göre kullanır. Bu ayrım alan adı devri, yenileme, uyuşmazlık, hesabın kapanması ve sağlayıcının faaliyeti bırakması gibi durumlarda önem taşır.
Bir hizmet “domain privacy”, “kimlik koruma” veya benzer bir ticari ad kullanabilir. Yalnız ürün adına bakarak hizmet modeline karar vermeyin. Sözleşmede kayıtlı alan adı sahibinin kim olduğunu, müşterinin kullanım hakkını, ileti yönlendirme yöntemini, veri açıklama sürecini ve hizmet sona erdiğinde alan adının nasıl devredileceğini kontrol edin.
İki hizmet modeli de alan adının ücretini, yenileme sorumluluğunu, doğru kayıt verisi sağlama yükümlülüğünü veya uyuşmazlık kurallarını ortadan kaldırmaz.
RDAP Sonucunda Hangi Bilgiler Görünür Kalabilir?
Kamuya açık kayıt sonucu bütünüyle kapanmaz. Alanların varlığı ve yayımlanma biçimi uzantıya ve yetkili hizmete göre değişse de aşağıdaki ayrım pratik bir okuma çerçevesi sunar:
| Veri grubu | Kamuya açık sonuçta olası durum | Nasıl yorumlanmalı? |
|---|---|---|
| Alan adı, kayıt kuruluşu ve durum kodları | Genellikle görünür | Kayıt, transfer, güncelleme veya silme kısıtları hakkında teknik bilgi verir. |
| Oluşturulma, güncellenme ve sona erme tarihleri | Genellikle görünür | Tarihler alan adı sahibinin kimliğini göstermez; uzatma durumu için kayıt kuruluşu hesabı esas alınır. |
| Yetkili ad sunucuları ve DNSSEC durumu | Genellikle görünür | DNS yetkilendirmesini gösterir. Ad sunucularının IP adreslerinin yayımlanması her durumda zorunlu değildir. |
| Ad, sokak, posta kodu, telefon ve doğrudan e-posta | Gizlenebilir | Alan hiç yayımlanmayabilir veya değer yerine gizleme işareti bulunabilir. |
| Şehir ve kuruluş bilgisi | Koşula göre yayımlanabilir ya da gizlenebilir | Tüzel kişi kaydı bile kişisel veri içerebilir; kuruluş alanında ayrıca yayımlama onayı etkili olabilir. |
| Yönlendirmeli e-posta veya iletişim formu | gTLD kayıt kuruluşu ilgili e-posta alanını gizliyorsa alternatif iletişim kanalı sunar | Gerçek e-posta adresini ya da kişinin kimliğini açıklamadan iletişimi mümkün kılar. |
| Gizlilik veya proxy hizmeti bilgileri | Hizmet kullanılıyorsa görünür olabilir | gTLD politikasının kapsadığı bağlı veya akredite gizlilik/proxy hizmetinin tam kayıt verisi yayımlanır; bu bilgi müşterinin kimliği değildir. |
Aynı alan adı için kayıt operatörü ile kayıt kuruluşu yanıtları aynı ayrıntıyı taşımayabilir. RDAP istemcisi yetkili hizmeti bulup yönlendirmeleri izlemelidir. Üçüncü taraf bir siteye ait eski kopya, ekran görüntüsü veya önbellek güncel ve yetkili kayıt sonucu sayılmaz.
Her Alan Adında Aynı Kurallar mı Uygulanır?
Hayır. ICANN’in Kayıt Verisi Politikası, ICANN ile sözleşmesi bulunan gTLD kayıt operatörleri ve akredite kayıt kuruluşları için geçerlidir. “.com”, “.net” ve “.org” gibi genel uzantılardaki uygulama bu çerçevede değerlendirilir; ancak sözleşme ayrıntıları ve uygulanabilir hukuk sonuçları etkileyebilir.
“.tr” gibi ülke kodlu üst düzey alan adları (ccTLD) kendi kayıt otoritesinin kurallarına ve yerel mevzuata tabidir. Bir gTLD için geçerli yayımlama kuralı doğrudan bir ccTLD’ye uygulanamaz. Gerçek kişi ile tüzel kişi kayıtları, kuruluş alanının yayımlanmasına verilen onay ve uzantının uygunluk koşulları da sonucu değiştirebilir.
Bu nedenle başka bir alan adına bakarak kendi kaydınız için kesin sonuç çıkarmayın. Kayıt kuruluşu panelindeki güncel veriyi, uzantının yetkili kayıt politikasını ve kamuya açık RDAP yanıtını birlikte kontrol edin.
Alan Adı Sahibine Nasıl Mesaj Gönderilir?
gTLD kayıt kuruluşu, politika kapsamında kişisel e-posta adresini gizlediğinde ilgili kişiyi veya teknik irtibatı tanımlamayan bir e-posta adresi ya da web formu bağlantısı yayımlamak zorundadır. Bu kanal, gerçek adresi açıklamadan mesaj iletmek için kullanılır. Spam filtresi, hizmet koşulları, ek boyutu veya yanlış yönlendirme ayarı nedeniyle her mesajın teslim edileceği garanti edilmez.
Kötüye kullanım bildirimi için alan adı sahibinin kişisel adresini bulmaya çalışmak yerine kayıt kuruluşunun kamuya açık kötüye kullanım kanalını kullanın. Kayıt kuruluşunun kötüye kullanım e-postası ve telefonu, alan adı sahibine ait değildir; bildirimin kayıt hizmeti katmanına ulaşmasını sağlar.
Alan adıyla ilgili web sitesi iletişimi için kayıt verisi sorgusu her zaman doğru kanal değildir. Sitedeki iletişim sayfası, yasal bildirim bilgileri, barındırma sağlayıcısının kötüye kullanım kanalı veya yetkili makamların süreçleri farklı amaçlara hizmet eder.
Kamuya Kapalı Kayıt Verisi Nasıl Talep Edilir?
Kamuya açık RDAP yanıtında bulunmayan gTLD kayıt verileri için kayıt kuruluşunun yayımladığı açıklama talebi süreci kullanılabilir. Talepte isteyen tarafın kimliği, istenen veri alanları, hukuki dayanak, amaç, gereklilik ve verinin nasıl korunacağı gibi bilgiler beklenebilir. Talebin gönderilmesi verinin açıklanacağı anlamına gelmez; kayıt kuruluşu uygulanabilir hukuk ve ilgili menfaatler çerçevesinde değerlendirme yapar.
ICANN RDRS (Registration Data Request Service), katılımcı kayıt kuruluşlarına standart biçimde talep ileten bir sistemdir. RDRS bir alan adı sahibi arama motoru değildir, her kayıt kuruluşunu kapsamaz ve talebi otomatik olarak onaylamaz. Katılımcı olmayan kayıt kuruluşlarında doğrudan kuruluşun kendi süreci izlenir.
Gizlilik veya proxy hizmetinin arkasındaki müşteri bilgisi ile politika gereği gizlenmiş kayıt verisi aynı kapsamda değildir. Kayıt Verisi Politikası'ndaki genel açıklama yükümlülüğü, hizmetin arkasındaki müşterinin bütün bilgilerini açıklamayı zorunlu kılmaz. Bu bilgiler için ilgili hizmetin talep süreci ve uygulanabilir hukuk ayrıca değerlendirilir.
12 Mayıs 2026’da yayımlanan güncelleme, belirli acil talepler için iki saat içinde alındı bildirimi ve olağanüstü durumlar dışında en geç 24 saat içinde yanıt verme yükümlülüğü içerir. Ancak bu hükümlerin uygulanması, ICANN'in talep sahibini doğrulayacak mekanizmayı yürürlüğe koymasına bağlıdır; metnin yayımlanması süreleri tek başına yürürlüğe sokmaz. Kapsam; yaşamı veya kritik altyapıyı tehdit eden, ciddi yaralanma ya da çocuk istismarı riski içeren acil durumlarla sınırlıdır. Başvuru sırasında ICANN'in yürürlük duyurusunu ve kayıt kuruluşunun güncel talep koşullarını kontrol edin.
WHOIS Gizliliği Siteyi Saldırılardan Korur mu?
WHOIS gizliliği; DNS hesabını, kayıt kuruluşu hesabını, web sitesini veya barındırma sunucusunu saldırılara karşı korumaz. Çok faktörlü kimlik doğrulama, güçlü ve benzersiz parola, kayıt kilidi, transfer kilidi, DNSSEC, yedekleme ve yetki sınırlandırması ayrı güvenlik önlemleridir.
Hizmet aynı zamanda web sunucusunun IP adresini gizlemez. DNS kayıtları, sertifika şeffaflığı günlükleri, e-posta altyapısı veya üçüncü taraf geçmiş kayıtlar başka teknik bilgiler gösterebilir. Alan adı kayıt verisi gizliliği ile ağ gizliliği aynı kavram değildir.
WHOIS Gizliliği Hizmeti Seçerken Nelere Dikkat Edilmeli?
- Kayıtlarda alan adı sahibi müşteri mi, yoksa proxy hizmeti sağlayıcısı mı?
- Hangi veri alanları gizleniyor, hangileri alternatif bilgilerle değiştiriliyor?
- Yönlendirmeli e-posta veya web formu nasıl çalışıyor ve hangi iletiler engellenebiliyor?
- Hizmet ücretsiz mi, ilk yıldan sonra ücretleniyor mu ve alan adıyla birlikte mi yenileniyor?
- Alan adı transferinde, hesap devrinde ve hizmet iptalinde hangi adımlar uygulanıyor?
- Kötüye kullanım bildirimleri ve hukuka uygun açıklama talepleri hangi kanaldan işleniyor?
- Proxy hizmetinde müşterinin kullanım hakkı ve alan adının müşteriye devri hangi sözleşme maddesine bağlı?
- Hizmet sona erdiğinde kamuya açık kayıtta hangi verilerin görünmesi bekleniyor?
Güncel sözleşme ve kayıt kuruluşu paneli, eski destek yazılarından veya başka kullanıcıların ekran görüntülerinden daha güvenilir kanıttır. Özellikle otomatik yenileme, veri yönlendirme ve proxy sahipliği koşullarını satın alma öncesinde kaydedin.
RDAP Sonucu Nasıl Okunur?
Kamuya açık RDAP sorgusu, yetkili kayıt hizmetinin yayımladığı verileri gösterir; gizlenmiş müşteri bilgilerini açığa çıkarmaz. Sonuçtaki alternatif iletişim bilgisi veya proxy hizmeti sağlayıcısının adı, hizmeti kullanan müşterinin kimliğiyle karıştırılmamalıdır.
Önce alan adını ve sorgunun başarı durumunu, ardından kayıt kuruluşunu, tarihleri, durum kodlarını, ad sunucularını ve DNSSEC alanını inceleyin. İletişim verisi yoksa bunun veri bulunmadığı değil, kamuya açık yanıtta yayımlanmadığı anlamına gelebileceğini unutmayın.