WHOIS ile RDAP Arasındaki Farklar
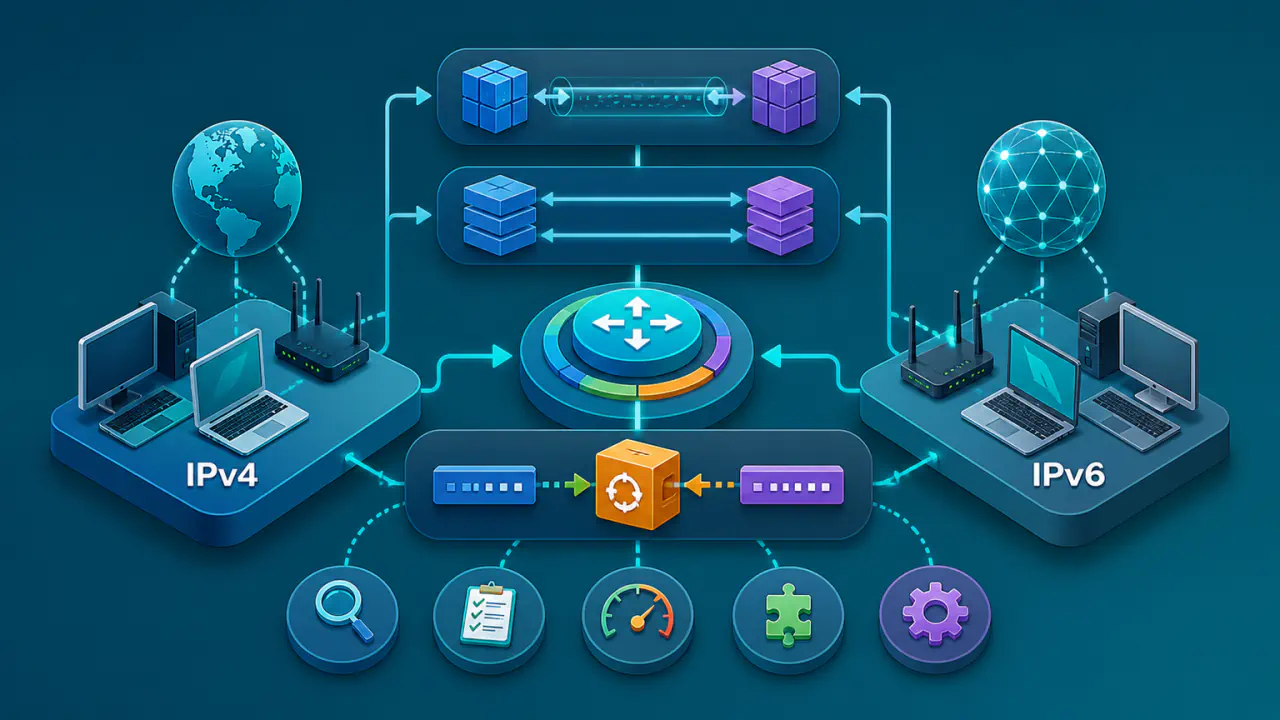
WHOIS ve RDAP (Registration Data Access Protocol), alan adı ve internet numarası kayıt verilerine erişmek için kullanılan iki farklı yöntemdir. İkisi benzer kayıt alanlarını gösterebilir; sorgunun nereye gönderildiği, yanıtın biçimi, hata yönetimi, güvenlik ve otomatik işleme yetenekleri aynı değildir.
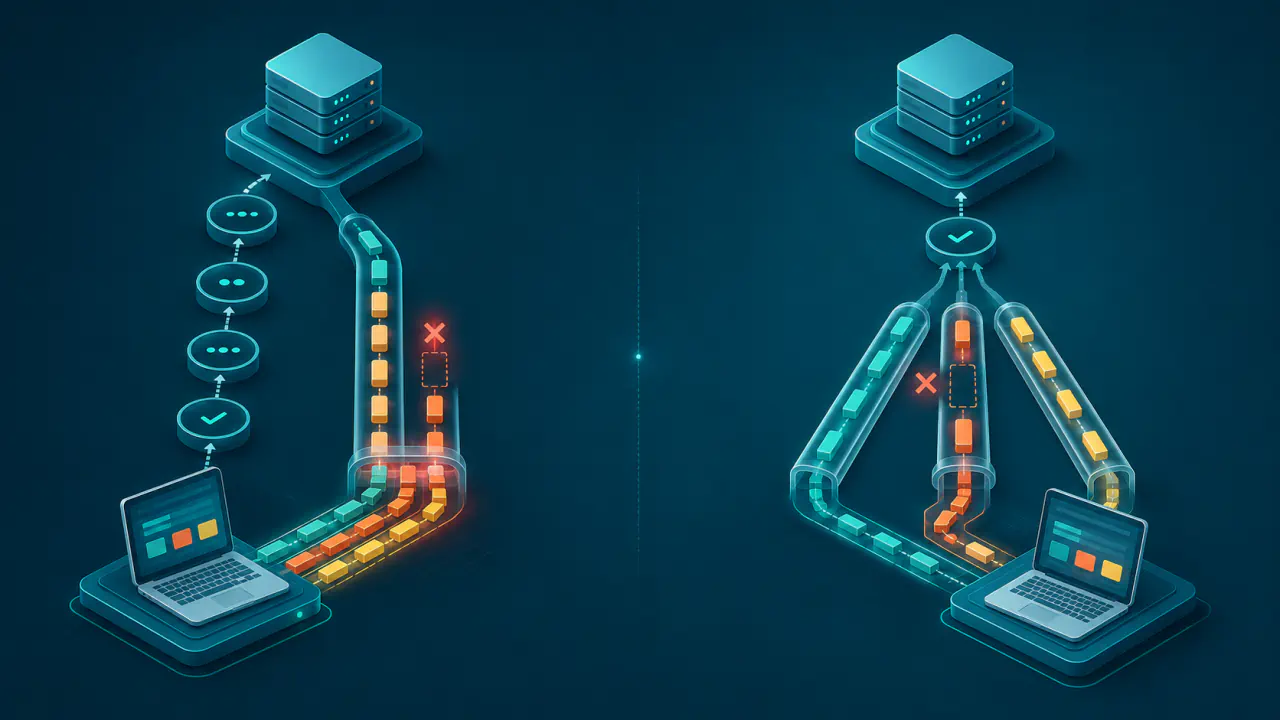
WHOIS, TCP üzerinden çoğunlukla 43 numaralı porta metin sorgusu gönderip düz metin yanıt alan eski protokoldür. Alan sırası, tarih biçimi, karakter kodlaması, yönlendirme ve hata ifadeleri sunucuya göre değişebilir. Protokol güçlü kimlik doğrulama, bütünlük veya gizlilik mekanizması tanımlamaz.
RDAP, HTTP tabanlı standart sorgu yolları kullanır. İstemci ve sunucular, aktarımı şifreleyen HTTPS bağlantılarını desteklemek zorundadır; güvenli sorgulamada HTTPS kullanılır. JSON yanıtları; nesneleri, olayları, rolleri, bağlantıları, bildirimleri ve hataları tanımlı alanlarda taşır. Yine de RDAP’ın daha düzenli olması, her kullanıcıya daha fazla veri göstereceği anlamına gelmez.
WHOIS Protokolü Nasıl Çalışır?
WHOIS istemcisi doğru WHOIS sunucusuna bağlanır, sorguyu metin olarak gönderir ve sunucu bağlantıyı kapatana kadar gelen satırları yanıt sayar. Protokol, “Registrar”, “Creation Date” veya “No match” gibi etiketlerin tam yazımını ve sırasını ortak bir şemayla belirlemez. Aynı tür bilgi farklı sunucularda başka adla veya başka tarih biçimiyle sunulabilir.
WHOIS yanıtında yönlendirme adresi, hız sınırı uyarısı, gizlilik açıklaması ve kayıt verisi aynı düz metnin içinde yer alabilir. İstemci, kayıt bulunmamasıyla yanlış sunucuya sorgu gönderilmesini veya kota aşımını yalnız metni yorumlayarak ayırmak zorunda kalabilir. Tek bir sonuç elle okunurken bu farklar ayırt edilebilir; farklı kaynaklardan gelen yanıtları otomatik işleyen yazılımın ise her sunucunun metin biçimini ayrı ele alması gerekebilir.
WHOIS’in kendisi karakter kodlamasını bildiren standart bir alan içermez. Temel Latin kümesi dışındaki metinlerin nasıl kodlandığı sunucuya göre değişebilir. TCP bağlantısının kurulması da yanıtın yetkili kaynaktan geldiğini veya aktarım sırasında korunacağını tek başına garanti etmez.
RDAP Sorgu ve Yanıt Modeli Nasıl Çalışır?
RDAP kayıt verisini web üzerinden erişilen nesneler olarak modeller. Ayrıntılı sonuç için HTTP GET, gövdeyi almadan başlıkları kontrol etmek için HEAD istek yöntemi kullanılabilir. İstemci beklediği içerik türünü bildirir; sunucu olumlu yanıt, yönlendirme, yapılandırılmış hata veya hız sınırı döndürebilir.
Yanıtın objectClassName alanı nesne türünü, handle kayıt tanımlayıcısını, status durumları ve events tarihli olayları gösterebilir. entities kayıt sahibi, kayıt kuruluşu, teknik veya kötüye kullanım gibi rollerle ilişkili tarafları; links ise yanıtın kendisiyle yetkili veya ilişkili kaynakları bağlar.
notices çoğunlukla yanıtın geneline ilişkin kullanım veya erişim açıklamalarını, remarks belirli nesneye ilişkin notları taşır. rdapConformance alanı sunucunun hangi temel ve genişletilmiş kuralları kullandığını bildirir. İstemci tanımadığı genişletme alanları yüzünden bütün yanıtı geçersiz saymamalıdır.
WHOIS ve RDAP Teknik Olarak Nasıl Karşılaştırılır?
| Özellik | WHOIS | RDAP |
|---|---|---|
| Taşıma | TCP üzerinden, geleneksel olarak port 43 | HTTP tabanlı; HTTPS desteği zorunlu |
| Sorgu | Sunucuya özgü metin | Tanımlı nesne yolları ve sorgu parametreleri |
| Yanıt | Sunucuya göre değişen düz metin | Standart nesneler içeren JSON |
| Hata | Serbest metin veya boş yanıt olabilir | HTTP durum kodu; varsa yapılandırılmış hata gövdesi |
| Hizmet keşfi | İstemci yönlendirmeyi veya doğru sunucuyu ayrıca bilmelidir | Yetkili başlangıç kayıtları ve bağlantılarla doğru hizmet bulunabilir |
| Uluslararasılaştırma | Karakter kodlamasını bildiren ortak mekanizma yoktur | Standart Unicode metin, dil etiketleri ve uluslararası alan adı biçimleri desteklenir |
| Erişim | Protokol düzeyinde güçlü güvenlik hizmeti tanımlamaz | HTTPS, kimlik doğrulama ve farklı erişim düzeyleriyle çalışabilir |
| Tarayıcı kullanımı | Doğrudan web isteği modeli değildir | Tarayıcı kaynak paylaşımı başlığı izin verirse tarayıcı uygulamaları sorgulayabilir |
| Otomatik işleme | Kaynağa özgü metin ayrıştırma gerekebilir | Alan ve ilişkiler daha tutarlı işlenebilir |
| Veri kapsamı | Yayın politikasının izin verdiği kayıt verisi | Yayın ve yetkilendirme politikasının izin verdiği kayıt verisi |
Son satır temel sınırı gösterir: RDAP biçimi ve erişim mekanizmasını iyileştirir, kayıt otoritesinin tutmadığı veya yayımlamadığı veriyi kendiliğinden oluşturmaz. Aynı kullanıcı için WHOIS ile RDAP benzer alanları gösterebilir; fark yalnız alan sayısıyla ölçülmemelidir.
Yetkili RDAP Hizmeti Nasıl Bulunur?
Alan adları, IP adres blokları ve otonom sistem numaraları farklı kayıt otoriteleri tarafından yönetilir. IANA, alan adı etiketleri, IPv4 ve IPv6 adres blokları ile otonom sistem numarası aralıklarını yetkili RDAP temel adresleriyle eşleyen başlangıç hizmeti kayıtları yayımlar.
RDAP istemcisi sorgu değerini uygun başlangıç kaydıyla eşleştirir ve bulunan temel adrese nesne yolunu ekler. Alan adında etiketler sağdan sola karşılaştırılarak en uzun eşleşme seçilir. IP adresinde, sorgulanan adresi kapsayan kayıtlar arasından en uzun prefix, yani en dar eşleşen blok kullanılır; otonom sistem numarasında ise numarayı içeren sayı aralığı seçilir. Yanıttaki bağlantılar daha yetkili veya ilişkili kaynağa yönlendirebilir.
Başlangıç kaydı doğru hizmeti bulmayı kolaylaştırır; yanıtın eksiksiz olduğunu garanti etmez. İstemci başlangıç verisinin yayın zamanını, HTTPS sertifikasını, yönlendirmeleri ve son yanıtın kaynak bağlantılarını doğrulamalıdır.
RDAP Hangi Nesneleri ve Sorgu Yollarını Destekler?
domain: Alan adı kaydını veya ters DNS yetki devrine ilişkin kayıt verisini sorgular.ip: Tek bir IP adresi veya CIDR (Classless Inter-Domain Routing) biçimindeki bir adres bloğuyla ağ kaydını sorgular.autnum: ASN kaydını sorgular.nameserver: Ad sunucusunun alan adıyla belirtilen kaydını sorgular.entity: Kayıt hizmetindeki kuruluş veya kişi nesnesini, hizmete özgü tanımlayıcıyla sorgular.
Doğrudan nesne sorgularına ek olarak alan adı, ad sunucusu ve kişi veya kuruluş aramaları tanımlanmıştır. Ancak her RDAP sunucusu bütün arama yollarını desteklemek zorunda değildir. Aramanın desteklenmemesi, kesin eşleşme nesnesinin bulunmadığı anlamına gelmez.
Tek istekte keyfi bir alan adı listesi gönderilen genel bir toplu sorgu biçimi yoktur. Arama sonucu birden fazla nesne dönebilir; ayrı kesin eşleşme sorguları gerekiyorsa hız sınırı ve hizmet koşullarına uyulmalıdır.
RDAP Yanıtındaki Alanlar Nasıl Okunur?
Alan adı nesnesinde kayıtlı alan adı, kayıt kimliği, durumlar, oluşturma, son değişiklik ve sona erme gibi olaylar, ad sunucuları, DNS güvenliği bilgileri ve ilişkili taraflar bulunabilir. Olayın anlamı yalnız tarihe bakılarak değil, eventAction değeriyle birlikte okunmalıdır. Gelecekteki tarih bir sona erme olayı olabilir.
Kişi veya kuruluşu temsil eden entity nesnesindeki roles alanı; kayıt sahibi, kayıt kuruluşu, teknik yetkili, yönetim yetkilisi veya kötüye kullanım irtibatı gibi rolleri belirtir. Bir kuruluşun görünmesi, web sitesini fiilen işlettiğini kanıtlamaz. Gizlilik politikası nedeniyle kişisel bilgiler çıkarılmış, gizlenmiş veya yalnız yetkili kullanıcılara açılmış olabilir.
Ad sunucuları ve secureDNS bölümü kayıt verisindeki DNS yetki devriyle ilgili bilgileri gösterebilir; IPv4 adresini taşıyan A, IPv6 adresini taşıyan AAAA, e-posta hedefini belirten MX ve metin verisini taşıyan TXT kayıtlarının tamamını sunmak zorunda değildir. DNSSEC verisinin bulunması, güncel DNS yanıtlarının doğrulama zincirinin hatasız olduğunu göstermez. Web sitesinin TLS sertifikasının geçerliliği de bu veriden anlaşılamaz.
HTTP Hataları, Yönlendirmeler ve Hız Sınırları Nasıl Yorumlanır?
RDAP olumlu yanıtta çoğunlukla 200, bulunamayan nesnede 404, hatalı sorguda 400, kimlik doğrulama veya yetki sorununda uygun 401 ya da 403 kodunu kullanabilir. 501 bir işlevin uygulanmadığını, 429 ise çok fazla istek gönderildiğini gösterebilir. Durum kodu, varsa hata başlığı ve açıklama gövdesiyle birlikte okunmalıdır.
404 yanıtı alan adının kesin kaydedilebilir olduğunu kanıtlamaz; yanlış RDAP hizmetine gönderilen sorgu, kayda kapalı ayrılmış bir ad veya henüz güncellenmemiş kayıt verisi gibi başka nedenler olabilir. 429 yanıtındaki Retry-After başlığı varsa yeniden deneme zamanı buna göre belirlenmeli; agresif döngüyle hizmete yük bindirilmemelidir.
HTTP yönlendirmesi geldiğinde hedefin güvenilir RDAP kaynağı olup olmadığı ve HTTPS kullandığı kontrol edilmelidir. Geçici sunucu kesintisi veya ağ hatası da kayıt nesnesinin silindiği anlamına gelmez.
Uluslararası Karakterler ve Tarayıcı Erişimi Nasıl Çalışır?
RDAP yanıtları Unicode metinlerini taşıyabilen UTF-8 kodlamasını kullanır. Uluslararasılaştırılmış alan adı (IDN), ASCII uyumlu etiket (A-label) veya kullanıcının yazı sistemindeki etiket (U-label) biçiminde sorgulanabilir. İstemci bu biçimleri karıştırmadan ve adres yolunu doğru kodlayarak göndermelidir.
Yanıttaki dil etiketi, açıklamanın hangi dilde olduğunu bildirebilir; sunucunun kullanıcının seçtiği dilde çeviri sunmasını zorunlu kılmaz. JSON alan isimleri, protokolün tanımladığı yazımla korunur. Kullanıcı arayüzü bu alanların açıklamalarını çevirebilir; ham yanıttaki isimleri ve kayıt değerlerini değiştirmemelidir.
Tarayıcıdaki bir uygulamanın başka kaynaktaki RDAP sunucusuna erişmesi, CORS (Cross-Origin Resource Sharing) başlığının buna izin vermesine bağlıdır. Sunucu herkese açık RDAP verisi sunsa bile CORS başlığı yoksa tarayıcı uygulaması yanıtı okuyamayabilir; bu durum komut satırı veya sunucu tarafı istemcinin de erişemeyeceği anlamına gelmez.
Erişim Kontrolü ve Gizlilik Açısından Ne Değişir?
WHOIS protokolü güçlü erişim denetimi, bütünlük ve gizlilik mekanizması tanımlamaz; hizmet işletmecileri yine de hız sınırı, ağ filtresi ve yayımlanan alan kısıtları uygulayabilir. Bu kontroller protokol içindeki standart kimlik modeli değil, hizmet politikasıdır.
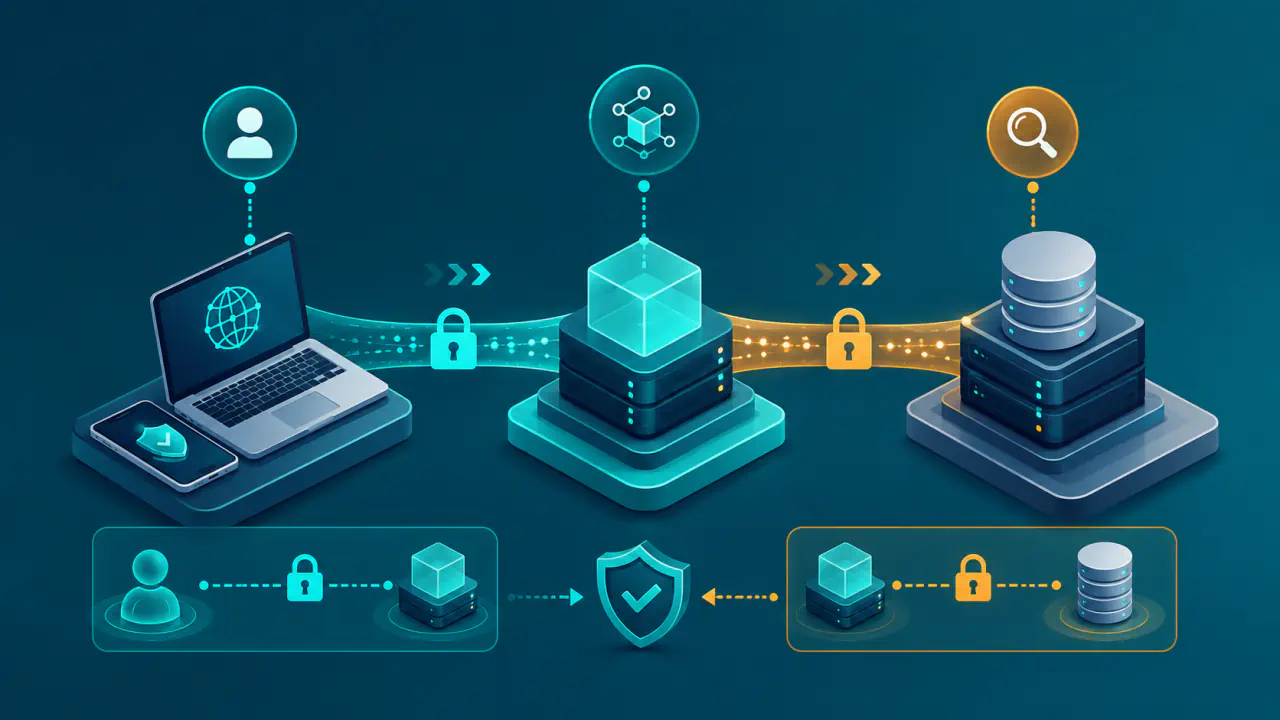
RDAP, anonim ve kimliği doğrulanmış kullanıcılara farklı yanıtlar sunabilecek güvenlik çerçevesine sahiptir. API anahtarı herkese açık her sorgu için zorunlu değildir; herkese açık olmayan veriler, yüksek sorgu hacmi veya RDAP hizmetini sunan kuruluşun ek işlevleri hesap ya da belirteç gerektirebilir.
HTTPS bağlantısında istemci, sunucunun sertifikasının güvenilirliğini, geçerliliğini ve sorgulanan adla eşleşmesini denetler. Bu denetimler ve şifreleme, sunucu kimliğinin doğrulanmasını ve aktarımın korunmasını sağlar. Kayıt alanlarının güncel, doğru veya eksiksiz olduğunu kanıtlamaz. Veri kaynağı, olay tarihleri, bağlantılar ve yayın politikası ayrıca kontrol edilmelidir.
Alan Adı, IP Adresi ve ASN Kayıtları Neden Ayrı Yorumlanır?
Alan adı kayıt verisi, kayıt operatörü, kayıt kuruluşu ve kayıt sahibi ilişkisini anlatır. IP adresi ile ASN kayıt verisi ise çoğunlukla bölgesel internet kayıt kuruluşu, adres bloğunu veya numarayı tahsis alan kuruluş ve alt tahsis ilişkilerini gösterir. Aynı alan etiketleri farklı anlam taşıyabilir.
IP adresi kaydında görünen kuruluş, tek bir IP adresini kullanan son müşteri, web sitesi sahibi veya fiziksel sunucu işletmecisi olmak zorunda değildir. Tahsis, alt tahsis ve ağ iletişimi alanları ayrı okunmalıdır. RDAP sonucu IP adresinin fiziksel konumunu, güncel yönlendirme yolunu veya o adresteki bütün hizmetleri kendiliğinden doğrulamaz.
ASN nesnesi otonom sistem numarasının kayıt ilişkisini gösterir; güncel BGP (Border Gateway Protocol) rotalarını veya ağın bütün ticari ilişkilerini içermez. Kayıt verisi, canlı ağ ölçümü ve yönlendirme verisi birbirinin yerine kullanılmamalıdır.
RDAP WHOIS’in Yerini Tamamen Aldı mı?
Genel üst düzey alanlarda 28 Ocak 2025’ten beri RDAP, kayıt bilgisi için esas kaynaktır; bu alanların kayıt operatörleri ve kayıt kuruluşları için genel WHOIS hizmeti sunma zorunluluğu kaldırılmıştır. Belirli sözleşme istisnaları, gönüllü hizmetler, ülke kodlu üst düzey alanlar ve internet numarası kayıt kuruluşları nedeniyle WHOIS yanıtları görülmeye devam edebilir. “WHOIS tamamen kapandı” sonucu doğru değildir.
RDAP sorgu protokolüdür; alan adı kaydetmez, yenilemez, transfer etmez veya DNS ayarı değiştirmez. Bu işlemler kayıt kuruluşu paneli ya da yetkili kayıt sistemi üzerinden yapılır.