Alan Adı WHOIS Kaydı Neleri Gösterir?
Alan adı kayıt verisi, bir alan adının kayıt sistemindeki idari ve teknik alanları gösterir. Kayıt kuruluşu, önemli tarihler, durum kodları, ad sunucuları, DNS güvenlik bilgisi ve yayımlanmasına izin verilen iletişim verileri bu çıktıda bulunabilir. Her alanın görünmesi zorunlu değildir; üst düzey alanın modeli, veri kaynağı ve yayın politikası sonucu etkiler.
“WHOIS kaydı” ifadesi alan adı kayıt sorgularında kullanılmaya devam eder. Ancak genel üst düzey alan adı (gTLD) kayıt verisinde güncel ana erişim yöntemi RDAP’tır (Registration Data Access Protocol). WHOIS ise standartlaştırılmamış düz metin görünümüyle ilişkilendirilen eski sorgu protokolüdür.
Kayıt verisi bir alan adının yönetim durumunu anlamaya yardımcı olur; web sitesini fiilen işleten kişiyi, sitenin güvenilirliğini, bütün DNS kayıtlarını veya alan adının kesin olarak ne zaman yeniden kayda açılacağını tek başına kanıtlamaz. Çıktı, gösterdiği alan kadar değerlidir ve başka kanıtların yerine geçmez.
WHOIS ile RDAP Arasındaki Fark Nedir?
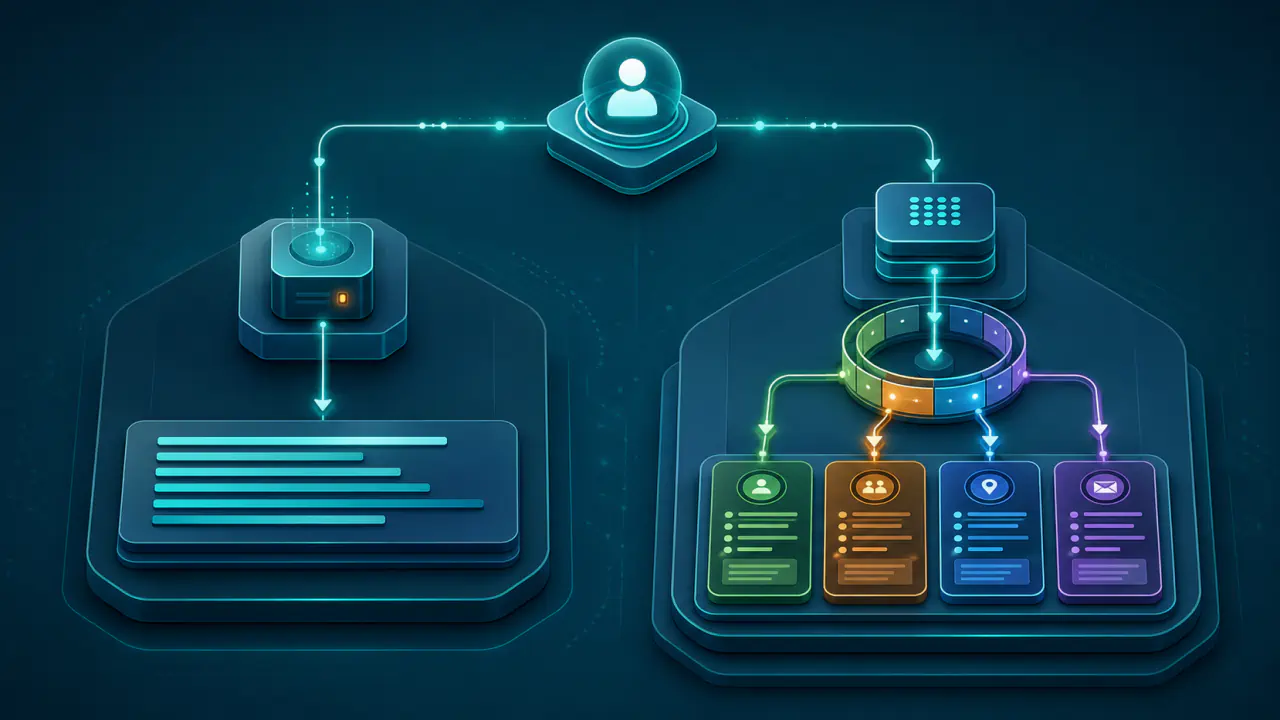
WHOIS istemcisi belirli bir sunucuya sorgu gönderir ve çoğunlukla serbest biçimli düz metin yanıt alır. Çıktıdaki alan etiketleri, sıralama ve tarih biçimleri sunucuya göre değişebilir. Bu yüzden WHOIS yanıtını otomatik işlemek, veri kaynağını keşfetmek ve farklı erişim düzeylerini göstermek zordur.
RDAP, şifreli HTTPS üzerinden yapılandırılmış yanıt verir, yetkili hizmetin bulunmasını kolaylaştırır ve uluslararasılaştırma ile farklı erişim düzeylerini destekler. ICANN’in politikasına göre 28 Ocak 2025’ten beri RDAP, genel üst düzey alan kayıt bilgisi için esas kaynaktır. Bazı araçların arayüzünde “WHOIS” yazması, arka planda RDAP verisi kullanmadığı anlamına gelmez.
Ülke kodlu üst düzey alan adı (ccTLD) kayıt operatörleri kendi sorgu hizmetlerini ve yayın kurallarını kullanabilir. ICANN’in genel üst düzey alanlar için belirlediği veri alanları ve erişim modeli her ülke kodlu alana aynen uygulanmamalıdır.
Alan Adı Kayıt Çıktısında Hangi Alanlar Bulunur?
| Alan | Ne gösterir? | Ne göstermez? |
|---|---|---|
| Alan adı ve kayıt kimliği | Sorgulanan ad ile kayıt sistemindeki benzersiz nesne tanımlayıcısını | Web sitesinin içerik sahibini |
| Kayıt kuruluşu | Kaydı yöneten kayıt kuruluşunu ve varsa kuruluşun sayısal kayıt kimliğini | Bayiyi veya hosting sağlayıcısını her zaman |
| Olay tarihleri | Oluşturma, son değişiklik, sona erme veya yanıt güncelleme zamanlarını | Site açılış ve içerik güncelleme tarihlerini |
| Durum kodları | Transfer, güncelleme, silme, bekleme veya yayın kısıtlarını | Kısıtın bütün iş gerekçesini |
| Ad sunucuları | Kayıt sisteminde alan adıyla ilişkilendirilmiş yetkili ad sunucularını | Web sunucusunu veya bütün DNS kayıtlarını |
| Güvenli DNS alanı | DNS güvenlik uzantılarına ilişkin yetki devri durumunu ve yayımlanan kayıt verilerini | Web sitesinin güvenilirliğini ve TLS sertifikasını |
| Kişi ve kuruluş alanları | Politikaya göre yayımlanabilen kayıt sahibi veya teknik iletişim verisini | Gizlenmiş ya da erişimi kısıtlanmış bütün verileri |
| Bildirimler ve bağlantılar | Veri kaynağı, kullanım koşulu, açıklama veya ilgili uç noktaları | Her bildirimin alan adına özgü bir hata olduğunu |
RDAP veri alanlarının etiketleri kullanıcı arayüzünün diline çevrilebilir veya bilgiler özetlenebilir. Ham kaynak ile aracın oluşturduğu görünüm aynı ayrıntı düzeyinde olmayabilir. Önemli bir karar verilecekse alan etiketi, kaynak hizmet ve zaman damgası birlikte kontrol edilmelidir.
Kayıt Kuruluşu, Kayıt Operatörü ve Kayıt Sahibi Nasıl Ayrılır?
Registrar (kayıt kuruluşu), kayıt sahibi adına alan adı kaydı, yenileme ve transfer işlemlerini yürütür. Genel üst düzey alan çıktısında kuruluş adı, IANA kayıt kimliği, URL ve kötüye kullanım iletişimi bulunabilir. IANA kimliği kayıt kuruluşunu tanımlar; alan adını veya kayıt sahibini tanımlamaz.
Registry operator (kayıt operatörü), üst düzey alanın merkezi kayıt sistemini işletir. Registrant (kayıt sahibi) ise kayıt sözleşmesi kapsamında alan adını kullanma hakkını elinde tutan kişi veya kuruluştur. Alan adı bir bayi üzerinden alınmışsa ödeme yapılan şirket ile çıktıda görülen kayıt kuruluşu farklı olabilir.
RDAP çıktısında kayıt kuruluşunun görünmesi, yönetim hesabına doğrudan o şirketten erişilebildiğini garanti etmez; bayi destek zinciri araya girebilir. Yenileme, transfer veya kayıt verisi düzeltmesinde önce hesabın bulunduğu kayıt kuruluşu veya bayiyle, gerekirse kayıtta görünen kayıt kuruluşuyla iletişime geçilir.
Oluşturma, Güncellenme ve Sona Erme Tarihleri Ne Anlama Gelir?
Oluşturma tarihi, mevcut kayıt nesnesinin kayıt sisteminde oluşturulduğu zamanı gösterir. Alan adı daha önce silinip yeniden kaydedildiyse eski kullanım dönemleri bu tarihte görünmeyebilir. Tarih web sitesinin ilk yayımlandığı veya mevcut kayıt sahibinin siteyi devraldığı gün değildir.
Son değişiklik tarihi, kayıt nesnesindeki bir olayla ilgilidir. Transfer, ad sunucusu, durum kodu, iletişim veya kayıt operatörü tarafındaki teknik bir işlem bu alanı değiştirebilir. Web sitesindeki yazının, tasarımın ya da sunucu dosyasının güncellenme tarihi buradan çıkarılamaz.
Sona erme tarihi, kayıt döneminin planlanan bitişini gösterir. Kayıt kuruluşu sona erme zamanı ile kayıt operatörü sona erme zamanı farklı alanlarda sunulabilir. Otomatik yenileme, ek süre, geri yükleme ve silme aşamaları nedeniyle bu tarih alan adının aynı gün boşa çıkacağını göstermez.
RDAP içindeki olaylar gelecekteki bir tarihi de gösterebilir ve “RDAP verisinin son güncellenmesi” alan adı kaydının değiştiği anla aynı olmayabilir. Arayüzün hangi olayı “Updated Date” olarak etiketlediği kaynaktan doğrulanmalıdır.
Alan Adı Durum Kodları Nasıl Yorumlanır?
EPP (Extensible Provisioning Protocol), kayıt kuruluşları ile kayıt operatörleri arasındaki alan adı yönetim işlemlerinde kullanılır. Durum kodları kayıt üzerindeki işlem ve kısıtları bildirir. client ile başlayan kodlar çoğunlukla kayıt kuruluşu, server ile başlayanlar kayıt operatörü tarafından uygulanır. Karşılık gelen bir server kısıtı kayıt kuruluşu panelinden tek başına kaldırılamayabilir.
RDAP çıktısında durumlar farklı biçimde yazılabilir: clientTransferProhibited, client transfer prohibited olarak; ok ise active olarak karşılık bulur. Arayüz bu değerleri yeniden EPP biçiminde gösterebilir.
- ok: Bekleyen işlem veya yasaklayıcı durum bulunmadığını gösterir. Diğer temel EPP durumlarıyla birlikte kullanılmaz; arayüz ek yaşam döngüsü bilgileri de gösterebilir.
- clientTransferProhibited: Kayıt kuruluşu transferini engeller; çoğunlukla güvenlik amaçlı transfer kilididir.
- clientUpdateProhibited: Bu kilidi kaldırma işlemi dışında kayıt nesnesinin güncellenmesini engeller.
- clientDeleteProhibited: Kayıt kuruluşundan gelen silme isteğinin kabul edilmesini engeller; kayıt süresini uzatmaz.
- clientHold veya serverHold: Alan adının yetki devri bilgisinin üst düzey alanın DNS bölgesinde yayımlanmasını durdurur. Önbellekler boşaldıkça web ve e-posta çözümlemesi kesilebilir.
- pendingTransfer: Kayıt kuruluşu transfer isteğinin işlendiğini belirtir.
- redemptionPeriod: Silme talebinden sonra kaydın belirli koşullarla geri yüklenebildiği aşamayı gösterir.
- pendingDelete:
redemptionPeriodveyapendingRestoreile birlikteyse ilgili geri yükleme aşaması da okunur. Tek başına görünmesi, kaydın artık geri yüklenemediği ve silinme işleminin sürdüğü ileri aşamayı belirtir.
Transfer kilidi tek başına sorun veya saldırı belirtisi değildir. Buna karşılık beklenmeyen pendingTransfer, hold veya silme yaşam döngüsü kodu görülürse kayıt sahibi yönetim hesabını ve kayıt kuruluşu bildirimlerini hemen kontrol etmelidir. Kod nedeni herkese açık çıktıda tam açıklanmayabilir.
Ad Sunucuları ve DNS Güvenlik Alanı Neyi Gösterir?
NS alanları kayıt sisteminde alan adına bağlanmış yetkili DNS sunucularını gösterir. Bu adlar DNS sağlayıcısı hakkında ipucu verebilir; fakat hosting, içerik dağıtım ağı veya fiziksel sunucuyu kesin olarak belirlemez. Operasyonel yetki devri ayrıca üst bölgedeki canlı DNS yanıtından doğrulanmalıdır.
Kayıt çıktısı çoğunlukla alanın IPv4 adresini taşıyan A, IPv6 adresini taşıyan AAAA, e-posta hedefini belirten MX, TXT ve diğer DNS kayıtlarının tamamını sunmaz. Bunlar için ayrı DNS sorgusu gerekir. Ad sunucusu IP adresleri bazı kaynaklarda görülebilir; bu adresler de web sitesinin IP adresi olarak yorumlanmamalıdır.
DNSSEC bölümü, üst bölgede DS (Delegation Signer) verisi bulunup bulunmadığını veya güvenli DNS nesnesindeki ilgili alanları gösterebilir. DS verisinin görünmesi uçtan uca doğrulamanın o anda hatasız olduğunu, DNS sorgularının şifrelendiğini ya da sitenin güvenilir olduğunu tek başına kanıtlamaz.
Kayıt Sahibi ve İletişim Bilgileri Neden Gizlenir?
Genel üst düzey alan politikasında kayıt kuruluşu belirli kayıt sahibi verilerini toplar; ancak kişisel verilerin herkese açık yayımlanması ayrı kurallara tabidir. Çıktıda redacted, obscured veya “not disclosed” gibi ifadeler, aracı e-posta adresi ya da iletişim formu görülebilir.
Gizlenmiş alan, kayıt sahibinin olmadığı veya kaydın geçersiz olduğu anlamına gelmez. Ayrıca herkese açık bir kişi ya da kuruluş adı görünse bile bu taraf web içeriğini fiilen işletmek, hosting hesabını yönetmek veya sitedeki bütün faaliyetlerden sorumlu olmak zorunda değildir.
Gizlilik veya vekil kayıt hizmeti kullanıldığında bu hizmeti veren kuruluşun iletişim bilgileri yayımlanabilir. Herkese açık çıktı ile kayıt kuruluşu hesabında tutulan veri aynı kapsamda değildir; kayıt sahibi kendi hesabındaki bilgileri doğru ve güncel tutmalıdır.
RDAP ve WHOIS Çıktıları Neden Farklı Görünebilir?
Bir araç kayıt operatörü RDAP yanıtını, başka bir araç kayıt kuruluşu verisini veya önbelleğe alınmış bir özeti gösterebilir. Kayıt operatörü ile kayıt kuruluşunun sona erme tarihleri, son güncelleme zamanları ve yayımladığı isteğe bağlı alanlar aynı olmayabilir. Ülke kodlu alanların çıktılarında farklı veri alanları ve etiketler kullanılabilir.
RDAP yapılandırılmış veri, bağlantılar, bildirimler ve kaynak uç noktaları sunar; kullanıcı aracı bunların yalnız bir bölümünü gösterebilir. WHOIS düz metninde ise alan sırası ve etiketler sunucuya göre değişebilir. İki çıktı çelişiyor görünüyorsa önce tam alan adını, sorgu zamanını, kayıt operatörü veya kayıt kuruluşu kaynağını ve olay türünü eşleştirin.
Tarayıcı veya sorgu hizmeti kendi önbelleğini kullanabilir. Güncel yönetim kararı için eski ekran görüntüsüne değil, yetkili kaynaktan yeni sorguya ve kayıt kuruluşu panelindeki hesaba dayanın.
Kayıt Verisinden Hangi Sonuçlar Çıkarılamaz?
- Eski oluşturma tarihi sitenin güvenilir, yasal veya güvenli olduğunu kanıtlamaz.
- Gizlenmiş iletişim bilgisi kötü niyet veya sahte kayıt kanıtı değildir.
- Ad sunucusu adı hosting şirketini veya web sunucusunun IP adresini kesinleştirmez.
- Sona erme tarihi alan adının satın alınabilir olacağı kesin günü vermez.
- DNSSEC alanı geçerli TLS sertifikasını veya güvenli web içeriğini kanıtlamaz.
- Kayıt kuruluşunun kötüye kullanım iletişimi web sitesinin müşteri hizmetleri değildir.
- Güncel çıktı geçmiş kayıt sahiplerinin eksiksiz listesini sunmaz.
Bir alan adının güvenliğini değerlendirirken TLS sertifikası, canlı DNS yanıtı, barındırma davranışı, içerik, itibar ve olay kanıtları ayrı incelenmelidir. Kayıt verisi bu incelemenin yalnız bir parçasıdır.
Güncel Kayıt Verisi Nasıl Sorgulanır?
- Tam alan adını doğrulayın: Alt alan yerine kayıtlı adı sorguladığınızdan ve uluslararasılaştırılmış adın doğru biçimini kullandığınızdan emin olun.
- Yetkili hizmeti seçin: Genel üst düzey alan için RDAP tabanlı resmi aracı; ülke kodlu alan için ilgili kayıt operatörünün belirttiği sorgu hizmetini kullanın.
- Kaynağı ve zamanı okuyun: Sonucun kayıt operatörü, kayıt kuruluşu veya aracı önbelleğinden gelip gelmediğini; ne zaman üretildiğini kontrol edin.
- Tarihleri olay adıyla eşleştirin: Oluşturma, kayıt kuruluşu sona ermesi, kayıt operatörü sona ermesi ve son değişiklik alanlarını birbirine karıştırmayın.
- Durum kodlarını birlikte yorumlayın: client, server, pending ve yaşam döngüsü kodlarının tümünü okuyun.
- DNS ve web testlerini ayırın: A, AAAA, MX, DNSSEC doğrulaması, TLS sertifikası ve site içeriği için ayrı araçlar kullanın.
Toplu veya otomatik sorgularda hizmetin hız sınırları, kullanım koşulları ve veri koruma yükümlülükleri geçerlidir. Herkese açık tekil sorgu imkanı, verinin sınırsız toplanabileceği veya yeniden yayımlanabileceği anlamına gelmez.
Alan Adıyla İlgili Kötüye Kullanım Nasıl Bildirilir?
Kayıt kuruluşunun kötüye kullanım iletişimi, alan adı kaydıyla ilişkili kimlik avı, zararlı yazılım, spam veya başka kötüye kullanım bildirimleri için kullanılabilir. Hosting sağlayıcısı, içerik platformu, kolluk makamı veya başka yetkili kanal olayın türüne göre ayrıca ilgili olabilir. Kayıt kuruluşuna bildirim yapmak otomatik kapatma garantisi değildir.
Herkese Açık Olmayan Kayıt Verisi Nasıl Talep Edilir?
Herkese açık olmayan genel üst düzey alan kayıt verisi için alan adının kayıt kuruluşuna, kuruluşun belirttiği resmi kanaldan gerekçeli talep iletilir. RDRS (Registration Data Request Service), meşru gerekçesi olan kişilerin katılımcı kayıt kuruluşlarına standartlaştırılmış talep iletmesine yardımcı olur. Bu hizmete ICANN hesabıyla giriş yapılır. RDRS erişim hakkı vermez, kayıt kuruluşunun değerlendirmesini ortadan kaldırmaz ve talebin kabulünü garanti etmez.