Alan Adı Sunucusu (Nameserver) Nedir?
Alan adı sunucusu (nameserver), DNS sorgularını yanıtlayan sunucudur. Alan adı yönetiminde genellikle belirli bir DNS bölgesinin kayıtlarını tutan ve o bölge için yetkili yanıt veren ad sunucusu kastedilir.
Ad sunucusu web sayfasını, e-posta iletisini veya uygulama verisini sunmak zorunda değildir. Görevi, DNS kayıtlarıyla “Bu web adı hangi adrese gider?”, “E-posta hangi sunucuya teslim edilir?” veya “Bu hizmet için hangi doğrulama bilgisi geçerlidir?” gibi sorulara yanıt vermektir. Üst bölgedeki yetki devri de sorguyu doğru yetkili ad sunucularına yönlendirir.
Ad Sunucusu Tam Olarak Hangi Rolü Üstlenir?
Yetkili ad sunucusu, yapılandırıldığı DNS bölgesindeki verileri başka bir sunucuya sorup bulmak yerine yerel bilgisinden yanıtlar. Kendi bölgesinden verdiği yetkili yanıtta AA (Authoritative Answer) biti 1 olur. Bir alt bölgeye yönlendiren delegasyon yanıtında ise AA biti 0 olur; bu nedenle yanıtın türü de değerlendirilmelidir.
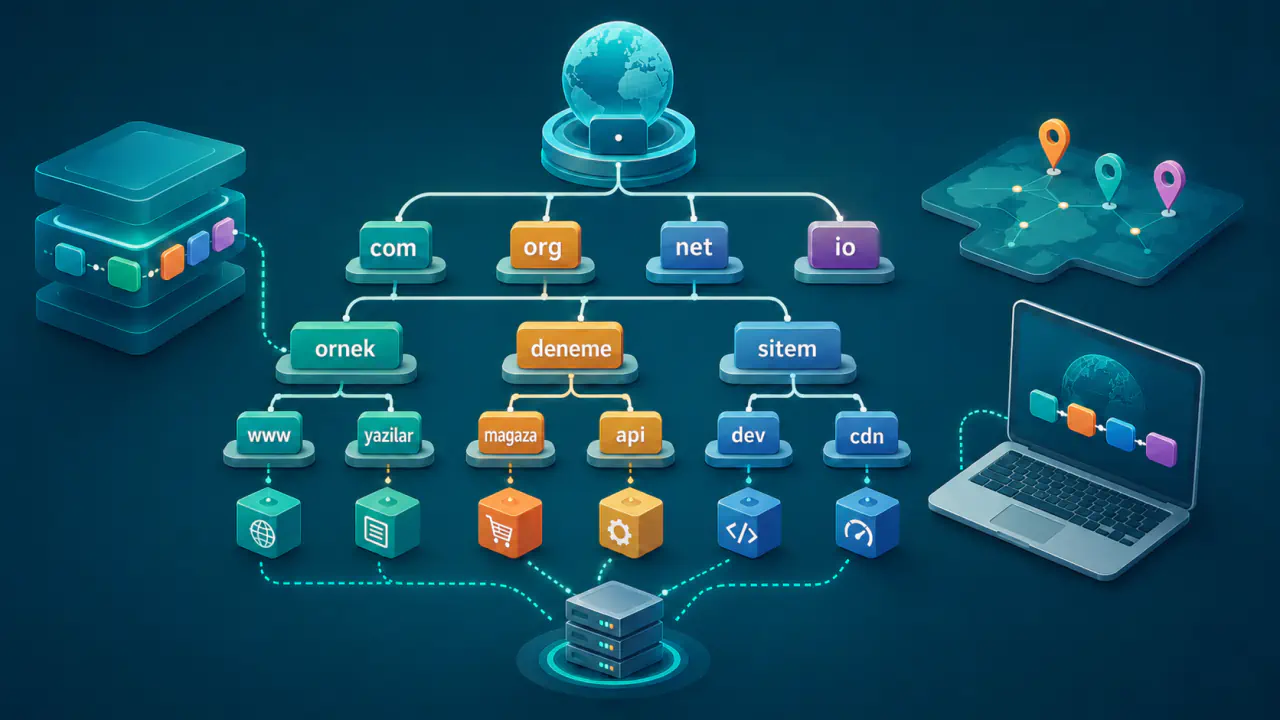
Bir ad sunucusu aynı anda çok sayıda ayrı DNS bölgesine hizmet verebilir. ornek.com ve ornek.net aynı sunucu adlarını kullanabilir; her alanın bölge verisi ve yetki kapsamı ayrı tutulur. Sunucunun adı ile hizmet verdiği alanın aynı olması da gerekmez.
“DNS sunucusu” sözü bağlam verilmeden kullanıldığında belirsizdir. Yetkili sunucular ve istemci adına son yanıtı bulan recursive resolver (özyinelemeli DNS çözümleyicisi) farklı görevler üstlenir; aynı yazılım iki rolü çalıştırabilse de görev ayrımı korunmalıdır.
Yetkili Ad Sunucusu ile Recursive Resolver Arasındaki Fark Nedir?
İstemci adına çözümleme yapan recursive resolver, kullanılabilir yanıt önbellekte yoksa gerekli yetkili sunuculara sorgu gönderir veya sorguyu başka bir recursive resolver hizmetine iletir. Yetkili sunuculara kendisi başvururken önbellekteki en yakın delegasyondan başlayabilir; her sorguda kök sunuculara dönmesi gerekmez. Kullanıcının cihazındaki stub resolver (sınırlı çözümleyici) genellikle internet servis sağlayıcısının, kurumun veya ayrı bir DNS hizmetinin recursive resolver sunucusuna başvurur.
Yetkili ad sunucusu ise yalnız yapılandırıldığı bölgelerin verisini sunar ve normalde dış alanlar için çözümleme yapmaz. Herkese açık recursive çözümleme, saldırganların sunucuyu yansıtma ve büyütme saldırılarında kullanmasına veya kaynakları tüketmesine yol açabilir. Yalnız yetkili hizmet veren sunucuda recursive çözümleme dış istemcilere kapalı tutulmalıdır.
| Özellik | Yetkili ad sunucusu | Recursive resolver |
|---|---|---|
| Bilgi kaynağı | Hizmet verdiği yerel DNS bölgesi | Önbellek ve diğer DNS sunucularına yaptığı sorgular |
| Kimin adına çalışır? | Bölgenin yayımlayıcısı adına yanıt verir | İstemci adına son yanıtı arar |
| Önbellek | Yanıtın kaynağı, hizmet verdiği bölgenin yerel kopyasıdır | Yanıtları saniye cinsinden belirtilen TTL boyunca önbellekte saklayabilir |
| Tipik sonuç | Yetkili yanıt, olumsuz yanıt veya alt bölgeye yönlendirme | Son yanıt, olumsuz sonuç ya da çözümleme hatası |
| Dış alan sorgusu | Yalnız yetkili hizmette çözmek zorunda değildir | İstemci adına çözer veya başka bir recursive resolver hizmetine iletir |
DNS Bölgesinde Hangi Kayıtlar Bulunur?
DNS bölgesi, DNS ad alanının bir yönetim sınırı içinde tutulan kayıt kümesidir. Bölgenin tepesinde SOA (Start of Authority) kaydı ile yetkili ad sunucularını gösteren NS kayıt kümesi bulunur; SOA kaydı bölgenin seri ve zamanlama değerlerini de taşır. Aynı bölge web, e-posta ve doğrulama hizmetleri için başka kayıtlar da içerir.
- A ve AAAA: Bir adı sırasıyla IPv4 ve IPv6 adresine bağlar.
- CNAME: Bir adı başka bir asıl ada yönelten takma ad kaydıdır.
- MX: E-posta tesliminden sorumlu sunucuları ve önceliklerini gösterir.
- TXT: Alan sahipliği, e-posta güvenliği ve başka hizmetler için metinsel doğrulama verileri taşıyabilir.
- CAA (Certification Authority Authorization): Alan için sertifika düzenlemesine izin verilen sertifika yetkilileri hakkında politika yayımlar.
Ad sunucusu bu değerleri kendiliğinden seçmez; yönetim paneli, yapılandırma dosyası veya otomasyonla sağlanan bölge verisini yayımlar. Web sunucusu değiştiğinde yalnız A, AAAA ya da CNAME kaydını güncellemek yeterli olabilir. Bu işlem ad sunucusu değişikliği değildir.
Üst Bölge Delegasyonu ve NS Kayıtları Nasıl Çalışır?
Delegasyon, üst bölgede çocuk bölgenin adını ve ona hizmet veren ad sunucularını gösteren NS kayıt kümesinin yayımlanmasıyla oluşur. ornek.com için .com üst bölgesi, kayıt kuruluşu üzerinden bildirilen ad sunucularını delegasyon verisi olarak taşır. Recursive resolver bu yönlendirmeyi izler.
Çocuk bölgenin tepesinde de kendi yetkili NS kayıt kümesi bulunur. Üst bölgedeki delegasyonla çocuk bölgedeki NS bilgisi aynı sunucu kümesini göstermelidir. Uyumsuzluk, recursive resolver sunucularının farklı yollar izlemesine, aralıklı hatalara veya yönetim sırasında yanlış sonuç yorumlanmasına neden olabilir.
Kayıt kuruluşu paneline ad sunucusu yazmak yeni DNS bölgesini otomatik olarak oluşturmayabilir. Önce yeni DNS sağlayıcısında bölgeyi ve gerekli kayıtları hazırlayın, her yetkili sunucudan doğru yanıt aldığınızı doğrulayın, ardından üst bölgedeki delegasyonu değiştirin. Eski hizmeti önbellek ve geçiş süresi bitmeden kapatmayın.
Glue Kaydı Ne Zaman Gerekir?
Ad sunucusunun adı yetki verilen çocuk bölgenin içinde kalıyorsa döngü oluşabilir. Örneğin ornek.com için ns1.ornek.com sunucusuna yönlendirilen recursive resolver önce bu sunucunun adresini bilmelidir. Üst bölge, bu döngüyü önlemek için ad sunucusunun adresini A veya AAAA kaydı olarak sağlar; bu yardımcı adres verisine glue kaydı denir.
Glue kaydı, recursive resolver tarafından gerekli sunucu adresinin bulunabilmesi için üst bölgenin yönlendirme yanıtında taşınır. Çocuk bölgedeki asıl adres kayıtlarının yerine geçmez. Sunucu adresi değiştiğinde hem kayıt kuruluşu veya kayıt sistemi tarafındaki glue kaydı hem çocuk bölgedeki yetkili A ya da AAAA kaydı uyumlu biçimde güncellenmelidir.
Ad sunucusu adı başka bir bağımsız bölgedeyse recursive resolver çoğu durumda o adın adresini normal DNS zinciriyle bulabilir. Bu nedenle her ad sunucusu için üst bölgede glue kaydı bulunması gerekmez. Gereklilik, sunucu adının delegasyonla ilişkisine göre değerlendirilir.
Bir DNS Sorgusu Ad Sunucusuna Nasıl Ulaşır?
- Kullanıcının uygulaması, istediği ad ve kayıt türünü yerel çözümleme bileşenine verir.
- Recursive resolver, kullanılabilir yanıt önbellekte yoksa sorguyu kendisi çözmeye başlar veya başka bir recursive resolver hizmetine iletir. Kendisi çözüyor ve önbelleğinde uygun delegasyon bulunmuyorsa kök sunucudan ilgili üst düzey alan adının sunucularını öğrenir.
- Üst bölge, çocuk alan için NS delegasyonunu ve gerekliyse glue kayıtlarını döndürür.
- Recursive resolver erişilebilir yetkili ad sunucularından birine sorgu gönderir.
- Yetkili sunucu bölge verisine göre olumlu yanıt, adın bulunmadığını gösteren NXDOMAIN, istenen kayıt türünün bulunmadığını gösteren NODATA veya bir alt bölge yönlendirmesi verir.
- Recursive resolver, gerekirse yönlendirmeleri veya takma adları izleyerek son yanıtı bulur. Sonucu istemciye iletir ve kaydın ya da olumsuz yanıtın TTL değeri boyunca önbellekte saklayabilir.
Bu zincir web sayfasını taşımaz; yalnız hizmetin nereye ulaşacağını belirleyen DNS verisini bulur. Tarayıcı daha sonra dönen adrese ayrı bir web bağlantısı kurar. E-posta tesliminde gönderen posta sunucusu, alıcı alan adının MX kayıtlarına göre hedef posta sunucusunu belirler ve iletiyi SMTP üzerinden iletir.
Birincil ve İkincil Ad Sunucuları Nasıl Çalışır?
Birincil ad sunucusu, bir veya daha fazla ikincil sunucu için bölge aktarımının kaynağı olarak yapılandırılan yetkili sunucudur. İkincil ad sunucusu ise bölgeyi aktarım yoluyla alır ve kendi yerel kopyasından yine yetkili yanıt verir. “Birincil” daha güvenilir, “ikincil” daha az yetkili demek değildir.
Tam bölge aktarımı AXFR, yalnız değişiklikleri taşıyan artımlı aktarım IXFR olarak adlandırılır. İkincil sunucu SOA kaydındaki seri ve zamanlama değerlerini kullanarak güncelliği izler. Aktarım erişimi yetkisiz kişilere açılmamalı; sunucuların veri bütünlüğü ve güncelleme başarısı izlenmelidir.
Yönetilen DNS hizmetleri aynı bölgeyi kendi iç dağıtım sistemiyle çok sayıda noktaya yayabilir; kullanıcı klasik birincil-ikincil düzeni görmeyebilir. Dışarıdan görülen her ad sunucusunun aynı ve güncel bölge verisini sunması yine zorunludur.
Birden Fazla Ad Sunucusu Neden Gerekir?
Birden fazla ad sunucusu, tek sunucu veya tek ağ arızasının bütün DNS hizmetini durdurma riskini azaltır. Yalnız iki farklı sunucu adı yazmak yeterli değildir. İki ad aynı makineye, aynı güç alanına veya aynı ağ yoluna bağlıysa ortak arıza ikisini de etkileyebilir.
Sunucuların ağ ve konum açısından çeşitlendirilmesi, tutarlı bölge verisi sunması ve ilan edilen IPv4 ya da IPv6 yollarında izlenmesi dayanıklılığı artırır. Kesin sayı ve ağ şartları üst düzey alan adı politikasına göre değişebilir; kayıt öncesinde ilgili yöneticinin teknik gereksinimleri doğrulanmalıdır.
Aynı hizmet adresini farklı bağımsız konumlardan duyuran anycast dağıtımı, tek bir ad sunucusu adının çok sayıda fiziksel örneğe yönlenmesini sağlayabilir. Bu, ad sunucusu etiketi sayısıyla fiziksel sunucu sayısının her zaman aynı olmadığını gösterir. Gerçek dayanıklılık, dağıtım ve arıza alanları birlikte incelenerek değerlendirilir.
Yetkili DNS İçin UDP ve TCP 53 Erişimi
Klasik DNS, UDP ve TCP üzerinden 53 numaralı portu kullanır. Genel amaçlı yetkili DNS uygulamaları her iki taşımayı da desteklemelidir. TCP yalnız bölge aktarımı için değildir; büyük veya kesilmiş yanıtların tamamlanması ve genel uyumluluk için de gerekir. Güvenlik duvarında yalnız UDP 53'e izin vermek aralıklı çözümleme hatası doğurabilir.
Yetkili hizmette dış istemcilere recursive çözümleme kapatılmalı, bölge aktarımları yetkili istemcilerle sınırlandırılmalı, yazılım güncel tutulmalı ve olağan dışı sorgu davranışları izlenmelidir. UDP ve TCP 53 erişimi, yalnız yerel sunucu üzerinden değil farklı dış ağlardan da doğrulanmalıdır.
Ad Sunucusu Değişikliğinde DNSSEC Uyumu
DNSSEC, DNS verisinin kaynağını ve bütünlüğünü kriptografik olarak doğrulamayı sağlar. DNS sağlayıcısı değişirken yeni bölgenin DNSKEY kayıtlarında yayımlanan açık anahtarlar, kayıt imzaları ve üst bölgedeki DS (Delegation Signer) kayıtları birlikte planlanmalıdır. DS kaydı bir imzanın değil, başvurduğu DNSKEY kaydının adı ve verisi üzerinden hesaplanan özeti taşır ve üst bölgeyle çocuk bölge arasındaki güven zincirini bağlar. Eski DS kaydına karşılık gelen anahtar yeni bölgede yoksa doğrulama yapan recursive resolver SERVFAIL sonucu verebilir.
Ad Sunucusu Değişikliği Hangi İşlemlerden Farklıdır?
- Hizmet kaydı değişikliği: Aynı yetkili hizmette A, AAAA, MX, CNAME veya TXT değerini günceller; üst bölge delegasyonu değişmez.
- Ad sunucusu değişikliği: Üst bölgenin gösterdiği yetkili sunucu kümesini değiştirir; yeni DNS bölgesi önceden hazırlanmalıdır.
- Alan adı transferi: Alanın kayıt yönetimini başka kayıt kuruluşuna taşır; ad sunucuları otomatik olarak değişmek zorunda değildir.
- Web barındırma taşıması: Site dosyaları ve uygulama yeni sunucuya gider; DNS kayıtları güncellenebilir ama yetkili hizmet aynı kalabilir.
- E-posta taşıması: MX, kimlik doğrulama ve otomatik yapılandırma kayıtları değişebilir; ad sunucusu değişimi zorunlu değildir.
Bu işlemleri tek adım sanmak gereksiz kesinti yaratır. Hangi katmanın değiştiğini belirleyin, yeni tarafı hazırlayın, geri alma planını oluşturun ve yalnız gerekli alanları güncelleyin.
Ad Sunucusu Sorunu Nasıl Kontrol Edilir?
Önce üst bölgenin yayımladığı NS delegasyonunu ve varsa glue kayıtlarını kontrol edin. Ardından listedeki her sunucuya doğrudan UDP ve TCP üzerinden sorgu gönderin. Sunucunun bölge için yetkili yanıt verip vermediğini, SOA seri değerini, NS kümesini ve kritik A, AAAA, MX, TXT kayıtlarını karşılaştırın.
Yanıt gelmemesi ağ, port veya sunucu arızasını; REFUSED sonucu sunucunun işlemi politika nedeniyle reddettiğini; SERVFAIL işleme ya da DNSSEC doğrulama sorununu; NXDOMAIN ise sorulan adın bulunmadığını gösterebilir. Bu sonuçların hiçbiri tek başına kök nedeni kanıtlamaz. Sorgunun hangi sunucuya, hangi kayıt türüyle ve hangi taşıma üzerinden gönderildiği kaydedilmelidir.
NS Kaydı Sorgulama aracı görülen ad sunucularını listelemeye yardım eder; fakat tek sonuç bütün yapılandırmanın doğru olduğunu kanıtlamaz. Üst-alt NS uyumu, her sunucunun yetkisi, glue bilgisi, UDP/TCP erişimi, DNSSEC zinciri ve önbellek süresi birlikte denetlenmelidir.