SSL/TLS Sertifikası Nasıl Alınır?
Bir web hizmeti için TLS sertifikası almak; sertifikanın kapsayacağı alan adı veya IP adresini belirlemek, bu alan adı veya IP adresi üzerindeki kontrolü kanıtlamak ve düzenlenen sertifikayı HTTPS bağlantısını sonlandıran sisteme kurmak demektir. HTTPS, web iletişiminde kullanılan HTTP’nin TLS ile korunan biçimidir.
“SSL sertifikası” ifadesi, güncel TLS sertifikaları için de yaygın olarak kullanılır. SSL, TLS’den önce kullanılan protokoldür. Sertifika, barındırma panelinin yönetilen özelliğiyle, sertifika başvurusunu ve yenilemesini otomatikleştiren ACME (Automated Certificate Management Environment) protokolünü kullanan bir istemciyle veya doğrudan bir CA’dan (Certification Authority) alınabilir.
Ücretsiz ya da ücretli olması tek başına şifreleme gücünü belirlemez. Hangi yol seçilirse seçilsin ad kapsamı doğru belirlenmeli, alan adı veya IP adresi kontrolü tamamlanmalı, sertifikayla eşleşen özel anahtar korunmalı, ara sertifika zinciri kurulmalı ve yenileme sonrasında yeni sertifikanın gerçekten hizmete yüklendiği doğrulanmalıdır.
Alan Adı Seçiminden Sertifika Kurulumuna
- Sertifikanın kapsayacağı alan adlarını, alt alan adlarını veya IP adreslerini kesinleştirin.
- Yalnız alan adı kontrolü mü, yoksa kuruluş kimliği doğrulaması mı gerektiğini belirleyin.
- Barındırma paneli, ACME istemcisi veya sertifika yetkilisi üzerinden sertifika alma yolunu seçin.
- Alan adı veya IP adresi için desteklenen kontrol doğrulama yöntemini uygulayın.
- Sertifikayı eşleşen özel anahtar ve gerekli ara sertifikalarla kurup sonucu kontrol edin.
Sertifikanın Kapsamı ve Doğrulama Türü
Başvuruya başlamadan önce hangi adların HTTPS ile çalışacağını listeleyin. Yanlış veya eksik kapsam seçimi sertifika kurulmuş olsa bile bazı adreslerde tarayıcı uyarısı görülmesine neden olabilir.
Alan Adları ve Alt Alan Adları
Ana alan adı ile “www” alt alan adı ayrı adlardır. Her ikisi kullanılacaksa ikisinin de sertifikada yer alması veya ayrı sertifikalarla korunması gerekir. Sertifika yetkilisi ve seçilen ürün destekliyorsa birden fazla farklı alan adı aynı çok alan adlı sertifikaya eklenebilir.
Wildcard (joker karakterli) sertifika, yıldızın bulunduğu konumda tek bir alt alan adı etiketini kapsar. Örneğin *.example.com, shop.example.com için geçerlidir; example.com veya a.shop.example.com için geçerli değildir. Ana alan adı kullanılacaksa sertifikaya ayrıca eklenmelidir.
Alan, Kuruluş ve Genişletilmiş Doğrulama
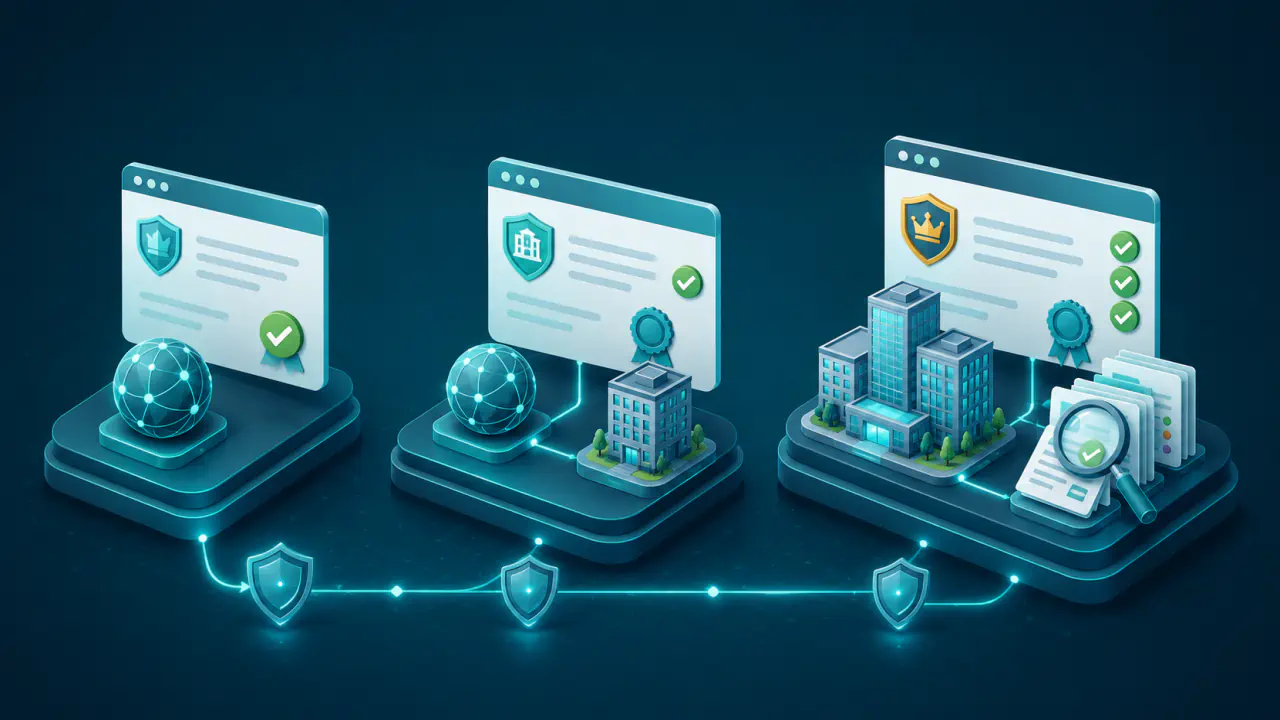
DV (Domain Validation) sertifikası başvuru sahibinin alan adı üzerinde kontrol sahibi olduğunu doğrular ve ACME tabanlı hizmetlerin yaygın modelidir. Doğru sunucu yapılandırmasıyla çoğu genel web sitesi, blog, yönetim paneli ve uygulamada HTTPS bağlantısı kurulmasını sağlar.
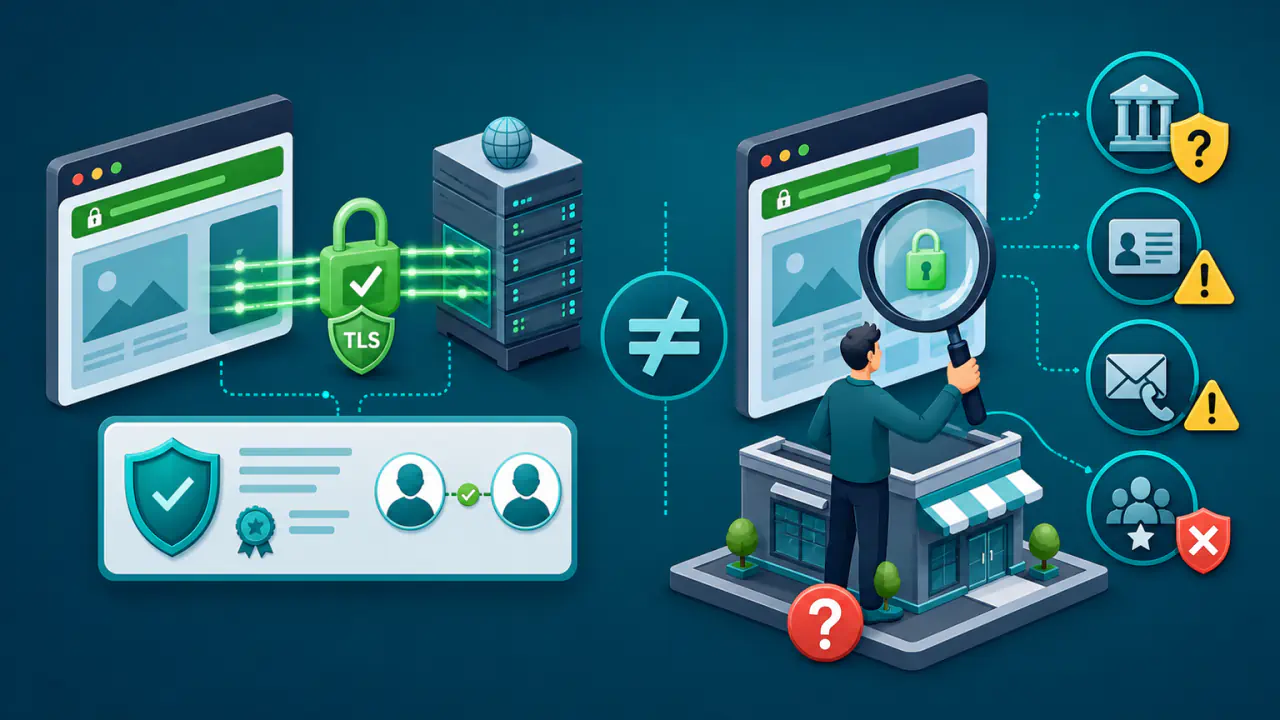
OV (Organization Validation) sertifikası ve EV (Extended Validation) sertifikası için sertifika yetkilisi alan adı kontrolüne ek olarak kuruluş kimliğini de inceler. Bu seçenekler tek başına daha güçlü şifreleme anlamına gelmez; fark doğrulanan kimlik bilgilerinin kapsamı, başvuru ve destek süreci ile sertifika yetkilisinin politikalarıdır.
Alan Adı ve IP Adresi İçin Sertifika Alma
Herkese açık TLS sertifikası çoğunlukla alan adları için alınır. Kullanılacak her ana bilgisayar adı sertifikanın SAN (Subject Alternative Name) alanındaki bir kayıtla eşleşmelidir. example.com ile www.example.com ayrı adlardır; birinin doğrulanması diğerinin sertifika kapsamına kendiliğinden girdiği anlamına gelmez.
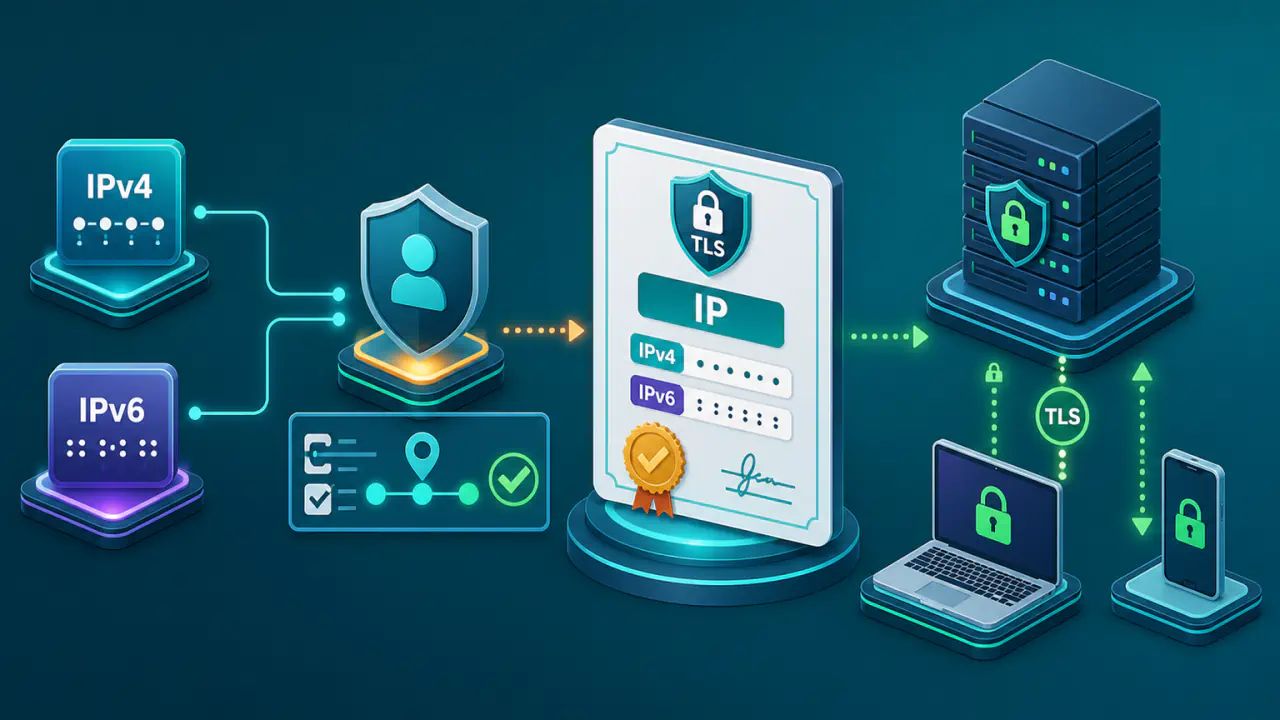
Sertifika yetkilisi destekliyorsa herkese açık IPv4 veya IPv6 adresi için de sertifika alınabilir. IP adresi, SAN içinde alan adı için kullanılan dNSName türünde değil iPAddress türünde yer almalı ve IP adresi üzerindeki kontrol izin verilen yöntemle doğrulanmalıdır. Örneğin Let’s Encrypt, 2026 itibarıyla IPv4 ve IPv6 sertifikalarını genel kullanıma sunar; bu sertifikalar shortlived adlı kısa ömürlü profil kullanır ve aşağıda açıklanan HTTP-01 ya da TLS-ALPN-01 yöntemiyle doğrulanır. DNS-01, DNS üzerinden alan adı kontrolünü doğrular; IP adresi doğrulaması için kullanılmaz. 160 saatlik (6 gün 16 saat) bu profil, güvenilir otomatik yenilemeyi pratikte zorunlu kılar.
localhost gibi özel kullanım adları, kayıtlı bir genel alan adına bağlı olmayan iç ağ adları ve özel IP adresleri için herkese açık güvenilen sertifika alınamaz. Bu ortamlarda kurum içi sertifika altyapısı kullanılabilir; kök sertifikasına güven yalnız yetkili yöneticinin denetlediği cihazlarda tanımlanmalıdır. Geliştirme amacıyla üretilmiş test kökleri günlük kullanılan tarayıcıların güven deposuna eklenmemelidir.
Buna karşılık kayıtlı bir alan adı yalnız kurum içinde kullanılıyor diye sertifika almaya elverişsiz hale gelmez. Alan adının herkese açık DNS kayıtları üzerinden kontrol doğrulanabiliyorsa web sunucusu internete açılmadan DNS-01 ile sertifika alınabilir.
Sertifika Alma Yolları
Ücretsiz ve ücretli seçeneklerin ortak amacı tarayıcıların güvendiği bir TLS sertifikası almaktır. Asıl fark doğrulama kapsamı, yönetim modeli, destek ve kuruluş kimliğinin sertifikaya dahil edilip edilmemesidir.
| Sertifika Alma Yolu | Tipik Süreç | Uygun Olduğu Durum |
|---|---|---|
| Barındırma paneli | Panel alan adını doğrular, sertifikayı alır ve çoğu durumda ilgili hizmete kurar. | Sunucu ayrıntılarını doğrudan yönetmeyen site sahipleri |
| ACME istemcisi | İstemci sertifika yetkilisiyle iletişim kurar, doğrulamayı tamamlar ve sertifikayı indirir. | Sunucuyu veya istekleri arka uç sunuculara ileten ters proxy hizmetini yönetenler |
| Sertifika yetkilisi | Başvuru, alan adı doğrulaması ve gerekiyorsa kuruluş incelemesi tamamlanır; sertifika dosyaları alınır. | OV veya EV gereksinimi, kurumsal süreç ya da özel destek ihtiyacı olanlar |
Barındırma şirketi yönetilen sertifika sunuyorsa işlemi panelde birkaç seçimle tamamlayabilirsiniz. Yine de sertifikanın hangi alan adlarını kapsadığını, HTTPS bağlantısının hangi sunucuda sonlandırıldığını ve yenilemeyi kimin yönettiğini kontrol edin.
Alan Adı Kontrolünü Doğrulama
Tarayıcıların güvendiği bir TLS sertifikasını vermeden önce sertifika yetkilisi başvurudaki her alan adı için kontrol kanıtı arar. ACME bu süreci standartlaştırır ve doğrulama görevini çoğu durumda istemci yazılımıyla otomatik yürütür.
HTTP-01 Doğrulaması
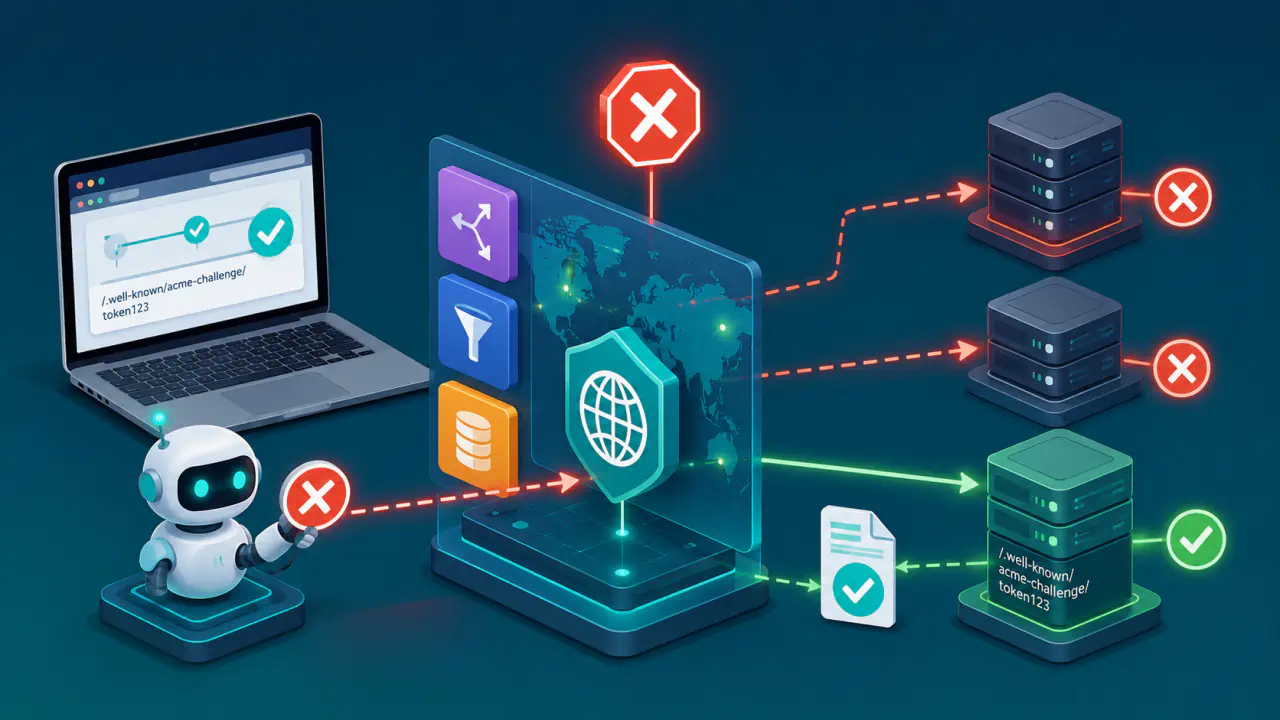
HTTP-01 yönteminde ACME istemcisi, web sunucusunda /.well-known/acme-challenge/ yolu altında başvuruya özgü geçici bir doğrulama içeriği yayımlar. Sertifika yetkilisi doğru adresteki içeriğe erişip beklenen değerle eşleştirdiğinde alan adı kontrolü doğrulanır. Bu yöntem için alan adının doğru sunucuya yönelmesi ve sertifika yetkilisinin 80 numaralı port üzerinden doğrulama içeriğine erişebilmesi gerekir.
Birden fazla web sunucusu, CDN veya ters proxy kullanıyorsanız doğrulama isteğinin doğru içeriğe ulaştığından emin olun. Wildcard sertifikalar için HTTP-01 kullanılamaz.
DNS-01 Doğrulaması
DNS-01 yönteminde, DNS’te metin bilgisi taşıyan TXT kaydıyla başvuruya özgü doğrulama değeri yayımlanır. Örneğin example.com için kayıt adı _acme-challenge.example.com olur. Sertifika yetkilisi bu adın TXT yanıtındaki değeri beklenen değerle eşleştirir. Wildcard sertifikalar Let’s Encrypt’te DNS-01 ile doğrulanır; HTTP-01 veya TLS-ALPN-01 bu kapsamı desteklemez.
DNS sağlayıcısı yazılımla kayıt yönetimine izin veren API sunuyorsa kayıt ekleme ve temizleme işlemlerini otomatikleştirebilirsiniz. API kimlik bilgilerini mümkün olan en dar yetkiyle sınırlandırın ve eski doğrulama kayıtlarını gereksiz yere bırakmayın.
TLS-ALPN-01 Doğrulaması
Bu yöntem, 443 numaralı portta sunulan özel bir doğrulama sertifikasıyla çalışır. TLS bağlantısında kullanılacak uygulama protokolünü seçen ALPN (Application-Layer Protocol Negotiation) uzantısıyla acme-tls/1 seçilir; sertifika yetkilisi başvuruya özgü doğrulama bilgisini bu bağlantıda denetler.
ACME istemcisi ve TLS bağlantısını karşılayan sunucu bu yöntemi desteklemelidir. Arada CDN veya yük dengeleyici varsa doğrulama sertifikasının doğru noktada sunulması gerekir. Yalnız 443 numaralı portun açık olması doğrulamayı tamamlamaz.
OV ve EV Başvurularındaki Ek Kontroller
Sertifika yetkilisinden alınan bir hizmette alan adı kontrolü desteklenen yöntemlerden biriyle yapılır. OV başvurusunda kuruluş kimliği ve adres bilgileri incelenir; EV başvurusunda yasal, fiziksel ve operasyonel varlık, doğrulanmış iletişim yöntemi ve başvuru yetkisi için ek kontroller yapılır. İstenen kanıtlar ve işlem sırası, sertifika yetkilileri ile tarayıcı geliştiricilerinin oluşturduğu CA/Browser Forum’un güncel kuralları çerçevesinde sertifika yetkilisinin politikasına göre değişir.
Sertifikayı Alma ve Kurma
Seçilen yol dosyaların kim tarafından üretileceğini ve kurulacağını belirler. Yönetilen barındırma hizmetinde özel anahtar ve sertifika işlemleri barındırma şirketinin altyapısında yürütülebilir; bağımsız sunucuda ise bu sorumluluk site sahibine veya sistem yöneticisine aittir.
Barındırma Panelinden Sertifika Alma
Panelden alan adını seçin, sertifika özelliğini etkinleştirin ve doğrulamanın tamamlanmasını bekleyin. Panel alan adının aynı barındırma hesabına yöneldiğini veya DNS yönetiminin uygun olduğunu kontrol edebilir. İşlem bittikten sonra sertifikanın yalnız ana alan adına değil, kullanılan tüm adlara atandığını doğrulayın.
ACME İstemcisiyle Sertifika Alma
Let’s Encrypt gibi bir hizmetle çalışan ACME istemcisinde sertifika alınacak alan adları, kullanılacak sertifika yetkilisi ve doğrulama yöntemi seçilir. İstemci hesap kaydını oluşturur, doğrulama görevini yerine getirir, sertifikayı indirir ve destekliyorsa web sunucusu yapılandırmasına uygular.
İstemci seçerken işletim sistemi ve web sunucusuyla uyumluluğu, kullanılan doğrulama yöntemlerini, bakım durumunu ve yenileme desteğini kontrol edin. Tamamen elle yürütülen yenilemeler sertifikanın geçerlilik süresinin dolduğunu gözden kaçırma riskini artırabilir.
Sertifika Yetkilisinden Ücretli Sertifika Alma
Sertifika yetkilisinden ücretli sertifika alma süreci çoğunlukla özel anahtar ile CSR’nin (Certificate Signing Request) oluşturulmasıyla başlar. CSR, sertifikada kullanılacak açık anahtarı ve başvuru bilgilerini taşır; özel anahtarı taşımaz. Özel anahtarı paylaşmayın ve güvenli bir ortamda saklayın.
Doğrulama tamamlandıktan sonra sunucu sertifikasını ve gerekli ara sertifikaları indirin. Bu dosyaları, sertifika imzalama isteğiyle eşleşen özel anahtarın bulunduğu HTTPS hizmetine kurun. Sertifikayı başka bir sunucuda kullanacaksanız özel anahtarı güvenli biçimde aktarın ve erişim izinlerini ayrıca yönetin.
Kurulumdan Sonra Alan Adı, Anahtar ve Zincir Kontrolü
Sertifikanın alınmış olması kurulumun doğru olduğu anlamına gelmez. Tarayıcının güven zincirini kurabilmesi ve sertifikayı ziyaret edilen alan adı için doğrulayabilmesi için sertifikayı, özel anahtarı ve ara sertifikaları birlikte kontrol etmek gerekir.
- Sertifikadaki alan adlarının ziyaret edilen adreslerle eşleştiğini doğrulayın.
- Sertifika ile özel anahtarın eşleştiğini ve doğru hizmette kullanıldığını kontrol edin.
- Ara sertifikaların eksiksiz sunulduğundan emin olun.
- CDN, yük dengeleyici veya ters proxy varsa TLS'nin sonlandığı noktayı ayrıca denetleyin.
- HTTPS açıldıktan sonra yönlendirmeleri, çerezlerin yalnız güvenli bağlantıda gönderilmesini sağlayan Secure niteliğini ve HTTPS sayfasında HTTP kaynaklarının yüklenmesinden doğan karışık içerik sorunlarını test edin.
SSL Sertifika ve Zincir Kontrolü dışarıdan sunulan sertifikanın alan adı, geçerlilik ve zincir bilgilerini gösterir. Araç yalnız dışarıdan görülebilen sertifika sunumunu değerlendirir; sunucu yapılandırmasının tamamını veya özel anahtar güvenliğini kanıtlamaz.
ACME Kurulumunu Test Ortamında Deneme
Sertifika yetkilisi test ortamı sunuyorsa ACME kurulumunu önce burada deneyin; bu ortamın sertifikalarına normal tarayıcılar güvenmez. Test ortamı; hesap oluşturma, doğrulama, yenileme ve dağıtım adımlarını üretim sertifikası tüketmeden sınamaya yarar. Test kökü normal tarayıcıların güven deposuna eklenmemeli; yalnız denetimli geliştirme ortamında kullanılmalıdır.
Üretimde art arda başarısız sipariş açmak, sertifika yetkilisinin belirli sürede izin verdiği başvuru veya başarısız doğrulama sayısını aşmanıza neden olabilir. Önce test ortamında doğrulamayı tamamlayın ve sertifika yetkilisinin güncel istek sınırlarını kontrol edin.
CAA Kaydı Sertifika Düzenlenmesini Nasıl Etkiler?
CAA (Certification Authority Authorization) adlı DNS kaydı, alan adı için hangi sertifika yetkililerine düzenleme izni verildiğini belirtir. Geçerli CAA politikası seçilen sertifika yetkilisine izin vermiyorsa kurallara uyan yetkili başvuruyu reddeder. CAA kaydı bulunmaması ise alan adı kontrolü gibi diğer doğrulama koşullarını kaldırmaz.
Sertifika Alımında Yaygın Hatalar
- “www” veya başka bir alt alan adını sertifika kapsamına eklememek
- Wildcard sertifikanın ana alan adını da otomatik kapsadığını varsaymak
- HTTP doğrulamasında alan adını yanlış sunucuya yönlendirmek veya erişimi engellemek
- DNS doğrulamasını TXT kaydı tüm yetkili DNS sunucularında görünmeden başlatmak
- CAA kaydının seçilen sertifika yetkilisine izin verip vermediğini kontrol etmemek
- Sertifikayı farklı bir özel anahtarla kurmak veya ara sertifika zincirini eksik bırakmak
Doğrulama başarısız olduğunda yeni başvuruları art arda tekrarlamak yerine DNS yanıtını, HTTP erişimini, CAA politikasını ve sertifika kapsamını inceleyin. Sertifika yetkilileri başarısız veya tekrarlanan taleplerin sayısını sınırlayabilir.
Sertifika Yenilemesini ve Dağıtımını İzleme
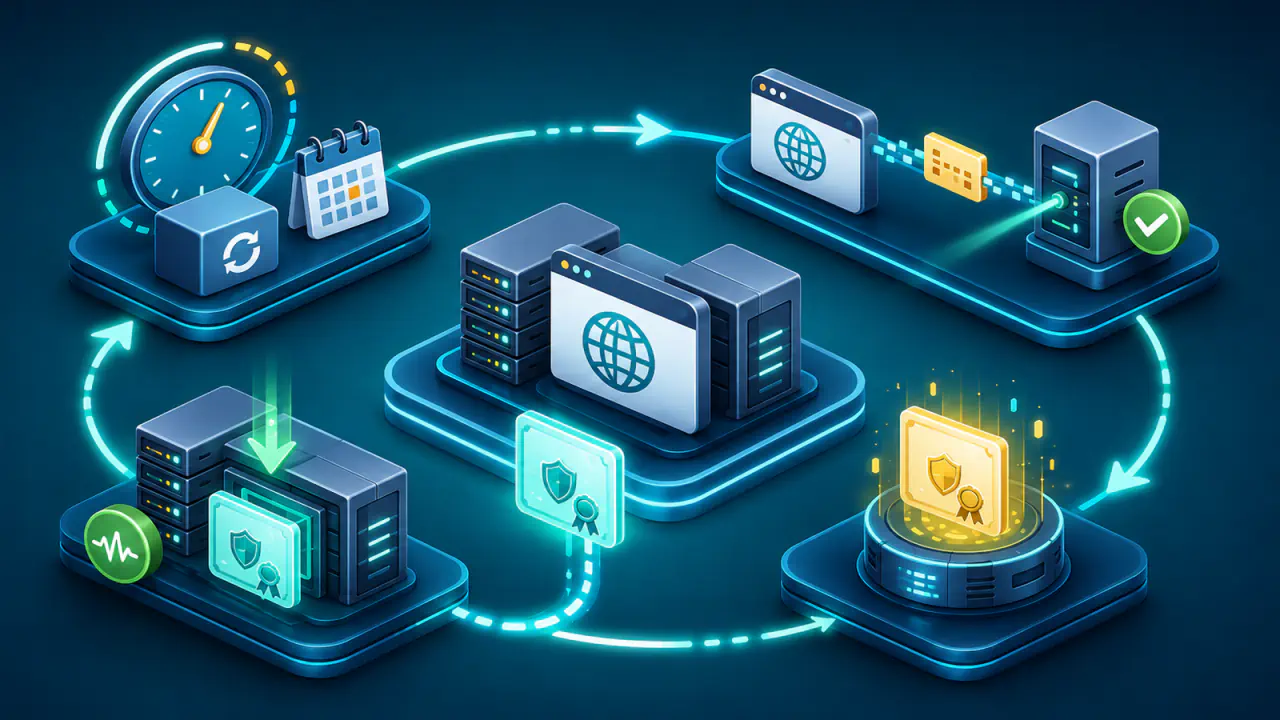
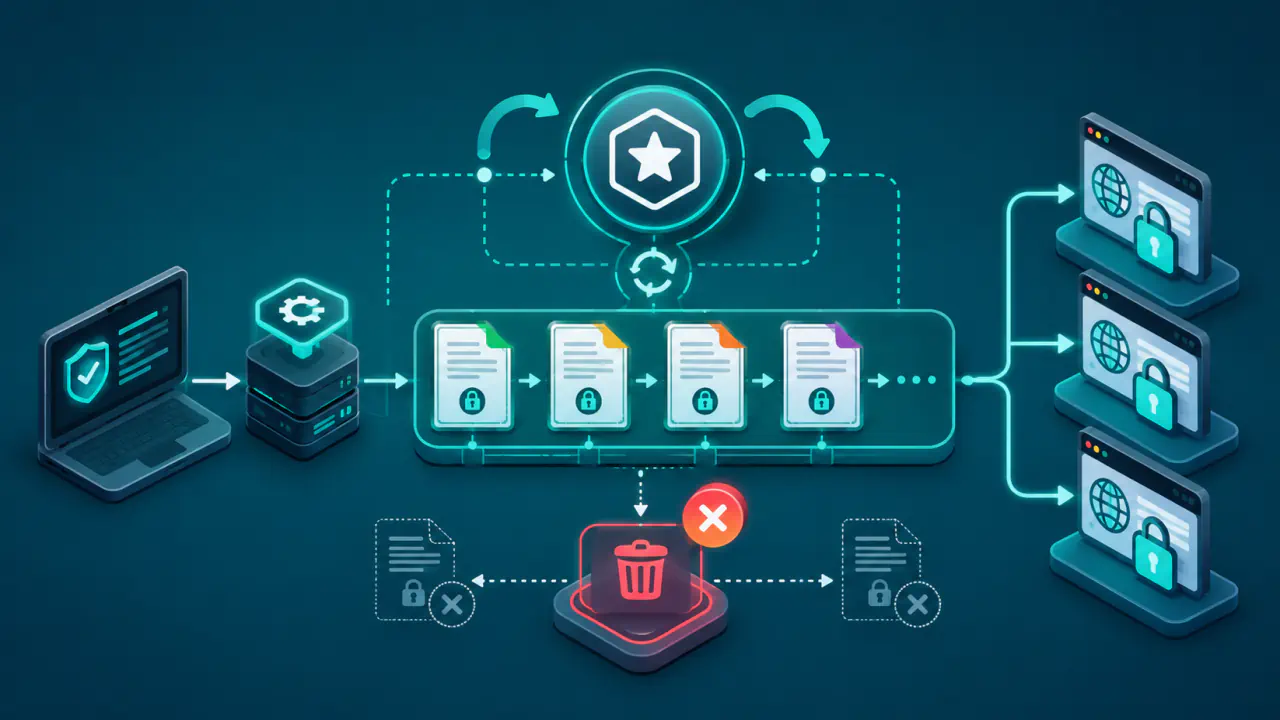
Yenileme, mevcut dosyanın süresini uzatmaz; yeni bir sertifika düzenlenir. ACME istemcisinin zamanlanmış görevi, gerektiğinde alan adı veya IP adresi kontrolünü yeniden doğrulamayı, yeni sertifikayı kaydetmeyi ve gerekli hizmeti yeniden yüklemeyi hatasız tamamlamalıdır. Sertifika yetkilisi ARI (ACME Renewal Information) sunuyorsa bunu destekleyen istemci önerilen yenileme zamanını kullanabilir.
Geçerlilik süresini yalnız takvimden izlemek yeterli değildir. Dışarıdan görülen seri numarası ve bitiş tarihi kontrol edilmeli; CDN, yük dengeleyici, ters proxy ve birden fazla sunucu varsa yeni sertifikanın bütün uç noktalara dağıtıldığı doğrulanmalıdır. Yenileme denemesi başarısız olduğunda süre dolmadan uyarı gönderen bağımsız bir izleme kurulmalıdır.