Let's Encrypt Sertifika Yenileme Otomasyonu Nasıl Çalışır?
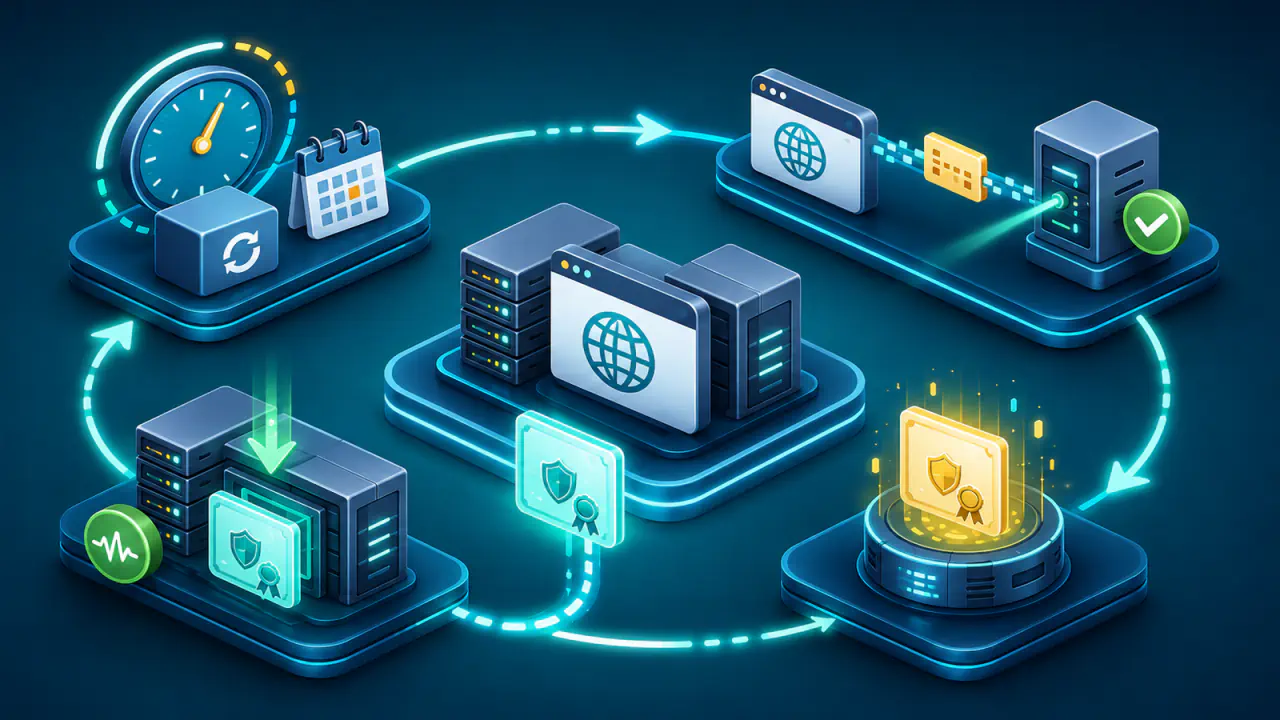
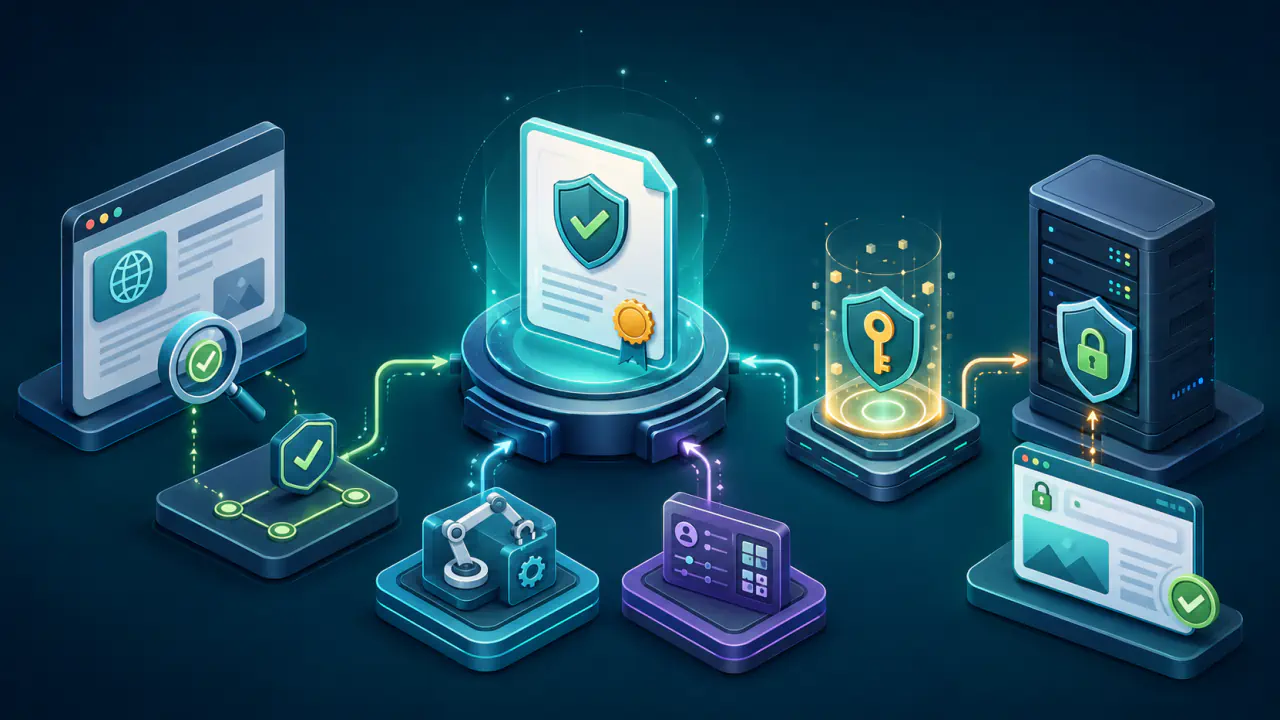
Let's Encrypt sertifika yenileme otomasyonu, süresi dolmaya yaklaşan mevcut sertifikanın tarihini uzatmak yerine ACME (Automatic Certificate Management Environment) protokolüyle yeni bir sertifika alıp TLS hizmetine yerleştiren tekrarlanabilir süreçtir. Merkezdeki ACME istemcisi sertifikanın durumunu izler, uygun zamanda yeni sipariş açar, alan adı üzerindeki denetimi kanıtlar ve verilen sertifikayı indirir.
Başarı yalnız “yeni sertifika alındı” kaydı değildir. Zamanlayıcının çalışması, doğrulama yönteminin erişilebilir kalması, dosyaların doğru hedefte yarım yazılmış bir sürüm okunmadan değiştirilmesi, hizmetin yeni sertifikayı belleğe yüklemesi ve gerçek ziyaretçi bağlantısında yeni seri numarasının görülmesi aynı otomasyon zincirinin parçalarıdır.
Let's Encrypt Yenilemesini Yürüten Bileşenler
Otomatik yenileme tek bir arka plan komutundan ibaret değildir. Bir bileşen sertifika yaşam döngüsünü yönetirken diğerleri zamanlama, alan adı doğrulaması, dosya dağıtımı ve sonuç denetimini üstlenir.
ACME İstemcisi
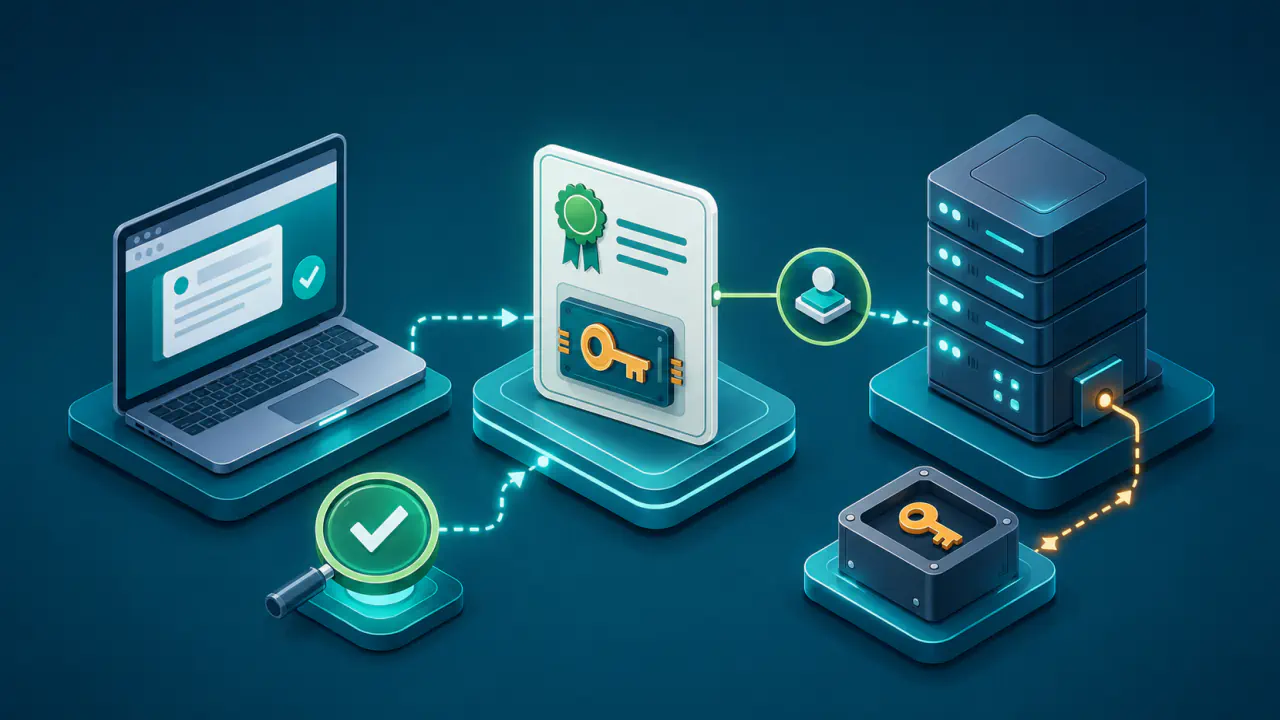
ACME istemcisi, Let's Encrypt'in ACME sunucusuyla haberleşen yazılımdır. Hesap anahtarıyla istekleri imzalar, sertifika siparişini oluşturur, sunulan doğrulama görevlerinden uygun olanını tamamlar, CSR’yi (Certificate Signing Request) gönderir ve verilen sertifikayı indirir.
Hesap anahtarı ile TLS hizmetinin özel anahtarı aynı işlevi görmez. Hesap anahtarı ACME işlemlerini yetkilendirir; sertifika özel anahtarı ise hizmetin TLS bağlantılarında kimliğini kanıtlamasında kullanılır. Yönetici, bu iki anahtarın dosya izinlerini ve yedekleme yöntemlerini ayrı ayrı belirlemelidir.
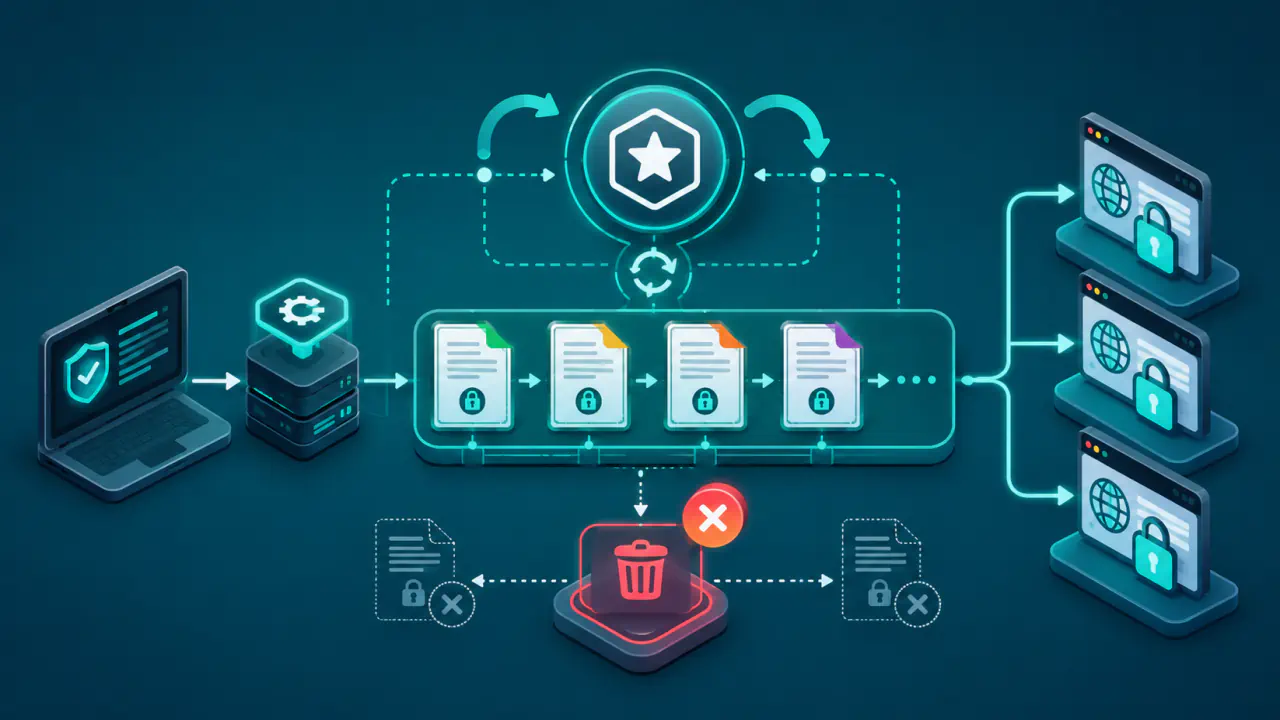
Zamanlayıcı ve Yenileme Zamanı
Zamanlayıcı, işletim sisteminin görev mekanizması, barındırma paneli veya istemcinin kendi arka plan hizmeti olabilir. Kesin çalışma sıklığı ve yenileme eşiği kullanılan istemciye göre değişir; bir istemcinin varsayılan değerleri diğer istemciler için geçerli olmayabilir.
Güncel istemciler, sertifikanın geçerlilik süresini izlemenin yanında sertifika otoritesinin önerdiği pencereyi bildiren ARI (ACME Renewal Information) uzantısını da kullanabilir. RFC 9773, önerilen pencere içinde rastgele bir yenileme zamanı seçilmesini önerir. İstemci, ARI bilgisini ne zaman yeniden sorgulayacağını belirleyen Retry-After başlığına uyar ve yeni siparişte hangi sertifikayı değiştirdiğini replaces alanıyla bildirebilir. ARI desteklenmiyorsa istemcinin güvenli bir yedek zamanlama politikası bulunmalıdır.
Sertifika Ömrü ve Yenileme Eşiği Sabit Değildir
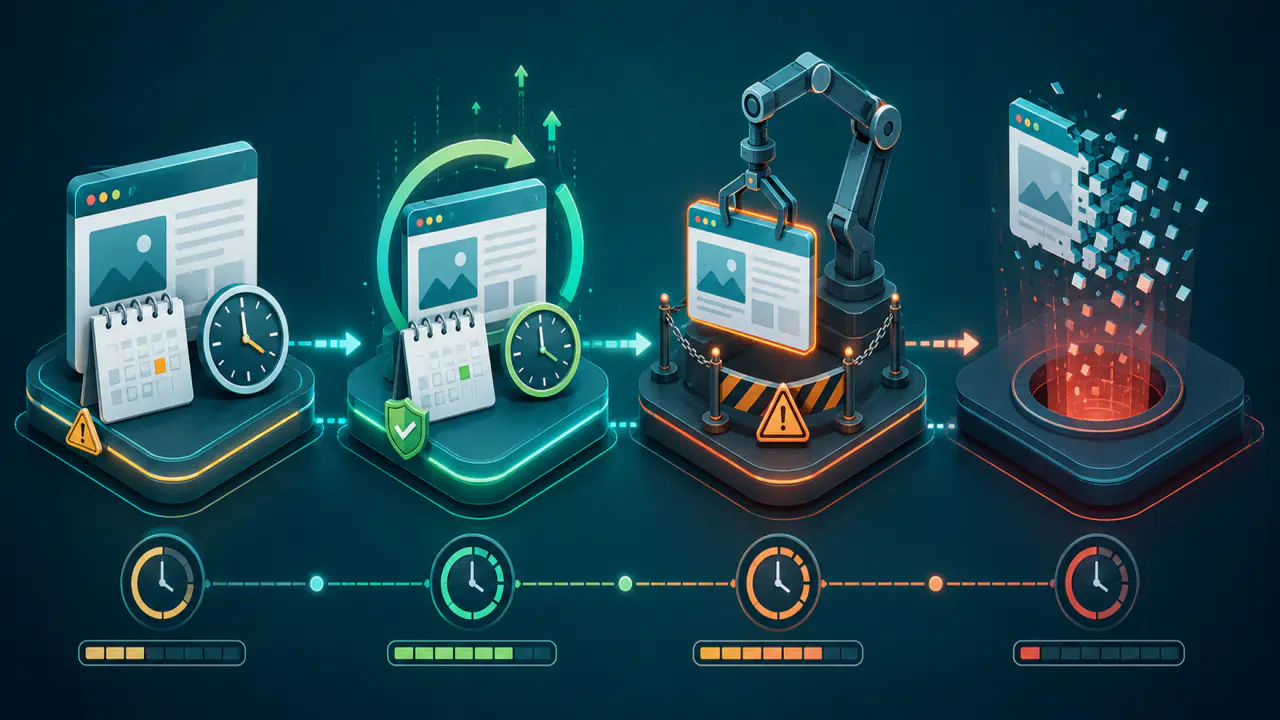
Eylül 2026 itibarıyla Let’s Encrypt’in varsayılan klasik profili çoğu sertifikayı 90 günlük verir. İsteğe bağlı tlsserver profili 45 günlük, shortlived profili ise 160 saatlik, yani 6 gün 16 saatlik sertifika sunar. Duyurulan plana göre varsayılan klasik profil 10 Şubat 2027’de 64 güne, 16 Şubat 2028’de 45 güne inecektir. Bu nedenle “sona ermeden 30 gün önce yenile” gibi sabit bir sayı bütün profiller için güvenilir değildir.
| Profil | Eylül 2026 geçerlilik süresi | Otomasyon sonucu |
|---|---|---|
| Varsayılan klasik profil | 90 gün | Profil seçemeyen istemciler varsayılan profili kullanabilir; yöneticinin gelecekteki süre kısalmasına hazırlanması gerekir. |
tlsserver | 45 gün | Daha sık yenileme ve daha hızlı hata bildirimi gerektirir. |
shortlived | 160 saat (6 gün 16 saat) | Elle müdahaleye çok az zaman bırakır; ARI, zamanlayıcı ve dağıtım izlemesi önem kazanır. |
ARI’nin önerilen penceresi yalnız yük dağıtımı için değildir; sertifika otoritesi toplu iptal gibi olağan dışı bir durumda erken yenileme önerebilir. Sistem saati doğru olmalı ve ARI bilgisi düzenli yenilenmelidir. Seçilen yenileme zamanı geçmişse istemci hata sonrası bekleme kurallarını da gözeterek yenilemeyi denemelidir. ARI bilgisi alınamıyorsa sertifikanın sona erme tarihini aşmayacak bir yedek zamanlama kullanılmalıdır.
ACME ile Sertifika Alma ve Hizmete Uygulama
Yenileme, ilk kurulumda kaydedilmiş alan adları ve doğrulama ayarları kullanılarak yeni bir sertifika edinme işlemidir. Uygulama ayrıntıları istemciye göre değişse de protokol düzeyindeki akış genel olarak şu sırayı izler:
- Uygunluk denetimi: İstemci mevcut sertifikanın geçerlilik süresini, yerel yenileme politikasını ve destekliyorsa önerilen yenileme penceresini değerlendirir. Henüz yenileme zamanı değilse işlem sertifika siparişi oluşturmadan sona erebilir.
- Yeni sipariş: Yenileme gerektiğinde sertifikada bulunacak alan adlarını içeren yeni bir ACME siparişi açılır. Bu işlem mevcut sertifikanın son kullanma tarihini değiştirmez.
- Yetkilendirme denetimi: Sertifika otoritesi, aynı ACME hesabı için halen geçerli bir alan adı yetkilendirmesi varsa bunu yeniden kullanabilir. Geçerli yetkilendirme yoksa istemciye yeni bir doğrulama görevi verilir.
- Doğrulama ve hazırlık: Yeni görev gerekiyorsa istemci geçici kaynağı oluşturur; HTTP üzerinden yapılan web doğrulamasında bir dosya, DNS doğrulamasında özel bir TXT kaydı hazırlanır. Let's Encrypt dışarıdan kontrol yapar; yönlendirme, güvenlik duvarı, DNS yayılımı veya yetki sorunu varsa bu adım başarısız olabilir.
- Siparişi tamamlama: Doğrulama başarılı olduğunda istemci sertifika imzalama isteğini gönderir. Bu istek sertifikaya bağlanacak açık anahtarı ve talep edilen alan adlarını içerir.
- Sertifikayı alma: Sertifika otoritesi yeni sertifikayı oluşturur; istemci sertifikayı ve yapılandırmanın gerektirdiği ara sertifika zincirini indirip belirlenmiş depolama alanına yazar.
- Hizmete uygulama: Yeni dosyalar doğru hedefe aktarılır, erişim izinleri korunur ve TLS hizmeti yeniden yüklenir. Son denetim, dışarıdan sunulan sertifikanın gerçekten yenisi olduğunu doğrular.
Yenileme ile İlk Sertifika Edinme Arasındaki Farklar
İlk sertifika edinmede ACME hesabı, alan adı listesi, doğrulama yöntemi, dosya yolları ve dağıtım davranışı ilk kez yapılandırılır. Yenilemede bu kayıtlı yapılandırma yeniden kullanılır; ancak sertifika otoritesi yeni bir sipariş işler ve gerektiğinde alan adı denetimini yeniden gerçekleştirir.
Yenileme mevcut sertifikanın süresini uzatmaz. Yeni seri numarası ve yeni geçerlilik aralığı olan ayrı bir sertifika üretilir. Özel anahtarın değişip değişmemesi ise istemcinin politikasına ve yöneticinin tercihine bağlıdır.
İlk kurulum bir kez başarılı olmuş olsa da yenilemenin sürekli başarılı olacağı varsayılamaz. DNS sağlayıcısı, web kökü, güvenlik duvarı, istekleri arka uca ileten ters proxy, dosya izinleri veya hizmet yapılandırması daha sonra değişirse kayıtlı otomasyon yeni koşullara uyum sağlayamayabilir.
Alan Adı Doğrulaması Yenilemede Nasıl Çalışır?
İstemci, alan adı üzerindeki denetimi otomatik olarak kanıtlayabilmelidir. Bu yetki, web köküne geçici bir doğrulama dosyası yazmak, DNS sağlayıcısının API’si aracılığıyla geçici TXT kaydı oluşturmak veya istemcinin desteklediği başka bir ACME doğrulama yöntemini kullanmak biçiminde olabilir.
ACME sunucusu, sertifika isteyen tarafın alan adı üzerinde denetim sahibi olduğunu doğrular. Aynı hesap için halen geçerli bir alan adı yetkilendirmesi varsa ACME sunucusu bunu yeniden kullanabilir; yetkilendirme yoksa veya süresi dolmuşsa istemci yeni bir doğrulama yanıtı hazırlar.
Web Dosyasıyla HTTP-01 Doğrulaması
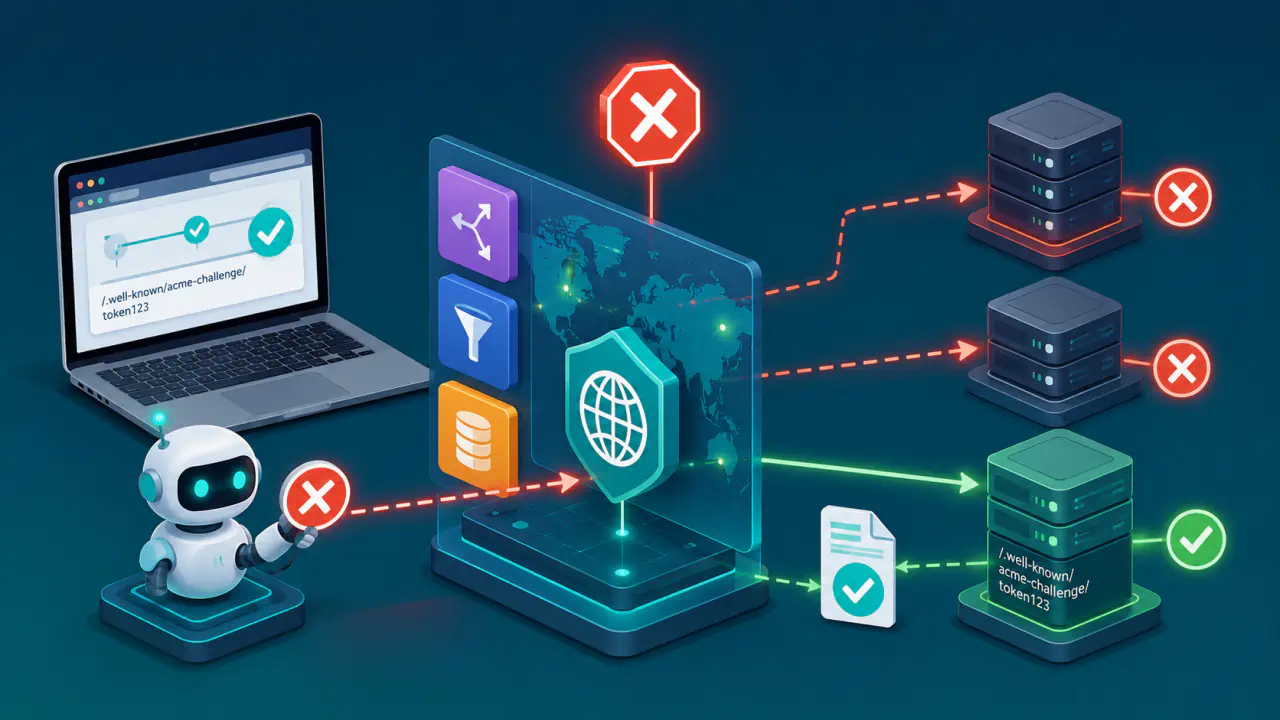
HTTP-01 yönteminde istemci, alan adının web sunucusunda belirli bir yol altında geçici bir dosya yayımlar. Let's Encrypt bu dosyaya genel internetten erişerek yanıtı kontrol eder. 80 numaralı portun erişilebilirliği, ters proxy yönlendirmesi, CDN davranışı, birden fazla sunucu arasındaki dosya eşitlemesi veya yanlış web kökü yenilemeyi engelleyebilir.
HTTP-01, aynı düzeydeki alt alan adlarını yıldızlı bir kimlikle kapsayan wildcard sertifikaları doğrulamak için kullanılamaz. Ayrıca doğrulama trafiğinin doğru sunucuya ulaşması gerektiğinden, altyapı değişikliklerinden sonra test edilmesi gerekir.
DNS Kaydıyla DNS-01 Doğrulaması
DNS-01 yönteminde istemci, alan adının DNS bölgesinde geçici bir TXT kaydı oluşturur. Otomasyon, bu kaydı programlı olarak güncelleyebilen bir entegrasyon gerektirir; çoğu kurulumda DNS sağlayıcısının API bağlantısı kullanılır. Erişim anahtarını yalnız gerekli bölge ve kayıt işlemleriyle sınırlandırmak, ele geçirilme durumundaki etkiyi azaltır.
Doğrulama kaydı yetkili DNS sunucularında görünmeden kontrol başlatılırsa işlem başarısız olabilir. İstemci, DNS yayılımını beklemeli ve işlem tamamlandıktan sonra geçici kayıtları temizlemelidir. Let's Encrypt wildcard taleplerini DNS üzerinden doğrular; DNS-01 bu iş için yaygın olarak kullanılan yöntemdir.
CAA ve Çok Alanlı Siparişte Doğrulama
CAA (Certification Authority Authorization) kaydı, Let’s Encrypt’in yeni sertifika vermesine izin vermiyorsa yenileme siparişi reddedilir. Alan adları aynı sertifikada toplansa bile her kimlik için gerekli yetkilendirme ve CAA denetimi başarıyla tamamlanmalıdır; tek bir sorun bütün siparişin sertifika aşamasına geçmesini engelleyebilir.
Yeni Sertifikanın Canlı Hizmete Uygulanması
Sertifika alındıktan sonra yeni dosyaları çalışan hizmete uygulayan komut veya betik, istemciye bağlı olarak deploy hook adıyla çalışır. Bu işlem başarısız olursa sertifika dosyaları yenilense bile ziyaretçilere eski sertifika sunulabilir.
Sertifikanın diske yazılması, çalışan hizmetin onu kullanmaya başladığı anlamına gelmez. Birçok web sunucusu, ters proxy, posta sunucusu ve yük dengeleyici sertifika içeriğini süreç başlarken belleğe alır; bu nedenle hizmetin yeni sertifikayı yeniden yükleme, desteklenen dinamik güncelleme veya gerektiğinde yeniden başlatma yoluyla kullanması gerekir.
Dağıtım sırasında sertifika, özel anahtar ve zincir dosyalarının doğru eşleştiği, hedef dosya yollarının değişmediği, izinlerin hizmet hesabına uygun olduğu ve yapılandırma denetiminin geçtiği doğrulanmalıdır. Yeni sertifika, anahtar ve zinciri önce ayrı bir konumda hazırlayıp doğrulamak, ardından hizmetin kullandığı dosya kümesini tutarlı biçimde değiştirmek gerekir. Hizmet, yarım yazılmış dosyayı veya yeni sertifika ile eski anahtarın karıştığı bir dosya kümesini okumamalıdır.
Yeniden yükleme her zaman tam hizmet yeniden başlatması anlamına gelmez. Kullanılan yazılım destekliyorsa mevcut bağlantıları kesmeden yapılandırma yenilenebilir; bazı yönetilen hizmetlerde ise dağıtımı panel, API veya merkezi sertifika deposu yapar. Bu adımda kullanılacak komut, ilgili yazılımın resmi belgelerine göre belirlenmelidir; bütün sistemlerde çalışan tek bir komut yoktur.
Oran Sınırları ve Güvenli Yeniden Deneme
Yapılandırma hatasını art arda yeni sipariş açarak sınamak üretim oran sınırlarını tüketebilir. Geliştirme ve sorun giderme, Let’s Encrypt test ortamında yapılmalı; üretimdeki hata yanıtının Retry-After süresine uyulmalı ve üstel gecikmeli yeniden deneme kullanılmalıdır.
Let’s Encrypt’in Ağustos 2026 politikasında ARI ile doğru biçimde ilişkilendirilen yenilemeler oran sınırlarından muaftır. ARI kullanmayan istemcilerde aynı kimlik kümesi yenileme olarak tanınabilse de bazı sınırlar geçerli kalabilir. Sertifika dosyalarını veya istemci durumunu her dağıtımda silip yeniden sipariş açmak yenileme zincirini bozar ve gereksiz sipariş üretir.
Aynı sertifika için birden fazla zamanlayıcının eş zamanlı çalışması dosya kilidi, yinelenen sipariş ve dağıtım yarışına yol açabilir. Aynı yenileme işi için tek bir sorumlu zamanlayıcı belirleyin ve eş zamanlı çalışmayı kilitle önleyin. Hata sayısını, bir sonraki deneme zamanını ve son başarılı canlı dağıtım zamanını kaydedin.
Başarısız Yenilemeyi Süre Dolmadan Yakalama
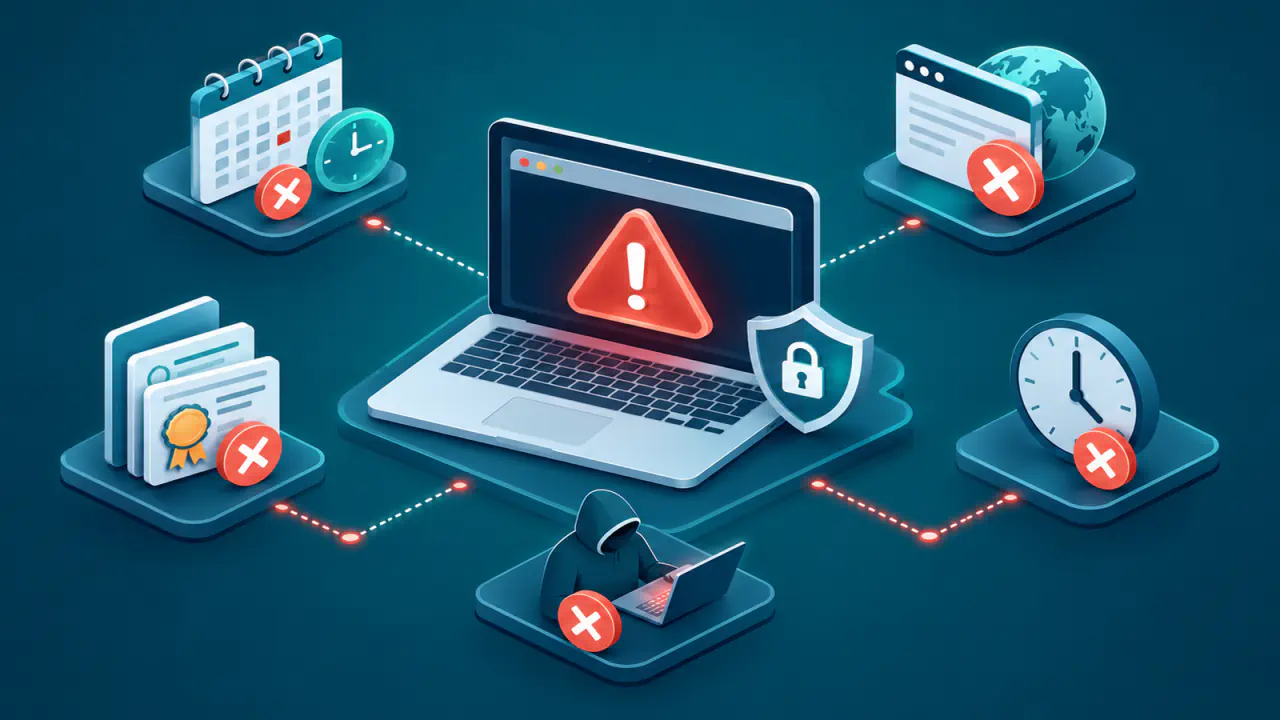
Otomasyon, başarılı işlemlerin yanı sıra başarısız yenileme denemelerini de kaydetmeli ve bildirmelidir. Yenileme son güne bırakılmadığında geçici DNS, ağ veya hizmet hatalarını düzeltmek için zaman kalır; istemci de kontrollü aralıklarla yeniden deneyebilir.
- Zamanlayıcıyı doğrulayın: Görevin etkin olduğunu, doğru kullanıcıyla çalıştığını ve son çalıştırma zamanının kaydedildiğini kontrol edin.
- Test ortamını kullanın: Yapılandırma değişikliklerinden sonra üretim kotasını tüketmeden ACME test ortamında doğrulamayı sınayın. İstemcinin deneme modunu kullanıyorsanız bu modun gerçekten test ortamına bağlandığını kontrol edin; test sertifikasını ziyaretçiye sunmayın.
- Hatanın oluştuğu aşamayı belirleyin: Sipariş, doğrulama, sertifika indirme ve dağıtım hatalarını ayrı adımlar olarak inceleyin. Sertifika alınmışken deploy hook'un başarısız olması mümkündür.
- Canlı sertifikanın süresini izleyin: Yerel dosyanın tarihine güvenmek yerine ziyaretçiye sunulan sertifikanın bitiş tarihini ve zincirini uzaktan denetleyin.
- Uyarı eşiği belirleyin: Her başarısızlığı kaydedin; art arda hatalarda veya bitiş tarihi kritik eşiğe yaklaştığında ayrıca uyarı üretin.
Bağımsız bir TLS izleme işi, sunucu adını SNI (Server Name Indication) ile gönderip gerçekten sunulan sertifikayı alabilir. Bu iş ad eşleşmesini, güven zincirini ve geçerlilik tarihini doğrulamalıdır; yalnız SNI göndermek doğrulama yapmaz. Birden fazla uç nokta varsa hepsi erişim koşullarına uygun bir izleme konumundan denetlenmelidir. İstemcinin deneme modu dağıtım adımını çalıştırmayabileceğinden, başarılı test kaydı tek başına canlı dağıtım kanıtı değildir.