Unique Local (ULA) IPv6 Adresi Nedir?
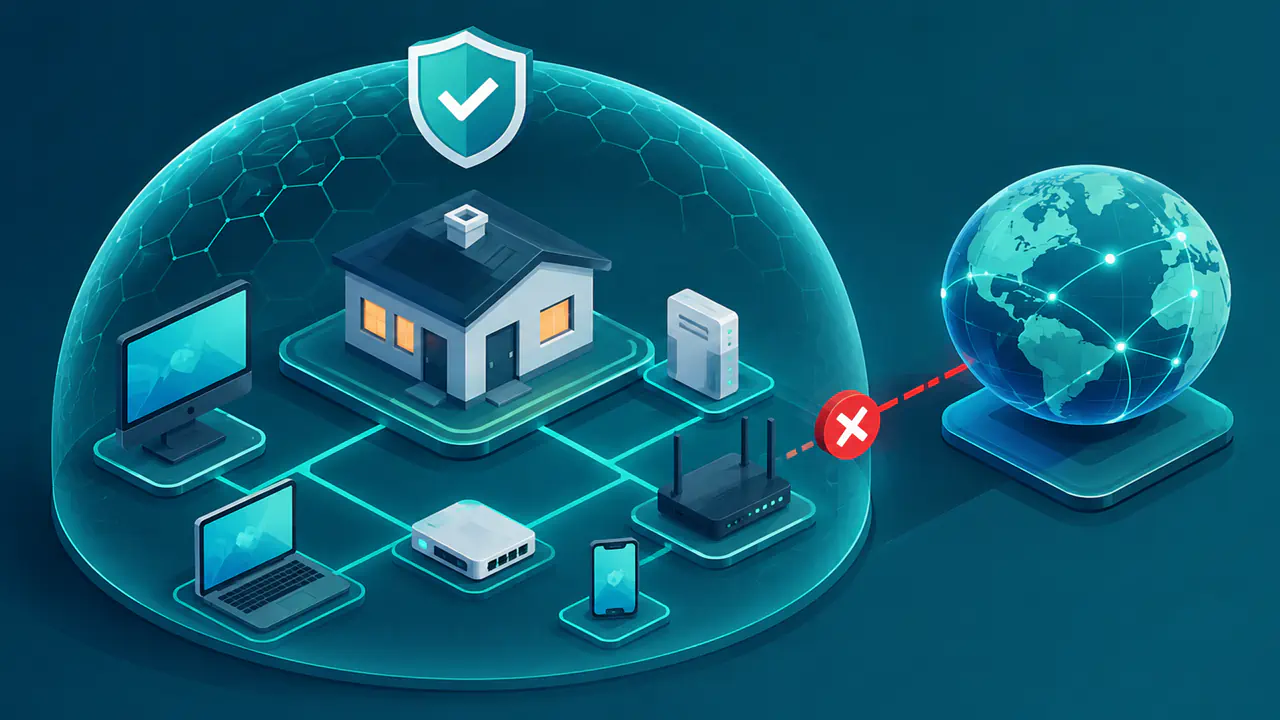
ULA (Unique Local Address), IPv6 ağlarında kurum veya ev ağı içindeki iletişim için kullanılan yerel unicast adres türüdür. ULA adresleri fc00::/7 aralığındadır; iç ağdaki yönlendiriciler üzerinden farklı alt ağlara taşınabilir, ancak genel IPv6 internetinde yönlendirilmek üzere tasarlanmamıştır.
Bu özellik ULA'yı yalnız aynı bağlantıda çalışan link-local adreslerden ayırır. Aynı zamanda ULA, internete açık global unicast adresin yerine geçmez; bir cihaz yerel hizmetler için ULA, doğrudan internet iletişimi için global IPv6 adresi kullanabilir.
fc00::/7 Adres Yapısı Nasıl Oluşur?
ULA için ayrılan fc00::/7 bloğunda ilk yedi bit adres türünü belirtir. Bunu izleyen L biti, ağ bölümünü belirleyen prefix’in hangi yöntemle atandığını gösterir. RFC 4193'te yerel atama için bu bit 1 olarak tanımlandığından, yerel olarak üretilen ULA prefix’leri fd00::/8 bölümünde bulunur.
fc00::/8 bölümü, L bitinin 0 olduğu alanı temsil eder. Bu alan için genel kullanıma açık bir yerel atama yöntemi tanımlanmadığından ağ yöneticileri, fc00 ile başlayan bir prefix’i kendi yerel adres alanı olarak seçmemelidir. Ağ yöneticisi yerel ULA oluştururken fd ile başlayan ve uygun biçimde üretilmiş bir prefix kullanmalıdır.
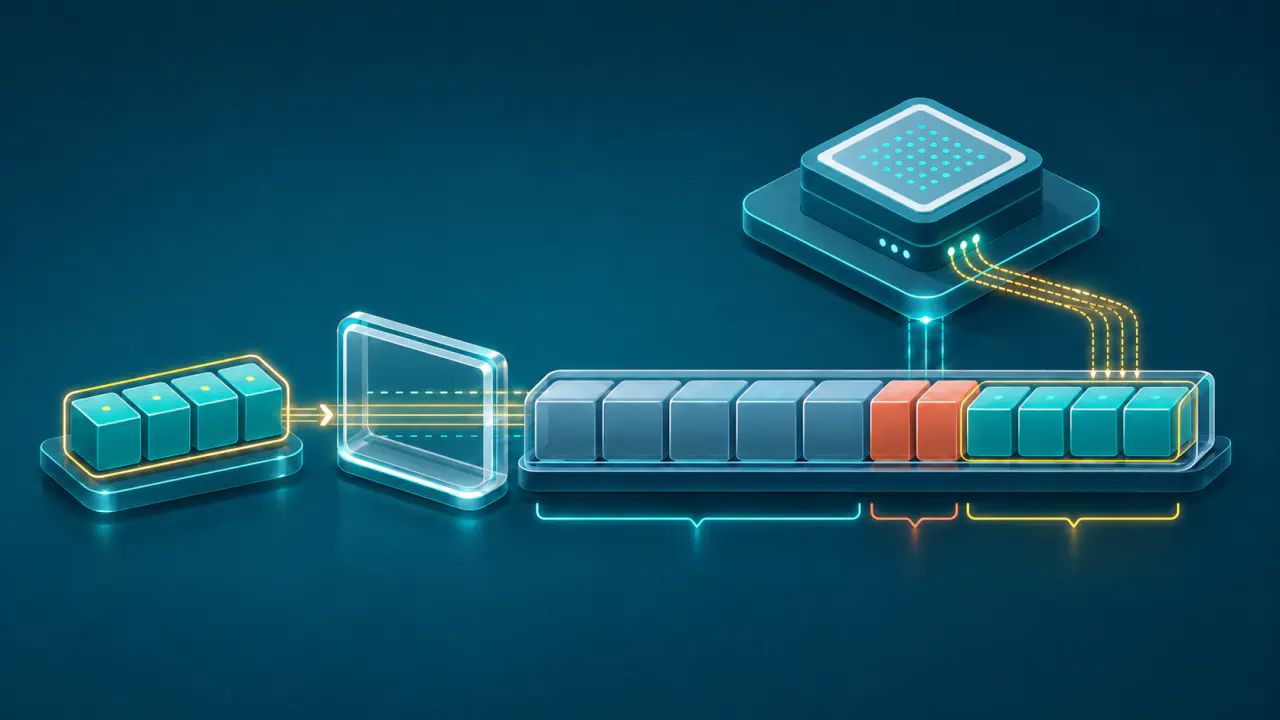
Yerel atamada 40 bitlik Global ID alanı, bağımsız ağlara ait prefix’leri birbirinden ayırır ve uygun rastgele üretimle çakışma olasılığını azaltır. Ağ yöneticisi bu bölümde sıralı ya da tahmin edilebilir değerler kullanmamalıdır. Sabit ilk sekiz bit ve Global ID, /48 prefix’i oluşturur. Ardından gelen 16 bitlik Subnet ID alanı alt ağı, son 64 bitlik Interface ID alanı ise arayüzü tanımlar. Böylece aynı /48 içinde kullanıcı, sunucu, yönetim veya ağa bağlı sensörler için ayrı /64 alt ağlar planlanabilir.
ULA İç Ağda Nasıl Yönlendirilir?
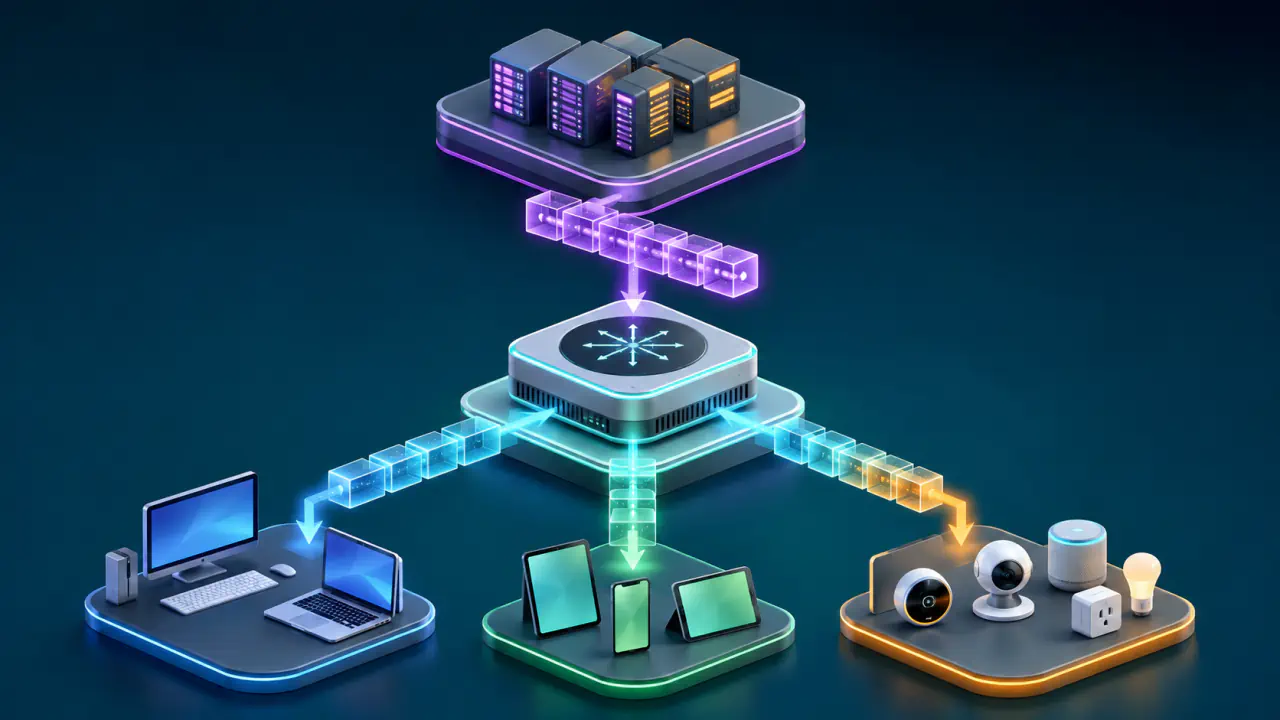
ULA, tek bir Ethernet veya Wi-Fi bağlantısıyla sınırlı değildir. Yönlendiriciler gerekli IPv6 yollarını biliyorsa paketler farklı VLAN'lar, fiziksel ağlar veya kurum içindeki yönlendirme alanları arasında taşınabilir. Ağ yöneticisi güvenlik duvarı kurallarını yine uygulamalıdır; adresin ULA olması trafiğe otomatik izin verildiği anlamına gelmez.
ULA, link-local gibi yalnız IPv6 etkinleştirildiğinde oluşmaz; ağda ULA kullanımının ayrıca yapılandırılması gerekir. Ağ yöneticisi /64 prefix’i yönlendirici duyurularıyla ilettiğinde, istemciler desteklenen SLAAC (durumsuz otomatik adres yapılandırması) ile kendi adreslerini oluşturabilir. Adresler, IPv6 adresi dağıtan DHCPv6 sunucusundan da alınabilir veya elle atanabilir. İstemcilerin bir iç hizmete adla ulaşması gerekiyorsa ağ yöneticisi ilgili ULA kayıtlarını kurumun yerel DNS yapısında tutabilir.
Birden fazla kurum ağı ya da şube, özel bir bağlantı veya VPN üzerinden birleştirildiğinde ULA prefix’leri bu ağlar arasında da yönlendirilebilir. Ağ yöneticileri bunun için her iki tarafta açık yönlendirme ve güvenlik politikaları tanımlamalıdır. Rastgele oluşturulan Global ID, bağımsız ağların birleşmesi sırasında aynı adres alanını kullanma olasılığını azaltır.
ULA, Global Unicast ve Link-Local Adresler Arasındaki Farklar
Ağ cihazları üç adres türünü de IPv6 unicast iletişiminde kullanabilir, fakat bu adreslerin yönlendirme amaçları farklıdır. ULA teknik olarak global kapsamdadır; bu, genel internette yönlendirileceği anlamına gelmez. Aşağıdaki karşılaştırma, bir adresin nerede yönlendirilebildiğini ve hangi iş için seçildiğini gösterir.
| Adres türü | Tipik aralık | Yönlendirme sınırı | Temel kullanım |
|---|---|---|---|
| ULA | fc00::/7 | İç ağlar ve açıkça bağlanan özel ağlar | Yerel sunucular, yönetim ağları ve kurum içi hizmetler |
| Global unicast | Genel yönlendirme için ayrılan unicast alanı | Yönlendirme ve güvenlik politikaları izin verdiğinde internet geneli | Genel internet üzerindeki IPv6 iletişimi |
| Link-local | fe80::/10 | Yalnız aynı bağlantı; yönlendiriciler başka bağlantıya taşımaz | Komşu keşfi, otomatik yapılandırma ve yerel ağ işlemleri |
Link-local adres, aynı ağ bağlantısındaki komşularla iletişim için zorunlu temel adreslerden biridir. ULA ise yönlendirilebilir olduğu için bir kurumun farklı alt ağlarındaki cihazlara ulaşabilir. Global unicast adres de yönlendirilebilir, ancak ULA'dan farklı olarak genel internet üzerindeki iletişim için kullanılabilir.
ULA ile Özel IPv4 Adresleri Aynı Şekilde Çalışmaz
ULA bazen “private IPv6 address” veya “özel IPv6 adresi” olarak adlandırılır, ancak RFC 1918 kapsamındaki özel IPv4 adresleriyle tamamen aynı çalışma modeline sahip değildir. Benzerlik, her ikisinin de yerel ağ adreslemesinde kullanılması ve genel internette doğrudan yönlendirilmemesidir.
Özel IPv4 ağlarında internete çıkış çoğu zaman NAT ile ilişkilidir. ULA kullanımı ise otomatik olarak NAT gerektirmez; iki ULA ağı, uygun yollar tanımlandığında adres çevirisi olmadan haberleşebilir. Bir cihazın doğrudan internete erişmesi gerekiyorsa ULA'nın yanında global unicast IPv6 adresi kullanması normal bir tasarımdır.
ULA ayrıca bir güvenlik veya gizlilik özelliği değildir. Adresin genel internette yönlendirilmemesi dış erişimi sınırlar, fakat iç ağdaki yetkisiz trafiği engellemez, cihazı anonim yapmaz ve güvenlik duvarının yerini almaz. Ağ yöneticisi erişim kontrolünü, ağ bölümlendirmesini ve kayıt yönetimini ayrıca planlamalıdır.
ULA Adreslerinin Kullanıldığı İç Ağ Senaryoları
ULA, internet servis sağlayıcısından alınan IPv6 prefix’inden bağımsız kalması gereken iç iletişimde yararlıdır. Özellikle adreslerin dış bağlantı değişse bile kurum içinde sabit kalması istenen durumlarda tercih edilebilir.
- Yalnız kurum içinden erişilen dosya, kimlik doğrulama, izleme veya yönetim sunucuları
- Farklı VLAN ve alt ağlara ayrılmış ev laboratuvarları ya da kurum ağları
- Şubeler arasında özel hat veya VPN üzerinden yürütülen IPv6 iletişimi
- İnternet servis sağlayıcısının global prefix’i değişse bile iç adresleri korumak isteyen ağlar
ULA Trafiğinin Genel İnternete Çıkmasını Engelleme
Sınır yönlendiricileri fc00::/7 prefix’lerini varsayılan olarak genel internete duyurmamalı ve ULA kaynaklı ya da hedefli paketlerin yanlışlıkla dışarı taşmasını engellemelidir. Bu filtreleme, ULA'nın amaçlanan yerel kullanım sınırını korur. Özel olarak bağlanan iki ağ iletişim kuracaksa ağ yöneticisi yalnız gereken ULA prefix’leri için açık yollar tanımlamalıdır.
ULA İçin Yerel DNS Kullanımı
Yerel ULA kayıtlarının genel DNS'e eklenmesi de uygun değildir. Ağ yöneticisi yalnız iç ağdan çözümlenmesi gereken adları yerel DNS içinde tutmalı; internetten erişilecek hizmetlerde global adresler kullanmalıdır. Böylece dış istemciler ulaşamayacakları bir ULA adresine yönlendirilmez.