IPv4 Adresleri Neden Tükendi?
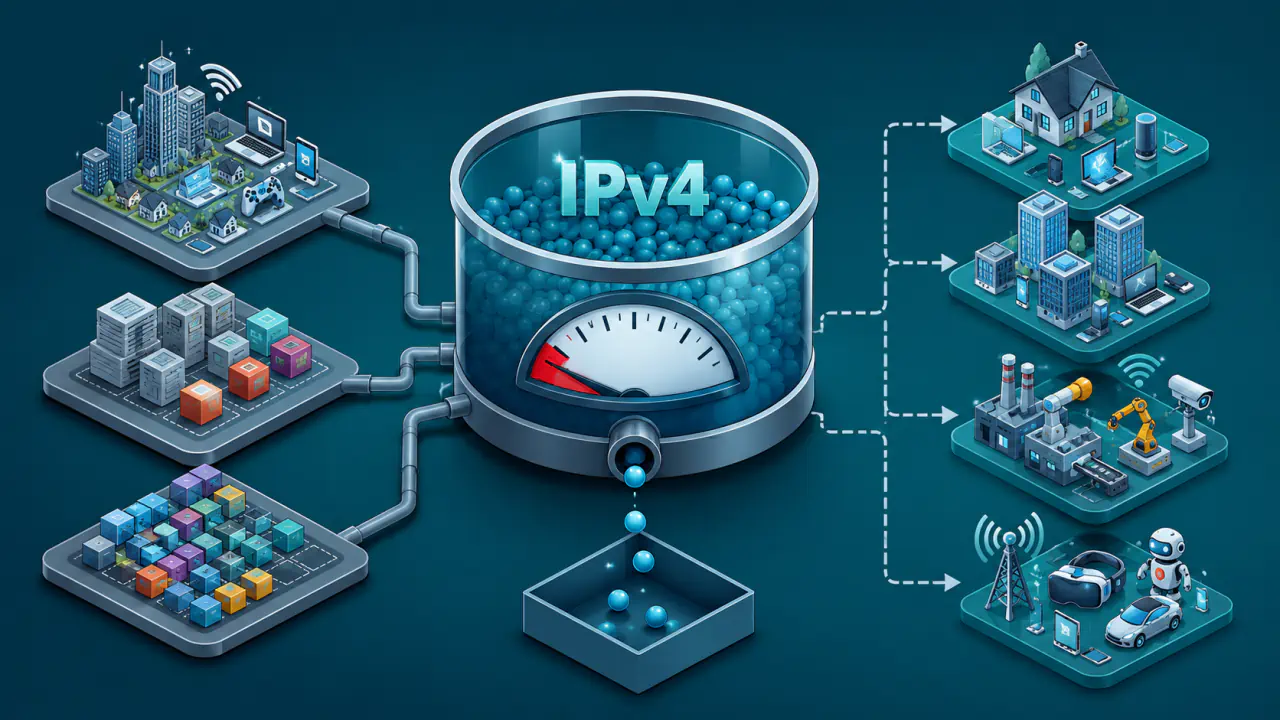
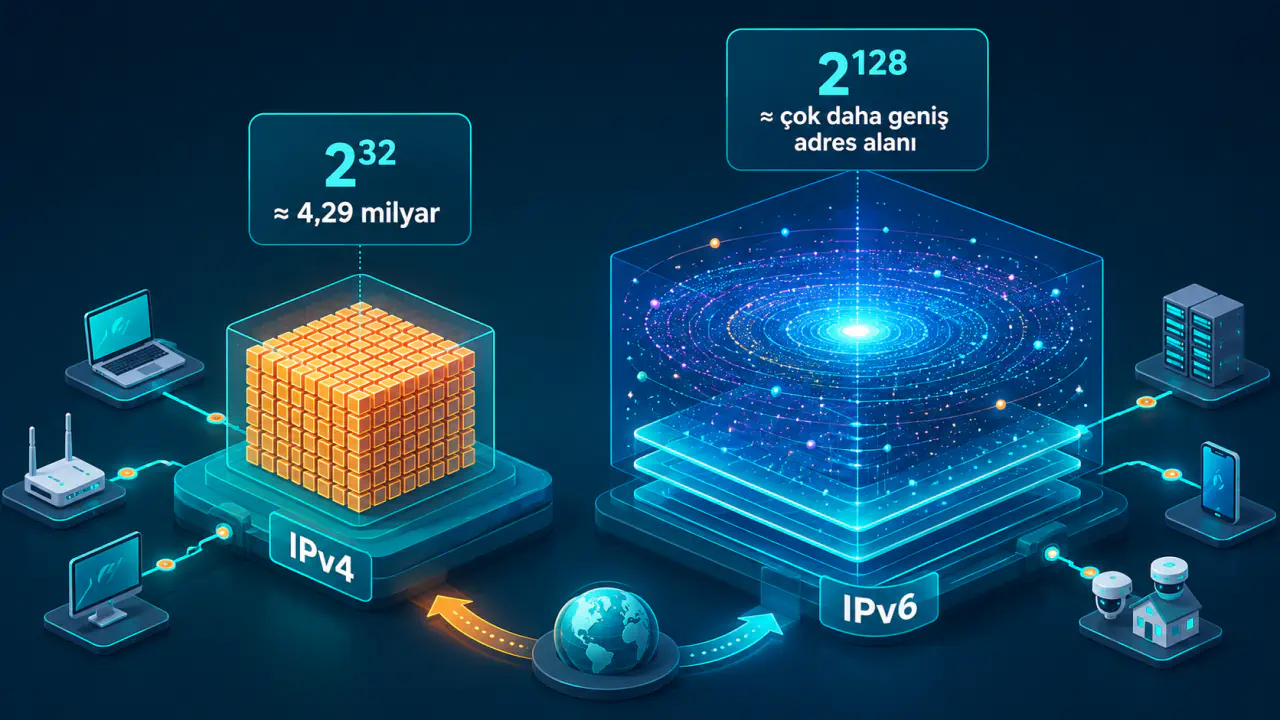
IPv4 adresleri, 32 bitlik sınırlı adres alanının internetin büyümesi, geçmişte yapılan geniş tahsisler, özel amaçlara ayrılan bloklar ve parçalı kullanım karşısında yeni talepleri karşılayamaz hale gelmesi nedeniyle tükendi. Buradaki tükenme, dünyadaki bütün IPv4 adreslerinin aynı anda aktif olduğu anlamına gelmez.
Asıl sorun, yeni ağlara kolayca verilebilecek yeterli büyüklükte ve düzenli genel IPv4 havuzlarının kalmamasıdır. Mevcut adresler kullanılmaya devam ediyor; bazı adresler devredilebiliyor, geri kazanılabiliyor veya NAT üzerinden birden fazla cihaz tarafından paylaşılabiliyor.
Teorik Adres Alanı ile Tahsis Edilebilir Havuz Aynı Değildir
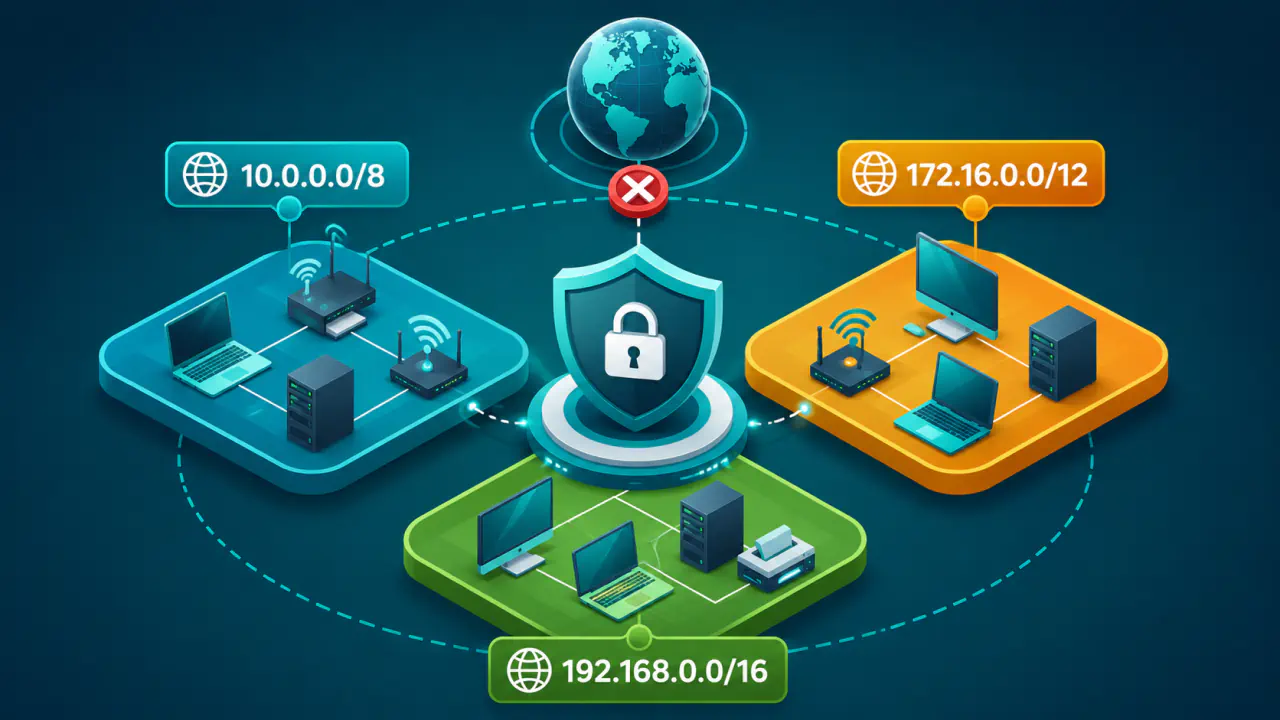
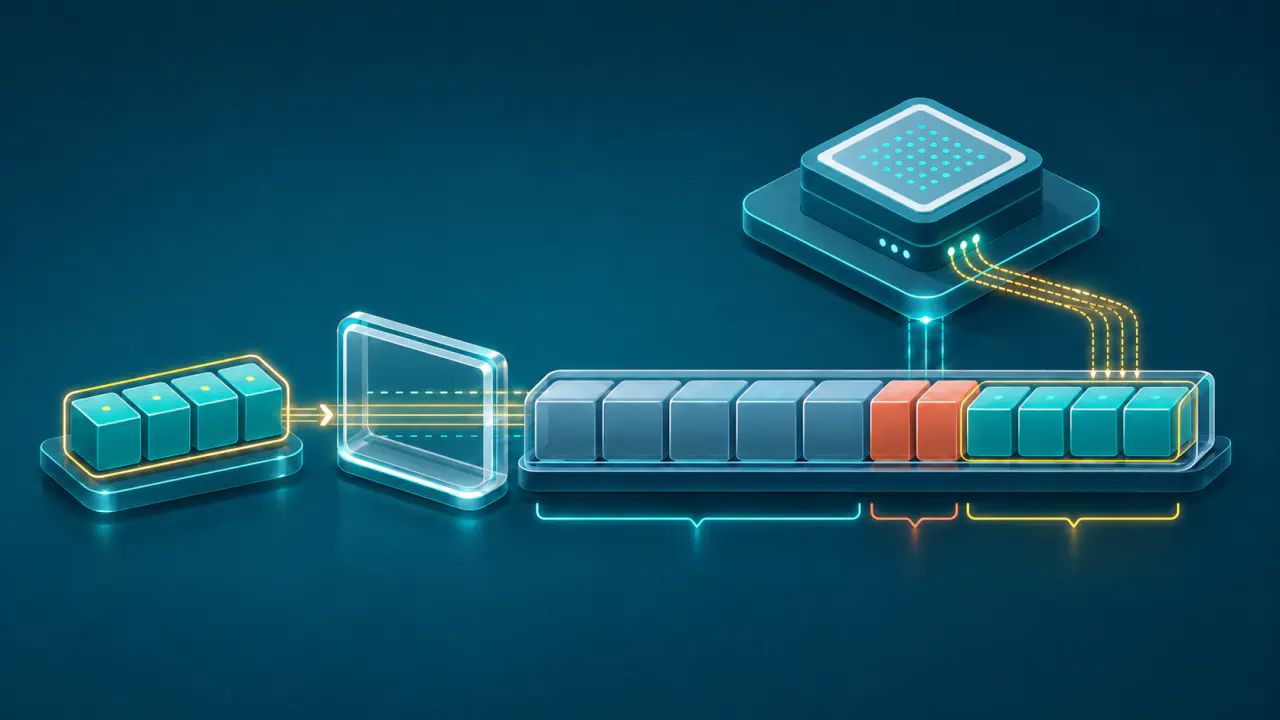
IPv4'ün 32 bitlik yapısı teorik bir adres alanı tanımlar, ancak bu alanın tamamı internette genel adres olarak dağıtılamaz. Bazı aralıklar özel ağlarda tekrar kullanılmak için, bazıları ise protokol işlevleri veya özel amaçlar için ayrılmıştır; daha önce kuruluşlara tahsis edilen bloklar da merkezi serbest havuzun parçası değildir.
Bu nedenle kayıt üzerinde var olan bir IPv4 adresi, yeni bir internet servis sağlayıcısına veya kuruma hemen verilebilecek boş adres anlamına gelmez. Adres kullanımda olmayabilir, fakat mevcut tahsisin içinde kalabilir; ilgili teknik kontroller, sözleşmeler ve yönetim işlemleri tamamlanmadan başka bir ağa aktarılamaz.
İnternet Büyüdükçe Artan IPv4 Adresi İhtiyacı
IPv4 tasarlanırken internetin bugünkü büyüklüğe ulaşacağı hesaba katılmamıştı. Kişisel bilgisayarların yanında telefonlar, modemler, sunucular, kurumsal ağlar, veri merkezleri ve çevrim içi hizmetler yaygınlaştıkça genel adres ihtiyacı çok daha hızlı arttı.
İnternetin erken döneminde uç sistemlere doğrudan genel IPv4 adresi verme yaklaşımı daha yaygındı. Her uç sisteme ayrı bir genel adres ayrılması, sonlu havuz üzerindeki talebi artırdı. Sonraki yıllarda adres paylaşımı bu tüketimi yavaşlattı, ancak geçmişte dağıtılan alanı geri getirmedi.
Tarihsel Tahsis Biçimleri ve Parçalı Kullanım
İlk IPv4 tahsisleri sınıflı adresleme anlayışına dayanıyordu. Ağlar belirli büyüklükte sınıflara ayrıldığı için gerçek gereksinim ile verilen blok arasında büyük farklar oluştu; kullanılmayan adresler de aynı tahsis içinde kaldı.
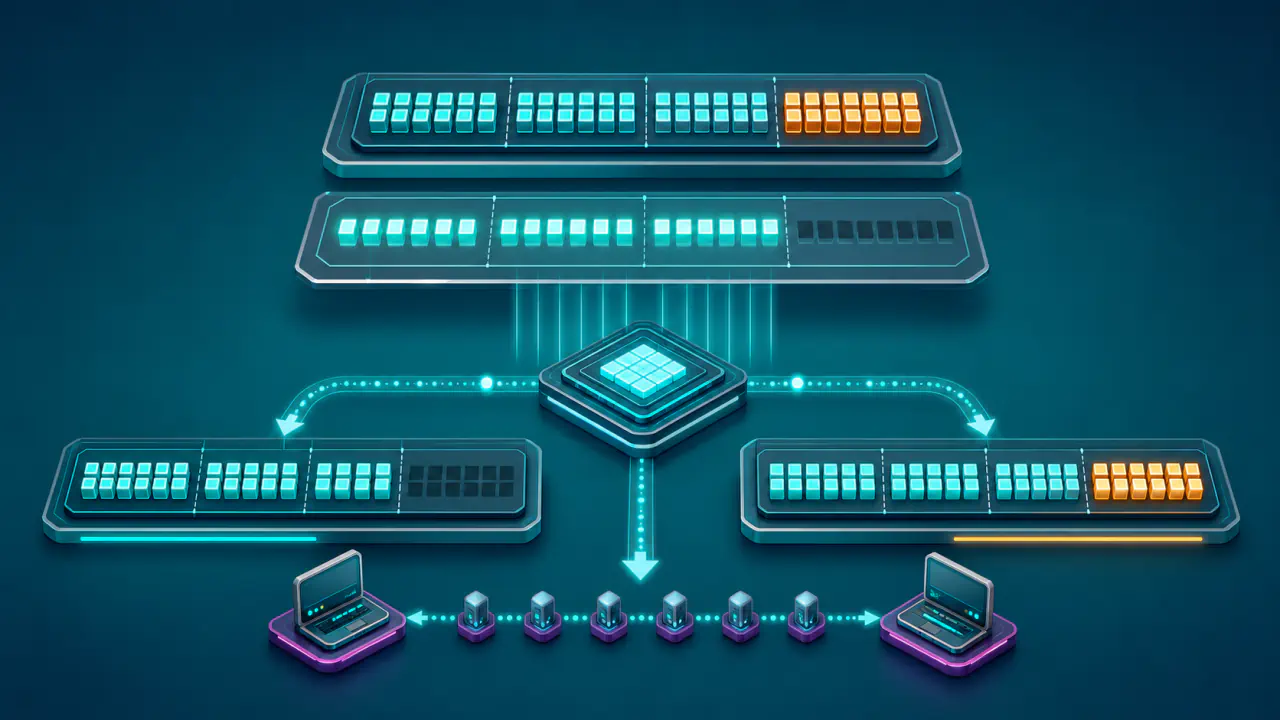
Sınıfsız adresleme yöntemi CIDR, adres bloklarının gereksinime daha yakın boyutlarda tahsis edilmesini ve yönlendirme bilgilerinin daha verimli birleştirilmesini sağladı. Bu değişiklik israfı azalttı ve tükenmeyi geciktirdi; ancak 32 bitlik alanı genişletmedi. Kalan adreslerin farklı bloklara dağılması da ayrı bir sorundur: Çok sayıda küçük boş parça bulunması, büyük bir ağın ihtiyacı olan bitişik bloğun mevcut olduğu anlamına gelmez.
IANA ve Bölgesel IPv4 Havuzları Ne Zaman Tükendi?
Genel IPv4 adresleri tek tek rastgele dağıtılmaz. Küresel adres alanını yöneten IANA, büyük blokları bölgesel internet kayıt kuruluşlarına tahsis eder; bu kuruluşlar da kendi bölgelerinde internet servis sağlayıcılarına ve diğer kuruluşlara adres alanı dağıtır.
IANA, merkezi serbest havuzdaki son beş büyük IPv4 bloğunu 3 Şubat 2011 tarihinde bölgesel kuruluşlara tahsis etti. Bu, bölgesel havuzların da aynı gün tükendiği anlamına gelmez. Örneğin RIPE NCC, kendi kullanılabilir havuzundaki son tahsisi 25 Kasım 2019 tarihinde yaptı.
Bölgesel kuruluşlar geri dönen adresleri kendi politikaları çerçevesinde yeniden tahsis edebilir veya belirli amaçlara ayrılmış havuzları koşullu olarak dağıtabilir. RIPE NCC de geri kazanılan adresler için bekleme listesi kullanır. Bu işlemler yeni adres üretmez; mevcut IPv4 alanının yeniden kullanılmasını sağlar.
NAT, CGNAT ve Adres Devri IPv4 Kıtlığını Nasıl Hafifletir?
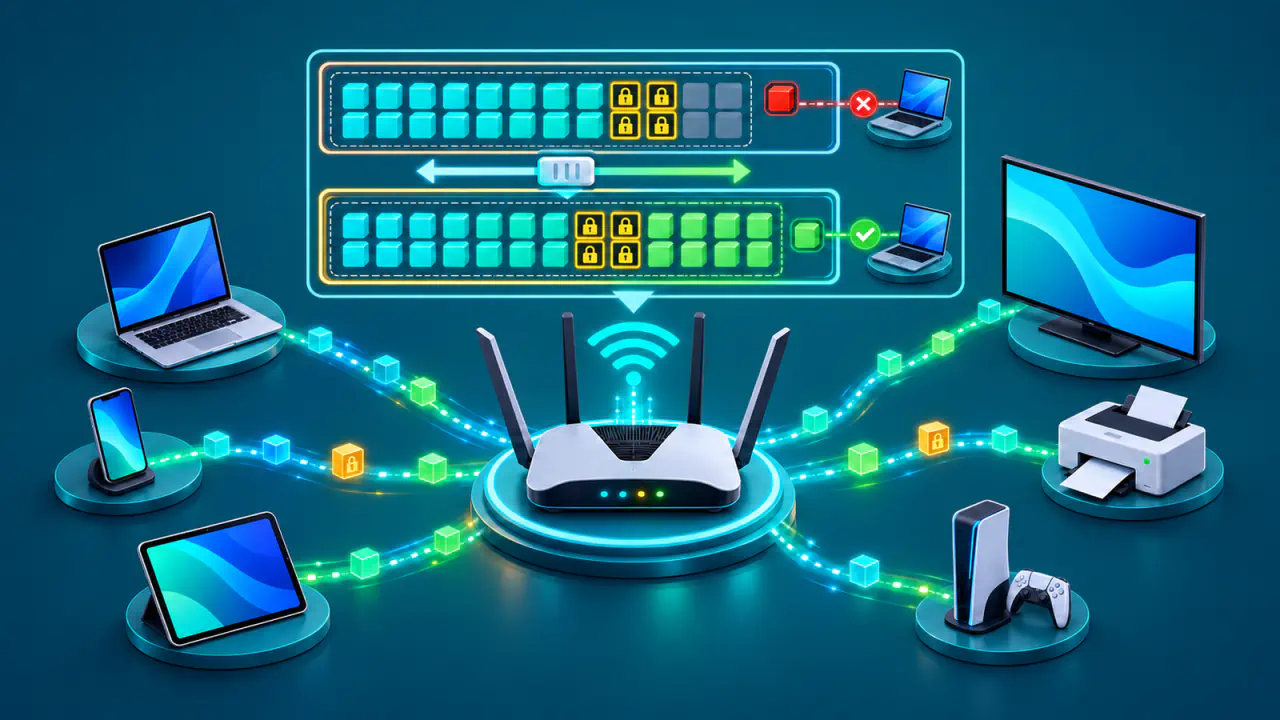
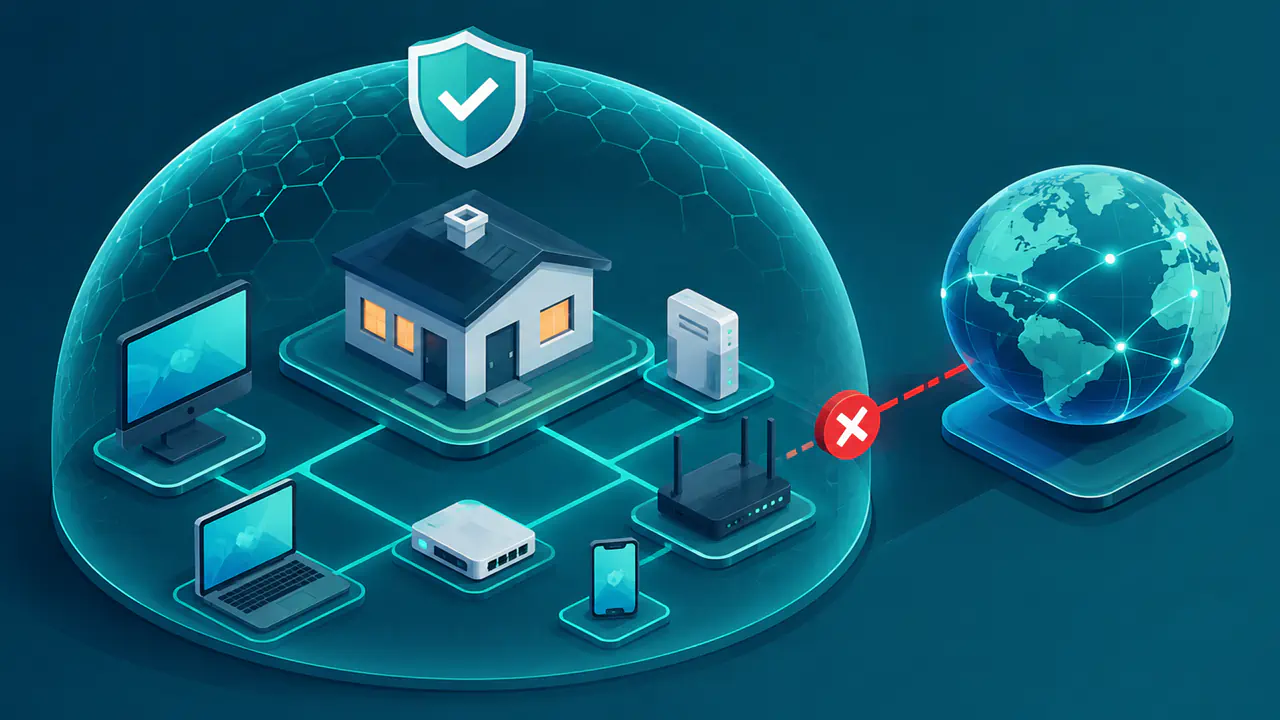
NAT, özel ağdaki birden fazla cihazın tek veya az sayıda genel IPv4 adresi üzerinden internete çıkmasını sağlar. Ev ağlarında kullanılan bu yaklaşım, her cihaz için ayrı genel adres gereksinimini azaltır. CGNAT aynı yöntemi internet servis sağlayıcısının ağında uygular ve birden fazla abonenin aynı genel adresi kullanmasını sağlar.
Bu yöntemler adres tüketimini yavaşlatırken doğrudan gelen bağlantılar, port yönlendirme, oturum kaydı ve bazı eşler arası uygulamalar için ek karmaşıklık oluşturabilir.
Adres devri ise kullanılabilir bir bloğun mevcut sahibinden başka bir ağa geçirilmesidir. Böylece boşalan blok başka bir ağda kullanılabilir, ancak toplam IPv4 adresi sayısı artmaz.
IPv4 Kıtlığının Ağ İşletimine Etkileri
Kıtlık, ağların IPv4 üzerinden çalışmayı bırakmasına değil, yeni adres edinme ve adresleri yönetme biçiminin zorlaşmasına yol açar. İnternet servis sağlayıcıları daha küçük blokları bir araya getirebilir, aboneleri CGNAT arkasında toplayabilir veya mevcut tahsisleri daha yoğun kullanabilir. Bu yöntemler mevcut IPv4 adresleriyle daha fazla aboneye hizmet verilmesini sağlar; buna karşılık adres planlama, arıza ayıklama ve kullanıcı oturumlarını doğru eşleştirme yükünü artırır.
Kuruluşlar açısından yeterli genel adres bulunmaması, internete açık her hizmete ayrı bir IPv4 adresi verilememesi anlamına gelebilir. Ters proxy sunucusu, yük dengeleme ve port paylaşımı gibi yöntemlerle tek bir genel IP adresine gelen trafik birden fazla hizmete yönlendirilebilir. Bunun için ek ayar ve izleme gerekir; ağ ekiplerinin maliyeti ve işletim yükü artabilir.
IPv6 ile Daha Geniş Adres Alanına Geçiş
IPv6, IPv4 kıtlığını yalnız ertelemek yerine çok daha geniş bir adres alanı sunmak için geliştirildi. NAT ve CGNAT mevcut IPv4 adreslerinin paylaşılmasını, adres devri ise bir bloğun başka bir kuruluş tarafından kullanılmasını sağlar. IPv6, bunlardan farklı olarak 128 bitlik ayrı bir adres alanı sunar.
Geçişin bir anda tamamlanmamasının nedeni, internet altyapısının uzun süre IPv4’e göre kurulmuş olmasıdır. Ağ cihazları, yazılımlar, hizmetler ve işletim süreçleri uyumlu hale geldikçe IPv4 ile IPv6 bir süre birlikte çalışır. Bu nedenle IPv4 kıtlığı sürerken adres paylaşımı ve IPv4 ile IPv6’nın birlikte kullanılması yaygın geçiş yöntemleri olarak kalır.