IPv6 Üzerinden SSH Erişimi İçin Hangi Koşullar Gerekir?
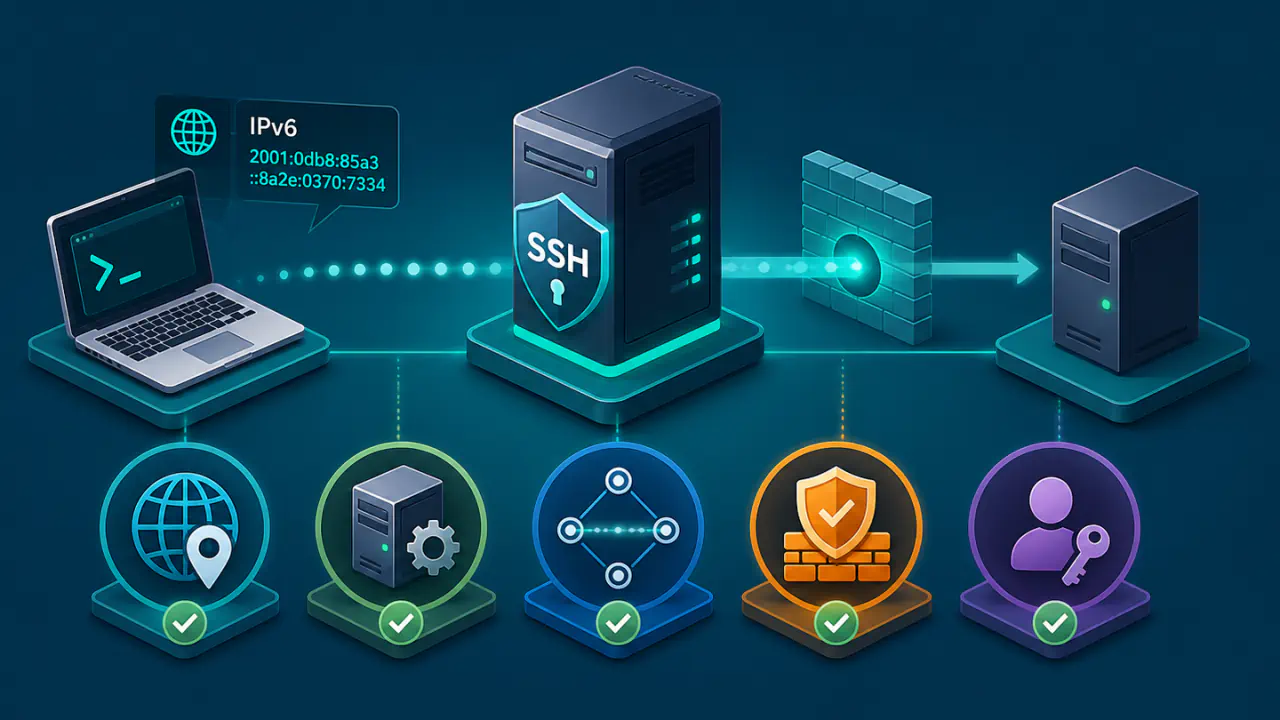
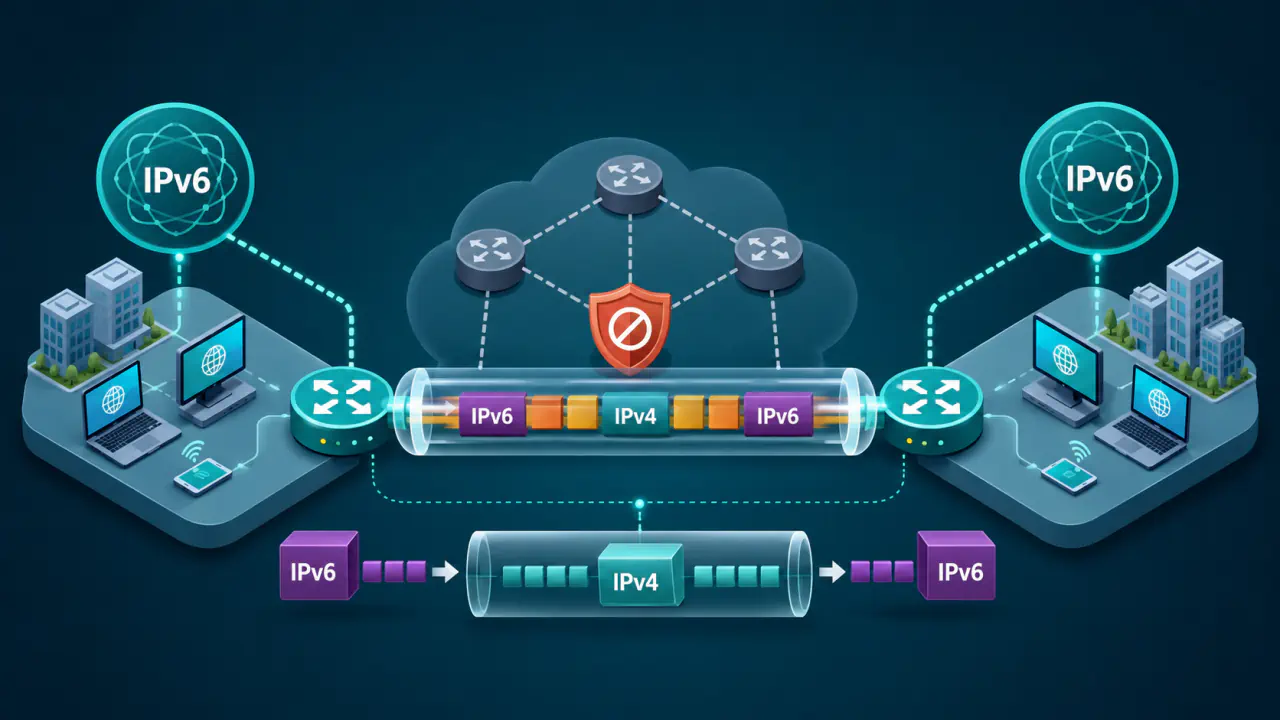
IPv6 üzerinden SSH erişimi, sunucunun bir IPv6 adresine sahip olmasından daha fazlasını gerektirir. İstemci ile sunucu arasında kullanılabilir bir IPv6 yolu bulunmalı, SSH hizmeti bu protokol ailesinde dinlemeli, sunucu ve ağ güvenlik kuralları yalnız yetkili erişime izin vermelidir.
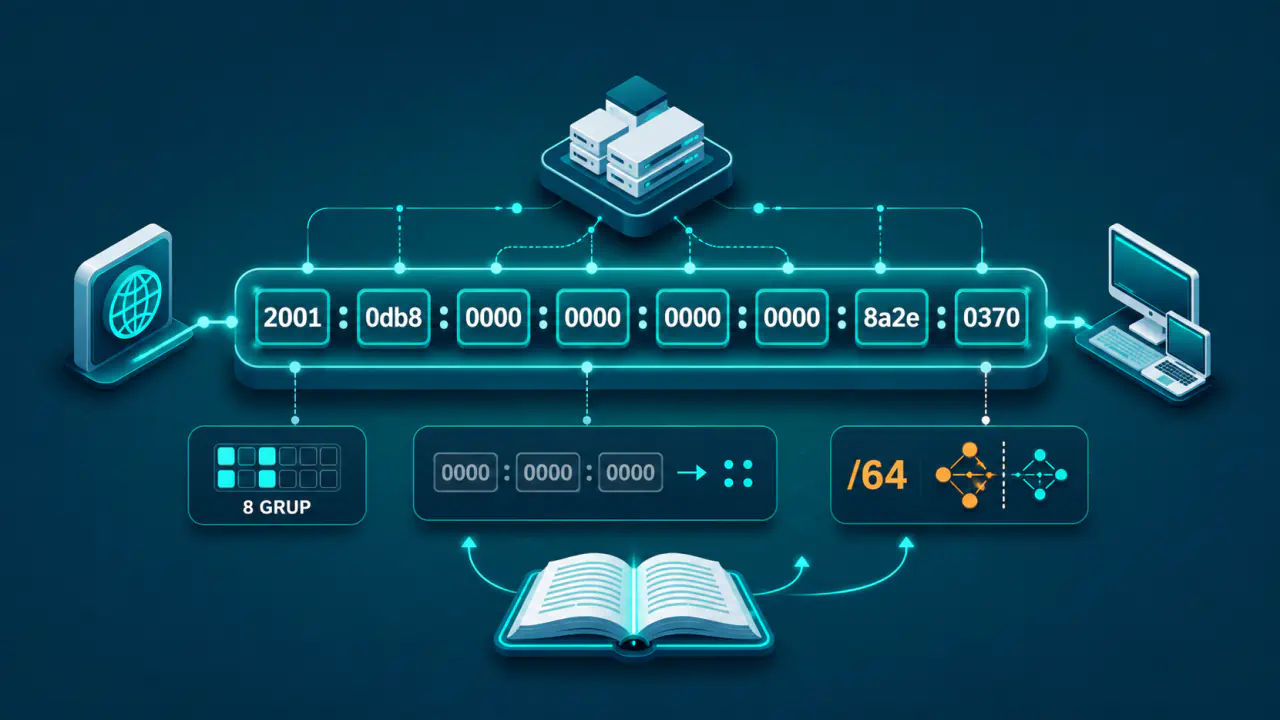
Adresin kapsamı, bağlantının nereden kurulabileceğini belirler. Global unicast adres, uygun bir ağ yolu varsa internet üzerinden yönlendirilebilir. Özel ağlarda kullanılan ULA (Unique Local Address) adresine aynı ağdan veya özel ağlar arasında yapılandırılmış bir bağlantı üzerinden erişilebilir; link-local adres ise yalnız aynı yerel bağlantıda kullanılabilir.
Bağlantı kurulduktan sonra sunucu kimliği, kullanıcı kimlik doğrulaması, yetki sınırları ve günlük kayıtları ayrı ayrı denetlenmelidir. IPv6 bağlantısında klasik NAT çoğu zaman kullanılmaz; ancak IPv6, güvenlik duvarı, yönlendirme veya erişim politikası sorunlarını kendiliğinden çözmez.
IPv6 ile SSH Erişiminin Temel Koşulları
- İstemcinin bulunduğu ağdan ulaşılabilecek kapsamda bir IPv6 adresi bulunmalıdır.
- SSH hizmeti seçilen IPv6 adresinde ve yönetim portunda dinlemelidir.
- AAAA kaydı kullanılıyorsa doğru ve güncel IPv6 adresini göstermelidir.
- İstemci ve sunucu arasında ileri ve geri yönlendirme çalışmalıdır.
- Sunucu, ağ ve bulut güvenlik kuralları yalnız yetkili kaynaklara izin vermelidir.
- Host anahtarıyla sunucu kimliği ve ayrı bir yöntemle kullanıcı kimliği doğrulanmalı, erişim kayda alınmalıdır.
Adres Kapsamı Erişilebilirliği Belirler
SSH için kullanılacak IPv6 adresinin türü, erişimin hangi ağdan mümkün olduğunu belirler. Aynı sunucuda birden fazla IPv6 adresi bulunabilir ve bu adreslerin her biri farklı erişim sınırına sahip olabilir.
Global Unicast IPv6 Adresi
Global unicast adres, uygun yönlendirme bulunduğunda farklı ağlardan erişilebilen genel IPv6 adresidir. Bununla birlikte adresin genel olması, SSH portunun otomatik olarak açık veya sunucunun internetten erişilebilir olduğu anlamına gelmez; güvenlik duvarı ve erişim politikası yine belirleyicidir.
Yönetim için kullanılan adresin kararlı olması gerekir. İstemci gizliliği amacıyla değişebilen geçici IPv6 adresleri, DNS kaydı ve erişim listeleriyle yönetilen bir sunucu hedefi için çoğu durumda uygun değildir.
ULA
ULA, kurum içi veya özel ağlarda kullanılan ve genel internette yönlendirilmesi beklenmeyen IPv6 adresidir. ULA ile SSH erişimi, istemcinin aynı özel ağda ya da iki özel ağı birleştiren VPN gibi kontrollü bir bağlantıda bulunmasını gerektirir.
Link-Local IPv6 Adresi
Link-local adresler yalnız aynı yerel bağlantı üzerinde geçerlidir ve yönlendiriciler üzerinden uzak ağa taşınmaz. Aynı link-local adres farklı ağ arayüzlerinde bulunabileceği için istemci, hedef adresle birlikte hangi arayüzün kullanılacağını belirten zone ID’yi (kapsam kimliği) de vermelidir; bu bilginin yazım biçimi istemci ve işletim sistemine göre değişebilir.
Loopback adresi olan ::1 ise yalnız sunucunun kendi içindeki testler için kullanılır ve uzak SSH erişiminin hedefi olamaz.
Doğrudan IPv6 Adresi, AAAA Kaydı ve Kapsam Kimliği Arasındaki Farklar
Bir SSH istemcisi hedefi doğrudan IPv6 adresiyle veya bir ana bilgisayar adıyla belirleyebilir. IPv6 adresini doğrudan kullanmak, hedef adını DNS ile çözme gereğini kaldırarak adres ve ağ yolu kontrolünü kolaylaştırır. Temel bağlantı komutu, port yönlendirme seçenekleri ve yapılandırma dosyası IPv6 adresleri için farklı söz dizimleri kullanabilir; bu nedenle kullanılan SSH istemcisinin belgesi esas alınmalıdır.
Hedef adres DNS üzerinden bir alan adıyla bulunacaksa AAAA kaydı yönetim için ayrılan doğru IPv6 adresini göstermelidir. DNS çözümlemesinin başarılı olması yalnız hedef adresin bulunduğunu kanıtlar; SSH hizmetinin dinlediğini, portun izinli olduğunu veya ağ yolunun çalıştığını kanıtlamaz.
Link-local kapsam kimliği DNS kaydının parçası değildir. İstemci bu bilgiyle paketin hangi yerel ağ arayüzünden gönderileceğini belirler. Kapsam kimliği genellikle yalnız aynı bağlantıdaki link-local erişimlerde gerekir.
SSH Hizmeti IPv6 Üzerinde Dinlemelidir
Sunucuda SSH hizmetinin çalışması tek başına yeterli değildir; hizmetin IPv6 soketinde, doğru adreste ve beklenen portta dinlediği doğrulanmalıdır. Yalnız IPv4 adreslerinde dinleyen bir hizmete IPv6 üzerinden bağlanılamaz.
SSH hizmetinin IPv6 wildcard adresinde (tüm yerel IPv6 adreslerinde) dinlerken IPv4 bağlantılarını da kabul edip etmemesi işletim sistemi ve hizmet yapılandırmasına bağlıdır. Bu nedenle tek bir dinleme kaydının her iki protokol ailesini kapsadığı varsayılmamalı; IPv4 ve IPv6 dinleme durumları ayrı kontrol edilmelidir.
SSH için yaygın port 22 olsa da yönetim portu değiştirilebilir. Port değişikliği güvenlik kontrolünün yerine geçmez; istemci hedefi, hizmet dinlemesi ve bütün güvenlik kuralları aynı port üzerinde uyumlu olmalıdır.
Dinleme adresi, port veya güvenlik kuralları değiştirilirken mevcut yönetim oturumu kapatılmadan ikinci bir oturumla bağlantı test edilmelidir. Erişim kaybı durumunda uygulanacak geri alma planı da önceden hazırlanmalıdır.
Güvenlik Duvarı ve Ağ Yolu Birlikte Çalışmalıdır
IPv6 trafiği sunucuya ulaşmadan önce birden fazla denetim noktasından geçebilir. Sunucu güvenlik duvarı, yönlendirici erişim listesi, bulut güvenlik grubu ve kurumun çevre güvenliği politikası aynı bağlantıyı ayrı ayrı engelleyebilir.
Global IPv6 adresinde klasik NAT port yönlendirmesi çoğu durumda gerekmez; ancak gelen trafiği yalnız yetkili kaynaklarla sınırlandıran bir güvenlik kuralı yine gerekir. Yönetim portunu tüm internete açmak yerine izin verilen kaynak ağlarını tanımlayan IPv6 prefix'leri, VPN veya ayrılmış yönetim ağı ile erişim sınırlandırılabilir. Yönetim bağlantılarının kontrollü bir ara sunucu üzerinden kurulmasını sağlayan bastion sunucusu da kullanılabilir.
Ağ yolunun iki yönü de çalışmalıdır. İstemciden sunucuya giden yönlendirme doğru olsa bile sunucunun istemciye dönüş yolu yoksa bağlantı kurulamaz veya oturum kararsız olabilir. Çoklu ağ geçidi, yanlış varsayılan yönlendirme ve asimetrik güvenlik politikaları bu durumu oluşturabilir.
ICMPv6 bütünüyle engellenmemelidir. Yol MTU'su, bir IPv6 paketinin ağ yolu boyunca parçalanmadan taşınabileceği en büyük boyuttur. IPv6 hata bildirimleri, komşu keşfi ve yol MTU keşfinde kullanılan paket boyutu mesajları bağlantının güvenilir çalışması için gereklidir; gerekli ICMPv6 türlerine izin veren seçici bir politika kullanılmalı, tüm ICMPv6 trafiği kör biçimde reddedilmemelidir.
SSH Kimlik Doğrulaması ve Yönetim Yetkilerinin Sınırlandırılması
SSH bağlantısında sunucu kimliği host anahtarıyla, kullanıcı kimliği ise ayrı bir kimlik doğrulama yöntemiyle denetlenir. İstemci önce doğru sunucuya ulaştığını host anahtarı üzerinden doğrulamalı, ardından kullanıcı kurumun onayladığı yöntemle kimliğini doğrulamalıdır.
Açık anahtar tabanlı kimlik doğrulama veya eşdeğer güçlü yöntemler kullanılabilir; ancak hangi yöntemin kabul edileceği hizmet ve kurum politikasına bağlıdır. Kullanılmayan hesaplar kapatılmalı, gereğinden geniş yönetici yetkileri daraltılmalı ve erişime izin verilen kaynak adreslerin kapsamı sınırlı tutulmalıdır. Erişim yalnız ihtiyaç duyan kullanıcı ve ağlara açılmalıdır.
Başarılı ve başarısız oturum açma denemeleri, kaynak IPv6 adresi, kullanılan hesap ve yapılandırma değişiklikleri günlüklerde izlenmelidir. IPv6 kuralları IPv4 kurallarından ayrı değerlendirildiği için yalnız IPv4 tarafında uygulanmış bir kısıtın IPv6'yı da koruduğu varsayılmamalıdır.
SSH Bağlantı Sorunlarını Katmanlara Göre Ayırma
Bir SSH hatasının nedenini bulmak için adres, ağ, hizmet ve kimlik doğrulama katmanlarını birbirinden ayırmak gerekir. Aşağıdaki karşılaştırma, her belirti için hangi kontrolden başlanması gerektiğini gösterir.
| Belirti | Öncelikli Katman | İlk Kontrol |
|---|---|---|
| Hedefe hiç ulaşılamıyor | Adres ve yönlendirme | Adres kapsamı, istemci IPv6 bağlantısı ve dönüş yolu |
| Bağlantı zaman aşımına uğruyor | Güvenlik duvarı veya ağ yolu | İzin verilen kaynak adresler, güvenlik grubu, erişim listesi ve port |
| Bağlantı reddediliyor | SSH dinleme durumu veya etkin ret kuralı | Hizmetin IPv6 adresinde ve beklenen portta dinlemesi; güvenlik duvarının bağlantıyı ret yanıtıyla engelleyip engellemediği |
| Host anahtarı uyarısı görülüyor | Sunucu kimliği | Hedef adresin ve bilinen host anahtarının yetkili kaynaktan doğrulanması |
| Kullanıcı doğrulaması başarısız | Hesap ve kimlik doğrulama | Kullanıcı adı, yetki, kabul edilen yöntem ve hesap politikası |
| Oturum açılıyor ancak veri aktarımı takılıyor | ICMPv6 ve yol MTU'su | Gerekli ICMPv6 mesajlarının engellenip engellenmediği |