IPv6 Tünelleme Nedir ve Ne Zaman Kullanılır?
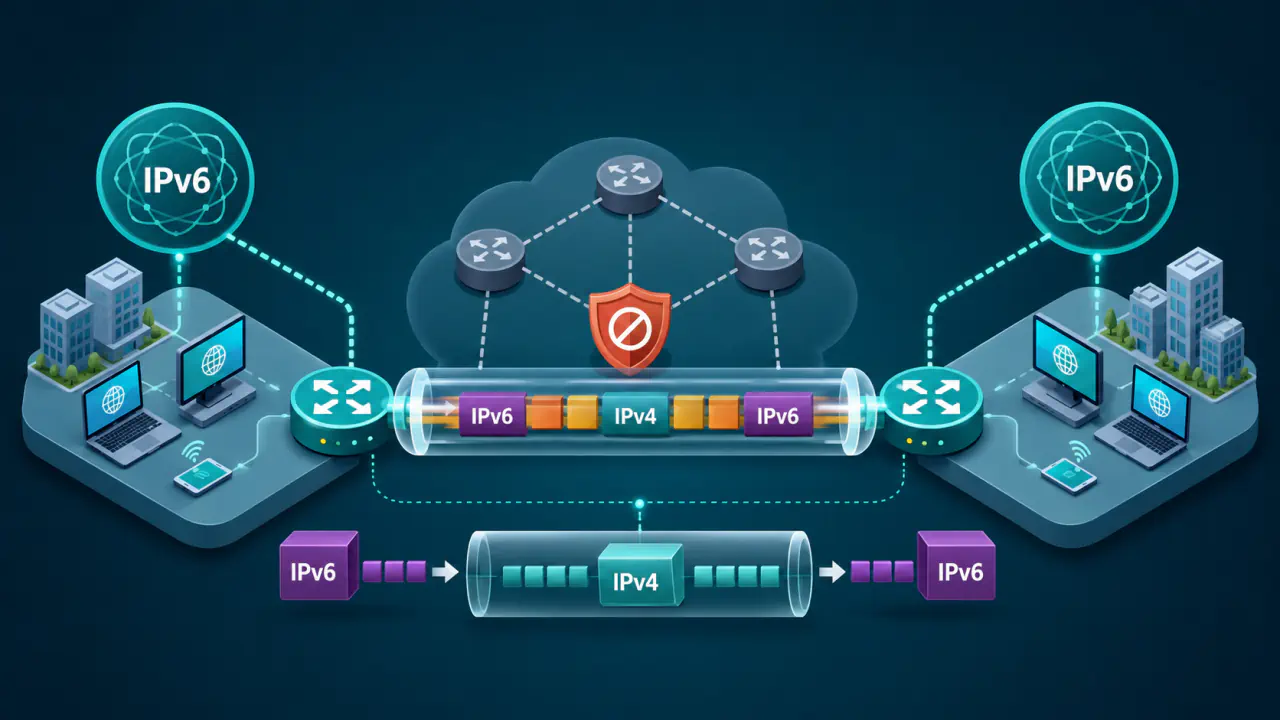
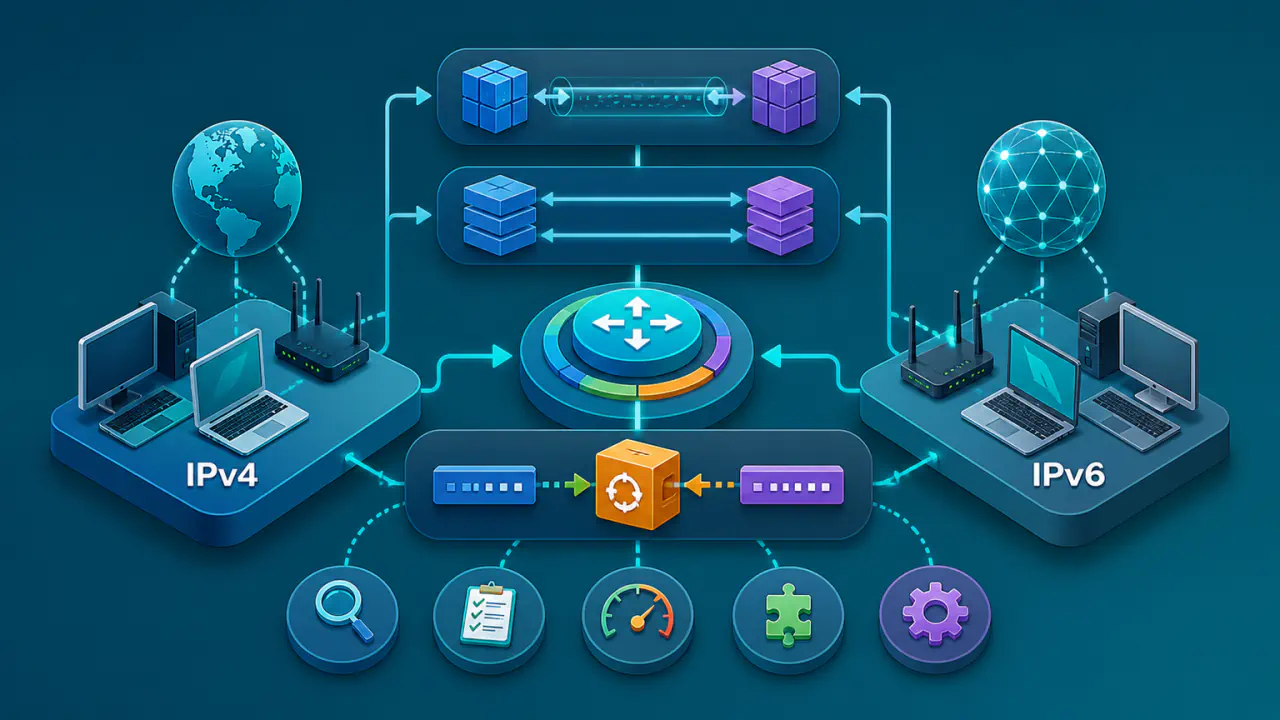
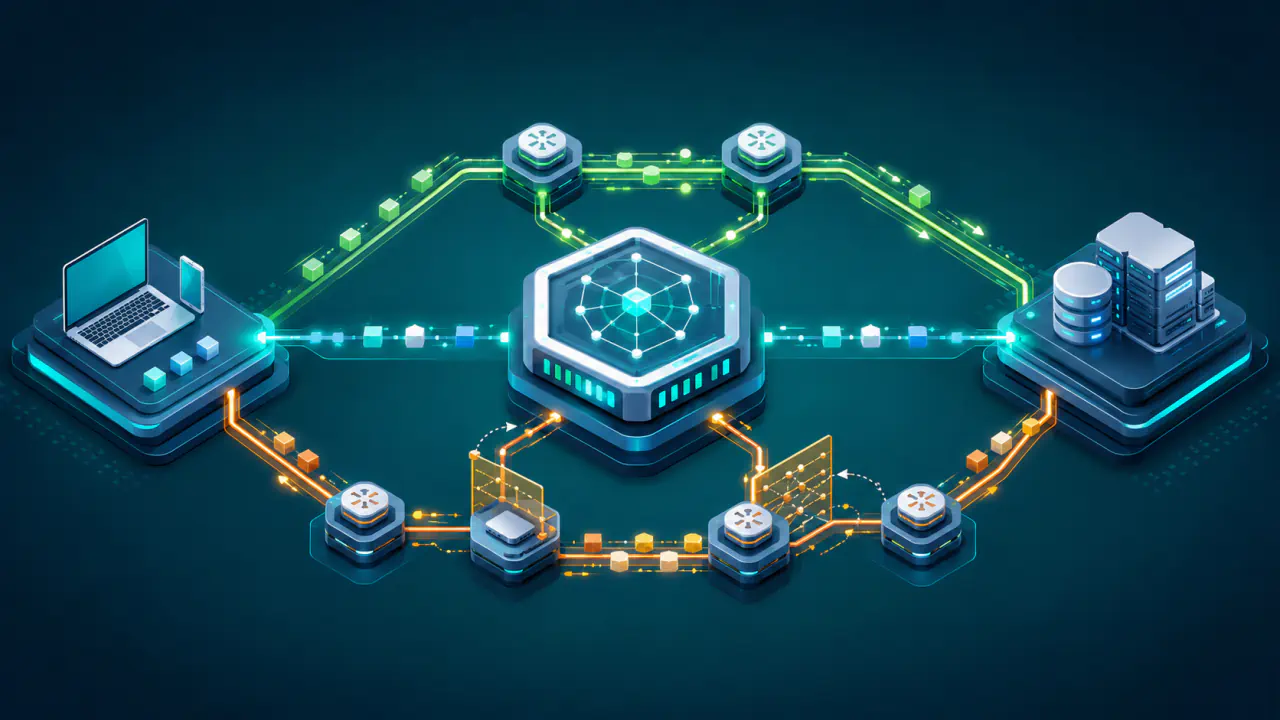
IPv6 için kullanılan tünelleme, IPv6 paketlerini doğrudan desteklemeyen bir ağ bölümünden geçirmek için bunları başka bir IP paketinin içine yerleştirerek taşıyan bir yöntemdir. Böylece IPv6 kullanan iki uç, aradaki bölüm yalnız IPv4 ile çalışsa bile IPv6 trafiğini taşıyabilir.
Bu yöntem çoğunlukla geçiş dönemlerinde veya doğrudan IPv6 bağlantısı bulunmayan belirli ağlar arasında IPv6 trafiği taşımak için kullanılır. Tünel, uçtan uca doğrudan IPv6 bağlantısıyla aynı değildir; ek başlık, farklı bir ağ yolu ve ayrı yönetim gereksinimleri oluşturur.
IPv6 Tünelinde Kapsülleme Nasıl Gerçekleşir?
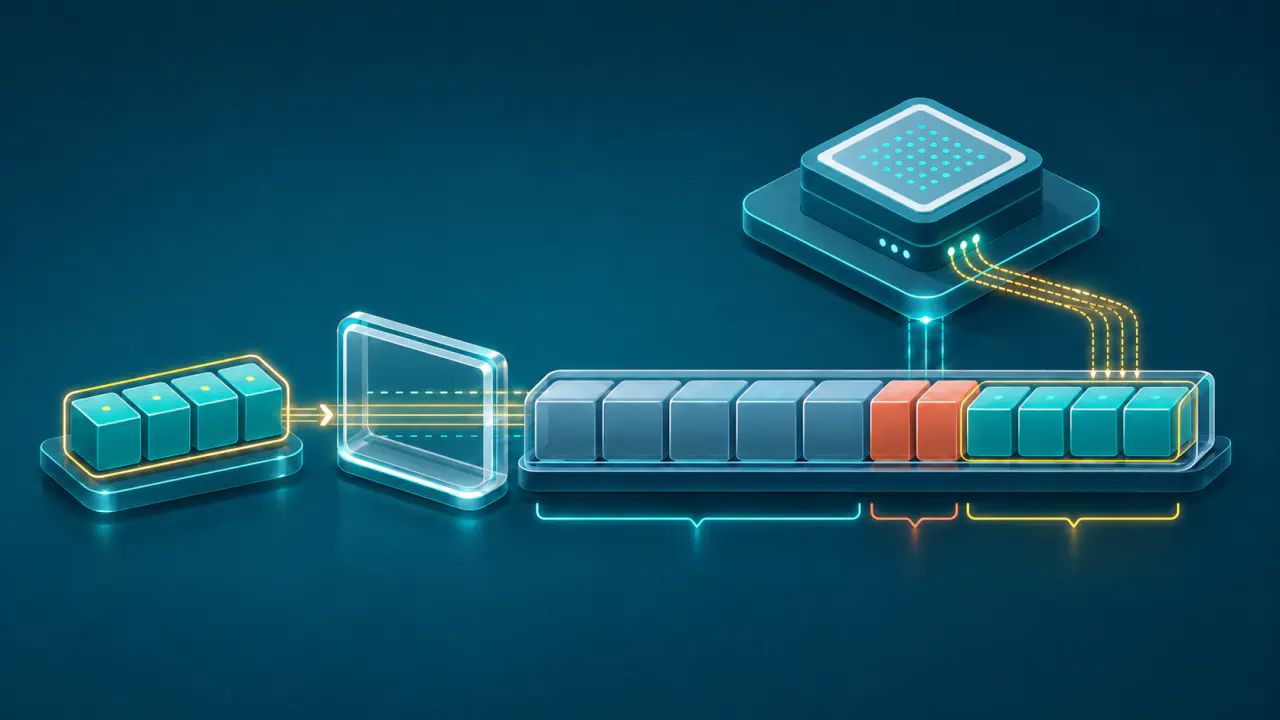
Kapsülleme, bir paketin başka bir paketin içine yerleştirilmesidir. Tünel iki mantıksal uç arasında kurulur: tünel giriş noktası ve tünel çıkış noktası. Bu uçlar bir yönlendirici, sunucu veya uygun biçimde yapılandırılmış başka bir ağ cihazı olabilir. Aradaki altyapının içte taşınan IPv6 paketini doğrudan yönlendirmesi gerekmez.
- IPv6 paketi tünel giriş noktasına ulaşır.
- Giriş noktası paketin önüne, tünelin iki ucunu gösteren yeni bir dış IP başlığı ekler.
- Ara yönlendiriciler paketi yalnız bu dış başlıktaki adreslere göre taşır.
- Tünel çıkışı dış başlığı kaldırır ve özgün IPv6 paketini hedef IPv6 ağına iletir.
Bu işlemde içteki IPv6 adresleri ve IPv6 paketinin temel yapısı korunur. Tünelleme bu nedenle protokol çevirisi değildir; IPv6 paketi başka bir IP paketinin içine alınır ve çıkışta dış başlık kaldırılarak özgün biçimde iletilir.
IPv6 Tünelleme Ne Zaman Kullanılır?
Tünelleme, ağın tamamını tek seferde IPv6'ya geçirmek mümkün olmadığında IPv6 trafiğini belirli ağ bölümleri arasında taşıyabilir. Kullanım kararı, aradaki altyapının yeteneklerine ve tünel uçlarının kim tarafından yönetildiğine bağlıdır.
İki ayrı yerel ağ IPv6 kullanıyor, ancak bu ağları birbirine bağlayan taşıma bölümü yalnız IPv4 destekliyorsa IPv6 paketleri IPv4 içinde taşınabilir. Mantıksal bağlantıyı iki uçtaki tünel cihazları kurar; ara yönlendiriciler ise dış IPv4 paketlerini iletir.
Kurumlar ve internet servis sağlayıcıları, IPv6 geçişini aşamalı yürütürken yönetilen tüneller kullanabilir. Tünel uçları önceden belirlenirse yönlendirme, erişim denetimi ve hata takibinden hangi cihazların sorumlu olduğu netleşir.
Eski otomatik tünel yöntemleri güncel ağlarda ilk tercih olmamalıdır. Yönetilen bir tünelin amacı, uçları, güvenlik kuralları ve kullanım süresi baştan belli olmalıdır. Doğrudan IPv6 kullanılabilir hale geldiğinde tünele ihtiyaç kalıp kalmadığını yeniden değerlendirmek gerekir.
Tünel ile Doğrudan IPv6 Bağlantısı Arasındaki Farklar
Doğrudan IPv6 bağlantısında paketler ağ boyunca IPv6 olarak yönlendirilir. Tünelde ise yolun bir bölümünde dış bir başlık kullanılır ve iki tünel ucu ek işlem yapar. Bu nedenle tünel üzerinden IPv6 erişimi bulunması, aradaki altyapının doğrudan IPv6 desteklediği anlamına gelmez.
Dual-stack (çift yığın), cihazların ve ağın IPv4 ile IPv6'yı ayrı ayrı çalıştırmasıdır; paketleri zorunlu olarak bir protokolün içine sarmaz. NAT64, IPv6 ile IPv4 arasındaki iletişim için adres ve protokol çevirisi yapar. Bu iki yaklaşım tünellemeden farklı mekanizmalardır. Ağınız için uygun yöntem, mevcut altyapıya ve IPv6 geçiş planına bağlıdır.
Doğrudan IPv6 erişimi güvenilir biçimde sağlanabiliyorsa tünel zorunlu değildir. Doğrudan bağlantı genellikle daha az ek başlık, daha sade hata takibi ve daha açık trafik görünürlüğü sunar.
Tünellemenin MTU ve Paket Boyutuna Etkisi
MTU, bir bağlantının tek parçada taşıyabileceği en büyük IP paketi boyutudur. Kapsülleme sırasında eklenen dış başlık toplam paket boyutunu büyütür. Fiziksel veya mantıksal bağlantının taşıyabileceği en büyük paket boyutu değişmediği için içteki IPv6 paketine ayrılan alan küçülür. Tünel yapılandırması bu farkı dikkate almazsa bazı büyük paketler yol üzerinde taşınamayabilir.
Path MTU Discovery (yol MTU keşfi), paketin izlediği ağ yolunda parçalanmadan taşınabilecek en büyük paket boyutunun belirlenmesine yardımcı olur. Fazla büyük bir paketi bildiren ICMP veya ICMPv6 hata iletileri engellenirse ya da tünel MTU değeri yanlış ayarlanırsa küçük veri alışverişleri çalışırken büyük aktarımlar takılabilir, sayfalar eksik yüklenebilir veya bağlantı düzensiz çalışabilir.
Bir bağlantı sorununun MTU'dan kaynaklandığını yalnız tünel kullanıldığına bakarak söyleyemezsiniz. Ağ yöneticisi tünelin dış protokolünü, ek başlık boyutunu, ağ yolundaki en düşük MTU değerini ve uç cihazların hata mesajlarını nasıl işlediğini birlikte değerlendirmelidir.
Tünelin Gecikme ve Ağ Yoluna Etkisi
Tünel girişinde kapsülleme, çıkışta ise dış başlığın kaldırılması ek işlem oluşturur. Bunun yanında tünel uçlarının konumu, trafiği doğrudan ağ yolundan daha uzun bir güzergaha taşıyabilir. Bu koşullar gecikmeyi artırabilir; yine de her tünel belirgin biçimde yavaşlamaz.
Bağlantının dışarıdan IPv6 olarak görünmesi, performansı tek başına açıklamaz. Tünel uçlarının fiziksel konumu, ara ağlardaki yoğunluk, paket kaybı ve MTU uyumu bağlantı deneyimini birlikte belirler.
IPv6 Tünellerinde Güvenlik ve Trafik Görünürlüğü
Tünelleme kendi başına şifreleme sağlamaz. Dış başlık paketlerin tünel uçları arasında nasıl taşınacağını belirtir. İç trafiğin gizliliği veya bütünlüğü gerekiyorsa ağ yöneticisi ayrı güvenlik mekanizmaları kullanmalıdır.
Ağ güvenlik cihazları yalnız dış başlığı inceliyorsa içteki IPv6 trafiğini gerekli ayrıntıda göremeyebilir. Bu nedenle erişim kuralları uygulanırken, kayıt tutulurken veya saldırılar izlenirken iç trafik gözden kaçabilir. Ağ yöneticileri, güvenlik politikalarını hem tünel trafiğine hem de kapsülden çıkarılan IPv6 paketlerine uygulamalıdır.
Tünel çıkış noktası kapsülü açıp iç paketi ağa ilettiğinden, bu noktadaki yanlış bir kural istenmeyen IPv6 trafiğini iç ağa taşıyabilir. Ağ yöneticisi, tünele trafik gönderme yetkisini, kabul edilen IPv6 kaynaklarını ve kapsülden çıkarılan paketlerin yönlendirileceği ağları açık kurallarla sınırlandırmalıdır.