E-posta TLS ile Şifrelenince Sunucuda da Şifreli Kalır mı?
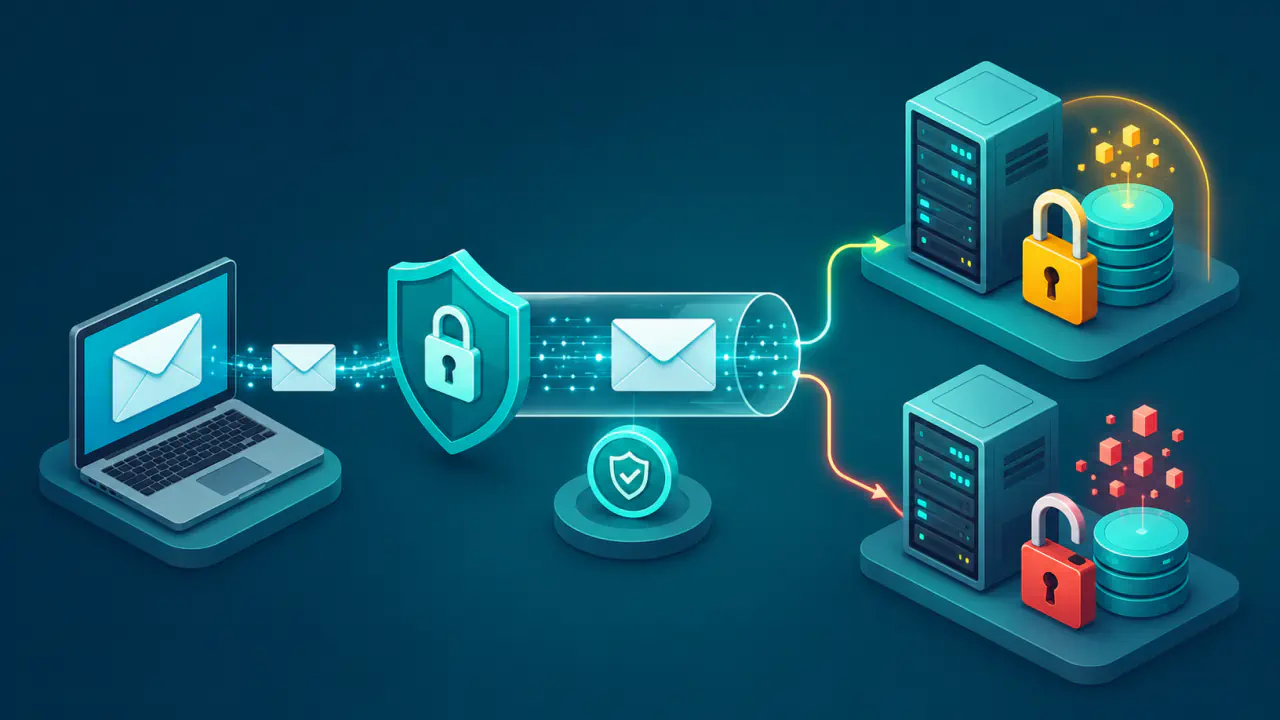
TLS kullanılması, e-posta mesajının otomatik olarak sunucuda da aynı biçimde şifreli saklandığı anlamına gelmez. TLS'nin temel görevi, iki e-posta bileşeni arasında kurulan bağlantı üzerinden geçen veriyi dinlemeye ve değiştirmeye karşı koruyan güvenli bir kanal oluşturmaktır.
Bu nedenle bir mesajın gönderici istemcisinden posta sunucusuna, bir posta sunucusundan diğerine veya alıcının istemcisine aktarılması sırasında TLS kullanılabilir. Bağlantı sunucuda sonlandığında ise TLS'nin koruduğu taşıma kanalı da sona erer; mesajın bundan sonra nasıl işlendiği ve saklandığı ayrı bir güvenlik tasarımına bağlıdır.
“E-posta şifreli” ifadesini doğru yorumlamak için aktarım şifrelemesi, sunucuda saklama şifrelemesi ve uçtan uca şifrelemeyi birbirinden ayırmak gerekir. Bu üçü aynı anda kullanılabilir, ancak biri diğerinin varlığını garanti etmez.
TLS E-postanın Hangi Aşamasını Korur?
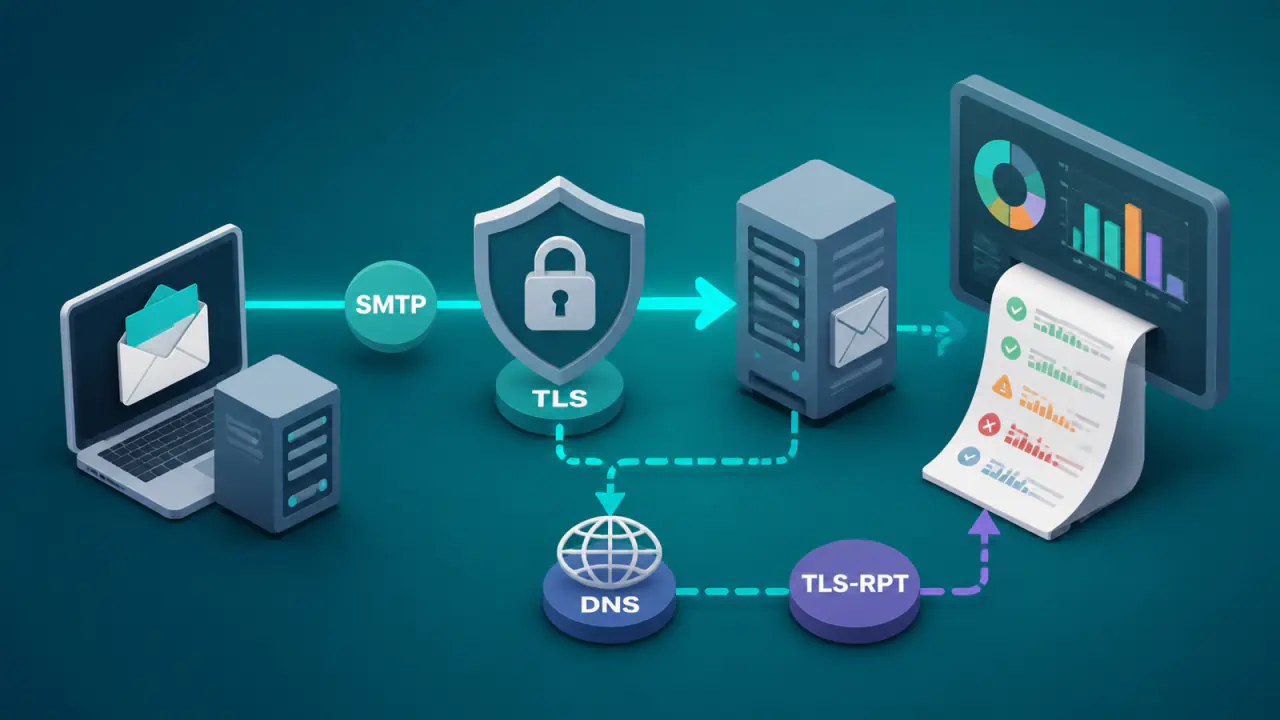
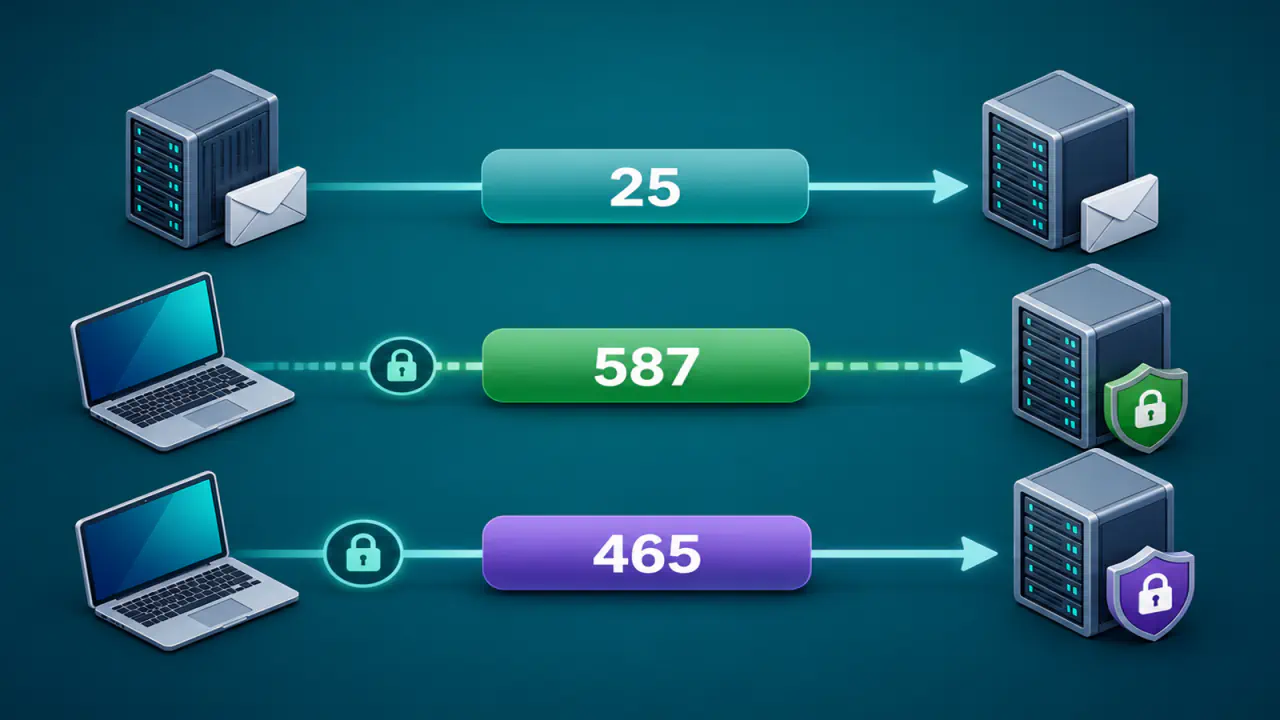
TLS'nin koruması kurulduğu bağlantıyla sınırlıdır. İstemci ile gönderim sunucusu arasında kurulan TLS oturumu, o bağlantıda taşınan veriyi korur; aynı yaklaşım e-posta göndermeyi ve sunucular arasında aktarmayı sağlayan SMTP protokolünde veya kullanıcının posta kutusuna eriştiği bağlantıda da uygulanabilir.
TLS Bağlantısı Sunucuda Sonlandığında Ne Olur?
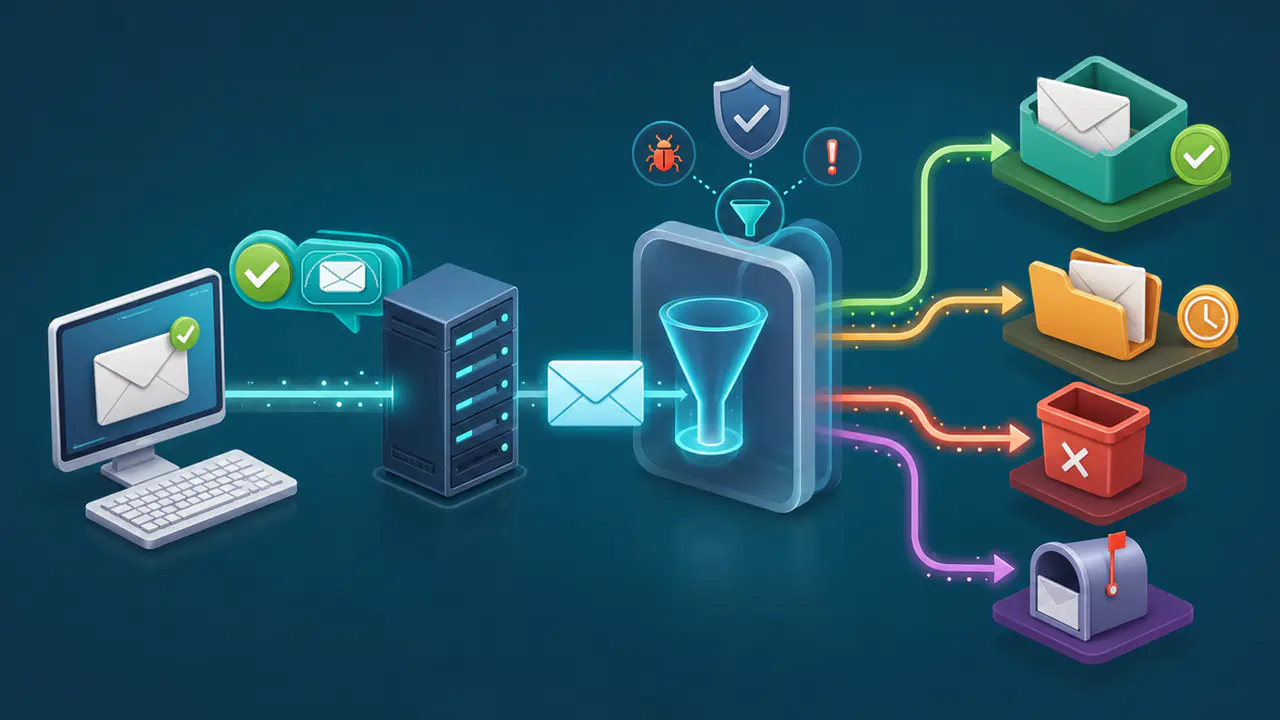
Bir TLS oturumundaki iki taraf, şifreli taşıma kanalının uç noktalarıdır. E-posta sunucusu bu uçlardan biriyse, ağ üzerinden gelen şifreli TLS kayıtlarını çözer ve ilgili e-posta protokolünün verisini işler. Bu protokol gönderimde SMTP, posta kutusundaki mesajları görüntüleme ve yönetmede IMAP, mesajları istemciye indirmede ise POP3 olabilir. Mesaj içeriği ayrıca uçtan uca şifrelenmişse TLS katmanının çözülmesi, bu içeriğin sunucu tarafından okunmasını sağlamaz.
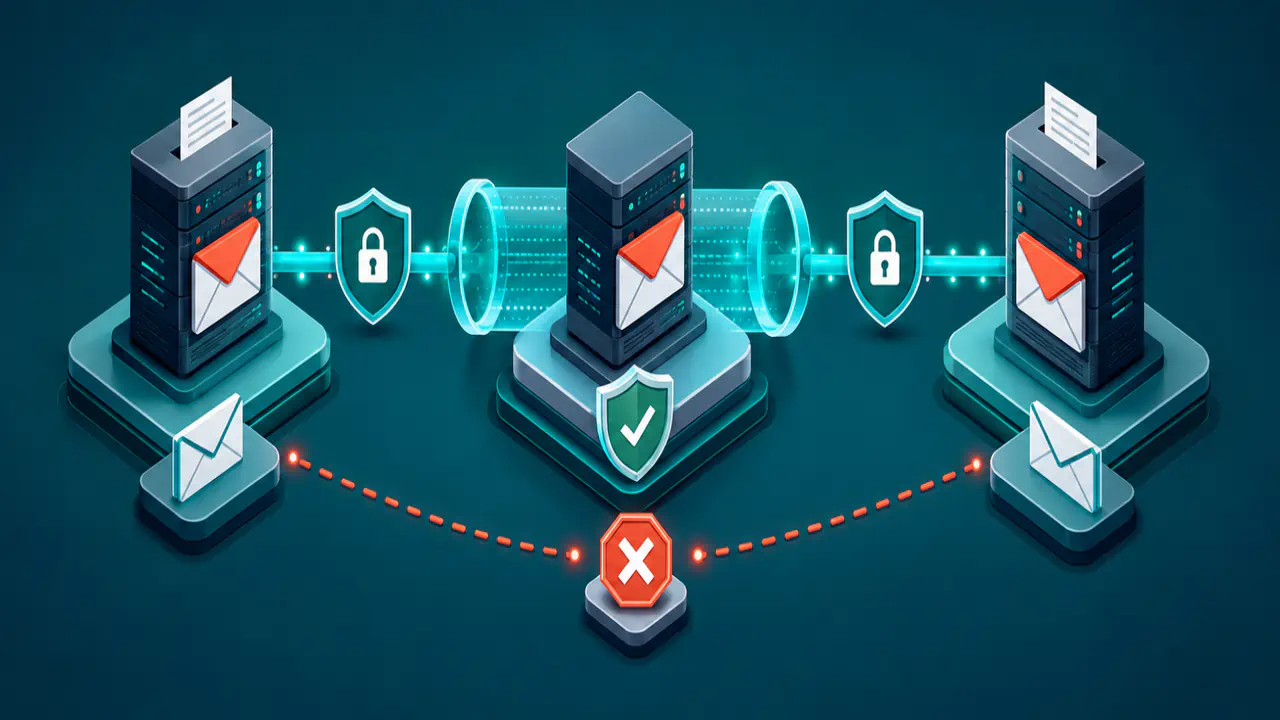
Örneğin gönderici istemcisi bir mesajı TLS üzerinden gönderim sunucusuna teslim ettiğinde, ilk korunan bağlantı o sunucuda biter. Sunucu mesajı kabul ettikten sonra başka bir posta sunucusuna iletecekse yeni bir SMTP bağlantısı kurar; bu ikinci bağlantıda da TLS kullanılabilir, ancak ilk TLS oturumunun şifrelemesi yeni bağlantıya aynen taşınmaz.
Bu ayrım, “mesaj yol boyunca şifreli miydi?” ile “mesaj posta kutusunda şifreli mi?” sorularının neden farklı cevaplara sahip olduğunu açıklar. Birinci soru bağlantı güvenliğiyle, ikinci soru ise depolama mimarisiyle ilgilidir.
Aktarım, Sunucuda Saklama ve Uçtan Uca Koruma Arasındaki Farklar
Üç koruma türünün kapsamı farklıdır. TLS yalnızca aktarım sırasında güvenli bir kanal kurar; sunucuda saklama ve uçtan uca içerik gizliliği için başka güvenlik yöntemleri gerekir.
| Koruma türü | Neyi kapsar? | TLS'nin rolü | Sunucu açısından sonuç |
|---|---|---|---|
| Aktarım sırasında TLS | İki bağlantı ucu arasında taşınan veri | Doğrudan bu güvenli kanalı sağlar | TLS uç noktası olan sunucu veriyi protokol düzeyinde işleyebilir |
| Sunucuda saklama şifrelemesi | Posta kutusu, kuyruk veya depolama katmanındaki veri | Bu saklama biçimini belirlemez | Şifrelemenin uygulanması ve anahtarlara erişim, sunucu mimarisine bağlıdır |
| Uçtan uca şifreleme | Göndericiden alıcıya kadar mesaj içeriği | Taşıma sırasında ayrıca kullanılabilir, ancak tek başına uçtan uca koruma sağlamaz | Ara sunucular şifreli içeriği taşıyabilir, ancak açık içeriğe erişmemelidir; bunun için çözme anahtarları yalnız gönderici ve alıcı uçlarında tutulmalıdır |
E-postanın Sunucuda Şifreli Saklanması
Bir e-posta hizmeti, mesajları kendi depolama katmanında ayrıca şifreleyebilir. Ancak bu şifreleme TLS oturumundan bağımsızdır; kullanılan depolama yöntemi, anahtarların nasıl yönetildiği ve hangi sunucu bileşenlerinin içeriğe erişebildiği hizmetin mimarisine göre değişir.
Bu nedenle yalnızca “bağlantı TLS kullanıyor” bilgisine bakarak posta kutusundaki verinin hangi yöntemle saklandığı sonucuna varılamaz. E-posta hizmeti sağlayıcısının açıklamalarında şifrelemenin posta kutusu, gönderim kuyruğu ve yedeklerden hangilerini kapsadığını, çözme anahtarlarını kimin kullanabildiğini kontrol edin. Sunucuda şifreli saklama, sağlayıcının mesajı okuyamadığı anlamına gelmez.
MTA-STS Sunucuda Saklamayı Değil SMTP Aktarımını Etkiler
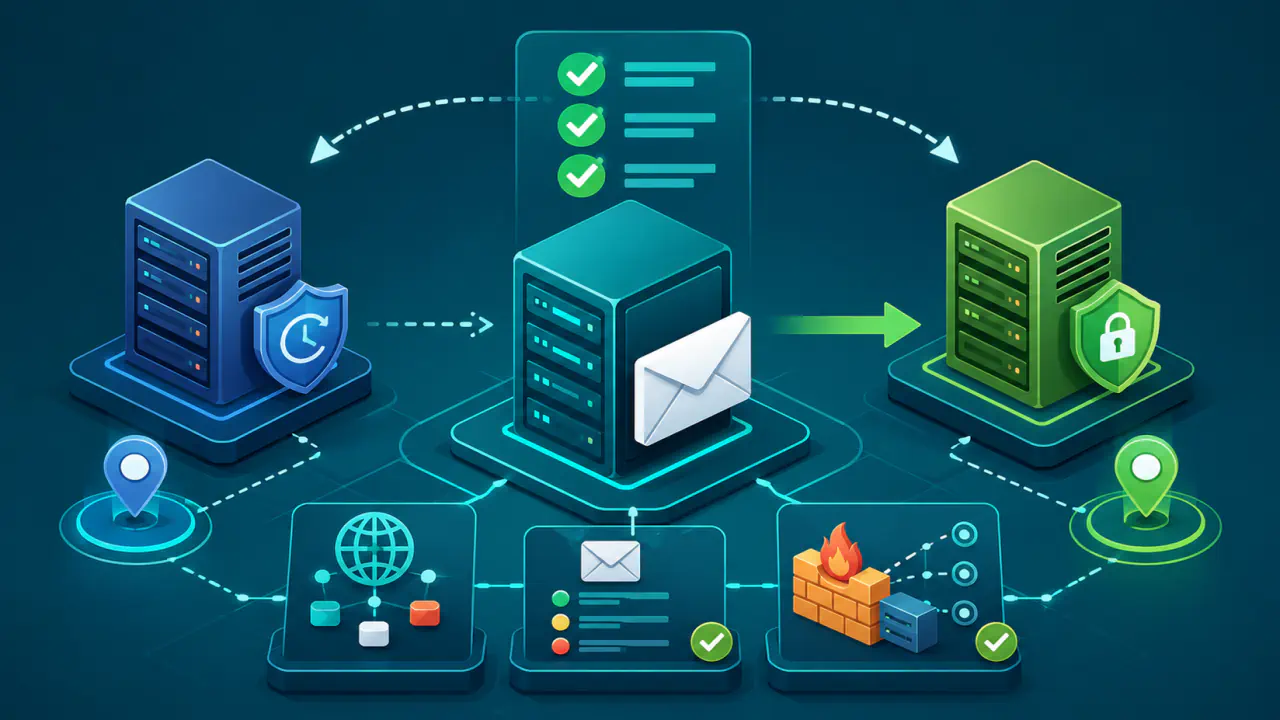
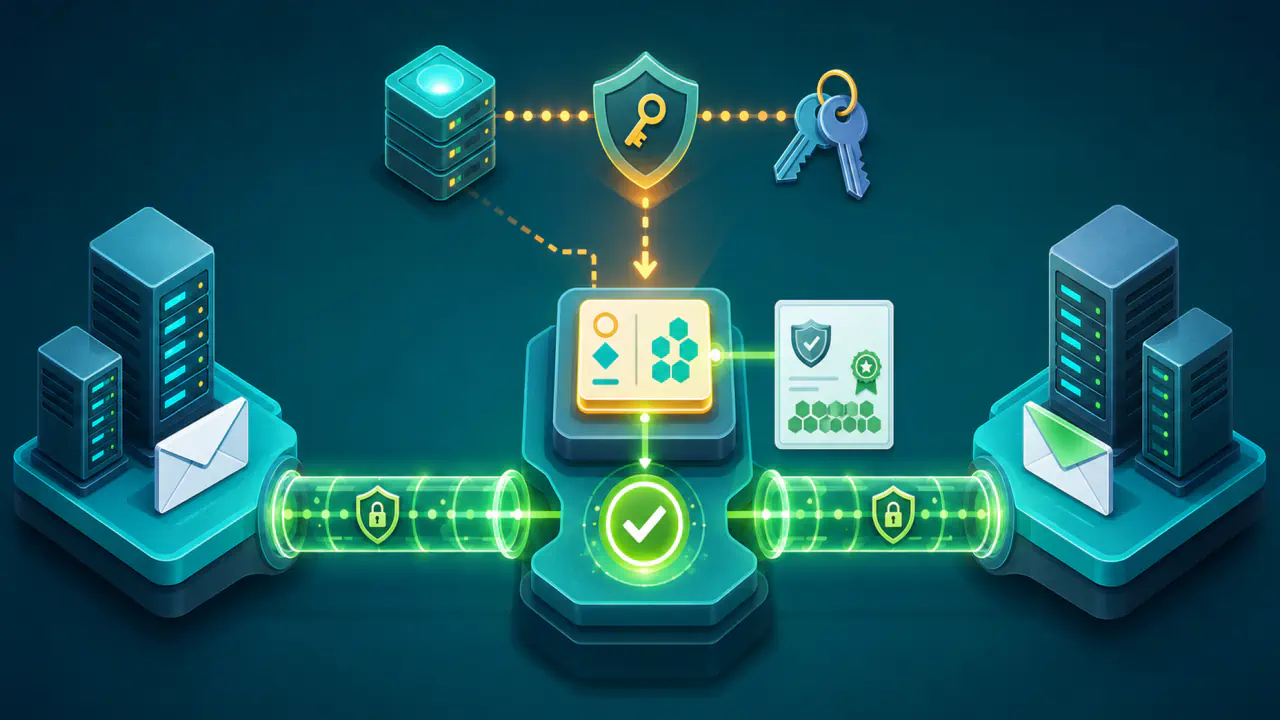
MTA-STS, alıcı alan adının SMTP aktarımı için TLS ve sunucu kimliği doğrulama koşulları yayımlamasını sağlar. Alan adının posta sunucularını belirten MX kayıtları, alan adlarına ilişkin kayıtları sunan DNS sisteminde bulunur. Gönderen sunucu, geçerli bir MTA-STS politikasını enforce (zorunlu uygulama) modunda uyguluyorsa hem MX sunucusunun adını politikayla karşılaştırır hem de TLS sertifikasının güvenilirliğini ve sunucu adına uygunluğunu doğrular. Koşullar sağlanmazsa mesajı şifresiz teslim etmez. Politika testing modunda uygulanıyorsa uyumsuzluk teslimatı bu şekilde engellemez.
Bu koruma, politikayı destekleyen ve geçerli politikayı edinmiş gönderen sunucular için geçerlidir. Henüz önbelleğinde geçerli bir politika bulunmayan gönderenin politikayı ilk kez öğrenmesi engellenebilir; yalnızca politika yayımlamak bütün gönderimleri zorunlu TLS kullanımına geçirmez.
Bu politika da aktarım katmanında kalır. MTA-STS kullanılması, alıcı sunucunun mesajı posta kutusunda hangi biçimde sakladığını veya mesaj içeriğinin sunucu tarafından okunamayacak şekilde uçtan uca şifrelendiğini göstermez.
Uçtan Uca Şifreleme Neden Farklıdır?
Uçtan uca şifrelemede hedef, mesaj içeriğinin gönderici tarafında şifrelenmesi ve yalnız alıcı tarafında çözülebilmesidir. Böyle bir modelde taşıma sırasında TLS yine kullanılabilir; fakat içerik gizliliğinin asıl dayanağı TLS oturumu değil, mesaj içeriğinin uçlarda kullanılan anahtarlarla korunmasıdır.
S/MIME ve OpenPGP, e-posta içeriğini şifrelemek ve dijital olarak imzalamak için kullanılabilen standartlardır. İçerik gizliliği için şifreleme uygulanmalıdır; yalnız dijital imza eklemek mesajı gizlemez. İçeriğin ara posta sunucularından gizli kalması, çözme anahtarlarının bu sunucuların erişiminde olmamasına bağlıdır.
Uçtan uca şifreleme, teslimat için kullanılan gönderici ve alıcı adresleri gibi bütün bilgileri posta sunucularından gizlemez. Mesaj başlıklarının hangilerinin korunduğu da kullanılan yöntem ve uygulamaya bağlıdır. TLS, bağlantı üzerindeki bu ek verileri korumak için ayrıca kullanılır.