E-posta Günlüklerinde IP Adresleri Nasıl Yorumlanır?
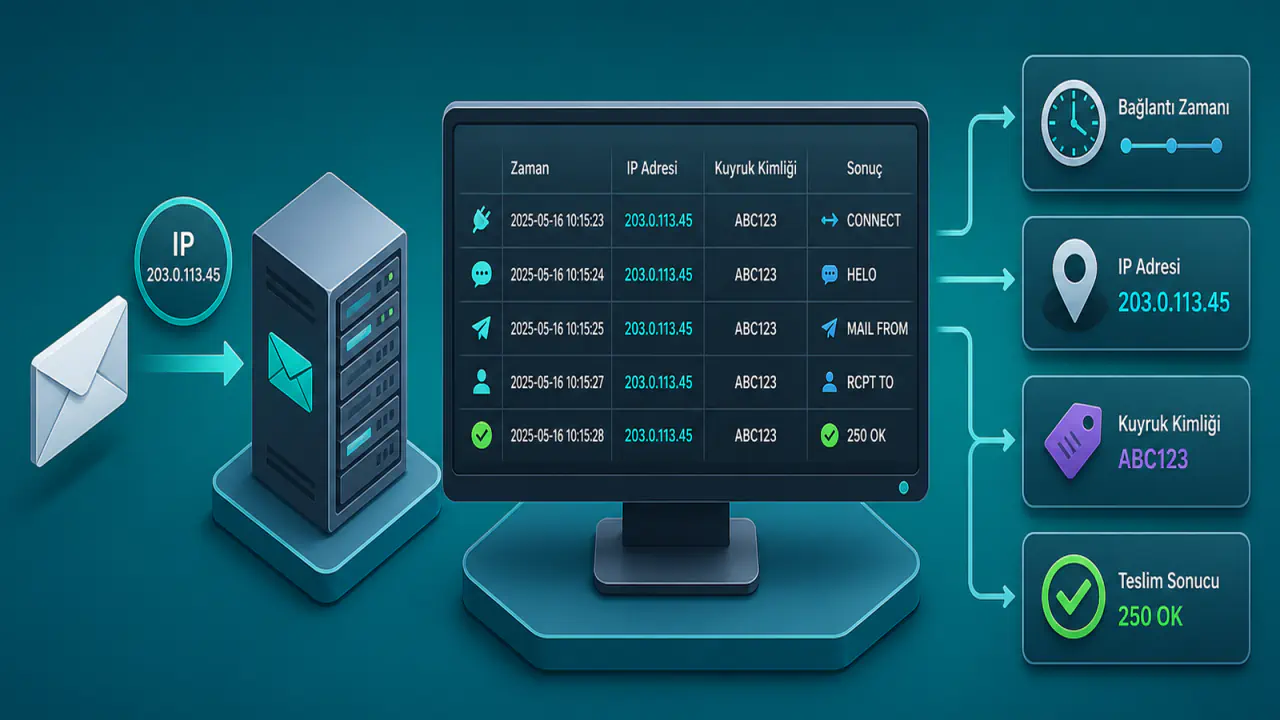
E-posta sunucusu günlüklerinde görülen bir IP adresi, tek başına iletinin gerçek kaynağını veya teslim durumunu açıklamaz. IP adresini doğru yorumlamak için kaydın hangi olaya ait olduğunu, zamanını, ilgili süreci, kuyruk kimliğini ve SMTP sonucunu birlikte izleyin.
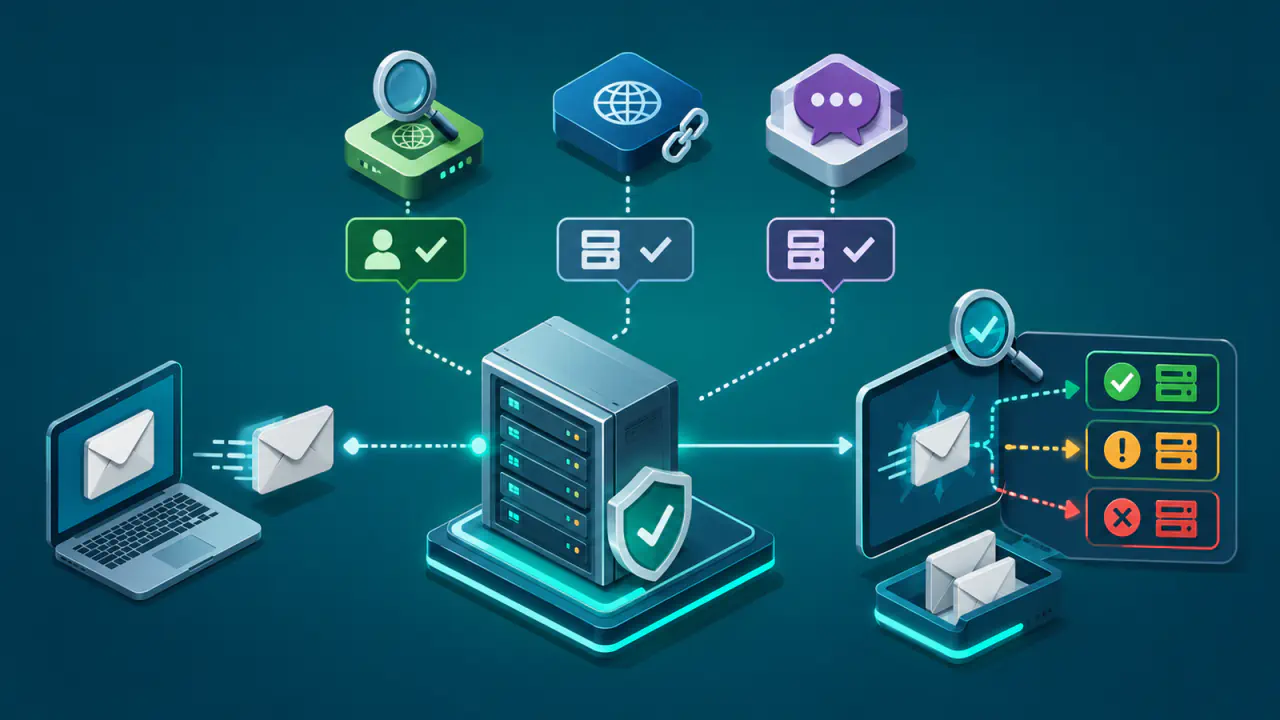
Bir ileti, gönderen istemciden doğrudan alıcı sunucuya gidebilir. Ancak çoğu altyapıda NAT, geçiş sunucusu, güvenlik filtresi, yük dengeleyici veya dış gönderim hizmeti gibi ara noktalar bulunabilir. Bu nedenle aynı ileti akışında bağlantı kuran ve teslimin yöneldiği farklı IP adreslerinin görülmesi olağandır.
İnceleme sırasında MTA (Mail Transfer Agent) günlüklerindeki bağlantı, kuyruğa alma, aktarım ve teslim olaylarını ortak bir zincir olarak okuyun; ileti üstbilgilerini tek başına incelemek bu işlemin yerini tutmaz. MTA yazılımına göre günlük alanlarının adları değişse de yorumlama yöntemi aynı temel mantığı izler. Kullandığınız MTA'nın günlük alanlarını ürün belgelerinden doğrulayın.
Günlükteki IP Adreslerini Olay Zincirinde Okuma
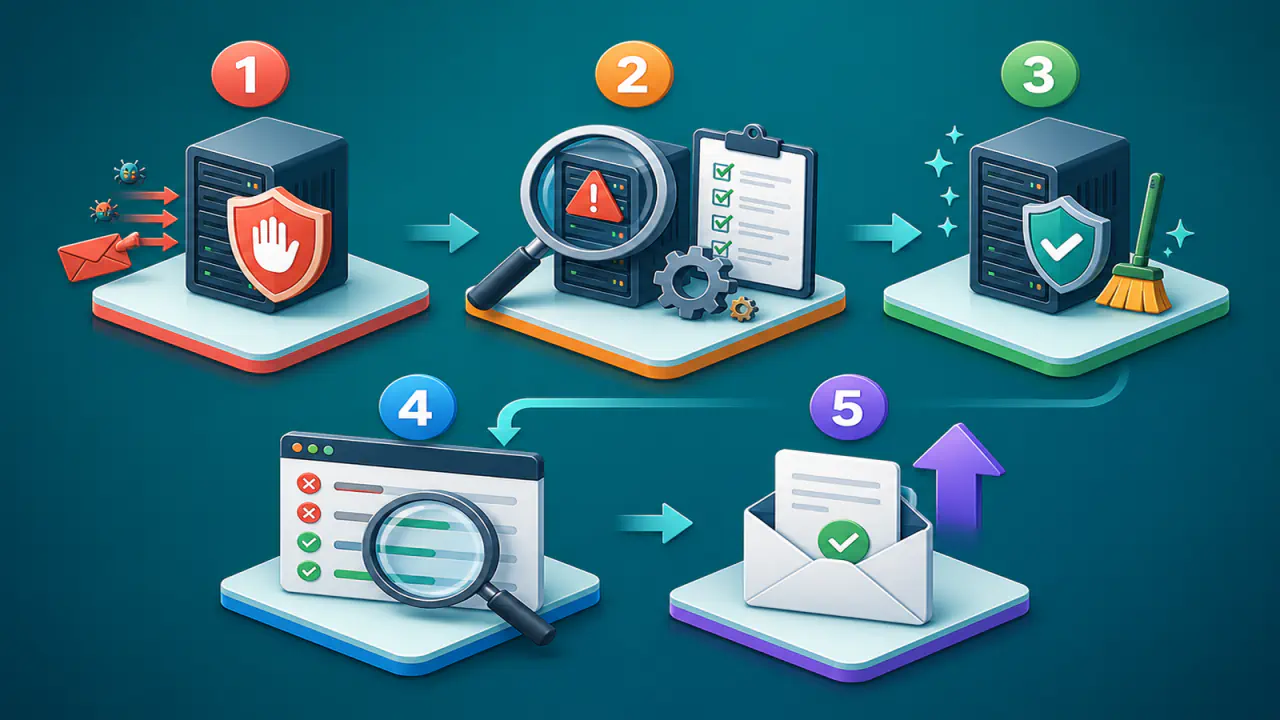
- Önce zaman damgasını, günlük kaydını üreten bileşeni ve bağlantının yönünü belirleyin.
- IP adresini bağlantı kuran uzak uç, aktarım yapılan sunucu, yerel arayüz veya kurum içi bileşen olarak sınıflandırın.
- Aynı kuyruk kimliğini taşıyan kabul, işleme ve teslim kayıtlarını birlikte takip edin.
- SMTP yanıt sınıfını ve günlükteki teslim durumunu IP adresiyle aynı bağlamda değerlendirin.
- RDAP (Registration Data Access Protocol), ASN, DNS ters sorgusu veya itibar verisine ancak IP adresinin olay içindeki rolü belirlendikten sonra bakın.
Tek Bir Günlük Kaydındaki IP Adresi Ne Anlatır?
Bir MTA, gelen TCP bağlantısının uzak ucunu kaydettiğinde günlükteki IP adresi çoğu durumda doğrudan bağlantı kuran sistemi gösterir. Bu sistem ilk gönderici sunucu olabileceği gibi bir geçiş sunucusu, güvenlik ağ geçidi, bulut e-posta hizmeti veya kurum içi filtre de olabilir. IP adresini otomatik olarak iletiyi oluşturan kullanıcıya bağlamak bu nedenle hatalıdır.
Giden teslim denemesinde kaydedilen IP adresi ise MTA'nın o anda bağlantı kurmaya çalıştığı alıcı veya ara SMTP sunucusunu gösterebilir. Alan adı birden fazla MX kaydına, IPv4 ve IPv6 adresine ya da yük dengeli bir sunucu havuzuna çözülüyorsa aynı hedef alan adı için farklı IP adresleri görülebilir.
Aşağıdaki roller, günlükteki IP adresinin hangi soruya cevap verebileceğini gösterir.
| Günlükteki rol | Ne ifade eder? | Tek başına neyi kanıtlamaz? |
|---|---|---|
| Gelen bağlantı IP adresi | MTA'ya o oturumda bağlanan uzak ağ ucunu | İletiyi oluşturan kullanıcıyı veya ilk kaynağı |
| Aktarım IP adresi | İletiyi bir sonraki sisteme taşıyan ya da önceki sistemden alan ara sunucuyu | Akıştaki tek sunucunun bu olduğunu |
| Teslim hedefi IP adresi | Giden SMTP oturumunda bağlantı kurulan alıcı veya geçiş sunucusunu | İletinin kullanıcının gelen kutusuna yerleştiğini |
| Yerel bağlantı IP adresi | Günlüğü üreten sistemin bağlantıda kullandığı arayüz adresini | Karşıdaki gönderenin veya alıcı sunucunun adresini |
MTA Günlüklerinde Olay Zinciri Nasıl Kurulur?
Günlük analizi, tek satır aramak yerine aynı iletinin farklı aşamalarını birleştirme işlemidir. En güvenilir başlangıç noktaları zaman damgası, süreç veya hizmet adı, oturum bilgisi, kuyruk kimliği, alıcı ve sonuç durumudur.
Günlüklerin Zamanını ve Kaynağını Eşleştirme
Önce her günlük kaynağının saat dilimini veya UTC farkını açıkça kaydettiğini ve analizde bütün zamanların ortak bir zaman çizelgesine dönüştürüldüğünü doğrulayın. Sunucu saatlerini NTP (Network Time Protocol) kullanarak doğruluğunu kontrol ettiğiniz bir zaman kaynağına göre eşitleyin. Birkaç saniyelik fark bile yoğun sunucularda farklı oturumların karıştırılmasına yol açabilir. Günlüğü üreten bileşenin bağlantı kabul eden SMTP hizmeti mi, içerik filtresi mi, kuyruk yöneticisi mi yoksa giden teslim süreci mi olduğunu ayırın.
Bağlantı Kaydını Kuyruk Kimliğiyle Eşleştirme
Gelen oturumda uzak IP adresi, sunulan istemci adı ve bağlantı sonucu görülebilir. MTA'nın yerel kuyruk kimliğini ne zaman oluşturduğu yazılıma ve ayarlara bağlıdır; kimlik, ileti içeriği tamamen alınmadan önce de oluşabilir. Kuyruk kimliğinin bulunması tek başına iletinin kabul edildiğini göstermez. Kimlik oluştuğunda onu işleme ve teslim kayıtlarını birleştirmek için kullanın; önceki bağlantı satırlarını da zaman ve oturum bilgisiyle eşleştirin.
Kuyruk kimliği SMTP standardında tanımlanmış evrensel bir alan değildir. Biçimi ve kullanım süresi MTA'ya göre değişir; ileti başka bir sunucuya geçtiğinde veya yeniden kuyruğa alındığında yeni kimlik oluşabilir. Message-ID (ileti kimliği) üstbilgi alanı da standartta belirli bir ileti sürümünü benzersiz tanımlamak için kullanılır; ancak uygulamada eksik, yinelenmiş veya yeniden yazılmış olabileceğinden tek başına olay eşleştirme anahtarı sayılmamalıdır. Bu yüzden farklı sunuculardaki kayıtları kuyruk kimliği, Message-ID, zaman, gönderen, alıcı ve ileti boyutu gibi birden çok değerle birleştirin.
Her Alıcının Teslim Denemesini Ayrı İzleme
Tek bir iletinin birden fazla alıcısı varsa her alıcı farklı hedef sunucuya, IP adresine ve sonuca sahip olabilir. Bir alıcı için teslim tamamlanırken diğeri geçici hatayla kuyrukta kalabilir. Günlükte ileti düzeyindeki kimliğin yanında alıcı adresi, hedef alan adı, hedef IP adresi ve SMTP yanıtı birlikte değerlendirilmelidir.
SMTP Yanıtları IP Adresiyle Birlikte Nasıl Yorumlanır?
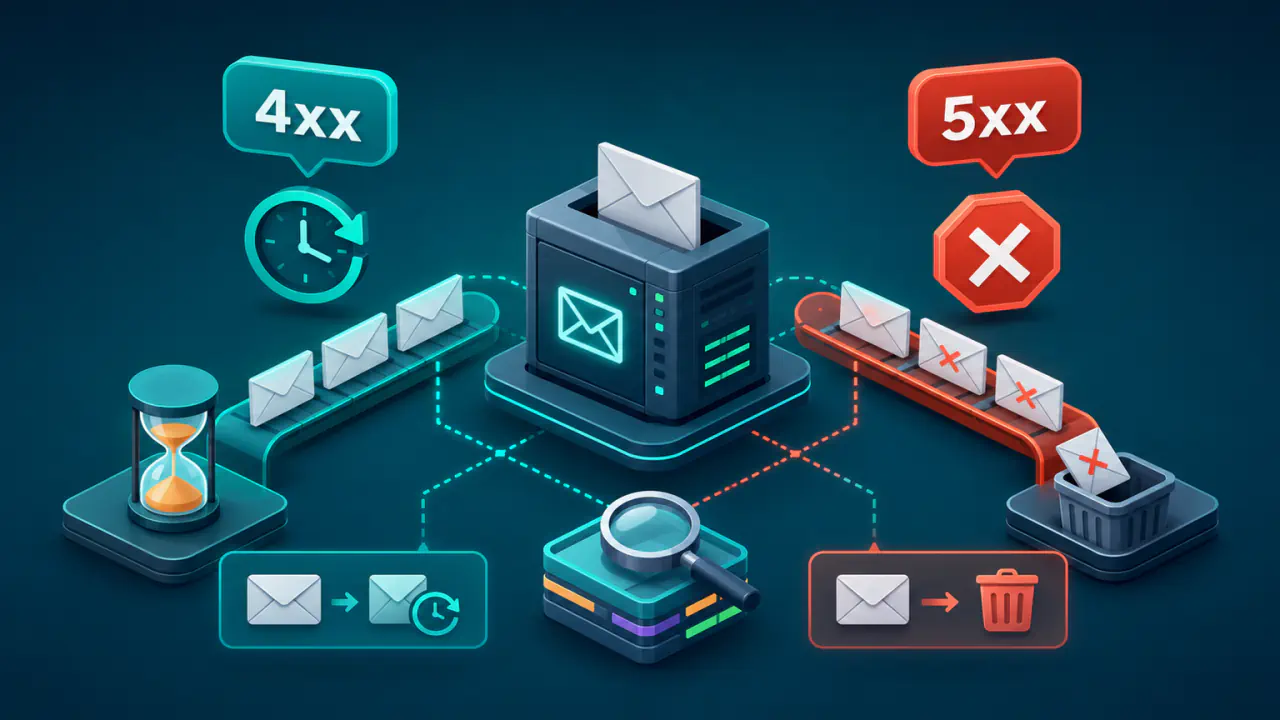
SMTP yanıtının ilk rakamı işlemin genel sonucunu belirtir. 2 ile başlayan yanıtlar ilgili SMTP adımının başarıyla tamamlandığını, 4 ile başlayanlar geçici bir olumsuzluğu ve daha sonra yeniden deneme ihtimalini, 5 ile başlayanlar ise kalıcı bir olumsuz sonucu ifade eder. Günlükteki açıklama yararlı olsa da gönderen MTA'nın yeniden deneme yapma veya işlemi başarısız sayma kararı yanıt koduna göre verilir.
SMTP'nin ileti içeriğini aldığı DATA aşamasının sonunda verilen 250 yanıtı, karşı sunucunun iletiyi teslim etmek veya aktarmak üzere kabul ettiğini gösterir. Bu kayıt, iletinin son kullanıcının gelen kutusuna yerleştiğini veya istenmeyen e-posta filtresinden geçtiğini kanıtlamaz. Alıcı tarafında daha sonraki filtreleme ve posta kutusu işlemleri ayrı günlüklerde gerçekleşebilir.
Geçici hata kaydında hedef IP adresi, hata zamanı ve yeniden deneme davranışı birlikte incelenmelidir. Aynı IP adresinde tekrarlanan zaman aşımı ağ erişimi, uzak sunucu yoğunluğu veya politika kaynaklı olabilir; farklı MX hedeflerinde farklı sonuç alınması ise sorunun tek bir alıcı sunucusuna bağlı olabileceğini düşündürür. Kesin nedeni tek satırdan çıkarmaya çalışmak yerine hatanın tekrar örüntüsünü inceleyin.
Aynı İletide Birden Fazla IP Adresi Neden Görülür?
SMTP, iletilerin ara geçiş sunucuları üzerinden taşınmasına izin verir. Kurumsal ağ geçitleri, bulut filtreleri, zararlı içerik taraması yapan sistemler, giden IP adresi havuzları ve alıcının birden fazla MX sunucusu akışa ayrı IP adresleri ekleyebilir. Her yeni ağ bağlantısı farklı bir uzak uç oluşturduğu için günlüklerdeki IP adresi sayısı artar.
Her uyumlu SMTP sunucusu, Received (alındı) iz üstbilgisini iletinin en üstüne ekler. Kendi güvenilir sunucunuzun eklediği satır, o sunucunun TCP bağlantısında gördüğü uzak IP adresi için güçlü kanıttır; daha aşağıdaki ve güven sınırının dışındaki Received satırları gönderici tarafından eklenmiş veya değiştirilmiş olabilir. Bu nedenle üstbilgi zincirini sunucu günlükleriyle doğrulamadan kesin kaynak kanıtı saymayın.
İçerik filtresine yerel aktarım yapıldığında özel IPv4 aralıkları, loopback (geri döngü) adresleri veya yerel kullanım için ayrılmış IPv6 adresleri görülebilir. Bunlar internet üzerindeki göndereni değil, altyapı içindeki bir teslim noktasını gösterir. Aynı ileti filtre sonrasında yeniden kuyruğa alınırsa önceki ve sonraki olay zincirleri ayrı kimliklerle tutulabilir.
Yük dengeleme ve DNS değişimleri de aynı alan adı için farklı hedef IP adresleri oluşturabilir. Bu durum tek başına tutarsızlık değildir; önemli olan hangi IP adresine hangi zamanda bağlanıldığı ve o denemenin sonucudur.
Şüpheli Bir IP Adresi Nasıl Değerlendirilir?
İtibar veya sahiplik kontrolünden önce IP adresinin gelen bağlantıya, giden teslim hedefine, yerel arayüze veya kurum içi bir bileşene ait olup olmadığını belirleyin. Rolü yanlış belirlenmiş bir IP adresini sorgulamak, alıcı sunucunun adresini gönderici gibi değerlendirmek veya kurum içi adresi genel tehdit verisiyle karşılaştırmak gibi hatalara yol açar.
- Adresin genel, özel, geri döngü veya ayrılmış bir aralıkta olup olmadığını kontrol edin.
- RDAP ve ASN verisiyle ağın kayıtlı işletmecisini belirleyin; bunun son kullanıcı kimliği olmadığını unutmayın.
- Ters DNS adı, SMTP oturumunda sunulan ad ve beklenen hizmet rolü arasındaki uyuma bakın.
- Aynı IP adresinden gelen bağlantı sıklığını, alıcı çeşitliliğini, hata oranını ve kimlik doğrulama sonuçlarını karşılaştırın.
- İtibar veya kara liste sonucunu tek başına hüküm olarak değil, günlük örüntüsünü destekleyen ek sinyal olarak kullanın.
Paylaşımlı e-posta hizmetlerinde tek IP adresi çok sayıda müşteriyi temsil edebilir. RDAP kaydı da çoğunlukla adres bloğunu işleten kuruluşu gösterir; iletiyi gönderen belirli hesabı göstermez. İtibar verileri zamanla değişebildiği için olayın gerçekleştiği zamanla sorgunun yapıldığı zamanı ayrıca not edin.
Günlük Bütünlüğü ve Saat Eşitlemesi
Olay zincirinin güvenilir olması için günlük kaynaklarının tutarlı zaman damgaları üretmesi, kayıtların yetkisiz değişikliğe karşı korunması ve gerekli süre boyunca erişilebilir kalması gerekir. Merkezi toplama, farklı MTA bileşenlerinin kayıtlarını aynı zaman çizelgesinde karşılaştırmayı kolaylaştırabilir; ancak toplama sırasında kaynak zaman damgası, saat dilimi veya UTC farkı, diğer alanlar ve kaynak sistem bilgisi korunmalıdır.
E-posta Günlüklerinde Gizlilik ve Saklama Süresi
IP adresleri, alıcılar, gönderenler ve oturum bilgileri güvenlik incelemesi için yararlı olsa da bu kayıtlara gereğinden fazla erişim verilmesi veya kayıtların süresiz saklanması uygun değildir. Kurum; olay müdahalesi ihtiyacını, kendi politikasını, depolama kapasitesini ve geçerli yükümlülükleri birlikte değerlendirerek saklama süresini belirlemelidir. İnceleme çıktılarında ihtiyaç duyulmayan adres ve hesap bilgilerini maskelemek gizlilik riskini azaltabilir.
E-posta Günlüklerinde IP Adresi Yorumlama Hataları
- Günlükte görülen ilk genel IP adresini doğrudan iletiyi oluşturan kullanıcının adresi saymak.
- Ters DNS uyuşmazlığını tek başına kötüye kullanım kanıtı kabul etmek.
- Olumlu SMTP yanıtını iletinin gelen kutusuna ulaştığının kesin kanıtı olarak okumak.
- Bir kuyruk kimliğinin tüm geçiş sunucularında değişmeden kalacağını varsaymak.
- Aynı alan adı için farklı IP adresi görülmesini otomatik olarak yönlendirme hatası saymak.
- Tek bir kara liste veya itibar sonucuyla olayın tamamı hakkında karar vermek.