IP Adresi İtibar Puanı Nedir ve Nasıl Oluşur?
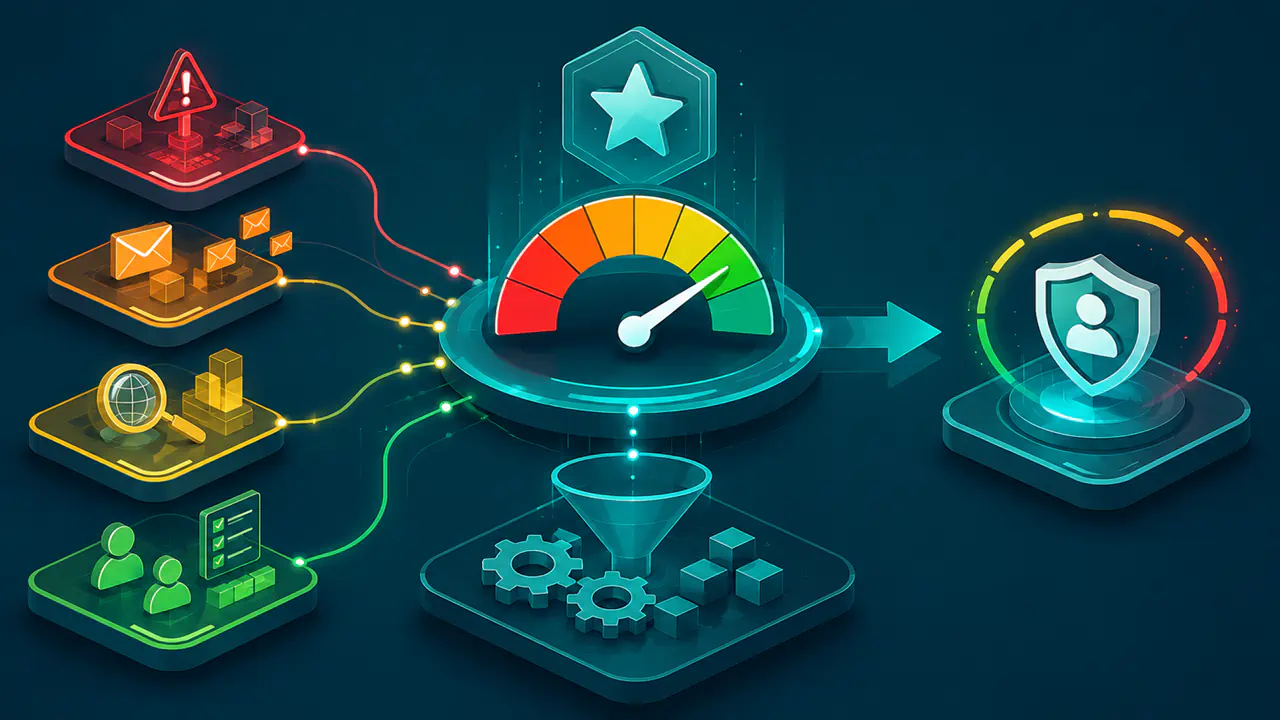
Bir itibar hizmeti, bir IP adresiyle ilişkilendirilen geçmiş ve güncel risk sinyallerini bir araya getirerek IP adresi itibar puanını oluşturur. Bütün internet için geçerli tek bir puan, ortak ölçek veya evrensel bir “güvenilir” eşiği yoktur.
Bir e-posta hizmeti, web güvenlik hizmeti, barındırma platformu veya tehdit istihbaratı hizmeti aynı IP adresini farklı amaçlarla inceler. Bu nedenle bir yerde düşük riskli görülen adres, başka bir yerde ek doğrulama gerektiren ya da sınırlandırılan bir kaynak olabilir.
Bu değerlendirme, IP adresini kullanan kişinin kimliğini veya suç işlediğini kanıtlamaz. Yalnızca gözlenen davranışlara, ağ özelliklerine ve hizmetin kendi politikasına göre riskin ne kadar yüksek olabileceğini gösterir.
IP Adresi İtibar Puanını Etkileyen Sinyaller
Hizmetler genellikle tek bir olaya bakmak yerine farklı kaynaklardan gelen sinyalleri birleştirir. Bir sinyalin etkisi, olayın ne kadar yeni olduğu, ne sıklıkta tekrarlandığı, ne kadar güvenilir biçimde doğrulandığı ve hizmetin hangi riski azaltmaya çalıştığına göre değişir.
Kötüye Kullanım ve Trafik Davranışı
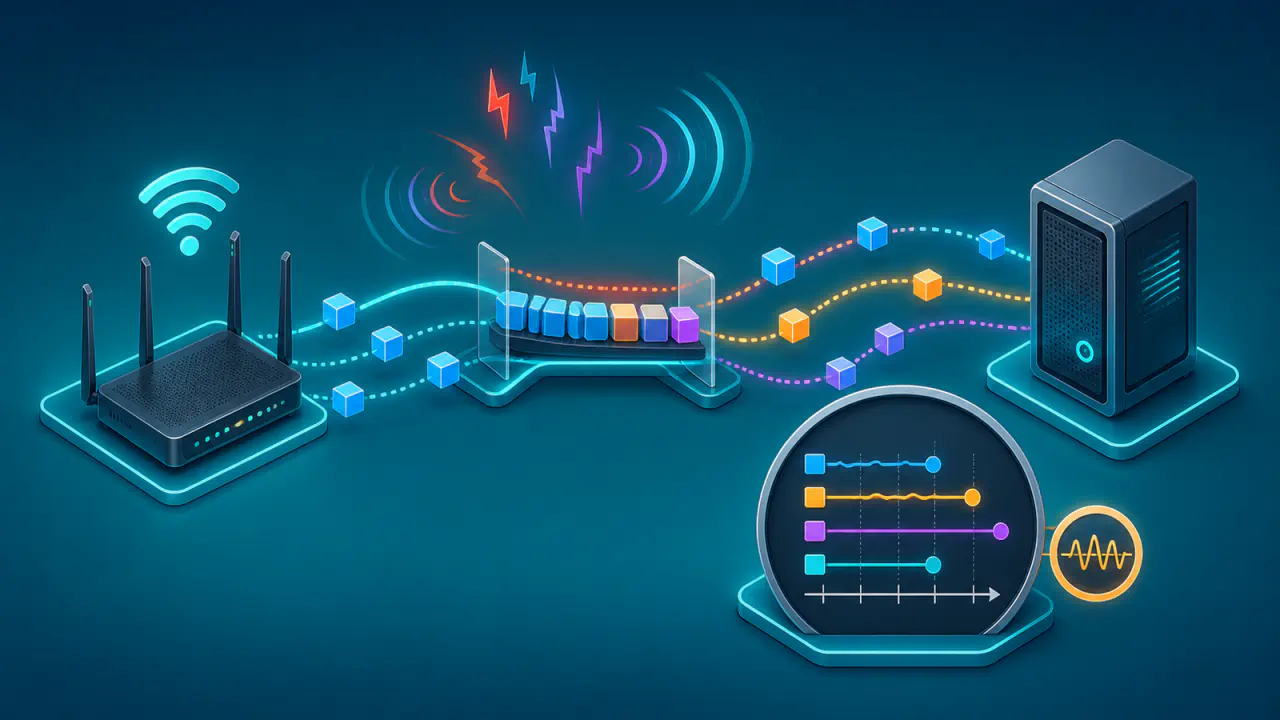
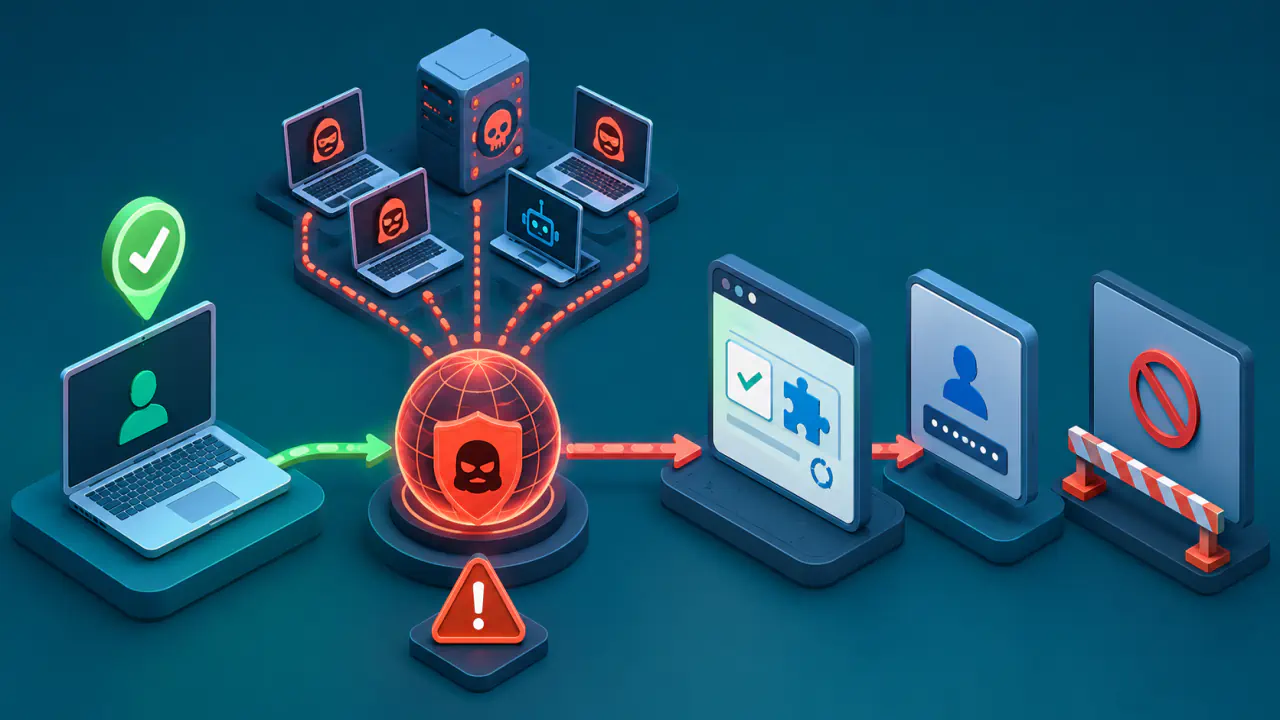
Bir IP adresinden yoğun spam gönderilmesi, çok sayıda hesaba otomatik giriş denemesi yapılması, zararlı yazılımla ilişkili bağlantılar kurulması, geniş çaplı tarama görülmesi veya saldırı trafiği üretilmesi olumsuz geçmiş oluşturabilir. Tek bir kısa olay ile günlerce süren ve farklı hedeflerde tekrarlanan davranış çoğu değerlendirmede aynı ağırlığa sahip değildir.
Yüksek trafik miktarı tek başına kötü niyeti kanıtlamaz. Büyük bir kurumsal ağ doğal olarak yüksek hacim üretebilir; asıl belirleyici olan trafiğin beklenen kullanımla uyumu, hata ve reddedilme oranı, hedef çeşitliliği, tekrar düzeni ve bilinen kötüye kullanım kalıplarıyla benzerliğidir.
Şikayetler, Tuzak Sistemler ve Blok Listeleri
Kullanıcıların iletileri spam olarak işaretlemesi, güvenlik ekiplerinin kötüye kullanım bildirimi göndermesi veya denetim amacıyla kullanılan tuzak sistemlerin istenmeyen trafik kaydetmesi risk sinyali oluşturabilir. Bildirimin kaynağı, doğrulanabilirliği ve aynı davranışın başka verilerle desteklenip desteklenmediği önemlidir.
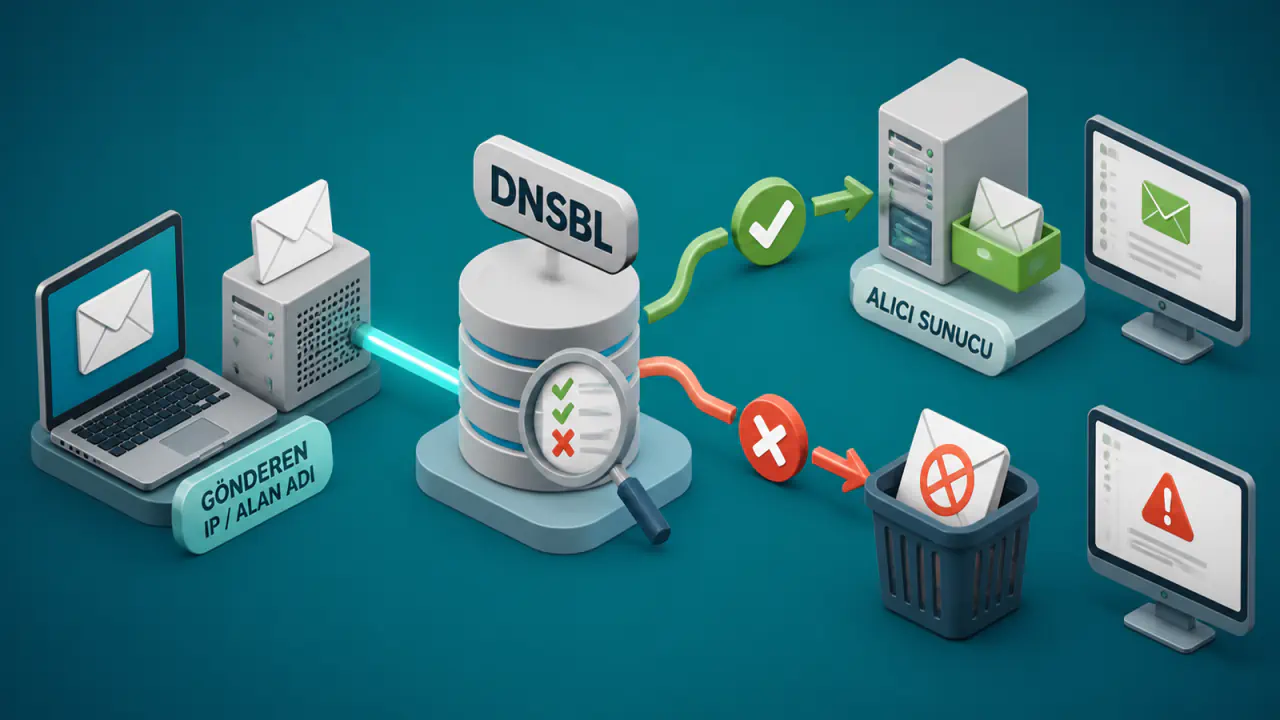
DNS tabanlı blok listeleri belirli bir IP adresinin bir listenin politikasına göre kayıtlı olup olmadığını gösterebilir. Ancak her liste farklı ekleme, sınıflandırma ve çıkarma kuralları kullanır. Bu nedenle bir liste kaydı, bazı hizmetlerde doğrudan engelleme nedeni olurken bazılarında toplam değerlendirmeye eklenen sınırlı bir sinyal olarak kalabilir.
DNS ve Kimlik Doğrulama Sinyalleri
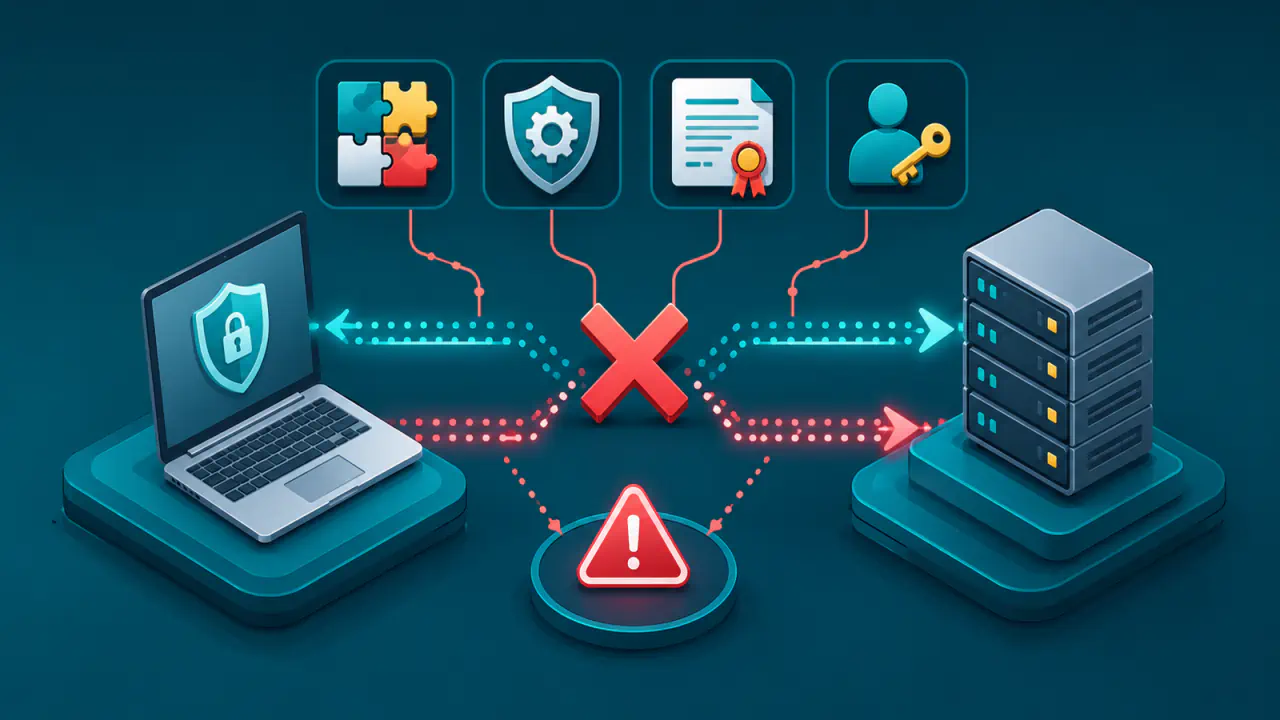
Özellikle e-posta gönderiminde, sunucunun IP adresine ait PTR (ters DNS) kaydının bir ana makine adına işaret etmesi ve bu adın A veya AAAA kaydının gönderimde kullanılan IP adresini içermesi beklenebilir. Eksik veya tutarsız kayıtlar iletinin reddedilmesine katkıda bulunabilir. Bu denetim DNS kayıtları arasındaki tutarlılığı gösterir; tek başına kaynağın güvenilir olduğunu kanıtlamaz.
E-posta doğrulamasında SPF, gönderim yapan IP adresinin ilgili alan adı adına yetkili olup olmadığını denetler. DKIM, iletinin alan adıyla ilişkili dijital imzasını doğrulamaya yarar. DMARC ise iletide görünen gönderen alan adının, başarıyla doğrulanan SPF veya DKIM alan adıyla uyuşmasını esas alır. Bu kontroller IP adresinin itibarının yerine geçmez; şikayet oranı, gönderim düzeni ve önceki teslim sonuçlarıyla birlikte ele alınabilir.
Ağ Türü ve Adresin Kullanım Bağlamı
Bir IP adresinin konut bağlantısı, mobil ağ, veri merkezi, bulut hizmeti, VPN çıkışı, proxy veya paylaşımlı barındırma ağı içinde bulunması beklenen trafik türünü etkiler. Örneğin veri merkezi adresinden web sunucusu trafiği olağan olabilirken, dinamik konut adresinden doğrudan yüksek hacimli e-posta gönderimi bazı hizmetlerde daha fazla inceleme gerektirebilir.
Ağ türü tek başına kötü niyet göstergesi değildir. Aynı sınıftaki adresler meşru ve kötüye kullanılan hizmetleri birlikte barındırabilir. İtibar hizmetleri bu bilgiyi genellikle davranış geçmişi ve diğer doğrulama sinyalleriyle birleştirir.
Aynı IP Adresi Neden Farklı Puanlar Alır?
İtibar hizmetlerinin veri kaynakları, güncelleme sıklıkları ve korumaya çalıştıkları sistemler aynı değildir. E-posta sağlayıcısı istenmeyen ileti ve kimlik doğrulama sinyallerine daha fazla ağırlık verebilirken, web uygulaması güvenlik hizmeti otomatik istekleri, saldırı denemelerini ve bot davranışını öne çıkarabilir.
- Bazı hizmetler son birkaç saat veya günü, bazıları daha uzun geçmişi değerlendirir.
- Bazıları tek bir IP adresine, bazıları adres aralığına veya ASN ile tanımlanan ağdaki trafik geçmişine bakar.
- Bazıları sayısal puan üretir, bazıları düşük, orta veya yüksek risk gibi kategoriler kullanır.
- Aynı sayı farklı itibar hizmetlerinde aynı anlama gelmez. Yüksek puan bir hizmette daha iyi itibarı, başka birinde daha yüksek riski gösterebilir; iki hizmetin de 0-100 ölçeğini kullanması bunu değiştirmez.
Sonuçların farklı olması mutlaka bir hizmetin hatalı olduğu anlamına gelmez. Çoğu durumda fark, kullanılan veri kümesi, zaman aralığı, risk modeli ve kabul politikasından kaynaklanır.
Blok Listesi Kaydı ile İtibar Puanı Arasındaki Fark Nedir?
Blok listesi, bir adresin belirli bir listenin kurallarına göre kayıtlı olup olmadığını bildirir. Liste ayrıca spam kaynağı, açık proxy, zararlı yazılım bulaşmış sistem veya dinamik adres gibi bir kategori döndürebilir; ancak bu kayıt tek başına birleşik bir güvenilirlik puanı değildir. Bazı politika listeleri, kötüye kullanım görülmese de doğrudan alıcı sunuculara e-posta göndermemesi gereken adresleri içerir.
İtibar puanı ise blok listesi sonuçlarını trafik geçmişi, şikayetler, DNS tutarlılığı, kimlik doğrulama, ağ türü ve güncel davranış gibi başka sinyallerle bir araya getirebilir. Bir IP adresinin hiçbir blok listesinde görünmemesi de otomatik olarak iyi itibarlı olduğu anlamına gelmez; hizmetin kendi gözlemleri olumsuz olabilir veya adres hakkında yeterli veri bulunmayabilir.
Benzer biçimde tek bir listede görünmek, adresin bütün hizmetlerde engelleneceği anlamına gelmez. Kararı listeyi kullanan taraf verir ve bu taraf kayıt nedenini kendi politikası içinde farklı ağırlıkta değerlendirebilir.
Dinamik ve Paylaşılan IP Adreslerinin Puana Etkisi
Dinamik IP adresleri zaman içinde farklı abonelere atanabilir. Bir adres daha önce kötüye kullanılmışsa yeni kullanıcı, kendi davranışından kaynaklanmayan olumsuz bir geçmişle karşılaşabilir. Bu durum, özellikle eski veriyi uzun süre tutan veya adresin yeniden atandığını hemen ayırt edemeyen sistemlerde adresin haksız yere riskli görünme olasılığını artırır.
Paylaşılan IP adreslerinde ise aynı çıkış adresini birden fazla kullanıcı, müşteri veya hizmet kullanır. İçlerinden birinin yoğun şikayet alması ya da saldırı trafiği üretmesi, aynı adresi kullanan diğer tarafların değerlendirmesini etkileyebilir. E-posta hizmetleri, VPN çıkışları, ortak barındırma altyapıları ve operatörlerin adres paylaşım modelleri bu duruma örnek oluşturur.
Bazı itibar hizmetleri yeterli bireysel veri olmadığında IP adresi aralığı veya ağ sağlayıcısı düzeyindeki geçmişten yararlanabilir. Bu yaklaşım bilinmeyen adreslerde risk tahmini yapmayı sağlar, ancak sorunsuz bir adresin aynı adres aralığındaki veya sağlayıcının ağındaki kötüye kullanım nedeniyle daha şüpheli görünmesine de yol açabilir.
IP Adresinin İtibarı Zamanla Nasıl Değişir?
İtibar değerlendirmeleri sabit değildir. Kötü amaçlı trafik durduğunda, güvenlik açığı kapatıldığında, kullanıcı şikayetleri azaldığında ve normal davranış tutarlı biçimde sürdüğünde yeni veriler eski olumsuz kayıtların etkisini azaltabilir. Bunun ne kadar süreceği, itibar hizmetinin değerlendirdiği zaman aralığına, verileri yenileme sıklığına ve olayın ağırlığına bağlıdır.
Değişiklik her yerde aynı anda görünmez. Önbellek süreleri, farklı veri kaynakları ve bağımsız değerlendirme modelleri nedeniyle bir hizmette düzelme görülürken başka birinde eski durum bir süre daha kalabilir. Blok listesinden çıkarılmak da diğer hizmetlerin kendi geçmiş verilerini hemen silmesini gerektirmez.
İtibar Kontrolü Sonucu Nasıl Yorumlanır?
Bir itibar sorgusunu yorumlarken kullanılan hizmetin açıklamalarını ve hangi verileri değerlendirdiğini incelemek gerekir. Veri bulunamaması, sorgunun başarısız olması ve düşük risk bildirilmesi birbirinden farklı sonuçlardır.
- Sonucun hangi veri kaynağına ve hangi güncelleme zamanına dayandığını kontrol edin.
- Yalnız risk seviyesine değil, kayıt nedeni veya sinyal kategorisine bakın.
- Adresin dinamik, paylaşılan, VPN çıkışı veya barındırma altyapısı içinde olup olmadığını dikkate alın.
- Sonucu sunucu günlükleri, güvenlik uyarıları, kullanıcı şikayetleri ve ilgili hizmetin geri bildirimleriyle karşılaştırın.
- Bir düzeltme yapıldıysa değişimin tüm kaynaklara yansıması için sonucu belirli aralıklarla yeniden kontrol edin.