DKIM Anahtarı Ne Zaman ve Nasıl Yenilenir?
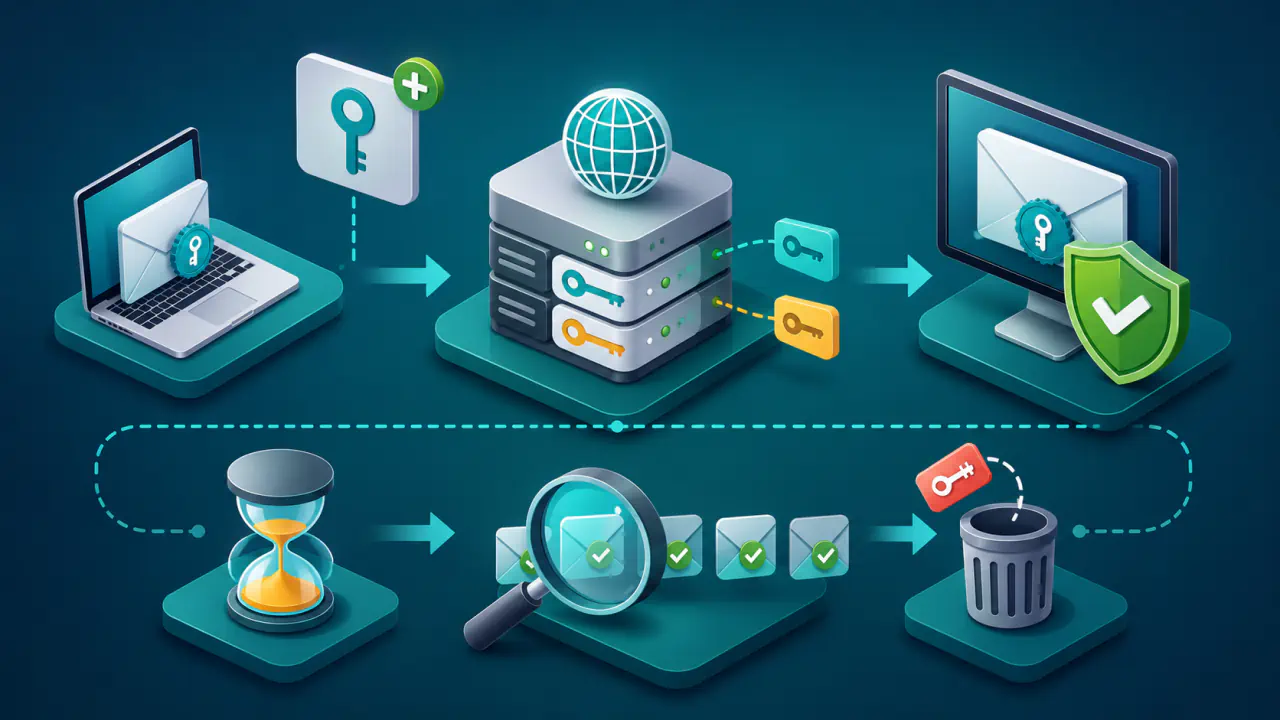
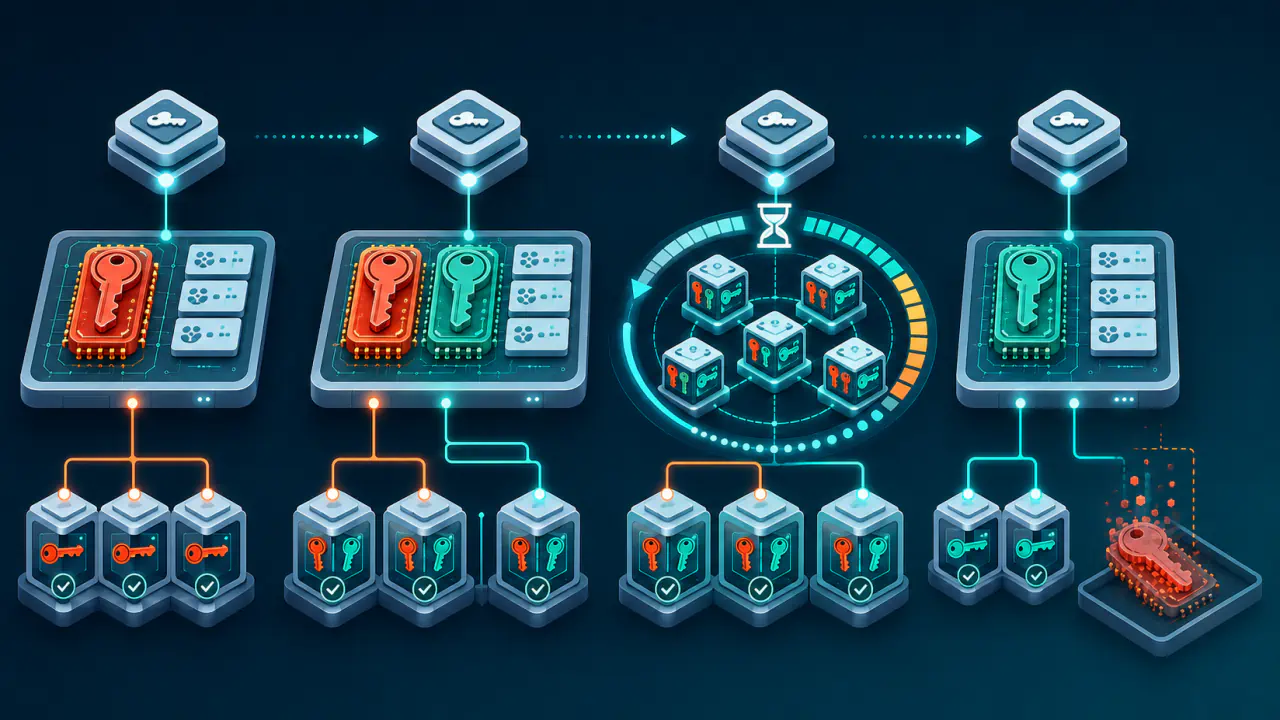
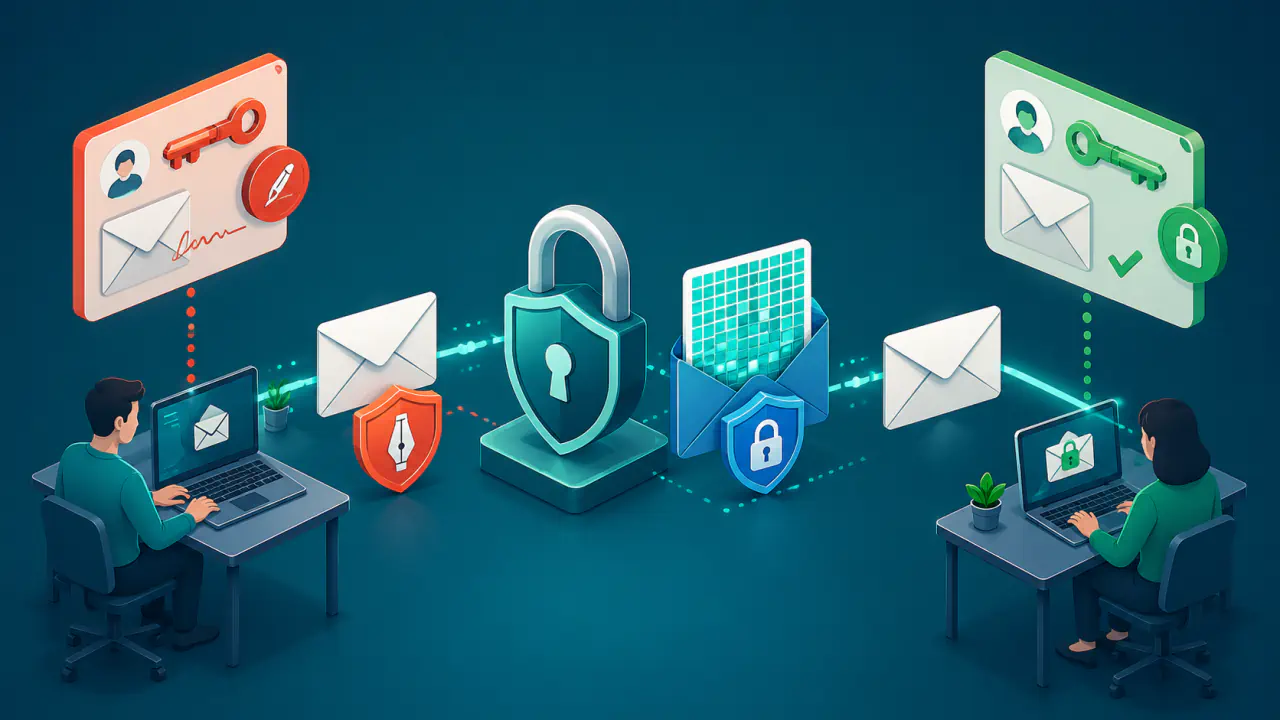
DKIM, giden e-postaları alan adına bağlı özel anahtarla imzalar; alıcılar bu imzayı DNS'te yayımlanan açık anahtarla doğrular. Planlı DKIM anahtarı yenilemesi (anahtar rotasyonu), mevcut açık anahtar kaydını bir anda silmek anlamına gelmez. Seçici, DKIM-Signature üst bilgisindeki s= değeriyle doğrulamada hangi DNS açık anahtar kaydının kullanılacağını belirleyen addır. Önce yeni bir seçici ve anahtar çifti hazırlayın, ardından e-posta akışını kontrollü biçimde yeni anahtara taşıyın. Kesintisiz planlı geçiş için yeni açık anahtarı önce DNS'te yayımlayın, imzalayıcıyı daha sonra yeni seçiciye geçirin ve eski açık anahtar kaydını bir süre erişilebilir tutun.
Her kuruma uyan tek bir yenileme aralığı yoktur. Uygun zamanı belirlerken anahtarın açığa çıkma riskini, imzalama hizmetinin yapısını, otomasyon düzeyini, kurum politikasını ve algoritma gereksinimlerini birlikte değerlendirin. Planlı yenilemede, sorun çıkarsa eski seçiciye dönebileceğiniz bir geçiş hazırlayın. Anahtarın sızdığından şüpheleniyorsanız eski anahtarla imzalamayı hemen durdurun ve temiz bir anahtarla geçişi sürdürün.
Planlı yenilemede eski açık anahtar kaydını yeni kayıt doğrulanmadan kaldırmak, kuyrukta bekleyen veya gecikmeli teslim edilen iletilerde DKIM doğrulamasını bozabilir. Aynı seçici adını yeni anahtarla hemen yeniden kullanmak da bazı alıcıların önbellekteki eski açık anahtarla yeni imzayı karşılaştırmasına yol açabilir.
Anahtarı e-posta sağlayıcısı yönetiyorsa onun yenileme akışını izleyin. Bazı hizmetler DNS alanınıza önceden eklenen CNAME kayıtlarıyla sorguları kendi anahtar kayıtlarına yönlendirir ve anahtarı kendi tarafında değiştirir; her yenilemede yeni kayıt eklemeniz gerekmez. Böyle bir kurulumda kalıcı CNAME kayıtlarını eski anahtar kaydı sanarak kaldırmayın.
Planlı DKIM Anahtarı Yenilemesinde Temel Adımlar
Aşağıdaki adımlar, anahtar ve açık anahtar TXT kaydı yönetiminin sizde olduğu kurulumlar içindir.
- Yeni ve benzersiz bir DKIM seçicisiyle yeni anahtar çifti oluşturun.
- Yeni açık anahtarı DNS'e ekleyin; yetkili DNS sunucularında erişilebilir olduğunu doğrulayın.
- İmzalama hizmetini yeni seçiciye geçirin, fakat eski DNS kaydını hemen silmeyin.
- Her gönderim kanalından test iletisi gönderip yeni seçicinin DKIM doğrulamasından geçtiğini kontrol edin.
- Eski seçiciyle imzalanmış iletilerin kuyruk ve yeniden deneme süreleri sona erdikten, DNS önbellek süreleri dolduktan ve izleme dönemi tamamlandıktan sonra eski açık anahtar kaydını kaldırın.
- Geçiş boyunca gerektiğinde eski seçiciye dönebileceğiniz bir planı hazır tutun.
DKIM Anahtarı Hangi Durumlarda Yenilenmeli?
Planlı yenilemelerin sıklığını risk temelli bir anahtar yönetimi politikasına göre belirleyin. Özel anahtarın uzun süre aynı sistemlerde tutulması, anahtara erişebilen yönetici ve otomasyon hesabı sayısının artması ve anahtarın yedeklerde kontrolsüz biçimde çoğalması riski artırabilir. Buna karşılık çok sık ve denetimsiz yenileme yapmak da yanlış DNS kaydı, unutulmuş gönderici veya eksik geri dönüş planı nedeniyle teslimat hatasına yol açabilir.
Aşağıdaki durumlar planlı veya acil bir DKIM anahtarı yenilemesini gerektirebilir:
- Özel anahtar sızıntısı şüphesi: Anahtara yetkisiz bir kişinin veya hizmetin erişmiş olabileceğini ya da anahtarın günlük dosyalarına yazıldığını düşünüyorsanız normal bakım takvimini beklemeyin; eski anahtarla imzalamayı hemen durdurun ve temiz bir anahtarı devreye alın.
- İmzalama altyapısının değişmesi: E-posta sağlayıcısı, güvenlik geçidi, bulut hizmeti veya anahtar saklama sistemi değiştiğinde yeni bir anahtar ve seçiciyle temiz geçiş yapın.
- Algoritma veya anahtar boyutu güncellemesi: Kullandığınız algoritma veya anahtar boyutu güncel güvenlik gereksinimlerini karşılamıyorsa yeni bir anahtar oluşturun. RSA imza algoritmasını kullanan yeni kurulumlarda en az 2048 bitlik anahtarı tercih edin, SHA-256 özetleme yöntemiyle imzalayın ve hizmetinizin bu yapılandırmayı desteklediğini doğrulayın.
- Yetki ve personel değişikliği: Anahtar yönetimine erişen ekip, dış hizmet veya yönetici hesabı değiştiğinde eski erişimin kapandığını doğrulayın; gerekirse anahtarı da yenileyin.
- Kurumun anahtar bakım politikası: Kurum içi güvenlik, denetim veya uyum kuralları DKIM anahtarlarının belirli aralıklarla gözden geçirilmesini gerektirebilir. Bu aralık evrensel bir internet standardı değildir; anahtarın açığa çıkma riski, e-posta altyapısının çalışma biçimi ve kurum içi güvenlik kuralları birlikte değerlendirilerek belirlenir.
Planlı DKIM Anahtarı Yenilemesinden Önce Neler Hazırlanmalı?
DKIM seçicisini değiştirmek yalnızca DNS panelindeki bir kaydı düzenlemekten ibaret değildir. Önce alan adınız adına e-posta imzalayan bütün sistemlerin envanterini çıkarın. Ana posta sunucusu, işlem e-postalarını gönderen hizmet, destek platformu, pazarlama hizmeti, faturalama sistemi ve üçüncü taraf uygulamalar farklı seçiciler veya farklı e-posta hizmeti hesapları kullanabilir.
Envanterde her göndericinin alan adını, alt alan adını, mevcut seçicisini, imzalama hizmetini, anahtar konumunu, DNS kaydından sorumlu ekibi ve geri dönüş sorumlusunu belirtin. Bu envanter, yalnız ana sunucuyu yeni anahtara geçirip diğer göndericileri eski veya silinmiş seçicide bırakmanızı önler.
Planlı çalışmadan önce DNS kaydının önbellekte ne kadar tutulabileceğini belirleyen TTL değerini de inceleyin. TTL'yi düşürecekseniz bu değişikliği önceden yapın; eski yüksek TTL ile önbelleğe alınmış yanıtlar kendi süreleri dolana kadar düşük değerden etkilenmez. Yeni seçici daha önce sorgulanmış ve bulunamamışsa, DNS'in olumsuz önbellek süresi de ilk doğrulama zamanını etkileyebilir.
Geri dönüş için eski özel anahtarı ve imzalayıcı ayarını kontrollü biçimde erişilebilir tutun. Erişimi yalnız geçiş ekibiyle sınırlayın ve çalışma tamamlanınca kaldırın. Özel anahtar çevrim içi kontrol araçlarına, destek taleplerine veya DNS paneline yüklenmemelidir.
DKIM Anahtarı Planlı Olarak Nasıl Yenilenir?
Anahtar yönetimi sizdeyse geçiş sırası yeni anahtarın hazırlanması, açık anahtarın DNS'te yayımlanması, imzalamanın yeni seçiciye alınması, paralel çalışma ve eski kaydın kontrollü kaldırılmasıdır.
Yeni Seçici ve Anahtar Çiftini Hazırlama
Mevcut seçiciden farklı, benzersiz ve yönetilebilir bir seçici adı belirleyin. Seçici adında tarih bulunması zorunlu değildir. Seçicinin hangi ortam ve döneme ait olduğunu kayıt sisteminde kolayca anlayabileceğiniz bir adlandırma kullanın. Seçici adı alan adıyla birleşerek yeni bir DNS kayıt adı oluşturur; bu sayede eski ve yeni açık anahtar aynı anda yayımlanabilir.
Anahtar çiftini imzalama hizmetinin kendi güvenli anahtar üretme işleviyle veya kurumun onaylı anahtar yönetim sistemiyle oluşturun. Özel anahtarı en az yetkiyle koruyun; açık anahtar ise DKIM TXT kaydında yayımlanır. E-posta sağlayıcısı anahtarı kendi tarafında yönetiyorsa anahtarı dışa aktarmaya çalışmak yerine yedekleme ve kurtarma sorumluluğunun kimde olduğunu netleştirin.
Açık Anahtarı DNS'te Yayımlama
Yeni kayıt, secici._domainkey.ornek.com gibi bir ad altında yayımlanır. TXT kaydındaki açık anahtarın eksiksiz olduğundan, fazladan boşluk veya kopyalama sırasında eklenen görünmez karakterler içermediğinden ve aynı ad altında çelişen ikinci bir DKIM kaydı bulunmadığından emin olun. Bazı DNS panelleri uzun metni birden fazla parça halinde gösterir; parçalar aynı TXT kaydının bölümleriyse DNS yanıtında birleştirilerek okunabilir.
Kaydı ekledikten sonra yalnız panelde görünmesine güvenmeyin. Bütün yetkili DNS sunucularının aynı yanıtı verdiğini, seçicinin doğru alan adına eklendiğini ve açık anahtarın dışarıdan çözümlenebildiğini kontrol edin. DKIM Kaydı Kontrolü, alan adı ve seçici için yayımlanan açık kaydın erişilebilirliğini denetlemek amacıyla kullanılabilir; araç hiçbir zaman özel anahtara ihtiyaç duymaz.
İmzalamayı hemen başlatmak yerine, yeni kaydın bütün yetkili DNS sunucularından tutarlı biçimde döndüğünü doğrulayın. Özellikle kayıt daha önce yanlışlıkla sorgulandıysa olumsuz önbellekler, yeni kaydın bazı alıcılarda geç görülmesine neden olabilir.
Yeni Seçiciyle İmzalamayı Başlatma
DNS doğrulandıktan sonra imzalama hizmetini yeni seçici ve yeni özel anahtarla yapılandırın. Değişikliği mümkünse düşük riskli bir gönderim grubunda veya kontrollü bir bakım penceresinde başlatın. Birden fazla imzalayıcı varsa hepsini aynı anda değiştirmeyin. Önce hangi düğümün hangi anahtarı kullandığını izleyebileceğiniz küçük bir grupla başlayın.
Test için kullandığınız alıcılara ileti gönderin. İleti başlığındaki DKIM-Signature alanında s= etiketinde yeni seçicinin, d= etiketinde doğru imzalama alan adının bulunduğunu kontrol edin. Alıcı tarafındaki Authentication-Results (kimlik doğrulama sonuçları) alanında DKIM sonucunun başarılı görünmesi, DNS'teki açık anahtar ile iletideki imzanın eşleştiğini gösterir.
Eski Açık Anahtar Kaydını Geçiş Boyunca Yayımlama
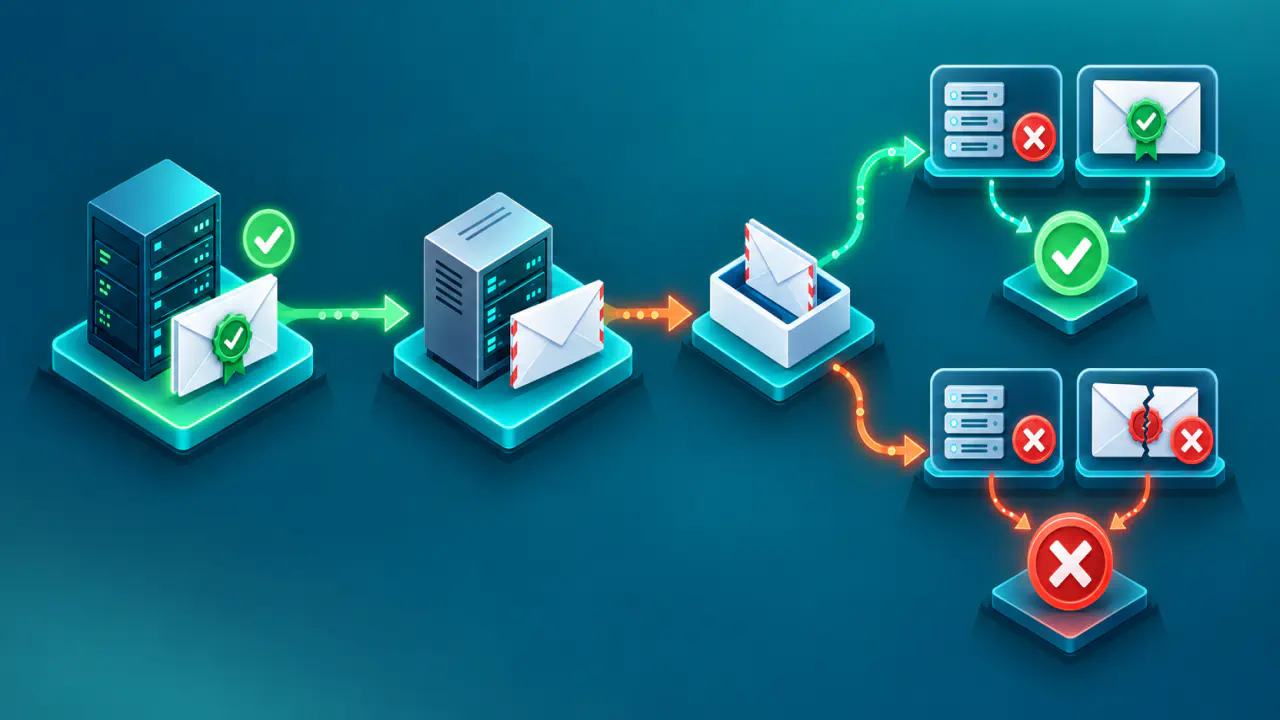
Yeni imzalama başladıktan sonra eski açık anahtarın DNS kaydını koruyun. Eski seçiciyle daha önce imzalanmış iletiler gönderim kuyruğunda, yeniden deneme sürecinde veya iletimi devralan başka bir posta sunucusunda bekliyor olabilir. Bu iletiler alıcıya ulaştığında doğrulayıcı eski seçicinin açık anahtarını bulabilmelidir.
Paralel çalışma, aynı iletinin iki anahtarla imzalanmasını zorunlu kılmaz. Çoğu geçişte yeni iletiler yalnız yeni seçiciyle imzalanır; eski açık anahtar kaydı ise gecikmeli iletilerin doğrulanabilmesi için DNS'te tutulur. Bazı platformlar geçici çift imzayı destekleyebilir, ancak bu özellik evrensel değildir; çift imzayı geçişin temel koşulu saymayın.
Eski Açık Anahtar Kaydını Kaldırma
Eski kaydı yalnız takvimde belirlenen gün geldiği için silmeyin. Önce hiçbir gönderim sisteminin eski seçiciyle yeni ileti imzalamadığını, posta kuyruklarındaki bekleme ve yeniden deneme sürelerinin sona erdiğini, eski TTL ile önbelleğe alınmış yanıtların süresinin dolduğunu ve yeni seçicinin farklı e-posta hizmetlerinde sorunsuz doğrulandığını teyit edin.
Bu koşullar sağlandıktan sonra yönetimini üstlendiğiniz eski DKIM TXT kaydını kaldırabilirsiniz. E-posta sağlayıcısının dönüşümlü kullandığı kalıcı CNAME kayıtları bu kaldırma adımının dışındadır. Kurumsal saklama ve geri dönüş süresi tamamlanınca eski özel anahtarı güvenli biçimde silin veya erişilemez hale getirin. Planlı geçişte eski özel anahtarı süresiz saklamak, yenilemenin erişim riskini azaltma amacını zayıflatır.
Planlı Geçiş ile Acil Anahtar İptali Arasındaki Fark Nedir?
Planlı bakım ile anahtar sızıntısında aynı kararları uygulamayın. Aşağıdaki karşılaştırma, eski özel anahtarla imzalamanın ne zaman durdurulacağını, açık anahtar kaydının ne kadar tutulabileceğini ve geri dönüşün nasıl ele alınacağını gösterir.
| Karşılaştırma noktası | Planlı Yenileme | Sızıntı veya Ele Geçirme Şüphesi |
|---|---|---|
| Öncelik | Teslimatı bozmadan kontrollü geçiş | Yetkisiz imzalamayı mümkün olan en kısa sürede durdurma |
| Eski özel anahtar | Geri dönüş için kısa süre, sınırlı erişimle tutulabilir | İmzalama hemen durdurulur ve erişim kayıtları incelenir |
| Eski açık anahtar kaydı | Gecikmeli iletiler ve DNS önbellekleri için geçiş süresince yayımlanır | Yetkisiz imzaların doğrulanma riskine göre hızla kaldırılır veya iptal edilir; gecikmiş meşru iletilerin DKIM doğrulaması başarısız olabilir |
| Geri dönüş | Eski seçiciye kontrollü dönüş mümkündür | Şüpheli anahtara geri dönülmez; geri dönüş yeni ve temiz bir anahtarla yapılır |
| İzleme | Teslimat, DKIM sonucu ve gönderici envanteri izlenir | Bunlara ek olarak yetkisiz gönderim, hesap erişimi ve olay kapsamı araştırılır |
Sızıntı şüphesinde eski özel anahtarla imzalamayı hemen durdurun. Yetkisiz erişimi kapatın ve yeni anahtarı güvenli bir ortamda üretip devreye alın; aynı erişim açığı yeni anahtarın da sızmasına yol açabilir. Eski açık anahtar kaydını kaldırma veya p= alanı boş bırakılmış bir iptal kaydı yayımlama zamanını, yetkisiz imzaların doğrulanma riski ile gecikmiş meşru iletilerin doğrulanma ihtiyacını birlikte değerlendirerek belirleyin. DNS önbelleği yüzünden iptal bilgisi bütün doğrulayıcılara aynı anda ulaşmaz.
DNS Önbelleği Yeni DKIM Anahtarını Nasıl Etkiler?
Yeni açık anahtar kaydını aynı seçici adı altında eskisinin yerine yayımlamak, geçişte en sık görülen önbellek sorunlarından birini oluşturur. İmzalayıcı yeni özel anahtarla ileti üretirken bazı alıcılar eski açık anahtarı önbellekten okuyabilir ve imzayı başarısız sayabilir. Yeni bir seçici kullanmak, iki anahtarın farklı DNS adlarında aynı anda bulunmasını sağlayarak bu çakışmayı önler.
TTL yalnız kaydın ne kadar süre önbellekte tutulabileceğini belirtir; bütün doğrulayıcıların kaydı aynı anda yenilemesini garanti etmez. Yetkili DNS sunucularının aynı yanıtı verip vermediğini, olumsuz önbellek süresini ve DNS sağlayıcısının yayın gecikmesini ayrıca kontrol edin. Planlı yenilemeden önce TTL'yi düşürebilirsiniz; çalışma bittikten sonra değeri gereksiz yere çok düşük bırakmayın, aksi halde DNS sorgu yükü artabilir.
Planlı Geçişte Eski Seçiciye Nasıl Dönülür?
Geri dönüş planına, yeni seçiciyle imzalamada sorun çıkarsa hangi ekibin hangi ayarı geri alacağını yazın. Eski DNS kaydını ve imzalama yapılandırmasını geçiş boyunca erişilebilir tutarsanız sorunlu düğümleri yeniden eski seçiciye alabilirsiniz. Anahtar sızıntısında eski anahtara dönmeyin; bunun yerine ikinci bir temiz anahtar ve seçici hazırlayın.
DKIM Geçişi Nasıl Doğrulanır ve İzlenir?
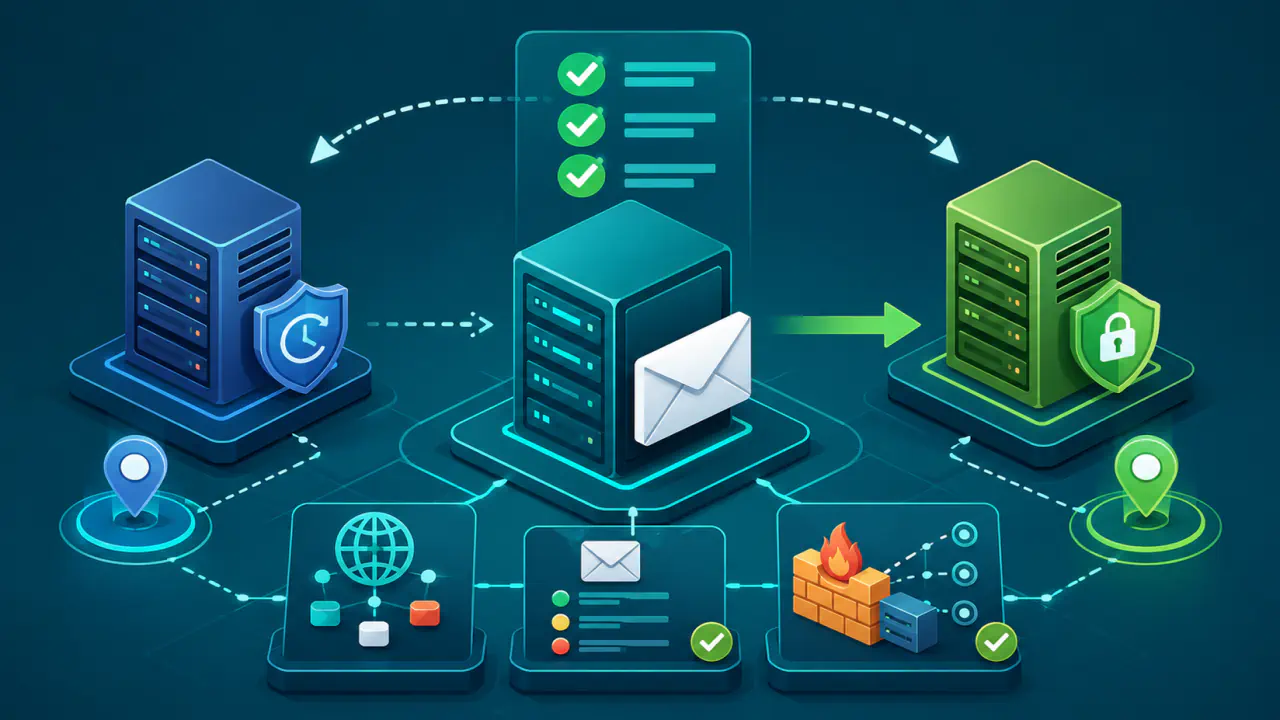
Tek bir test iletisinin geçmesi bütün gönderim yollarının doğru yapılandırıldığını kanıtlamaz. Alan adınız adına imza atan her e-posta sağlayıcısını ve uygulamayı ayrı ayrı kontrol edin. Farklı alt alan adları, bölgesel sunucular ve yedek gönderim kanalları kullanıyorsanız bunların her birinden test iletisi gönderin.
- Yeni ve eski seçici kayıtlarını bütün yetkili DNS sunucularında karşılaştırın.
- İşlem, destek, pazarlama ve diğer gönderim yollarından ayrı test iletileri oluşturun.
- DKIM-Signature içindeki s= ve d= değerlerini, alıcı sonucundaki DKIM durumuyla birlikte inceleyin.
- Posta sunucusu günlüklerinde anahtar yükleme, imzalama ve DNS erişim hatalarını izleyin.
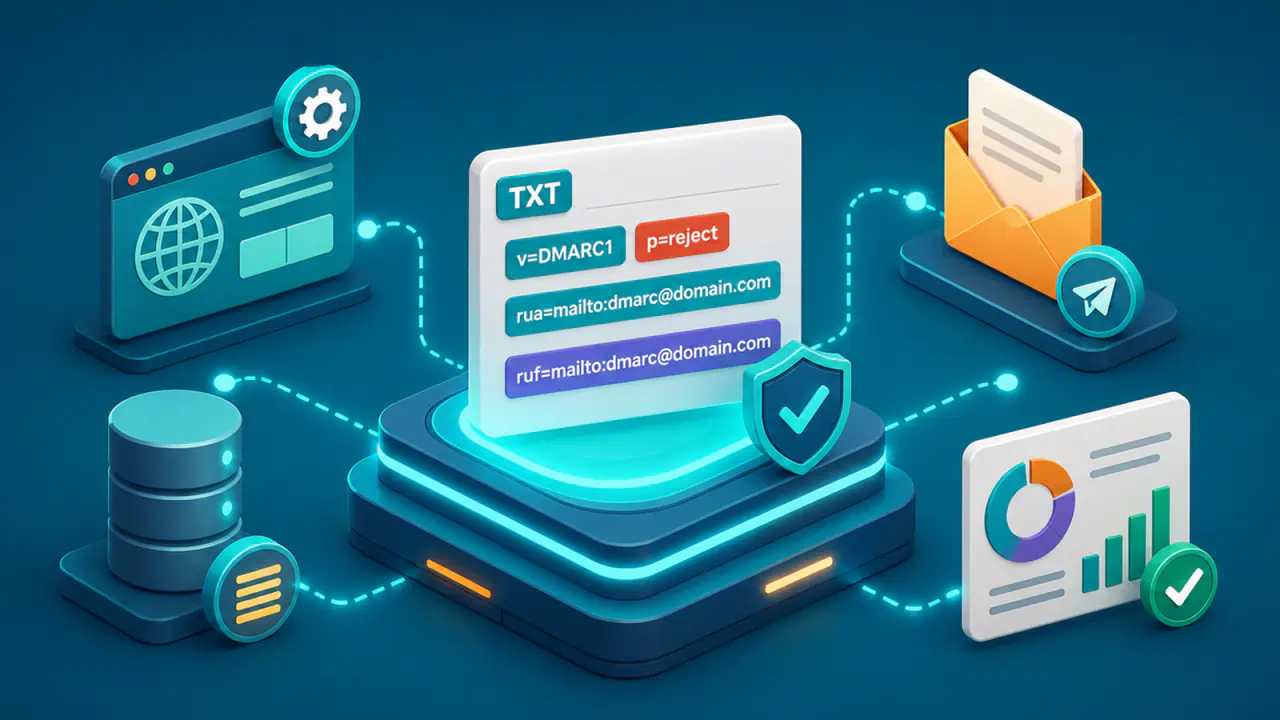
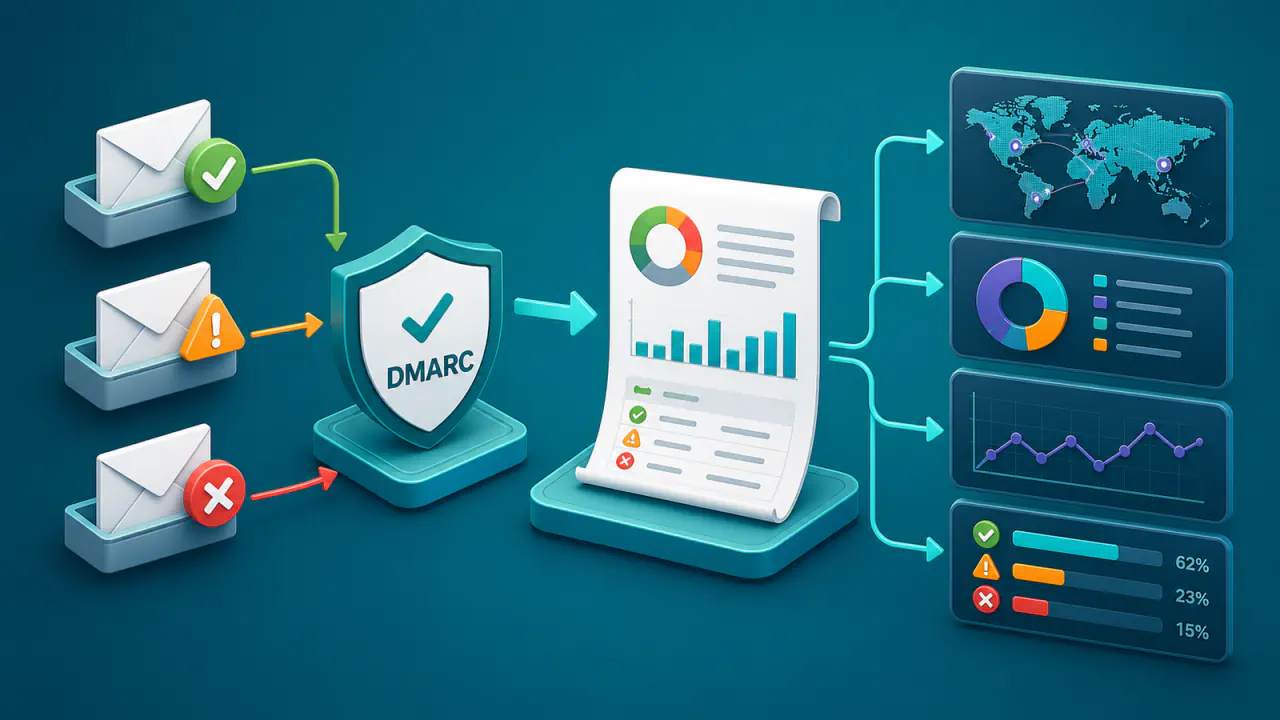
- DMARC toplu raporlarında ve e-posta sağlayıcısının teslimat raporlarında DKIM başarısızlıklarının artıp artmadığını kontrol edin; seçici bilgisinin her raporda yer almayabileceğini dikkate alın.
- Eski seçiciyle yeni imza üreten unutulmuş bir sistem kalmadığını doğrulayın.
Yalnızca DKIM sonucunun başarılı olması geçişin tamamlandığını göstermez. Yeni anahtarın bütün gönderim kaynaklarında kullanıldığını, eski seçiciyle yeni imza üretilmediğini, teslimat hatalarının olağan düzeyde kaldığını ve planlı yenilemede gerektiğinde eski seçiciye dönebileceğinizi de doğrulayın.
Sık Yapılan DKIM Anahtarı Yenileme Hataları
- DNS kaydı görünmeden imzalamayı değiştirmek: Alıcı yeni seçiciyi sorguladığında açık anahtar bulunamaz ve DKIM doğrulaması başarısız olur.
- Aynı seçiciyi hemen yeniden kullanmak: Eski açık anahtar önbellekteyken yeni özel anahtarla üretilen imzalar eşleşmez.
- Planlı geçişte eski açık anahtar kaydını anında silmek: Kuyrukta bekleyen veya yeniden denenen meşru iletiler eski açık anahtarı bulamaz.
- Üçüncü taraf göndericileri unutmak: Ana posta sunucusu başarılı olsa bile destek, bildirim veya pazarlama hizmetleri eski seçiciyle imza atmaya devam edebilir.
- Yalnız bir alıcıda test yapmak: DNS önbelleğinin yenilenme zamanı ve doğrulama sonucu alıcı ağlara göre değişebilir.
- Özel anahtarı kontrol aracına vermek: DKIM kaydı doğrulaması yalnız DNS'teki açık anahtarla yapılır; özel anahtarın paylaşılması sızıntı oluşturur.
- Geri dönüş sorumlusunu belirlememek: Hata anında DNS kaydını kimin, imzalayıcı ayarını kimin geri alacağı bilinmezse kesinti uzayabilir.
DKIM Anahtarı Yenilemesi Nasıl Kayıt Altına Alınır?
Her yenilemede seçici adını, imzalama alan adını, algoritmayı, anahtar boyutunu, oluşturma tarihini, etkinleştirme zamanını, eski açık anahtar kaydının kaldırıldığı zamanı, sorumlu ekibi ve yenileme gerekçesini kaydedin. Bu kayıt, bir sonraki yenilemede unutulmuş göndericileri bulmayı ve olay sırasında hangi anahtarın hangi dönemde kullanıldığını belirlemeyi kolaylaştırır.
DKIM Anahtarı İçin Bir Sonraki Gözden Geçirme Tarihi Nasıl Belirlenir?
Anahtarı yeniden gözden geçirmek için bir tarih belirleyebilirsiniz, ancak bu tarih anahtarı mutlaka o gün yenilemeniz gerektiği anlamına gelmez. İnceleme sırasında erişim kapsamına, anahtarın yaşına, algoritma uyumuna, e-posta sağlayıcısı değişikliklerine ve önceki olaylara bakın; yenileme kararını bu bulgulara göre verin.