DNS Kayıt Güncellemeleri API ile Nasıl Otomatikleştirilir?
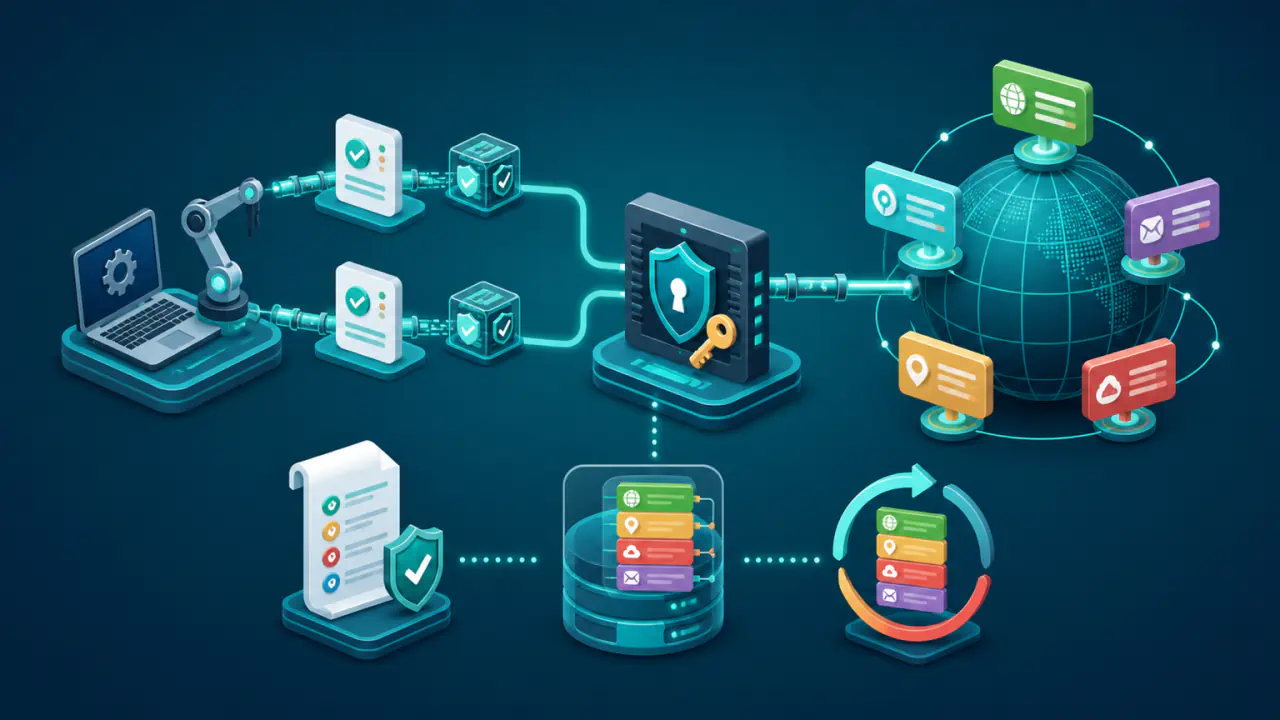
DNS kayıtlarını API üzerinden otomatik güncellemek, bir kayıt adını ve yeni değeri DNS sağlayıcısına göndermekten ibaret değildir. Süreç, değişikliğin kim tarafından, hangi bölge ve kayıt kümesi üzerinde, hangi ön koşulla yapılacağını belirleyen bir değişiklik planıyla başlar.
RFC 2136 dinamik DNS güncellemelerinde ön koşul ve güncelleme mantığını, RFC 3007 ise kimlik doğrulama ve yetkilendirme gereksinimini tanımlar. Bir DNS sağlayıcısının yönetim API'si bu protokolü birebir kullanmasa da otomasyon aynı ilkeleri korumalıdır: yetkiyi daraltmak, mevcut durumu kontrol etmek, hedef durumu uygulamak ve sonucu doğrulamak.
Bu yaklaşımın kapsamı, yalnızca değişen bir IP adresini alan adına yansıtan DDNS (Dynamic DNS) istemcisinden daha geniştir. Burada amaç, yetkili DNS bölgesindeki değişiklikleri izlenebilir, tekrarlanabilir ve gerektiğinde geri alınabilir bir yönetim süreci olarak işletmektir.
DNS API Otomasyonunda Yetki, Doğrulama ve Geri Alma
- Her otomasyon, yalnız gerekli bölge ve kayıt işlemlerine izin veren ayrı bir kimlik bilgisi kullanır.
- Otomasyon, DNS sağlayıcısına istek göndermeden önce bölgeyi, kayıt adını, türü, değeri ve kaydın önbellekte tutulabileceği süreyi belirleyen TTL değerini doğrular.
- Otomasyon mevcut kayıt durumunu okur; koşullu güncelleme desteği veya bütün yazan tarafların uyduğu ortak bir kilit düzeniyle eş zamanlı değişiklikleri korur.
- Tekrarlanan istekler aynı hedef durumu üretir; sonuç belirsizse otomasyon önce kaydı yeniden okur.
- Otomasyon önceki ve sonraki durumu kaydeder, sonucu yetkili sunuculardan doğrular ve geri alma planını hazır tutar.
DNS API Yetkilerini ve Kimlik Bilgisinin Kapsamını Sınırlandırma
DNS yazma yetkisi, yanlış kullanıldığında web, e-posta ve hizmet keşfi gibi birden fazla sistemi etkileyebilir. Bu nedenle genel hesap parolası veya tüm bölgelerde tam yetkili tek bir anahtar yerine, iş yüküne özel ve kapsamı dar bir API kimlik bilgisi tercih edilmelidir.
DNS API Anahtarının İzinlerini Daraltma
Kimlik bilgisi mümkünse yalnız hedef bölgeye, gerekli kayıt türlerine ve okuma, oluşturma, değiştirme veya silme gibi gereken eylemlere izin vermelidir. Geliştirme, test ve üretim ortamları farklı kimlik bilgileri kullanmalı; bir ortamın ele geçirilmesi diğer bölgelerde değişiklik yetkisi vermemelidir.
DNS sağlayıcısı bölge veya eylem bazlı yetki sunmuyorsa bu sınırlama otomasyon katmanında izin listeleriyle desteklenebilir. Ancak uygulama içi kontrol, DNS sağlayıcısının yetkilendirmesinin yerini tam olarak tutmaz; anahtarın erişebildiği kapsam, olası zararın büyüklüğünü belirler.
DNS API Anahtarını Saklama ve Yenileme
API anahtarı kaynak kodunda, yapılandırma deposunda, komut satırı geçmişinde veya günlüklerde tutulmamalıdır. Kimlik bilgisini çalışma anında bir gizli bilgi yöneticisinden alın. DNS sağlayıcısı kısa süreli belirteç destekliyorsa kalıcı API anahtarı yerine bu seçeneği kullanın.
API anahtarını yenisiyle değiştirme ve iptal etme sürecini önceden test edin. Eski kimlik bilgisinin ne zaman devre dışı bırakılacağını, yeni kimlik bilgisinin hangi iş yüklerine dağıtıldığını ve başarısız dağıtımda nasıl geri dönüleceğini kaydedin.
DNS Değişiklik Girdilerinin Önceden Doğrulanması
API'nin isteği kabul etmesi, değişikliğin kurumsal politika veya DNS kuralları açısından doğru olduğu anlamına gelmez. Otomasyon, DNS sağlayıcısının doğrulamasından önce kendi girdi ve politika kontrollerini çalıştırmalıdır.
Bölge ve Kayıt Kimliği
Hedef bölge bir izin listesinden seçilmeli; kullanıcıdan veya başka bir sistemden gelen serbest metin doğrudan bölge kimliği olarak kullanılmamalıdır. Kayıt adı, bölge köküyle ilişkisi kurulmuş tam bir ad olarak standart biçime dönüştürülmeli ve benzer görünen farklı bölgelerin karıştırılması önlenmelidir.
Aynı ad ve türde birden fazla değer bulunabildiği için otomasyon, tek kayıt ile kayıt kümesi arasındaki farkı DNS sağlayıcısının modeline göre açıkça ele almalıdır. Bazı API'ler tek değeri değil bütün kayıt kümesini değiştirir; eksik değer listesi mevcut kayıtların istemeden silinmesine yol açabilir.
Tür, Değer ve TTL Kontrolleri
A kaydında IPv4, AAAA kaydında IPv6 adresi kullanılmalıdır. MX ve NS hedefleri geçerli alan adı biçiminde olmalı; TXT içerikleri DNS sağlayıcısının kaçış ve parçalara ayırma davranışına göre doğrulanmalıdır. Standart CNAME kaydı, zorunlu SOA ve NS kayıtlarının bulunduğu bölge kökünde kullanılamaz. Aynı adda CNAME ile başka kayıtların birlikte bulunmasına ilişkin DNS kuralları ve DNS sağlayıcısına özgü kayıt özellikleri ayrıca denetlenmelidir.
TTL için tek bir evrensel değer yoktur. Otomasyon, DNS sağlayıcısının alt ve üst sınırlarını, hizmetin değişiklik sıklığını ve önbellek etkisini dikkate alan onaylı bir aralık kullanmalı; olağan dışı TTL değerlerini ayrı onaya göndermelidir.
Tekrarlanan İsteklerde Aynı Sonucu Koruma
DNS otomasyonu, “şu değeri ekle” gibi tekrarlandığında çoğalma oluşturabilecek komutlar yerine “bu kayıt kümesinin hedef durumu şudur” modelini kullanmalıdır. İşlem tekrar çalıştığında mevcut durum hedefle aynıysa yeni bir yazma isteği göndermeden başarılı sayılabilir.
Değişiklikten önce mevcut kayıt kümesi ve DNS sağlayıcısının sunduğu sürüm numarası, kaynağın sürümünü tanımlayan ETag veya benzeri eş zamanlılık bilgisi okunmalıdır. DNS sağlayıcısı koşullu güncellemeyi destekliyorsa yazma isteği, sunucu tarafında denetlenen bu sürüm koşuluyla gönderilmelidir. Desteklemiyorsa kaydı yeniden okumak tek başına çakışmayı önlemez; okuma ile yazma arasında başka bir değişiklik yapılabilir. Kayıt kümesi için ortak bir kilit veya sıralı iş kuyruğu ancak aynı kaydı değiştiren bütün otomasyonlar ve yöneticiler bu düzene uyarsa koruma sağlar.
Her değişikliğe benzersiz bir işlem kimliği atamak, denetimi ve yeniden denemeyi kolaylaştırır. DNS sağlayıcısı, tekrarlanan aynı isteği tanımak için idempotency key sunuyorsa aynı işlem yeniden denenirken aynı anahtar kullanılmalıdır. Bu özellik yoksa yerel işlem kimliği yalnız izlemeye yardımcı olur; DNS sağlayıcısının yinelenen yazmayı engellemesini sağlamaz. Sonuç, işlem durumu ve mevcut kayıt birlikte değerlendirilerek doğrulanmalıdır.
Yazma İşlemi, Hata Sınıflandırması ve Yeniden Deneme
Her hata aynı biçimde yeniden denenmemelidir. Yetki, doğrulama veya bulunamayan bölge gibi kalıcı istemci hataları otomatik tekrara alınmamalı; oran sınırı, geçici sunucu hatası veya ağ kesintisi gibi durumlar kontrollü yeniden deneme politikasına bağlanmalıdır.
DNS sağlayıcısının bildirdiği bekleme süresine uyun. Sağlayıcı süre bildirmiyorsa artan bekleme ve küçük rastgele gecikme kullanarak isteklerin aynı anda yığılmasını azaltın. Yeniden deneme sayısı ve toplam süre sınırlı olmalıdır. Sınır aşıldığında işlem sonsuza kadar yinelenmemeli; sorumlu kişinin incelemesine veya denetimli bir iş kuyruğuna aktarılmalıdır.
İstek gönderildikten sonra yanıt alınamadan zaman aşımı oluşursa yazmanın uygulanıp uygulanmadığı bilinmez. Önce DNS sağlayıcısının sunduğu işlem durumu veya yönetim API'sindeki kayıt kontrol edilmelidir. Yetkili sunucuda eski yanıtın görülmesi işlemin başarısız olduğunu kanıtlamaz; değişiklik henüz sunuculara dağıtılmamış olabilir. İşlem beklemedeyse yeni yazma göndermeden izlemeyi sürdürün. Yeniden deneme ancak API'nin aynı isteği güvenle yineleme kuralları ve mevcut kayıt durumu dikkate alınarak yapılmalıdır.
Denetim Kaydı ve Gizli Verilerin Korunması
Denetim kaydı yalnız API'nin HTTP durum kodundan oluşmamalıdır. İşlem kimliği, otomasyonu çalıştıran iş yükü, onaylayan kişi veya süreç, zaman, hedef bölge, kayıt adı ve türü, önceki durum, istenen durum, DNS sağlayıcısının istek kimliği, doğrulama sonucu ve geri alma referansı birlikte tutulmalıdır.
Günlükler kimlik bilgisi, yetkilendirme başlığı veya hassas TXT içeriğini açık biçimde içermemelidir. Hassas değerler için maskeleme, kriptografik özet veya yalnız değişiklik yapıldığını gösteren kayıt kullanılabilir; hangi alanların saklanacağı kurumun güvenlik ve saklama politikasına göre belirlenmelidir.
Denetim kaydını sonradan silinemeyen veya değişiklik geçmişini koruyan bir depoda tutmak, olay incelemesini daha güvenilir kılar. Günlük erişimi de sınırlandırılmalıdır; DNS değişiklik geçmişi altyapı yapısı hakkında önemli bilgiler içerebilir.
Yetkili Sunucularda Sonuç Doğrulaması
API yanıtının başarılı olması, bütün yetkili sunucuların yeni veriyi sunduğunu veya önbelleğe alınmış yanıtların sona erdiğini göstermez. İlk doğrulamada DNS sağlayıcısının yetkili DNS sunucularını doğrudan sorgulayın; kayıt adını, türünü, değerini ve TTL değerini karşılaştırın.
Birden fazla yetkili sunucu varsa her biri kontrol edilmeli ve seri numarası ya da DNS sağlayıcısına özgü eşitleme davranışı tek başına yeterli kanıt sayılmamalıdır. Recursive resolver (özyinelemeli DNS çözümleyicisi) yanıtları önbelleğe alır; bu nedenle yetkili sunucular tutarlı hale geldikten sonra seçilmiş kurumsal ve genel recursive resolver sistemlerinden yapılan sorgular, önbellek etkisini gözlemlemek için kullanılabilir.
TTL, önceki yanıtın recursive resolver önbelleğinde ne kadar süre kalabileceğini etkiler; API işlemini hızlandırmaz. Yeni eklenen bir ad için daha önce alınmış olumsuz yanıtların önbelleği de görünürlüğü geciktirebilir, bu nedenle “başarılı güncelleme” ile “her istemcinin yeni yanıtı görmesi” ayrı durumlar olarak izlenmelidir.
Geri Alma Planını Değişiklikten Önce Hazırlama
Geri alma için yalnız eski değeri hatırlayıp yeniden yazmak yeterli değildir. Otomasyon değişiklik öncesinde kayıt kümesinin tam kopyasını, TTL değerini ve sürüm bilgisini saklamalı; geri alma işlemi bu kopyaya göre hazırlanmalıdır.
Geri alma da normal değişiklik gibi ön koşullu çalışmalıdır. İlk güncellemeden sonra başka bir kişi veya süreç kaydı değiştirdiyse eski görüntüyü doğrudan yazmak yeni ve geçerli değişikliği silebilir; bu durumda otomatik geri alma durmalı ve çakışma incelemeye alınmalıdır.
Birden fazla kayıt içeren değişiklikte, DNS sağlayıcısının toplu isteği atomik, yani ya bütünüyle uygulanan ya da hiç uygulanmayan bir işlem olarak sunup sunmadığı kontrol edilmelidir. Atomik bir yönetim işlemi bile değişikliklerin bütün yetkili sunucularda aynı anda görünmesini garanti etmez. Adımların sırası ve kısmi görünürlükte uygulanabilecek telafi işlemleri önceden belirlenmelidir. Hizmet kesintisini azaltan sıra, kayıt türüne ve uygulamanın eski-yeni değerlerle birlikte çalışabilmesine bağlıdır; evrensel bir yazma sırası varsayılmamalıdır.
DNS Otomasyonunu Test Bölgesinde Deneme
Otomasyon, üretime geçmeden önce aynı doğrulama, yazma, hata ve geri alma yollarını test bölgesinde çalıştırmalıdır. DNS sağlayıcısının deneme modu varsa kullanılabilir; yoksa yazma yapılmadan oluşturulan değişiklik planı, onay sürecinin temel girdisi olmalıdır.