127.0.0.1 Nedir ve Ne İşe Yarar?
127.0.0.1, IPv4 için ayrılmış loopback (geri döngü) adresidir. Bir uygulama bu adrese veri gönderdiğinde işletim sistemi trafiği fiziksel ağa çıkarmadan kendi ağ katmanına geri yönlendirir.
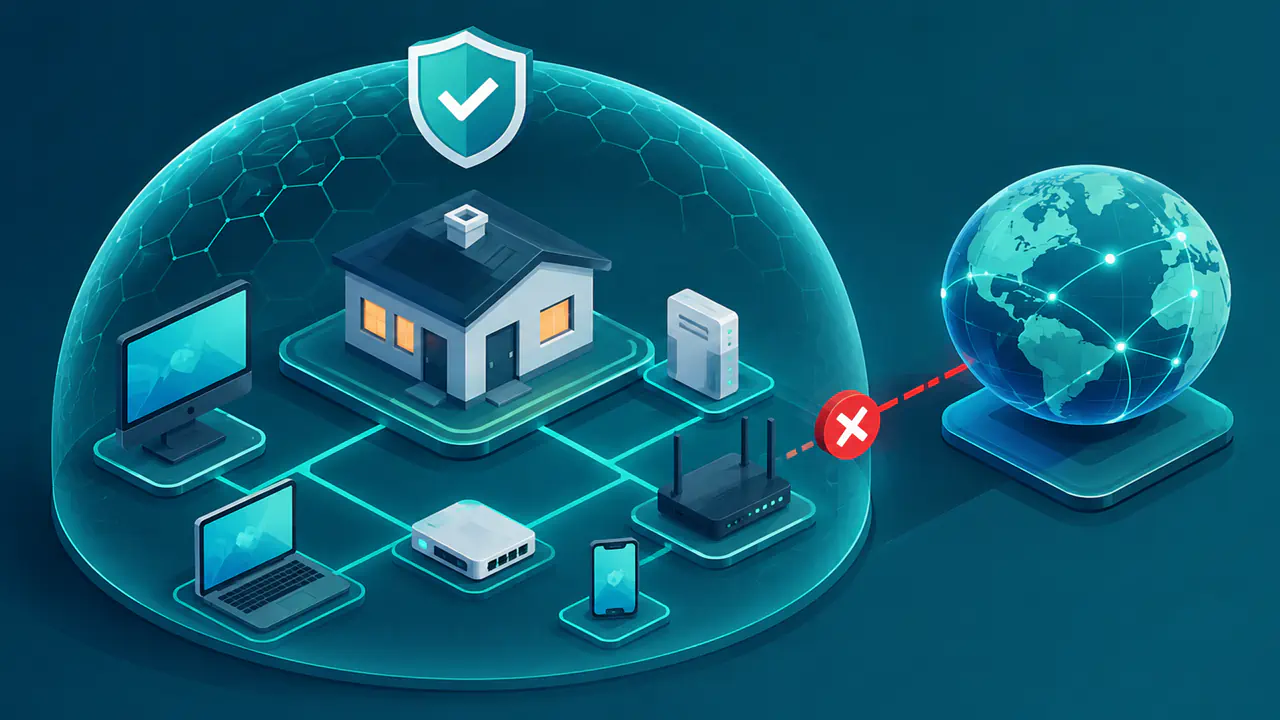
Tarayıcıda 127.0.0.1 görülmesi, çoğunlukla aynı işletim sistemi ağ ortamında çalışan yerel bir web sunucusuna, yönetim arayüzüne veya uygulamaya erişildiğini gösterir. Trafik modeme, Wi-Fi ağına ya da kablolu Ethernet ağına gönderilmez. İnternet bağlantısı kesik olsa bile ilgili yerel servis çalışıyorsa iletişim kurulabilir.
localhost ise bir IP adresi değil, aynı yerel ortamı belirtmek için özel işlem gören bir addır. Çoğu sistemde IPv4 loopback adresine, IPv6 kullanıldığında ise ::1 adresine çözümlenebilir. Bu nedenle localhost ile 127.0.0.1 çoğu zaman aynı servise götürür; ancak biri ad, diğeri doğrudan IPv4 adresidir.
Loopback Trafiği Nasıl Çalışır?
Bir uygulama 127.0.0.1 hedefine paket oluşturduğunda işletim sistemi, hedefin loopback bloğunda olduğunu tanır. Paket fiziksel ağ kartına iletilmez; sanal loopback arayüzünde işlenerek aynı yerel ağ ortamındaki alıcı uygulamaya döndürülür. İnternet standardı RFC 1122, 127 ile başlayan bu adreslerin ana sistem dışındaki bir ağda görünmemesi gerektiğini belirtir.
Bu yol, uygulamaların internet üzerindeki iletişimin temelini oluşturan TCP/IP ağ yığınını dış bağlantı kurmadan kullanmasını sağlar. Örneğin tarayıcı ile aynı bilgisayardaki web sunucusu arasında TCP bağlantısı kurulabilir. Port, aynı IP adresinde hangi uygulama uç noktasının kullanılacağını belirtir. Veri fiziksel ağdan geçmese de işletim sisteminin ağ yığını, portlar ve uygulama izinleri işlemeye devam eder.
Loopback iletişiminin çalışması, dış ağın sağlıklı olduğunu göstermez. Modem, DNS, internet servis sağlayıcısı ve uzak sunucular bu yolun dışında kalır. Benzer biçimde loopback adresine ulaşılamaması da tek başına fiziksel ağ arızası anlamına gelmez.
127.0.0.0/8 Bloğu Ne Anlama Gelir?
IANA, 127.0.0.0/8 bloğunu loopback için özel amaçlı adres alanı olarak kaydeder. /8 gösterimi, ilk sekiz biti 127 olan 127.0.0.0 ile 127.255.255.255 arasındaki bütün IPv4 adreslerini kapsar. Bu adresler küresel olarak erişilebilir veya yönlendirilebilir genel adresler değildir.
127.0.0.1 günlük kullanımda standart hedef haline gelmiştir; ancak özel amaç yalnız bu tek adresle sınırlı değildir. Aynı bloktaki başka 127.x.x.x adresleri de loopback kapsamındadır. Bazı uygulamalar yalnız 127.0.0.1 adresini varsaydığı için taşınabilir yapılandırmalarda genellikle bu adres tercih edilir.
Fiziksel bir ağ arayüzünden 127.0.0.0/8 kaynaklı veya hedefli paket görülmesi normal loopback davranışı değildir. Ağ cihazları bu bloğu internette başka bir sisteme ulaşmak için yönlendirmemelidir.
localhost ile 127.0.0.1 Arasındaki Fark Nedir?
localhost ve .localhost altındaki adlar özel kullanıma ayrılmıştır. Standartlara uygun ad çözümleme kitaplıklarının bu adları yerel olarak loopback adresine eşleştirmesi ve sorguyu yapılandırılmış DNS sunucusuna göndermemesi beklenir. Yerel ad eşleme dosyası olan hosts dosyası da bu eşlemeyi içerebilir; ancak kullanıcının 127.0.0.1 adresini çalıştırmak için dosyaya ayrıca kayıt eklemesi gerekmez.
Uygulama localhost adını kullandığında IPv4 için 127.0.0.1, IPv6 için ::1 dönebilir ve adreslerin denenme sırası sisteme göre değişebilir. Sunucu yalnız 127.0.0.1 üzerinde dinliyor, tarayıcı önce ::1 adresini deniyorsa bağlantı başarısız olabilir veya diğer adrese geçiş gecikebilir. Sayısal 127.0.0.1 hedefi ise ad çözümlemesi gerektirmez ve doğrudan IPv4 yolunu seçer.
127.0.0.1 Hangi Amaçlarla Kullanılır?
127.0.0.1, uygulamaları dış ağa açmadan denemek, yerel servisleri birbirine bağlamak ve işletim sisteminin loopback yolunu kontrol etmek için kullanılır.
Yerel Web Sitesi ve Uygulama Testleri
Bir geliştirici, henüz yayımlanmamış bir web sitesini veya API’yi kendi bilgisayarında çalıştırabilir. Tarayıcı 127.0.0.1 adresine bağlandığında istek aynı yerel ortamda çalışan sunucuya gider. Başka cihazlar, kendi tarayıcılarına 127.0.0.1 yazarak bu sunucuya ulaşamaz. Servis yerel ağa da açılmışsa diğer cihazlar sunucunun yerel ağ IP adresini ve uygun portunu kullanır.
Aynı Ortamdaki Servisler Arası İletişim
Uygulama, veritabanı, önbellek ve arka plan işlemleri yalnız loopback üzerinde bağlantı kabul edecek şekilde yapılandırılabilir. Bu tercih yanlışlıkla dış ağa açılma riskini azaltır ve bileşenlerin yerel bir port üzerinden haberleşmesini sağlar.
TCP/IP İşlevlerini Sınama
ping 127.0.0.1 komutu, ICMP yankı isteğiyle işletim sisteminin IPv4 loopback yolundan yanıt alınıp alınmadığını sınar. Başarılı sonuç belirli bir web sunucusunun çalıştığını, bir TCP portunun açık olduğunu, DNS’nin doğru olduğunu veya internet bağlantısının bulunduğunu göstermez.
Yerel Yönetim Arayüzleri
Bazı masaüstü uygulamaları yönetim ekranını tarayıcıda açar ve yalnız 127.0.0.1 üzerinde bağlantı kabul eder. Böylece arayüz doğrudan yerel ağa sunulmaz. Yine de erişim kontrolü, oturum güvenliği ve hassas işlemler için doğrulama gereksinimi ortadan kalkmaz.
Dinleme Adresi ve Port Ne Anlama Gelir?
Bir sunucu uygulamasının belirli bir adres ve portta istek kabul etmesine dinlemek denir. Port, IP adresi ve taşıma protokolüyle birlikte uygulama uç noktasını belirtir. TCP ile UDP aynı port numarasını ayrı uygulamalar için kullanabilir. Örneğin http://127.0.0.1:8080 adresindeki 8080 porttur; http ise HTTP protokolünü seçer.
Bir servis yalnız 127.0.0.1 üzerinde dinliyorsa normal koşullarda aynı yerel ağdaki başka bilgisayar doğrudan bağlanamaz. Diğer bilgisayarda yazılan 127.0.0.1 yine o bilgisayarın kendisini gösterir. Servisin yerel ağdan erişilebilmesi için uygun ağ arayüzünde dinlemesi ve güvenlik duvarının bağlantıya izin vermesi gerekir.
0.0.0.0, 127.0.0.1 ile aynı hedef değildir. Bir sunucunun dinleme ayarında 0.0.0.0 çoğu işletim sisteminde mevcut bütün yerel IPv4 arayüzlerinde bağlantı kabul etme anlamına gelir. Bu seçim, servis için loopback dışında yerel ağ veya başka arayüzlerden erişim oluşturabilir. 0.0.0.0 uzak istemcinin bağlanacağı normal bir hedef adres olarak kullanılmamalıdır.
Loopback ve Yerel Ağ Adreslerinin Farkları
::1, IPv6 için tek loopback adresidir. Fiziksel bir arayüze atanmaz; hedefi ::1 olan paket aynı sistemin dışına gönderilmemeli ve IPv6 yönlendiricisi tarafından iletilmemelidir. Bir uygulamanın yalnız ::1 üzerinde dinlemesi, 127.0.0.1 üzerinden de bağlantı kabul ettiği anlamına gelmez.
| İfade | Tür | Temel anlam | Başka cihazdan doğrudan erişim |
|---|---|---|---|
127.0.0.1 | IPv4 adresi | Geçerli yerel ağ ortamının IPv4 loopback hedefi | Hayır |
localhost | Özel kullanım adı | IPv4 veya IPv6 loopback adresine çözümlenebilir | Hayır |
::1 | IPv6 adresi | IPv6 loopback hedefi | Hayır |
0.0.0.0 | Belirtilmemiş IPv4 adresi | Sunucu dinleme ayarında bütün yerel IPv4 arayüzlerini seçebilir | 0.0.0.0 adresine değil, ilgili arayüz adresine |
192.168.x.x | Özel kullanım IPv4 adresi | Yerel ağdaki bir arayüzü veya başka cihazı gösterebilir | Aynı ağ ve güvenlik kurallarına bağlı |
192.168.0.0/16 özel kullanım adres alanıdır; loopback değildir. Örneğin 192.168.1.10 yerel ağdaki başka bir bilgisayarı gösterebilirken 127.0.0.1 her sistemde yalnız o sistemin geçerli yerel ağ ortamına döner.
Yalıtılmış Ortamlarda 127.0.0.1 Nereyi Gösterir?
Container (kapsayıcı), sanal makine veya benzeri yalıtılmış ortamlarda “aynı sistem” sınırı fiziksel bilgisayardan daha dar olabilir. Ayrı bir network namespace (ağ ad alanı) kullanan container içindeki 127.0.0.1, fiziksel ana sistemi değil o container’ın kendi loopback arayüzünü gösterir. Container içinden ana sistemdeki servise erişmek için platformun sağladığı ana sistem adı veya uygun ağ geçidi adresi kullanılabilir; servisin de bu yoldan gelen bağlantıları kabul etmesi gerekir. Ters yöndeki erişim farklıdır: Docker gibi platformlarda port yayımlama, ana sistemin bir portunu container içindeki servise bağlar. Container’ın 127.0.0.1 adresi bu ayardan sonra da kendi ağ ortamına aittir.
Aynı ağ ad alanını paylaşan container’lar birbirlerine localhost üzerinden ulaşabilir; farklı ağ ad alanlarındakiler ise doğrudan ulaşamaz. Ana sistem ağını paylaşma gibi özel çalışma kipleri bu davranışı değiştirebilir. Bu nedenle “servis aynı bilgisayarda” bilgisi, container ortamında tek başına yeterli değildir.
Loopback Kullanımı Güvenlik Sağlar mı?
Yalnız loopback üzerinde dinlemek, normal koşullarda servise dış ağ arayüzlerinden doğrudan bağlanılmasını önler; ancak tek başına tam güvenlik sağlamaz. Aynı ağ ortamındaki başka işlemler bağlantı kurabilir. Örneğin yerel bir vekil sunucu, dışarıdan aldığı istekleri kendi 127.0.0.1 adresinde çalışan servise iletebilir. Tarayıcıya gönderilen içerik de yerel servise istek göndermeyi deneyebilir; tarayıcının erişim kısıtları uygulamanın kendi kontrollerinin yerini almamalıdır.
- Hassas işlemlerde kimlik doğrulama ve yetkilendirme kullanın.
- Tarayıcıdan gelen isteklerde isteğin kaynağını ve oturum bütünlüğünü doğrulayın.
- Gerekli değilse
0.0.0.0yerine açıkça 127.0.0.1 üzerinde dinleyin. - Port yönlendirme, container port yayımlama ve vekil sunucu ayarlarında hangi arayüzün dışarıya açıldığını denetleyin.
- Güvenlik duvarını ve uygulama izinlerini yerel tehdit modeline göre yapılandırın.
TLS ile korunan HTTP biçimi olan HTTPS kullanılacaksa sunucunun TLS için yapılandırılması gerekir. Sertifikanın SAN (Subject Alternative Name) alanı, tarayıcıya yazılan hedefle eşleşmelidir: https://127.0.0.1 için IP adresi türünde 127.0.0.1 kaydı, https://localhost için DNS adı türünde localhost kaydı gerekir. Yalnız localhost adını içeren bir sertifika, doğrudan 127.0.0.1 kullanıldığında yeterli değildir. Sertifikanın geçerlilik süresi ve güven zinciri de tarayıcı tarafından doğrulanmalıdır. Loopback üzerinde olmak, sertifika doğrulamasını otomatik olarak geçerli kılmaz.
127.0.0.1 Açılmıyorsa Neler Kontrol Edilir?
- Servisin çalıştığını doğrulayın: Yalnız adresin var olması web sunucusunun çalıştığı anlamına gelmez.
- Portu kontrol edin: Uygulama 8080 portunda dinliyorsa yalnız
http://127.0.0.1yazmak normalde varsayılan 80 portuna bağlantı başlatır. - HTTP ve HTTPS ayrımını kontrol edin: HTTPS bekleyen porta HTTP ile veya tersi biçimde bağlanmak hata üretir.
- IPv4 ve IPv6 dinleme adreslerini karşılaştırın: 127.0.0.1 üzerinde çalışan servis
::1üzerinde çalışmayabilir. - Container sınırını kontrol edin: Tarayıcı ile servis farklı ağ ad alanlarında olabilir.
- Güvenlik duvarı ve vekil ayarlarını inceleyin: Yerel güvenlik yazılımı veya yanlış vekil yapılandırması loopback bağlantısını etkileyebilir.