0.0.0.0 IP Adresi Ne Anlama Gelir?
0.0.0.0, IPv4 içinde normal bir uzak cihazı göstermez. Paketlerde unspecified address (belirtilmemiş adres), sunucu ayarlarında ise bütün yerel IPv4 arayüzlerinde dinleme seçimi olarak kullanılabilir. Sonuna /0 eklendiğinde tek bir adres değil, bütün IPv4 adreslerini kapsayan ağ gösterimi oluşur; yönlendirme tablosunda bu gösterim default route (varsayılan rota) için kullanılır.
Aynı dört sayı bir paket başlığında, sunucu ayarında, yönlendirme tablosunda, güvenlik duvarı kuralında ya da log kaydında farklı görev üstlenir. Bu nedenle yalnız 0.0.0.0 değerine bakarak “bütün ağ”, “yerel cihaz” veya “internete açık servis” sonucu çıkarılamaz. Anlamı belirlemek için alanın adını, ağın kaç başlangıç bitinin sabit olduğunu gösteren prefix uzunluğunu, bağlantı bilgisini ve sütun başlığını birlikte okumak gerekir.
Belirtilmemiş IPv4 Adresi Olarak 0.0.0.0
İnternet standardı RFC 1122, 0.0.0.0/32 değerini “bu ağdaki bu ana sistem” için özel bir işaret olarak tanımlar. Bu adres normal bir hedef değildir; bir cihaz kendi IPv4 adresini öğrenme sürecindeyken kaynak adres olarak geçici biçimde kullanılabilir. IANA da 0.0.0.0 adresini protokol tarafından ayrılmış, küresel olarak erişilemeyen ve yönlendirilemeyen özel amaçlı değer olarak kaydeder.
DHCP istemcisi henüz IPv4 adresini almadan gönderdiği yayın iletilerinde 0.0.0.0 kaynak adresini kullanır. Bu durum “cihazın kalıcı adresi 0.0.0.0” anlamına gelmez. İstemci adres aldıktan sonra normal iletişimde kendisine atanmış arayüz adresini kullanır.
0.0.0.0/8 bloğunun tamamı IANA özel amaçlı adres kaydında “bu ağ” için ayrılmıştır. Tek adresi gösteren 0.0.0.0/32 ile bütün bloğu gösteren 0.0.0.0/8 aynı kapsam değildir; ikisi de sıradan genel IPv4 adres alanı gibi yorumlanmamalıdır.
Sunucu Dinleme Ayarında 0.0.0.0 Ne Demektir?
Ağ arayüzü, işletim sisteminin fiziksel veya sanal bir ağ bağlantısını temsil eden bileşenidir. Kablolu Ethernet, Wi-Fi, sanal özel ağ arayüzü ve loopback (geri döngü) arayüzü farklı yerel IPv4 adreslerine sahip olabilir. Bir sunucu uygulaması hangi arayüzlerde bağlantı kabul edeceğini dinleme adresiyle sınırlar.
Çok sayıda işletim sisteminin ağ programlama arayüzünde 0.0.0.0, bir sunucunun mevcut bütün yerel IPv4 arayüzlerinde dinlemesini seçer. Bu bir uygulama programlama davranışıdır; istemcinin 0.0.0.0 adresine bağlanması gerektiği anlamına gelmez. İstemci aynı cihazdan IPv4 loopback adresi olan 127.0.0.1 değerini, yerel ağdan ise sunucunun ilgili arayüzüne atanmış gerçek IPv4 adresini kullanır.
Port, IP adresi ve taşıma protokolüyle birlikte uygulama uç noktasını belirtir. TCP ile UDP aynı port numarasını birbirinden bağımsız kullanabilir. Örneğin bir çıktıda 0.0.0.0:8080 görülmesi çoğunlukla uygulamanın 8080 portunda bütün yerel IPv4 arayüzlerinden gelen bağlantıları kabul etmeye hazır olduğunu gösterir.
0.0.0.0 Üzerinde Dinlemek İnternete Açılmak mıdır?
Hayır. 0.0.0.0 üzerinde dinlemek uygulamanın yerel IPv4 arayüzlerini kapsadığını gösterir; bu arayüzlere dışarıdan hangi trafiğin ulaşabildiğini göstermez. Servise ağ üzerinden ulaşılıp ulaşılamayacağını arayüz adresleri, yönlendirme, güvenlik duvarı ve ağ geçidi belirler. Kimlik doğrulama ve yetkilendirme ise servise ulaşan istemcinin hangi işlemleri yapabileceğini denetler.
NAT kullanan bir yönlendiricinin arkasındaki servis için dış port yönlendirmesi gerekebilir. CGNAT kullanılıyorsa kullanıcı yönlendiricisindeki port yönlendirmesi tek başına yeterli olmayabilir. Buna karşılık sunucunun arayüzüne doğrudan genel IPv4 adresi atanmışsa ve güvenlik kuralları izin veriyorsa erişim alanı interneti kapsayabilir.
Yalnız 127.0.0.1 üzerinde dinlemek normal koşullarda servisi aynı sistemin loopback ortamıyla sınırlar. 0.0.0.0 seçimi ise bu sınırı bütün yerel IPv4 arayüzlerine genişletebilir. Bu nedenle geliştirme sunucuları, yönetim panelleri ve veritabanları için dinleme adresi bilinçli seçilmelidir.
0.0.0.0/0 ve Varsayılan Rota
0.0.0.0/0, tek bir cihaz adresi değil, bütün IPv4 hedeflerini kapsayan bir prefix’tir. /0, eşleşme için sabit bir başlangıç biti bulunmadığını gösterir. Yönlendirme tablosunda bu kayıt varsayılan rota olarak kullanılır.
Aynı yönlendirme tablosundaki kullanılabilir rotalar arasında hedefe uyan en uzun prefix seçilir. Örneğin 192.0.2.10 hedefi için 192.0.2.0/24 rotası ile 0.0.0.0/0 rotası birlikte varsa hedef aralığını daha dar tanımlayan /24 rotası kullanılır. Daha uzun bir eşleşme yoksa varsayılan rota trafiğin hangi ağ geçidine veya arayüze gönderileceğini belirler.
Bir yönlendirme tablosunda düz 0.0.0.0 değerinin anlamı sütuna bağlıdır. Hedef ve ağ maskesi birlikte 0.0.0.0/0 oluşturuyorsa varsayılan rota söz konusudur. Ağ geçidi sütunundaki 0.0.0.0 ise bazı sistemlerde ayrı bir sonraki atlama adresi kullanılmadığını ve hedefin doğrudan bağlı arayüz üzerinden erişildiğini gösterebilir.
Güvenlik Duvarı Kuralında 0.0.0.0 Nasıl Okunur?
Güvenlik duvarlarında 0.0.0.0/0 çoğunlukla bütün IPv4 kaynaklarını veya hedeflerini kapsar. Ancak prefix uzunluğu yazılmayan 0.0.0.0 değeri, kural diline ve alanın türüne göre tek belirtilmemiş adres, boş değer veya özel bir joker seçim olarak yorumlanabilir. Aynı yazımın her üründe aynı etkiyi oluşturduğu varsayılmamalıdır.
Kural incelenirken kaynak ve hedef alanları, prefix uzunluğu, port, taşıma protokolü, gelen-giden yönü ve izin ya da engelleme eylemi birlikte okunmalıdır. Örneğin “kaynak 0.0.0.0/0, hedef port 443, izin ver” kuralı bütün IPv4 kaynaklarından gelen bağlantıları kapsayabilir; düz 0.0.0.0 ise ürün belgesi doğrulanmadan aynı kapsamda kabul edilmemelidir.
Özel IPv4 ve IPv6 Gösterimlerinin Farkları
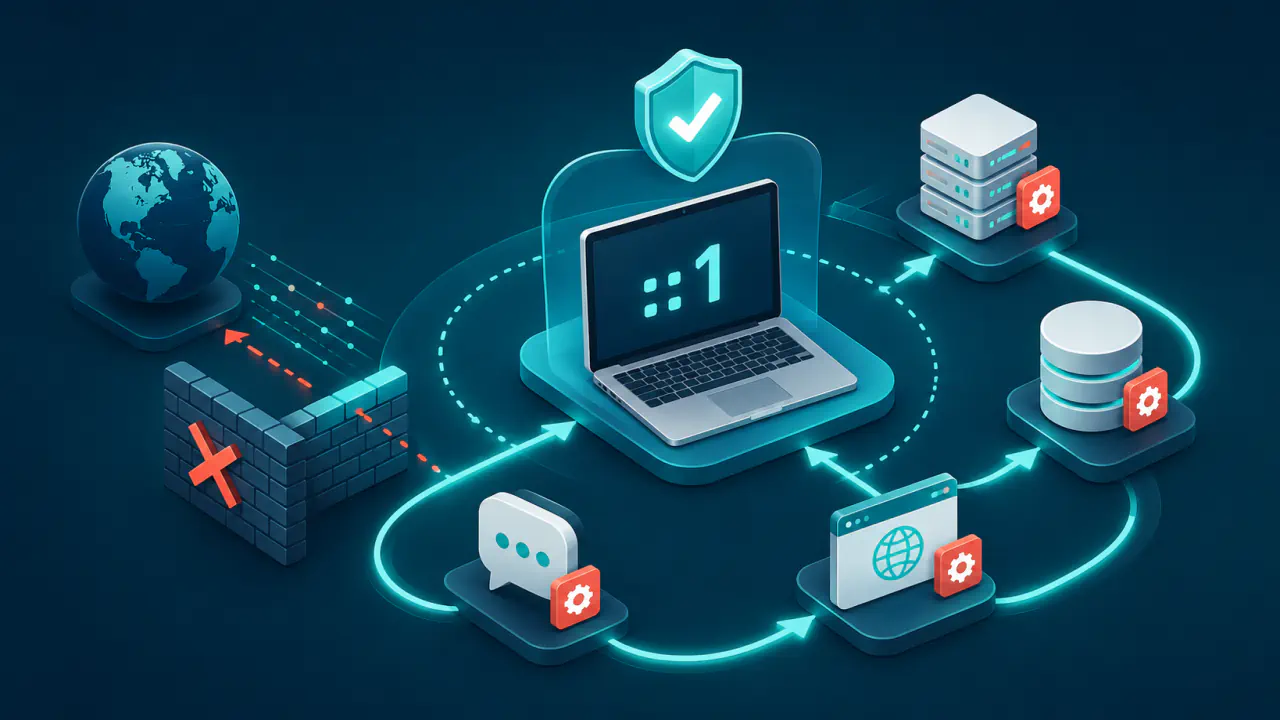
IPv6 içindeki :: belirtilmemiş adresi ile ::1 loopback adresi farklı işlevlere sahiptir. Aşağıdaki gösterimler adres, dinleme ve yönlendirme ayarlarında birbirinin yerine kullanılmaz.
| Gösterim | Bağlam | Doğru yorum |
|---|---|---|
0.0.0.0 | IPv4 paket veya adres alanı | Belirtilmemiş adres; normal uzak cihaz hedefi değildir |
0.0.0.0 | Sunucu dinleme ayarı | Bütün yerel IPv4 arayüzlerini seçebilir |
0.0.0.0/0 | Yönlendirme veya güvenlik kuralı | Bütün IPv4 adreslerini kapsayan prefix |
127.0.0.1 | IPv4 loopback | Aynı sistemin loopback ortamındaki belirli hedef |
:: | IPv6 belirtilmemiş adresi | IPv6 dinleme ayarında bütün yerel IPv6 arayüzlerini seçebilir |
255.255.255.255 | IPv4 sınırlı yayın adresi | Bağlı ağdaki bütün sistemlere yönelik yayın; 0.0.0.0 ile aynı değildir |
Belirtilmemiş :: adresi normal bir uzak hedef değildir. Bir sunucunun :: üzerinde dinlemesi işletim sistemi ve uygulama ayarına bağlı olarak yalnız IPv6 bağlantılarını veya hem IPv6 hem IPv4 bağlantılarını kabul edebilir. Çift protokol davranışı ayrıca doğrulanmalıdır. ::/0 ise bütün IPv6 hedeflerini kapsayan varsayılan rota prefix’idir; düz :: ile aynı bağlamda okunmaz.
DNS Yanıtında 0.0.0.0 Görülebilir mi?
DNS içindeki A kaydı, bir alan adını IPv4 adresine eşler. Bazı yerel filtreleme veya engelleme sistemleri bir adı kullanılabilir bir sunucuya yönlendirmemek için A kaydı yanıtında 0.0.0.0 döndürebilir. Bu, filtreleme politikasına ait bir yanıttır; 0.0.0.0 adresini çalışan bir uzak sunucuya dönüştürmez.
İstemci yazılımının 0.0.0.0 yanıtını nasıl işlediği işletim sistemine ve uygulamaya göre değişebilir. Sonuç bağlantı hatası, yerel bir servise bağlantı denemesi veya açık bir engelleme uyarısı olabilir. Bir DNS yanıtında 0.0.0.0 görülmesi, alan adının gerçek barındırma adresinin bu olduğu şeklinde yorumlanmamalıdır.
Log Kaydında İstemci Adresi Olarak 0.0.0.0
Bir log kaydında istemci adresi olarak 0.0.0.0 görülmesi, gerçek istemciyi tanımlamaz. Uygulama istemci adresini alamadığı için bu değeri yazmış veya boş alanı 0.0.0.0 ile doldurmuş olabilir. Vekil sunucunun iletmediği ya da uygulamanın okuyamadığı istemci adresi bilgisi de aynı sonuca yol açabilir.
Kesin neden yalnız log satırından belirlenemez. Uygulamanın bu alanı hangi veriden ürettiği, varsa vekil sunucunun ilettiği başlıklar ve bağlantının gerçekten ağ üzerinden gelip gelmediği kontrol edilmelidir. 0.0.0.0 değeri belirli bir kullanıcıya, cihaza veya coğrafi konuma kanıt olarak bağlanamaz.
Yalıtılmış Ortamlarda 0.0.0.0
Container (kapsayıcı) ayrı bir network namespace (ağ ad alanı) içinde çalışıyorsa 0.0.0.0 yalnız o container içindeki uygun IPv4 arayüzlerini kapsar. Uygulamanın container içinde 0.0.0.0 üzerinde dinlemesi, portun ana sistemde ya da dış ağda otomatik olarak yayımlandığı anlamına gelmez.
Docker gibi platformlarda ana sistemden veya aynı ağdaki başka bir container’dan erişim için her zaman port yayımlamak gerekmez. Dış ağdan erişim için kullanılan ağ türüne göre port yayımlama ya da uygun yönlendirme ayarı gerekir; güvenlik duvarı da bu trafiğe izin vermelidir. Ana sistem ağını paylaşma modunda container ayrı bir ağ ortamına sahip değildir ve port yayımlama ayarı kullanılmaz. Bu nedenle container içindeki dinleme adresi ile ana sistemde görünen dinleme adresi ayrı ayrı kontrol edilmelidir.
Bir Çıktıdaki 0.0.0.0 Nasıl Yorumlanır?
- Alanı belirleyin: Değer kaynak adresi, dinleme adresi, hedef prefix’i, ağ geçidi, güvenlik kuralı veya log alanında mı?
- Prefix uzunluğunu kontrol edin: Düz 0.0.0.0 ile bütün IPv4 adreslerini kapsayan
0.0.0.0/0aynı değildir. - Portu ve protokolü okuyun:
0.0.0.0:443çoğunlukla bir dinleme çıktısıdır; tek başına dış erişimi kanıtlamaz. - Gerçek arayüz adreslerini bulun: İstemci 0.0.0.0 yerine ulaşabildiği arayüzün IPv4 adresini kullanır.
- Dış erişimi etkileyen ayarları denetleyin: Güvenlik duvarı, NAT, CGNAT, port yönlendirme ve container port yayımlama ayarlarını birlikte inceleyin.
- Ürün belgesini doğrulayın: Boş alanın, düz 0.0.0.0 değerinin ve
0.0.0.0/0gösteriminin uygulamadaki karşılığını teyit edin.