SMTP Port 25 Engelliyse E-posta Nasıl Gönderilir?
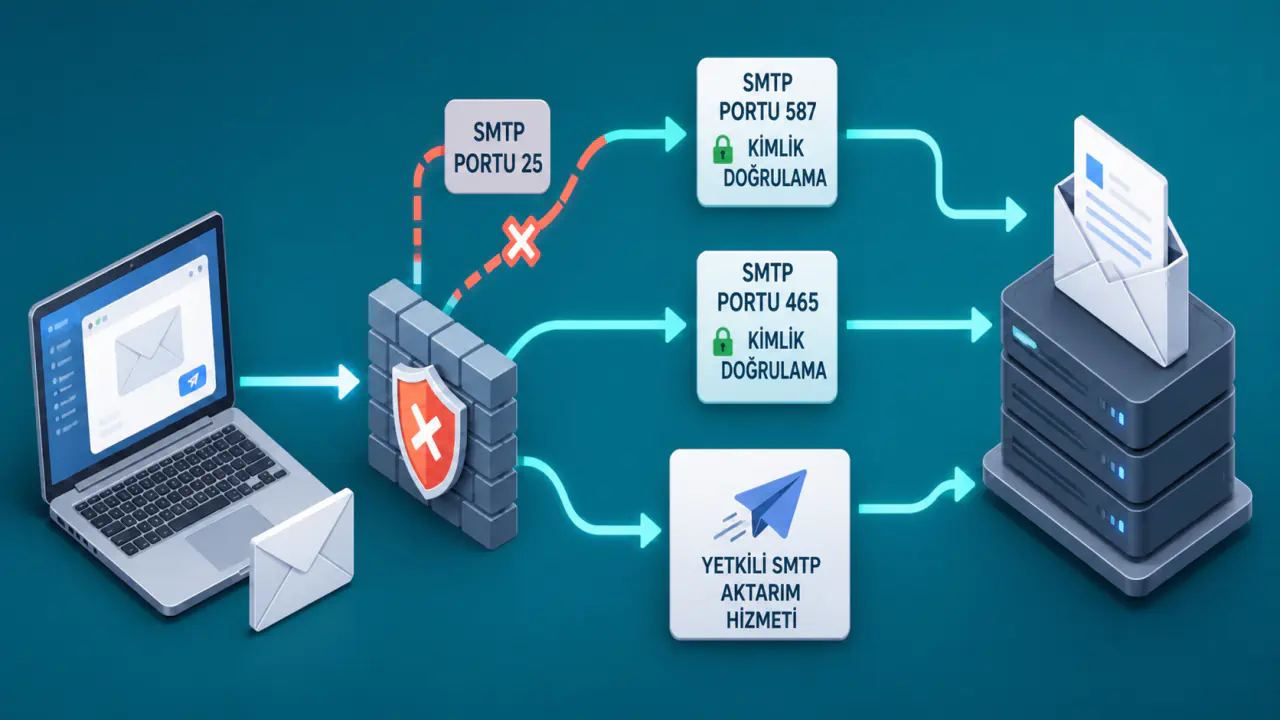
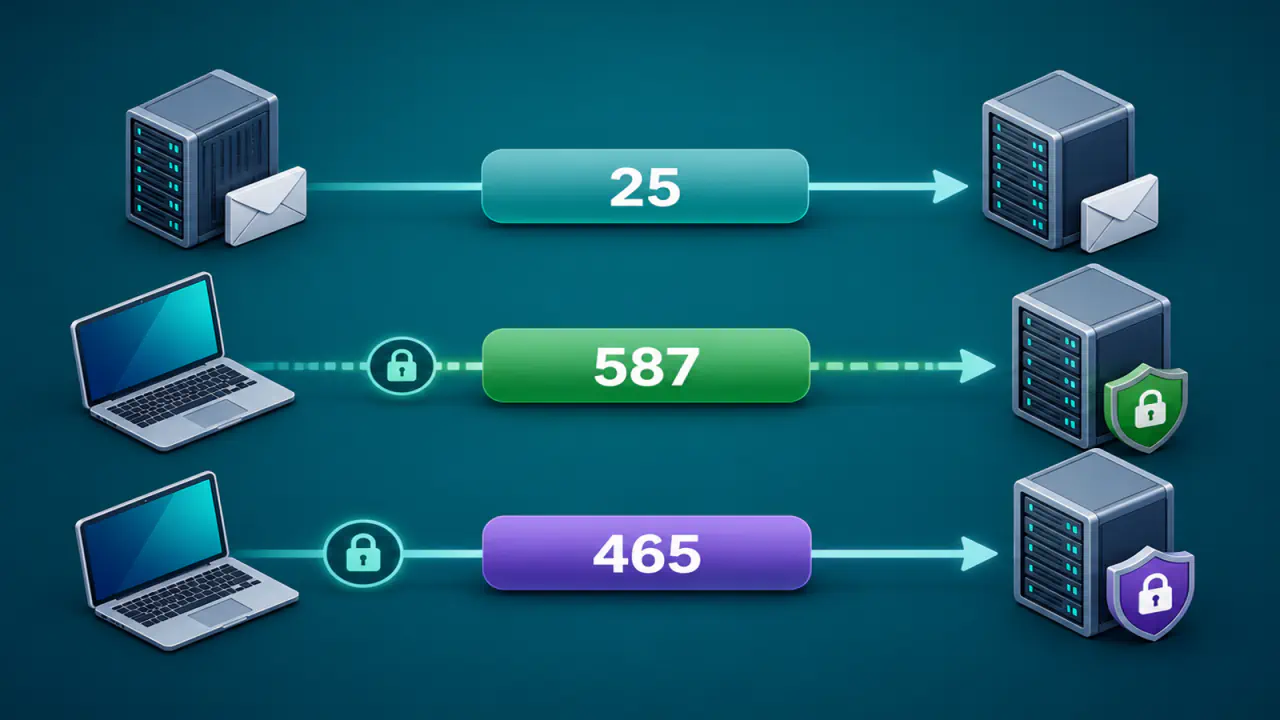
Çıkış yönünde SMTP için kullanılan 25 numaralı port engelliyse istemci veya uygulama, e-postayı 587 ya da 465 üzerinden kimlik doğrulamalı gönderim hizmetine teslim edebilir. Kendi posta sunucunuz için ise yetkili bir aktarım hizmeti kullanabilir veya doğrudan teslimat gerekiyorsa ağ hizmetini veren kuruluştan port 25 engelinin kaldırılmasını isteyebilirsiniz. Hedef portu rastgele değiştirmek, karşı sunucunun o portta posta kabul etmesini sağlamaz.
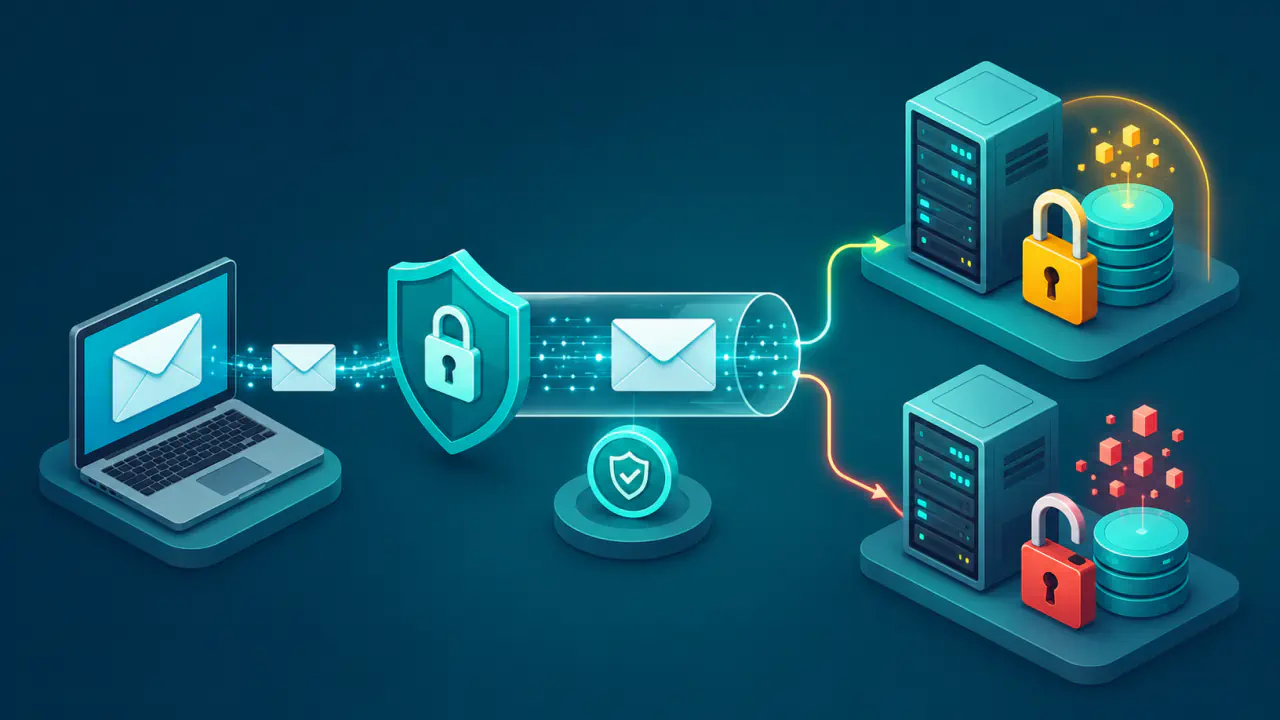
587 numaralı port genellikle SMTP bağlantısını TLS ile şifrelemeye yükselten STARTTLS yöntemiyle ileti gönderimi için, 465 numaralı port ise şifrelemenin bağlantı kurulurken başladığı örtük TLS gönderimi için sunulur. Hangi seçeneğin geçerli olduğu, e-posta sağlayıcısının veya bulut hizmeti sağlayıcısının resmi yapılandırmasına bağlıdır.
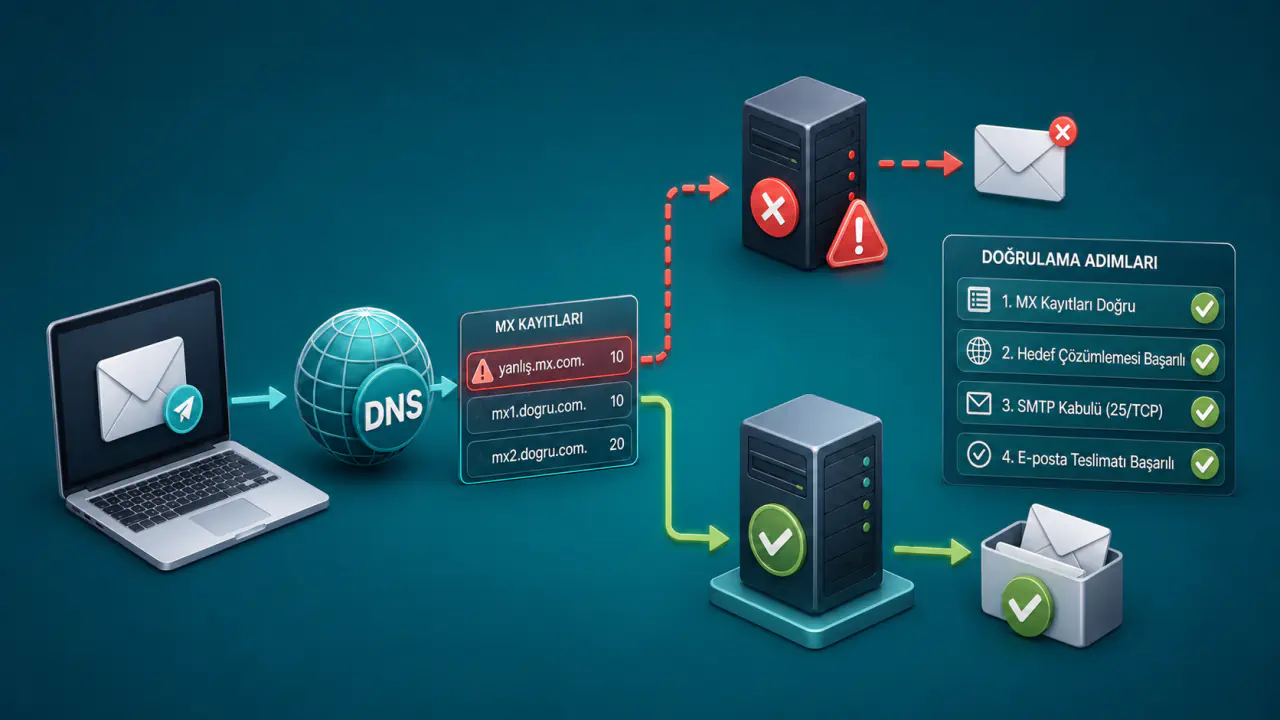
İstemci gönderimi ile sunucular arası teslimat farklı işlemlerdir: Bir e-posta istemcisi iletiyi kendi e-posta sağlayıcısına bırakırken posta sunucusu, alıcı alan adının posta hedefini belirleyen MX kaydındaki sunucuya doğrudan teslimat yapar. Alıcının MX sunucusuna doğrudan teslimat normalde port 25 kullanır; 587 veya 465 bu sunucular arası rolün genel bir alternatifi değildir.
Port 25 Engellendiğinde Kullanılabilecek Gönderim Yöntemleri
- E-posta istemcisi veya uygulama için e-posta sağlayıcısının kimlik doğrulamalı SMTP gönderim sunucusunu kullanın.
- E-posta sağlayıcısı destekliyorsa 587 numaralı portta STARTTLS ve kimlik doğrulamayı etkinleştirin.
- E-posta sağlayıcısı 465 numaralı portu belgeliyorsa bağlantının başından itibaren TLS kullanan bu seçeneği yapılandırın.
- Kendi posta sunucunuz doğrudan MX teslimatı yapıyorsa port 25 engelinin kaldırılmasını talep edin veya yetkili bir aktarım hizmetine yönlendirin.
- Yetkisiz üçüncü taraf gönderimine izin veren open relay sunucularını kullanmayın; ağ ve e-posta hizmetlerinin kullanım koşullarına uyun.
İstemci Gönderimi, Yetkili Aktarım ve Doğrudan MX Teslimatı
Doğru çözüm, iletinin hangi bileşenden çıktığına göre değişir. Masaüstü ya da mobil e-posta istemcisi, web uygulaması, yazıcı, izleme sistemi ve yerel posta sunucusu aynı SMTP ayarına sahip olmak zorunda değildir.
- İstemci gönderimi: Kullanıcı veya uygulama iletiyi kendi e-posta sağlayıcısının gönderim sunucusuna bırakır. Bu senaryoda 587 veya e-posta sağlayıcısının desteklediği 465 uygundur.
- Yetkili aktarım: Uygulama ya da yerel posta sunucusu, iletileri hesapla kimlik doğrulaması veya kaynak adresi yetkilendirmesi kullanan bir SMTP aktarım sağlayıcısına teslim eder. Aktarım sağlayıcısı sonraki sunucular arası teslimatı yönetir.
- Doğrudan MX teslimatı: Kendi posta aktarım yazılımınız, alıcı alan adının MX kaydını bulur ve hedef sunucuya doğrudan bağlanır. Bu işlem için çıkış yönünde port 25 erişimi gerekir.
Gönderim yapılandırmasında hedef olarak alıcının MX sunucuları görünüyorsa sistem doğrudan teslimat yapmaya çalışıyordur. Hedef, kullandığınız e-posta hizmetinin belgelenmiş SMTP sunucusuysa işlem istemci gönderimi veya yetkili aktarım modelindedir.
587, 465 veya Yetkili Aktarım Sunucusu Seçimi
Port 25 engelinden sonra seçilecek yöntem, bağlantının rolü ve kullanılacak hizmetle belirlenir. Aşağıdaki karşılaştırma yalnız meşru istemci gönderimi ve yetkili aktarım seçeneklerini ayırır.
| Seçenek | Bağlantı Biçimi | Uygun Kullanım | Temel Koşul |
|---|---|---|---|
| 587 | Bağlantı kurulduktan sonra STARTTLS ile şifreleme | E-posta istemcisi, uygulama ve kimlik doğrulamalı ileti gönderimi | E-posta sağlayıcısının 587 ve STARTTLS desteğini belgelemesi |
| 465 | Bağlantının ilk anından itibaren örtük TLS | E-posta sağlayıcısının örtük TLS gönderim hizmeti | İstemci ayarında örtük TLS türünün doğru seçilmesi |
| Yetkili aktarım sunucusu | Aktarım sağlayıcısının belirlediği TLS, port ve kimlik doğrulama yöntemi | Sunucu, uygulama veya cihaz iletilerini merkezi olarak aktarma | İzin verilen gönderen, hesap veya kaynak adresiyle yetkilendirme ve aktarım sağlayıcısının politikalarına uyum |
587 ile STARTTLS
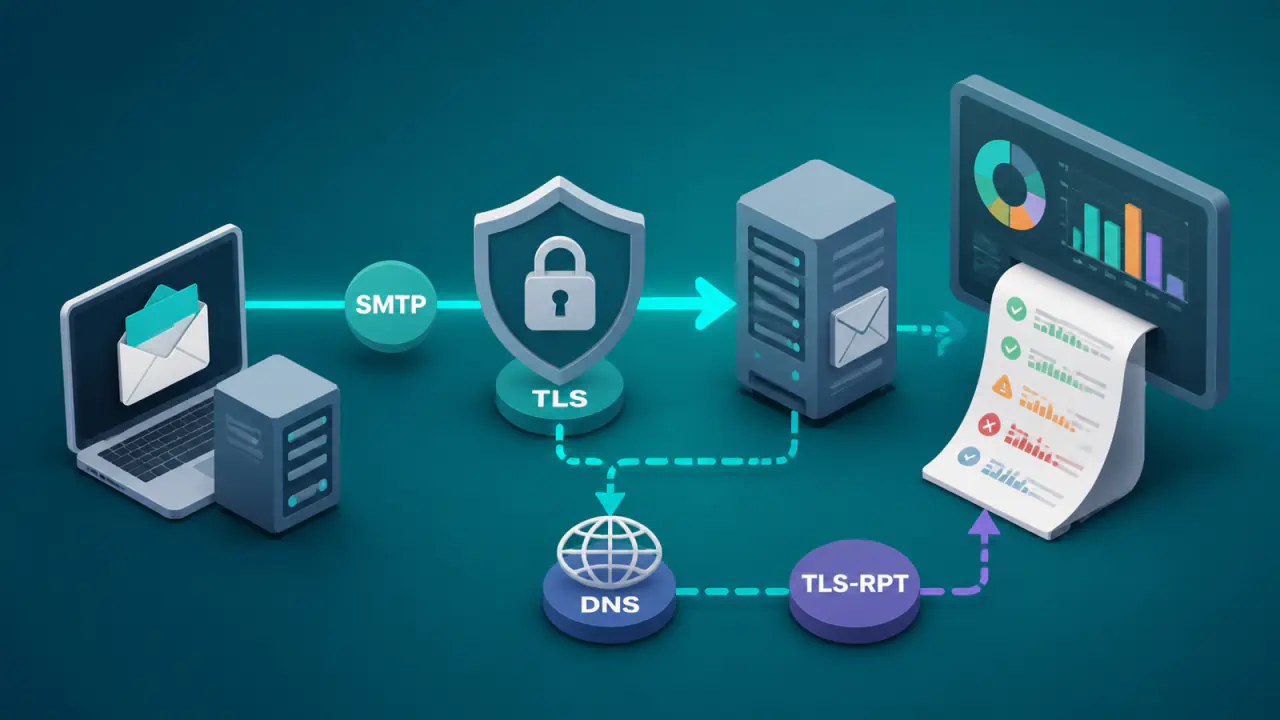
587, istemciden posta sunucusuna ileti gönderimi için ayrılmış hizmet portudur. Bağlantı başlangıçta SMTP olarak kurulur, sunucu STARTTLS desteğini bildirir ve istemci TLS oturumunu başlatır. Kimlik doğrulama ancak şifreli bağlantı kurulduktan ve sunucu sertifikası doğrulandıktan sonra yapılmalıdır.
İstemcide yalnız port numarasını değiştirmek yeterli değildir. Güvenlik türünü STARTTLS olarak seçin ve TLS kullanımını zorunlu tutun; sunucu STARTTLS sunmazsa veya sertifika doğrulaması başarısız olursa şifresiz gönderime devam etmeyin. Kullanıcı adı ve parola kullanan hizmetlerde bu bilgileri e-posta sağlayıcısının istediği biçimde girin; hizmet farklı bir kimlik doğrulama yöntemi gerektiriyorsa desteklenen istemci ayarını kullanın.
465 ile Örtük TLS
465 kullanıldığında TLS oturumu SMTP komutlarından önce başlar. İstemci arayüzlerinde bu seçenek çoğu zaman eski SSL adını da içeren “SSL/TLS” etiketiyle veya “örtük TLS” olarak görünür; STARTTLS seçeneğiyle karıştırılırsa bağlantı daha ilk aşamada başarısız olabilir.
465, yalnız e-posta sağlayıcısı bu uç noktayı açıkça sunuyorsa seçilmelidir. E-posta sağlayıcısı 587'yi öneriyorsa sırf port 25 engelini aşmak için 465'e geçmek her hizmette çalışan bir çözüm değildir.
Yetkili Aktarım Sunucusu
Yetkili aktarım sunucusu, hesabınız veya kaynak adresiniz için gönderim izni tanımlanmış olan ve iletilerinizi sonraki posta sunucusuna aktaran ara sistemdir. Bazı posta aktarım yazılımlarında aynı ayar “smarthost” veya “relay host” etiketiyle gösterilir.
Yetkili aktarım hizmeti, iletileri kimlik doğrulamasıyla veya izinli bir kaynak IP adresi üzerinden kabul edebilir; aktarım hizmeti ayrıca gönderen alan adının size ait olduğunu doğrulamanızı isteyebilir. Kullanılacak sunucu adını, portu, TLS türünü, kullanıcı bilgisini, gönderim sınırını ve izin verilen gönderen adreslerini yalnız aktarım sağlayıcısının resmi belgelerinden alın.
Doğrudan MX Teslimatında Port 25 Gereksinimi
Kendi posta sunucunuz alıcı alan adının MX kaydına doğrudan bağlanıyorsa hedef sunucu genellikle SMTP teslimatını port 25 üzerinden kabul eder. Yerel yapılandırmada hedef portu 587 veya 465 yapmak, alıcı alan adlarının MX sunucularının bu portlarda istemci gönderimi kabul edeceği anlamına gelmez.
Bu durumda iki meşru seçenek vardır. Barındırma hizmeti sağlayıcısından veya internet servis sağlayıcısından çıkış yönündeki port 25 kısıtının kaldırılmasını isteyebilir ya da posta sunucunuzu yetkili bir aktarım hizmetine bağlayabilirsiniz. Engel kaldırılmazsa dış iletileri bu aktarım hizmeti üzerinden göndermeye devam edebilirsiniz.
Gelen e-posta için de MX hedefinizin port 25 üzerinden erişilebilir olması gerekir; böylece internetteki diğer posta sunucuları alan adınıza ileti teslim edebilir. 587 veya 465'i gelen sunucular arası teslimatın yerine koymak standart bir çözüm değildir.
Port 25 Bağlantı Hatasının Olası Kaynakları
Bağlantı hatası her zaman barındırma hizmeti sağlayıcısının veya internet servis sağlayıcısının uyguladığı bir engel anlamına gelmez. Yerel güvenlik duvarı, bulut ağ kuralı, yanlış hedef sunucu, hatalı DNS çözümlemesi veya uzak sunucunun reddi benzer belirtiler oluşturabilir.
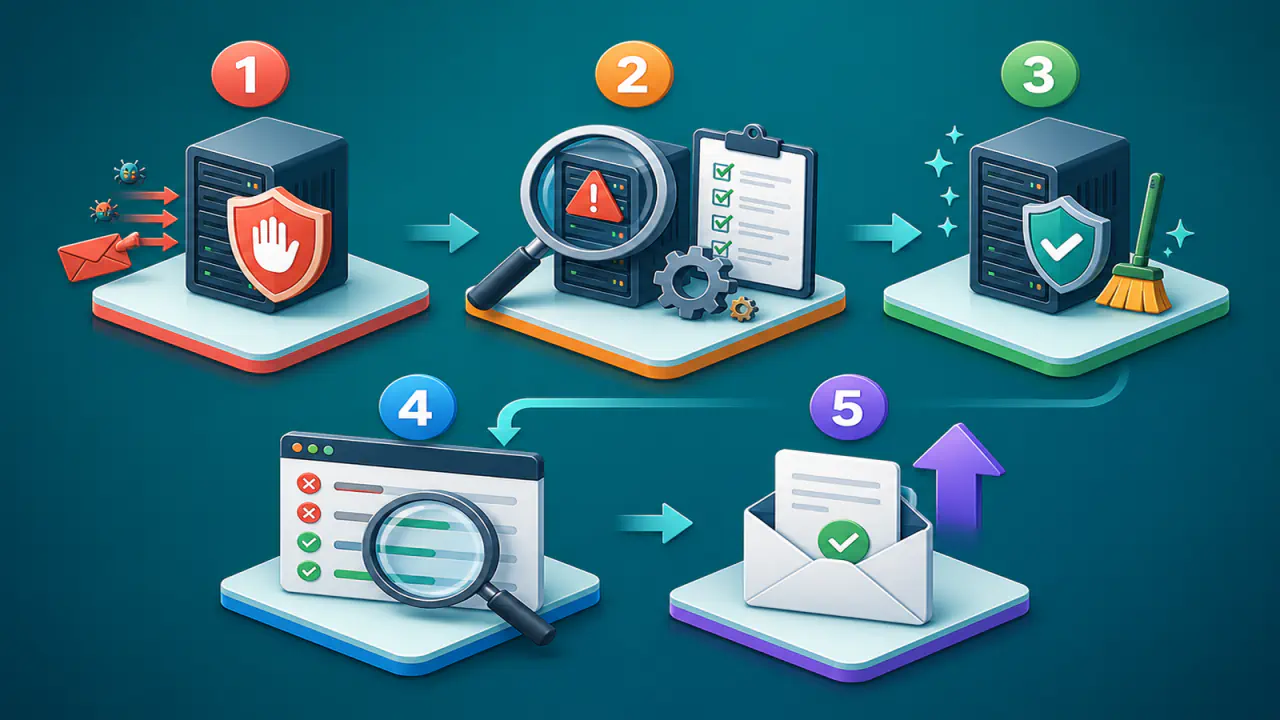
- Uygulama ya da posta sunucusu günlüğündeki hatayı kaydedin. Zaman aşımı, bağlantı reddi, TLS hatası ve kimlik doğrulama hatası farklı sorunlara işaret eder.
- Bağlantının hangi sunucu adına ve hangi porta yöneldiğini doğrulayın. Alıcının MX sunucusuna mı, kendi e-posta sağlayıcınızın gönderim sunucusuna mı bağlanıldığını ayırın.
- Yerel işletim sistemi güvenlik duvarını, ağ güvenlik grubunu ve barındırma hesabındaki çıkış kurallarını kontrol edin.
- Bulut hizmeti sağlayıcısının veya internet servis sağlayıcısının SMTP kısıtlama politikasını inceleyin. Bazı hizmetler port 25'i varsayılan olarak sınırlar, bazıları ise destek talebi ve kullanım gerekçesi ister.
- Aynı uygulamada e-posta sağlayıcısının belgelenmiş 587 veya 465 uç noktasını deneyin. Bu bağlantı çalışırken birden fazla port 25 hedefi zaman aşımına uğruyorsa ağ kısıtlaması olasılığı güçlenir.
- Destek talebi için kaynak genel IP adresini, tarih ve saat dilimini, hedef sunucuyu, portu ve tam hata iletisini hazırlayın. Kaynak adresini sunucunun ağ yapılandırması ve varsa çıkış adresi çevirisi kayıtlarıyla doğrulayın; aynı ağdaki bir tarayıcının internete çıkış adresi, SMTP bağlantısının kullandığı adresle her zaman aynı olmayabilir.
Tanılama için geniş kapsamlı port taraması gerekmez; yalnız kendi sisteminizin belgelenmiş e-posta uç noktalarına yaptığı bağlantının hangi aşamada başarısız olduğunu belirleyin.
587 ve 465 İçin İstemci ve Uygulama Ayarları
E-posta sağlayıcısının gönderim sunucusu belirlendikten sonra istemci veya uygulama, bu sunucu ve ilgili güvenlik ayarlarıyla yapılandırılır. Menü adları ürüne göre değişse de gerekli alanlar benzerdir.
- SMTP sunucu adını e-posta sağlayıcısının verdiği tam alan adıyla girin; tahmini bir sunucu adı kullanmayın.
- 587 seçildiyse zorunlu STARTTLS, 465 seçildiyse örtük TLS güvenlik türünü kullanın.
- SMTP kimlik doğrulamasını etkinleştirin ve e-posta sağlayıcısının istediği yöntemi ve kullanıcı adı biçimini uygulayın. Bazı hizmetler tam e-posta adresi veya uygulamaya özel parola isteyebilir.
- Gönderen adresinin hesapta izinli veya doğrulanmış olduğundan emin olun. Alıcının ileti başlığında gördüğü göndereni belirten “From” adresi yetkisizse, bağlantı başarılı olsa bile gönderim reddedilebilir.
- Sertifika doğrulamasını kapatmayın. Sunucu adı ile sertifika uyuşmazsa doğru uç noktayı ve sistem saatini kontrol edin.
- Bir deneme iletisi gönderin ve sonucu yalnız istemci ekranından değil, uygulama günlüğünden ve teslim ya da geri dönüş kaydından doğrulayın.
Yerel posta sunucusunda aktarım kullanılacaksa tüm dış iletileri belgelenmiş bir yetkili aktarım sunucusu üzerinden gönderin ve kimlik bilgilerini yalnız posta yazılımının ve yetkili yöneticilerin erişebildiği bir yapılandırma alanında saklayın. Kuyruktaki iletiler için normal yeniden deneme aralıklarını koruyun; başarısız iletileri aralıksız yeniden göndermeyin.
Aktarım Sonrası DNS ve Teslimat Kontrolleri
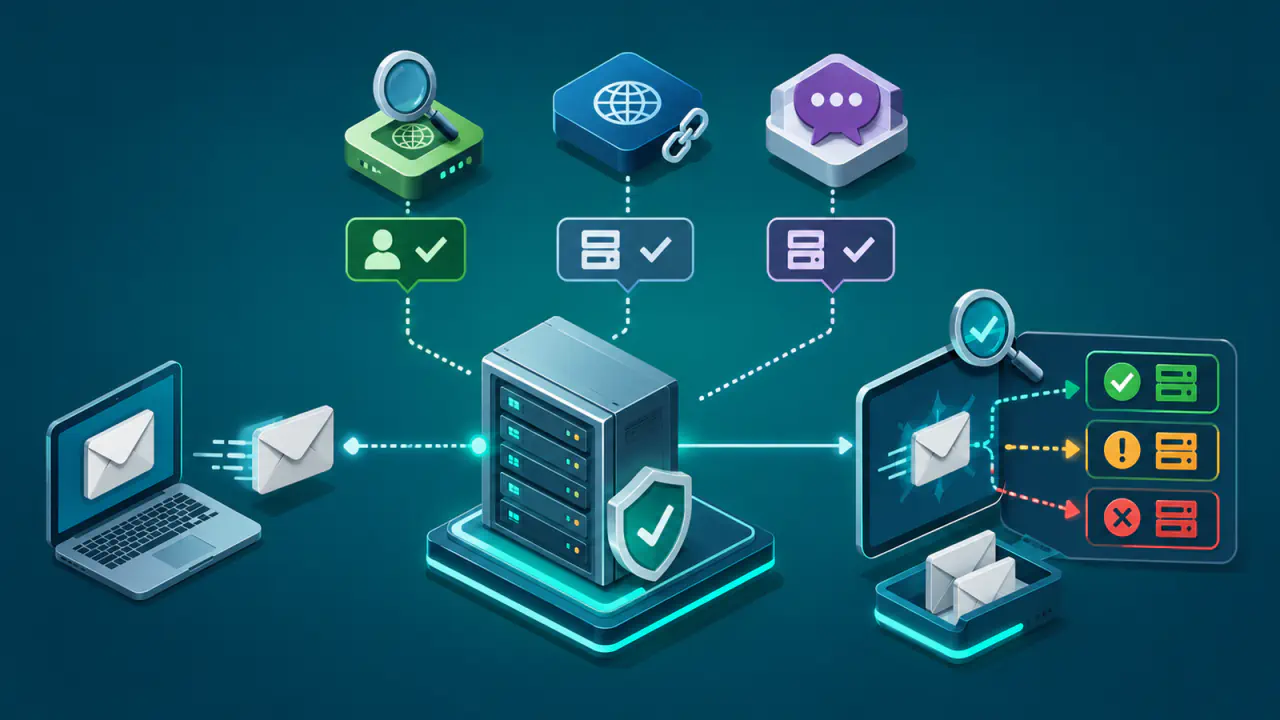
Port değişikliği bağlantı sorununu çözebilir, ancak gönderen alan adının yetkilendirme kayıtları yeni gönderim yoluna uygun değilse iletiler reddedilebilir veya istenmeyen klasörüne düşebilir. Alan adı yapılandırmasında aktarım sağlayıcısının kullandığı IP adreslerini ve imzalama yöntemini hesaba katın.
- SPF (Sender Policy Framework), bağlantı kuran sunucunun IP adresinin SMTP zarfındaki gönderen alan adı için yetkili olup olmadığını denetler. Kendi alan adınız zarf göndereni olarak kullanılacaksa bu alanın mevcut SPF kaydını aktarım sağlayıcısının belgelerine göre güncelleyin; aynı ad için ikinci bir SPF kaydı oluşturmayın veya rastgele bir IP adresi aralığı eklemeyin.
- DKIM (DomainKeys Identified Mail), iletinin imzalanmış bölümlerini imza alan adına ait açık anahtarla doğrular. İmzayı aktarım sağlayıcısı atıyorsa açık anahtar kaydının adını belirleyen seçiciyi ve istenen DNS kaydını yayımlayın. İmzayı kendi sunucunuz atıyorsa aktarım sırasında değişen başlık veya gövdenin imzayı bozmadığını doğrulayın.
- DMARC (Domain-Based Message Authentication, Reporting, and Conformance), SPF veya DKIM ile doğrulanan alan adının görünen gönderen alan adıyla uyumunu, yani alan adı hizalamasını değerlendirir ve buna bağlı politika ile raporlama sağlar. DMARC sonucunun başarılı olması için SPF veya DKIM denetimlerinden en az biri başarılı olmalı ve bu mekanizmanın doğruladığı alan adı görünen gönderen alan adıyla hizalanmalıdır.
- Aktarım hizmetinin zarf gönderenini, geri dönüş adresini ve izin verilen “From” alanlarını birlikte kontrol edin.
- Aktarım sağlayıcısının hız, günlük hacim, alıcı sayısı, ek boyutu ve geri dönüş oranı sınırlarını izleyin.
SMTP Kimlik Bilgilerini, TLS'yi ve Gönderim Kuyruğunu Koruma
Port 25 engelini çözerken teslimat güvenliğini zayıflatmayın. Yetkisiz gönderime açık SMTP hizmetleri ve kaynağı belirsiz tüneller hem hesap güvenliğini hem de alan adı itibarını riske atar.
- SMTP kimlik bilgilerini uygulama koduna, günlük kayıtlarına veya herkese açık yapılandırma dosyalarına yazmayın.
- Yalnız gerekli gönderim yetkisine sahip ayrı bir hesap veya anahtar kullanın. Ele geçirildiğinden şüphelendiğiniz kimlik bilgisini hemen iptal edip yenileyin; hizmet anahtarları için aktarım sağlayıcısının süre ve yenileme kurallarını uygulayın.
- TLS sertifika doğrulamasını açık tutun; şifrelemeyi kapatarak bağlantıyı çalıştırmaya uğraşmayın.
- Gönderim kuyruğuna hız sınırı, giderek uzayan yeniden deneme aralıkları ve başarısız ileti yönetimi uygulayın.
- Geri dönen iletileri, şikayetleri ve kimlik doğrulama hatalarını izleyin. Geçersiz olduğu doğrulanan alıcı adreslerine ve gönderim iznini geri çeken alıcılara gönderimi durdurun; geçici hataları ise posta yazılımının yeniden deneme politikasına göre ele alın.
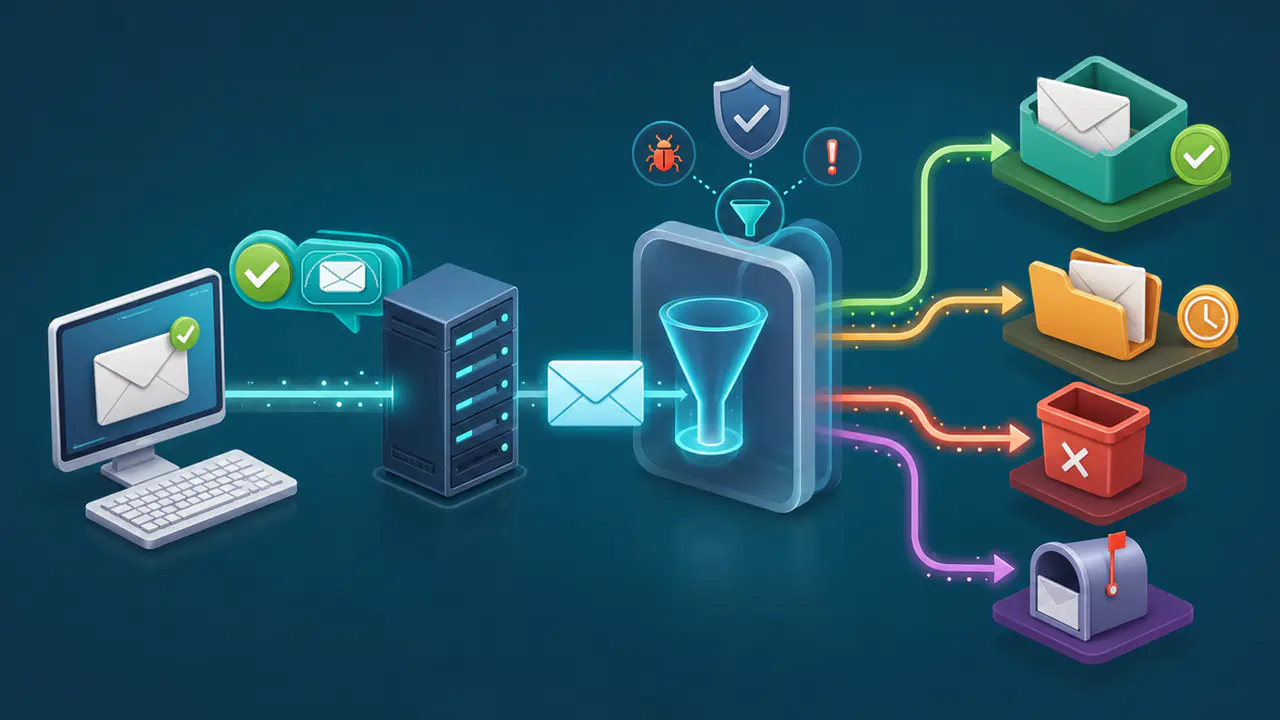
587 veya 465 üzerinden başarılı bağlantı kurulması, iletinin gelen kutusuna ulaşacağını garanti etmez. İletinin teslimini bağlantı güvenliği, gönderen yetkilendirmesi, içerik politikaları, IP adresi itibarı, alan adı itibarı ve alıcı sunucunun kuralları birlikte belirler.
Port 25 Erişimi İçin Destek Talebine Eklenecek Bilgiler
Port 25 erişimi gerçekten gerekiyorsa destek talebi somut teknik veriler içermelidir. Eksik bir “e-posta gitmiyor” bildirimi, ağ engeli ile yapılandırma hatasının ayrılmasını zorlaştırır.
- Kaynak sunucunun genel IP adresi ile sunucu veya hizmet kimliği
- Hatanın görüldüğü tarih, saat ve saat dilimi
- Bağlanılan hedef sunucu adı, IP adresi ve port
- Uygulama günlüğündeki tam bağlantı hatası
- 587 veya 465 üzerinden belgelenmiş gönderim uç noktasının çalışıp çalışmadığı
- Gönderim amacı, tahmini hacim ve kötüye kullanımı önlemek için uygulanan kontroller