SMTP Portları 25, 465 ve 587: TLS ve Kullanım Farkları
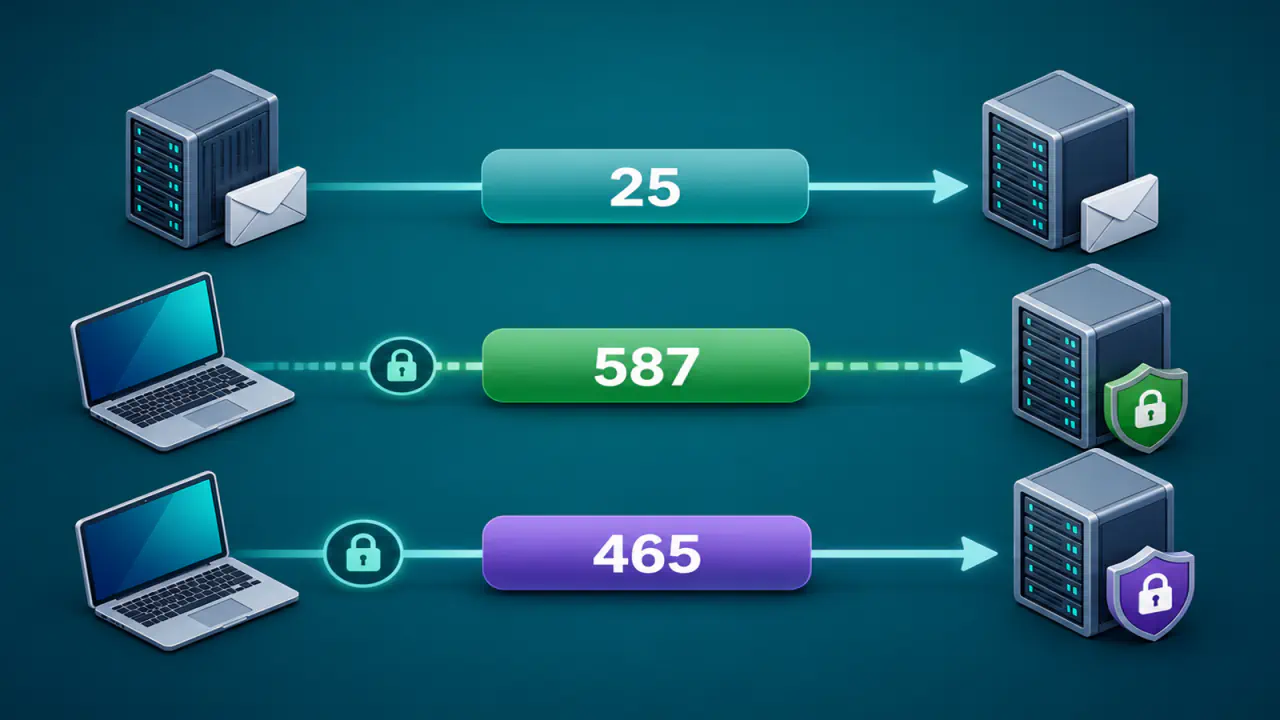
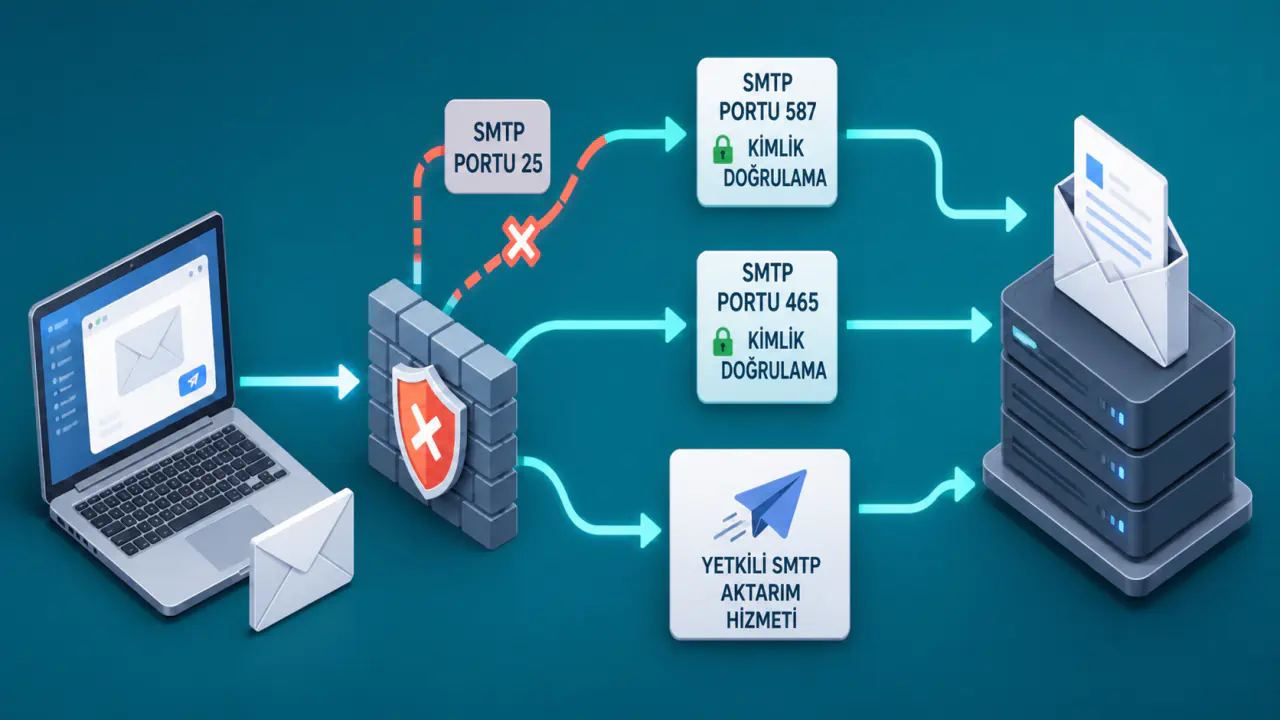
SMTP portları 25, 465 ve 587 aynı protokolle çalışır, ancak aynı görevi üstlenmez. Port 25 esas olarak e-posta sunucularının birbirine ileti aktarması için, port 587 kullanıcıların ve uygulamaların ileti göndermesi için, port 465 ise gönderim hizmetine bağlantı başında TLS kurarak erişmek için kullanılır.
Doğru seçim, yalnız port numarasına değil bağlantının rolüne ve TLS'nin nasıl başlatıldığına bağlıdır. Bir e-posta istemcisi veya uygulama genellikle 587 üzerinde mevcut SMTP bağlantısını TLS ile korunan kanala yükselten STARTTLS komutunu ya da 465 üzerinde örtük TLS'yi kullanır; başka sunuculardan e-posta kabul eden bir posta sunucusu ise 25 numaralı portu dinler.
25, 465 ve 587 Hangi Bağlantılarda Kullanılır?
- Port 25, başlıca posta aktarım sunucuları arasındaki SMTP trafiği içindir.
- Port 587, istemci veya uygulamadan gönderim sunucusuna ileti teslimi içindir ve çoğunlukla STARTTLS kullanır.
- Port 465, yine ileti gönderimi içindir; TLS el sıkışması SMTP oturumundan önce başlar.
- 587 ile 465, doğru yapılandırıldığında benzer taşıma güvenliği sağlayabilir; belirleyici olan TLS'nin zorunlu tutulması ve sertifikanın doğrulanmasıdır.
- Port seçimi kimlik doğrulamanın, sertifika kontrolünün veya doğru sunucu adının yerini tutmaz.
İstemci Gönderimi ile Sunucular Arası SMTP Aktarımı
E-posta altyapısında kullanıcı arayüzü sunan e-posta istemcisine MUA (Mail User Agent), istemciden yeni ileti kabul eden gönderim sunucusuna MSA (Message Submission Agent), iletileri alan adları arasında taşıyan posta aktarım sunucusuna ise MTA (Mail Transfer Agent) denir. Bu roller birbirine bağlansa da güvenlik politikaları ve bağlantı biçimleri aynı değildir.
Bir kullanıcı veya uygulama yeni iletiyi MSA'ya gönderirken genellikle hesabını doğrular. MTA'lar arasındaki aktarımda ise hedef alan adının posta sunucusunu gösteren MX kaydı izlenir ve bağlantı çoğunlukla kullanıcı adı ve parolayla kimlik doğrulaması yapılmadan, sunucular arası teslimat kurallarına göre yürütülür. Port 587 ile 465 istemci gönderimi, port 25 ise sunucular arası aktarım için kullanılır.
Port 25: Sunucular Arası SMTP Aktarımı
Port 25, SMTP aktarımının standart dinleme portudur. Gönderen MTA, alıcı alan adının posta sunucusunu belirler ve iletiyi hedef MTA'ya bu port üzerinden teslim etmeye çalışır. İnternetten e-posta alan kendi posta sunucunuzu işletiyorsanız gelen sunucular arası trafik için port 25'i dinlemeniz gerekir.
Bir e-posta istemcisinin port 25 üzerinden ileti göndermesi teknik olarak özel bir yapılandırmada mümkün olabilir, ancak modern istemci gönderimi için tercih edilen ayrım bu değildir. Son kullanıcılar ve uygulamalar, e-posta hizmeti sağlayıcısı açıkça başka bir değer vermedikçe 587 veya 465 kullanmalıdır. Port 25'in istemci ayarına yazılması, sunucunun kimlik doğrulaması yapacağı veya iletinin aktarılacağı anlamına gelmez.
Port 25 Üzerinde TLS
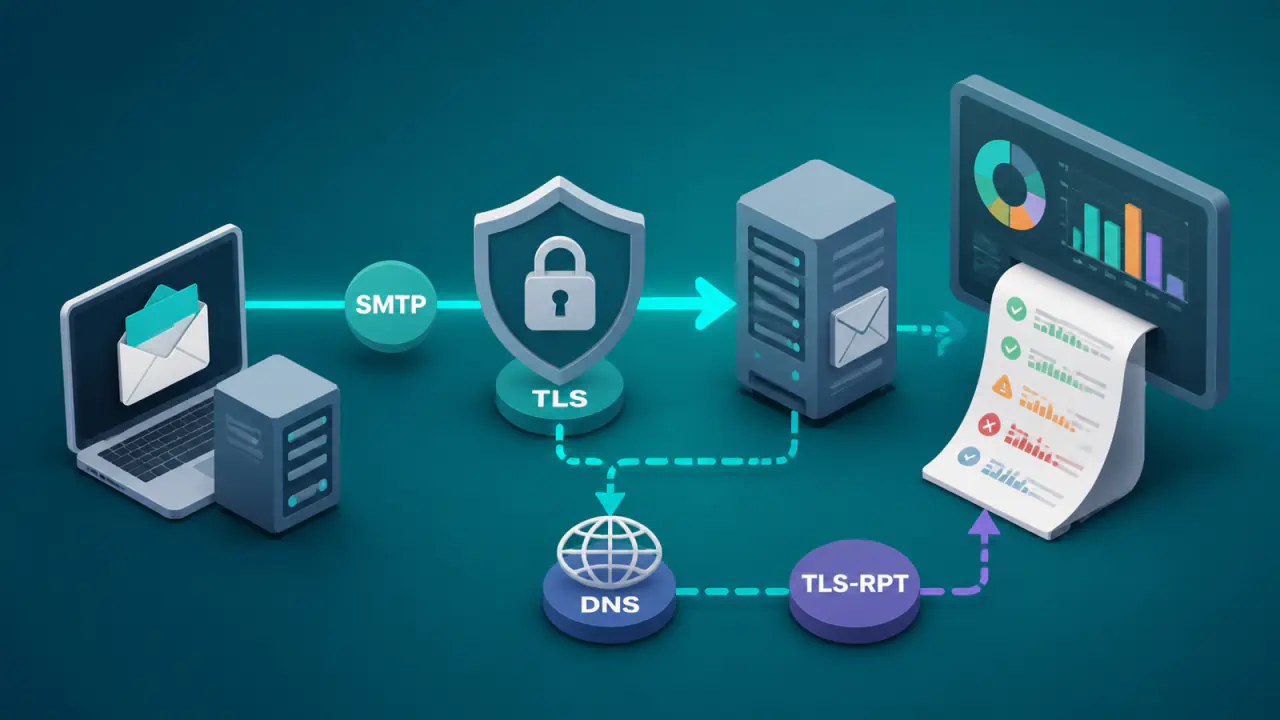
Port 25 üzerindeki bağlantı her zaman şifresiz değildir. Sunucular, EHLO yanıtında STARTTLS desteğini bildirebilir ve bağlantı TLS ile korunacak biçimde yükseltilebilir. Bununla birlikte sunucular arası SMTP'de TLS çoğu durumda fırsatçı çalışır; karşı taraf TLS sunmazsa veya doğrulama politikası zorunlu değilse teslimatın şifresiz sürmesi yapılandırmaya bağlı olabilir.
MTA-STS (SMTP MTA Strict Transport Security) veya DANE (DNS-Based Authentication of Named Entities) gibi alan tabanlı politikalar, belirli hedefler için TLS gereksinimini daha sıkı hale getirebilir. Bu mekanizmalar port 25'in rolünü değiştirmez; yalnız sunucular arası aktarımda hangi güvenlik koşullarının kabul edileceğini belirler.
Sunucunun EHLO yanıtında STARTTLS bildirmesi, sertifikanın geçerli olduğunu veya TLS bağlantısının başarıyla kurulacağını kanıtlamaz. Bunlar gerçek bağlantıda ayrıca doğrulanır.
Port 587: STARTTLS ile İleti Gönderimi
Port 587, e-posta iletisinin kullanıcıdan veya uygulamadan gönderim sunucusuna teslim edilmesi için ayrılmıştır. İletinin bir MSA'ya gönderildiği bu model, yeni ileti gönderimini sunucular arası aktarımdan ayırır ve kimlik doğrulaması, gönderici yetkisi ile ileti biçimi gibi politikaların ilk sunucuda uygulanmasına olanak tanır.
Port 587'de STARTTLS Bağlantısı Nasıl Kurulur?
587 bağlantısında istemci önce normal SMTP oturumunu başlatır ve EHLO komutuyla sunucunun yeteneklerini öğrenir. Sunucu STARTTLS desteğini bildirdiğinde istemci yükseltme komutunu gönderir, TLS el sıkışması tamamlanır ve SMTP oturumu şifreli kanal içinde yeniden başlatılır. TLS sonrasında yetenek listesi değişebileceği için istemcinin EHLO adımını yinelemesi gerekir.
İstemci, gönderim sırasında TLS yükseltmesini zorunlu tutmalıdır. El sıkışması veya sertifika doğrulaması başarısız olursa istemci, parolayı göndermemeli ve ileti teslimine devam etmemelidir. Arayüzde seçenek genellikle “STARTTLS” olarak görünür; yalnız “TLS varsa kullan” biçimindeki gevşek seçenek aynı güvenlik sonucunu vermeyebilir.
SMTP AUTH Ne Zaman Başlar?
İstemci, TLS kurulduktan ve EHLO komutu yeniden gönderildikten sonra SMTP AUTH ile hesabını doğrular. Sunucu, SASL (Simple Authentication and Security Layer) çerçevesindeki PLAIN yöntemini veya OAuth tabanlı kimlik doğrulama mekanizmalarını sunabilir. Birçok üründe LOGIN yöntemi de bulunur. PLAIN ve LOGIN, kullanıcı adı ve parolayı Base64 ile kodlar; bu işlem şifreleme değildir. Bu yöntemler yalnız sertifikası doğrulanmış TLS bağlantısında kullanılmalıdır. OAuth tabanlı yöntemlerde ise istemci ana parola yerine erişim belirteci kullanabilir. Desteklenen yöntemler e-posta gönderim hizmetine göre değişir.
Port 465: Örtük TLS ile İleti Gönderimi
Port 465 de bir ileti gönderim portudur, ancak TLS'nin başlatılma biçimi farklıdır. TCP bağlantısı kurulur kurulmaz TLS el sıkışması başlar; başarılı TLS oturumundan sonra SMTP karşılama mesajı ve diğer komutlar şifreli kanal içinde iletilir. Bu nedenle bu yöntem “örtük TLS” veya bazı arayüzlerde, eski SSL adını koruyan “SSL/TLS” etiketiyle gösterilir. Eski SSL sürümleri yerine güncel TLS kullanılmalıdır.
Port 465, güncel standartlarda “submissions” hizmeti adıyla TLS üzerinden ileti gönderimi için tanımlanır. Port 465'i STARTTLS ile eşleştirmek doğru değildir; sunucu ilk bayttan itibaren TLS beklediği için istemci düz SMTP komutuyla başlarsa bağlantı kurulamaz.
25, 465 ve 587 Portlarının Karşılaştırması
Aşağıdaki karşılaştırma, portların görevini, TLS başlangıcını ve kimlik doğrulama beklentisini birlikte gösterir.
| Port | Bağlantı Türü | TLS Başlangıcı | Kimlik Doğrulama | Kullanım Alanı |
|---|---|---|---|---|
| 25 | MTA'lar arasında ileti aktarımı | Genellikle STARTTLS; çoğu yapıda fırsatçı | Sunucular arası aktarımda genellikle hesap doğrulaması yapılmaz | İnternetten e-posta alan veya başka MTA'ya aktaran sunucu |
| 587 | İstemci veya uygulamadan MSA'ya ileti gönderimi | SMTP başladıktan sonra STARTTLS; güvenli yapılandırmada yükseltme zorunlu | Varsayılan olarak SMTP AUTH gerekir; korumalı ağ gibi bağımsız yetkilendirme varsa istisna olabilir | Standart istemci ve uygulama gönderimi |
| 465 | İstemci veya uygulamadan MSA'ya ileti gönderimi | Bağlantı kurulur kurulmaz örtük TLS | Varsayılan olarak SMTP AUTH gerekir; korumalı ağ gibi bağımsız yetkilendirme varsa istisna olabilir | Örtük TLS sunan gönderim hizmeti |
STARTTLS ile Örtük TLS Arasındaki Fark Nedir?
STARTTLS ve örtük TLS farklı şifreleme algoritmaları değildir; ikisi de SMTP oturumunu TLS ile korur. Fark, TLS el sıkışmasının bağlantının hangi aşamasında başladığıdır. 587 üzerinde önce SMTP yetenekleri alınır ve ardından bağlantı yükseltilir; 465 üzerinde SMTP oturumu başlamadan TLS kurulur.
Sunucu TLS'yi zorunlu tutuyor, istemci sertifikayı doğru doğruluyor ve bir hata durumunda iletiyi göndermiyorsa 587 üzerindeki STARTTLS ile 465 üzerindeki örtük TLS arasında belirgin bir güvenlik üstünlüğü yoktur. Risk, çoğunlukla STARTTLS'nin yalnız tercih olarak bırakılması, sertifika uyarısının yok sayılması veya port ile şifreleme türünün yanlış eşleştirilmesinden doğar.
Gönderim Portlarında Kimlik Doğrulama ve Sertifika Denetimi
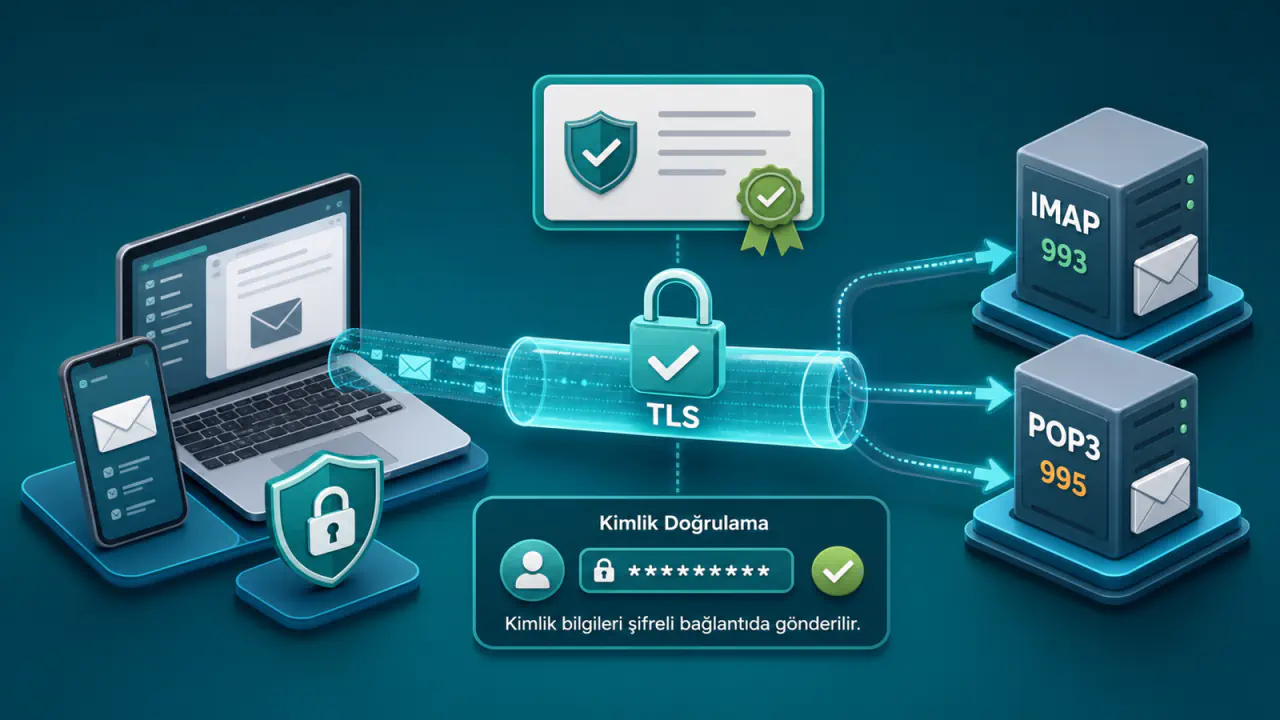
Gönderim portlarında TLS, istemci ile gönderim sunucusu arasındaki trafiği korur; SMTP AUTH ise hangi hesabın ileti göndermeye yetkili olduğunu belirler. Bu iki işlev birbirini tamamlar. TLS olmadan parola açığa çıkabilir; kimlik doğrulama olmadan sunucu, iletiyi hangi hesabın göndermeye yetkili olduğunu doğrulayamaz. Güncel istemci ve sunucular TLS 1.2'yi desteklemeli, TLS 1.3'ü de destekleyip kullanılabilir olduğunda tercih etmelidir; SSL 2.0, SSL 3.0, TLS 1.0 ve TLS 1.1 kullanılmamalıdır.
İstemci sunucunun sertifika zincirini, sertifikanın geçerlilik süresini ve bağlandığı sunucu adının sertifikadaki geçerli adlardan biriyle eşleşip eşleşmediğini kontrol etmelidir. Sertifika hatasını kalıcı olarak yok saymak, TLS kurulmuş görünse bile yanlış bir sunucuya bağlanma riskini artırır. Bu nedenle yapılandırmada rastgele bir IP adresi yerine e-posta hizmeti sağlayıcısının verdiği SMTP sunucu adı kullanılmalıdır.
TLS, e-posta içeriğine uçtan uca şifreleme sağlamaz. İleti gönderim sunucusunda işlenebilir ve sonraki SMTP atlamalarında ayrı TLS bağlantıları kurulur. Port 465 veya 587 kullanmak, iletinin yalnız gönderen ve alıcı tarafından okunabileceğini tek başına göstermez.
Bağlantı Türüne Göre SMTP Portu Seçimi
Doğru portu seçmek için önce bağlantının rolünü belirleyin. Aynı sunucu hem 25 numaralı portu hem de 587 ve 465 numaralı portları dinleyebilir; ancak her port farklı bir istemci türüne ve güvenlik politikasına göre yapılandırılır.
- Bağlantının bir e-posta istemcisi veya uygulamadan mı, yoksa başka bir MTA'dan mı geldiğini belirleyin.
- İstemci gönderiminde e-posta hizmeti sağlayıcısının belgelediği sunucu adı, port ve TLS türünü birlikte kullanın; 587 için STARTTLS, 465 için örtük TLS eşleşmesini bozmayın.
- TLS'nin zorunlu olduğunu, sertifika doğrulamasının açık kaldığını ve kimlik doğrulamanın TLS sonrasında yapıldığını kontrol edin.
- Sunucular arası aktarımda port 25'i kullanın; yetkisiz istemcilerin sunucunuzu başka alan adlarına ileti aktarmak için kullanmasına izin vermeyin.
- Bağlantı kurulduktan sonra yalnız “gönderildi” sonucuna değil, sunucu günlüklerine, TLS durumuna ve kimlik doğrulama sonucuna bakın.
E-posta hizmeti sağlayıcısı hem 587 hem 465 sunuyorsa iki seçenek de geçerli olabilir. Port 587, STARTTLS ile yaygın uyumluluk sunar; port 465 ise TLS'yi bağlantının başında kuran daha doğrudan bir oturum modeli kullanır. E-posta hizmeti sağlayıcısının bildirdiği değerler genel varsayımlardan önce gelir.
SMTP Portu Seçerken Hangi Hatalardan Kaçınılmalı?
- 465 portunu seçip şifreleme türünü STARTTLS yapmak veya 587 portunu örtük TLS ile eşleştirmek.
- MX kaydındaki alıcı sunucuyu, kullanıcıların bağlanacağı gönderim sunucusu sanmak.
- TLS başarısız olduğunda şifresiz devam etmeye izin vermek ya da sertifika uyarısını göz ardı etmek.
- SMTP sunucu adı yerine IP adresi kullanarak sertifika adı eşleşmesini bozmak.
- Port değiştirmenin spam sınıflandırmasını veya teslimat itibarını tek başına düzelteceğini varsaymak.
- Port 25 üzerinde yetkisiz istemcilere başka alan adlarına ileti aktarma izni vermek.
Port 25'e erişim engeli, sunucular arası doğrudan teslimatı durdurabilir. Alıcı alan adının MX sunucusuna 465 veya 587 üzerinden bağlanmayı denemek bu engeli çözmez; bu portlar sunucular arası teslimat için değil, istemci gönderimi için ayrılmıştır. Bir aktarma hizmetinden yararlanılacaksa o hizmetin verdiği gönderim sunucusu, port ve kimlik doğrulama ayarları kullanılır.