DMZ Host ile Port Yönlendirme Arasındaki Farklar
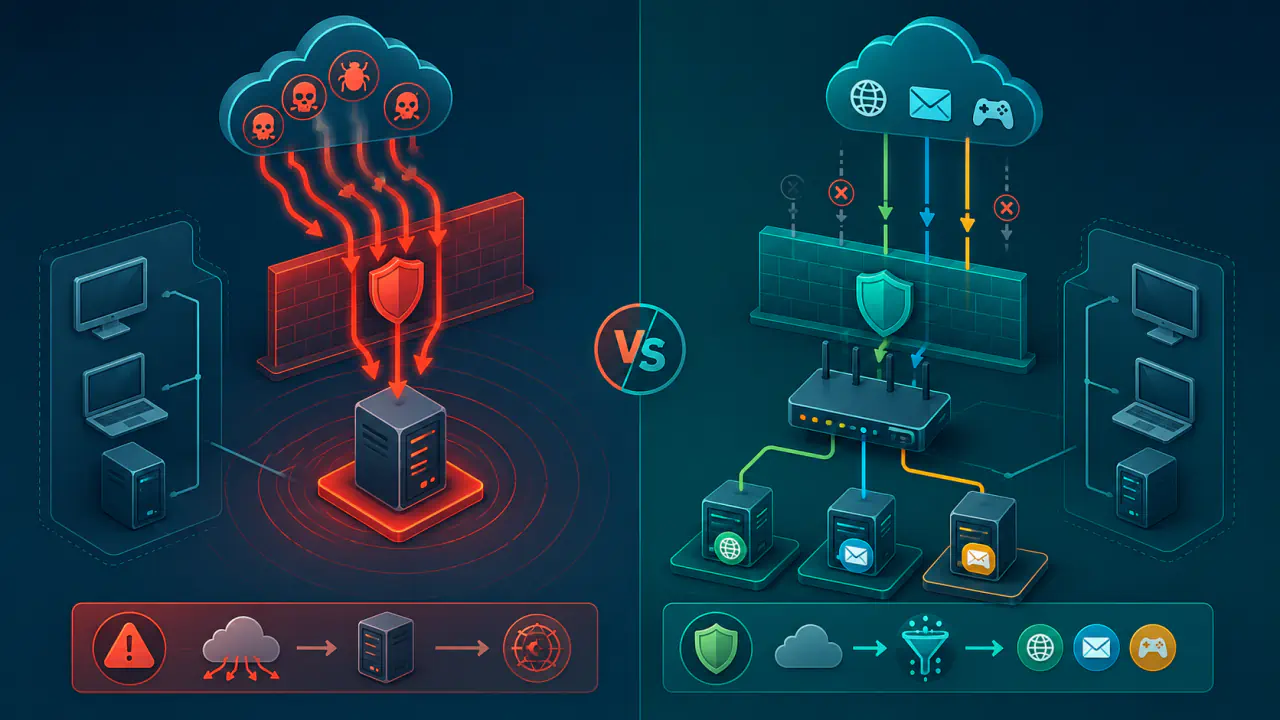
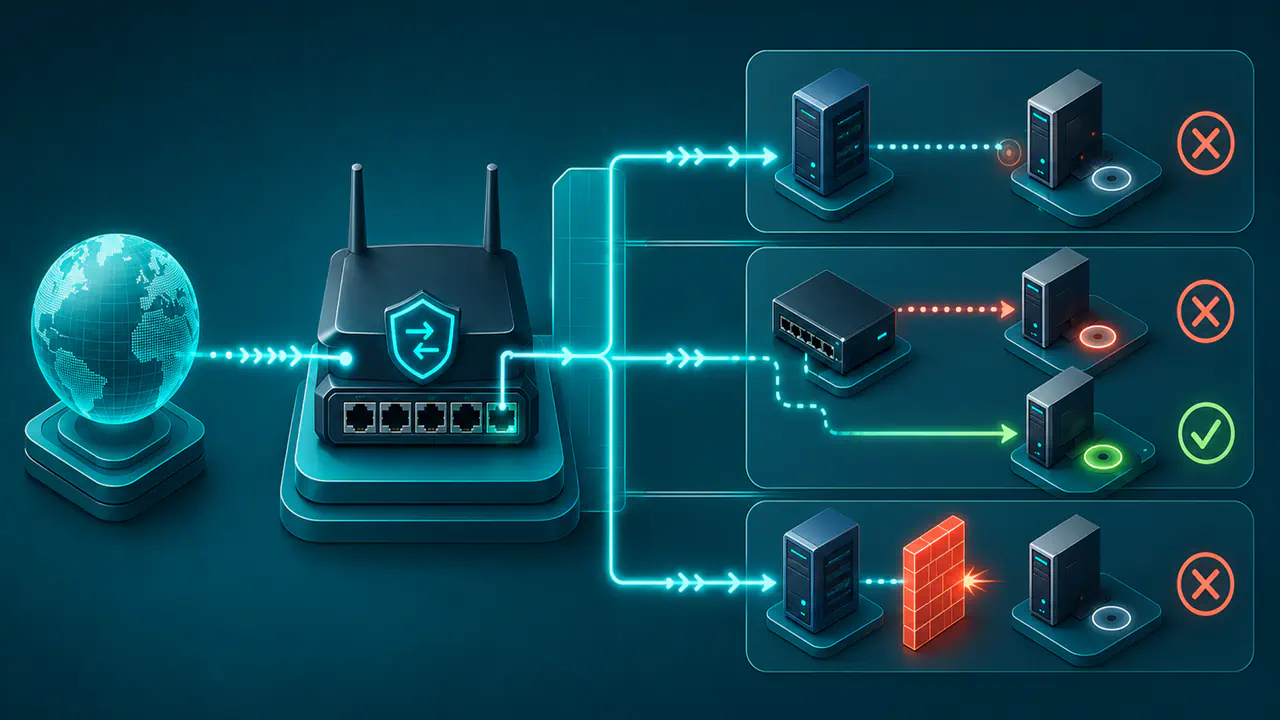
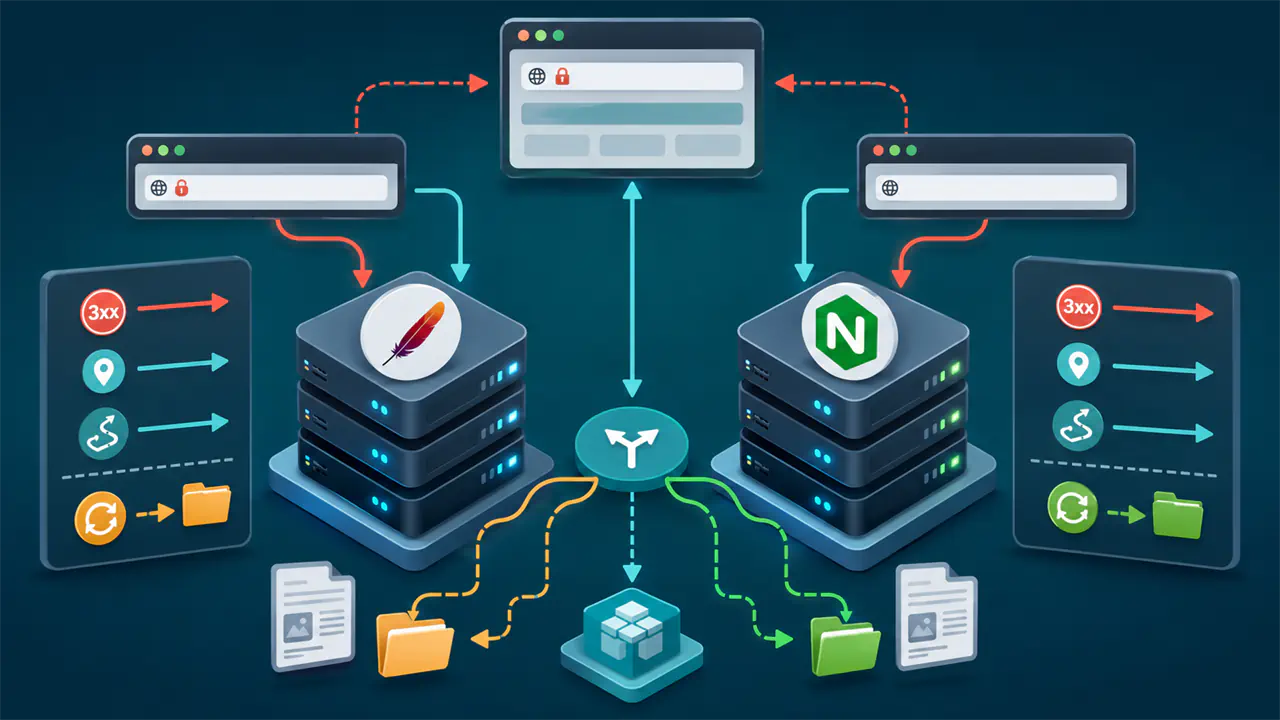
Ev tipi yönlendiricilerdeki DMZ host ayarı, bazı arayüzlerde “DMZ ana bilgisayarı” olarak adlandırılır ve başka bir kuralla eşleşmeyen gelen IPv4 trafiğini geniş ölçüde tek iç cihaza aktarır. Port yönlendirme ise yalnız belirlenen protokol ve portları seçilen cihaza eşler. Bu nedenle çoğu ev ağı için daha kontrollü seçenek port yönlendirmedir.
İki ayar da internetten yerel ağa doğru yeni bağlantıların ulaşmasını sağlayabilir; ancak kapsamları aynı değildir. DMZ host daha büyük bir saldırı yüzeyi oluşturabilirken port yönlendirme, yalnız gerçekten gereken hizmetleri açma ilkesine daha uygundur.
Tüketici cihazlarında “DMZ host” adıyla sunulan işlev, kurumsal ağlardaki ayrı ve filtrelenmiş DMZ bölgesi değildir. Genellikle yerel ağdaki tek bir cihazı geniş kapsamlı gelen trafik için varsayılan hedef yapar; cihazı ayrı bir güvenlik bölgesine taşımaz.
DMZ Host ile Port Yönlendirme Arasındaki Temel Farklar
- DMZ host, başka bir eşleme veya oturumla karşılanmayan gelen trafiği geniş ölçüde tek cihaza yöneltir.
- Port yönlendirme yalnız seçilen TCP veya UDP portlarını belirlenen iç IP adresine ve hedef porta aktarır.
- DMZ kullanımı cihazdaki daha fazla hizmeti internetten erişilebilir hale getirebilir; port yönlendirme maruz kalmayı seçili hizmetlerle sınırlar.
- Kalıcı kullanımda genel tercih, yalnız gerekli portları açmak ve diğer gelen trafiği engellemektir.
- Her iki yöntemin çalışması genel IPv4 adresi, doğru yerel hedef ve uygun güvenlik duvarı kuralları gibi ek koşullara bağlıdır.
DMZ Host ve Port Yönlendirme Nasıl Çalışır?
Her iki işlev de çoğunlukla IPv4 NAT kullanılan ev ağlarında görülür. NAT, iç ağdaki adres ve portlarla dış ağdaki adres ve portlar arasında eşleme tutar. İçeriden başlatılan bağlantılar için bu eşleme genellikle otomatik oluşurken internetten başlatılan yeni bağlantılar için açık bir kural gerekir.
Port Yönlendirme Seçili Bir Eşleme Oluşturur
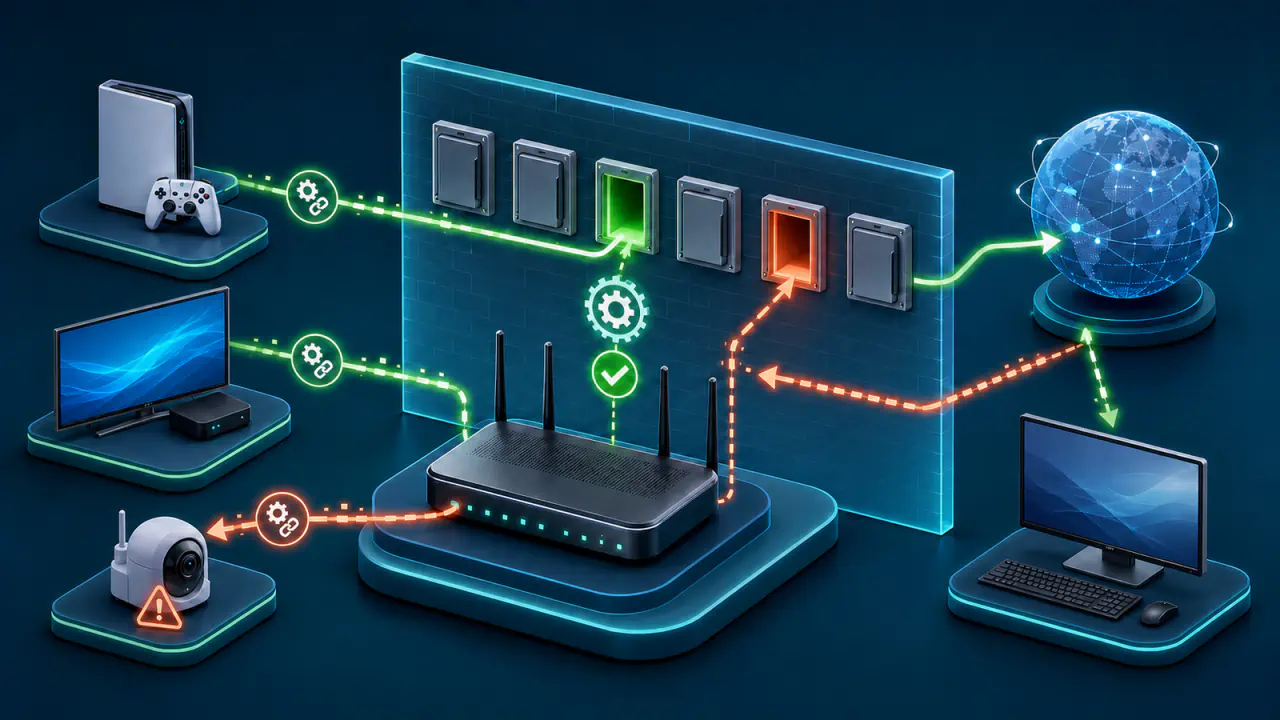
Port yönlendirme, dış IP adresindeki belirli bir protokol ve portu iç ağdaki belirli bir cihazın portuna bağlar. Örneğin dışarıdan gelen belirli bir TCP portu bir sunucuya yönlendirilirken diğer portlar yönlendiricinin normal gelen trafik politikasına tabi kalır.
“Port mapping” olarak görülen ayar da bu bağlamda port yönlendirme anlamına gelir. Dış ve iç port numaraları aynı olabilir; ancak bazı yapılandırmalarda dış port farklı bir iç porta çevrilebilir. Kuralda protokol, dış port, hedef iç IP adresi ve hedef port belirtilir; destekleyen cihazlarda izin verilen kaynak adresleri de sınırlandırılabilir.
DMZ Host Varsayılan Hedef Gibi Davranır
Ev yönlendiricisindeki DMZ host işlevi genellikle mevcut bir NAT eşlemesi, açık oturum veya daha özel yönlendirme kuralıyla eşleşmeyen gelen trafiği seçilen cihaza gönderir. Bu davranış “bütün internet trafiği koşulsuz olarak cihaza gider” biçiminde yorumlanmamalıdır; yönlendiricinin kendi yönetim servisleri, ayrılmış portları veya üretici politikaları bazı trafiği kapsam dışında bırakabilir.
DMZ hedefi tek bir yerel cihazdır. Bu ayar cihazı yerel ağdan ayırmaz, ayrı bir alt ağa taşımaz ve cihazın işletim sistemi güvenlik duvarını kapatmaz. Yalnız yönlendiricinin gelen trafiği hangi iç hedefe ileteceğini geniş ölçüde değiştirir.
Kapsam, Hedef ve Güvenlik Açısından DMZ Host ile Port Yönlendirme
Aşağıdaki tablo iki yöntemi kapsam, hedef, güvenlik ve kullanım açısından karşılaştırır. Üretici arayüzleri farklı adlar kullansa da temel ayrım, geniş kapsamlı varsayılan hedef ile seçili port eşlemesi arasındadır.
| Karşılaştırma | DMZ Host | Port Yönlendirme |
|---|---|---|
| Kapsam | Başka kuralla eşleşmeyen gelen trafiğin geniş bölümünü tek cihaza aktarabilir. | Yalnız tanımlanan protokol ve portları aktarır. |
| Hedef | Genellikle tek yerel cihaz seçilir. | Farklı portlar farklı cihazlara yönlendirilebilir. |
| Saldırı yüzeyi | Cihazda dinleyen daha fazla hizmet dışarıdan denenebilir. | Maruz kalma seçilen hizmetlerle sınırlandırılabilir. |
| Yönetim | Kurulumu basit görünebilir, ancak hangi hizmetlerin erişilebilir olduğunu izlemek zorlaşır. | Her kuralın amacı, protokolü ve hedefi ayrı yönetilir. |
| Uygun kullanım | Yalnız kısa süreli teşhis veya dışarı açılan hizmetleri ayrıntılı biçimde denetlenen bir cihazda sınırlı kullanım. | Belirli bir hizmete kalıcı dış erişim gerektiğinde. |
| Güvenlik yaklaşımı | Geniş izin verir; hedef cihazın korumasına daha fazla yük bindirir. | Yalnız gerekli trafiğe izin verme yaklaşımına daha yakındır. |
DMZ Host ile Port Yönlendirmenin Saldırı Yüzeyleri Neden Farklıdır?
Bir portu yönlendirmek hedef hizmette kendiliğinden yeni bir yazılım açığı oluşturmaz; ancak hizmeti internetten erişilebilir hale getirir. Risk, hizmetin güncelliğine, kimlik doğrulamasına ve hedef cihazın güvenlik duvarına bağlıdır. Buna karşılık gereksiz yere yönlendirilen her ek hizmet, dışarıdan tarama, parola denemesi veya yazılım açığı istismarı için yeni bir temas noktası oluşturabilir.
DMZ host geniş kapsamlı olduğu için cihazda daha önce yalnız yerel ağdan erişilen hizmetler de internetten ulaşılabilir hale gelebilir. Dosya paylaşımı, uzaktan yönetim, geliştirme sunucusu veya yanlışlıkla açık bırakılmış bir hizmet bu kapsama girebilir. Hedef cihazın güvenlik duvarı bu trafiği engelliyorsa hizmet erişilemez kalabilir; ancak güvenliği yalnız bu korumaya bırakmayın.
NIST'in güvenlik duvarı yaklaşımı, açıkça izin verilmeyen trafiğin engellenmesini temel alır. Bu ilke ev ağı için de açık bir yaklaşım sunar: yalnız bir hizmete dış erişim gerekiyorsa bütün cihazı geniş kapsamlı trafiğe açmak yerine yalnız o hizmetin portunu ve protokolünü tanımlamak daha kontrollüdür.
DMZ Host ve Port Yönlendirme Hangi Durumlarda Kullanılmalı?
Seçimi “hangisi bağlantıyı daha kolay açar?” sorusuna göre yapmayın. Önce hangi dış bağlantının hangi cihaza ulaşması gerektiğini belirleyin. İhtiyaç net değilse geniş izin vermek yerine hizmetin kullandığı protokolü ve portu doğrulayın.
Kalıcı Erişim İçin Port Yönlendirme
Evde barındırdığınız belirli bir hizmete dışarıdan erişecekseniz çoğu durumda port yönlendirmeyle başlayın. Yalnız gereken TCP veya UDP kuralını açın, hedef cihazın yerel IP adresini sabit tutun ya da DHCP rezervasyonu kullanın ve hizmette güçlü kimlik doğrulamayı etkinleştirin.
Kuralın amacını kaydedin ve ihtiyaç kalmadığında kuralı kaldırın. Hizmete yalnız belirli kaynaklar bağlanacaksa yönlendirici veya hedef güvenlik duvarında kaynak adresini sınırlayabilirsiniz; bu özellik her ev tipi yönlendiricide bulunmayabilir.
DMZ Host Ayarının Kısa Süreli Testlerde Kullanımı
DMZ host, port yönlendirme kuralındaki bir eksikliği ayırt etmek için kısa süreli bir teşhis aracı olarak kullanılabilir. Hizmet DMZ altında çalışıp seçili yönlendirmede çalışmıyorsa protokol, dış port, iç port veya hedef IP adresi kuralında hata bulunabilir. Bu test, bağlantı sorununun mutlaka yönlendiriciden kaynaklandığını kanıtlamaz.
DMZ'yi kalıcı çözüm olarak bırakmayın. Gerekli portları belirledikten sonra DMZ'yi kapatın ve dar kapsamlı kurallara dönün. Test sırasında hedef cihazı güncel tutun, gereksiz servisleri kapatın ve işletim sistemi güvenlik duvarını açık bırakın.
Port Yönlendirme Kuralları DMZ Hedefinden Önce mi Çalışır?
Yönlendiriciler genellikle mevcut bağlantı durumunu ve daha özel port yönlendirme kurallarını DMZ hedefinden önce değerlendirir. Bu nedenle belirli bir dış port açıkça başka bir cihaza yönlendirilmişse aynı trafik DMZ olarak belirlenen cihaza gitmeyebilir. Kesin öncelik sırası ve yönlendiricinin kendi servisleri için ayırdığı portlar üretici uygulamasına bağlıdır.
Aynı Dış Port İki Farklı Cihaza Yönlendirilebilir mi?
Ev tipi yönlendiricilerde aynı genel IPv4 adresi, protokol ve dış port için genellikle tek hedef cihaz tanımlanır. İkinci cihaz için farklı bir dış port seçmek, uygulama katmanında reverse proxy (ters proxy) kullanmak veya ayrı bir genel adres edinmek gerekebilir. DMZ seçmek bu çakışmayı ortadan kaldırmaz; özel kuralın kapsamadığı trafiğe varsayılan hedef belirler.
DMZ ve Port Yönlendirme İnternet Hızını Artırmaz
DMZ ya da port yönlendirme internet hızını veya gecikmeyi kendiliğinden iyileştiren ayarlar değildir. Bu kurallar gelen bağlantının hedefini değiştirir; hat kapasitesini, Wi-Fi parazitini, internet servis sağlayıcısının ağ yolunu veya uzak sunucu performansını değiştirmez. Bağlantı sorunu yalnız gelen oturumların engellenmesinden kaynaklanıyorsa erişilebilirliği düzeltebilir, ancak ping değerinde genel bir düşüş beklenmemelidir.
Port Aralığı Açmak Saldırı Yüzeyini Büyütür
Port aralığı yönlendirmek de tek port kuralından daha geniş izin oluşturur. Bir uygulama gerçekten birden fazla porta ihtiyaç duyuyorsa port aralığı tanımlayabilirsiniz. Belgelenmeyen veya kullanılmayan portları aralığa eklemeyin; böylece saldırı yüzeyini gereksiz yere büyütmezsiniz.
IPv6 Bağlantısında Port Açmak İçin Ne Yapılır?
DMZ host ve klasik port yönlendirme çoğunlukla IPv4 NAT işlevleridir. IPv6'da cihazlar genel olarak internet üzerinden doğrudan yönlendirilebilen adresler kullanabilir; bu nedenle temel işlem adres çevirisi yapmak değil, yönlendiricinin IPv6 güvenlik duvarında açıkça izin verilen gelen trafik kuralı oluşturmaktır. Arayüzde “IPv6 DMZ” benzeri bir ad görürseniz özelliğin gerçekte ne yaptığını üreticinin belgesinden doğrulayın.
IPv6 ağ geçitlerinde durum bilgili filtreleme, içeriden başlatılan akışların dönüş trafiğine izin verirken istenmeyen yeni gelen bağlantıları varsayılan olarak engelleyebilir. Dış erişim gerekiyorsa yalnız ilgili cihazın IPv6 adresi, protokolü ve portu için istisna tanımlamak, geniş kapsamlı izin vermekten daha kontrollüdür.
CGNAT Port Yönlendirmeyi Neden Engeller?
İnternet bağlantısı CGNAT arkasındaysa yönlendiricide yaptığınız IPv4 port yönlendirme veya DMZ ayarı, internet servis sağlayıcısının üst NAT katmanını aşmaz.
Çift NAT'ta İki Yönlendirici İçin Gereken Kurallar
Çift NAT bulunan ev ağında trafiği dıştaki yönlendiriciden içteki yönlendiriciye, ardından hedef cihaza aktaracak kurallar gerekir. Bu kurallar tamamlanmadan yerel arayüzde doğru görünen bir ayar dışarıdan erişim sağlamayabilir.
DMZ Host ve Port Yönlendirme Kuralları Nasıl Doğrulanır?
Önce hizmetin hedef cihazda çalıştığını ve yerel ağdan doğru portla erişilebildiğini doğrulayın. Ardından hedef cihazın yerel IP adresinin değişmediğini, doğru TCP veya UDP protokolünü seçtiğinizi ve işletim sistemi güvenlik duvarının yalnız gereken trafiğe izin verdiğini kontrol edin.
IP Adresim aracı, bağlantının dışarıdan görünen genel IP adresiyle yönlendiricinin internet tarafındaki adresi karşılaştırmanıza yardımcı olur. IPv4 yönlendirmesini kontrol ederken her iki taraftaki IPv4 değerlerini karşılaştırın; VPN veya proxy kullanıyorsanız görünen adres farklı bir internet çıkışına ait olabilir.
Ardından ilgili TCP veya UDP hizmetine farklı bir internet bağlantısından, örneğin Wi-Fi kapalıyken mobil veri üzerinden erişmeyi deneyin. Ev içinden genel IP adresiyle yapılan deneme, yönlendiricinin NAT loopback (aynı ağa geri bağlantı kurma) özelliğine bağlı olabilir ve tek başına dış erişimi doğrulamaz. Bağlantının kurulamamasına yanlış yönlendirme, çalışmayan hizmet, hedef güvenlik duvarı, CGNAT, çift NAT veya internet servis sağlayıcısı filtresi neden olabilir.
Testi yalnız size ait veya yönetme yetkiniz bulunan bağlantı ve cihazlarda yapın. Bir portun açık görünmesi hizmetin güvenli olduğunu kanıtlamaz; yalnız o noktaya dışarıdan bağlantı kurulabildiğini gösterir.