Yönlendirici Güvenlik Duvarı Ayarları Ne İşe Yarar?
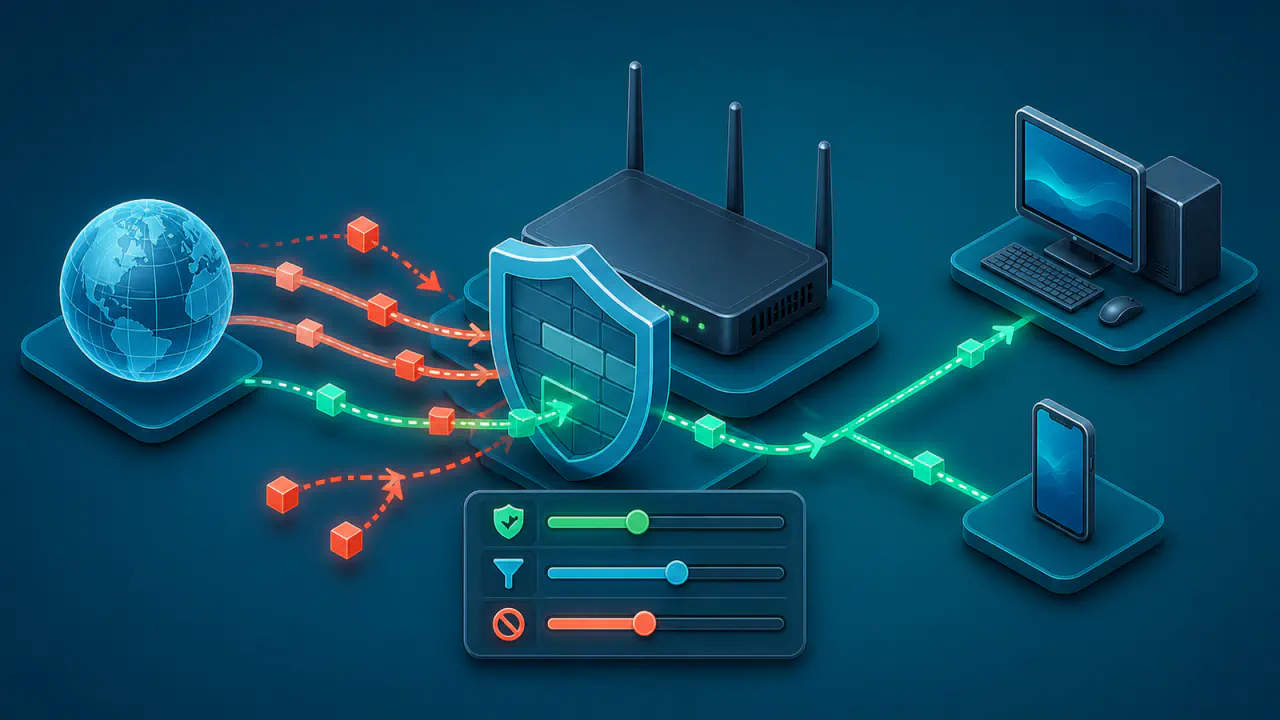
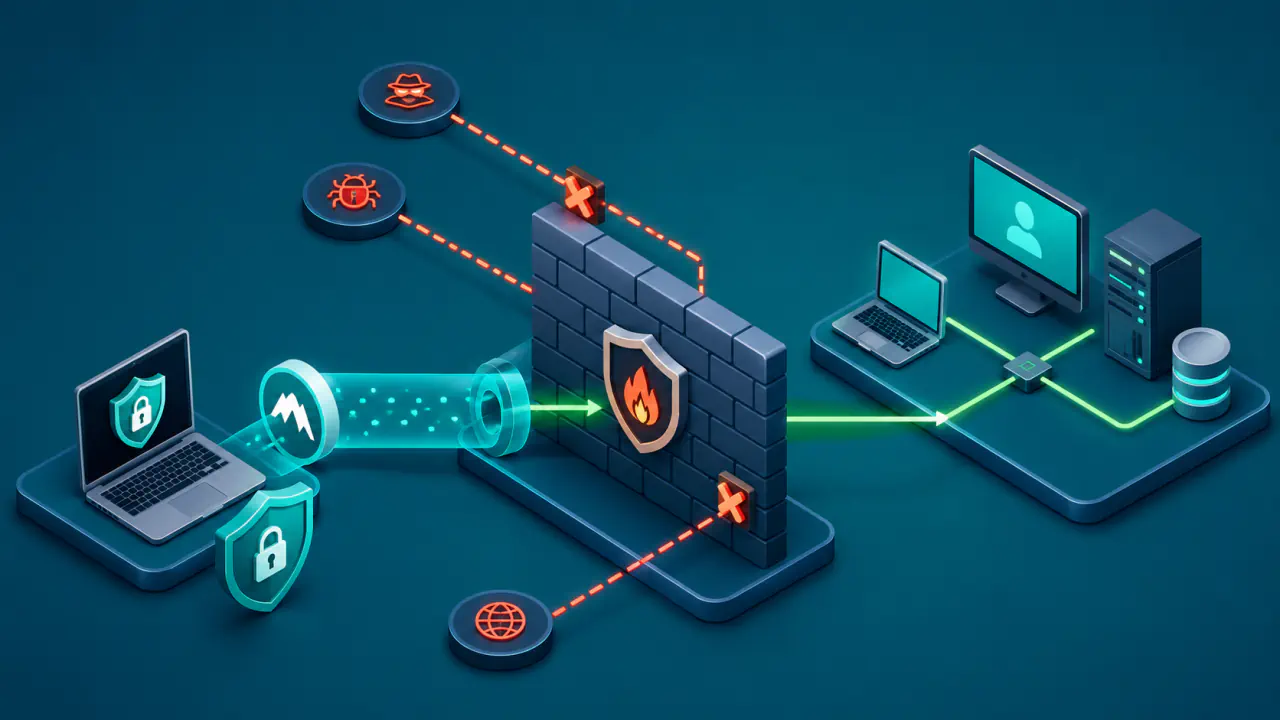
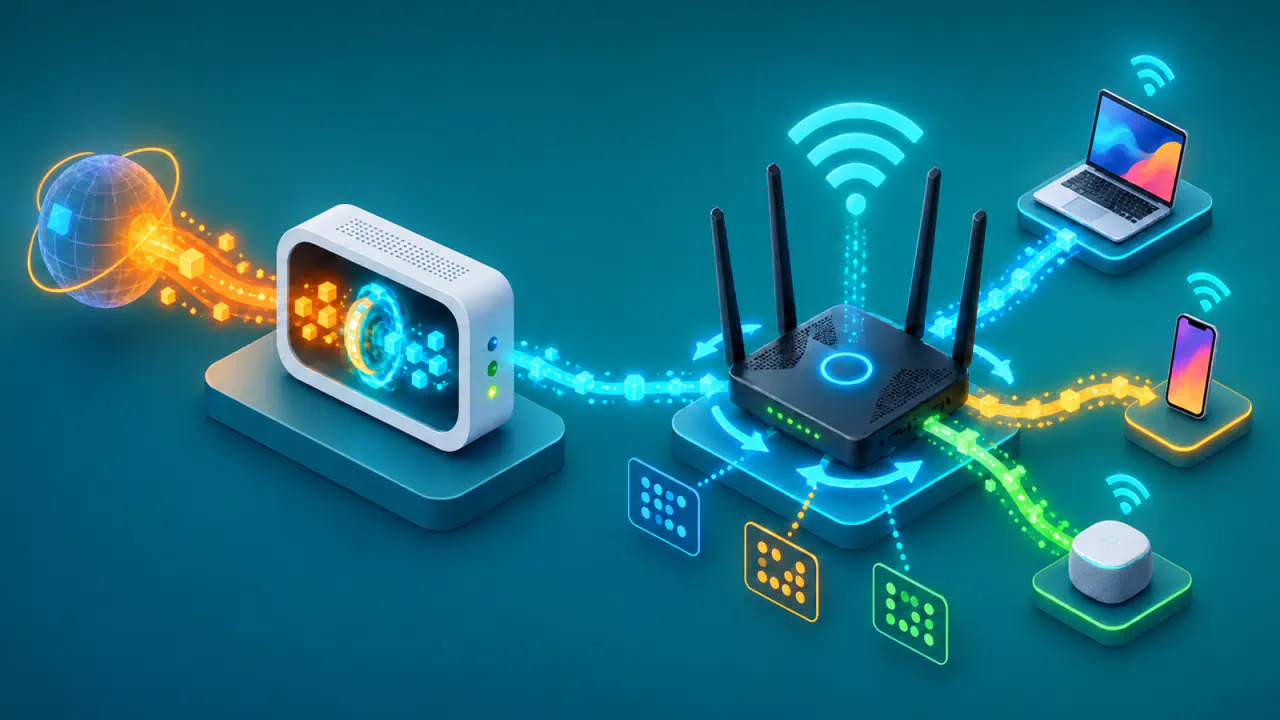
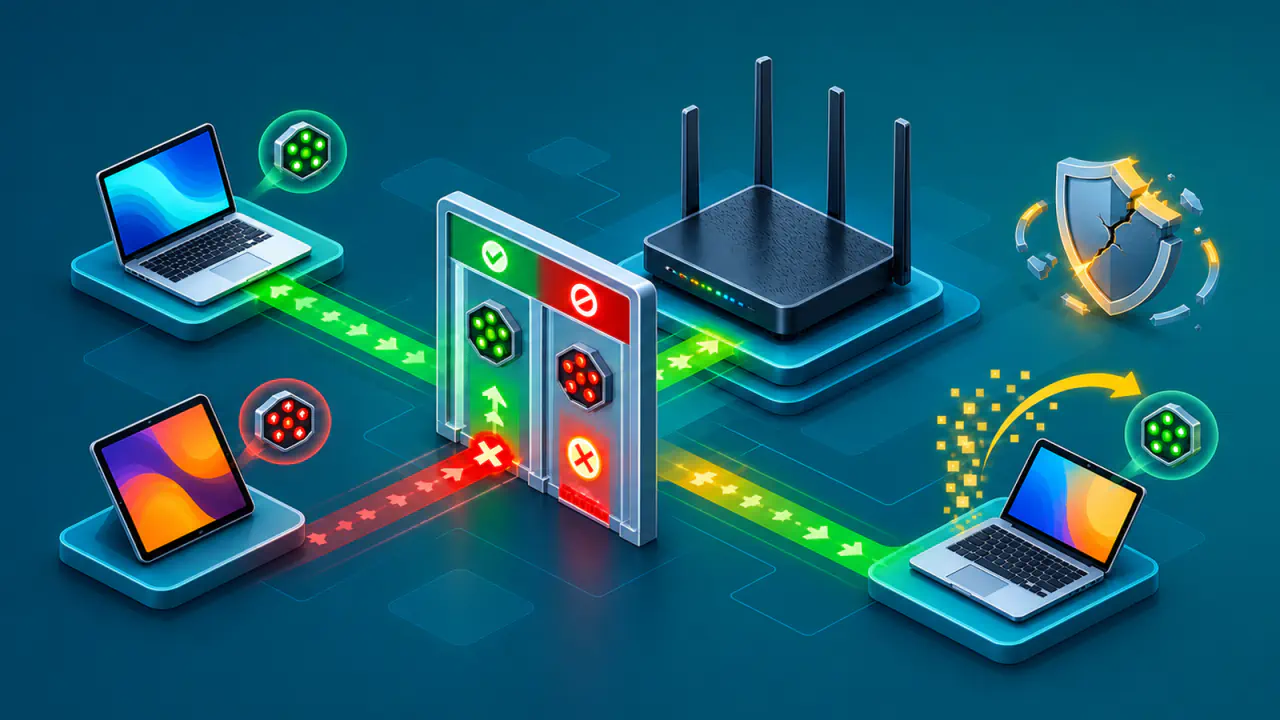
Yönlendirici güvenlik duvarı, internet ile ev veya küçük ofis ağı arasındaki trafiği belirlenmiş politikalara göre süzer. Temel görevi, internetten başlatılan ve izin verilmemiş bağlantıların yerel cihazlara ulaşmasını sınırlamaktır.
Bu koruma, internete çıkan normal bağlantıları tümüyle durdurmaz. Çoğu ev yönlendiricisi, yerel cihazın başlattığı bağlantıya ait geri dönüş paketlerini tanır; mevcut bir bağlantıyla ilişkisi olmayan gelen istekleri ise varsayılan olarak engeller.
Yönlendirici Güvenlik Duvarı Gelen Trafiği Nasıl Denetler?
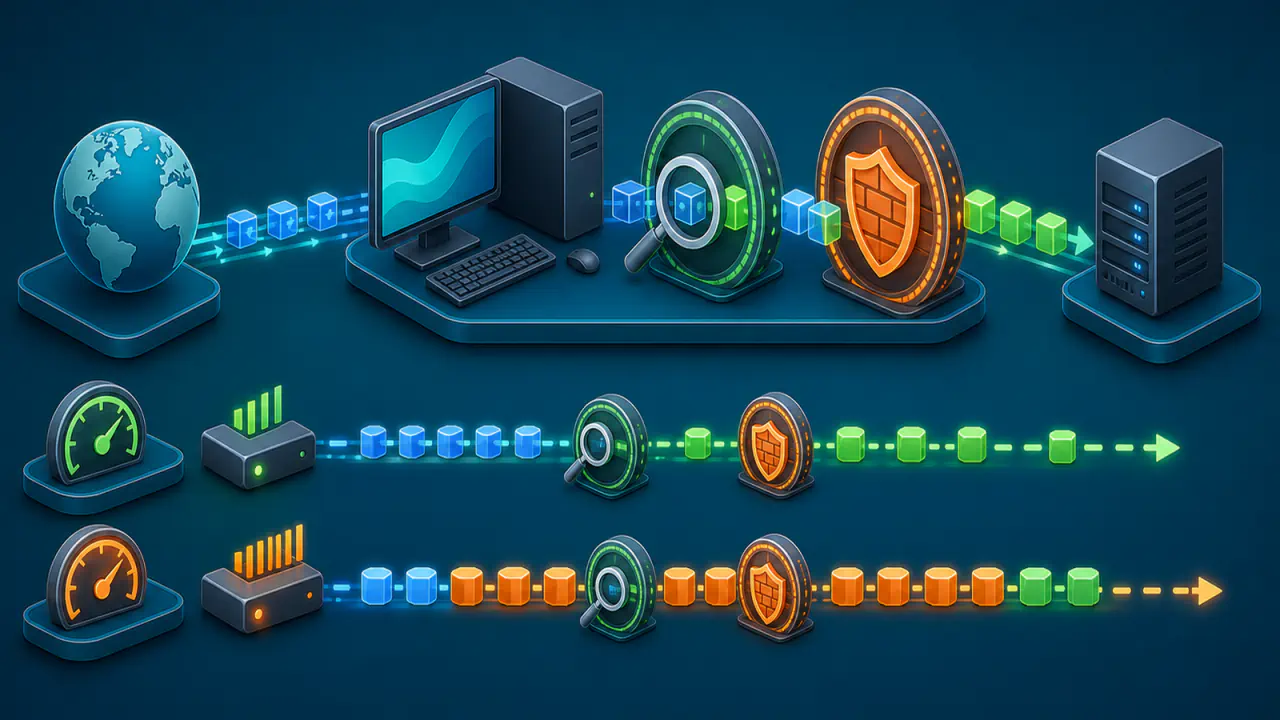
Ev yönlendiricileri çoğunlukla bağlantının durumunu izleyerek filtreleme yapar. Bir bilgisayar veya telefon bir web sitesine, e-posta hizmetine ya da başka bir sunucuya bağlantı başlattığında yönlendirici bu akışla ilgili geçici bilgi tutar ve sunucudan gelen yanıtları aynı bağlantının parçası olarak kabul eder.
İnternetten yerel ağa doğru gelen yeni bir istek mevcut bağlantıyla eşleşmiyorsa, açıkça izin veren bir ayar bulunmadığı sürece engellenir. Bu filtreleme, tanımlanan kurallara uyan trafiği geçirir; ancak kimlik avı sayfalarını, zararlı dosyaları veya kullanıcının başlattığı riskli bağlantıları tek başına durdurmaz.
NAT ile Güvenlik Duvarı Arasındaki Farklar
Ev yönlendiricisindeki NAT, yerel IPv4 adreslerini ve port bilgilerini internet tarafında kullanılan adres ve portlarla eşler; güvenlik duvarı ise trafiğin geçip geçemeyeceğine ilişkin politika uygular. İki işlev ev yönlendiricisinde birlikte çalıştığı için aynı mekanizma sanılabilir, fakat NAT bir güvenlik politikası değildir.
NAT eşlemesi yoksa yönlendirici dışarıdan gelen bağlantıyı doğru yerel cihaza aktaramaz; bu durum pratikte koruyucu bir yan etki yaratabilir. Yine de port yönlendirmeyle veya uygulamaların otomatik eşleme istemesine izin veren UPnP özelliğiyle eşleme açıldığında hangi trafiğin kabul edileceğini güvenlik duvarı politikası belirlemeye devam eder. IPv6 kullanan ağlarda NAT varmış gibi koruma beklemeyin; yönlendiricinin IPv6 trafiğine yönelik gelen bağlantı politikasını ayrıca kontrol edin.
Yerel Ağ İçi Trafik ile İnternetten Gelen Trafik Arasındaki Farklar
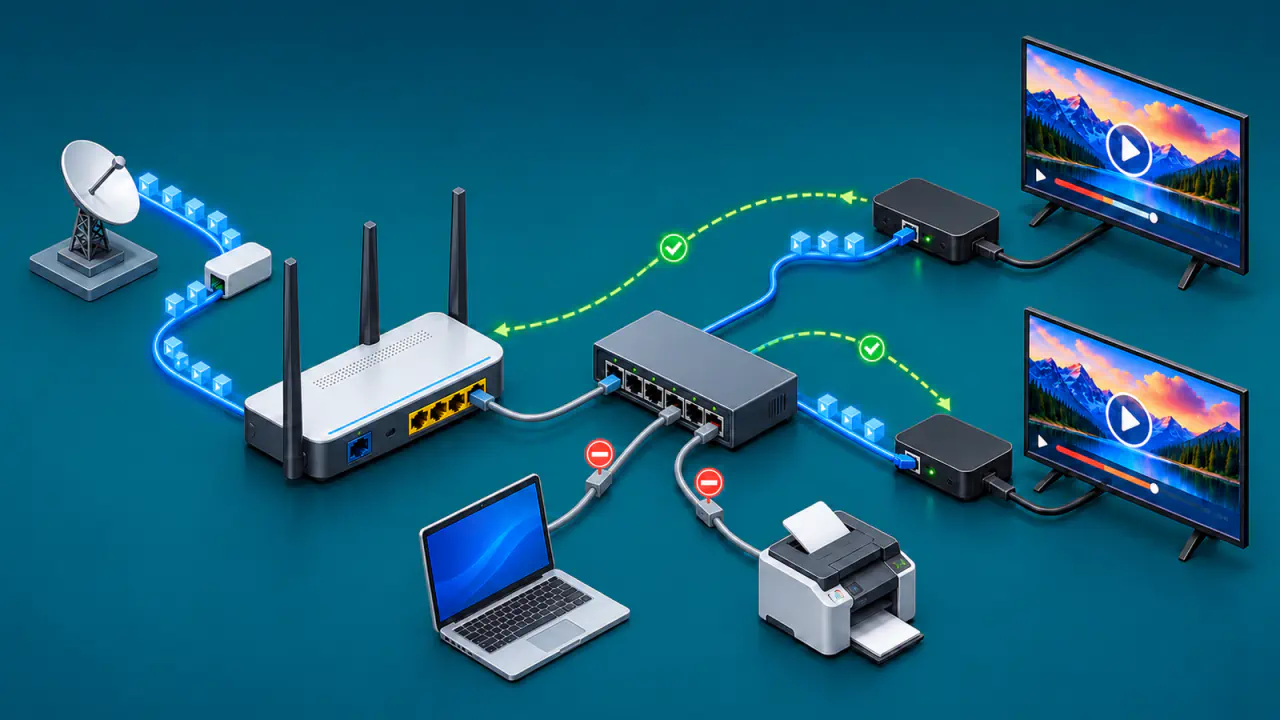
Yönlendiricinin internet tarafındaki güvenlik duvarı çoğunlukla dış ağ ile yerel ağ arasındaki trafiğe odaklanır. Aynı ana Wi-Fi veya Ethernet ağına bağlı iki cihazın birbirine erişimi, bu ayardan etkilenmeden devam edebilir.
Yazıcı, ağ depolama cihazı veya medya sunucusu görünmüyorsa sorun her zaman yönlendiricinin güvenlik duvarı ayarı değildir. Misafir Wi-Fi, istemci izolasyonu, erişim denetimi, farklı yerel ağ bölümleri veya cihazın kendi güvenlik duvarı yerel iletişimi engelliyor olabilir. Bu nedenle internetten gelen trafik ile aynı ağdaki cihazlar arasındaki trafiği ayrı ayrı inceleyin.
Yönlendiricide Hangi Ayarlar Dışarıdan Erişime İzin Verir?
Gelen bağlantı davranışı yalnız ana güvenlik duvarı anahtarına bağlı değildir. Aşağıdaki ayarlar, varsayılan engelleme politikasına farklı kapsamda istisnalar ekleyebilir:
- Port yönlendirme: Belirli bir dış porta gelen trafiği, seçilen protokol için yerel cihazın ilgili portuna aktarır. Bu ayarı yalnız ihtiyaç duyduğunuz hizmet ve port için kullanın.
- UPnP: Yerel uygulamaların yönlendiriciden otomatik port eşlemesi istemesine izin verebilir. Oluşturulan eşlemeler cihaz arayüzünde ayrıca görülebilir.
- DMZ ana bilgisayarı: Birçok ev yönlendiricisinde eşleşmeyen gelen trafiğin büyük bölümünü tek bir yerel cihaza yöneltir. Kapsamı ve istisnaları modele göre değişebilir.
- Ping (ICMP Echo) yanıtı: Yönlendiricinin tanılama mesajlarına yanıt verip vermemesini etkiler. Ping yanıtını kapatmak, açık hizmetleri kapatmaz ve genel güvenlik duvarı politikasının yerine geçmez.
Uzaktan yönetimi de gelen bağlantı istisnası olarak inceleyin. İnternet tarafında yönetim arayüzü açılırsa yönlendirici dışarıdan erişilebilir hale gelir; ihtiyaç yoksa bu özelliği kapalı tutun.
Gelen Bağlantıları Engelleme ve Gerekli İstisnaları Sınırlama
Markalara göre menü adları değişse de temel yaklaşım aynıdır: yönlendirici beklenmeyen gelen bağlantıları engellemeli, yalnız gerekli istisnalara izin vermeli ve kullanılmayan port eşlemelerini kapatmalıdır. Şu ayarları doğrulayın:
- Yönlendiricinin internet tarafındaki güvenlik duvarını etkin tutun.
- Mevcut bağlantılara ait geri dönüş trafiğine izin verirken yeni gelen istekleri varsayılan olarak engelleyin.
- Port yönlendirme ve otomatik eşlemeleri yalnız gerçek ihtiyaç bulunduğunda açık bırakın.
- İnternet üzerinden yönlendirici yönetimini zorunlu değilse kapatın.
- IPv4 ve IPv6 için filtreleme durumunu ayrı ayrı kontrol edin.
- Ayar değişikliklerini tek tek yapın ve çalışan yapılandırmayı kaydedin.
ICMPv6 mesajlarını topluca engellemeyin. Paket boyutuyla ilgili hata mesajları, gönderilen paketlerin ağ yoluna uygun boyutta kalmasına yardımcı olur; yerel bağlantıdaki komşu keşfi ve yönlendirici duyuruları da temel IPv6 iletişimi için gereklidir. Üreticinin bu mesajlar için belirlediği temel izinleri, yalnız ping yanıtını kapatmak amacıyla kaldırmayın.
“Düşük”, “orta”, “yüksek” veya “katı” gibi hazır seviyelerin içeriği üreticiye göre değişir. Bu etiketlere güvenmek yerine cihaz açıklamasından hangi trafik yönünün, protokolün veya hizmetin engellendiğini doğrulayın.
Yönlendirici Güvenlik Duvarı Ayarlarının Oluşturabileceği Belirtiler
Önce belirtinin hangi yöndeki trafiği etkilediğini belirleyin. Aynı belirti güvenlik duvarından, NAT eşlemesinden, internet servis sağlayıcısının ağından veya hedef cihazdan kaynaklanabilir.
- İnternet çalışıyor, dışarıdan erişim çalışmıyor: Yerel cihazlar internete çıkabiliyor ancak kamera, oyun sunucusu veya uzak masaüstü hizmetine dışarıdan ulaşılamıyorsa beklenmeyen gelen trafik engelleniyor olabilir. Port yönlendirme eksikliği, hedef hizmetin çalışmaması, yanlış yerel IP adresi veya internet tarafındaki farklı bir filtre de aynı sonucu oluşturabilir. İnternet servis sağlayıcısının bir genel IPv4 adresini birden fazla aboneye paylaştırdığı CGNAT uygulaması da dışarıdan doğrudan erişimi engelleyebilir.
- Yerel cihazlar birbirini görmüyor: Aynı ağdaki cihazlar birbirine erişemiyor fakat internet çalışıyorsa misafir ağı veya istemci izolasyonu daha olasıdır. Yönlendiricinin yalnız internet tarafını koruyan güvenlik duvarını kapatmak, bu yerel erişim sorununu çözmeyebilir ve gereksiz risk oluşturur.
- Ping yanıtı yok, hizmet çalışıyor: Bir hedef ping isteğine yanıt vermediği halde web, oyun veya başka bir hizmet çalışabilir. Bu durum yalnız ICMP yanıtının filtrelendiğini gösterebilir; cihazın çevrimdışı olduğunu veya tüm portların kapalı olduğunu tek başına kanıtlamaz.
Trafik Yönünü, IP Adresini ve Port İstisnalarını Kontrol Etme
- Sorunun internetten yerel ağa mı, yerel ağdan internete mi, yoksa iki yerel cihaz arasında mı oluştuğunu belirleyin.
- IPv4 üzerinden dışarıdan erişimi inceliyorsanız internette görünen genel IPv4 adresini yönlendiricinin internet tarafındaki IPv4 adresiyle karşılaştırın. VPN veya proxy kullanımı farklı bir çıkış IP adresi gösterebileceğinden adres uyuşmazlığı tek başına CGNAT kanıtı değildir.
- Port yönlendirme, UPnP, DMZ ve uzaktan yönetim gibi gelen trafik istisnalarını gözden geçirin.
- Hedef cihazın doğru yerel IP adresini kullandığını, ilgili hizmetin gerçekten çalıştığını ve cihazın kendi güvenlik duvarının bağlantıya izin verdiğini doğrulayın.
- Hedef hizmet çalışırken, izin verdiğiniz bağlantıyı farklı bir internet bağlantısından hizmetin kendi istemcisiyle sınayın.
- Sonucu yorumlarken güvenlik duvarı dışında CGNAT, çift NAT, yanlış eşleme ve internet servis sağlayıcısının kısıtlarını da olası nedenler arasında tutun.