Wi-Fi Hotspot Açmak Güvenli mi?
Evet, kişisel Wi-Fi hotspot (kişisel erişim noktası) güçlü şifreleme, benzersiz parola ve sınırlı cihaz erişimiyle kullanıldığında çoğu durumda güvenlidir. Bu özellik, telefonun veya bilgisayarın mevcut internet bağlantısını geçici bir kablosuz ağ üzerinden başka cihazlarla paylaşır.
Risk düzeyini ağa katılabilen cihazlar, paylaşan cihazdaki açık ağ servisleri ve bağlantının etkin kaldığı süre belirler. Parolasız bir hotspot, yetkisiz cihazların bağlanmasını ve veri kotanızı tüketmesini kolaylaştırır. İhtiyaç bittikten sonra açık bırakmak da daha önce izin verdiğiniz cihazların bağlantıyı kullanmaya devam etmesine yol açabilir. İşiniz bittiğinde hotspotu kapatın; cihaz destekliyorsa bağlantı kalmadığında paylaşımı otomatik kapatan seçeneği kullanabilirsiniz.
Hotspot Açıldığında Ağda Ne Değişir?
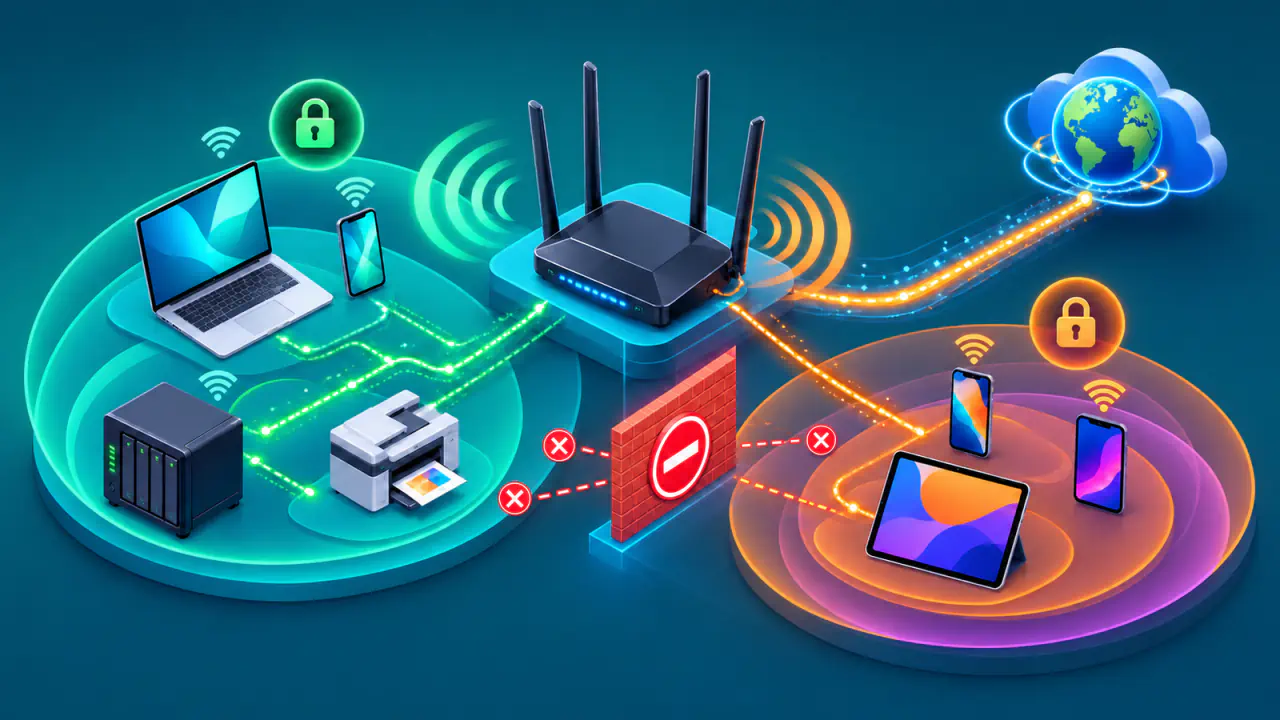
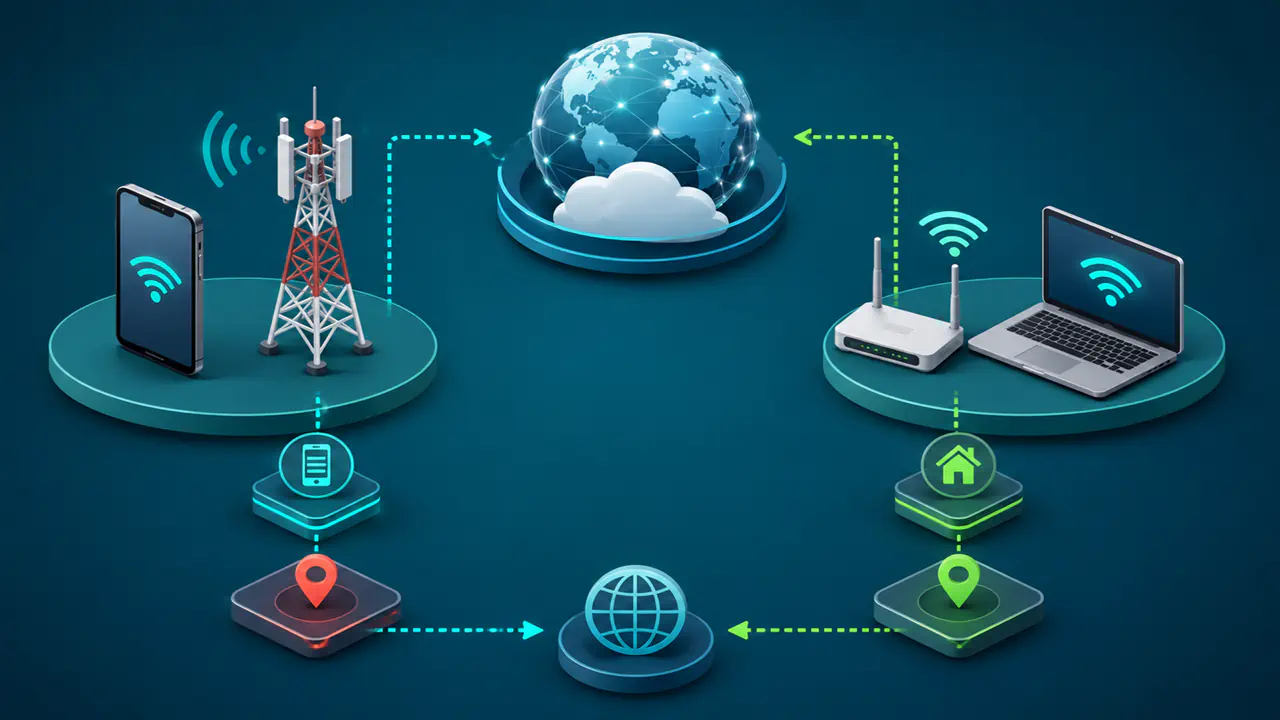
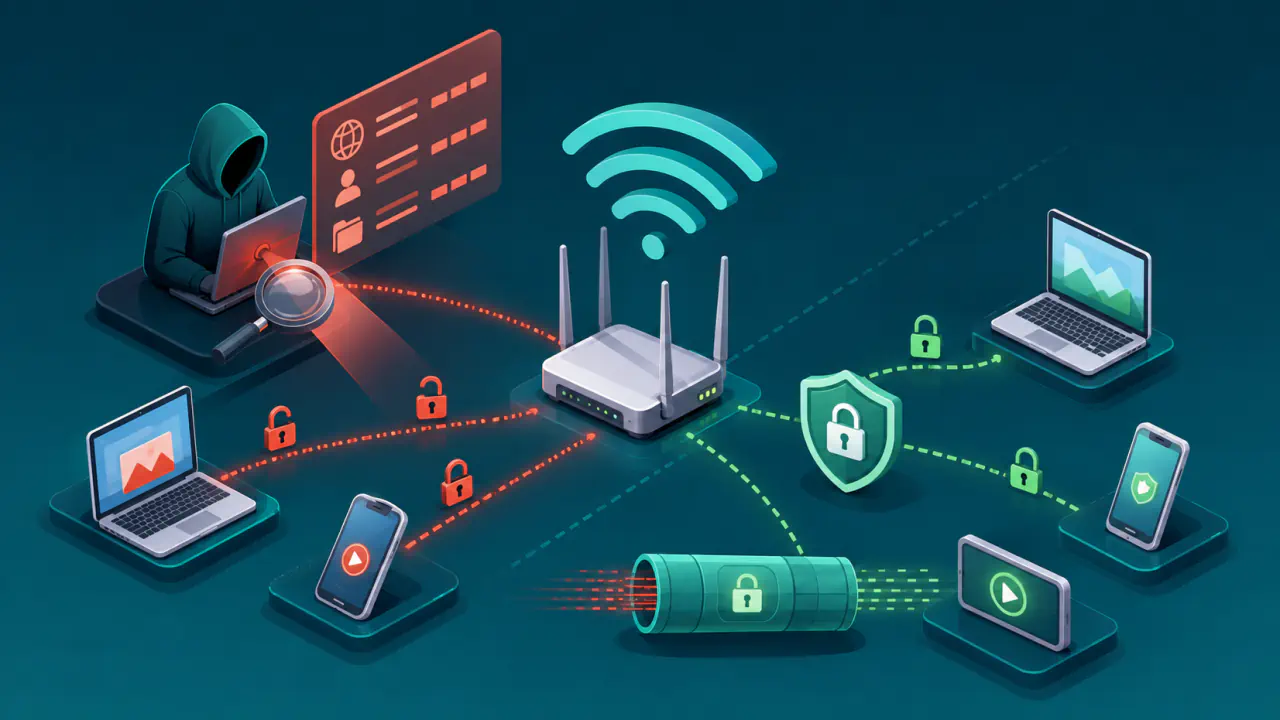
Hotspot açan cihaz, bir kablosuz ağ adı yayımlayan kablosuz erişim noktası gibi çalışır; parola koruması etkinse bağlanmak için bu parola veya cihazın desteklediği hesap temelli paylaşım izni gerekir. Bağlanan cihazlara yerel IP adresleri verir ve onların internet trafiğini telefonun mobil bağlantısı, bilgisayarın Ethernet bağlantısı veya paylaşıma açılan başka bir internet bağlantısı üzerinden iletir.
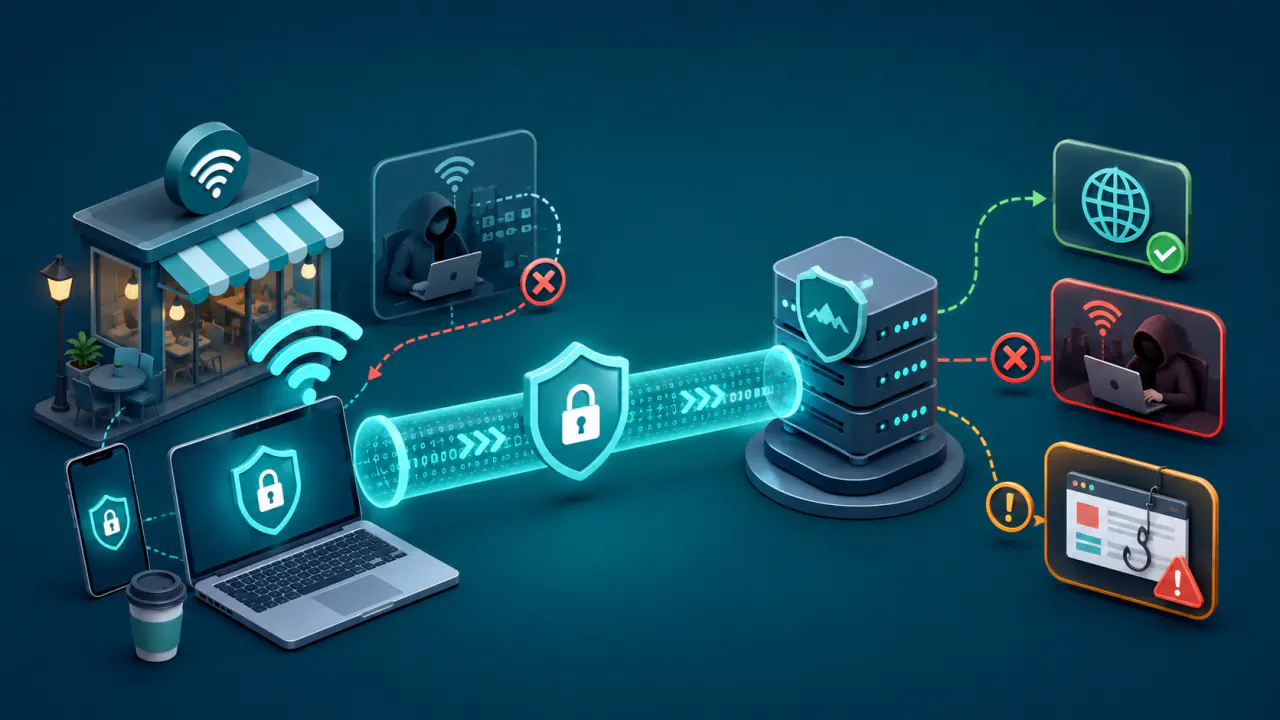
Bu paylaşım sırasında dışarıdaki web siteleri çoğu IPv4 düzeninde hotspot istemcilerinin ayrı yerel IP adreslerini değil, paylaşılan bağlantının internete sunduğu genel IP adresini görür; IPv6 ise farklı bir adresleme düzeni kullanabilir. Bağlı cihaz kendi VPN bağlantısını kullanıyorsa web sitesi VPN çıkışının IP adresini görebilir. VPN, trafiği başka bir ağa tünel üzerinden iletir. Ortak internet çıkışı, hotspot sahibinin bağlı cihazların yaptığı her işlemi otomatik olarak görebildiği anlamına gelmez; örneğin HTTPS ile şifrelenmiş bir web bağlantısının içeriği, yalnız bağlantıyı paylaşmakla okunamaz. Ancak internet kullanımı aynı abonelik üzerinden gerçekleşir.
Hotspot işlevi tek başına telefondaki fotoğrafları, mesajları veya belgeleri paylaşmaz. Buna karşılık açık kalan dosya paylaşımı, uzaktan masaüstü, medya sunucusu veya geliştirme servisi gibi ağdan bağlantı kabul eden uygulamalara, erişim izinleri ve güvenlik duvarı kurallarına bağlı olarak diğer cihazlar ulaşabilir. Hotspot uygulamasının istemcileri birbirinden ayırıp ayırmadığı ve hangi güvenlik seçeneklerini sunduğu cihazın işletim sistemine, üretici uygulamasına ve donanım yeteneklerine bağlıdır.
Hotspot Açmanın Başlıca Riskleri
Kişisel hotspot güvenliğini değerlendirirken kablosuz parolayı, bağlı istemcileri, veri kullanımını ve paylaşan cihazdaki servisleri birlikte ele almak gerekir. Tek bir ayar bütün riskleri ortadan kaldırmaz.
Zayıf veya Tekrar Kullanılan Parola
Kısa, tahmin edilebilir ya da başka hesaplarda kullanılan bir parola, yakındaki bir kişinin ağa izinsiz katılmasını kolaylaştırır. Hotspot için uzun, tahmin edilmesi zor, ev Wi-Fi parolanızdan, e-posta parolanızdan ve cihaz kilit kodunuzdan farklı bir parola kullanın. Parolayı geniş bir grupla paylaştıysanız veya önceki bir kullanıcıya artık erişim vermek istemiyorsanız değiştirin. Başka hesaplarda aynı parolayı kullanmamak, olası bir sızıntının diğer hesapları da etkilemesini önler.
WPA2 ve WPA3, kablosuz bağlantıya erişimi doğrulayan ve aktarılan veriyi şifreleyen güvenlik standartlarıdır. Paylaşan cihaz ve bağlanacak cihazlar destekliyorsa WPA3 kullanın. Eski cihazlarla uyumluluk için WPA2/WPA3 karma modu veya WPA2 gerekebilir; WPA2 için varsa AES şifrelemesini seçin, eski WPA veya TKIP seçeneklerini kullanmayın. Karma modun WPA2 ile bağlanan cihazları WPA3 korumasına geçirmediğini de unutmayın. Parolasız veya güvenlik türü “yok” olan bir hotspot, çevredeki cihazların katılımına açık hale gelir. Seçenekler model ve işletim sistemine göre değiştiği için her cihazda aynı güvenlik özelliğini beklemeyin.
Kablosuz Ağ Adında Kişisel Bilgi
Kapsama alanındaki cihazların Wi-Fi listesi hotspotun kablosuz ağ adını gösterir. Ad, soyad, telefon modeli, şirket adı veya oda numarası gibi bilgiler kullanmak gereksiz ipucu verir. Nötr ve sahibini tanımlamayan bir kablosuz ağ adı, güvenlik mekanizmasının yerini tutmaz ancak kişisel bilgilerin yakındaki cihazlara görünmesini azaltır.
Yetkisiz Kullanım ve Veri Kotası
Bağlanan her cihaz, güncellemeler, bulut eşitleme, video ve dosya indirme nedeniyle veri tüketebilir. Bazı mobil operatörler internet paylaşımını sınırlar, ayrı kotaya tabi tutar veya ek ücretlendirebilir. Hotspot açmadan önce tarife koşullarını ve kullanım sayacını kontrol etmek gerekir.
Bağlanan bilgisayar veya tablette veri tasarrufu ayarlarını açmak, desteklenen sistemlerde arka plan indirmelerini ve bazı eşitlemeleri azaltabilir. Bu ayar Windows'ta Tarifeli bağlantı, destekleyen Apple cihazlarında ise Düşük Veri Modu adıyla bulunur. Bu ayarlar veri kullanımını tamamen durdurmaz; hangi uygulamanın ne kadar trafik oluşturduğunu ayrıca izlemek gerekir.
Cihazınızın hotspot ekranında bu bilgiler varsa bağlı cihaz sayısını ve listesini kontrol edin. Tanımadığınız bir bağlantı gördüğünüzde paylaşımı kapatın ve parolayı değiştirin; ardından veri kullanımını ve açık ağ servislerini inceleyin. Bazı sistemlerde listede görünen ad cihazın gerçek sahibini belirtmeyebilir; kendi cihazlarınızın bağlantısını sırayla keserek hangi kaydın hangisine ait olduğunu karşılaştırabilirsiniz.
Yerel Ağ Görünürlüğü ve Açık Servisler
Bazı hotspot uygulamaları bağlı istemciler arasında iletişimi sınırlar, bazıları ise yerel ağ trafiğine daha fazla izin verebilir. Bu nedenle “hotspot kullanan cihazlar birbirini kesinlikle göremez” varsayımı güvenli değildir. Paylaşan bilgisayarda güvenlik duvarını açık tutun ve yalnız gerekli ağ trafiğine izin verin.
Özellikle dosya paylaşımını, yazıcı paylaşımını, uzaktan masaüstünü, yerel web sunucusunu ve geliştirme araçlarını kontrol edin. Ağ profili seçilebiliyorsa yabancı cihazların bağlandığı hotspotu güvenilir ev ağı olarak işaretlemeyin. Gereksiz servisleri kapatmak, ağa katılmasına izin verdiğiniz bir cihazın da bu servislere erişmesini önler.
Paylaşan Cihazın Güvenliği
Hotspot açan telefon veya bilgisayar, bağlantı paylaşımı boyunca yönlendirme ve ağ yönetimi görevlerini üstlenir. Güncel olmayan işletim sistemi, devre dışı bırakılmış güvenlik duvarı veya güvenilmeyen uygulamalar bu cihazdaki riski artırabilir. İşletim sistemini ve ağ sürücülerini güncel tutun, cihaz kilidini etkinleştirin ve bilinmeyen uygulamalara geniş ağ izinleri vermeyin.
Kişisel ve Halka Açık Hotspot Arasındaki Farklar
Kişisel hotspotta ağın sahibi, bağlantıyı kimlerle paylaşacağını belirleyebilir. Halka açık hotspota ise çok sayıda bilinmeyen kullanıcı katılabilir; ziyaretçi ağı işleten tarafı ve yapılandırmayı her zaman doğrulayamaz. Bu nedenle ağa erişebilecek cihazlar ve ağ yöneticisine duyulan güven iki durumda farklıdır.
Kişisel erişim noktasını kafede, etkinlikte veya bekleme alanında yabancıların kullanımına açık bırakmak onu fiilen halka açık bir ağa dönüştürür. Böyle bir kullanımda basit parola paylaşımı yeterli erişim yönetimi sağlamaz. Halka açık bir ağın, bağlanmak istediğiniz işletmeye ait olduğunu doğrulamak da gerekir. Kendi hotspotunuz için seçtiğiniz güvenlik ayarları, başka bir halka açık ağa bağlandığınızda sizi o ağdaki risklerden korumaz.
Hotspot Hızı Güvenliğini Gösterir mi?
Hayır. Hotspot bağlantısındaki hız, gecikme ve kopmalar mobil sinyal, baz istasyonu yoğunluğu, Wi-Fi bandı, cihaz sayısı, güç tasarrufu ve paylaşılan bağlantının kapasitesi gibi etkenlere bağlıdır. Yüksek gecikme veya düşük hız tek başına yetkisiz erişim kanıtı değildir. Aynı şekilde bağlantının hızlı çalışması da güvenli yapılandırıldığını göstermez.
Gecikme ölçümü belirli bir ağ yolunda ve belirli koşullarda paketlerin ne kadar sürede iletildiğini gösterir; parola gücü, istemci yetkisi veya cihaz güvenliği hakkında sonuç vermez. Hotspot üzerinden oyun oynarken oluşan gecikmeyi ve performans ayarlarını bu güvenlik değerlendirmesinden ayrı incelemek gerekir.
Hotspot Hangi Durumlarda Açılmamalıdır?
Cihaz yalnız parolasız paylaşım sunuyorsa, güncelleme desteği sona ermişse, ağa kimlerin katılabileceğini sınırlandıramıyorsanız veya paylaşan bilgisayardaki hassas verilere erişen ağ servislerini koruyamıyorsanız hotspotu açmayın. Hassas kurumsal verilere erişen bir cihazda bağlantı paylaşmadan önce kurumun güvenlik politikasını ve cihaz yönetimi kurallarını izleyin.