BGP Hijacking Nedir ve Nasıl Tespit Edilir?
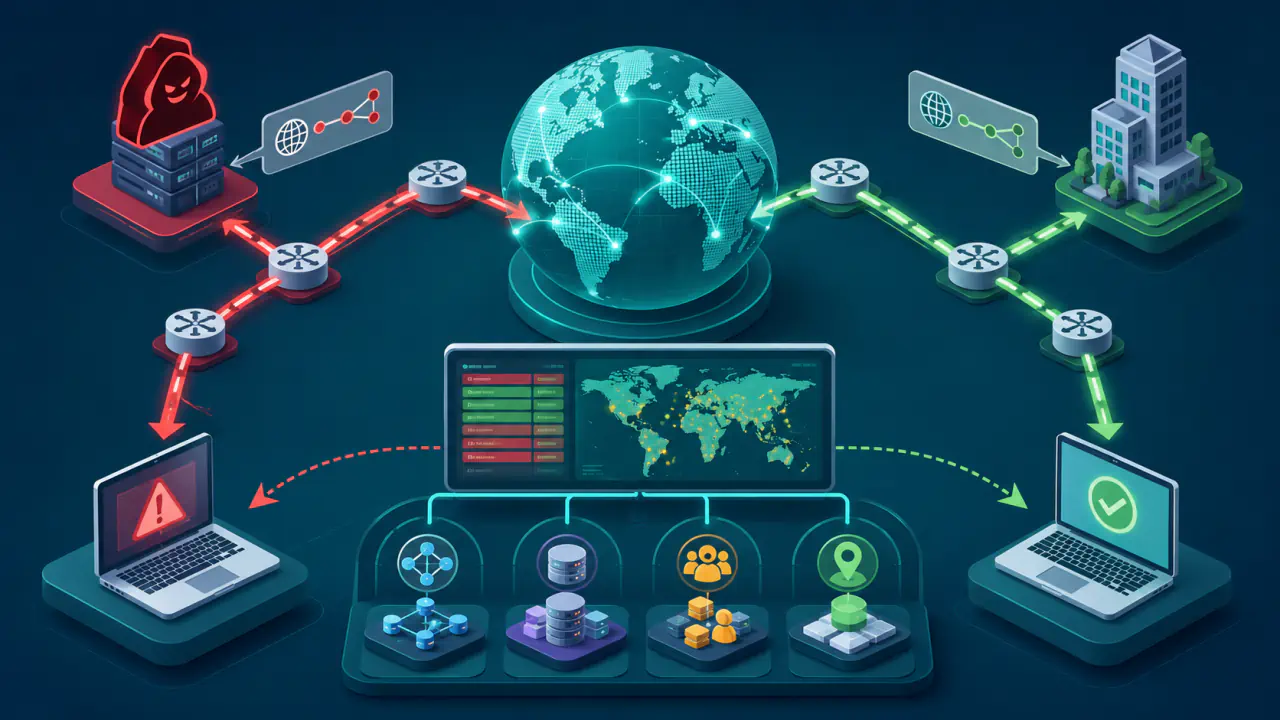
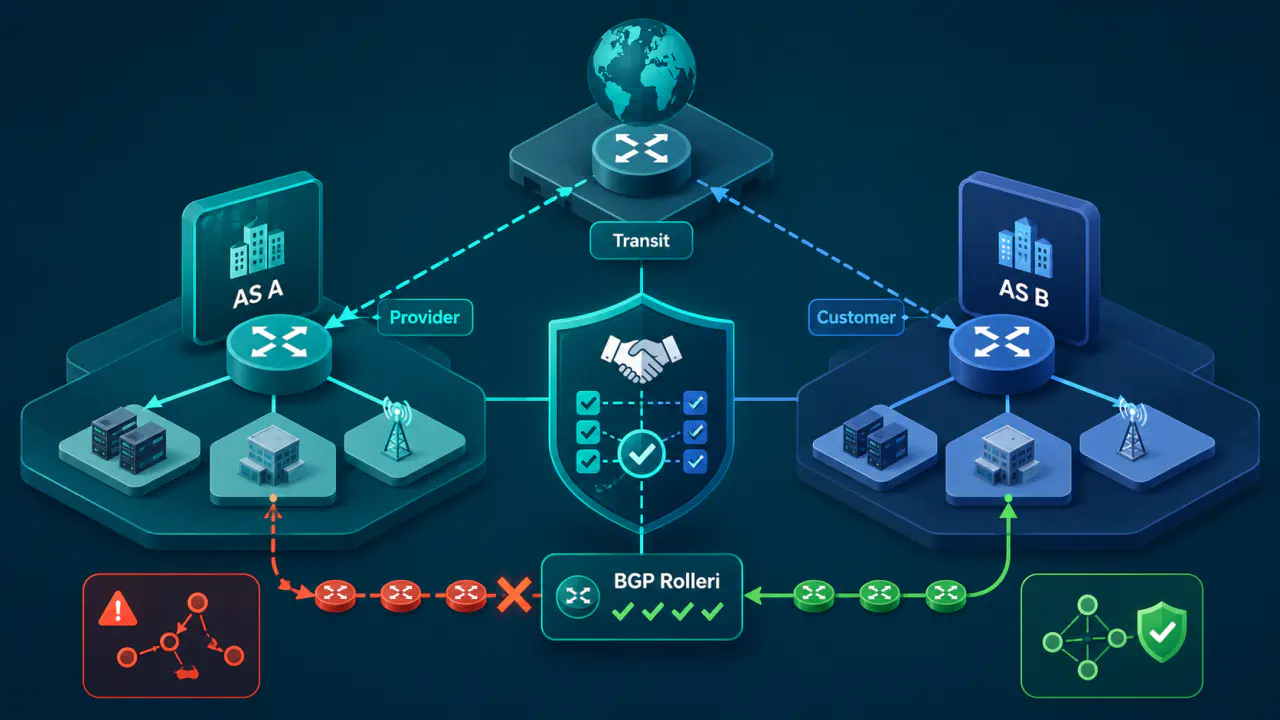
BGP hijacking, bir prefix için yetkisiz veya sahte rota duyurularıyla trafiğin yanlış ağa çekilmesidir. BGP, otonom sistemler arasındaki yönlendirme bilgisini paylaşır; her otonom sistem, ASN adı verilen bir numarayla tanımlanır. Yetkisiz duyuruyu yapan ağ kendi ASN'sini kaynak gösterebilir veya meşru ASN'yi sahte bir AS_PATH içinde kullanabilir. AS_PATH, BGP duyurusunda belirtilen otonom sistem dizisidir.
Diğer ağlar bu duyuruyu tercih ederse ilgili trafiğin bir bölümü yanlış ağa yönlenebilir, hedefine ulaşamayabilir veya beklenmeyen bir ağ yolundan geçebilir.
BGP verilerinde hijacking'e benzeyen bir değişiklik kasıtlı saldırıdan, yanlış yapılandırmadan, hatalı bir filtre kuralından veya planlı bir yönlendirme değişikliğinden kaynaklanabilir. Rota verileri beklenmedik duyuruyu gösterir, ancak değişikliğin yetkili olup olmadığını ve hangi amaçla yapıldığını tek başına kanıtlamaz.
BGP Hijacking'in Trafiğe Etkisi
Etki, duyurunun kapsamına ve internet üzerindeki ağların hangi rotayı seçtiğine bağlıdır. Aynı prefix için rekabet eden duyurular ile daha özgül bir prefix duyurusu farklı sonuçlar üretir.
Aynı Prefixin Yetkisiz Duyurulması
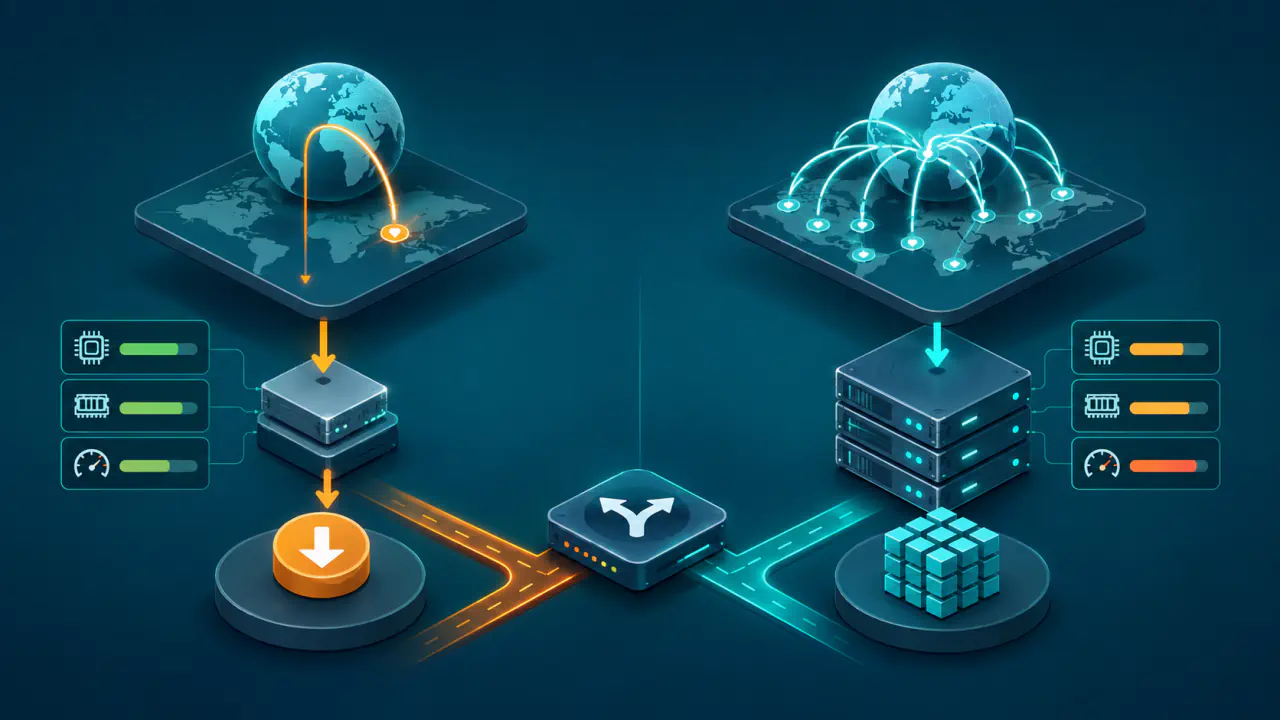
Yetkisiz veya hatalı bir kaynak, meşru ağın duyurduğu prefixin aynısını ilan edebilir. İki duyuru aynı uzunlukta olduğundan her ağ kendi BGP politikası, yerel tercihleri ve gördüğü AS_PATH gibi özelliklere göre birini seçer; bu nedenle olay tüm interneti aynı biçimde etkilemeyebilir.
Bazı bölgeler meşru rotayı kullanmayı sürdürürken bazıları yeni duyuruya yönelebilir. Farklı rota gözlem noktaları, etkinin yalnız belirli bölgelerle mi sınırlı olduğunu yoksa daha geniş bir alana mı yayıldığını gösterir.
Daha Özgül Bir Prefixin Yetkisiz Duyurulması
Daha geniş bir duyurunun içindeki dar bir adres bloğu yetkisiz veya hatalı olarak ayrıca ilan edilebilir. Yönlendiriciler, hedef IP adresiyle eşleşen rotalar arasında prefix uzunluğu en büyük olan rotayı seçer. Bu nedenle duyuruyu kabul eden ağlarda ilgili alt bloğa giden trafik daha özgül rotaya yönelir.
Bu tür olaylar yalnız adres aralığının bir bölümünü etkileyebilir, ancak o alt bloğa giden trafiğin büyük bölümünü yetkisiz ağa yönlendirebilir. Duyurunun kabul edilip yayılması ağ filtrelerine ve yerel politikalara bağlıdır; daha özgül her duyuru otomatik olarak saldırı sayılmaz.
BGP Hijacking ile Route Leak Arasındaki Farklar
Yetkisiz bir ASN'nin kaynak olarak gösterildiği origin hijack, BGP hijacking türlerinden biridir. Route leak ise öğrenilmiş bir rotanın yönlendirme politikasının izin verdiği kapsamın dışına yayılmasıdır. İki olay da trafiği beklenmeyen bir ağa yönlendirebilir; ancak incelenecek yetki ve politika ilişkileri farklıdır.
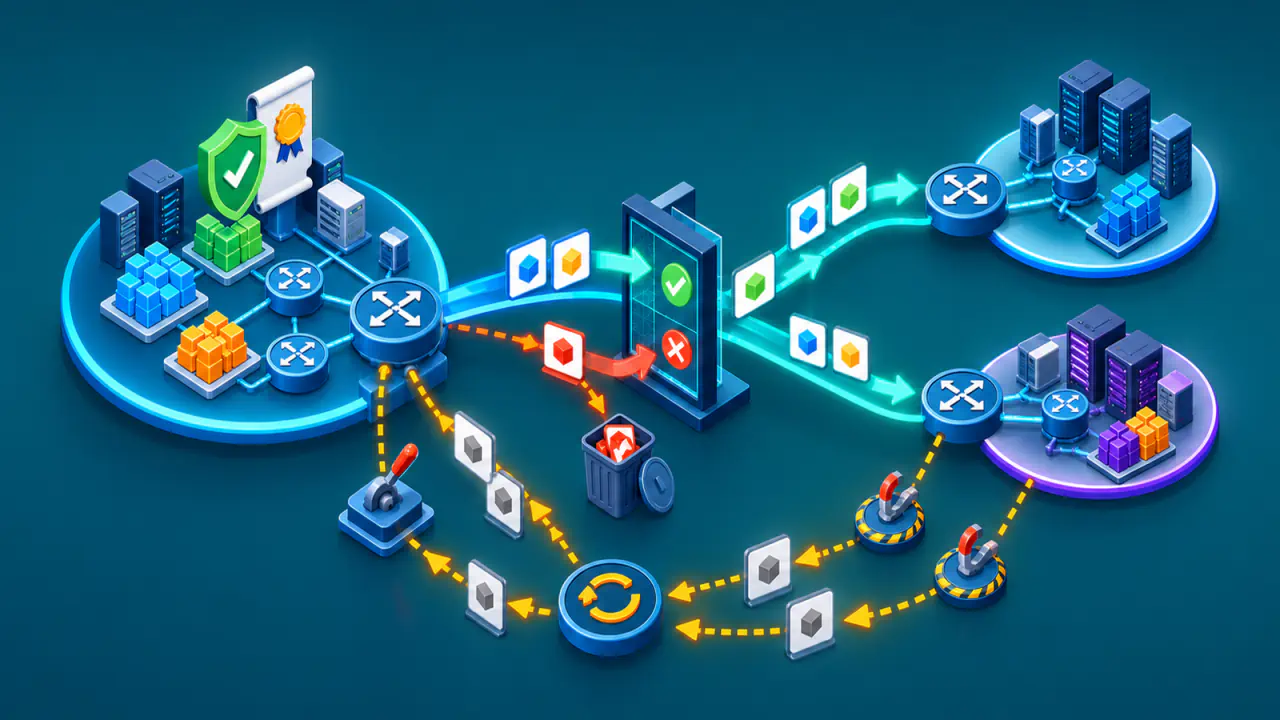
RPKI, IP adresi kaynakları üzerindeki yetkiyi sertifikalarla doğrulayan altyapıdır. ROA kayıtları hangi ASN'nin hangi prefix uzunluklarını duyurabileceğini belirtir. Bu kayıtlara dayanan kaynak doğrulaması Valid (geçerli), Invalid (geçersiz) veya NotFound (kayıt bulunamadı) sonucu üretir; rotanın hangi ağlar üzerinden iletildiğini doğrulamaz.
| Karşılaştırma noktası | Origin Hijack | Route Leak |
|---|---|---|
| Temel değişiklik | Prefix için yetkili olmayan bir ASN kaynak olarak gösterilir. | Öğrenilmiş rota, yönlendirme politikasının izin vermediği komşu ağlara yeniden duyurulur. |
| Kaynak ASN | Çoğu durumda değişir. | Çoğu durumda meşru kaynak ASN olarak kalır. |
| AS_PATH | AS_PATH'in kaynak ucunda yeni veya yetkisiz bir ASN görünebilir. | Meşru kaynak korunurken yol politika dışı bir AS üzerinden yayılır. |
| RPKI sonucu | Yetkisiz kaynak veya izin verilmeyen prefix uzunluğu nedeniyle Invalid olabilir. | Kaynak ASN doğru kaldığı için Valid görünebilir. |
| Neye bakılır? | Prefix ile kaynak ASN arasındaki yetki ilişkisi incelenir. | AS'ler arasındaki ilişki ve duyuru kapsamı incelenir. |
Route leak'i tespit etmek için ağlar arasındaki müşteri, internet transit sağlayıcısı ve peer (eş ağ) ilişkileriyle birlikte rotanın hangi komşulara duyurulabileceğini belirleyen yönlendirme politikasını incelemelisiniz. Yalnız RPKI sonucuna bakmak, politika dışı rota yayılımını ortaya çıkarmak için yeterli değildir.
RFC 7908, bir prefixin başka bir ASN tarafından yeniden duyurulmasını bazı route leak türleri arasında da ele alır. Rota kayıtlarını incelerken kaynak ASN değişimi origin hijack şüphesini güçlendirir. Kaynak ASN aynı kaldığı halde rota beklenen kapsamın dışına yayılıyorsa route leak şüphesi öne çıkar.
BGP Hijacking Sinyallerini Birlikte Değerlendirme
Her sinyal farklı bir soruya cevap verir. Kaynak ASN duyuruda kaynak olarak belirtilen otonom sistemi, AS_PATH ise duyuruda yazan otonom sistem dizisini gösterir. Prefix uzunluğu kapsanan adres aralığını belirler; RPKI kaynak doğrulaması, kaynak ASN ve prefix uzunluğunun yayımlanmış yetkiyle uyumunu denetler. Bu bilgiler, paketlerin gerçekten aynı yoldan geçtiğini kanıtlamaz.
Kaynak ASN Neden Değişmiş Olabilir?
Bir prefix normalde belirli bir ASN'den duyurulurken başka bir ASN kaynak olarak görünmeye başlarsa origin hijack şüphesi oluşur. Önce aynı prefixin birden fazla ASN'den meşru biçimde duyurulup duyurulmadığını, DDoS saldırılarına karşı koruma hizmetine geçişi, internet transit sağlayıcısının değişmesini ve ağ sahibinin duyuru politikasını kontrol edin.
Yeni ve Daha Özgül Bir Prefix Ne Anlama Gelir?
Daha önce görülmeyen daha özgül bir prefix önemli bir sinyaldir. Ancak trafik mühendisliği, hizmetin başka bir ağa taşınması veya saldırı azaltma çalışması için meşru daha özgül duyurular da yapılabilir. Prefix planını ve yetkili kaynak bilgisini kontrol etmeden hijack kararı vermeyin.
AS_PATH Değişikliği Ne Anlama Gelir?
AS_PATH aniden kısalırsa, daha önce görülmeyen bir ASN içerirse veya BGP rota bilgilerini toplayan farklı kolektörlerde birbirinden belirgin biçimde farklı görünüyorsa nedenini araştırın. BGP politikaları, bakım çalışmaları ve internet transit sağlayıcısının değişmesi de normal yol değişiklikleri oluşturabilir. Yalnızca yol uzunluğuna bakarak saldırı kararı vermeyin.
RPKI Sonuçlarının Anlamı
RPKI doğrulamasında Invalid, duyurulan prefixi kapsayan en az bir ROA bulunduğu ancak kapsayan ROA'ların hiçbirinin hem kaynak ASN'yi hem de duyurunun prefix uzunluğunu yetkilendirmediği anlamına gelir. Bu güçlü bir uyumsuzluk sinyalidir, fakat güncel olmayan veya hatalı bir yetki kaydıyla meşru bir yönlendirme değişikliği de aynı sonucu üretebilir.
Valid, kaynak ASN, prefix kapsamı ve prefix uzunluğunun kayıtlı yetkiyle eşleştiğini gösterir; AS_PATH'in tamamını doğrulamaz. Yetkili ASN'yi kaynakta gösteren sahte bir AS_PATH veya kaynak ASN doğru kaldığı halde oluşan route leak, bu kontrolden Valid sonucu alabilir. NotFound ise prefixi kapsayan doğrulanabilir kayıt bulunmadığını belirtir; rotanın güvenli ya da güvensiz olduğunu tek başına göstermez.
Erişim Sorunları ve Gecikme Değişiklikleri
Bağlantı kesintisi, belirli bölgelerde paket kaybı, beklenmeyen gecikme artışı veya ağ yolunun değişmesi, BGP kayıtlarındaki değişikliğin gerçek trafiği etkilediğini gösterebilir. Traceroute gibi ölçümler IP adresi düzeyindeki geçişleri gösterir; BGP'deki AS_PATH'in birebir kopyası değildir ve tek başına hijack doğrulaması yapmaz.
BGP Hijacking Tespit Adımları
Tek bir alarma dayanmak yerine bağımsız kanıtların aynı olayı gösterip göstermediğini kontrol edin. Şu sırayla ilerleyebilirsiniz:
- Farklı rota gözlem noktalarının karşılaştırılması: Aynı prefixin farklı route collector'larda ve looking glass (rota görüntüleme) hizmetlerinde hangi kaynak ASN ve AS_PATH ile göründüğünü kontrol edin. Değişikliğin tek bir ağda mı, belirli bölgelerde mi yoksa geniş ölçekte mi görüldüğünü ayırın.
- Yetkili kaynak ASN ve prefix planının doğrulanması: Ağ sahibinin normalde hangi ASN'lerden hangi prefixleri duyurduğunu, aynı prefixin birden fazla ASN'den meşru biçimde duyurulup duyurulmadığını ve planlı daha özgül duyuruları inceleyin. Geçmiş rota kayıtları, ani değişikliğin olağan davranıştan sapıp sapmadığını gösterir.
- RPKI sonucunun incelenmesi: Duyurulan prefixi kapsayan bütün ROA'ları karşılaştırın. En az bir kayıt kaynak ASN ile duyurunun prefix uzunluğunu birlikte yetkilendiriyorsa sonuç Valid, kapsayan kayıt bulunduğu halde hiçbiri eşleşmiyorsa Invalid, kapsayan kayıt yoksa NotFound olur. BGP RPKI Kontrolü aracı kaynak doğrulama durumunu gösterir; kasıt, saldırı veya bütün AS yolunun güvenilirliği hakkında tek başına karar vermez.
- Erişim ölçümlerinin rota zaman çizelgesiyle karşılaştırılması: Farklı ağ ve bölgelerden erişimi, gecikmeyi, paket kaybını ve ağ yolu ölçümlerini karşılaştırın. Erişim sorunu rota değişikliğiyle aynı anda başladıysa iki olayın bağlantılı olduğuna dair kanıt güçlenir; yine de uygulama ve altyapı arızalarını ayrıca eleyin.
- Duyurunun ağ sahibinden doğrulanması: Prefix sahibinden, ilgili ASN işletmecisinden veya internet transit sağlayıcısından duyurunun yetkili ve planlı olup olmadığını doğrulayın. Gözlem verisini, ağ sahibinin bakım duyuruları ve güncel yetkilendirme bilgileriyle karşılaştırın; belirsizliği ilgili işletmeciyle giderin.
İnceleme kaydında etkilenen prefixi, kaynak ASN'yi, AS_PATH'i, RPKI sonucunu, gözlem noktalarını ve zaman bilgisini saklayın. Farklı kaynakları karşılaştırırken zaman dilimlerini eşitleyin; sonradan değişen rota veya ROA verisi olay anındaki durumu yansıtmayabilir. Bu bilgiler ağ işletmecisinin aynı olayı araştırmasına yardımcı olur.