VLAN ile Alt Ağ (Subnet) Arasındaki Farklar
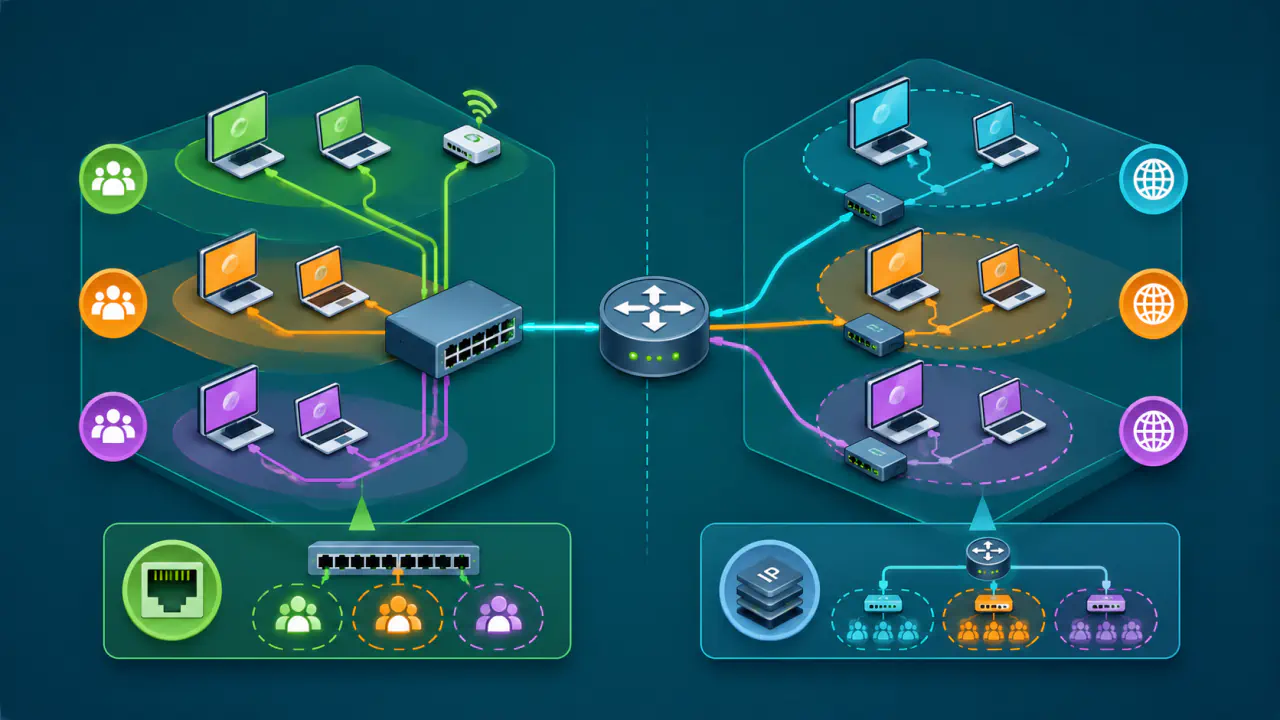
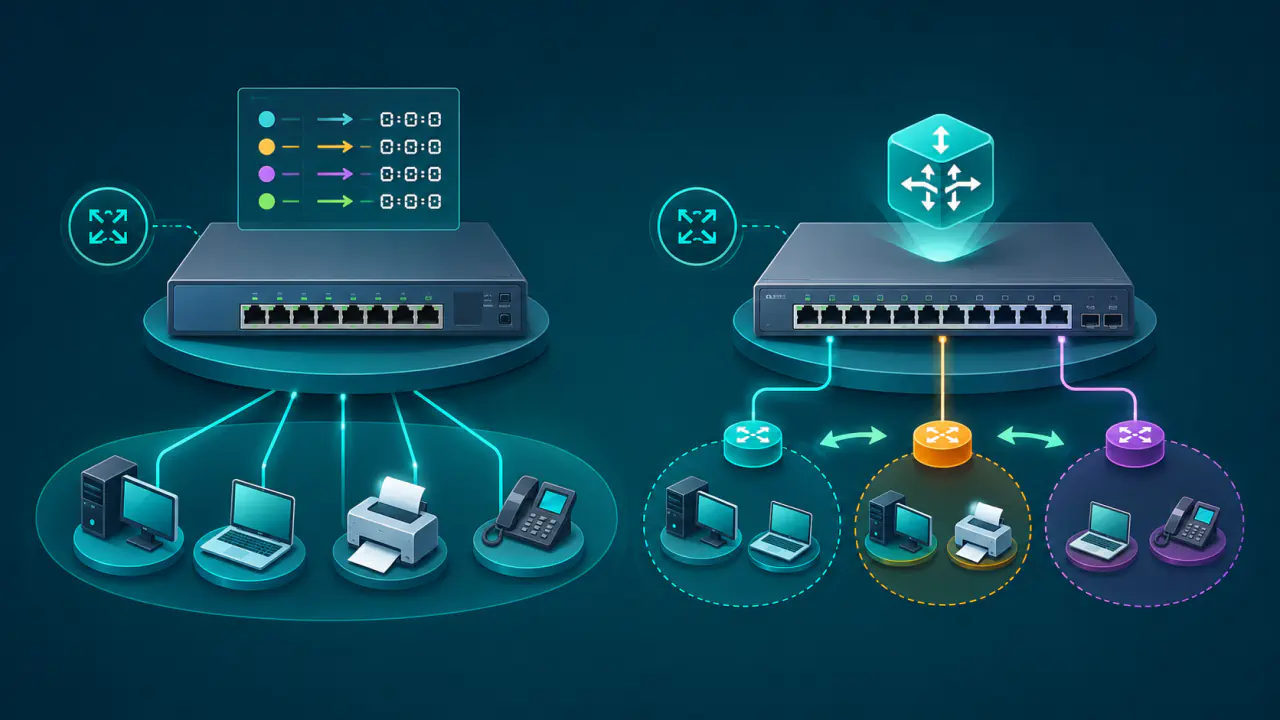
VLAN ile subnet, ağı farklı katmanlarda bölümlere ayırır. VLAN, Ethernet tarafında hangi cihazların aynı Katman 2 yayın alanında bulunduğunu belirler; subnet ise Katman 3'teki IP adresleme bölümünü tanımlar. Cihaz, bir hedefe doğrudan mı yoksa yönlendirici üzerinden mi ulaşacağına rotalara ve hedefin yerel bağlantıdan erişilebilir olduğunu gösteren on-link bilgisine bakarak karar verir.
Ağ yöneticileri bu iki sınırı çoğu kurumsal ağda bire bir eşleştirir, ancak protokoller böyle bir eşlemeyi zorunlu kılmaz. VLAN veya subnet, “kim kime erişebilir?” sorusunu tek başına yanıtlamaz; yönlendirme yolundaki güvenlik duvarı, erişim listesi veya benzer filtreleme politikası erişim iznini ayrıca belirler.
VLAN, Subnet ve Güvenlik Duvarının Karşılaştırılması
IEEE 802.1Q, Ethernet çerçevelerinin iletildiği veri bağlantı katmanında VLAN yapısını tanımlar. IP yönlendirme ise hedef ağ adresine uygun sonraki yönlendiriciyi veya çıkış arayüzünü seçer. Ağ yöneticisi hangi trafiğe izin verileceğini ayrıca güvenlik duvarı veya erişim listesi kurallarıyla belirler.
| Özellik | VLAN | Subnet | Güvenlik duvarı kuralı |
|---|---|---|---|
| Temel görev | Katman 2 trafiğini mantıksal bölümlere ayırmak | IP adresleme ve yönlendirme sınırını belirlemek | Trafiğe izin verme veya trafiği engelleme politikasını uygulamak |
| Ana tanımlayıcı | VLAN üyeliği ve gerektiğinde VLAN kimliği | Ağ adresi ve önek uzunluğu | Kaynak, hedef, protokol, port ve cihazın desteklediği diğer koşullar |
| Doğrudan etkilediği trafik | Ethernet çerçeveleri ve Katman 2 yayın alanı | IP adreslerinin ağ bölümlerine ayrılması ve yönlendirme tablosunda eşleşmesi | Kuralın uygulandığı güvenlik duvarı veya ağ cihazından geçen trafik |
| Tek başına paket filtreleme kuralı mı? | Hayır; Katman 2 ayrımı sağlar | Hayır; adres ve yönlendirme yapısını tanımlar | Trafik kuralın uygulandığı noktadan geçiyorsa evet |
VLAN Etiketi ile IP Öneki Arasındaki Fark Nedir?
802.1Q kullanan bir Ethernet bağlantısında VLAN bilgisi, çerçevenin hangi mantıksal Katman 2 alanına ait olduğunu ayırt etmek için kullanılır. Aynı fiziksel bağlantı üzerinden birden fazla VLAN taşınabilir; çerçeveyi alan VLAN desteğine sahip ağ cihazı, iletim kararını kendi Katman 2 yapılandırmasına göre verir.
Switch, sıradan bir access porttaki etiketsiz çerçeveleri o port için seçilen VLAN ile ilişkilendirir. Birden fazla VLAN'ı aynı bağlantıda taşıyan trunk portta ise çerçeveler genellikle 802.1Q etiketi taşır. Trunk üzerinde etiketsiz taşınacak bir VLAN da tanımlanabilir; bağlantının iki ucundaki ayarlar uyumlu olmalıdır.
Subnet bilgisi Ethernet VLAN etiketinde tutulmaz. Bir IP adresinin hangi subnet içinde bulunduğu, adres ile önek uzunluğu birlikte değerlendirilerek belirlenir.
IPv6'da adres ataması ile bir prefix'in on-link kabul edilmesi ayrı işlemlerdir. Cihaz, örneğin RA (Router Advertisement) mesajı içindeki prefix bilgisini taşıyan Prefix Information Option alanında L biti açık ve geçerlilik süresi sıfırdan büyükse o prefix'i doğrudan erişilebilir sayar. Elle tanımlanan on-link bilgisi de kullanılabilir; ayrıca yalnız yerel bağlantıda geçerli link-local adres aralığı varsayılan olarak on-link kabul edilir.
Bu nedenle VLAN 30'un mutlaka 192.168.30.0/24 kullanması gerekmez; sayısal benzerlik yalnız yönetim kolaylığı için seçilmiş bir adlandırma düzeni olabilir.
Bu ayrım sorun giderirken önemlidir. Bir VLAN doğru taşınıyor olsa bile yanlış IP öneki, ağ geçidi veya adres yapılandırması nedeniyle iletişim kurulamayabilir. Tersine, IP adresleri doğru görünse bile iki uç birbirinden yalıtılmış VLAN'lardaysa doğrudan Ethernet iletişimi kuramaz. Aralarındaki IP iletişimi için uygun yönlendirme veya özel bir köprüleme tasarımı gerekir.
Örnek Ofis Ağında VLAN ve Subnet Eşleşmesi
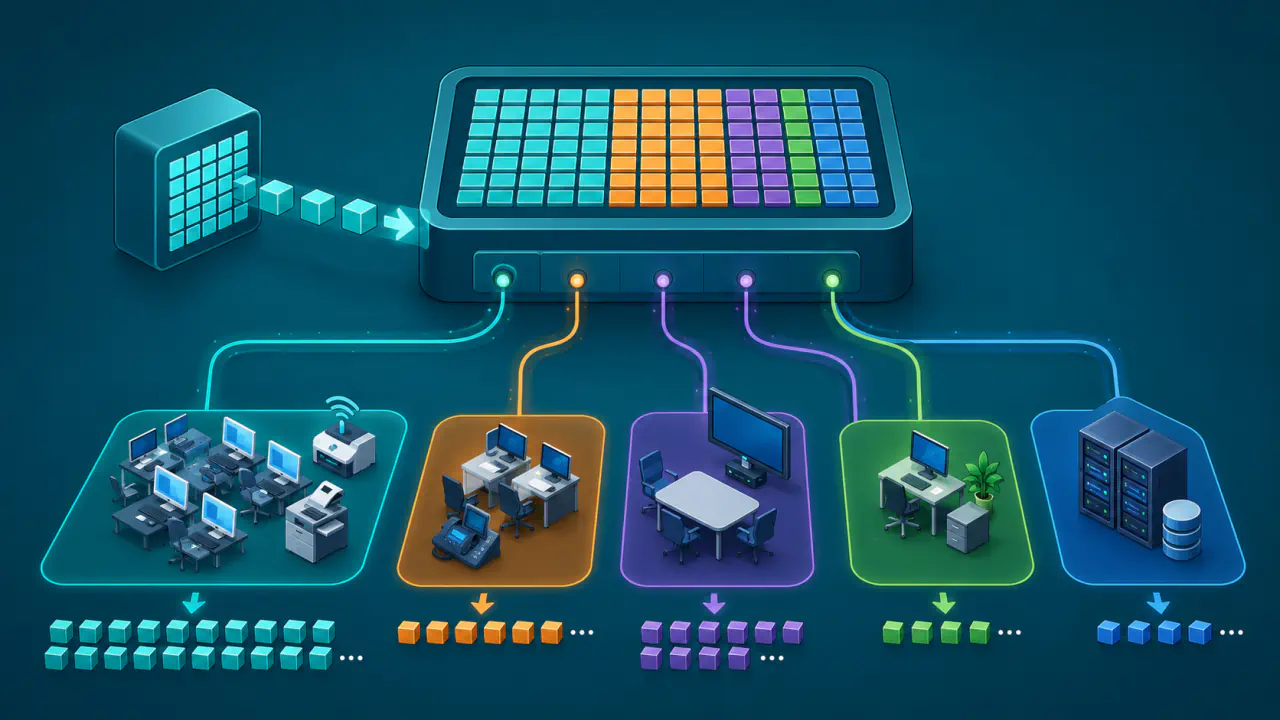
Örnek bir ofis ağı, kullanıcıları, sunucuları ve misafir cihazları ayrı bölümlerde tutabilir. Bu örnekte adresler, RFC 1918'de tanımlanan özel IPv4 adres aralıklarından seçilir:
- VLAN 10: Kullanıcılar, 192.168.10.0/24
- VLAN 20: Misafir ağı, 192.168.20.0/24
- VLAN 30: Sunucular, 192.168.30.0/24
Bu tasarım, her VLAN'ı ayrı bir subnetle eşleştirir. Böylece Katman 2 sınırı ile Katman 3 adresleme sınırı aynı yerde oluşur; 192.168.10.0/24 içindeki bir istemci, 192.168.30.0/24 hedefini kendi yerel ağı dışında görür. Başka uygun bir özel rota yoksa paketi varsayılan ağ geçidine gönderir.
Ağ geçidi bu subnetler arasında yönlendirme yapabiliyorsa teknik olarak erişim yolu oluşur. Ancak “yönlendirme var” ile “erişim serbest” aynı şey değildir. Örneğin kullanıcı VLAN'ından sunucu VLAN'ına yalnız şifreli web bağlantılarında kullanılan HTTPS trafiğine izin verilebilir, misafir VLAN'ından iç ağlara gelen trafik ise engellenebilir. Bu karar VLAN veya subnet tanımından değil, uygulanan güvenlik politikasından gelir.
VLAN, Subnet ve Güvenlik Duvarının Trafik Akışındaki Yeri
Bir paketin yolunu adım adım izlemek, VLAN ile subnet arasındaki farkı açıkça gösterir. Aşağıdaki senaryolarda istemcilerin /24 IPv4 maskesi ve ağ geçidi doğru ayarlanmıştır; özel rota, tünel veya ek istemci izolasyonu yoktur.
Aynı VLAN ve Aynı Subnet İçindeki Trafik
192.168.10.50 adresli bir istemci 192.168.10.60 adresli başka bir istemciye ulaşmak istediğinde hedefin aynı /24 subnet içinde olduğunu belirler. İstemci, hedef IPv4 adresine karşılık gelen MAC adresini öğrenmek için ARP kullanır ve Ethernet çerçevesini doğrudan aynı yayın alanındaki hedefe gönderir.
Bu trafik normal durumda varsayılan ağ geçidine çıkmadığı için ağ geçidindeki güvenlik duvarından da geçmeyebilir. Dolayısıyla yalnız “VLAN'lar arası güvenlik duvarı kuralları” tanımlamak, aynı VLAN içindeki iki cihaz arasındaki trafiği otomatik olarak denetlemez. Böyle bir gereksinim varsa ek Katman 2 izolasyonu, uç nokta güvenliği veya trafiği güvenlik duvarından veya filtreleme yapan ağ cihazından geçirecek farklı bir tasarım gerekir.
Farklı VLAN ve Farklı Subnet Arasındaki Trafik
192.168.10.50 adresli istemci 192.168.30.20 adresli sunucuya erişmek istediğinde hedef kendi subneti dışındadır. İstemci, sunucuya gidecek IP paketini ağ geçidinin MAC adresini hedefleyen bir Ethernet çerçevesi içinde gönderir. Ağ geçidi IP paketinin hedef adresine göre uygun rotayı seçer.
VLAN 10 ile VLAN 30 arasında yönlendirme yapılabilmesi, iki bölüm arasında trafik geçişi için gereken Katman 3 yolunu oluşturur. Bu yol üzerindeki güvenlik duvarı veya erişim listesi, kaynak, hedef, protokol ve port gibi koşullara göre pakete izin verip vermeyeceğini ayrıca belirler.
Güvenlik Duvarının Devrede Olması Trafik Yoluna Bağlıdır
Bir ağda güvenlik duvarı bulunması, her iç ağ paketinin otomatik olarak o cihazdan geçtiği anlamına gelmez. Örneğin VLAN'lar arası yönlendirme başka bir Katman 3 cihazında yapılıyor ve güvenlik duvarı bu yolun dışında kalıyorsa, güvenlik duvarındaki kural söz konusu iç trafiği görmeyebilir.
Erişim politikasını planlarken hangi cihazın yönlendirme yaptığını ve hangi cihazın filtreleme kuralını uyguladığını doğrulayın. Beklenen kuralın sayacı artmıyorsa paketler başka yoldan gidiyor olabilir; daha önce eşleşen bir kuralı veya yanlış sayaç seçimini de kontrol edin. Sayaç tek başına trafiğin güvenlik duvarına hiç uğramadığını kanıtlamaz.
VLAN ile Subnet Neden Çoğu Tasarımda Bire Bir Eşlenir?
Bir VLAN'a bir subnet atamak, Katman 2 ve Katman 3 sınırlarını aynı yerde tutar. Bu yaklaşım, cihazın bulunduğu yayın alanı ile IP ağını aynı mantıksal bölüme bağladığı için adres yönetimini, yönlendirme tablolarını ve güvenlik politikalarını yönetmeyi kolaylaştırır.
Protokoller bu eşlemeyi zorunlu kılmaz. Aynı VLAN üzerinde birden fazla IPv4 subneti veya IPv6 prefix'i bulunabilir. Standart IPv4 adres ve rota ayarlarında farklı subnetlerdeki cihazlar ağ geçidi üzerinden haberleşir; buna rağmen aynı Ethernet yayın alanını paylaşmaya devam ederler. Yalnız farklı IPv4 adres aralıkları vermek, bu cihazları Katman 2'de birbirinden yalıtmaz.
Tersi durumda, aynı IPv4 subnetindeki cihazları birbirinden yalıtılmış farklı VLAN'lara koymak da standart ayarlarla doğrudan çalışmaz. İstemci aynı subnet içindeki hedefi yerel kabul ederek ARP isteği gönderir; bu istek farklı VLAN sınırını kendiliğinden aşmaz. Özel köprüleme veya yönlendiricinin başka bir cihaz adına ARP yanıtı verdiği proxy ARP gibi ek mekanizmalar yoksa erişim başarısız olabilir.
VLAN, Subnet ve Erişim Politikasını Birlikte Planlama
- Cihazları veya hizmetleri çalışma biçimlerine ve erişim ihtiyaçlarına göre mantıksal gruplara ayırın.
- Her grubun Katman 2 sınırını VLAN üyeliğiyle belirleyin.
- Her bölüm için uygun subneti ve ağ geçidini tanımlayın.
- Hangi subnetlerin birbiriyle iletişim kurması gerektiğini belirleyin.
- Yönlendirme yolundaki güvenlik duvarında veya erişim listesinde gerekli izin ve engelleme kurallarını uygulayın.
- Aynı VLAN içi ve VLAN'lar arası trafik akışlarını ayrı ayrı test edin.
VLAN ve subnet sınırlarını bilinçli olarak farklı kuruyorsanız istisnanın hangi katmanda oluştuğunu, yönlendirme yolunu ve güvenlik politikasına etkisini belgeleyin.