IPAM ile IP Adreslerinin Yaşam Döngüsü Nasıl Yönetilir?
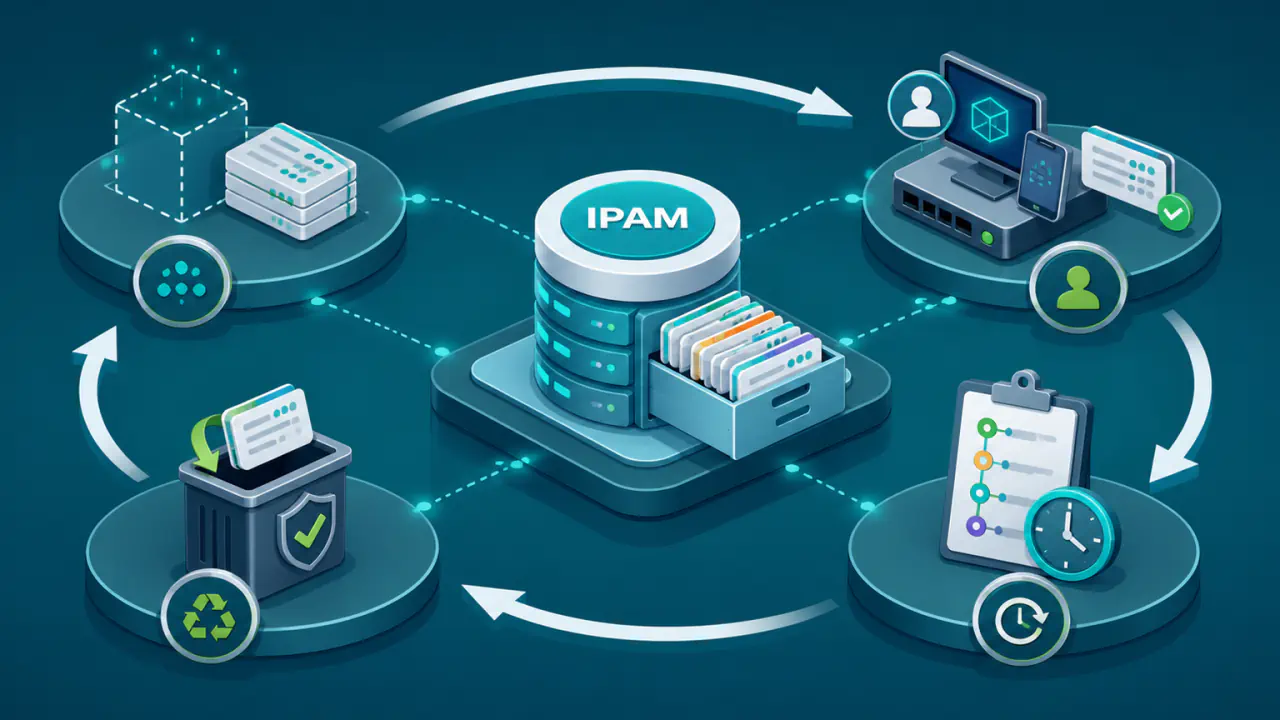
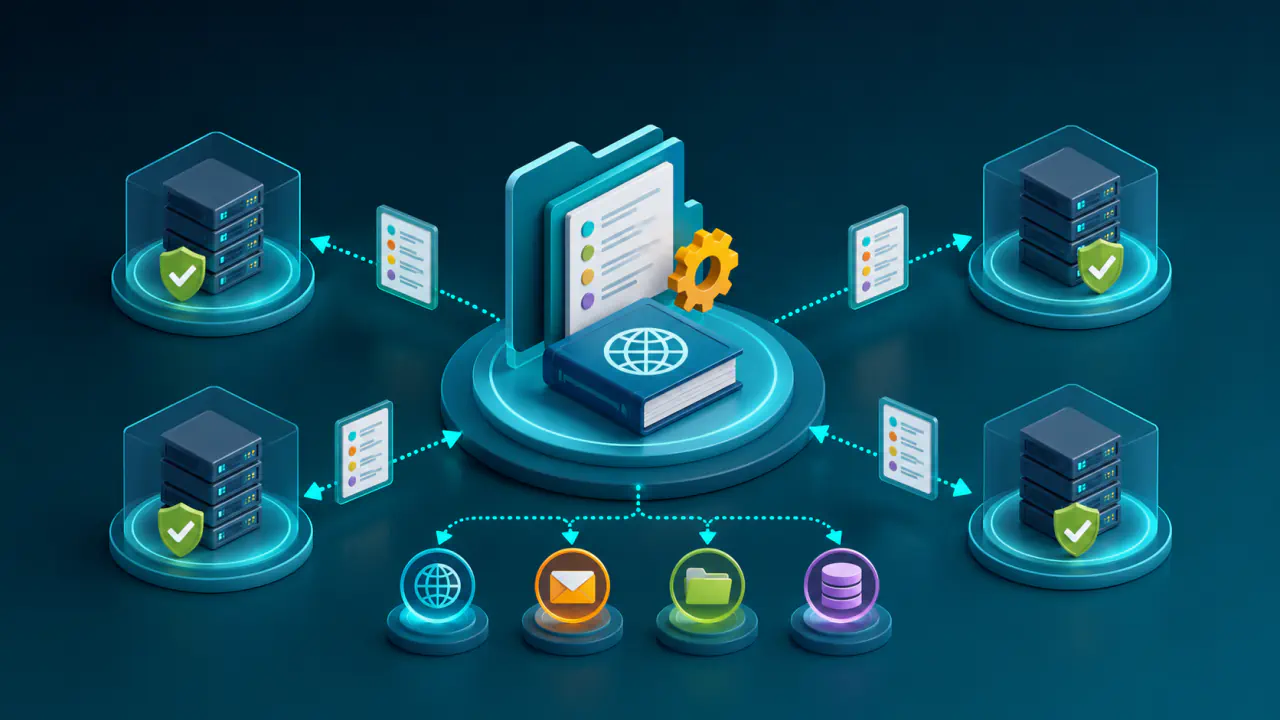
IPAM, İngilizce “IP Address Management” teriminin kısaltmasıdır ve IP adresi yönetimi anlamına gelir. Kurumsal IP adresi alanını merkezi envanter, sahiplik ve değişiklik kayıtlarıyla yönetir. Adres bloklarını, subnetleri, havuzları, tekil atamaları ve rezervasyonları yalnız sayısal değerler olarak izlemez; her kaydı sahip, amaç, konum, durum, tarih ve değişiklik geçmişiyle birlikte tutar.
IPAM yalnız bir IP adresinin boş olup olmadığını göstermez. Bir IP adresinin neden ayrıldığını, kimin sorumluluğunda olduğunu, hangi sistemlerle ilişkili olduğunu ve ne zaman yeniden kullanılabileceğini belirleyen yaşam döngüsünü de yönetir.
Bu nedenle IPAM, basit subnet hesaplaması veya DHCP yönetiminin başka bir adı değildir. DHCP, cihazlara IP adresi ve ağ ayarları verir; DNS ise alan adlarıyla IP adresleri ve diğer kayıt bilgileri arasında ilişki kurar. IPAM, bu sistemlerden alınan veriyi ortak bir envanterle eşleştirir ve değişikliklerin izlenmesini sağlar. Hangi verilerin otomatik toplanabildiği ve hangi işlemlerin uygulanabildiği ürüne, entegrasyonlara ve verilen yetkilere bağlıdır.
IP Adresinin Yaşam Döngüsü Nasıl Yönetilir?
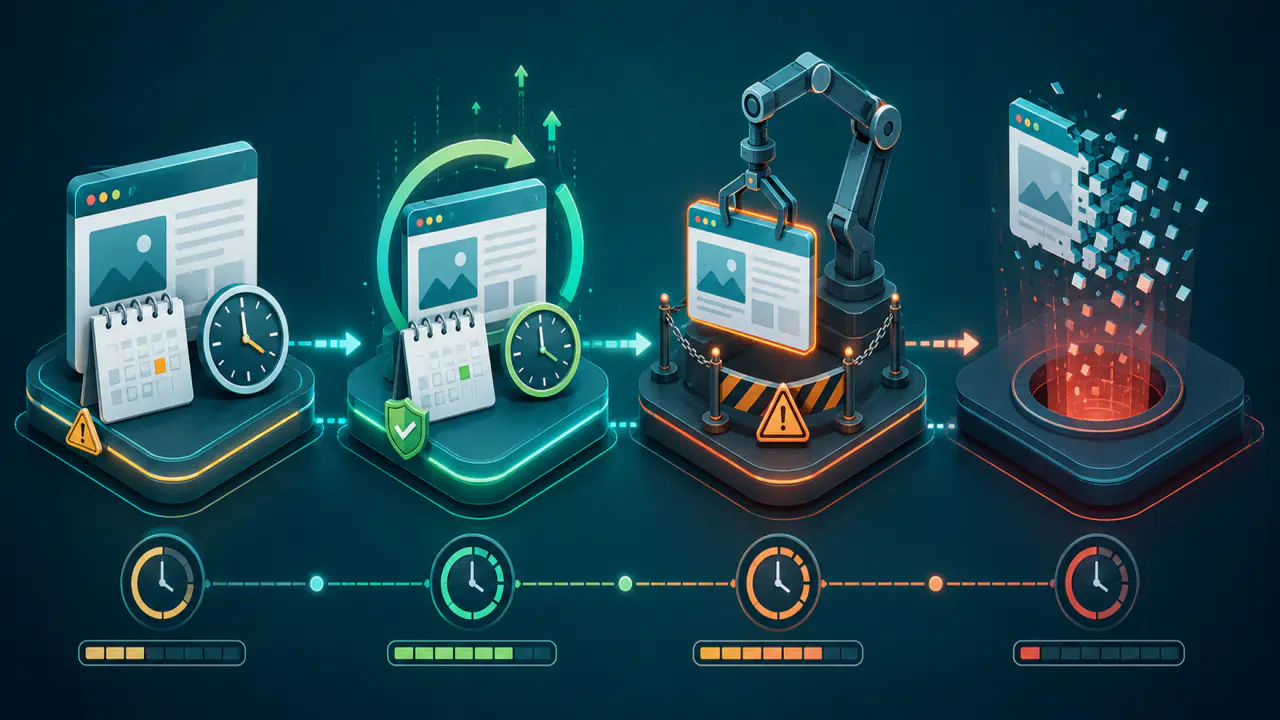
Bu yaşam döngüsü, IP adresi ihtiyacının ortaya çıkmasından adresin kullanım dışına alınıp yeniden tahsise hazırlanmasına kadar uzanan süreçtir. IPAM ürünlerinin arayüzleri ve otomasyon düzeyi değişebilir; ancak bir IPAM uygulamasında karar noktaları, sorumlular ve geri alma adımları açık olmalıdır.
Talep ve Kapasite Kontrolü
İlk adım, adres isteyen hizmetin gerçek gereksinimini tanımlamaktır. Talepte ortam, konum, ağ bölgesi, beklenen cihaz sayısı, büyüme payı, erişim modeli ve kullanım süresi belirtilmelidir. IPAM, mevcut blokları ve doluluk oranlarını göstererek yeni bir subnet açmanın mı, mevcut havuzu genişletmenin mi, yoksa kullanılmayan bir tahsisi geri almanın mı daha uygun olduğunu değerlendirmeye yardımcı olur.
Onay ve Tahsis
Onaylanan talep için uygun blok, subnet, havuz veya tekil adres seçilir. Tahsis kaydı yalnız adres değerinden oluşmamalıdır; hizmet sahibi, teknik sorumlu, kullanım amacı, başlangıç tarihi, varsa bitiş tarihi ve ilgili değişiklik kaydı da tutulmalıdır. Böylece daha sonra incelenen bir adresin geçici test için ayrıldığı, kalıcı bir sunucuya ya da ağ cihazına atandığı veya rezervasyon olduğu anlaşılabilir.
Çakışma kontrolü bu aşamada yapılır. IPAM, aynı ağda aynı IP adresinin birbiriyle çakışan iki atamada kullanılmasını, bağımsız subnetlerin yanlışlıkla örtüşmesini veya DHCP havuzundaki bir adresin cihazda elle kullanılmak üzere seçilmesini önleyecek kuralları uygulayabilir. Birbirinden yalıtılmış ağlarda aynı özel adres aralığının kullanılması ise tek başına hata değildir; her kayıt ait olduğu ağ bağlamıyla tutulmalıdır. Bu kontrolün kapsamı, envanterin güncelliğine ve bağlı sistemlerden alınan verinin doğruluğuna bağlıdır.
Tahsis Sonrası DNS ve DHCP İşlemleri
Tahsis onaylandıktan sonra gerekli DHCP rezervasyonu, havuz değişikliği veya DNS kaydı uygulanır. Bazı IPAM çözümleri bu değişiklikleri doğrudan yürütürken bazıları yalnız onaylı iş emri üretir ya da salt okunur doğrulama yapar. IPAM çözümünün yazma yetkisi varsa, ekip değişiklik öncesi doğrulamayı, yetki ayrımını ve geri alma planını zorunlu tutmalıdır.
Adres Kullanımını İzleme ve Kaydı Güncelleme
Bir IP adresinin atanmış görünmesi, gerçekten kullanıldığı anlamına gelmez. IPAM, DHCP tahsis verilerini, DNS kayıtlarını, ağ keşfini, cihaz envanterini ve hizmet kayıtlarını karşılaştırarak kullanılmayan, yanlış adlandırılmış veya sahibi belirsiz adresleri işaretleyebilir. Keşif verisi tek başına kesin sahiplik kanıtı değildir; geçici cihazlar, güvenlik duvarının engellediği trafik ve kapalı sistemler keşif sonucunu etkileyebilir. Bir cihazdan yanıt alınmaması, adresin boş olduğu anlamına gelmez. Ürüne göre veri alışverişi sağlayan API bağlantıları, ağ cihazlarından bilgi alan SNMP protokolü veya cihaz üzerinde çalışan ajan yazılımları kullanılabilir; keşfedilen kayıt, sorumlu ekip doğrulamadan onaylı tahsis sayılmamalıdır.
Hizmet taşındığında, büyüdüğünde veya başka ekibe devredildiğinde IPAM kaydı da aynı değişiklik sürecinde güncellenmelidir. Teknik yapılandırma değişip envanter geride kalırsa merkezi kayıt kısa sürede güvenilirliğini kaybeder.
İptal, Karantina ve Yeniden Kullanım
Bir hizmet kapatıldığında IP adresi doğrudan boş havuza döndürülmemelidir. Önce eski cihazın adresi kullanmayı bıraktığı doğrulanmalı; DNS kayıtları, DHCP tahsisleri ve rezervasyonları, erişim kuralları, izleme tanımları ve bağımlı sistemler kontrol edilmelidir. DHCP sunucusunun adresi eski cihaza ayırdığı süre devam ediyorsa yalnız envanterden veya rezervasyon listesinden kayıt silmek, cihazın kullanım hakkını kendiliğinden sona erdirmez. Adres yeniden verilmeden bu tahsisin sona ermesi veya istemcinin adresi serbest bırakması doğrulanmalıdır. DNS önbellekleri ve eski bağlantılar da hesaba katılmalıdır. Adresin hemen yeniden verilmediği bir bekleme dönemi olan karantina, eski trafik ve unutulmuş bağımlılıkları gözlemek için kullanılabilir; süresi ağın gerçek koşullarına göre belirlenir.
Elle yürütülen iptal işlemleri de talep ve onay sürecinde izlenmeli; tahsisin otomatik olması, kaldırma adımlarının kayıtsız bırakılmasına yol açmamalıdır. Kontroller tamamlandığında eski tahsis kaydı kapatılır, değişiklik geçmişi korunur ve IP adresi yeniden tahsis edilebilir duruma getirilir. Bu adım tamamlanmadığında envanter, gerçekte kullanılmayan adresleri dolu gösterir ve kapasite planlamasını bozar.
IPAM Envanterinde Hangi Bilgiler Tutulmalı?
IPAM veri modeli, adres alanının teknik yapısını ve kurumsal sahipliğini birlikte göstermelidir. Yalnız IP adresi, maske ve açıklama alanlarından oluşan bir liste onay, denetim ve geri alma gereksinimlerini karşılamaz.
- Adres hiyerarşisi: Üst blok, adres bloğunu tanımlayan prefix, subnet, havuz ve tekil adres ilişkisi; ayrıca kaydın ait olduğu yalıtılmış ağ.
- Sahiplik: İş birimi, hizmet sahibi, teknik sorumlu ve onaylayan ekip.
- Amaç ve bağlam: Sunucu, ağ cihazı, istemci havuzu, yönetim ağı, test ortamı veya başka tanımlı kullanım.
- Durum: Planlandı, kullanılabilir, rezerve, atanmış, karantinada veya kullanımdan kaldırılmış gibi kurumun tanımladığı aşamalar.
- Zaman bilgisi: Talep, onay, tahsis, son doğrulama, bitiş ve iptal tarihleri.
- İlişkiler: DNS adı, DHCP kapsamı, cihaz kaydı, hizmet kaydı ve ilgili değişiklik numarası.
- Geçmiş: Hangi alanın kim tarafından, ne zaman ve hangi gerekçeyle değiştirildiği.
Durum adları ürüne göre değişebilir. Aynı terim tüm ekiplerde aynı anlamı taşımalı ve bir kaydın hangi koşulda sonraki duruma geçirileceği yazılı olmalıdır.
IPAM, DNS ve DHCP Arasındaki Görev Dağılımı
IPAM, DNS veya DHCP protokollerinin yerini almaz. DHCP sunucusu, yapılandırılmış havuz ve rezervasyon kurallarına göre cihazlara IP adresi verir; DNS, adlarla IP adresleri ve diğer kaynak kayıtları arasında ilişki kurar. IPAM ise bu sistemlerdeki veriyi adres envanteri, sahiplik ve değişiklik süreciyle ilişkilendirir.
Dinamik DHCP tahsisinde IP adresi cihaz için belirli bir süre ayrılır; buna DHCP kiralama süresi denir. Cihaz süre dolmadan yenileme isteği gönderir ve sunucu onaylarsa mevcut adresin kullanım süresi uzar. Onay gelmeden süre dolarsa cihaz eski adresi kullanmayı bırakıp yeniden adres ister; bu yeni tahsiste aynı veya farklı adres verilebilir. Rezervasyon ise belirli bir istemciye hangi adresin verileceğini belirleyen sunucu kaydıdır; aktif tahsisle aynı şey değildir.
- DHCP'den alınan kapsam, havuz, rezervasyon ve aktif tahsis bilgileri envanterdeki kullanım durumuyla karşılaştırılabilir.
- IPAM'de onaylanan bir rezervasyon veya havuz değişikliği, yetki modeline bağlı olarak DHCP'ye uygulanabilir ya da görev kaydı olarak iletilebilir.
- DNS kayıtları, atanmış adreslerin adlandırma standardına ve sahiplik kaydına uyup uymadığı açısından denetlenebilir.
- Bir IP adresinin tahsisi iptal edildiğinde ilişkili DNS ve DHCP kayıtlarının kaldırılması da aynı yaşam döngüsü sürecinde yürütülebilir.
Entegrasyonun çift yönlü olması her zaman doğru seçim değildir. Kurum, her veri alanında hangi sistemin asıl kayıt kaynağı olduğunu önceden belirlemelidir. Aksi halde bir sistemin yaptığı değişikliği diğeri geri çevirebilir ve sahiplik belirsizleşebilir.
Çakışma Önleme ve Kapasite Planlama
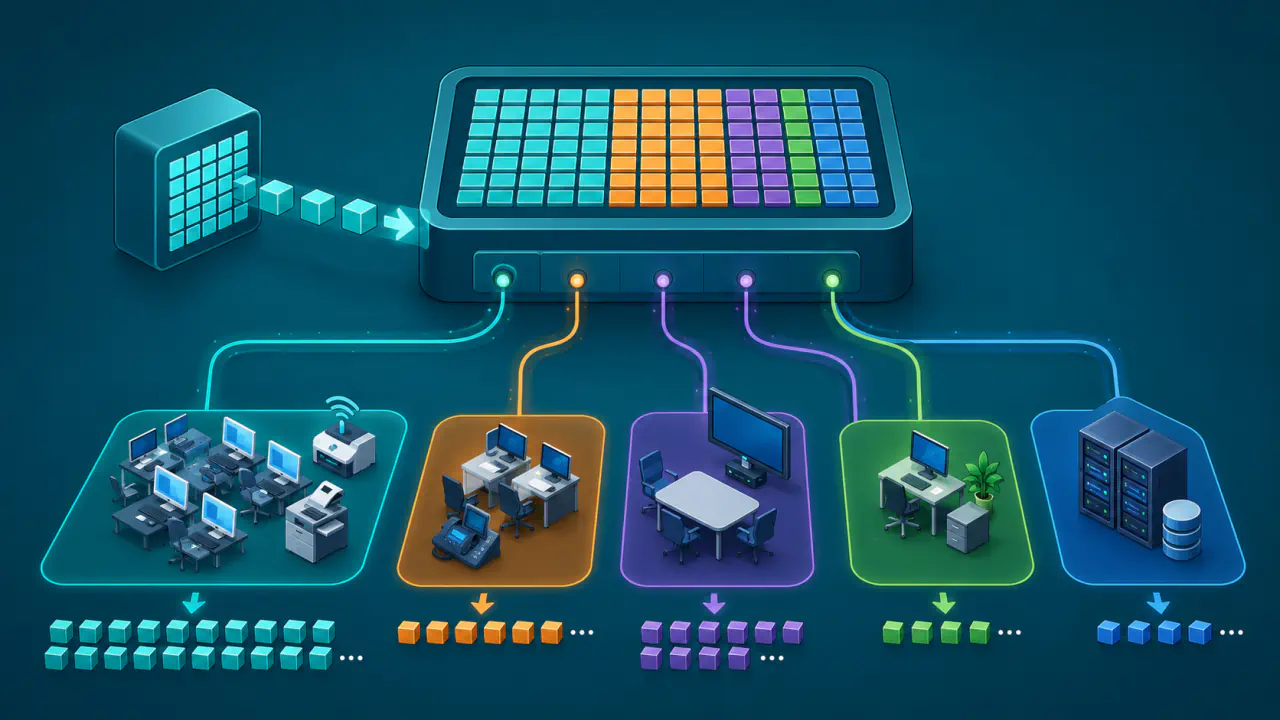
IPAM, tahsis öncesinde tekil IP adreslerini ve subnet örtüşmelerini aynı ağın adres planı içinde değerlendirmelidir. Bir üst bloğun altındaki subnetler, planlı hiyerarşinin parçasıdır; bu iç içe yapı bağımsız subnetlerin yanlışlıkla çakışmasıyla karıştırılmamalıdır. Yalıtılmış ağların kayıtları birbirinden ayrılmalı; DHCP havuzları, altyapı rezervasyonları ve geçici kullanım alanları da kendi bağlamlarında görünmelidir.
Kapasite planlamasında yalnız toplam doluluk oranına bakmak yeterli değildir. Kullanılabilir adreslerin farklı subnetlere dağılması, büyüme eğilimi, geçici rezervasyonlar, sahibi olmayan kayıtlar ve geri alınabilecek atamalar birlikte değerlendirilmelidir. Yüzde olarak boş görünen bir adres alanı, gereken konumda veya güvenlik bölgesinde yeterli bitişik kapasite sunmayabilir.
Yeni bir IPv4 subneti açılmadan önce ağ aralığı, maske ve kullanılabilir adres sayısı, kullanılacağı ağın kurallarıyla birlikte doğrulanmalıdır. Adres hesabının doğru olması, o aralığın tahsis edilebilir olduğunu göstermez; mevcut kullanım ve ayrılmış adresler de kontrol edilmelidir.
IPv6 Prefixleri ve Geçici Adresler IPAM'de Nasıl İzlenir?
IPv6 envanterinde önce prefix hiyerarşisi, subnetin amacı, bulunduğu ağ ve sorumlu ekip kaydedilir. Geniş adres alanının bütün olası adreslerini tek tek taramak, kullanım envanteri çıkarmak için uygulanabilir bir yöntem değildir. Sabit hizmet adresleri ayrıca izlenirken istemci adresleri güncel gözlem ve tahsis verileriyle ilişkilendirilmelidir.
Cihazın yönlendirici duyurularından kendi IPv6 adresini oluşturduğu SLAAC yöntemi, DHCP sunucusundan adres almadan da çalışır. Bir cihazın birden fazla IPv6 adresi olabilir ve gizlilik için kullandığı geçici adresler zamanla değişebilir. Bu nedenle yalnız DHCP kayıtları bütün IPv6 kullanımını göstermez; ağ cihazlarının komşu kayıtları ve uç nokta verileri gibi kaynaklar, zaman bilgisiyle birlikte karşılaştırılmalıdır.
IPAM Kayıtlarının ve Yazma Yetkilerinin Yönetimi
IPAM yazılımı kurmak, tek başına güvenilir adres yönetimi oluşturmaz. Envanterin güncel kalması için sorumlu ekipler, zorunlu alanlar ve değişiklik kuralları birlikte tanımlanmalıdır.
Görüntüleme, tahsis, onay ve bağlı DNS veya DHCP sistemlerine yazma yetkileri ayrı rollere bölünmelidir. Kritik değişiklikler kaydedilmeli; kimin hangi alanı değiştirdiği ve işlemi kimin onayladığı izlenebilmelidir. Değişiklik geçmişi kurumun güvenlik ve saklama politikasına uygun süreyle korunmalıdır.
Not alanlarına parola, özel anahtar veya başka gizli bilgiler yazılmamalıdır. IPAM kayıtları ağ mimarisi ve varlık ilişkileri hakkında hassas bilgi içerebileceği için erişim rolleri yalnız görev için gereken yetkilerle sınırlandırılmalıdır.
IPAM Sürecinin Başarısı Nasıl İzlenir?
Başarı, envanterde kaç IP adresi bulunduğundan çok kayıtların doğruluğu ve işlemlerin denetlenebilirliğiyle ölçülmelidir. Sahibi belirsiz adres oranı, süresi geçmiş rezervasyon sayısı, DNS ve DHCP uyumsuzlukları, tahsis talebinin tamamlanma süresi, iptal edilen adreslerin geri kazanım süresi ve kapasite uyarılarının doğruluğu düzenli olarak izlenebilir.
İlk uygulamayı tüm ağa aynı anda yaymak yerine, asıl kayıt sistemi ile sorumlu ekipleri belirlenmiş tek bir adres alanıyla başlamak sorunları sınırlı kapsamda çözmeyi kolaylaştırır. Süreç doğrulandıktan sonra diğer subnetler ve ortamlar aynı kurallarla kapsama alınır.