E-posta Kara Listesi (DNSBL) Nedir?
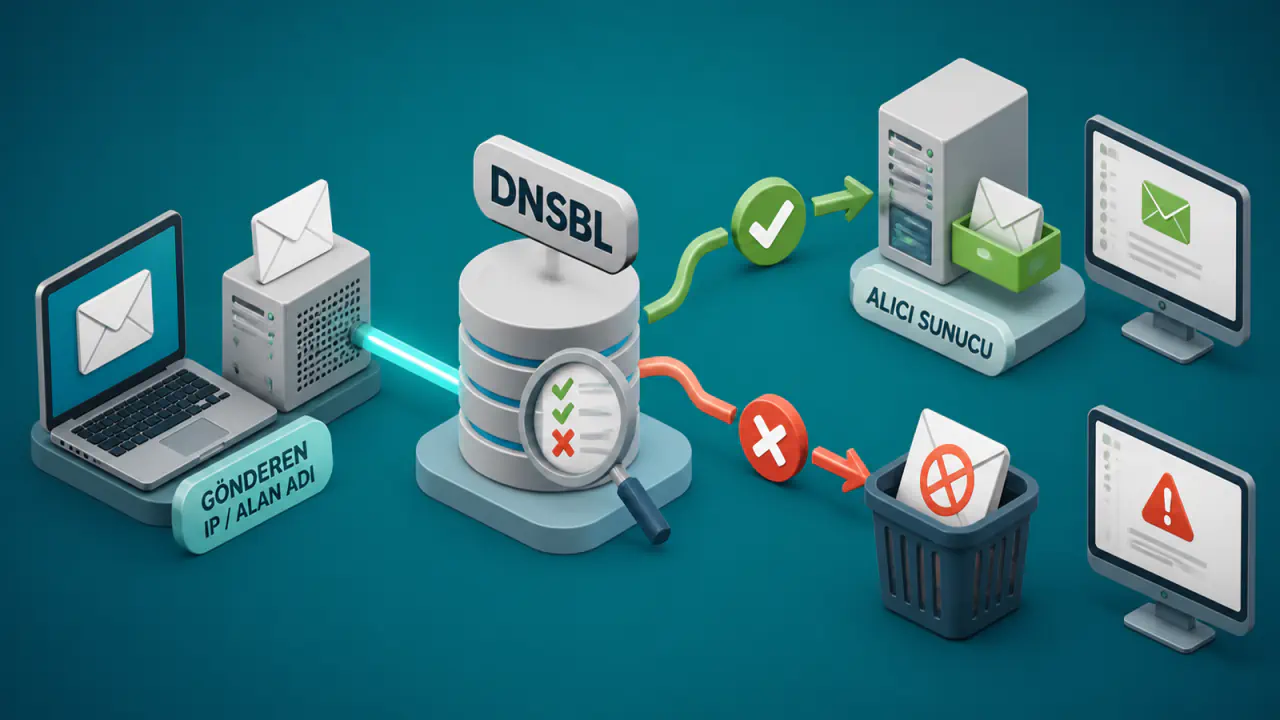
E-posta kara listesi olarak da anılan DNSBL (DNS-based Blocklist), belirli IP adresleri veya alan adları hakkındaki sınıflandırma bilgisini DNS üzerinden dağıtan bir itibar kaynağıdır. Alıcı e-posta sistemleri bu bilgiyi, gelen SMTP bağlantısını veya ileti içindeki bazı alan adlarını değerlendirirken kullanabilir.
Bir DNSBL çoğunlukla istenmeyen posta gönderen sistemleri, ele geçirilmiş cihazları, yetkisiz istemcilerin başka alan adlarına ileti göndermek için kullanabildiği open relay sunucularını veya liste işletmecisinin belirlediği başka bir risk kategorisine giren kaynakları işaretler. Hangi koşulların listelemeye yol açtığı ve sonucun nasıl kullanılacağı, DNSBL işletmecisine ve alıcı kurumun politikasına göre değişir.
DNSBL sonucu tek başına kesin istenmeyen posta hükmü değildir. Aynı kayıt bir sistemde doğrudan reddetme nedeni olurken başka bir sistemde yalnızca toplam filtre puanına eklenen bir sinyal olabilir.
DNSBL E-posta Teslimatında Nasıl Kullanılır?
- DNSBL, IP adreslerini veya alan adlarını DNS üzerinden sorgulanabilir listelerde sınıflandırır.
- Alıcı sunucu, bağlantı kuran gönderici IP adresini ya da iletideki belirli alan adlarını kontrol edebilir.
- Liste kaydı, yerel politikaya göre ret, puan artırımı veya ek inceleme sinyali olabilir.
- Bir kaydın bulunması tek başına iletinin kesin olarak istenmeyen posta olduğunu göstermez.
DNSBL Sorgusu Nasıl Çalışır?
DNSBL, normal DNS sorgu mekanizmasını özel hazırlanmış bir liste bölgesiyle kullanır. Sorguyu yapan taraf çoğunlukla alıcı e-posta sunucusu veya onun çağırdığı istenmeyen posta filtresidir.
IPv4 Adresine Dayalı Sorgu
Alıcı sunucu önce SMTP bağlantısını kuran uzak IP adresini belirler. IPv4 adresindeki noktayla ayrılmış sayı gruplarının sırasını ters çevirir ve bunu kullanılan DNSBL'nin alan adına ekleyerek A türü DNS kaydı için sorgu gönderir; örneğin 192.0.2.99 adresi sorgu adında 99.2.0.192 biçimine dönüşür.
Alıcı sunucu, A kaydındaki değer liste işletmecisinin belgelediği bir listeleme koduyla eşleşiyorsa adresi listede kabul eder. Dönen değer genellikle 127.0.0.0/8 loopback (geri döngü) aralığındaki bir işaret kodudur; gerçek bir hedef sunucu adresi olarak kullanılmamalıdır. Bazı hizmetler sorgu hatalarını da A kaydıyla bildirir. Örneğin Spamhaus, sorgunun izin verilmeyen herkese açık bir DNS hizmeti üzerinden gelmesi durumunda 127.255.255.254 kodunu döndürebilir. Bu kod bir listeleme kaydı değildir; hata kodları ile itibar yanıtları ayrı değerlendirilmelidir. TXT kaydı varsa listeleme kategorisi veya açıklama sunabilir, ancak her hizmet aynı ayrıntıyı sağlamaz.
Alan Adına Dayalı Sorgu
Bazı listeler IP adresi yerine alan adlarını sınıflandırır. Bu tür listeler, e-posta adresindeki alan adını, ileti başlıklarında görülen sunucu adlarını veya ileti içindeki bağlantı alan adlarını değerlendirmek için kullanılabilir; sonuç yine alıcının yerel politikasına göre yorumlanır.
IPv6 Adresine Dayalı Sorgu
IPv6 tabanlı listelerde adres önce kısaltmasız 32 onaltılık basamağa açılır, ardından her basamak ters sırayla ve noktayla ayrılarak DNSBL alan adına eklenir. Teknik gösterim IPv4'ten farklı olsa da yanıt yine A kaydıyla gelir; liste işletmecisinin belgelediği listeleme ve hata kodları birbirinden ayrılır. Yetkili “kayıt yok” yanıtı ise o listenin sorgu için eşleşme döndürmediğini gösterir.
Alıcı E-posta Sunucusu DNSBL Sinyalini Nasıl Kullanır?
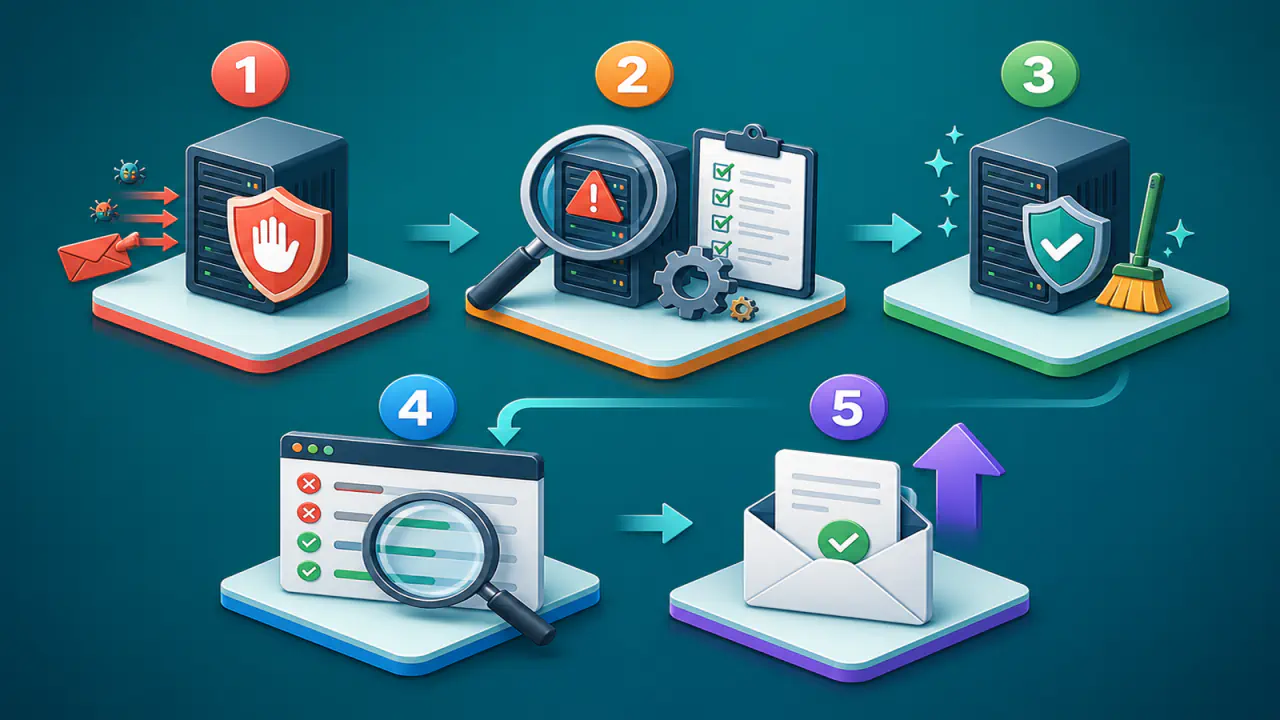
DNSBL sonucu tek başına bir teslimat politikası değildir; alıcı sistemin kararında kullandığı girdilerden biridir. Alıcı sistem, SMTP bağlantısı sırasında eşleşme bulursa bağlantıyı reddedebilir; başka bir yapılandırmada iletiyi kabul edip sonraki filtre aşamalarında daha yüksek risk puanıyla değerlendirebilir.
Bazı filtreler birden fazla DNSBL sonucunu, gönderim hızını, geçmiş davranışı ve içerik sinyallerini başka kimlik doğrulama sonuçlarıyla birlikte ele alır. SPF (Sender Policy Framework) bağlantı kuran IP adresinin SMTP zarfındaki gönderen alan adı için ileti göndermeye yetkili olup olmadığını denetler; DKIM (DomainKeys Identified Mail) iletinin alan adına bağlı kriptografik imzasını doğrular; DMARC (Domain-Based Message Authentication, Reporting, and Conformance) ise alan adı uyumunu, politikayı ve raporlamayı bir araya getirir. Böyle bir modelde tek liste eşleşmesinin karar üzerindeki etkisi az olabilirken birden çok bağımsız risk işareti sonucu değiştirebilir.
SMTP bağlantısını kuran IP adresinin hangi altyapıya ait olduğu da önemlidir. İleti bir e-posta hizmeti sağlayıcısının aktarma sunucusundan veya ortak gönderim platformundan geliyorsa DNSBL sorgusu son kullanıcının cihazını değil, alıcıya bağlanan posta aktarım sunucusunu değerlendirir.
DNSBL Sonuçlarını Değerlendirirken Nelere Dikkat Edilmeli?
Her liste aynı amacı taşımaz. Bir liste doğrulanmış istenmeyen posta kaynaklarını hedeflerken başka bir liste dinamik erişim ağlarını, açık röleleri, kötü amaçlı yazılımdan etkilenmiş sistemleri veya doğrudan e-posta göndermemesi beklenen adres aralıklarını sınıflandırabilir.
- Listelerin kuralları farklıdır: Aynı IP adresi bir listede yer alırken başka bir listede bulunmayabilir.
- Paylaşımlı altyapı etkilenebilir: Aynı çıkış IP adresini kullanan çok sayıda göndericiden birinin davranışı diğerlerini de etkileyebilir.
- Kayıtlar zamanla değişir: TTL değeri, DNS kaydının önbellekte ne kadar tutulacağını belirler. Liste güncellendikten sonra eski yanıt, bu süre dolana kadar önbellekten dönebilir.
- DNS hatası ayrı bir durumdur: NXDOMAIN (alan adı yok) veya NODATA (istenen kayıt türünde veri yok) gibi yetkili kayıt yok yanıtları, DNSBL sorgusunda eşleşme bulunmadığını gösterebilir. SERVFAIL (sunucu hatası), REFUSED (sorgu reddedildi) veya zaman aşımı ise belirsiz sonuçtur ve “listede değil” diye yorumlanmamalıdır.
Alıcı e-posta sunucusu yöneticileri, liste seçimini, yanıt kodlarını ve hata davranışını bilinçli biçimde yapılandırmalıdır. Gönderen taraf açısından da tek bir listede görünmek, bütün alıcıların aynı kararı vereceği anlamına gelmez.
IP Adresi ve Alan Adı İtibarının Teslimata Etkisi
IP adresine dayalı itibar, alıcıya bağlanan posta sunucusunun adresi ve gönderim geçmişiyle ilişkilidir. Alan adı tabanlı sinyaller ise gönderen alan adına, başlıklarda görülen sunucu adına veya ileti içindeki bağlantı alan adına uygulanabilir.
Bir IP adresinin hiçbir DNSBL'de görünmemesi gelen kutusuna teslim garantisi vermez. Benzer şekilde, bir alan adının listelenmemesi de kimlik doğrulama hatalarını, kötü içerik sinyallerini veya alıcının kendi geçmiş verilerini geçersiz kılmaz. DNSBL, daha geniş e-posta itibarı ve kabul politikasının yalnızca bir parçasıdır.
DNSBL Kontrolünde Hangi IP Adresi Kullanılır?
Kontrol edilmesi gereken adres, çoğu durumda e-postayı alıcı sunucuya teslim eden genel çıkış IP adresidir. Trafik farklı bir NAT geçidi veya aktarma sunucusu üzerinden çıkıyorsa alıcı, iç ağdaki özel IP adresini, yönetim panelindeki yerel adresi ya da kullanıcının bilgisayarında görünen adresi değil, çıkış noktasındaki genel IP adresini görür.
Tarayıcıda görünen genel IP adresi, e-posta gönderiminde kullanılan adresle aynı olmayabilir. Alıcı sunucu ret yanıtında bağlantı IP adresini belirtiyorsa bu adres esas alınır. Dışarıdaki bir e-posta hizmeti üzerinden gönderim yapılıyorsa kullanılan çıkış IP adresi o hizmetin gönderim kayıtlarından veya destek biriminden doğrulanır.
DNSBL Hizmeti Seçerken Nelere Bakılır?
Alıcı e-posta sistemi üçüncü taraf bir DNSBL kullandığında, kabul politikasının bir bölümünü liste işletmecisinin sınıflandırmasına dayandırır. Listenin kapsamı, dönen değerler, güncelleme sıklığı, test kayıtları ve hizmet kesildiğinde sistemin vereceği tepki, hangi DNSBL'nin kullanılacağını belirler.
- Listeleme kapsamı, veri kaynakları, güncelleme ve kayıt süresi açıkça belgelenmelidir.
- Dönen A kodlarının anlamı, alt listeler ve varsa TXT açıklamaları hizmet belgesine göre yorumlanmalıdır.
- Hatalı kayıt için ulaşılabilir bir itiraz veya kaldırma süreci bulunmalıdır.
- Sorgu kotası, kullanım koşulları ve yerel önbellekleme gereksinimi, alıcı sunucunun denetlediği e-posta hacmine uygun olmalıdır.
- DNSBL'ye ulaşılamadığında sunucunun teslimatı geçici olarak mı erteleyeceği, yoksa diğer filtre sonuçlarına göre mi karar vereceği önceden belirlenmelidir.
IPv4 tabanlı çalışan bir DNSBL, işletim testi için 127.0.0.2 sorgusuna geçerli bir A kaydı döndürmeli, 127.0.0.1 sorgusuna ise kayıt döndürmemelidir. Test kaydı eksikse, 127.0.0.1 listeleniyorsa veya sonuç 127.0.0.0/8 dışında kalıyorsa hizmet çalışmıyor kabul edilmeli ve teslimat kararı için kullanılmamalıdır.
DNSBL Sorguları Hangi Trafik Bilgilerini Açığa Çıkarabilir?
DNSBL sorguları, liste işletmecisinin DNS günlüklerinde görülebilir; işletmeci sorgu yoğunluğundan e-posta trafiğinin yaklaşık hacmini çıkarabilir. Yerel DNS önbelleği, aynı kayıt için yapılan tekrar sorgularını azaltır; bu yüzden sorgu sayısı teslim alınan ileti sayısıyla birebir eşleşmez.