WPA3 Nedir ve WPA2’den Daha Güvenli mi?
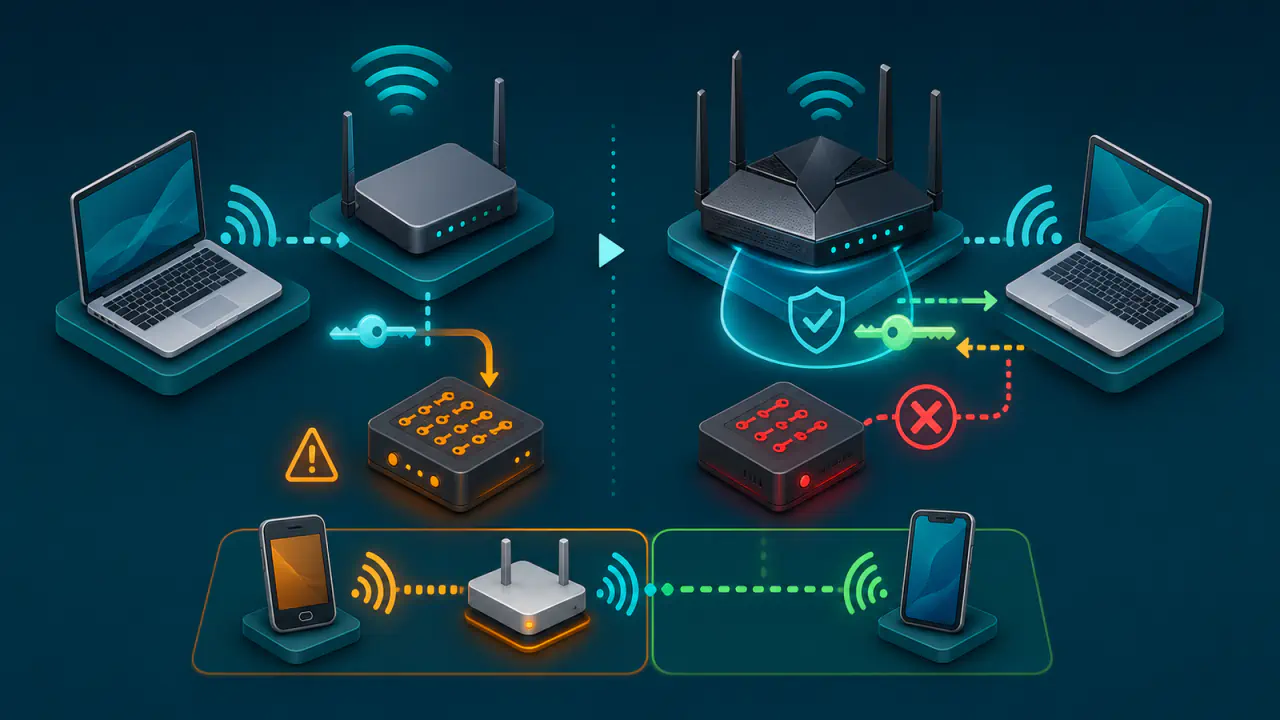
WPA3, kablosuz ağlarda cihaz ile erişim noktası arasındaki kimlik doğrulamasını ve oturum anahtarlarının oluşturulmasını güçlendiren daha yeni bir Wi-Fi güvenlik standardıdır. Ev ve küçük ofis ağlarında kullanılan WPA3-Personal, parola tabanlı saldırıları WPA2-Personal'a göre daha fazla zorlaştırır.
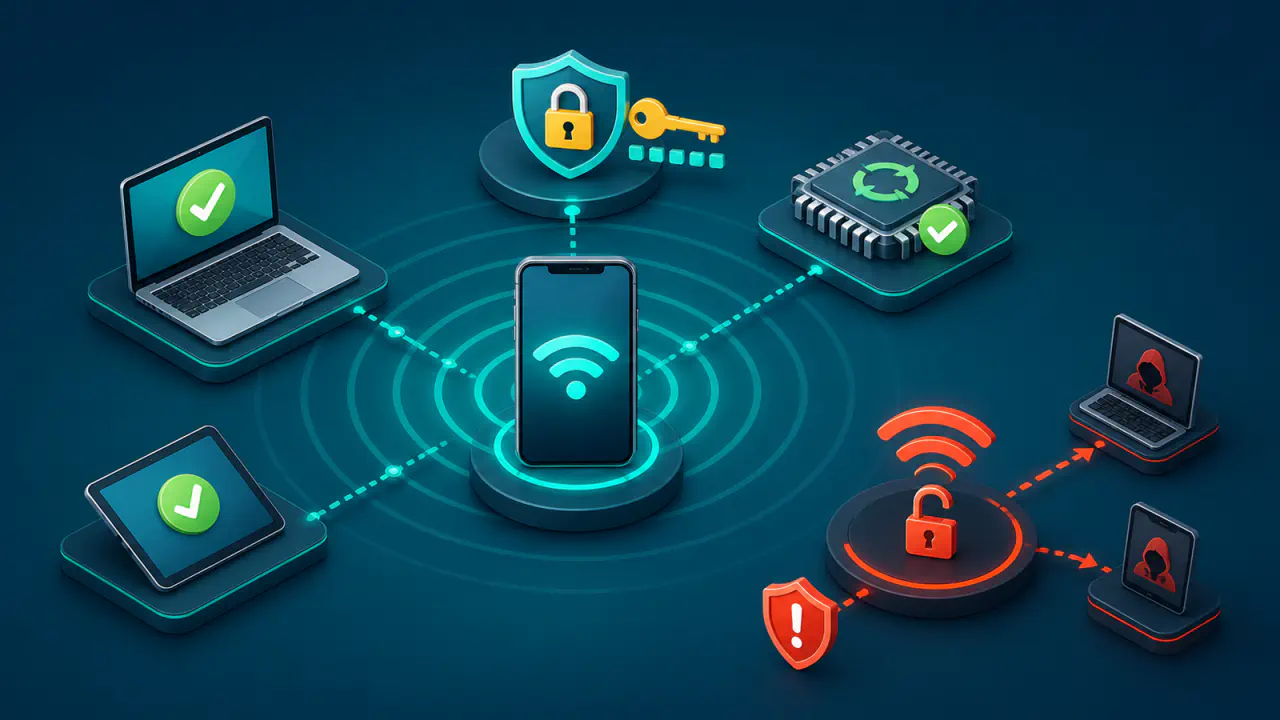
WPA3, doğru yapılandırılmış ve güncel cihazlarla WPA2'den daha güvenlidir. Ancak bu koruma, cihazın ağa gerçekten WPA3 ile bağlanmasına bağlıdır; WPA2/WPA3 geçiş modu kullanıldığında eski cihazlar aynı ağa WPA2 ile bağlanmaya devam edebilir.
WPA3 güçlü bir parola, güncel yönlendirici firmware’i ve güvenli yönetim ayarlarının yerini tutmaz. Bağlantının güvenliği, erişim noktasının, istemci cihazın ve bunların yazılım bileşenlerinin WPA3'ü doğru biçimde desteklemesine bağlıdır.
WPA2-Personal ve WPA3-Personal'da Kimlik Doğrulama Nasıl Çalışır?
WPA, “Wi-Fi Protected Access” ailesinin adıdır. WPA2 ve WPA3, kablosuz ağa hangi cihazın katılabileceğini doğrulayan ve cihaz ile erişim noktası arasındaki trafiği korumak için anahtarlar oluşturan güvenlik standartlarıdır. Ev ağlarında bu yapı genellikle tek bir Wi-Fi parolasıyla çalışan Personal sürümü üzerinden kullanılır.
WPA2-Personal'da ağa bağlanan cihazlar aynı Wi-Fi parolasını kullanır. Bu parola, cihaz ile erişim noktası arasındaki oturum anahtarlarının oluşturulmasında kullanılır. Bir saldırgan uygun bağlantı verisini ele geçirirse parola adaylarını ağla yeniden iletişim kurmadan kendi donanımında deneyebilir. Parola kısa, yaygın veya tahmin edilebilir olduğunda bu çevrim dışı denemeler ciddi risk oluşturur.
WPA3-Personal ise SAE (Simultaneous Authentication of Equals) yöntemini kullanır. SAE, cihaz ile erişim noktasının parolayı doğrudan göndermeden aynı parolayı bildiklerini doğrulamasını ve her bağlantı için yeni anahtarlar oluşturmasını sağlar. WPA2 de parolayı doğrudan göndermez; asıl fark, SAE'nin kaydedilmiş bağlantı verileri üzerinden parola tahminini zorlaştırmasıdır.
WPA2-Personal ve WPA3-Personal Hangi Özelliklerde Farklıdır?
Aşağıdaki karşılaştırma ev ve küçük ofislerde kullanılan Personal yapılandırmalarına odaklanır. Kullanıcı veya cihaz kimliğinin ayrı ayrı doğrulandığı kurumsal 802.1X yapısı ve halka açık ağlarda kullanılan farklı güvenlik yöntemleri bu karşılaştırmanın dışındadır.
| Karşılaştırılan özellik | WPA2-Personal | WPA3-Personal |
|---|---|---|
| Parola tabanlı kimlik doğrulama | PSK’ye (Pre-Shared Key) dayalı yapı kullanır. | SAE ile parolayı doğrular ve bağlantı anahtarlarını oluşturur. |
| Çevrim dışı parola denemesi | Uygun bağlantı verisi yakalandığında çok sayıda aday çevrim dışı denenebilir. | Pasif olarak kaydedilen tek bir kimlik doğrulama oturumu, doğru uygulanmış bir sistemde sınırsız çevrim dışı deneme için yeterli olmaz. |
| Geçmiş oturumların korunması | Parola sonradan öğrenilir ve bağlantı başındaki gerekli anahtar oluşturma mesajları kaydedilmiş olursa eski oturum anahtarları yeniden üretilebilir. | SAE'nin forward secrecy özelliği, parola sonradan ele geçirilse bile önceki oturum anahtarlarını korur. |
| PMF (Protected Management Frames) | Desteklenebilir, ancak her yapılandırmada zorunlu olmayabilir. | WPA3 bağlantılarında PMF zorunludur. |
| Eski cihaz uyumluluğu | Daha geniş eski cihaz desteğine sahiptir. | Erişim noktası, istemci, sürücü ve firmware desteği gerektirir. |
PMF, bağlantıyı sonlandırma bildirimleri gibi belirli Wi-Fi yönetim çerçevelerinin kaynağını ve bütünlüğünü doğrulayarak sahte mesajlara karşı koruma sağlar. WPA3 bağlantılarında bu koruma zorunludur; ancak PMF bütün yönetim mesajlarını korumaz ve radyo sinyalinin kasıtlı olarak bozulmasını engellemez.
SAE Parola Denemelerini Nasıl Zorlaştırır?
WPA2-Personal'a yönelik yaygın saldırıda saldırgan önce parola adaylarını sınamak için gerekli bağlantı verisini elde eder, ardından parola listesini başka bir yerde ve yüksek hızda dener. Ağdan uzaklaştıktan sonra da denemeler sürebildiği için erişim noktası bu süreci göremez veya sınırlandıramaz.
SAE'nin doğru uygulandığı bir WPA3 bağlantısında, pasif olarak kaydedilen tek bir kimlik doğrulama oturumu sınırsız çevrim dışı parola denemesine izin vermez. Saldırgan her parola adayı için erişim noktasıyla yeniden iletişim kurmak zorundadır. Erişim noktası her denemeyi gördüğü için art arda gelen denemeleri yavaşlatabilir veya sınırlandırabilir.
Bu koruma “zayıf parola artık güvenlidir” anlamına gelmez. Çok kısa veya kolay tahmin edilen bir parola çevrim içi denemeler, kullanıcıyı aldatmaya dayalı sosyal mühendislik yöntemleri, paylaşılan parolanın sızması ya da hatalı uygulamalar nedeniyle yine ele geçirilebilir. WPA3, parola saldırılarını teknik olarak zorlaştırır; zayıf parola seçimi veya parolanın paylaşılması gibi riskleri ortadan kaldırmaz.
SAE ayrıca her bağlantı için yeni oturum anahtarları oluşturur. Bu nedenle saldırganın Wi-Fi parolasını daha sonra öğrenmesi, daha önce kaydedilmiş WPA3 oturumlarının anahtarlarını tek başına ortaya çıkarmaz. Bu koruma, erişim noktası ve istemcide WPA3'ün güncel ve doğru uygulanmasına bağlıdır.
WPA2/WPA3 Geçiş Modu Nasıl Çalışır?
Geçiş modu, aynı kablosuz ağ adı altında hem WPA2-Personal hem WPA3-Personal bağlantı yöntemlerinin sunulmasıdır. WPA3 destekleyen bir istemci SAE ile, yalnız WPA2 destekleyen eski bir istemci ise WPA2-PSK ile bağlanabilir. Böylece ağ WPA3'e geçirilirken telefon, bilgisayar, yazıcı veya akıllı ev cihazlarının tümünü aynı anda yenileme zorunluluğu azalır.
Bu yapı uyumluluk sağlar, fakat ağın tamamını WPA3 düzeyine yükseltmez. Güvenlik bağlantı başına belirlenir: yeni cihaz WPA3 kullanırken eski cihaz aynı kablosuz ağ adı altında WPA2 ile çalışabilir. Bu nedenle geçiş modunda “WPA3 açık” ifadesi, ağdaki her istemcinin SAE kullandığını kanıtlamaz. Ayrıca iki yöntem aynı parolayı kullanıyorsa WPA2 bağlantısından elde edilen verilerle yapılan çevrim dışı denemeler ortak parolayı açığa çıkarabilir. Bu, geçmiş WPA3 oturumlarının şifresini tek başına çözmez; fakat parolayı öğrenen kişinin ağa katılmasına izin verebilir.
Geçiş modu bazı istemcilerde bağlantı kuramama, kayıtlı ağ profilinin eski güvenlik türünü beklemesi veya cihazın WPA3 yerine WPA2'yi seçmesi gibi uyumluluk sorunları oluşturabilir. Uyumluluk, istemci işletim sistemine, Wi-Fi sürücüsüne, erişim noktası firmware’ine ve üreticinin uygulamasına göre değişebilir. Belirli bir cihazın güncel desteğini üreticinin resmi teknik belgesinden ve cihazdaki gerçek bağlantı bilgisinden doğrulayın.
Tüm aktif cihazlar WPA3'ü sorunsuz kullanıyorsa geçiş modunu kapatıp yalnız WPA3-Personal moduna geçmek, ağda WPA2 bağlantısı kalmamasını sağlar. Eski bir cihazı kullanmak zorunluysa geçiş modu geçici çözüm olarak kullanılabilir; daha kontrollü bir seçenek, eski cihazları farklı bir parola kullanan ve ana ağa erişimi sınırlandırılmış ayrı bir kablosuz ağda tutmaktır.
Cihazların WPA3 Uyumluluğu Nasıl Kontrol Edilir?
Yönlendiricide WPA3 seçeneğinin görünmesi, ağdaki bütün cihazların bu standardı desteklediğini kanıtlamaz. Erişim noktası donanımı ve firmware’i ile istemci cihazın Wi-Fi yongası, sürücüsü ve işletim sistemi birlikte destek sunmalıdır. Bu bileşenlerden biri WPA3'ü desteklemiyorsa yalnız WPA3 modunda bağlantı kurulamayabilir.
- Yönlendirici veya erişim noktasının resmi belgelerinde WPA3-Personal ya da WPA3-SAE desteğini kontrol edin.
- Yönlendiricinin firmware’ini, istemci işletim sistemlerini ve Wi-Fi sürücülerini üreticinin resmi kaynaklarından güncelleyin; bazı cihazlar WPA3 desteğini yazılım güncellemesiyle kazanabilir.
- Ağdaki telefon, bilgisayar, televizyon, yazıcı ve akıllı ev cihazlarını tek tek yalnız WPA3 modunda sınayın.
- Bağlanan cihazın ayrıntılarında kullanılan güvenlik türünü kontrol edin. WPA3-Personal, WPA3-SAE veya SAE ifadesi, o bağlantıda WPA3-Personal kullanıldığını gösterir; yalnız kablosuz ağ adının görünmesi yeterli değildir.
- Bağlanamayan cihaz için geçiş modunu geçici olarak değerlendirin veya cihazı erişimi sınırlandırılmış, ayrı parolalı bir WPA2 ağına taşıyın.
Test sırasında ağ profilini silip yeniden bağlanmak gerekebilir. Daha önce WPA2 olarak kaydedilmiş bir profil, güvenlik türü değiştiğinde otomatik bağlantı kuramayabilir. Marka ve işletim sistemine göre menü adları değiştiğinden tek bir evrensel ayar yolu yoktur.
WPA3 Kullanılırken Güçlü Parola Neden Önemini Korur?
WPA3, parola tahminini zorlaştırır; parolanın paylaşılmasını veya ele geçirilmesini engellemez. Uzun, benzersiz ve kişisel bilgilerden türetilmemiş bir parola kullanmak, hem WPA2 hem WPA3 ağlarında temel korumadır. Wi-Fi parolasını başka bir hizmette de kullanırsanız, o hizmetteki veri sızıntısı ağ parolasını açığa çıkarabilir.
Yönlendiricinin yönetim parolası Wi-Fi parolasından farklı olmalıdır. Yönetim hesabı ele geçirilirse saldırgan kablosuz güvenlik türünü değiştirebilir, yeni cihaz ekleyebilir veya ağ ayarlarını bozabilir. WPA3 bu yönetim katmanındaki riski tek başına çözmez.
Hangi WPA Güvenlik Modu Seçilmeli?
Tüm cihazlar destekliyorsa yalnız WPA3-Personal seçeneğini tercih edin. Bu yapı, istemcilerin WPA2 ile bağlanmasını engeller ve ağdaki tüm bağlantıların aynı güvenlik türünü kullanmasını sağlar.
Yeni ve eski cihazlar birlikte kullanılıyorsa WPA2/WPA3 geçiş modu makul bir ara çözümdür. Ancak hangi cihazların WPA2 ile bağlandığını bağlantı ayrıntılarından takip edin ve geçiş modunu kalıcı varsayılan olarak bırakmayın. Eski cihazlar yenilendikçe ağ yalnız WPA3 moduna geçirilebilir.
WPA3 hiç desteklenmiyorsa WPA2-Personal modunu, veriyi şifrelemek için AES kullanan CCMP seçeneğini ve güçlü bir parolayı tercih edin. Eski güvenlik yöntemleri olan WEP, WPA ve TKIP seçeneklerinden kaçının; TKIP içeren karma şifreleme modlarını da kullanmayın. Menü adları üreticiye göre değişebildiği için seçtiğiniz güvenlik türünü cihazın resmi belgesinden doğrulayın.
WPA3 Hangi Tehditlere Karşı Koruma Sağlamaz?
WPA3, cihaz ile kablosuz erişim noktası arasındaki bağlantıyı korur; internetteki her güvenlik sorununu çözmez. WPA3 zararlı web sitelerini, oltalama mesajlarını, ele geçirilmiş çevrim içi hesapları veya kötü amaçlı yazılımları engelleyemez. Cihaz güncellemeleri, tarayıcı güvenliği ve hesaplarda güçlü kimlik doğrulama ayrı güvenlik önlemleridir.
WPA3 ayrıca ağ yöneticisinin görebileceği verileri gizleyen bir anonimlik aracı değildir. İnternet servisleri genel IP adresini ve uygulamanın paylaştığı diğer bilgileri görmeye devam edebilir. WPA3, halka açık Wi-Fi ağlarındaki bütün riskleri de ortadan kaldırmaz; buradaki karşılaştırma ev ve küçük ofis ağlarında parola tabanlı kimlik doğrulamayla sınırlıdır.
Yazılım güncellemeleri WPA3'ün doğru uygulanması için de önemlidir. Güvenlik standardı güçlü olsa bile erişim noktası veya istemci yazılımındaki bir hata korumayı zayıflatabilir. Güncellemeler uyumluluk sorunlarını, protokol uygulama hatalarını ve bilinen güvenlik açıklarını giderebilir.
Daha önce ağa eklediğiniz, ancak artık güvenmediğiniz bir cihaz da risk oluşturabilir. WPA3 yetkisiz bağlantıyı zorlaştırır; ağa bilerek eklenmiş bir cihazın davranışını denetlemez. Bu nedenle bağlı cihaz listesini düzenli olarak kontrol edin ve artık güvenmediğiniz cihazların erişimini kaldırın. Ortak Wi-Fi parolasını bilen bir cihazı yalnız listeden silmek yeterli olmayabilir; parola açığa çıktıysa parolayı değiştirip yalnız güvendiğiniz cihazları yeniden bağlayın.