
Makaleler 2. Sayfa
IP, DNS, VPN, Wi-Fi ve ağ güvenliğiyle ilgili anlaşılır rehberlere ve pratik çözümlere buradan ulaşabilirsiniz.
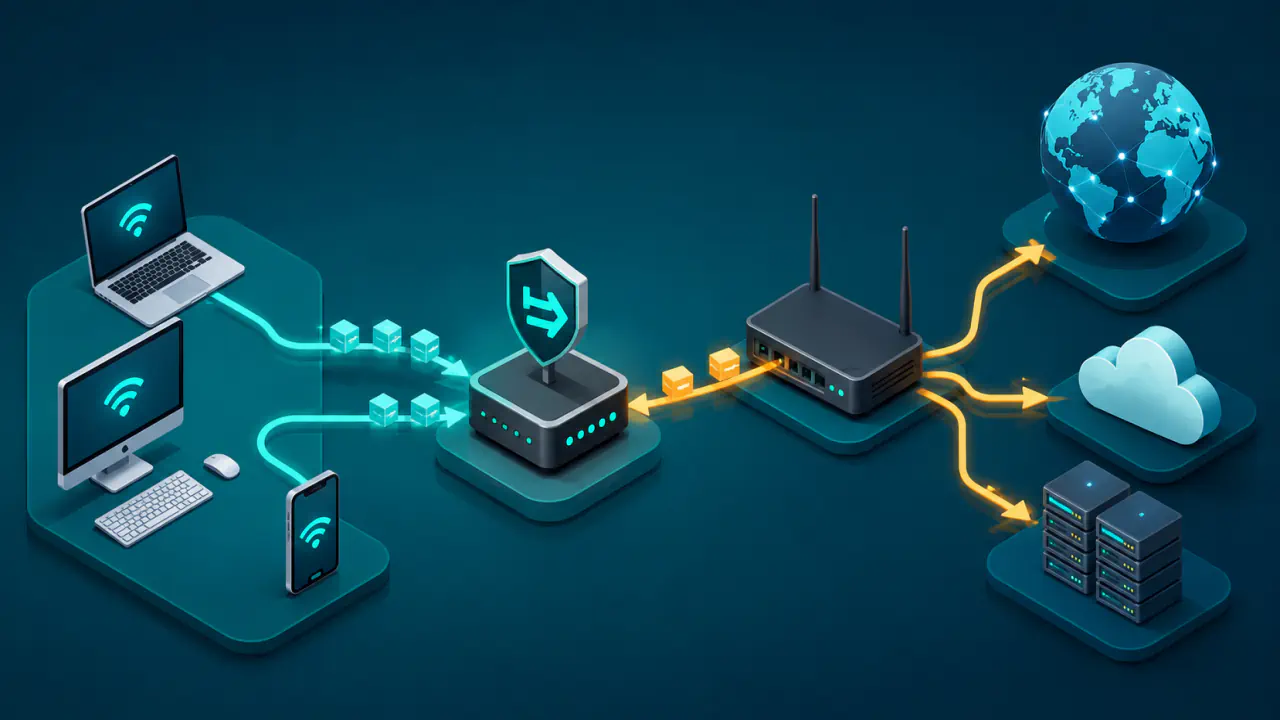
Varsayılan Ağ Geçidi ve Paket Yönlendirme
Varsayılan ağ geçidi, cihazın yerel alt ağ dışındaki hedeflere ulaşmak için paketleri teslim ettiği ilk yönlendiricidir; daha özel bir rota yoksa kullanılır.
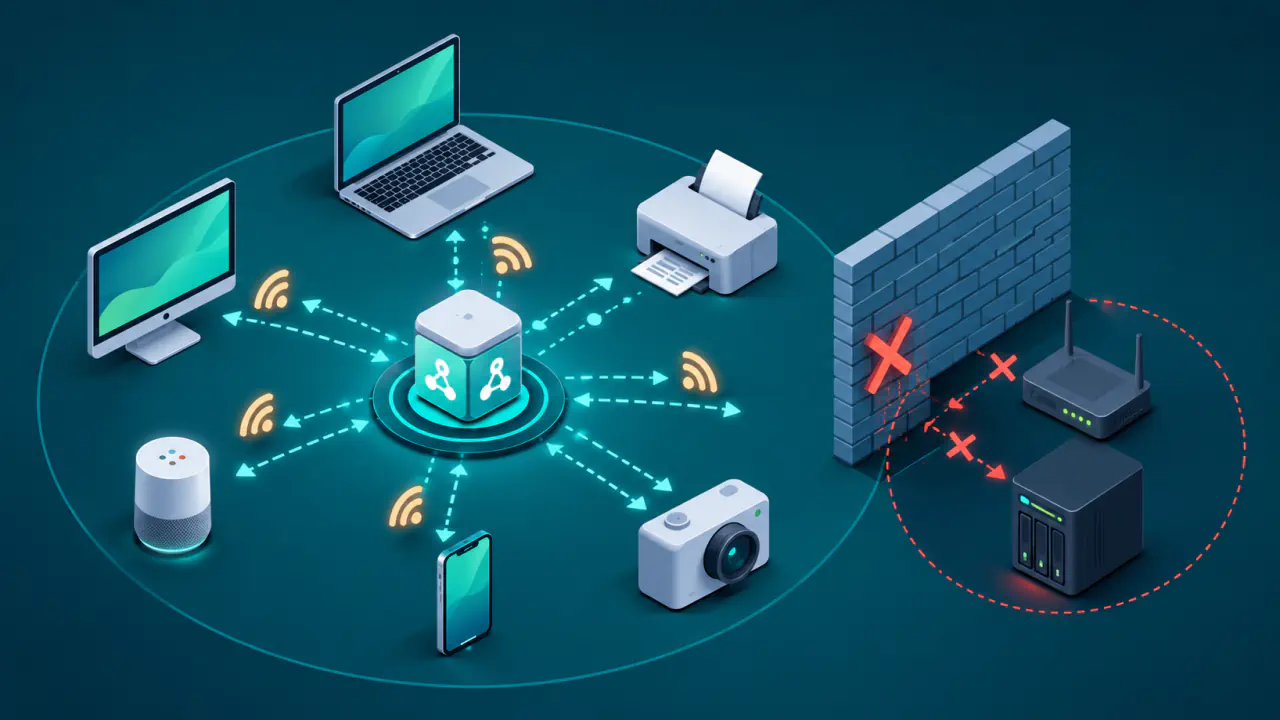
mDNS Nedir? .local Adları Yerel Ağda Nasıl Çözülür?
mDNS, merkezi DNS sunucusu olmadan .local adlarını aynı yerel bağlantıda multicast sorgularıyla çözer; farklı ağ bölümlerinde kendiliğinden çalışmaz.
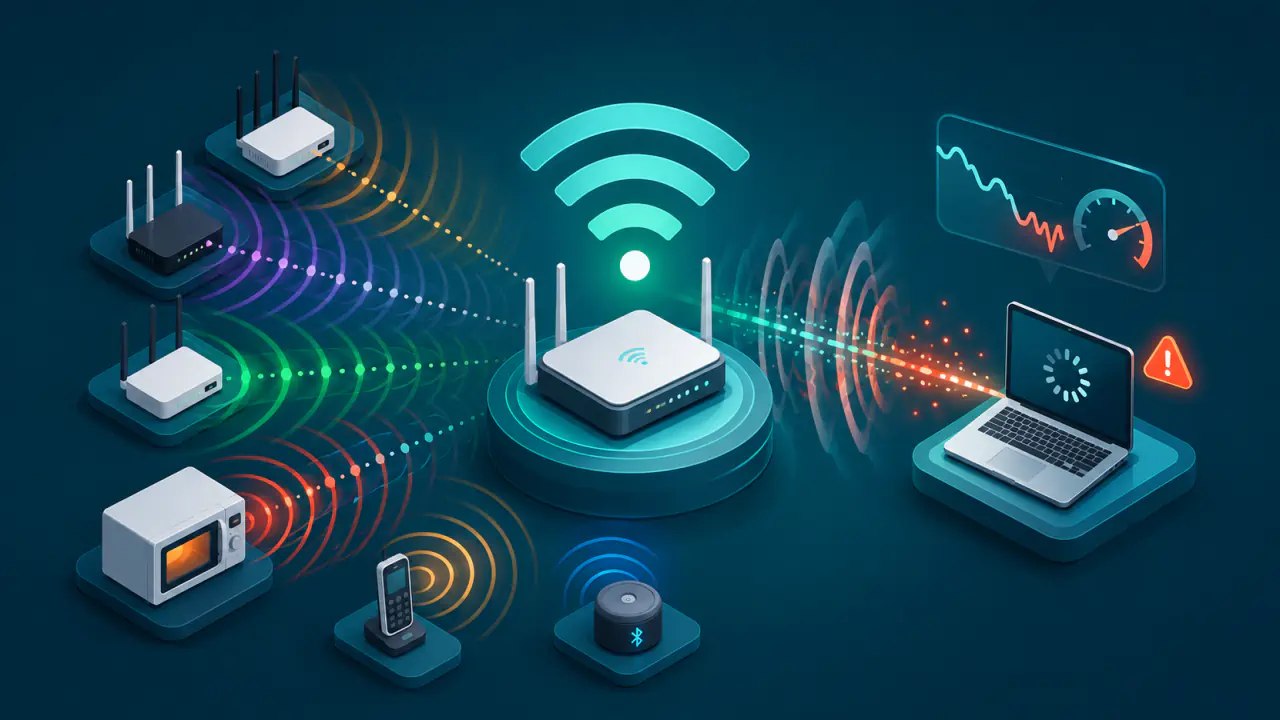
Wi-Fi Sinyali Güçlü, Bağlantı Neden Kararsız?
Wi-Fi sinyali güçlü olsa bile aynı kanaldaki yoğunluk ve parazit veri iletimini bozabilir; bu durum bağlantıda gecikmeye, hız düşüşüne veya kopmaya yol açar.
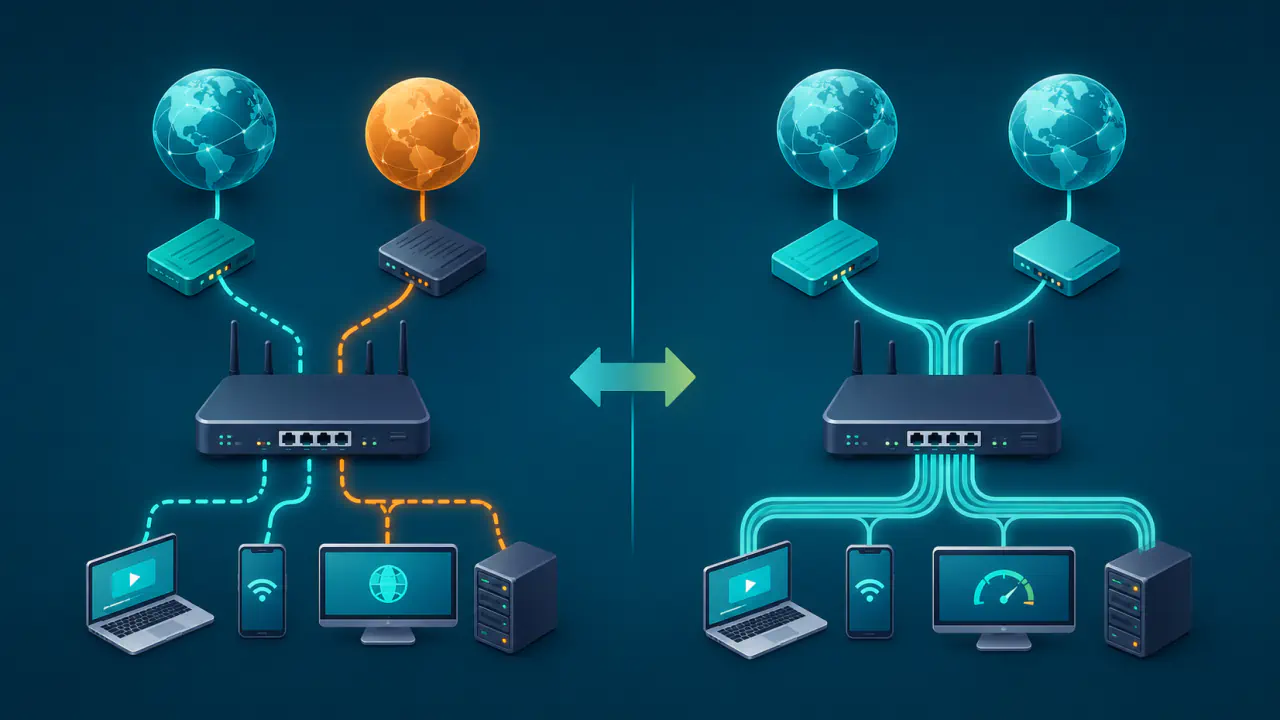
Dual-WAN ve Bonding Arasındaki Farklar
Dual-WAN, trafiği iki internet hattına dağıtır veya bir hattı yedek tutar; bonding ise uygun uç desteğiyle tek bağlantının verisini birden fazla yoldan taşır.
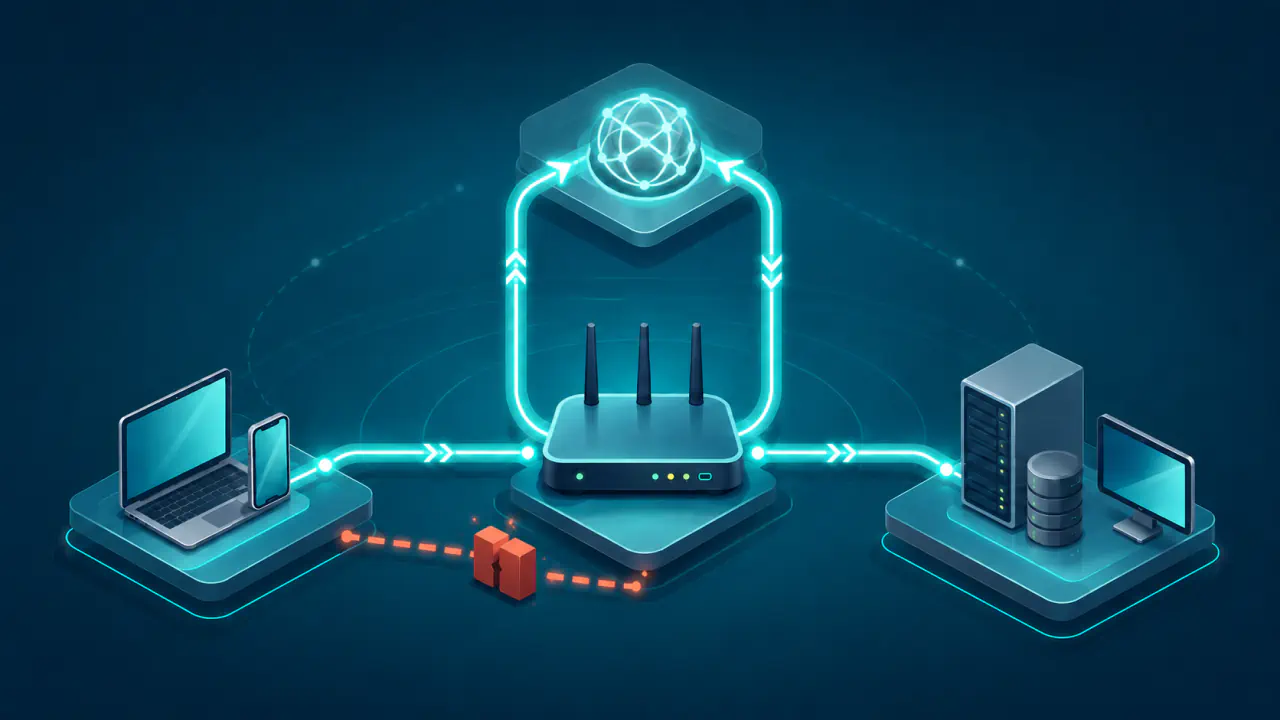
NAT Loopback: Yerel Erişim Neden Çalışmaz?
NAT loopback, yerel cihazların yönlendiricinin genel IP adresi üzerinden iç ağdaki sunucuya erişmesini sağlar; destek veya kural eksikliği bağlantıyı bozabilir.
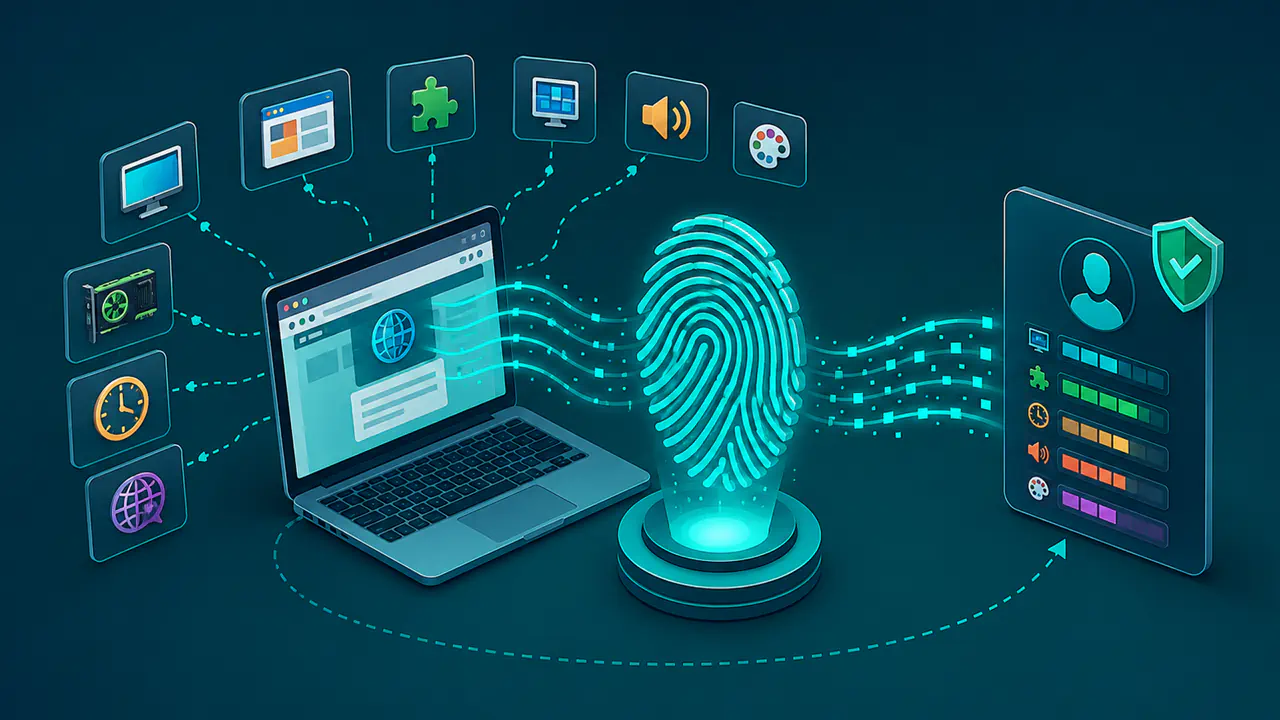
Tarayıcı Parmak İzi Nedir ve Takipte Nasıl Kullanılır?
Tarayıcı parmak izi, cihaz ve tarayıcıdan görülebilen sinyalleri birleştirerek çerez olmadan aynı tarayıcıyı yeniden tanımaya yarayan bir yöntemdir.
WireGuard, OpenVPN ve IKEv2/IPsec Farkları
WireGuard sade ve hafif bir yapı, OpenVPN esnek yapılandırma seçenekleri, IKEv2/IPsec ise standartlara dayalı entegrasyon ve hareketlilik desteği sunar.
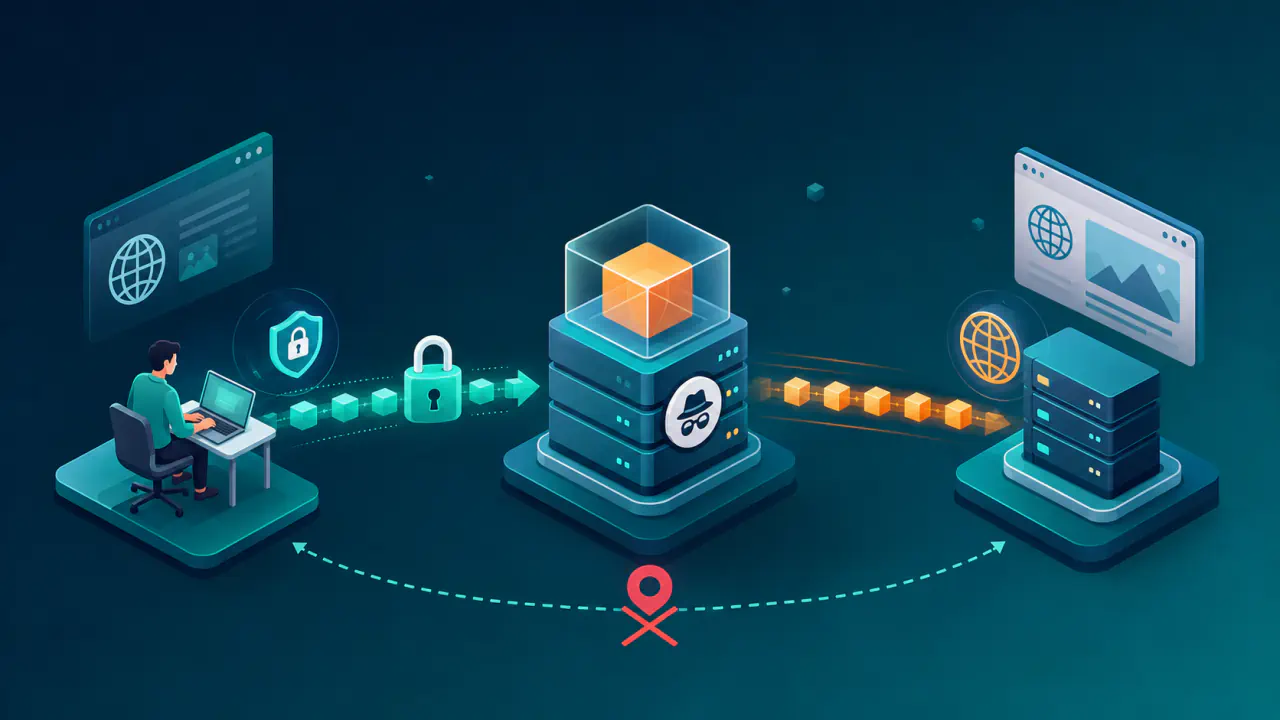
Oblivious HTTP (OHTTP) Nedir ve Nasıl Çalışır?
Oblivious HTTP, HTTP isteğini şifreleyip ayrı bir aktarıcı üzerinden taşıyarak içeriği istemcinin IP adresinden ayıran gizlilik odaklı bir modeldir.
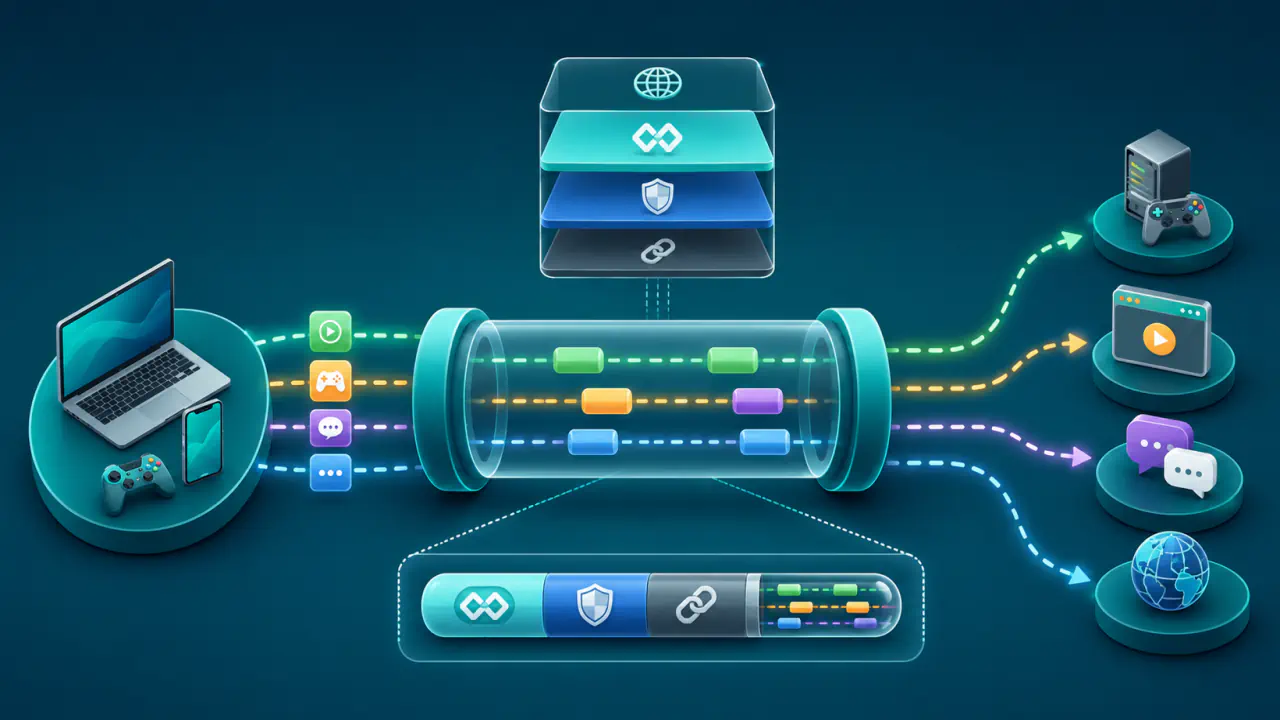
MASQUE Nedir ve HTTP Tünellemesi Nasıl Çalışır?
MASQUE, UDP verilerini veya tam IP paketlerini HTTP üzerinden bir proxy aracılığıyla taşır; seçilen tünel türü hangi ağ trafiğinin taşınacağını belirler.
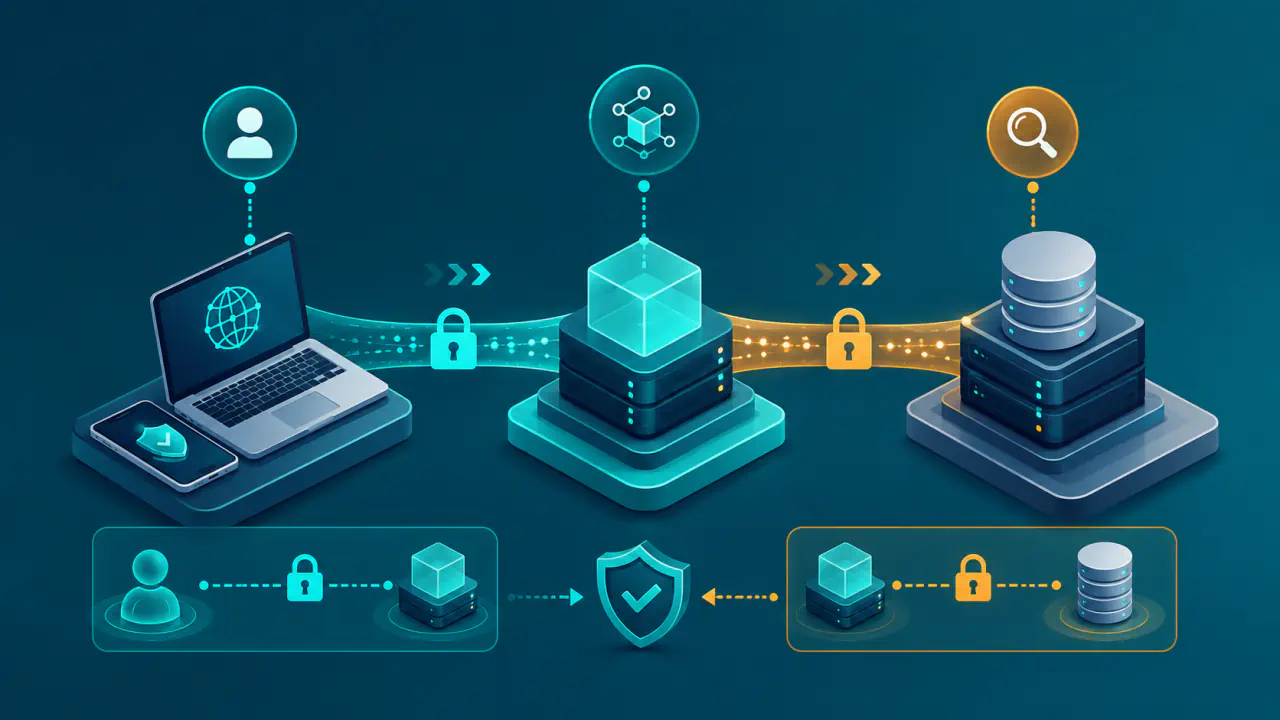
ODoH ve Klasik DoH Arasındaki Farklar
ODoH, DNS sorgusunu hedef için şifreleyip ayrı bir proxy üzerinden ileterek istemcinin IP adresi ile sorgu içeriğini farklı taraflarda tutar.
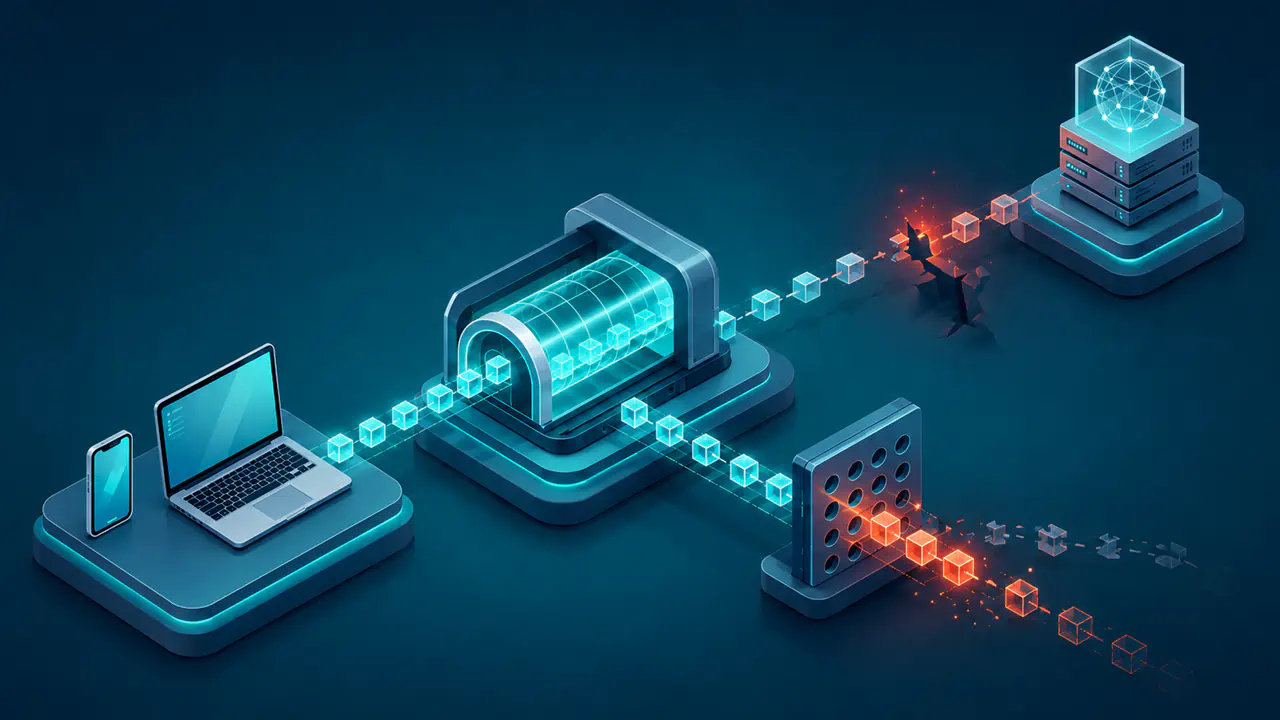
VPN Açıkken DNS Neden Yanıt Vermez?
VPN açıkken DNS sorguları, VPN'in kullandığı DNS sunucusuna ulaşılamadığında veya tünel kuralları DNS trafiğini engellediğinde yanıtsız kalabilir.
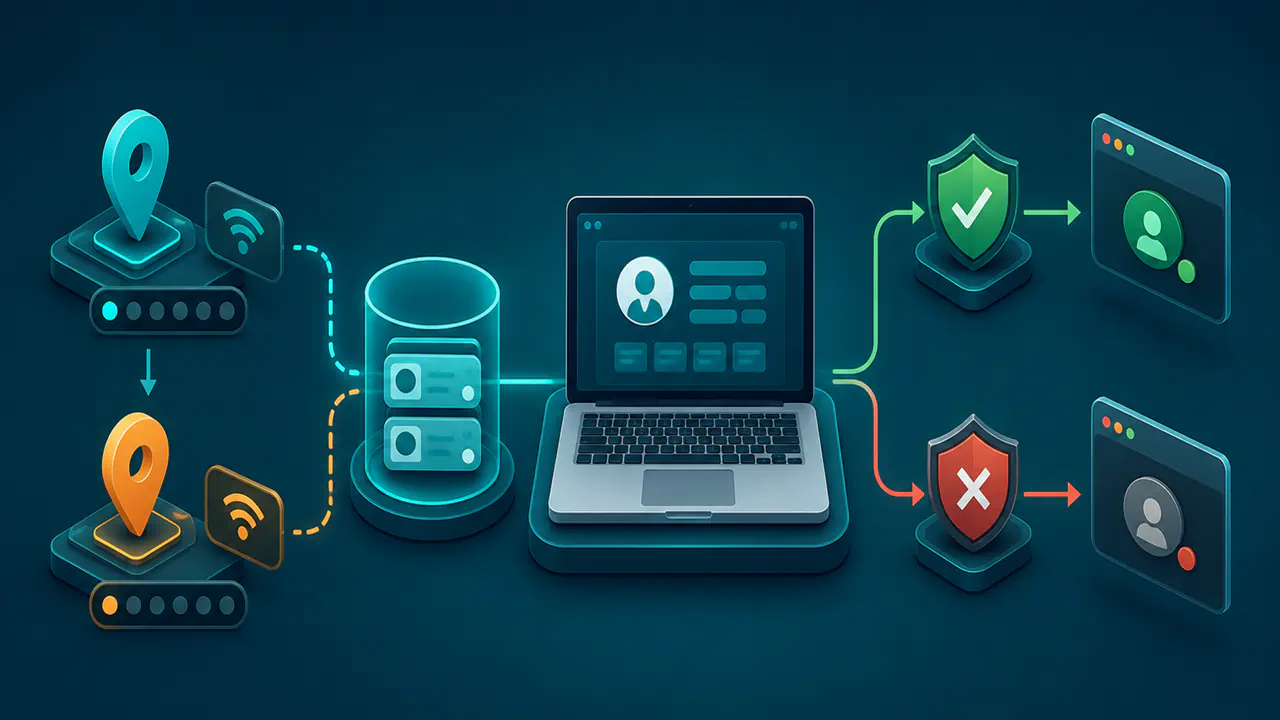
IP Adresi Değişimi: Çerezler ve Oturumlar
IP adresinin değişmesi çerezleri veya yerel depolamayı silmez; hesap oturumunun sürmesi ya da kapanması sitenin güvenlik politikasına bağlıdır.
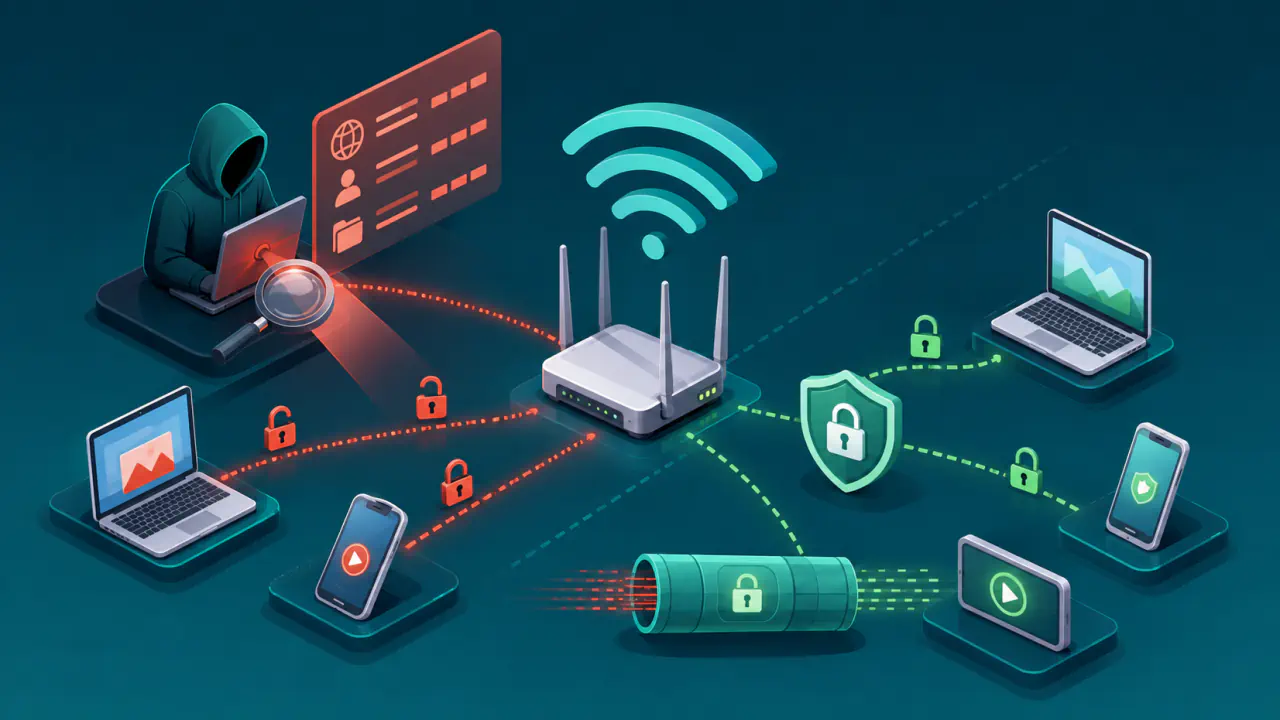
Aynı Wi-Fi Ağındaki Biri Trafiğinizi Görebilir mi?
Aynı Wi-Fi ağındaki biri trafiğe erişebilirse şifresiz içeriği okuyabilir; HTTPS ve VPN, korudukları veriyi ağ gözlemcisinden şifrelemeyle gizler.
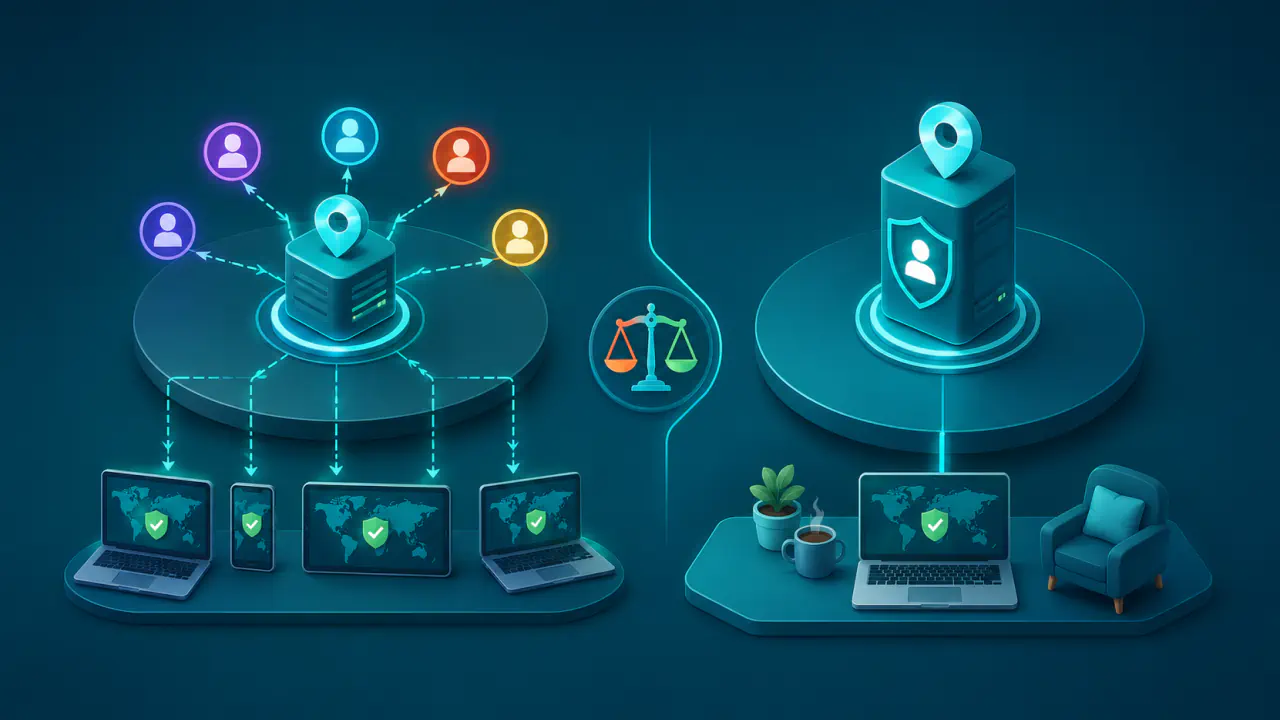
Paylaşılan ve Ayrılmış VPN IP Adresi Farkları
Paylaşılan VPN IP adresini birçok kullanıcı ortak kullanır; ayrılmış VPN IP adresi yalnız belirli bir müşteri, hesap veya kuruluş için tahsis edilir.
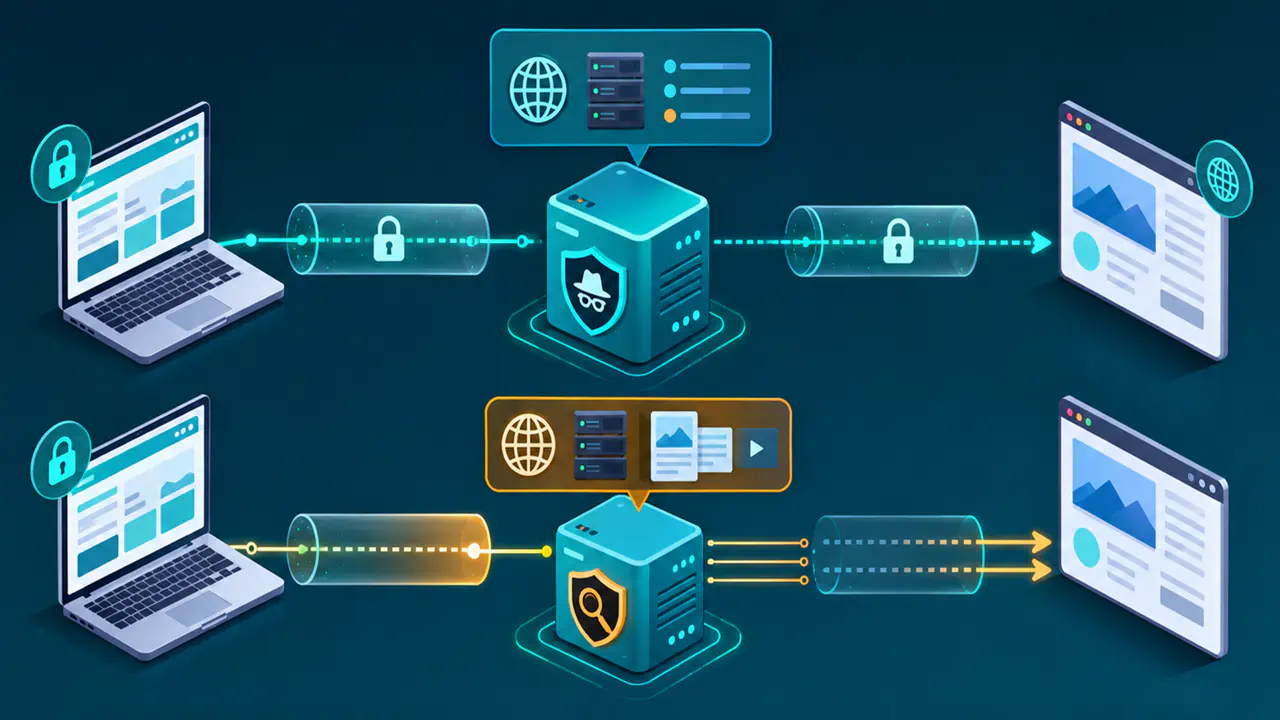
HTTPS Trafiğinde Proxy Neleri Görür ve Göremez?
Sıradan bir CONNECT proxy, HTTPS içeriğini okuyamaz; hedef ve bağlantı bilgilerini görür, TLS inspection uygulanırsa HTTP içeriğini çözebilir.
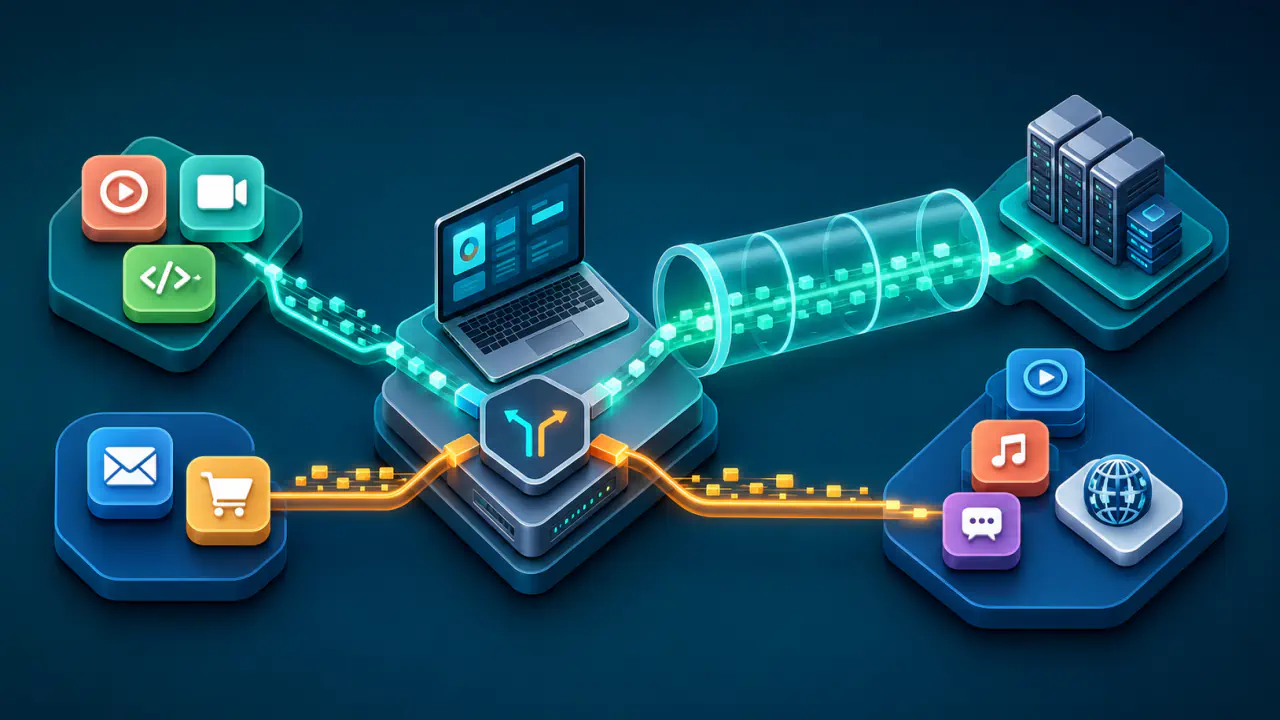
Split Tunneling Nedir ve Nasıl Çalışır?
Split tunneling, belirli uygulama ve hedeflerin trafiğini VPN tüneline yönlendirirken diğer bağlantıların tünel dışındaki ağ yolunu kullanmasına izin verir.
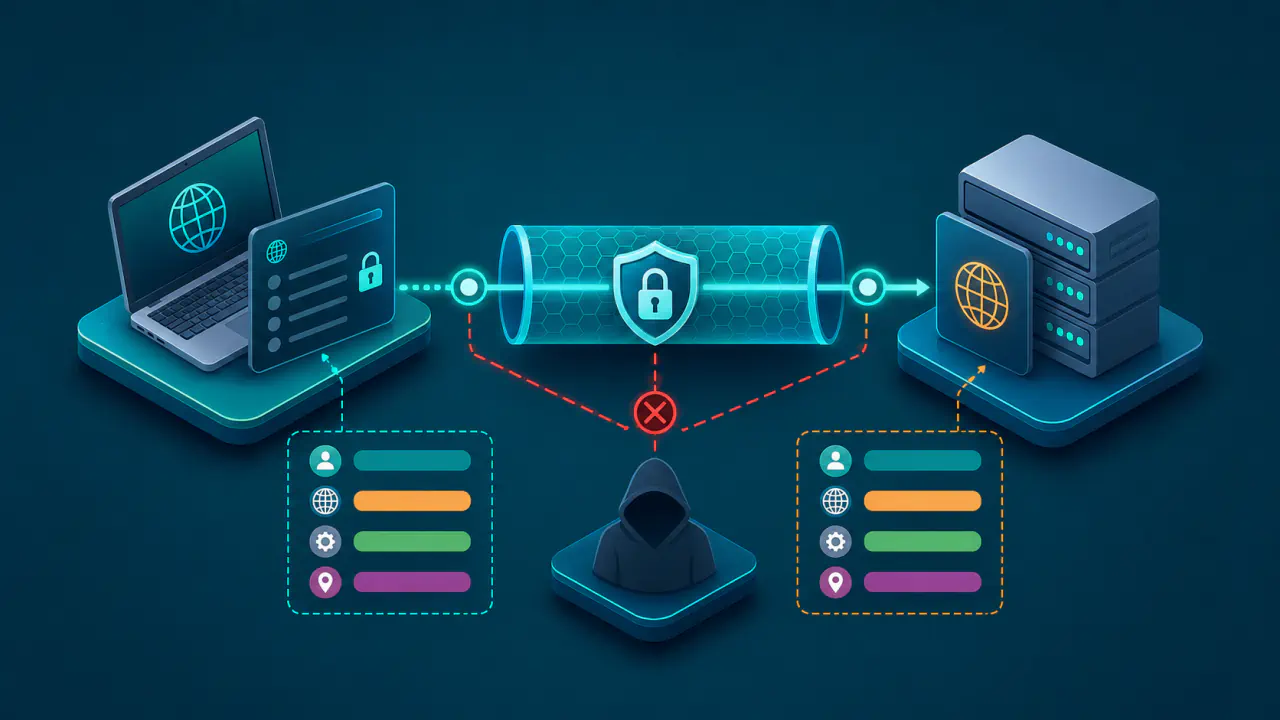
Encrypted ClientHello (ECH) Nasıl Çalışır?
Encrypted ClientHello (ECH), gerçek SNI bilgisini ve diğer hassas ClientHello alanlarını şifreleyerek TLS el sıkışmasındaki görünürlüğü azaltır.
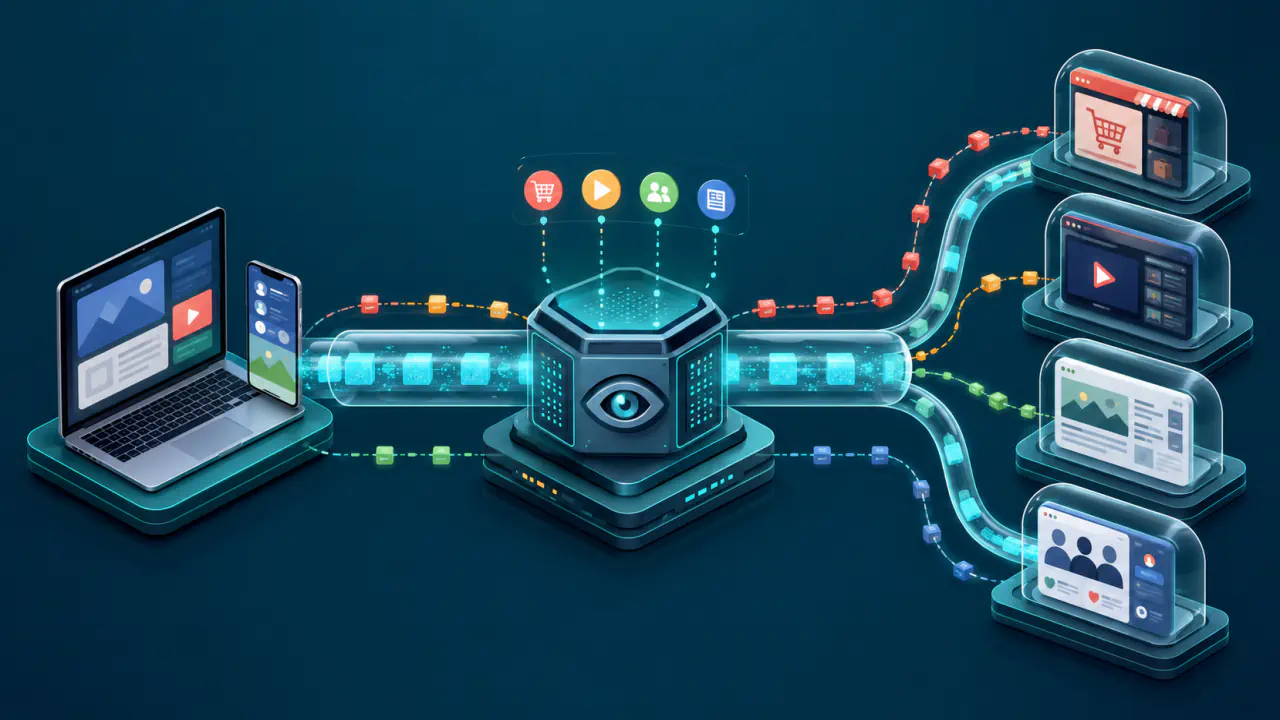
İnternet Servis Sağlayıcısı Gezilen Siteleri Görür mü?
İnternet servis sağlayıcısı HTTPS içeriğini yalnız ağ trafiğini izleyerek okuyamaz; hedef IP adresini ve bazı koşullarda ziyaret edilen alan adını görebilir.
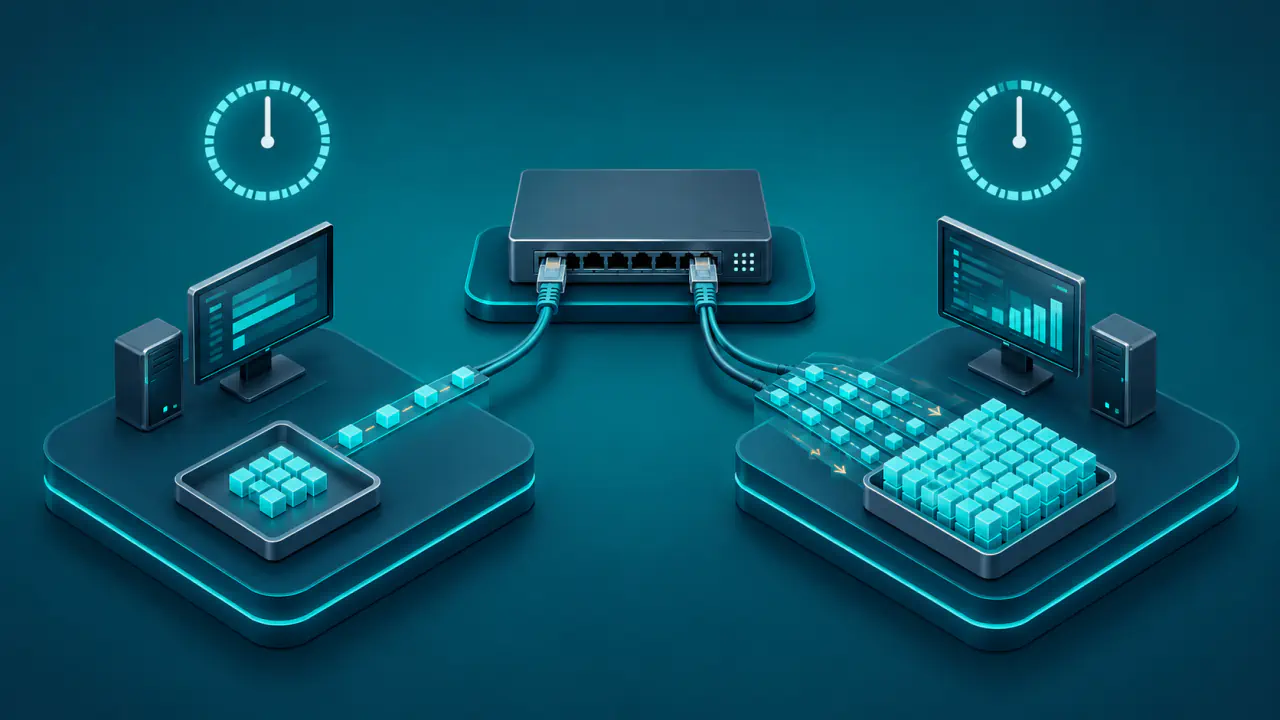
100 Mbps ile 1 Gbps Arasındaki Farklar
100 Mbps ile 1 Gbps arasındaki temel fark toplam kapasitedir; uygun ağ, cihaz ve sunucu koşullarında 1 Gbps yaklaşık on kat daha fazla veri aktarır.
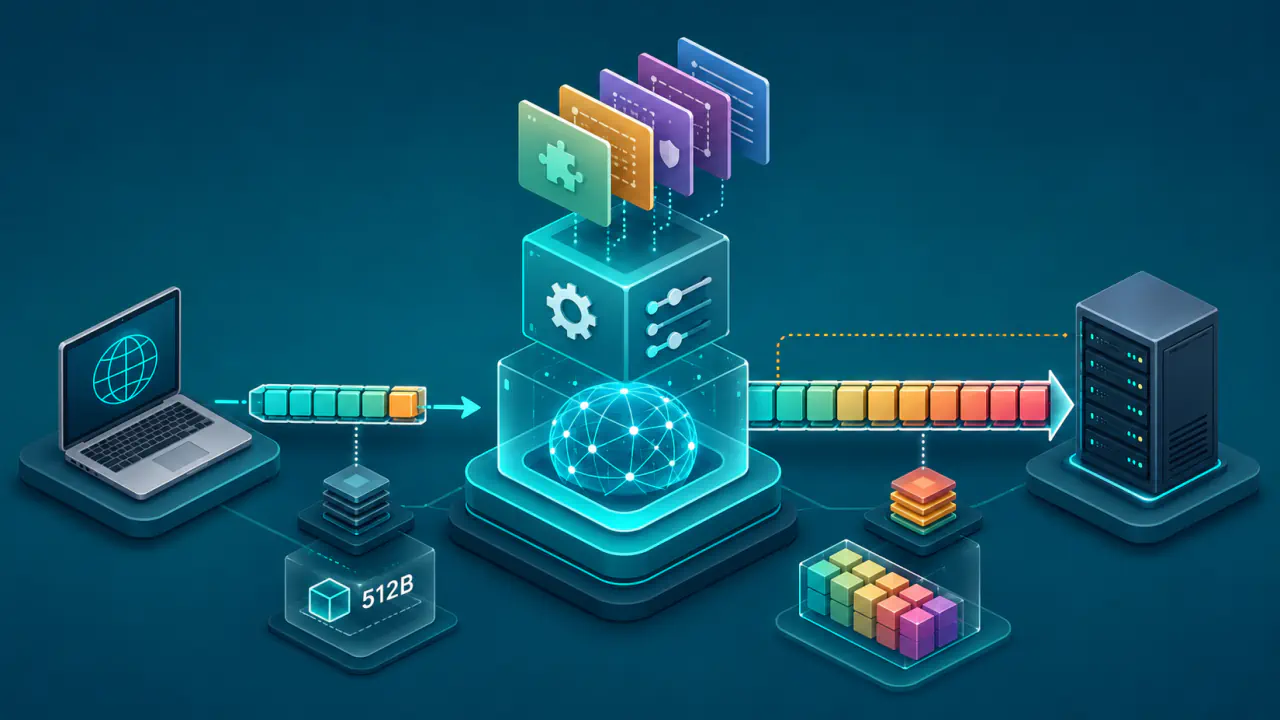
EDNS Nedir ve DNS Mesajlarını Nasıl Genişletir?
EDNS, DNS mesajlarının ek özellikler taşımasını sağlayan bir genişletmedir; klasik boyut sınırını aşan yanıtların UDP üzerinden alınmasına izin verir.
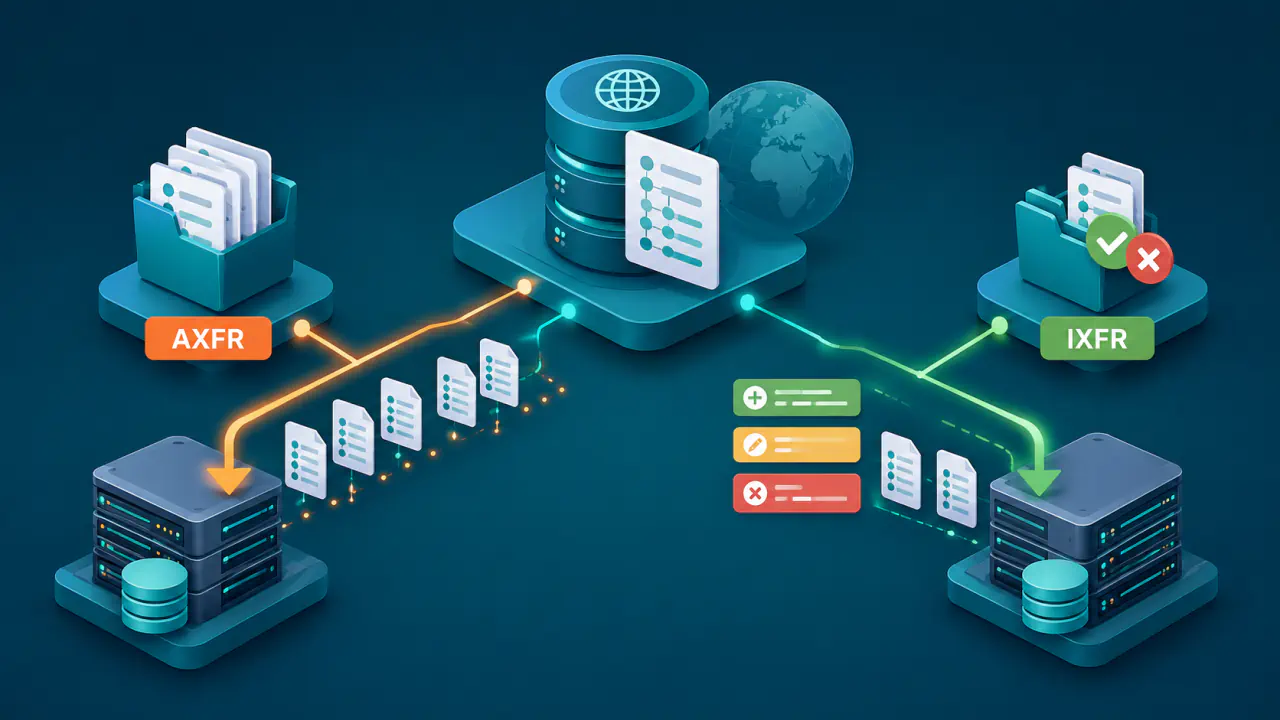
DNS Bölge Aktarımı Nedir? AXFR ve IXFR Nasıl Çalışır?
DNS bölge aktarımı, yetkili sunucuların aynı bölge verisini AXFR ile tam, IXFR ile mümkün olduğunda yalnız değişiklikleri taşıyarak eşitlemesidir.
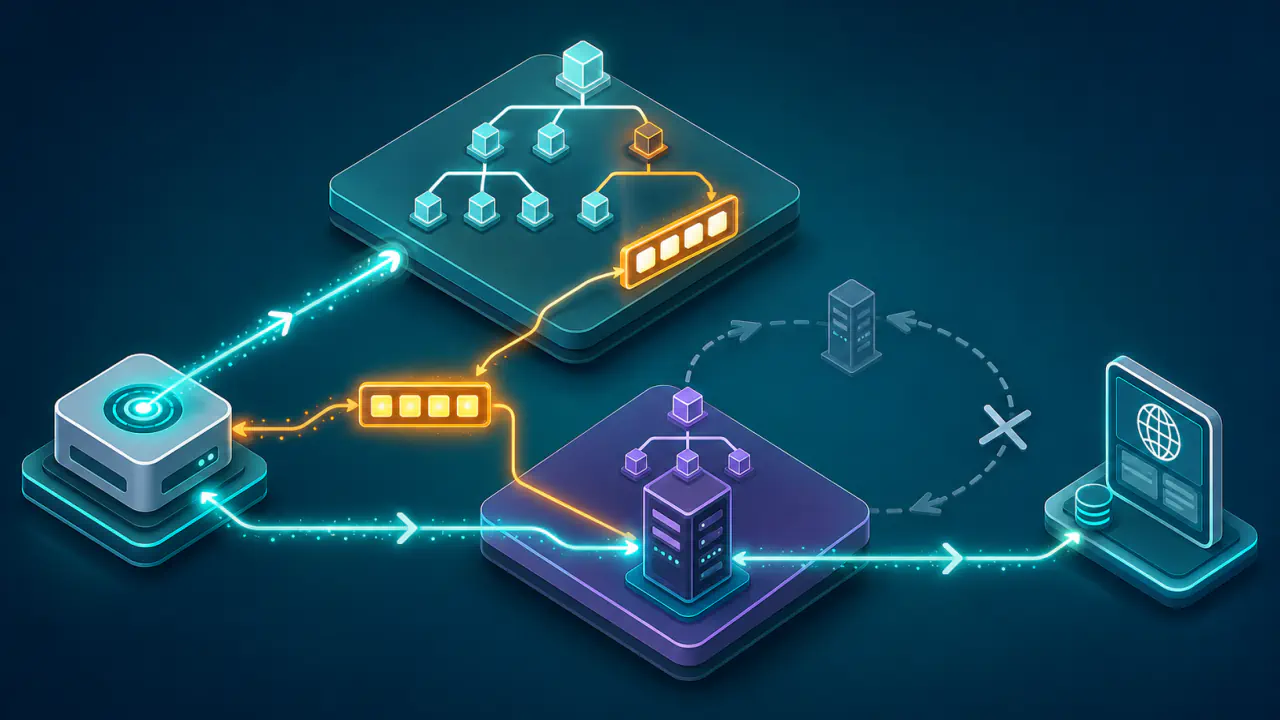
Glue Kaydı Nedir ve Neden Gerekir?
Glue kaydı, devredilen alan içindeki ad sunucusunun IP adresini üst DNS bölgesinde yayımlar ve recursive resolver'ın bu sunucuya ulaşmasını sağlar.
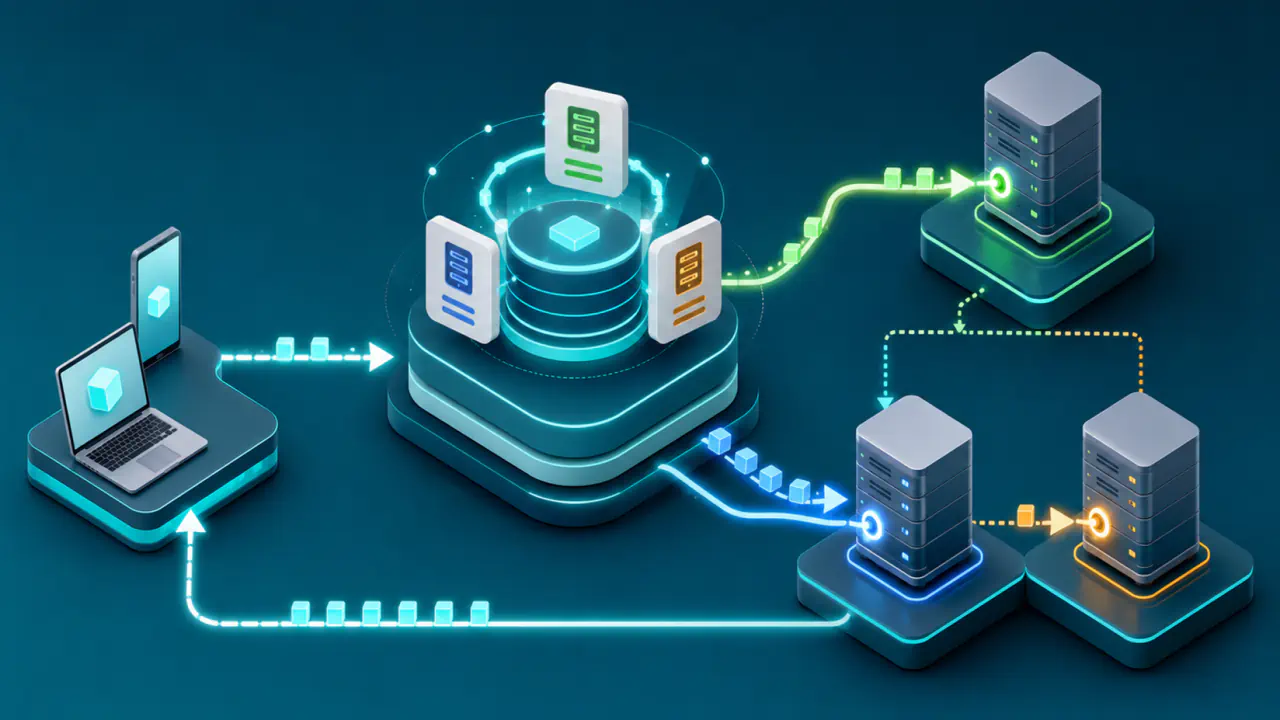
SRV Kaydı Nedir ve Hizmet Keşfinde Nasıl Kullanılır?
SRV kaydı, belirli bir hizmet için sunucu ve port bilgisini DNS üzerinden bildirir; öncelik ve ağırlık, istemcinin hedef seçimini yönlendirir.
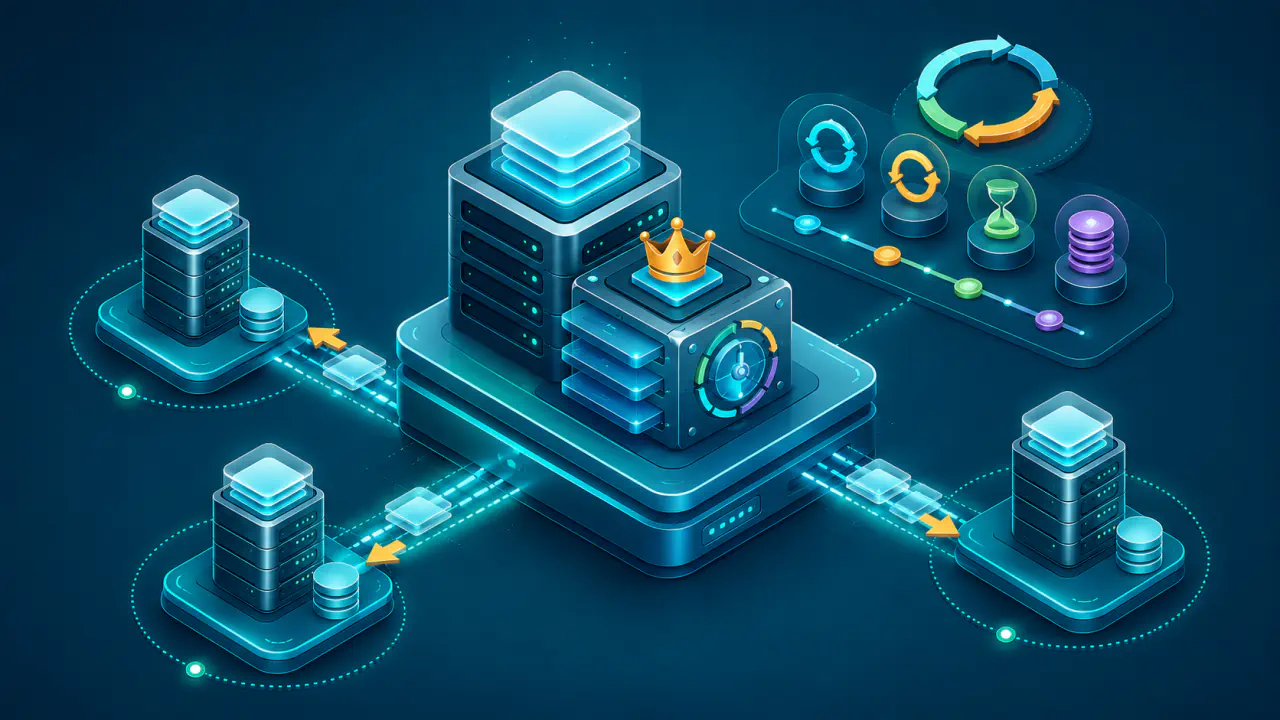
SOA Kaydı Nedir ve DNS Bölgesinde Ne İşe Yarar?
SOA kaydı, DNS bölgesinin birincil sunucu adını, iletişim adresini, sürümünü ve ikincil sunucuların güncellik kontrolü için kullanılan süreleri taşır.