Ücretsiz Proxy Kullanmanın Güvenlik Riskleri
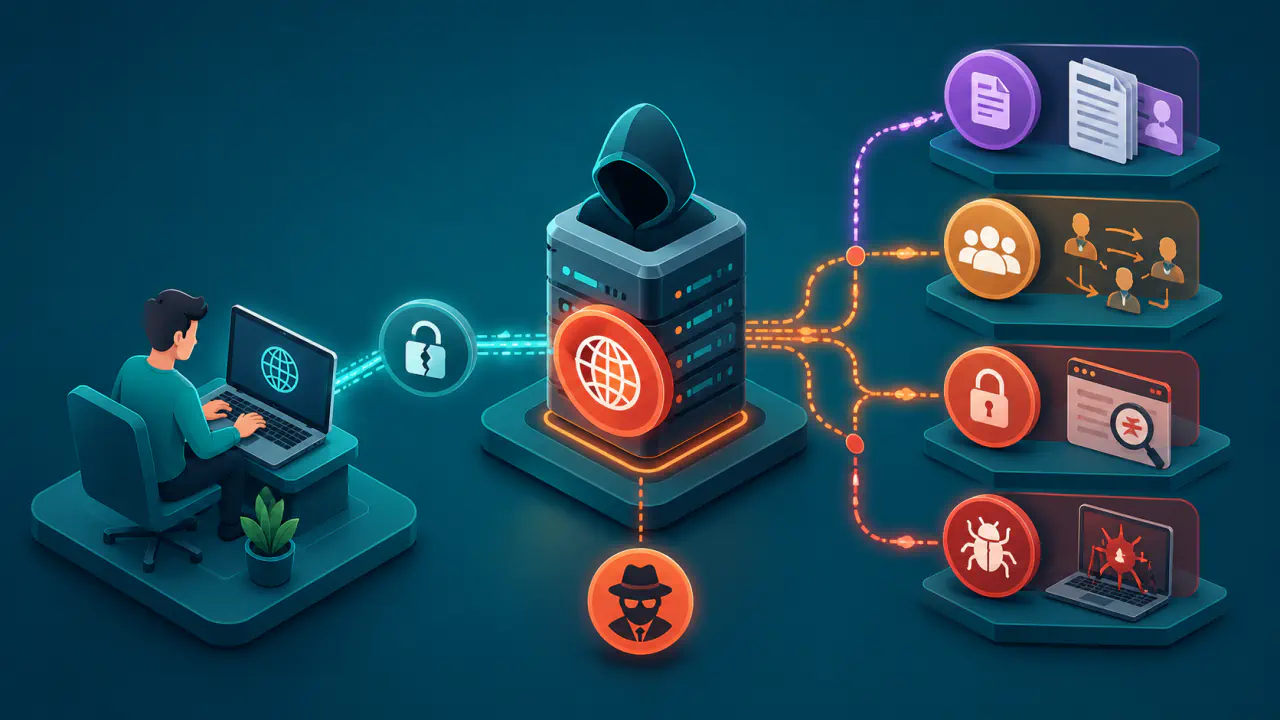
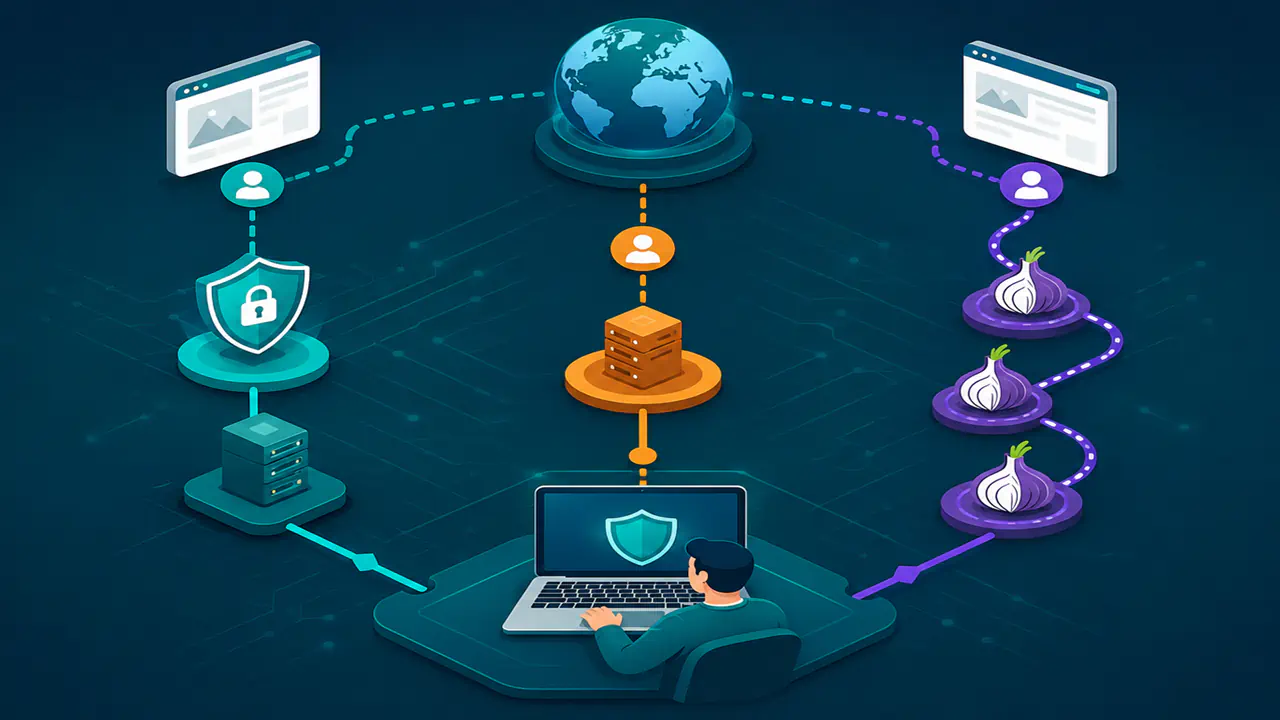
Ücretsiz bir proxy, internet trafiğinin en az bir bölümünü kendi sunucusu üzerinden geçirir. Bu yapı dışarıdan görünen IP adresini değiştirebilir; ancak bağlantı yoluna yeni ve çoğu zaman hakkında sınırlı bilgi bulunan bir aracı ekler.
Ücretsiz olması bir hizmetin mutlaka kötü niyetli olduğu anlamına gelmez. Asıl risk, işletmecinin kim olduğu, hangi verileri görebildiği, bu verileri ne kadar süre sakladığı ve hizmeti hangi gelir modeliyle finanse ettiği açık değilse ortaya çıkar.
Ücretsiz proxy güvenliği yalnız “IP adresim değişti mi?” sorusuyla değerlendirilemez. Proxyyi değerlendirirken işletmecinin hangi trafiği görebildiğine, bağlantıların nasıl şifrelendiğine, kayıt politikasına, içeriği değiştirip değiştiremeyeceğine ve kimlik bilgilerini nasıl koruduğuna birlikte bakın.
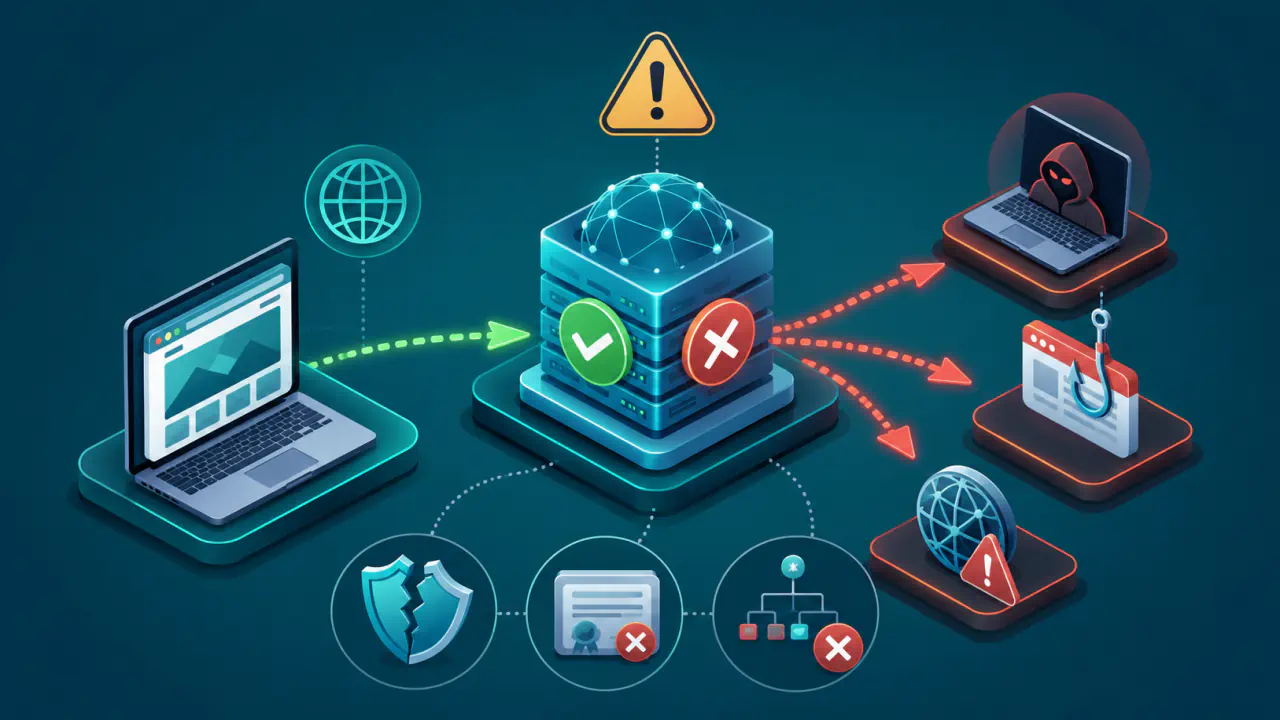
Ücretsiz Proxylerin Başlıca Güvenlik Riskleri
- Proxy işletmecisi kaynak IP adresi, bağlantı zamanı, bağlanılan sunucu ve aktarılan veri miktarı gibi bağlantı verilerini görebilir.
- Şifrelenmemiş HTTP trafiği okunabilir, kaydedilebilir veya aktarım sırasında değiştirilebilir.
- HTTPS içeriği normalde şifreli kalır; ancak sertifika uyarısını yok saymak, kaynağı belirsiz bir kök sertifika kurmak veya aşırı yetkili bir uygulama kullanmak bu korumayı zayıflatabilir.
- Belirsiz kayıt tutma ve üçüncü taraflarla paylaşım politikaları, kullanım geçmişinin reklam veya profil oluşturma amacıyla işlenmesi riskini artırır.
- Bir proxy hedef siteye farklı bir IP adresi gösterse bile hesap oturumları, çerezler ve tarayıcı bilgileri kullanıcıyı tanımlamaya devam edebilir.
Proxy İşletmecisi Neleri Görebilir?
Proxy, istemci ile hedef sunucu arasında aracı olarak yer alır ve kullandığı protokole göre bağlantı isteklerini iletir. Bu nedenle işletmeci proxyye bağlanan kaynak IP adresini, bağlantı zamanlarını, oturum süresini ve aktarılan veri miktarını görebilir.
Proxy işletmecisinin bağlanılan sunucu hakkında görebileceği ayrıntılar, uygulamaya ve şifreleme biçimine bağlıdır. İşletmeci bağlanılan sunucunun IP adresini ve bağlantı zamanlamasını görebilir. Alan adını proxy kendisi çözümlüyorsa, DNS sorguları proxy üzerinden şifrelenmeden geçiyorsa veya alan adı bağlantı kurulurken açık biçimde iletiliyorsa işletmeci bu adı da öğrenebilir. Şifrelenmemiş web trafiğinde istenen sayfa yolu, başlıklar, form alanları ve içerik de okunabilir.
SOCKS gibi bir proxy protokolü bağlantı trafiğini hedef sunucuya iletir; fakat bu işlev tek başına uçtan uca şifreleme anlamına gelmez. Kimlik doğrulama desteği de ayrı bir özelliktir ve proxy işletmecisinin bağlantı verilerine erişmesini engellemez.
Şifrelenmemiş Trafik ve İçerik Değiştirme Riski
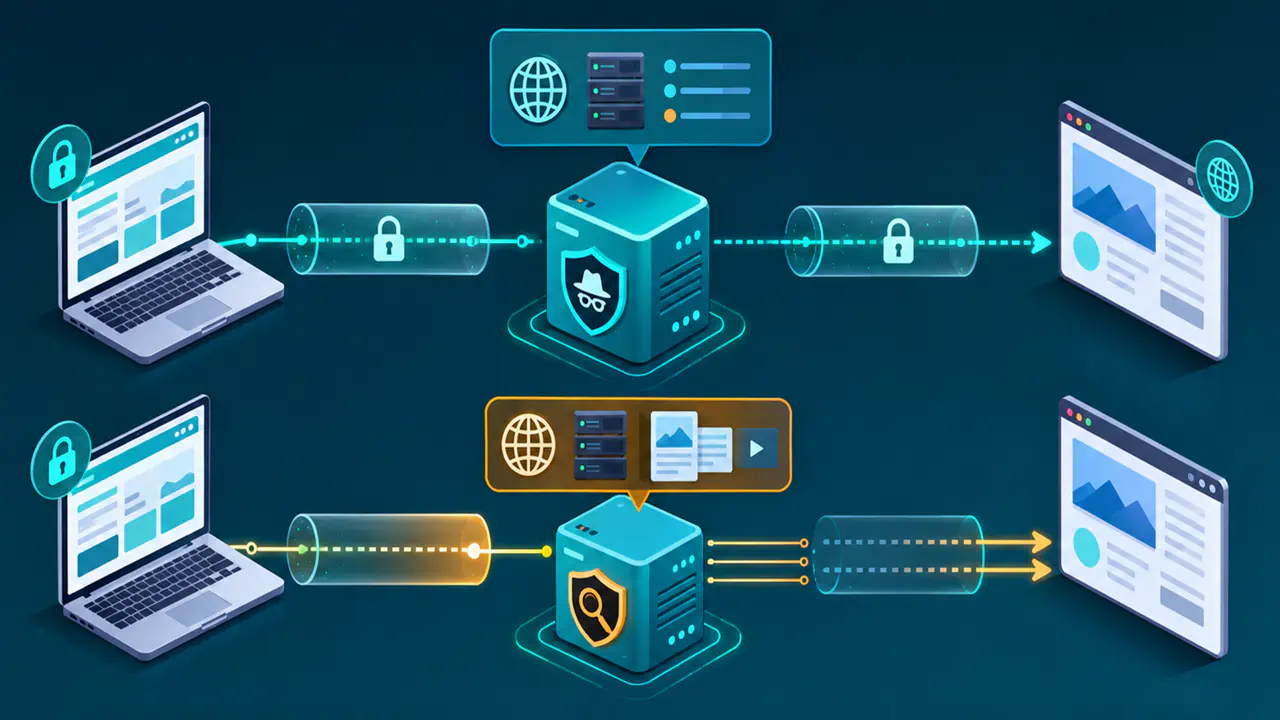
HTTP ile gönderilen verileri bağlantı üzerinde yer alan bir aracı hizmet okuyabilir. Ücretsiz proxy bu yolun doğrudan parçası olduğu için ziyaret edilen sayfaları, arama terimlerini, form girdilerini veya oturum tanımlayıcılarını kaydedebilir.
Aynı nedenle şifrelenmemiş yanıtlar değiştirilebilir. Sayfaya reklam kodu eklenmesi, indirme bağlantısının başka bir hedefe yönlendirilmesi veya görüntülenen içeriğin değiştirilmesi teknik olarak mümkündür. Her ücretsiz hizmetin bunu yaptığı söylenemez; risk, trafiğin bütünlüğünü bağımsız olarak doğrulamanın zor olmasından kaynaklanır.
Şifrelenmemiş bir bağlantıda parola, kart bilgisi veya kişisel belge göndermeyin. Hassas işlemlerde proxy bağlantısını kapatmak ve sitenin geçerli HTTPS bağlantısı kullandığını doğrulamak riski azaltır.
HTTPS ve Sertifika Uyarılarının Anlamı
Standart uçtan uca HTTPS bağlantısında içerik, tarayıcı ile hedef site arasında şifrelenir. Sıradan bir proxy genellikle bağlanılan sunucunun IP adresini ve bağlantı zamanlamasını görebilir, fakat şifreli sayfa içeriğini veya form alanlarını doğrudan okuyamaz.
Tarayıcı bir sertifika hatası gösteriyorsa veya proxy hizmeti cihazınıza yeni bir kök sertifika, profil ya da güvenlik bileşeni kurmanızı istiyorsa bağlantıya güvenmeyin. Böyle bir kurulum, proxy hizmetinin şifreli bağlantıyı kendi sunucusunda sonlandırıp içeriği okumasına ve hedef siteyle ayrı bir şifreli bağlantı kurmasına izin verebilir. Kurum tarafından yönetilen ağlarda meşru kullanım örnekleri bulunsa da kimliği ve politikası belirsiz ücretsiz bir hizmete aynı yetkiyi vermek ciddi bir güvenlik riski oluşturur.
Sertifika uyarısını yok sayarsanız hedef siteyle kurulan bağlantının kime ait olduğunu doğrulayamazsınız. Böyle bir bağlantıda oturum açmayın veya bilgi göndermeyin; bağlantıyı kapatın.
Günlük Tutma, Profil Oluşturma ve Veri Paylaşımı
Bir proxy hizmeti, çalışması için bazı teknik bağlantı kayıtları tutabilir. Gizlilik politikası hangi verilerin kaydedildiğini, ne kadar süre saklandığını ve reklamcılar, analiz şirketleri ya da başka üçüncü taraflarla hangi koşullarda paylaşıldığını açıkça belirtmelidir.
Kaynak IP adresi, bağlanılan sunucular, zaman damgaları ve cihaz bilgileri aynı kullanıcı hesabı ya da kalıcı tanımlayıcıyla birleştirilirse ayrıntılı bir kullanım profili oluşabilir. “Anonim”, “kayıt yok” veya “gizli gezinme” gibi genel ifadeler tek başına yeterli değildir; hizmet bu iddiaları gizlilik politikasındaki somut veri alanları ve saklama süreleriyle desteklemelidir.
Ücretsiz bir proxy hizmetinin gelir modelini de inceleyin. Reklam gösterimi tek başına kötüye kullanım kanıtı değildir. Veri paylaşımı, davranışsal reklam veya satış ortaklığı yönlendirmesi gelir modelinin parçasıysa gizlilik politikası bu amaçlarla hangi verilerin kullanıldığını açıklamalıdır.
Kimlik Bilgileri Nasıl Tehlikeye Girebilir?
Bir proxy hizmetinin veri çalıp çalamayacağı kullanılan bağlantıya ve verilen yetkilere bağlıdır. Şifrelenmemiş bir giriş formundaki kullanıcı adı ve parola doğrudan görülebilir. HTTPS bağlantısında ise geçerli şifreleme korunuyorsa sıradan proxy bu alanları okuyamaz.
Risk yalnız parola metniyle sınırlı değildir. Oturum çerezleri, kimlik doğrulama belirteçleri ve hesapla ilişkilendirilen trafik, şifrelenmemiş aktarımda ele geçirilebilir. Tarayıcı uzantısı veya mobil uygulama geniş sayfa erişimi, pano okuma ya da tüm sitelerde veri değiştirme izni istiyorsa risk artık yalnız proxy sunucusuyla sınırlı değildir.
Aynı parolanın başka hizmetlerde kullanılması, proxy hesabındaki bir veri ihlalinin etkisini büyütebilir. Proxy için hesap açılması gerekiyorsa benzersiz parola kullanmak ve hassas hesaplara bu bağlantı üzerinden giriş yapmamak riski azaltır.
Proxy Hizmetinin Güvenilirliği Nasıl Değerlendirilir?
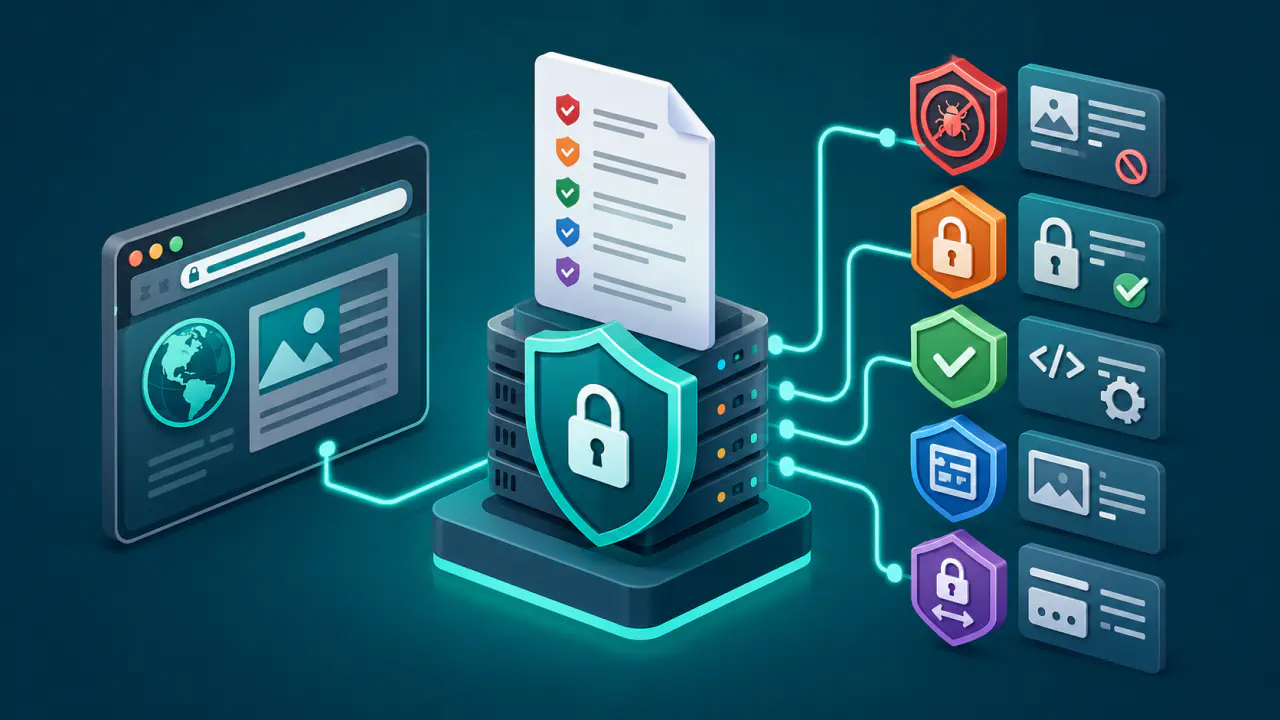
Güvenilirlik değerlendirmesi yalnız ana sayfadaki güvenlik iddialarına değil, gizlilik politikasına ve uygulama izinlerine de dayanır. Hizmeti yöneten kuruluşun, veri politikasının veya gerekli uygulama izinlerinin belirsiz kalması önemli bir risk işaretidir.
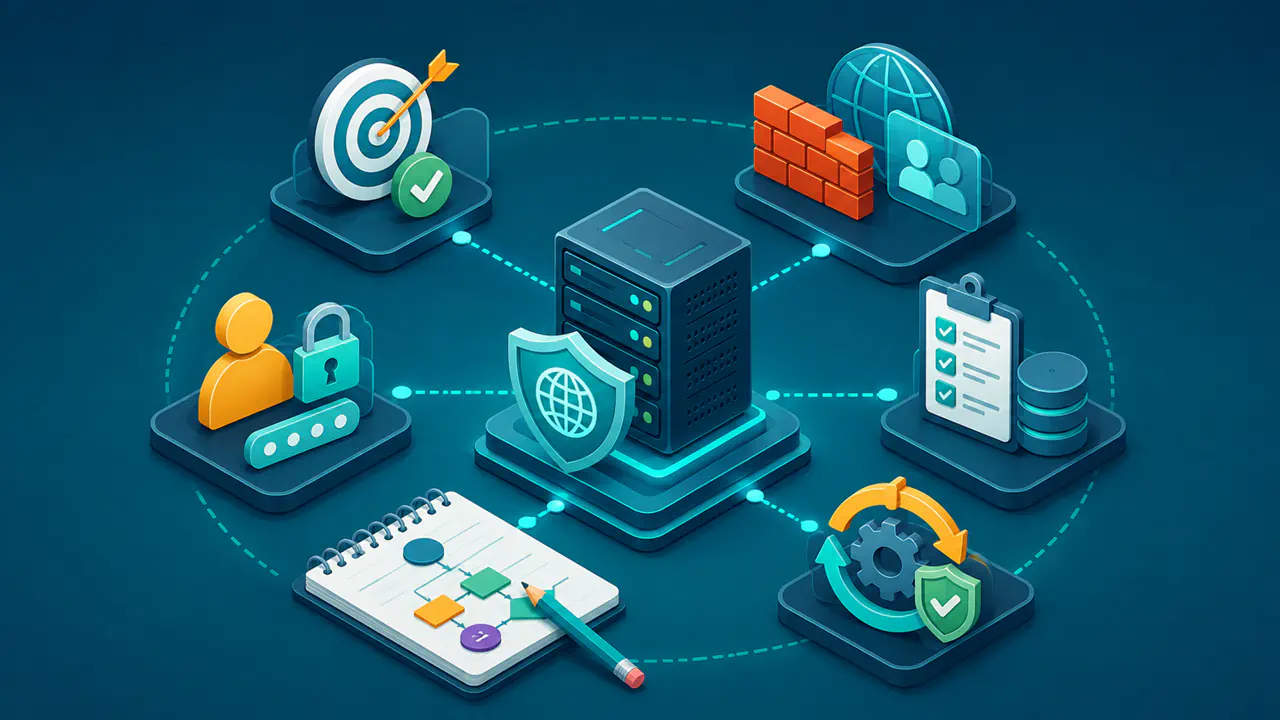
- İşletmeci kimliği: Hizmeti yöneten kuruluş adını, iletişim bilgilerini ve kayıtlı adresini açıkça paylaşır.
- Toplanan veriler: Gizlilik politikası kaynak IP adresi, bağlanılan sunucu, DNS sorgusu, cihaz bilgisi, çerez ve içerik kaydı gibi alanları ayrı ayrı açıklar.
- Saklama süresi: Hizmet, kayıtları ne kadar süre tuttuğunu ve ne zaman sildiğini belirtir.
- Paylaşım amacı: Hizmet, reklam, analiz, dolandırıcılık önleme veya yasal talepler için hangi verileri kimlerle paylaşabileceğini bildirir.
- Uygulama izinleri: Uzantı veya uygulama yalnız proxy işlevi için gereken erişimleri ister.
- Kök sertifika isteği: Hizmet kök sertifika veya yönetim profili istiyorsa bunun nedenini ve trafiğe etkisini açıklar.
Ücretsiz Proxy Kullanırken Hassas Verileri Koruma
- İşletmecisi ve veri politikası belirsiz ücretsiz proxyler bankacılık, e-posta, parola sıfırlama, sağlık hesapları ve resmi işlemler için uygun değildir.
- HTTPS kullanmayan sayfalarda oturum açmayın ve kişisel bilgi göndermeyin.
- Sertifika uyarısını yok saymayın; tanımadığınız bir kök sertifikayı veya cihaz profilini kurmayın.
- Tarayıcı uzantısının ve mobil uygulamanın izinlerini inceleyin; gereksiz erişim isteyen yazılımı kaldırın.
- İşlem bittikten sonra proxy ayarını kapatın ve cihaz trafiğinin istemeden aynı proxy üzerinden geçmediğini doğrulayın.
Dışarıdan görünen IP adresini kontrol etmek, proxy işletmecisinin günlük tutmadığını, içeriği değiştirmediğini veya verileri üçüncü taraflarla paylaşmadığını kanıtlamaz.