OpenPGP Nedir ve E-posta Şifrelemede Nasıl Kullanılır?
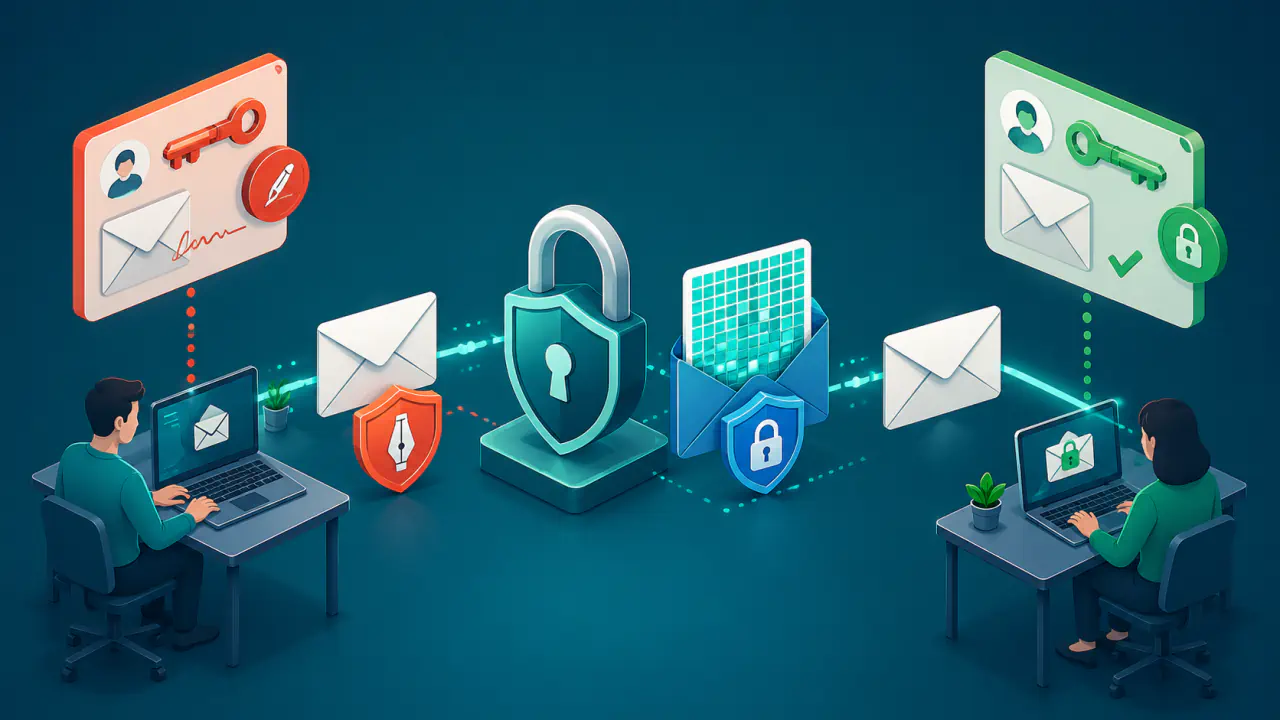
OpenPGP, e-posta içeriğini gönderen ile alıcı arasında şifreleme ve dijital imza yöntemleriyle koruyan açık bir standarttır. Mesajı koruyan oturum anahtarı alıcının açık anahtarıyla şifrelenir; içeriği yalnız karşılık gelen özel anahtara sahip alıcı çözebilir. Gönderen kendi özel anahtarıyla dijital imza oluşturabilir; alıcı, imzanın ilgili açık anahtarla eşleşen özel anahtarla üretildiğini ve mesajın sonradan değiştirilmediğini doğrulayabilir.
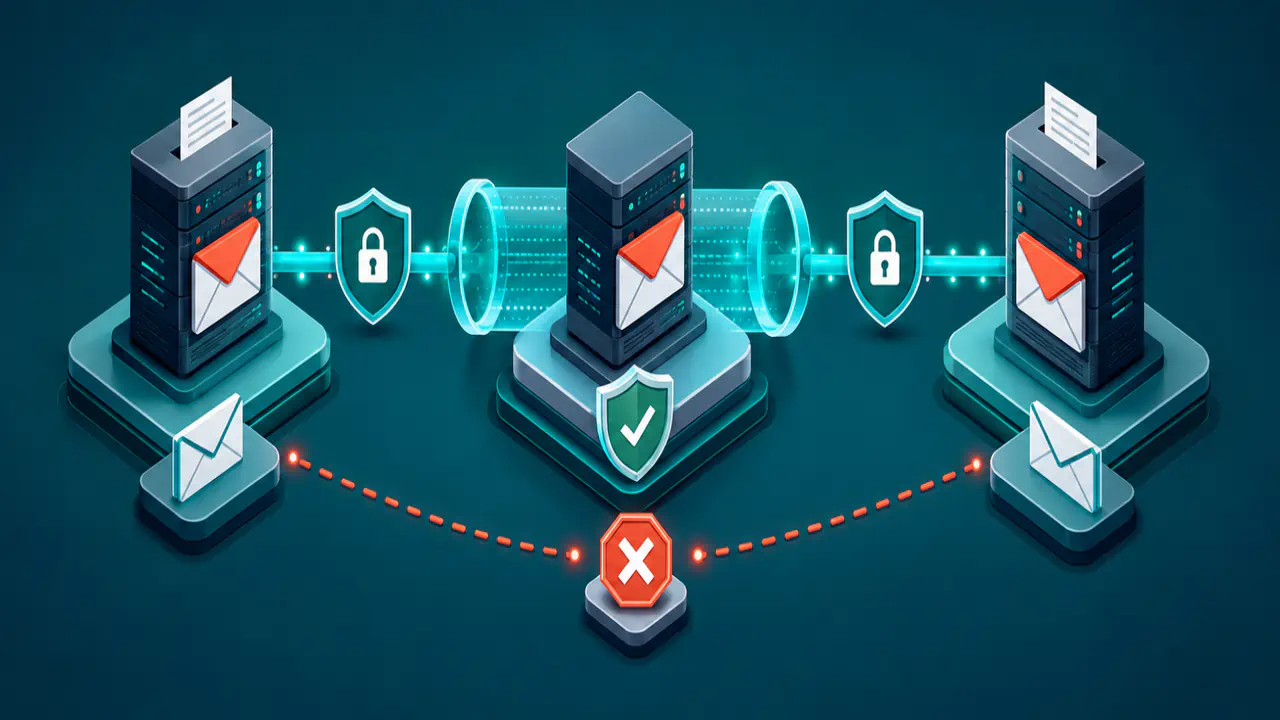
Bu koruma, e-posta sunucuları arasındaki bağlantının şifrelenmesinden farklıdır. OpenPGP işlemi uç cihazda yapıldığında ve alıcının özel anahtarı yalnız kendi cihazında tutulduğunda, e-postayı ileten posta sistemleri mesaj gövdesini ve ekleri okuyamaz; ancak gönderen, alıcı, tarih ve yönlendirme için gereken bazı başlık bilgileri görünür olabilir.
OpenPGP Korumasının Temel Yapısı
- Şifreli ileti almak veya imza oluşturmak isteyen kullanıcı, bir anahtar çifti üretir ya da mevcut anahtar çiftini istemciye aktarır; açık anahtar paylaşılır, özel anahtar gizli tutulur.
- Gönderen, mesajı rastgele bir oturum anahtarıyla, bu anahtarı da alıcının açık anahtarıyla şifreler.
- Alıcı, içeriği yalnız kendi özel anahtarıyla çözebilir.
- Dijital imza, gönderenin özel anahtarıyla oluşturulur ve açık anahtarıyla doğrulanır.
- PGP/MIME, şifreli veya imzalı e-posta gövdesini ve ekleri MIME yapısında birlikte paketler.
- Güvenlik, özel anahtarın korunmasına ve açık anahtarın doğru kişiye ait olduğunun doğrulanmasına bağlıdır.
OpenPGP Anahtar Çifti Nasıl Çalışır?
OpenPGP anahtar çifti birbirini tamamlayan iki parçadan oluşur. Açık anahtar paylaşılabilir; başkaları bu anahtarı anahtar sahibine şifreli mesaj göndermek veya anahtar sahibinin imzasını doğrulamak için kullanır. Özel anahtar ise sahibinde kalır ve şifre çözme ya da imza üretme yetkisi verir.
Bir e-posta şifrelenirken mesajın tamamı doğrudan açık anahtar algoritmasıyla işlenmez. Uygulama önce rastgele bir oturum anahtarı üretir, mesaj içeriğini simetrik şifrelemeyle korur ve ardından bu oturum anahtarını her alıcının açık anahtarı için ayrı ayrı şifreler. Böylece aynı ileti birden fazla alıcıya gönderilebilir; her alıcı kendi özel anahtarıyla yalnız kendisine ait şifreli oturum anahtarını açar.
Bu düzen hibrit şifreleme olarak adlandırılır. Açık anahtarlı işlemler oturum anahtarını alıcıya güvenli biçimde ulaştırırken simetrik şifreleme büyük mesajların ve eklerin verimli biçimde korunmasını sağlar. Güvenlik, uygulamanın güncelliğine, kullanılan algoritmalara ve özel anahtarın korunmasına bağlıdır. OpenPGP seçeneğini açmak, bu koşullar sağlanmadan yeterli koruma sunmaz.
İmzalama ile Şifreleme Arasındaki Farklar
Şifreleme ve dijital imza ayrı amaçlara hizmet eder. Şifreleme mesajın gizliliğini hedefler; dijital imza ise içeriğin belirli bir özel anahtarla imzalandığını ve imzadan sonra değiştirilmediğini kontrol etmeye yarar. Bir e-posta yalnız imzalanabilir, yalnız şifrelenebilir veya önce imzalanıp ardından şifrelenebilir.
İmza oluşturulurken mesajdan kriptografik bir özet çıkarılır ve bu özet gönderenin özel anahtarıyla imzalanır. Alıcının uygulaması gönderenin açık anahtarıyla imzayı doğrular. Doğrulama başarılı olsa bile açık anahtarın gerçekten beklenen kişiye ait olduğunu ayrıca kontrol etmek gerekir; aksi durumda saldırgan kendi anahtarını başka birinin anahtarı gibi sunabilir.
PGP/MIME E-posta İçeriğini Nasıl Korur?
PGP/MIME, OpenPGP işlemlerini e-postanın MIME yapısıyla birleştiren kullanım modelidir. MIME, düz metin, HTML gövde, dosya eki ve farklı içerik türlerinin tek ileti içinde taşınmasını sağlar. PGP/MIME kullanan istemci, imzalı veya şifreli içeriği standart e-posta parçaları içinde paketler ve alıcı tarafta uyumlu bir istemci bu yapıyı doğrular ya da çözer.
Bu yöntem, eski satır içi PGP yaklaşımına göre biçimlendirilmiş içerik ve eklerle daha düzenli çalışır. Buna karşılık her e-posta istemcisi PGP/MIME desteğini aynı düzeyde sunmaz. Mesajı göndermeden önce alıcının istemcisinin PGP/MIME biçimini, şifreli ekleri, birden fazla alıcıyı ve imza doğrulamayı desteklediğini kontrol edin.
PGP/MIME ile şifreleme mesaj gövdesini ve ekleri korur, fakat e-postanın bütün üst bilgilerini gizlemez. SMTP aktarımında kullanılan gönderen ve alıcı adresleri posta sunucularınca görülür; iletinin dış başlıklarında kalan tarih ve benzeri bilgiler de görünür olabilir. Konu satırının korunması, istemcinin korumalı başlık desteğine bağlıdır. Bu nedenle hassas bilgileri konu alanına yazmamak gerekir.
Açık Anahtarın Doğrulanması Neden Gereklidir?
Açık anahtarın bir dizinde bulunması, e-postayla gelmesi veya bir sunucudan indirilmesi onun doğru kişiye ait olduğunu tek başına kanıtlamaz. Anahtar parmak izi, açık anahtarı tanımlayan ve karşılaştırılabilen özet değerdir. Taraflar bu değeri telefon görüşmesi, yüz yüze kontrol, kurumsal dizin veya önceden güvenilen başka bir kanal üzerinden karşılaştırabilir.
Doğrulanmamış bir anahtar kullanılırsa mesaj saldırganın açık anahtarıyla şifrelenebilir. Bir imzanın teknik olarak geçerli olması, yalnız kullanılan açık anahtarla doğrulandığını gösterir; imzanın kime ait olduğunu anlamak için açık anahtarın sahibini ayrıca doğrulamak gerekir. Kurumlar bu süreci merkezi anahtar dizinleri, onaylı parmak izi kayıtları veya yönetilen istemci politikalarıyla standartlaştırabilir.
Özel Anahtarı Koruma, Yenileme ve İptal Etme
Özel anahtar açığa çıkarsa şifreli iletiler ve dijital imzalar riske girer. Anahtar dosyasına erişimi yalnız yetkili hesaplarla sınırlandırın, dosyayı güçlü bir parolayla koruyun ve cihaz kaybı ya da disk arızasına karşı şifreli bir yedek hazırlayın. Özel anahtarı çevrim içi bir forma veya üçüncü taraf siteye yüklemeyin. Donanım anahtarı veya akıllı kart, özel anahtarı cihazdan çıkarmadan şifre çözme ya da imzalama işlemi yapabilir; yine de yedekleme, kurtarma ve kullanım sürekliliği için ayrı bir plan gerekir.
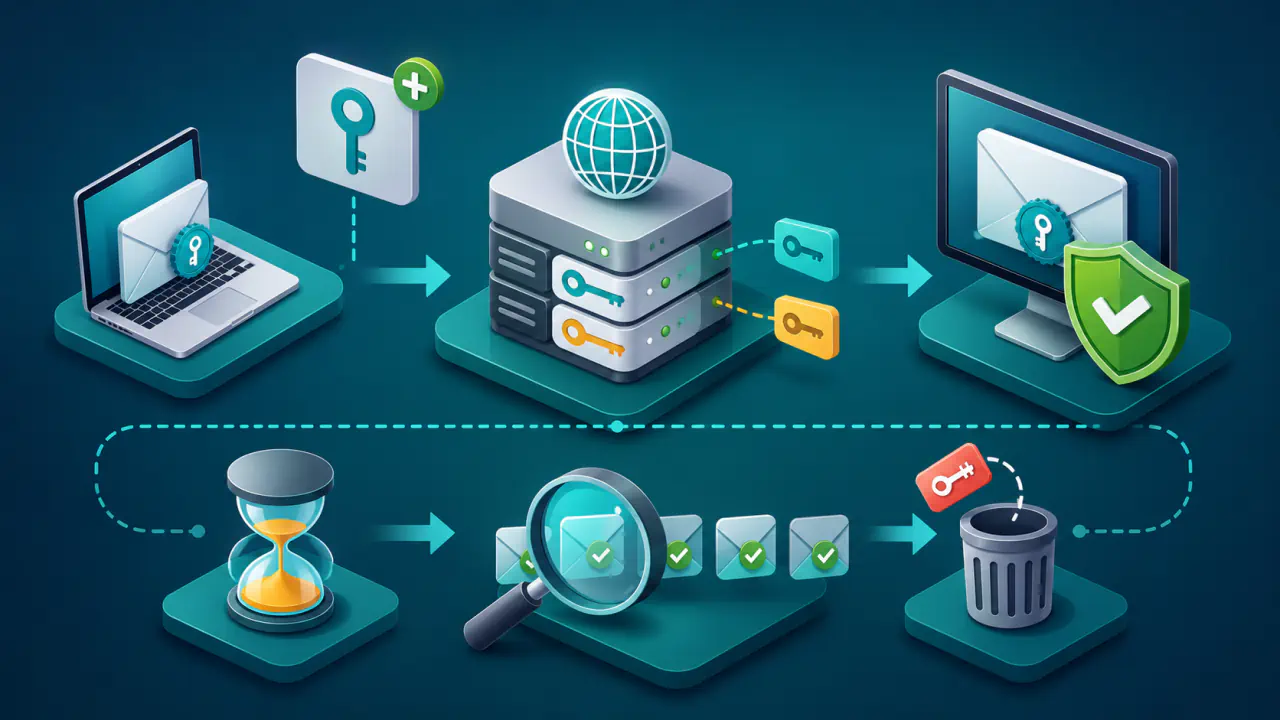
Anahtar yönetimi yalnız ilk üretimden ibaret değildir. Anahtarın kullanım süresini, yedekleme ve yenileme yöntemini, yetki değişikliklerini ve sonlandırma adımlarını önceden belirleyin. Bazı OpenPGP düzenlerinde birincil anahtar, kimliği ve alt anahtarları yetkilendirmek için korunur; ayrı alt anahtarlar şifreleme veya imzalama için kullanılır. Bu yapı, kullanılan alt anahtarların gerektiğinde değiştirilmesini kolaylaştırır.
Özel anahtar kaybolursa önceki şifreli mesajların çözülmesi mümkün olmayabilir. Şifre çözmekte kullanılan özel anahtar ele geçirilirse saldırgan, o anahtara şifrelenmiş eski veya yeni iletilerin kopyalarına eriştiğinde içeriklerini çözebilir. Anahtarın iptal edilmesi önceden kaydedilmiş iletilerin şifresini değiştirmez. İmzalama anahtarının ele geçirilmesi ise gönderen adına geçerli görünen imzalar oluşturulmasına yol açabilir. Bu nedenle önceden hazırlanmış iptal sertifikası, güvenilir yedek ve anahtar değişimini duyuracak bir iletişim planı önem taşır. Süresi dolan bir anahtar ile iptal edilen anahtar aynı anlama gelmez. Süresi dolan anahtar yeni şifreleme veya imzalama işlemleri için kullanılmamalıdır; iptal ise anahtara artık güvenilmemesi gerektiğini bildirir.
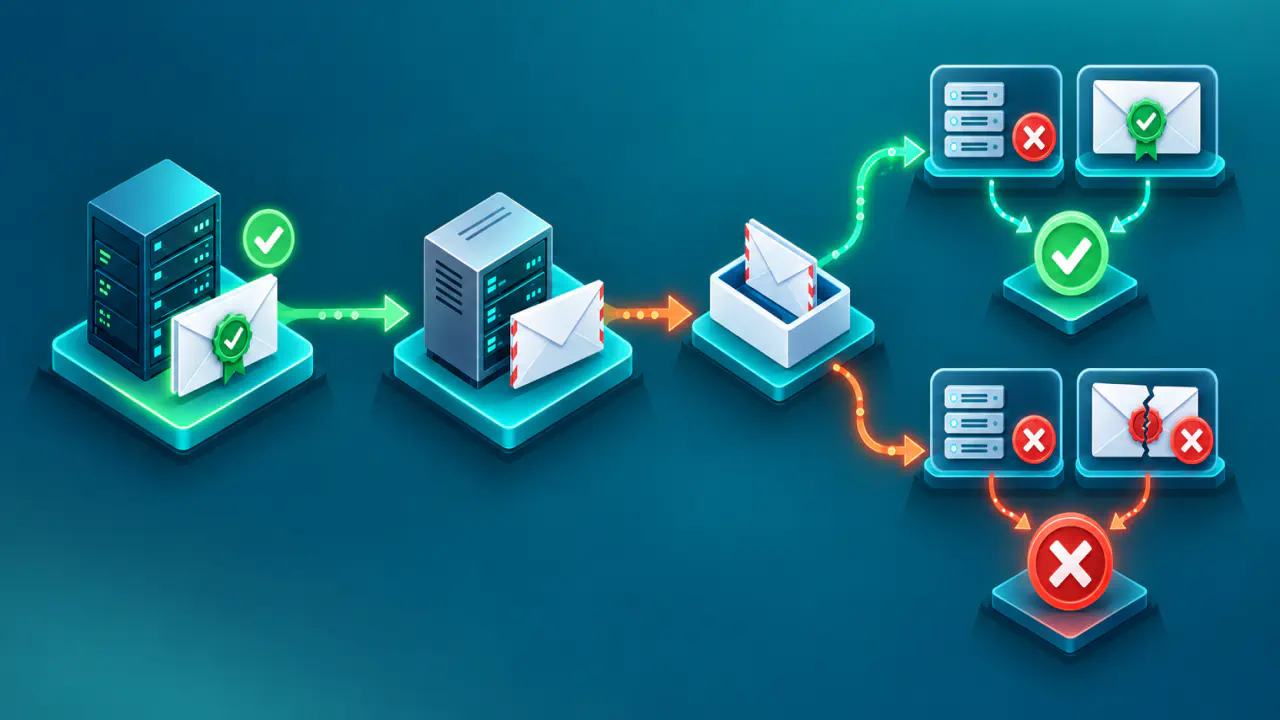
OpenPGP, DKIM ve TLS Arasındaki Farklar
OpenPGP; DKIM ve TLS ile birlikte e-posta güvenliğinin farklı yönlerini korur. MTA-STS, alıcı alanın posta aktarımı için TLS politikasını duyurmasını sağlar. Aralarındaki temel fark, korumanın hangi katmanda uygulandığı ve anahtarın kim tarafından yönetildiğidir.
| Yöntem | Koruduğu alan | Temel amaç | Temel sınırlama |
|---|---|---|---|
| OpenPGP | Gönderen ve alıcı uçları arasındaki mesaj içeriği | Mesaj gizliliği, gönderen doğrulaması ve içerik bütünlüğü | Anahtar doğrulama, istemci uyumluluğu ve özel anahtar yönetimi gerekir |
| DKIM | DKIM imzasında belirtilen başlık alanları ve mesaj gövdesi | Mesajın belirtilen alan adı adına imzalandığını ve imzalanan bölümlerin değişmediğini doğrulamak | Mesaj içeriğini şifrelemez ve kullanıcı düzeyinde uçtan uca gizlilik sağlamaz |
| SMTP TLS ve MTA-STS | Posta sunucuları arasındaki aktarım bağlantısı | İletinin ağ üzerinden taşınırken korunmasını güçlendirmek | Koruma yalnız sunucular arasındaki bağlantıyı kapsar; posta sunucuları ve uç noktalar içeriğe erişebilir |
OpenPGP kullanımı, TLS ile e-posta aktarımını veya alan adı kimlik doğrulamasını gereksiz kılmaz. Uçtan uca içerik koruması ile sunucudan sunucuya güvenli aktarım ve alan adı doğrulaması birbirini tamamlayan ayrı katmanlardır.
E-posta İstemcisinde OpenPGP Kurulumu ve İlk Gönderim
Şifreli e-posta alışverişinde gönderenin alıcının doğru açık anahtarına sahip olması, alıcının kendi özel anahtarına erişebilmesi ve her iki taraftaki istemcilerin aynı ileti biçimini anlayabilmesi gerekir. Web arayüzü, masaüstü istemcisi ve mobil uygulama aynı hesapta farklı davranabilir. Özel anahtarı birden fazla cihaza kopyalamak erişim riskini artırır; anahtarın hangi cihazlara dağıtılacağını ve her cihazda nasıl korunacağını önceden planlayın.
İstemcinin hesap veya uçtan uca şifreleme ayarlarında mevcut anahtarınızı içe aktarın; ilk kez kullanıyorsanız yeni bir anahtar çifti oluşturun ve ilgili e-posta hesabına bağlayın. Alıcının açık anahtarını içe aktarıp parmak izini doğrulayın. Yanıtı da şifreli almak için yalnız açık anahtarınızı alıcıyla paylaşın.
İleti yazarken şifreleme seçeneğini etkinleştirin; gönderenin ve içeriğin doğrulanması için dijital imzayı da kullanabilirsiniz. Alıcıya ait geçerli anahtar bulunmadığı uyarısı varsa sorunu çözmeden hassas içeriği göndermeyin. Alıcıyla önce hassas bilgi içermeyen şifreli test iletileri gönderip alın; her iki tarafta şifre çözmenin ve imza kullanıldıysa imza doğrulamanın çalıştığını kontrol edin. Menü adları ve anahtar kabul adımları istemciye göre değişir.
Kurumsal Kullanımda Arşivleme, Denetim ve Anahtar Kurtarma
Şifreli mesajlar sunucu tarafındaki arama, zararlı içerik taraması, arşivleme, veri kaybı önleme ve yasal saklama süreçlerini sınırlayabilir. Kurumsal kullanımda bu kontrollerin nasıl uygulanacağı, kurtarma yetkisinin bulunup bulunmayacağı ve çalışan ayrıldığında anahtarlara ne olacağı açık bir politika gerektirir. Mesajları kurumsal bir kurtarma anahtarına da şifrelemek iş sürekliliğini koruyabilir, ancak daha fazla kişinin içeriği çözebilmesi uçtan uca gizlilik modelini değiştirir.
OpenPGP'nin Gizlemediği Bilgiler ve Uç Nokta Riskleri
OpenPGP trafik analizini ortadan kaldırmaz. Posta sunucuları çoğu durumda gönderen ve alıcı adreslerini, zaman bilgisini, ileti boyutunu ve teslimat yolunu görebilir. İleti alıcının cihazında açıldıktan sonra ekran görüntüsü alınması, mesajın başkasına iletilmesi, kötü amaçlı yazılım veya ele geçirilmiş kullanıcı hesabı gibi uç nokta riskleri devam eder.