E-posta Başlıklarında Gönderen IP Adresi Nasıl Bulunur?
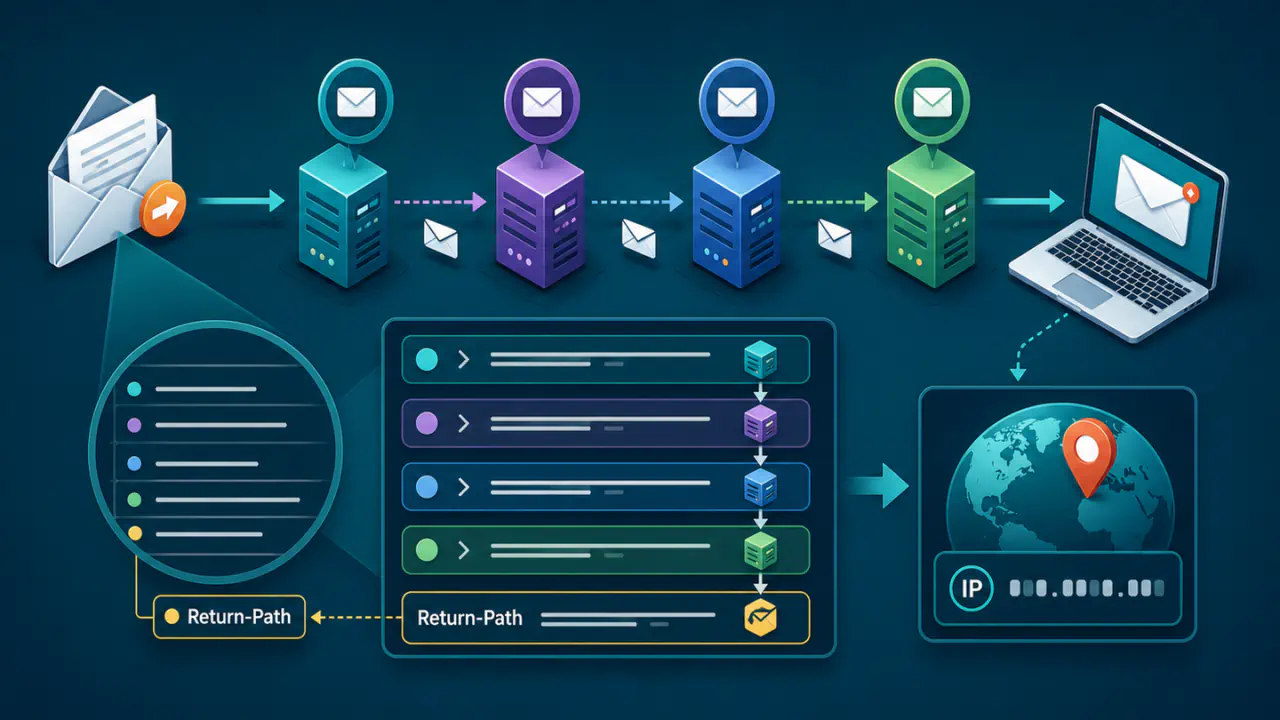
Bir e-postadaki gönderen IP adresi, görünen From alanından veya Return-Path satırından doğrudan alınmaz. En güvenilir yöntem, iletinin ham başlığını açıp alıcı tarafındaki güvenilir e-posta sunucularının eklediği Received satırlarını zincir halinde izlemektir.
Received zincirinde bulunan değer çoğu zaman iletiyi alıcı altyapısına bağlayan posta sunucusunun IP adresidir. E-posta bir web posta hizmeti, toplu gönderim platformu, yönlendirme servisi ya da posta listesi üzerinden gönderildiyse kişinin bilgisayarına veya internet bağlantısına ait IP adresi görünmeyebilir.
E-postayı Gönderen Sunucunun IP Adresini Bulma
- E-posta istemcisinde iletinin ham, orijinal veya tam başlık görünümünü açın.
- Received satırlarını bulun; en üstteki kayıt en yeni aktarımı gösterir.
- Alıcı hizmetinin eklediği güvenilir kayıttan başlayıp zinciri aşağı doğru izleyin.
- Güvenilir zincirin dış sisteme ulaştığı Received satırının from bölümündeki IP adresini belirleyin.
- IP adresini Received satırından alın; Return-Path alanını hata dönüş adresini, Authentication-Results alanını kimlik doğrulama sonuçlarını yorumlamak için kullanın.
Ham E-posta Başlığı Nasıl Açılır?
Ham başlık görünümünün adı kullandığınız hizmete göre değişebilir. Menüde “orijinali göster”, “ileti kaynağını görüntüle”, “ham ileti”, “tüm başlıklar” veya benzer bir seçenek bulunabilir. Normal ileti görünümünde yalnız From, To, Subject ve Date gibi temel alanlar gösterildiğinden Received zinciri çoğu zaman görünmez.
Başlığı başka bir kişiden aldıysanız yalnız ekranda görünen birkaç satırın kopyalanmış olması yeterli değildir. İnceleme için e-posta başlığının tamamı gerekir; aksi halde ilk teslimat kaydı veya güvenilir alıcı sunucusunun eklediği satırlar eksik kalabilir.
Received Zincirini Alıcı Sunucudan Geriye Doğru İzleme
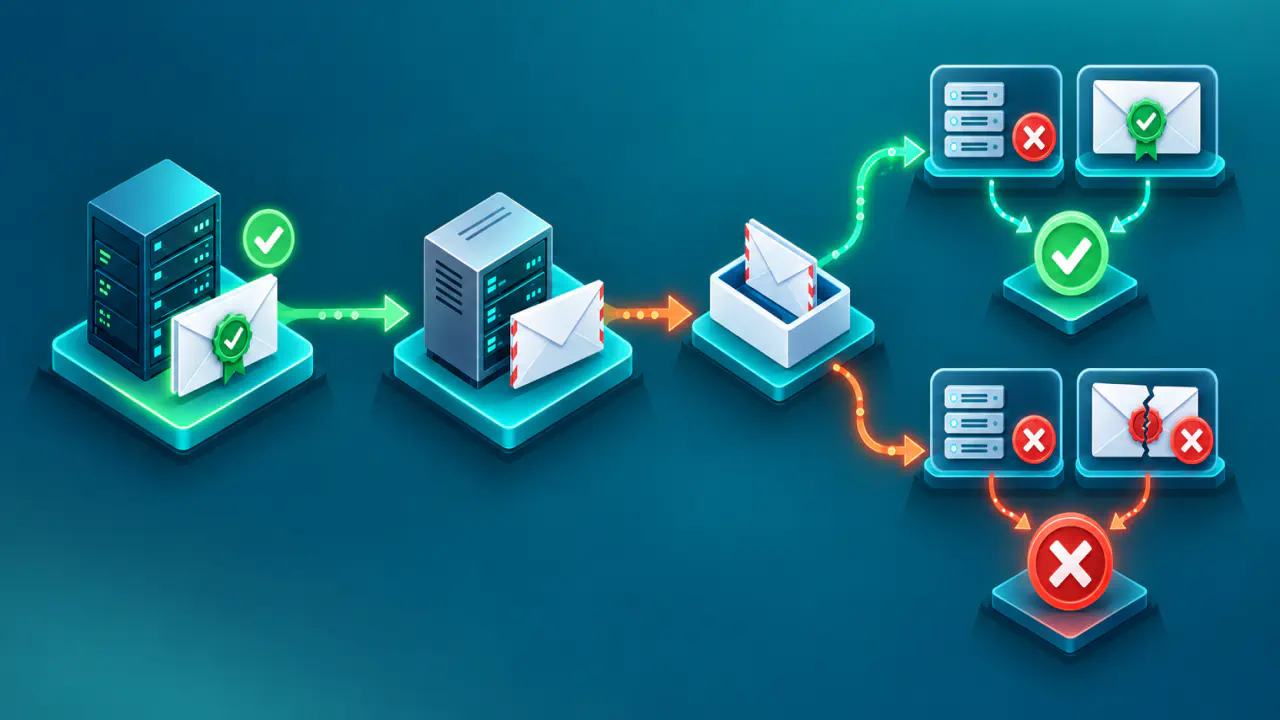
E-postayı sunucular arasında taşıyan SMTP protokolünde, iletiyi kabul eden sunucu kendi Received kaydını mevcut başlıkların üstüne ekler. Bu nedenle ham başlıkta en üstteki Received satırı en son aktarımı, aşağıdaki satırlar ise giderek daha eski aktarımları gösterir. Ancak iletiyi gönderen taraf veya güvenilmeyen bir sistem sahte alt satırlar ekleyebileceği için en alttaki kaydı doğrudan gerçek kaynak saymak doğru değildir.
1. Alıcıdaki İlk Güvenilir Received Satırını Belirleme
Önce alıcı posta hizmetinin veya kurumunuzun gelen posta sunucusunun eklediği en üst Received satırını bulun. Satırdaki by bölümü kaydı ekleyen alıcı sunucuyu, from bölümü ise bu sunucuya bağlanan önceki sistemi gösterir. Kurumsal ortamda yönetici, hangi ağ geçitlerinin, spam filtrelerinin ve iç posta sunucularının güvenilir olduğunu bilmelidir.
2. Received Zincirini Aşağı Doğru İzleme
Üstteki satırın from bölümündeki sunucu ile bir sonraki eski satırın by bölümünü karşılaştırın. Adlar, zaman damgaları ve aktarım yönü uyumlu görünse bile bu uyum, satırların gerçek olduğunu kanıtlamaz. Zinciri yalnız alıcı altyapısının güvendiği sunucuların eklediği doğrulanmış kayıtlar boyunca izleyin. NAT, bağlantıda görülen IP adresini değiştirebilir; ağ geçitleri ve posta hizmetinin kullandığı farklı sunucu adları da birebir eşleşmeyi engelleyebilir. Belirsizlik varsa posta yöneticisinin bağlantı günlükleriyle doğrulayın.
3. Güven Sınırındaki Bağlantı IP Adresini Belirleme
Güvenilir zincirin dış bir sisteme ulaştığı satır, alıcı altyapısının dışarıdan kabul ettiği bağlantıyı gösterir. Bu satırın from bölümünde güvenilir sunucunun bağlantıdan kaydettiği IPv4 veya IPv6 adresini arayın; adres genellikle köşeli parantez içinde bulunur.
Örneğin, alıcı posta sunucusunun eklediği bir Received satırı şöyle olabilir:
Received: from relay.example.net (relay.example.net [192.0.2.25]) by inbound.example.org with ESMTP; Sun, 13 Sep 2026 10:15:00 +0300
Bu örnekte inbound.example.org adlı alıcı sunucu, relay.example.net adlı sistemden 192.0.2.25 IP adresi üzerinden bağlantı kabul etmiştir. Kaydı güvenilir alıcı sunucusu eklediyse bu IP adresi, o aktarımda inbound.example.org'a bağlanan sisteme aittir; iletiyi yazan kişinin cihazına ait olmak zorunda değildir.
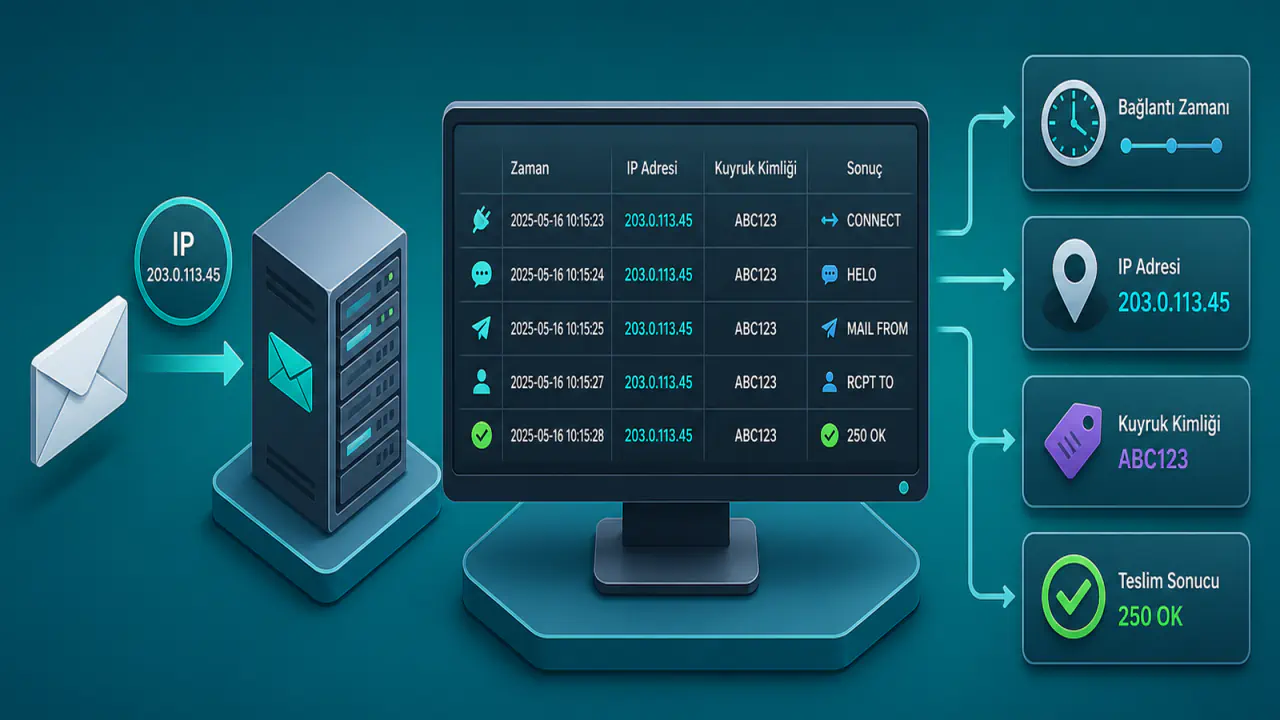
Güvenilir satırda bağlantı IP adresi yazmıyorsa yalnız ana makine adını bugün çözümleyerek geçmişte kullanılan adresi kesinleştiremezsiniz. Bu durumda posta sunucusunun ilgili zamandaki bağlantı günlüğü gerekir.
From, Return-Path ve Received Arasındaki Farklar
Bu alanlar farklı katmanlara aittir ve aynı bilgiyi göstermek zorunda değildir. Görünen gönderici, hata dönüş adresi ve gerçek SMTP bağlantısı birbirine karıştırıldığında yanlış IP adresi belirlenir.
| Alan | Gösterdiği bilgi | IP adresini bulmadaki rolü |
|---|---|---|
| From | İleti başlığında gösterilen gönderici adresi | Bağlantı IP adresini göstermez ve tek başına kaynağı kanıtlamaz. |
| Return-Path | SMTP zarfındaki hata dönüş adresinin teslimatta başlığa aktarılmış biçimi | Bir IP adresi alanı değildir; teslim edilememe bildirimlerinin hangi adrese gideceğini açıklar. |
| Received | Sunucular arası aktarım sırasında eklenen iz kaydı | Güvenilir satırdaki from bölümünden bağlantı IP adresi belirlenir. |
| Authentication-Results | SPF, DKIM, DMARC ve benzeri doğrulama kontrollerinin raporlanan sonuçları | Received kaydının yorumlanmasını destekleyebilir, fakat zincirin yerini tutmaz. |
Return-Path, SMTP oturumundaki MAIL FROM ile belirtilen hata dönüş adresinin teslimat sırasında başlığa aktarılmış biçimidir ve çoğunlukla teslimat hatalarının gönderileceği posta kutusunu belirtir. Posta listeleri, işlem bildirim sistemleri ve toplu gönderim hizmetleri ayrı bir dönüş adresi kullanabildiğinden Return-Path ile görünen From alanının farklı olması tek başına kötüye kullanım işareti değildir.
Return-Path değeri <> biçiminde boşsa ileti genellikle başka bir iletinin teslim edilemediğini bildiren sistem mesajıdır. Boş dönüş yolu, hata bildirimlerinin birbirine yanıt vererek döngü oluşturmasını önlemek için kullanılır.
Authentication-Results, Received Kaydını Nasıl Destekler?
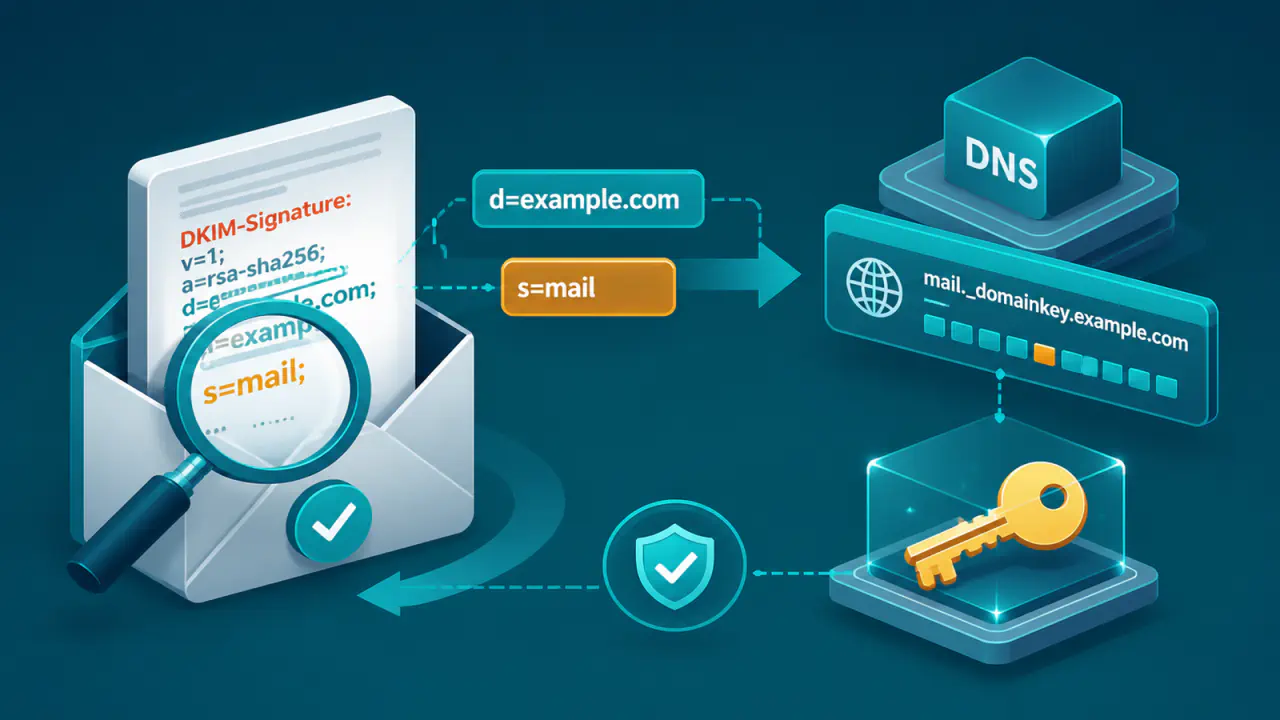
Authentication-Results alanı, alıcı altyapısının e-posta doğrulama sonuçlarını taşıyabilir. SPF, bağlanan IP adresinin denetlenen gönderim alan adı için yetkili olup olmadığını kontrol eder. DKIM, e-postadaki dijital imzayı, imzada belirtilen alan adının yayımladığı açık anahtarla doğrular. DMARC doğrulamasının başarılı olması için SPF veya DKIM kontrollerinden en az biri geçmeli ve bu kontrolün doğruladığı alan adı, görünen From adresindeki alan adıyla uyumlu olmalıdır. DMARC, SPF tarafında MAIL FROM kimliğini kullanır; yalnız HELO/EHLO kontrolünün başarılı olması yeterli değildir.
Bu alanı yalnız güvenilir alıcı hizmeti veya bilinen bir iç posta sunucusu eklediyse dikkate alın. Başlıkta Authentication-Results bulunması, içeriğin kendiliğinden güvenilir olduğu anlamına gelmez; güvenilmeyen bir gönderen aynı adlı sahte alan ekleyebilir.
SPF sonucunu yorumlarken hangi alan adının denetlendiğine bakın. Denetim, MAIL FROM ile verilen zarf adresinin alan adına veya HELO/EHLO ile bildirilen sunucu adına uygulanabilir. Dönüş yolu boşsa MAIL FROM denetiminde de HELO/EHLO alan adı kullanılır. Authentication-Results içindeki smtp.mailfrom veya smtp.helo bilgisi, sonucun hangi kimlikle ilgili olduğunu gösterebilir. pass sonucu iletiyi yazan kişinin kimliğini veya ileti içeriğinin güvenilirliğini kanıtlamaz.
Bulunan IP Adresi Nasıl Yorumlanır?
Bulunan IP adresi için adres bloğunun tahsis sahibi, ters DNS adı ve ASN araştırılabilir. ASN, adres bloğunu internette duyuran ağı tanımlamaya yardımcı olur; bu ağın işletmecisiyle adresin tahsis edildiği kuruluş her zaman aynı değildir. Yaklaşık ülke veya bölge verisi ise kişinin kimliğini veya kesin konumunu göstermez.
IP adresi bir bulut e-posta sağlayıcısına, kurumsal posta ağ geçidine, yönlendirme hizmetine ya da toplu gönderim platformuna ait çıkabilir. Böyle bir sonuç, Received incelemesinin hatalı olduğu anlamına gelmez; yalnız alıcı sunucusuna doğrudan bağlanan sistemin aracı bir posta altyapısı olduğunu gösterir.