
Makaleler 4. Sayfa
IP, DNS, VPN, Wi-Fi ve ağ güvenliğiyle ilgili anlaşılır rehberlere ve pratik çözümlere buradan ulaşabilirsiniz.
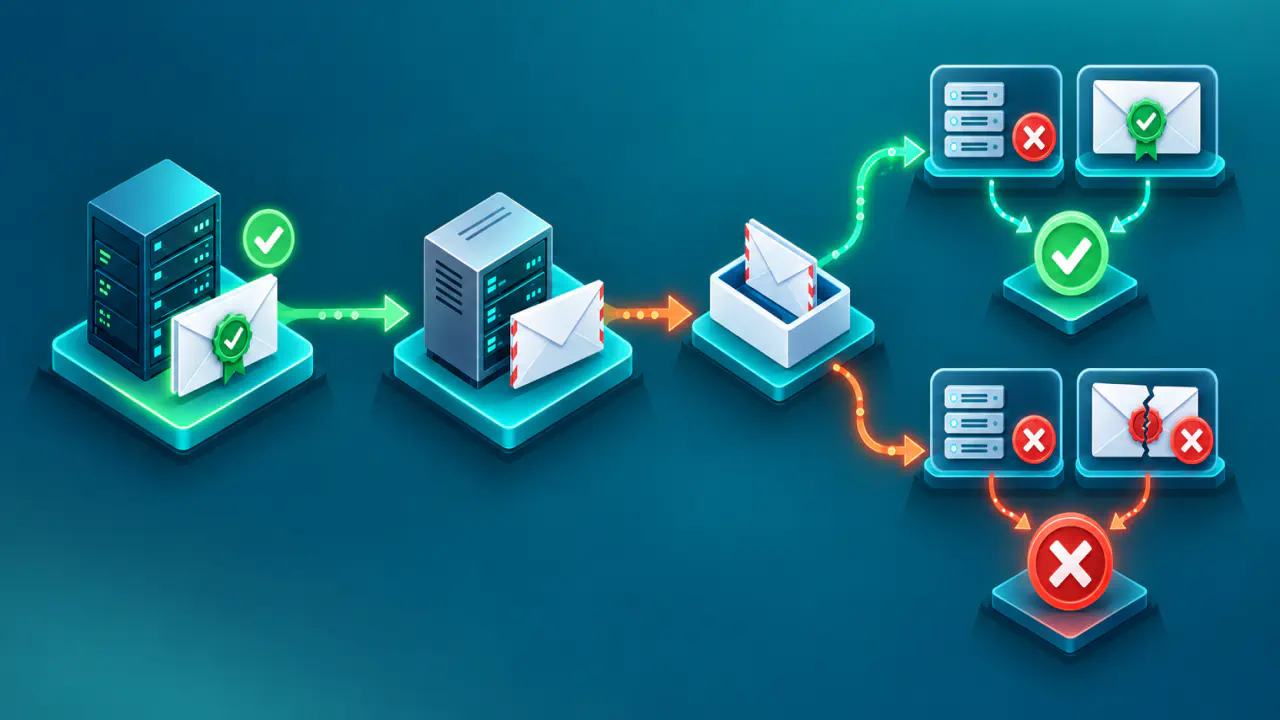
E-posta Yönlendirmesi SPF ve DMARC'ı Neden Bozar?
E-posta yönlendirmesinde son bağlantıyı farklı bir sunucu kurduğu için SPF bozulabilir; DKIM imzası da bozulursa DMARC doğrulaması başarısız olabilir.
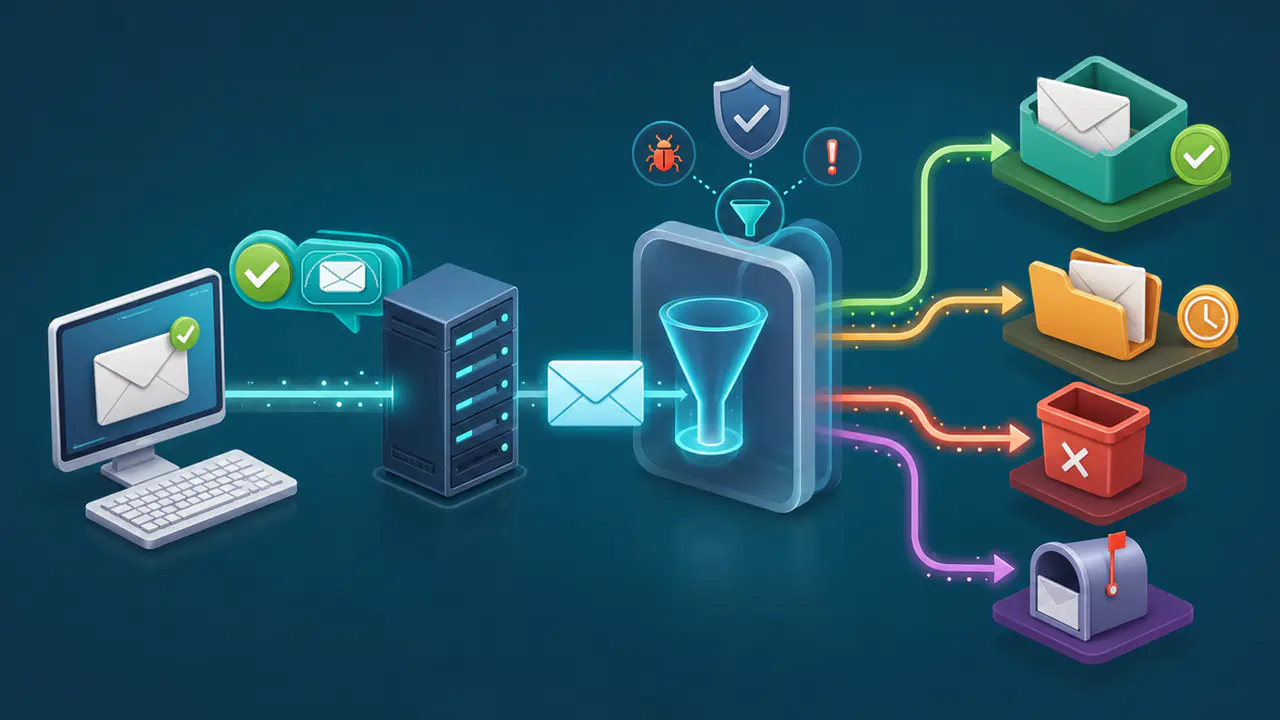
SMTP 250 Yanıtına Rağmen E-posta Neden Ulaşmaz?
Mesaj aktarımı sonundaki SMTP 250, kabulü bildirir; ileti kuyrukta bekleyebilir, karantinaya alınabilir veya posta kutusu kurallarıyla taşınabilir.
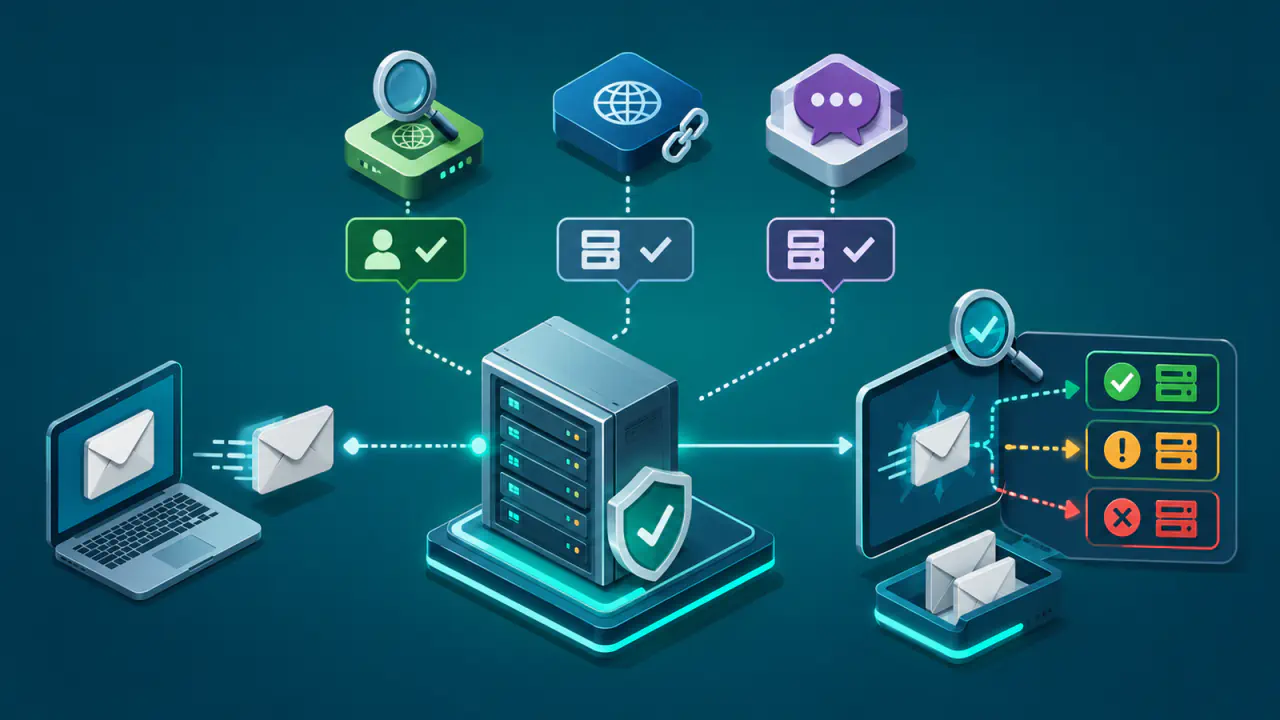
PTR ve HELO/EHLO Uyumu Nasıl Sağlanır?
PTR ve HELO/EHLO uyumu, sunucu adı ile çıkış IP adresinin ileri ve ters DNS sonuçlarında eşleşmesiyle kurulur; tek başına mesajın gerçekliğini kanıtlamaz.
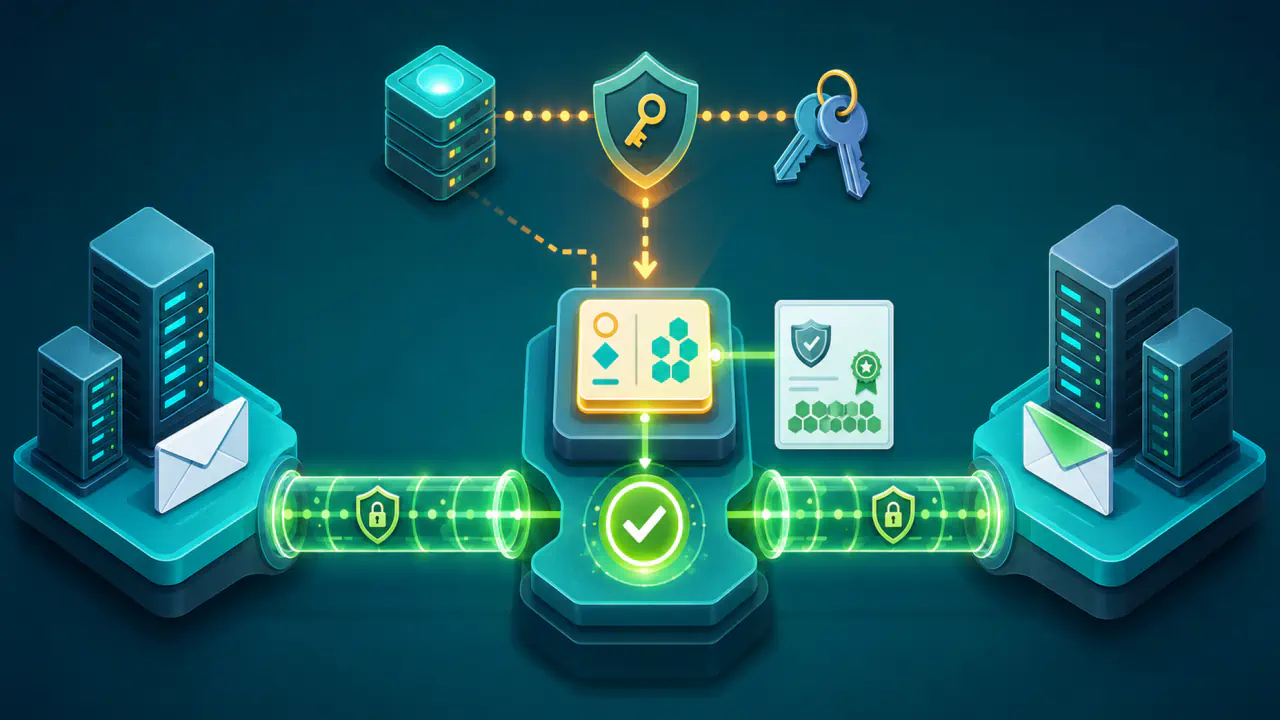
DANE ve TLSA E-postayı Nasıl Korur?
DANE, DNSSEC ile doğrulanmış kullanılabilir TLSA kaydıyla SMTP sunucusunun TLS kimliğini denetler; gönderen posta sunucusu şifreli teslimat yapmak zorundadır.
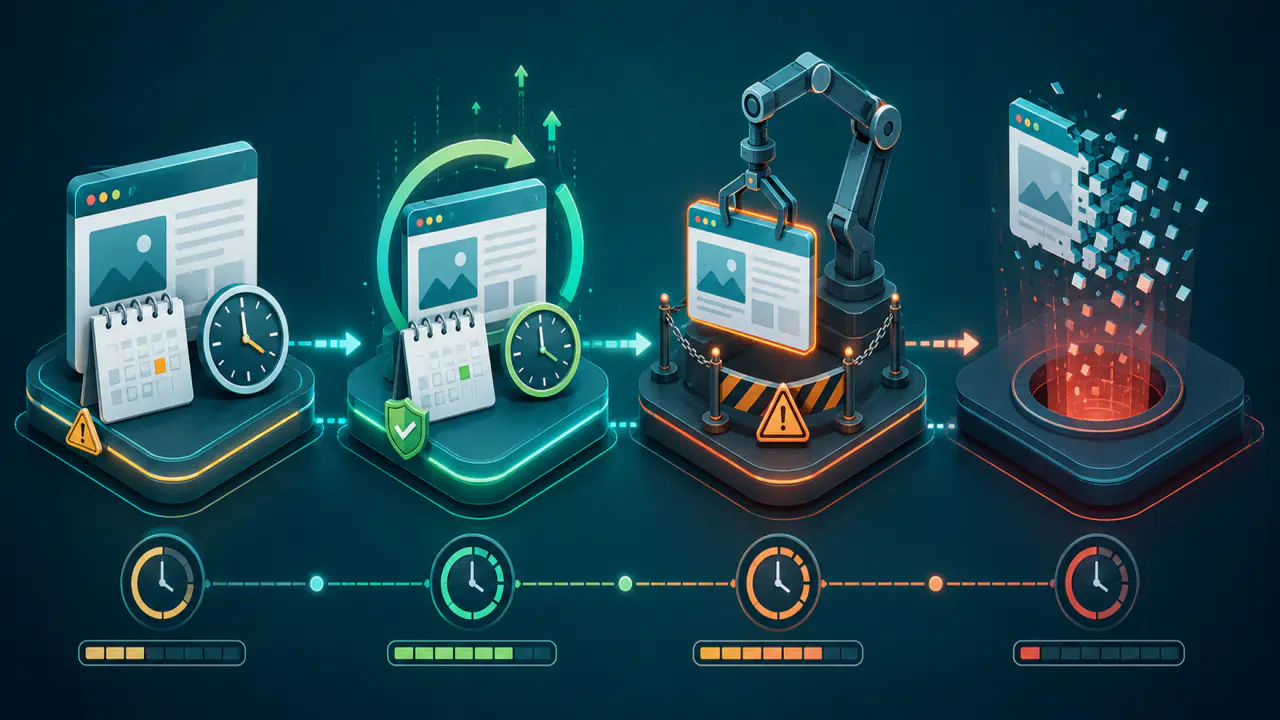
Alan Adı Süresi Dolunca Hangi Aşamalar Yaşanır?
Alan adı süresi dolduğunda yenileme, geri alma ve silinme aşamaları yaşanabilir; süreler uzantıya ve kayıt şirketinin politikasına göre değişir.
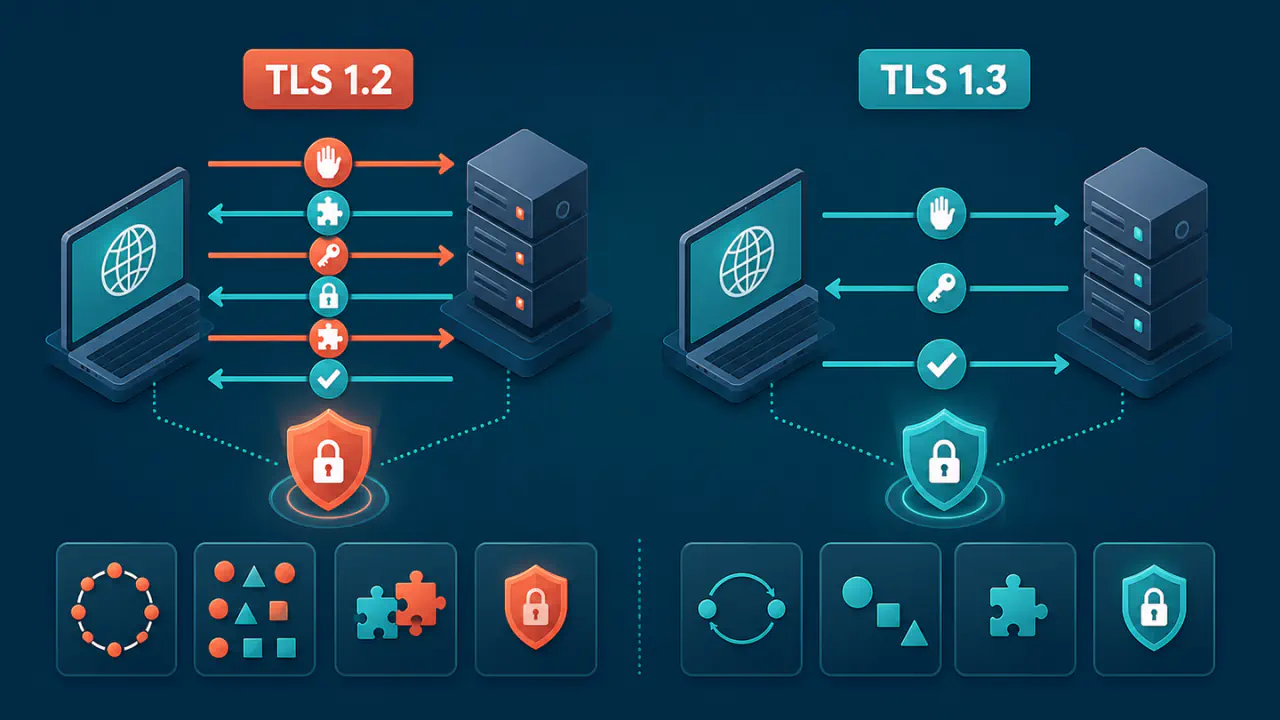
TLS 1.2 ve TLS 1.3 Farkları
TLS 1.3, TLS 1.2'ye göre tam el sıkışmayı kısaltır, birçok eski şifreleme seçeneğini kaldırır ve açık anahtarlı anahtar değişimlerinde ileri gizlilik sağlar.
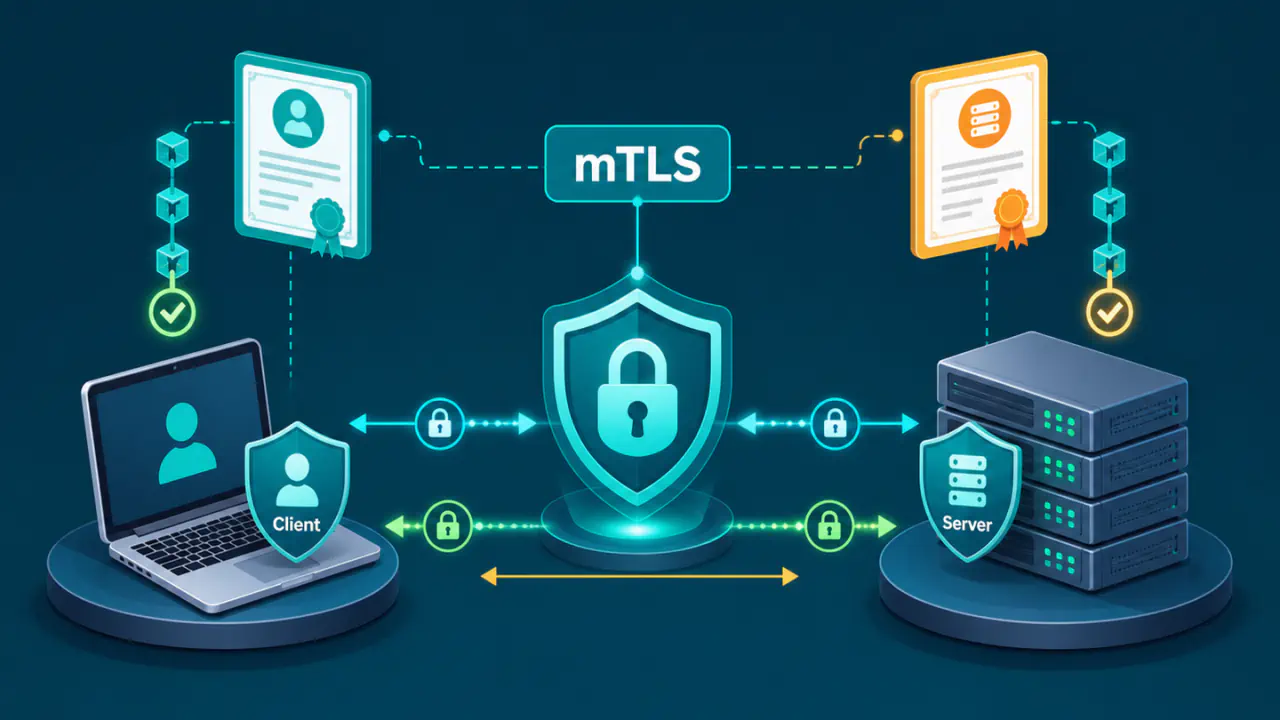
mTLS Nedir ve İstemci Sertifikasıyla Nasıl Çalışır?
mTLS, sunucu ile istemcinin TLS el sıkışmasında sertifikalarını ve özel anahtar sahipliğini karşılıklı doğruladığı kimlik doğrulama modelidir.
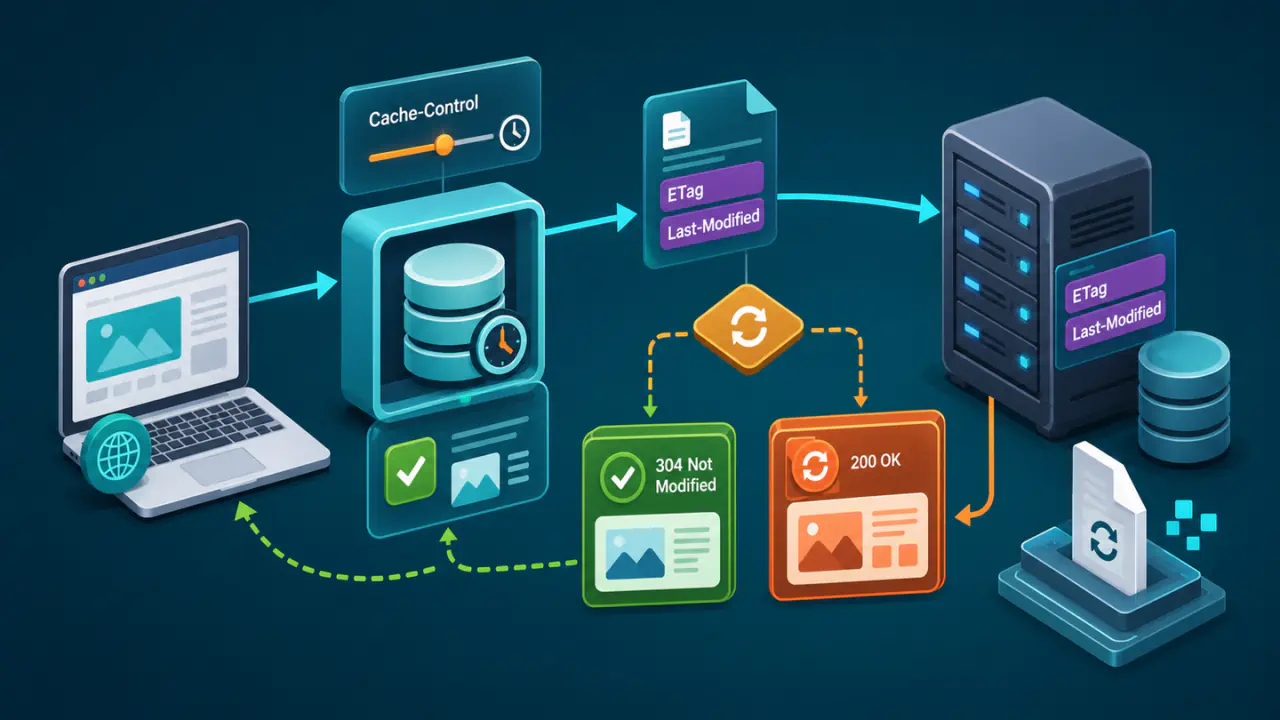
HTTP Önbellekleme: Cache-Control ve ETag
HTTP önbelleklemede Cache-Control saklama ve yeniden kullanım koşullarını belirler; ETag, saklanan içeriğin değişip değişmediğinin kontrolünü sağlar.
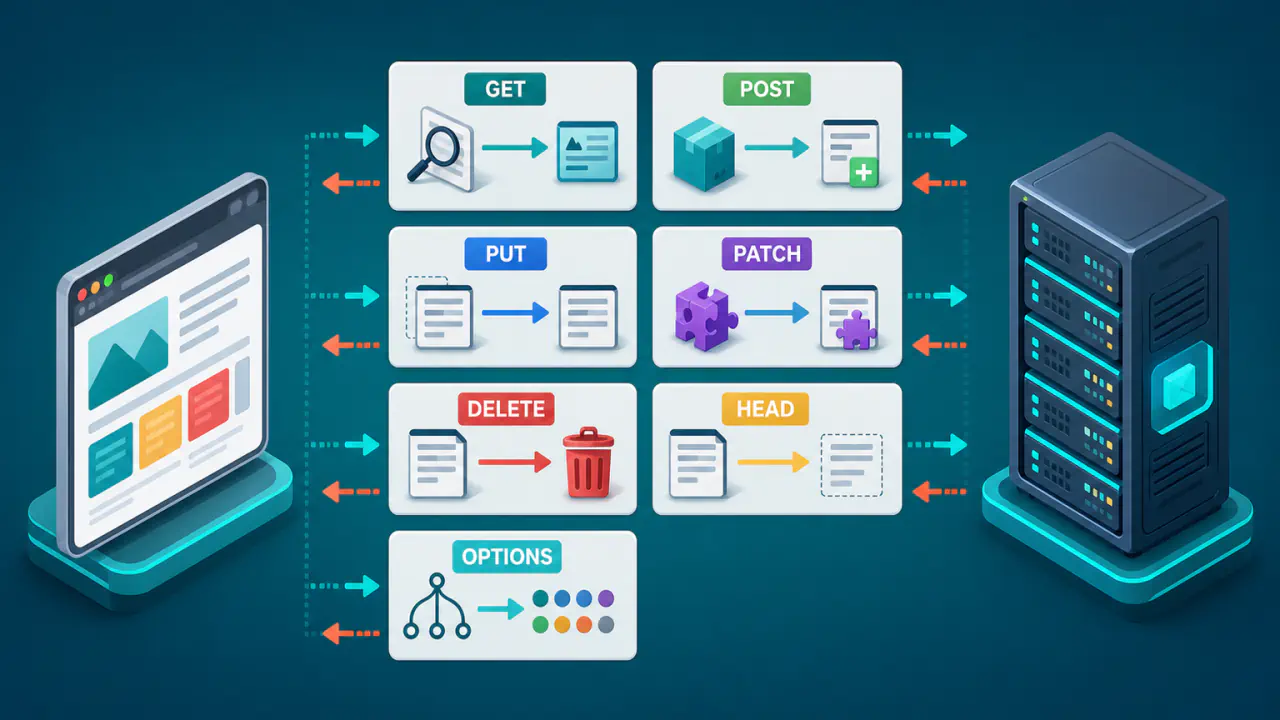
HTTP İstek Yöntemleri Nelerdir ve Ne İşe Yarar?
HTTP istek yöntemleri, istemcinin bir kaynağı okuma, işleme, değiştirme veya seçeneklerini sorgulama niyetini sunucuya bildiren standart yöntemlerdir.
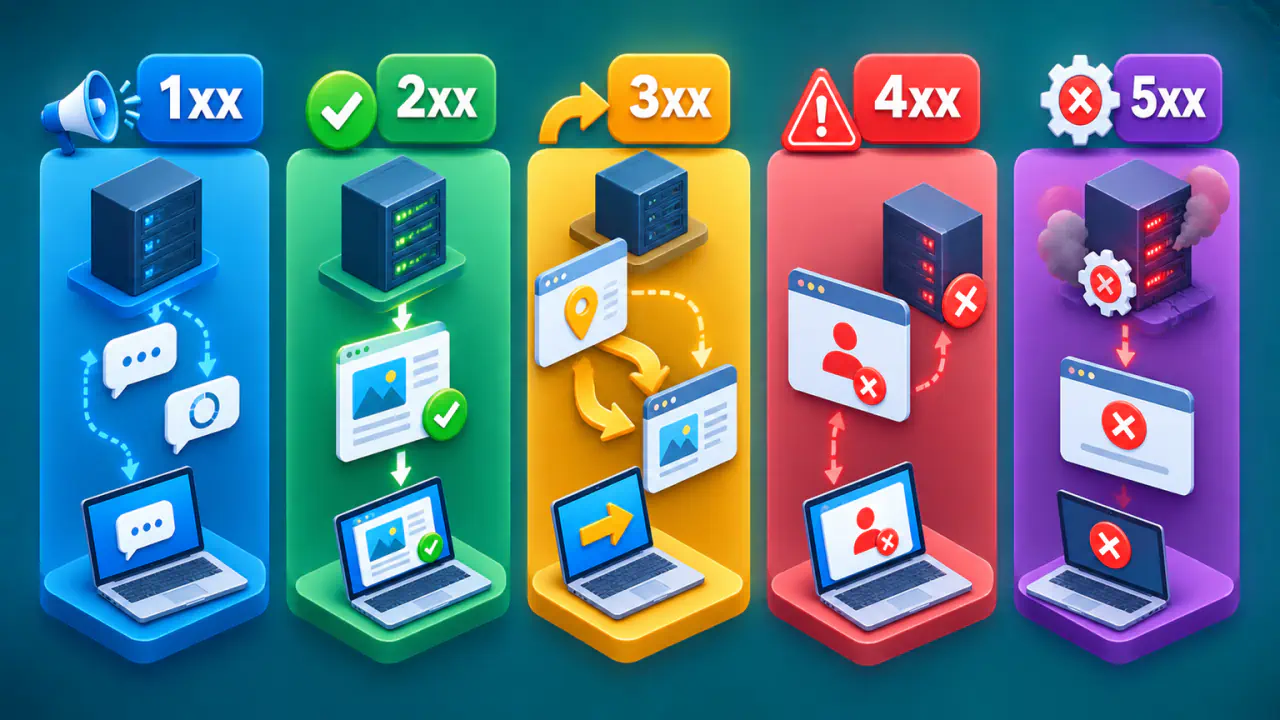
HTTP Durum Kodu Sınıfları: 1xx-5xx
HTTP durum kodları ilk rakamlarına göre bilgilendirme, başarı, yönlendirme, istemci hatası ve sunucu hatası olmak üzere beş temel sınıfa ayrılır.
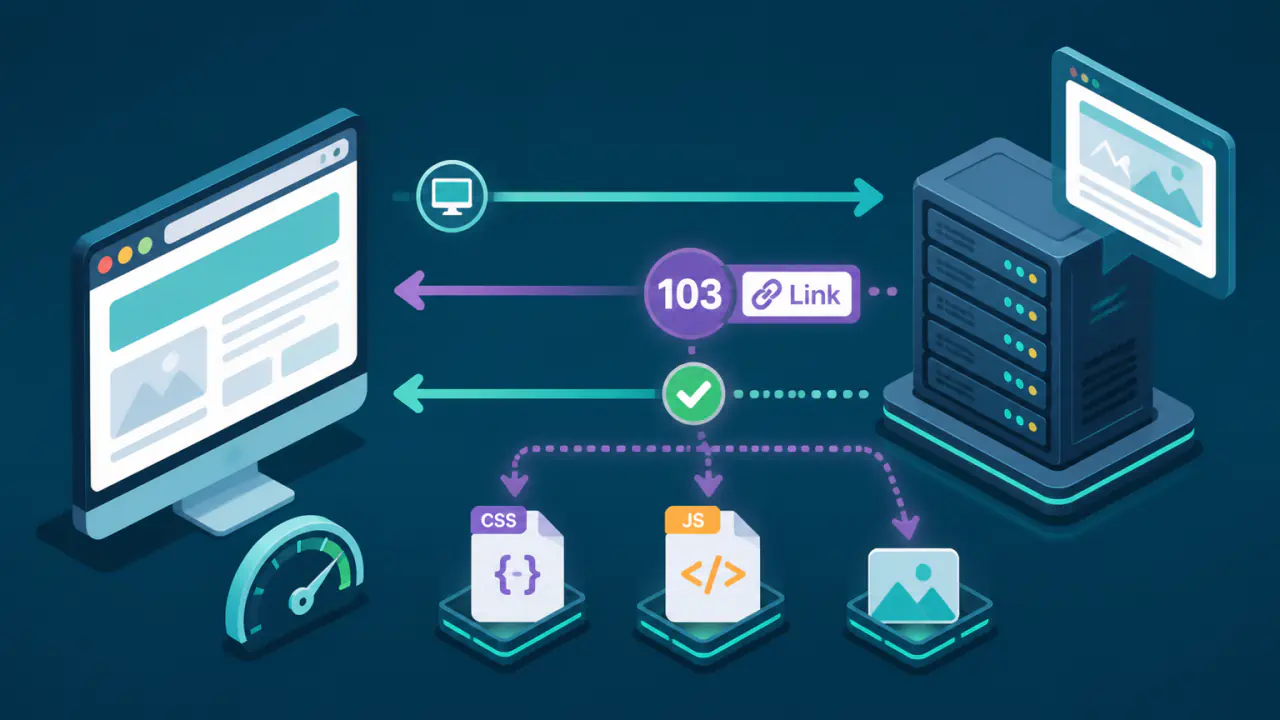
HTTP 103 Early Hints Nedir ve Ne İşe Yarar?
HTTP 103 Early Hints, son yanıt gelmeden kaynakları Link başlığıyla bildirir; tarayıcının bağlantı ve yükleme işlemlerini daha erken başlatmasına yardım eder.
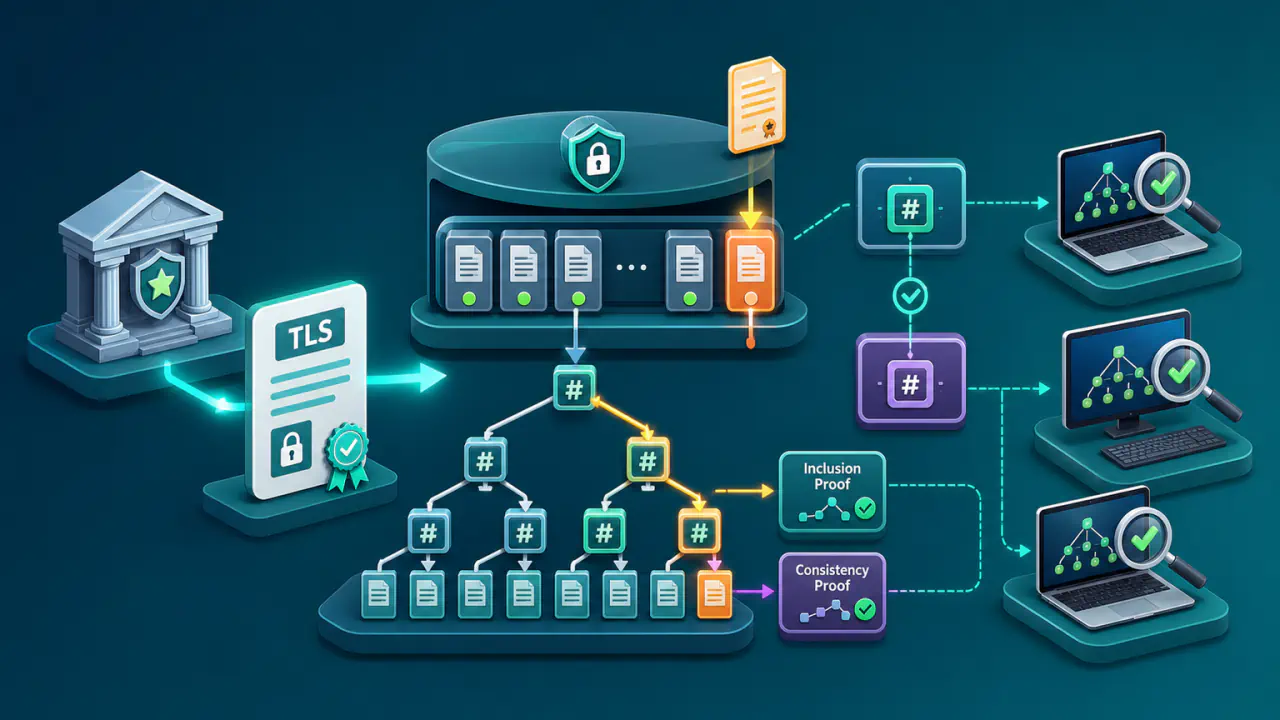
Certificate Transparency 2.0 Nedir ve Nasıl Çalışır?
Certificate Transparency 2.0, TLS sertifikalarını herkese açık günlüklerde görünür kılar; kayıtların varlığı ile günlük geçmişi kriptografik olarak doğrulanır.
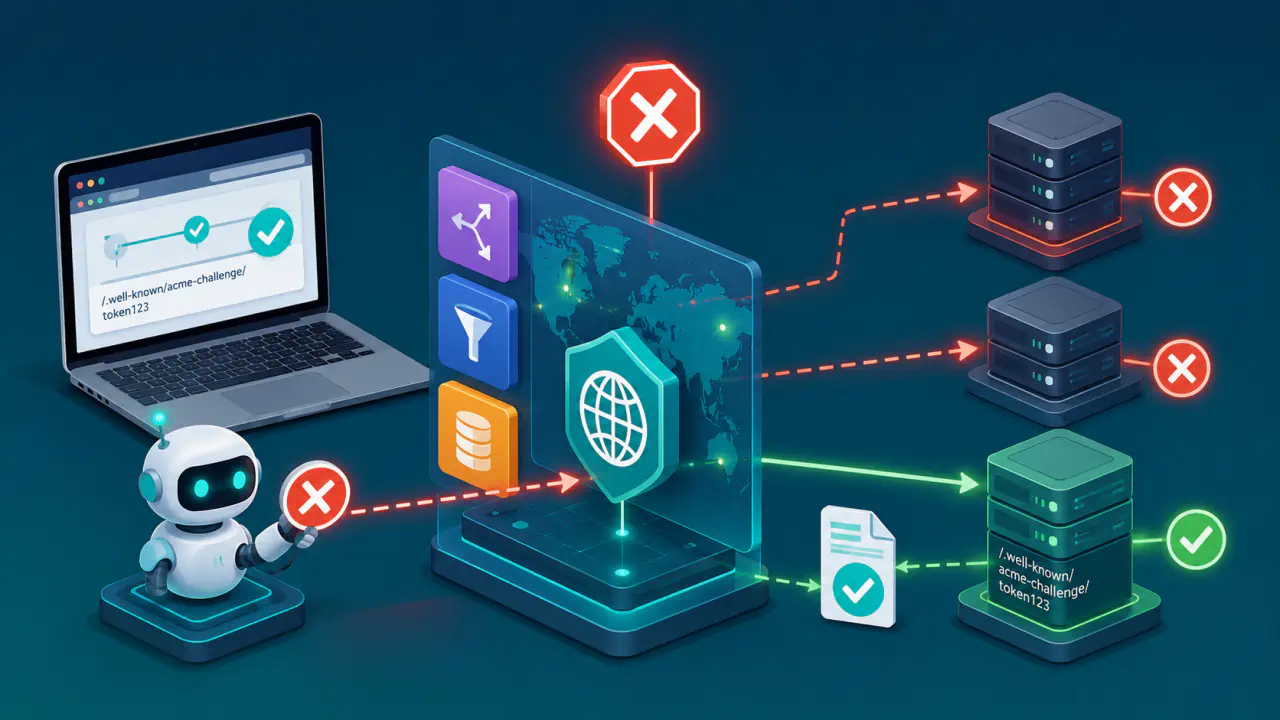
CDN Arkasında ACME HTTP-01 Hataları
CDN arkasında HTTP-01, doğrulama isteği beklenen yanıtı alamadığında başarısız olur; yanlış yönlendirme, kapalı port 80 ve önbellek buna yol açabilir.
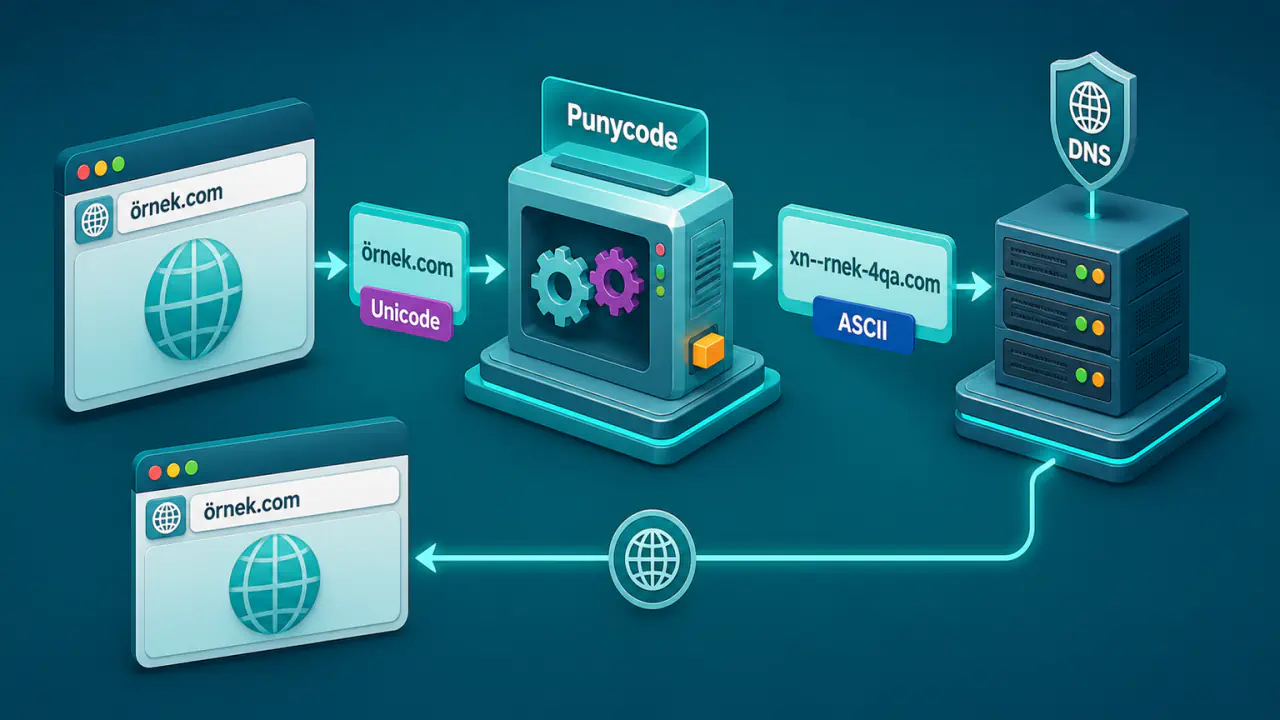
Punycode ve Türkçe Karakterli Alan Adları
Punycode, Türkçe karakterli alan adlarını DNS sorgularında kullanılabilen ASCII biçimine kodlar; tarayıcı aynı adı okunabilir Türkçe harflerle gösterebilir.
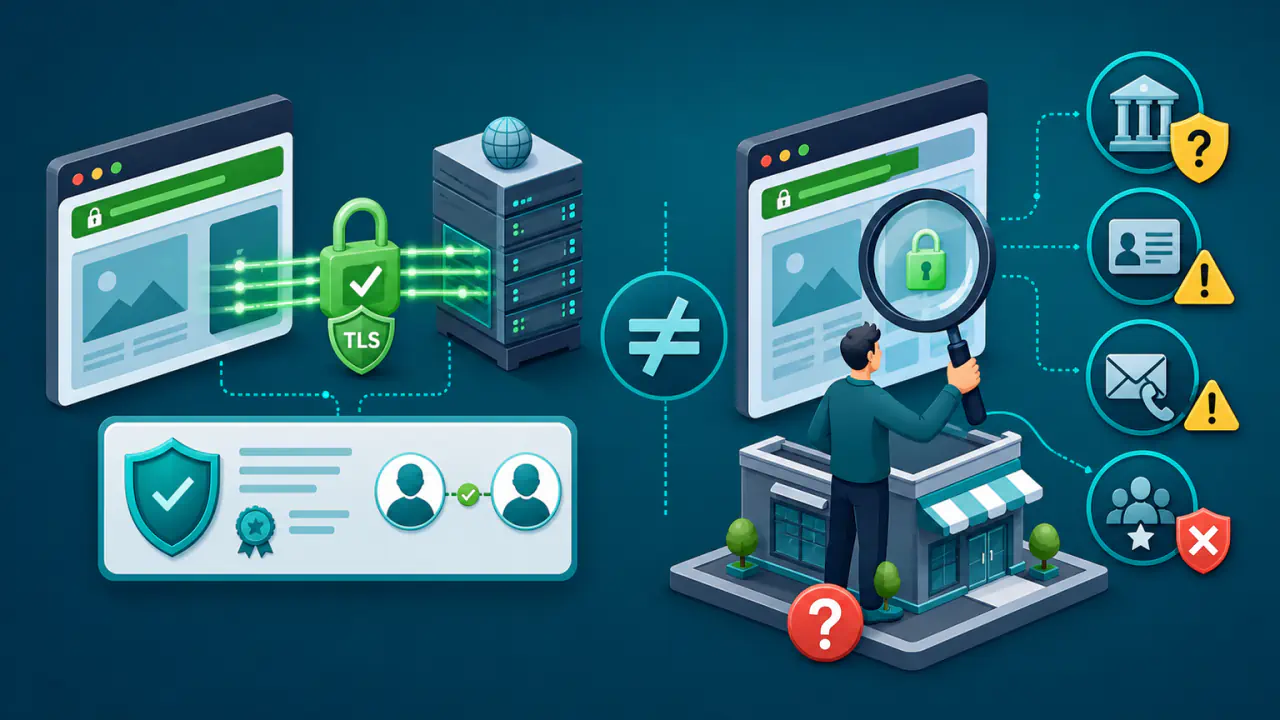
Geçerli TLS Sertifikası Olan Sahte Site Nasıl Anlaşılır?
Geçerli TLS sertifikası olan sahte siteler, yanıltıcı alan adları ve beklenmeyen bilgi talepleriyle fark edilebilir; HTTPS sitenin dürüstlüğünü kanıtlamaz.
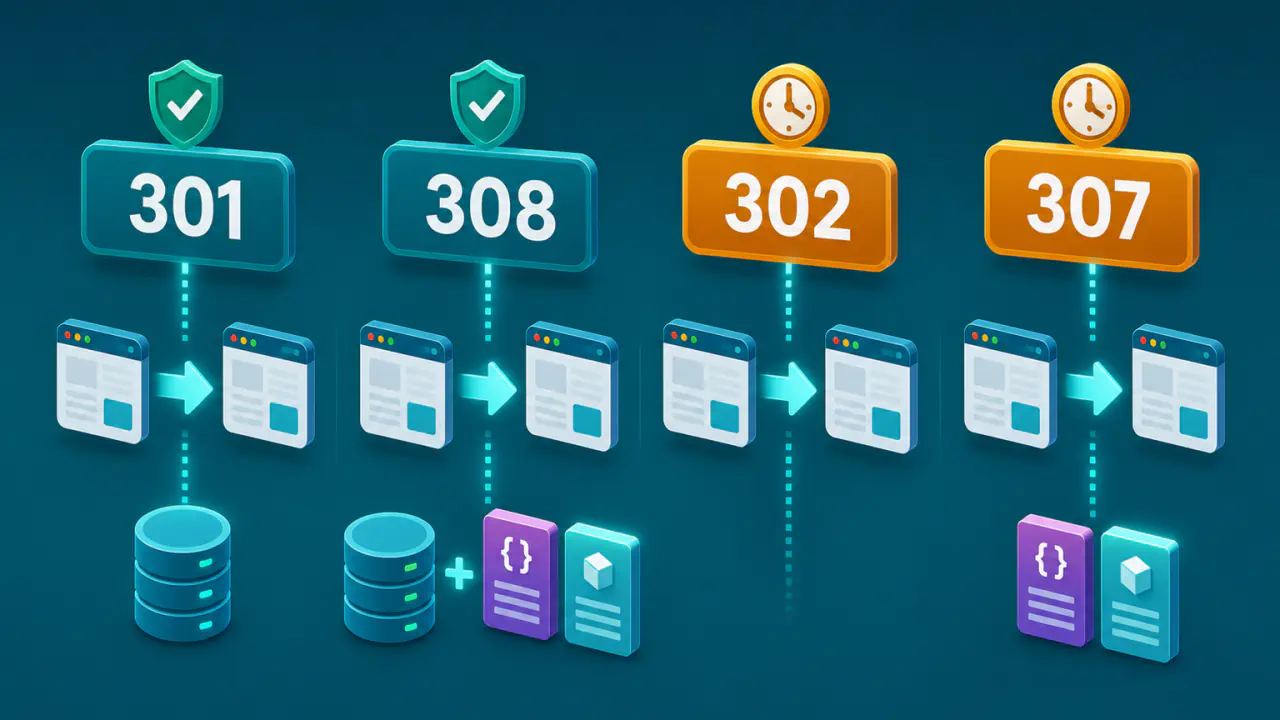
301, 302, 307 ve 308 Yönlendirme Farkları
301 ve 308 kalıcı, 302 ve 307 geçici HTTP yönlendirmeleridir; 307 ile 308 istek yöntemini ve gövdesini korur, 301 ile 308 önbelleğe alınabilir.
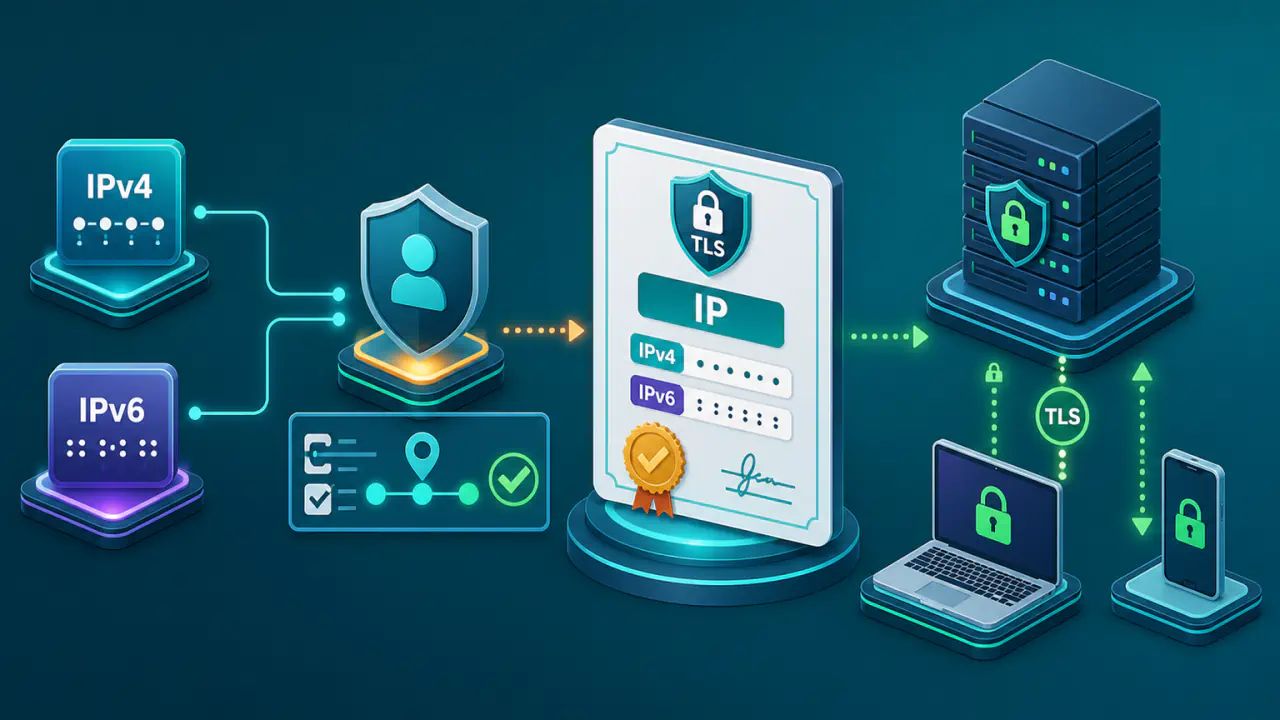
IP Adresi İçin SSL/TLS Sertifikası Alınabilir mi?
Doğrudan IPv4 veya IPv6 adresi için TLS sertifikası alınabilir; ancak IP kimliği sertifikada yer almalı ve adres üzerindeki kontrol doğrulanmalıdır.
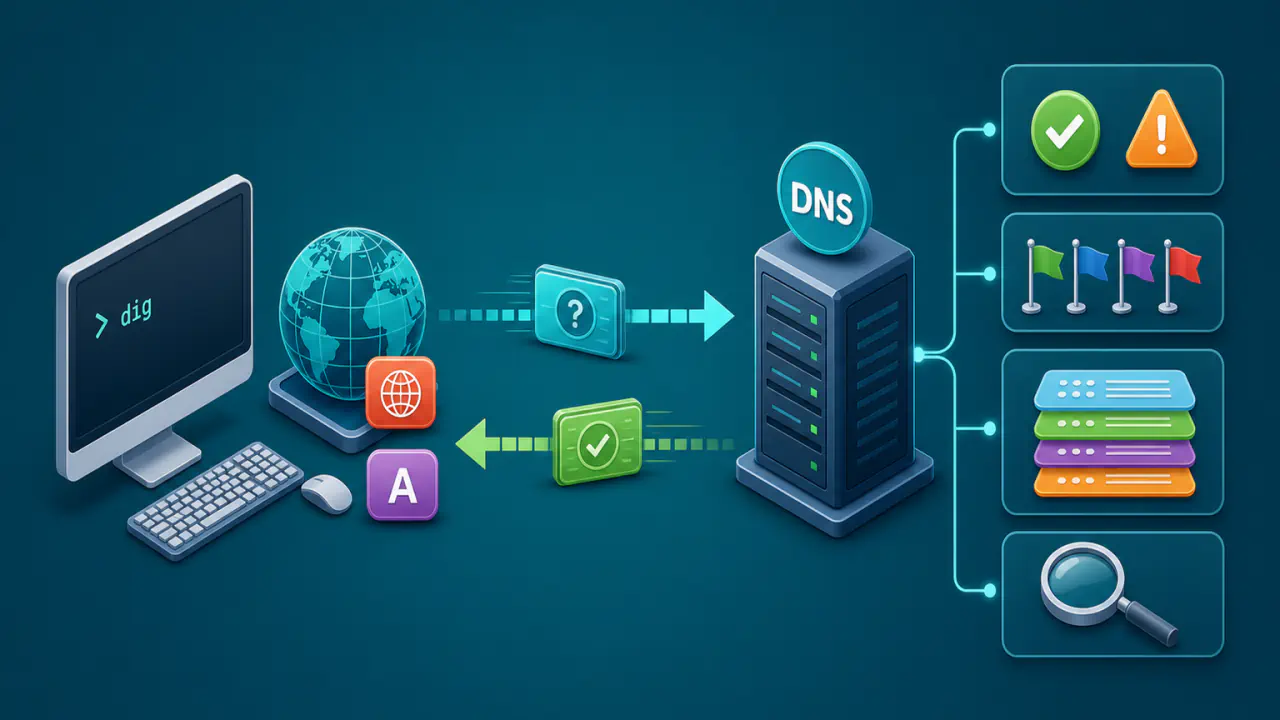
dig ile DNS Sorgulama Nasıl Yapılır?
dig, belirli bir alan adı ve kayıt türü için seçilen DNS sunucusuna sorgu gönderir; yanıt durumu, bayraklar ve mesaj bölümleri birlikte yorumlanır.
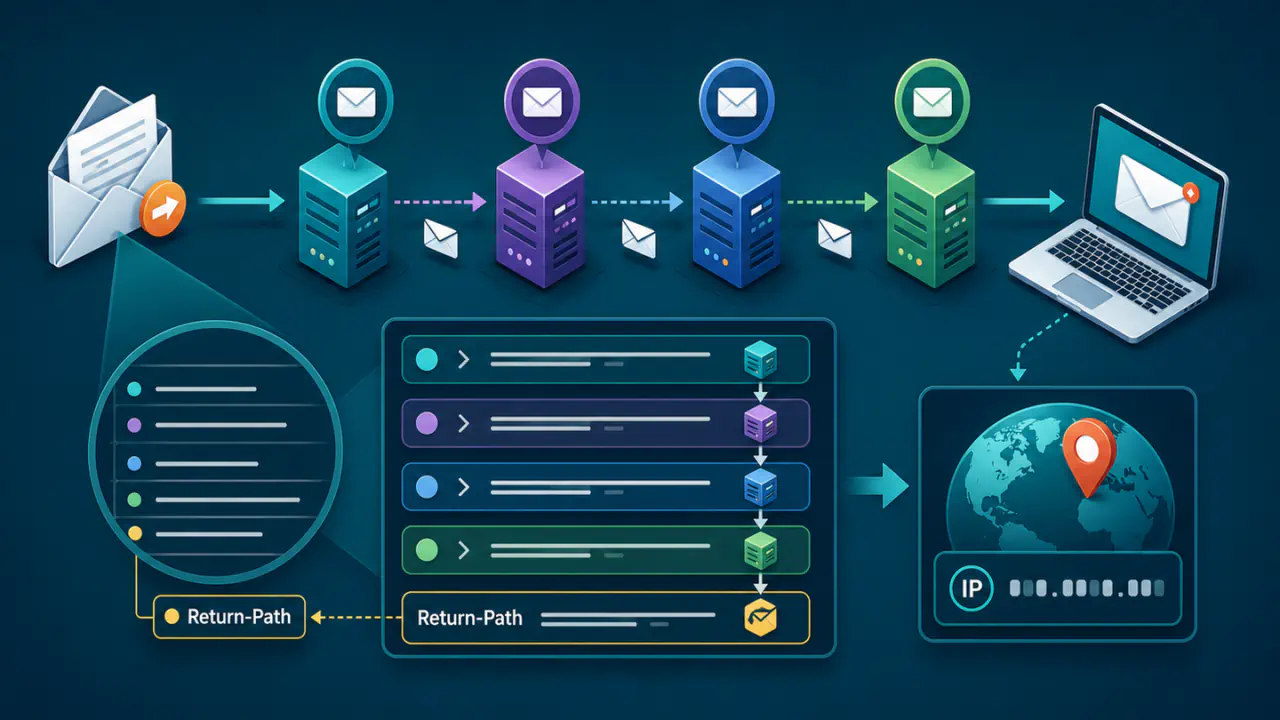
E-posta Başlıklarında Gönderenin IP Adresi
Gönderen posta sunucusunun bağlantı IP adresi, ham e-posta başlığındaki güvenilir Received kayıtları alıcıdan geriye doğru izlenerek bulunur.
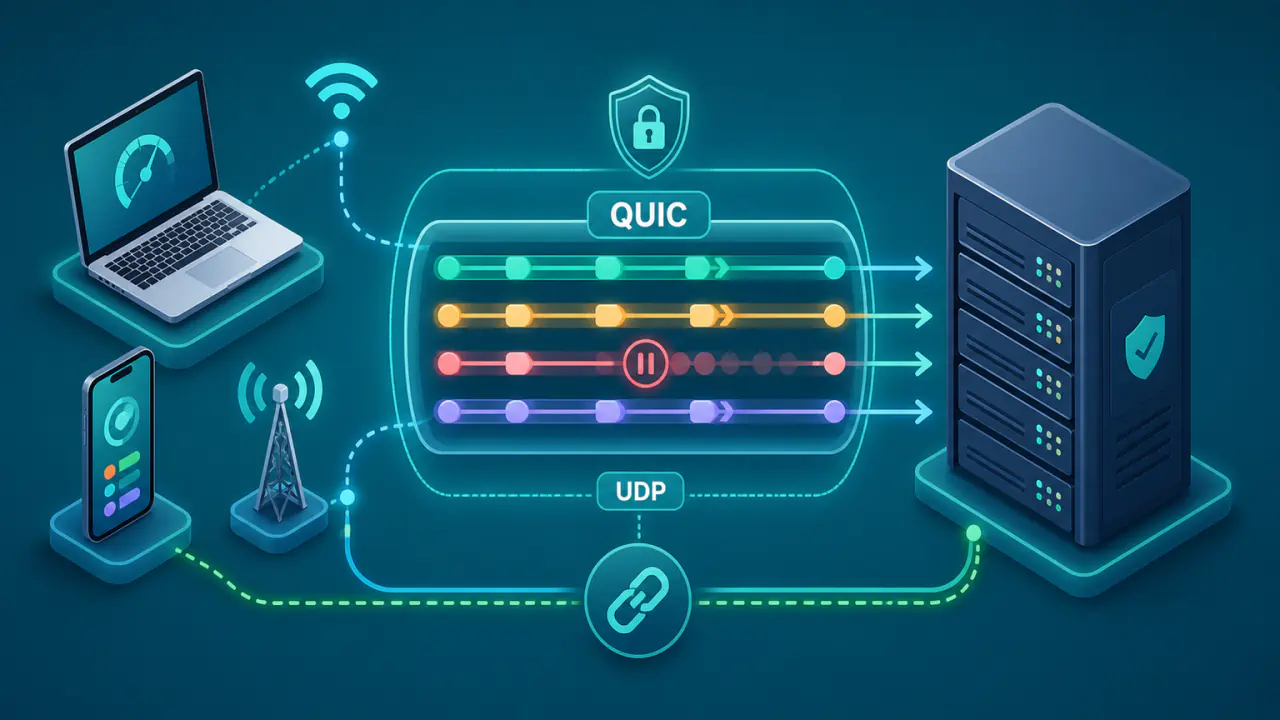
QUIC Protokolü Nedir ve Nasıl Çalışır?
QUIC, UDP üzerinde TLS 1.3 ile şifreli bağlantı kurar; bağımsız veri akışları, kayıp kurtarma ve bağlantı kimlikleriyle güvenilir iletim sağlar.
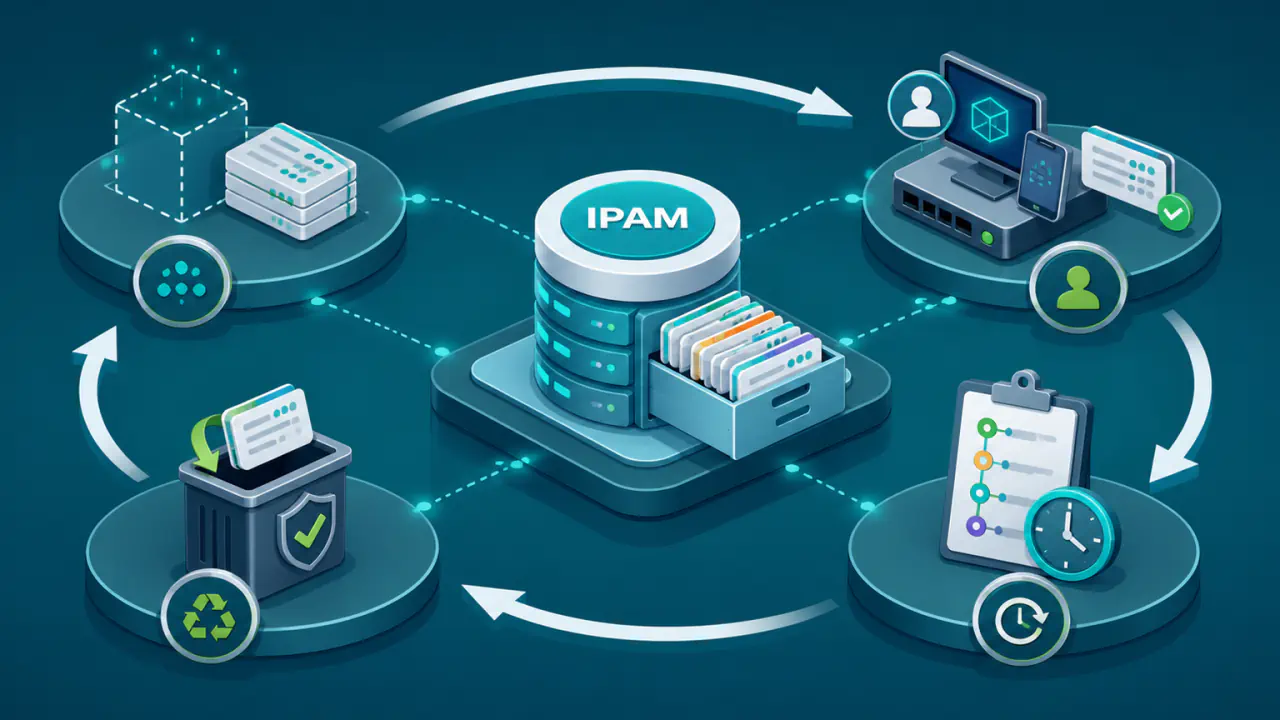
IPAM ile IP Adresi Yaşam Döngüsü
IPAM, kurumsal IP adreslerini tahsisten kullanımdan kaldırmaya kadar merkezi envanter, sahiplik, durum ve değişiklik geçmişiyle birlikte yönetir.
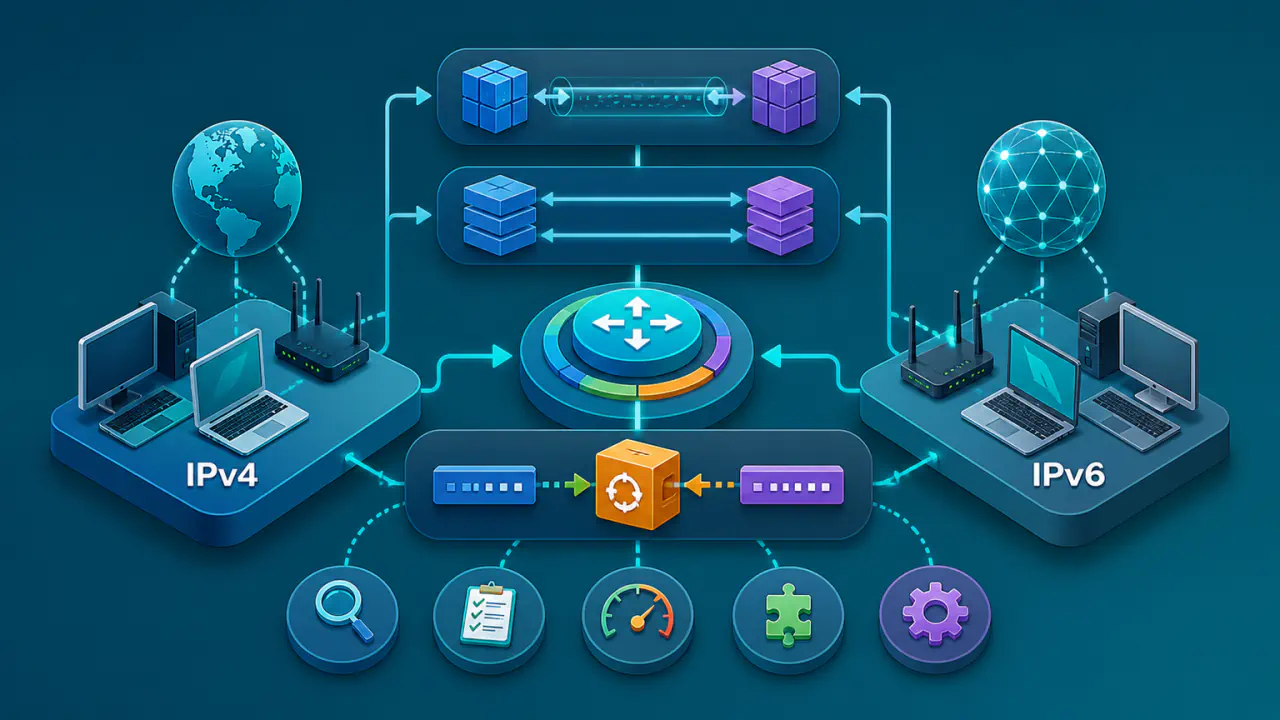
IPv6 Geçiş Mekanizmaları Nasıl Seçilir?
IPv6 geçiş mekanizması, mevcut IPv4 gereksinimleri ile uygulama uyumluluğu değerlendirilerek ağın hedef mimarisine ve işletim koşullarına göre seçilir.
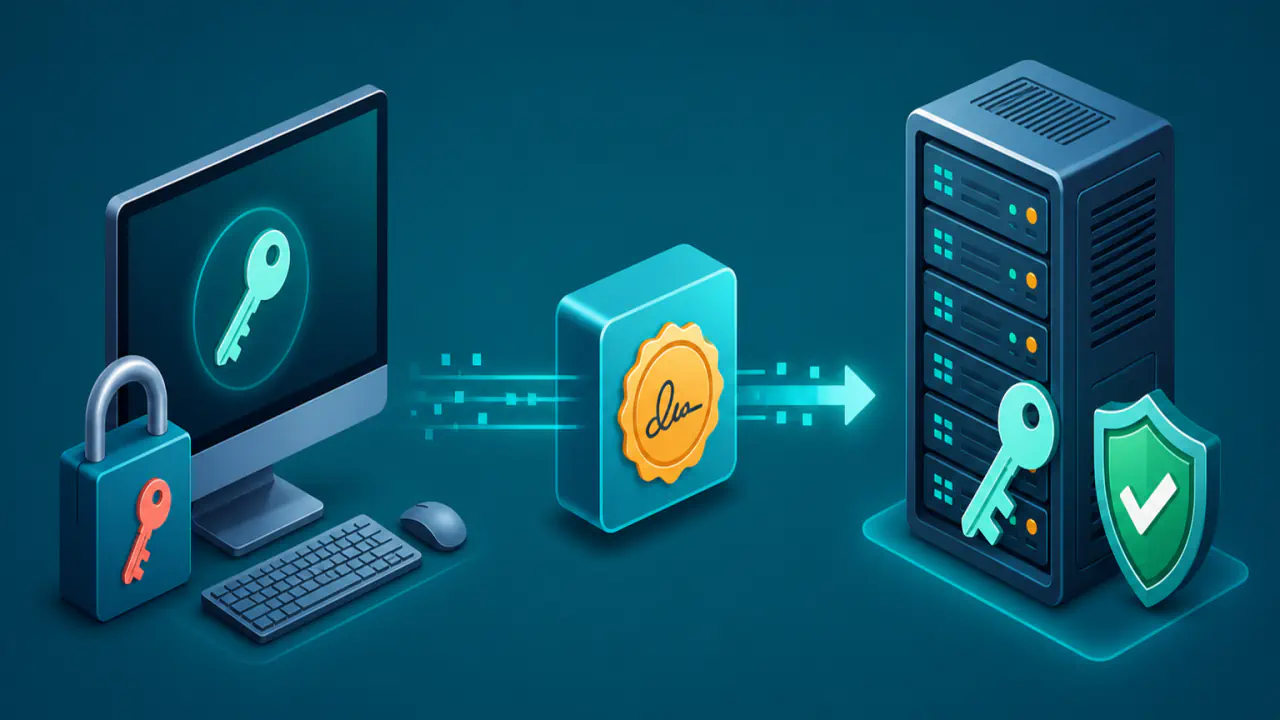
SSH Anahtarıyla Kimlik Doğrulama Nasıl Çalışır?
SSH anahtarıyla kimlik doğrulamada özel anahtar istemcide kalır; istemci oturuma bağlı veriyi imzalar, sunucu da imzayı açık anahtarla doğrular.
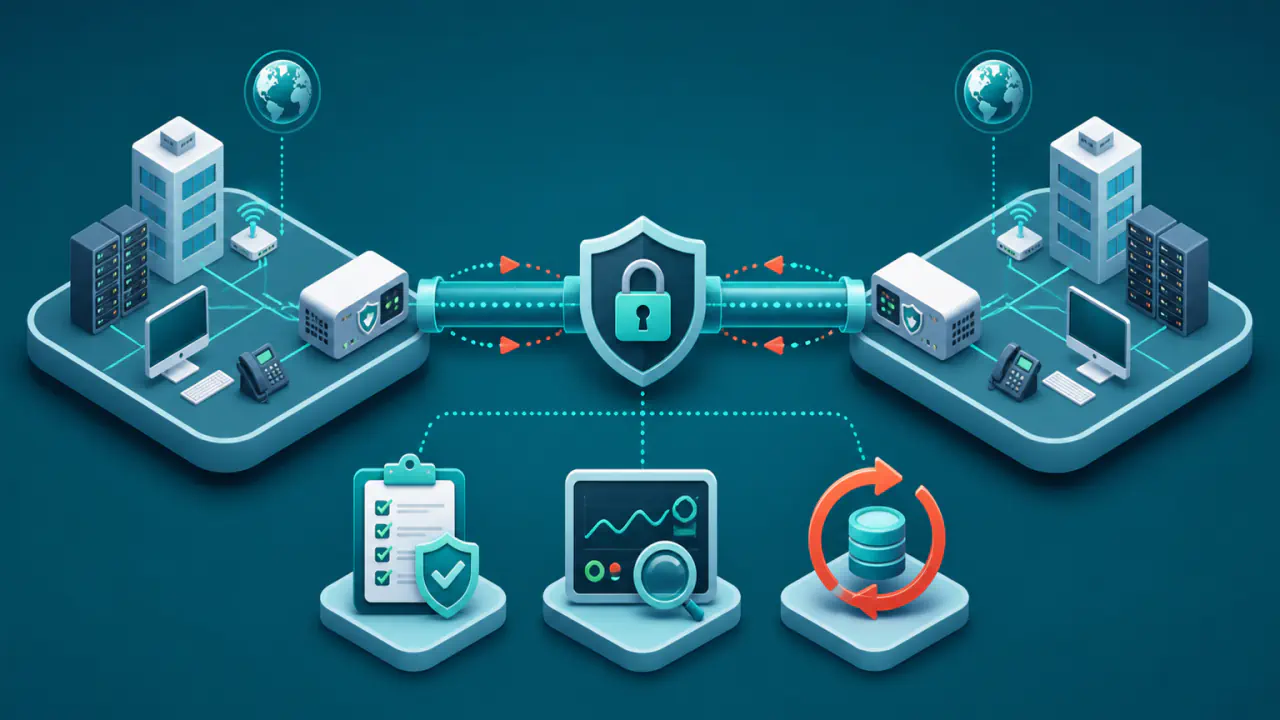
IPsec VPN Kurulumu Nasıl Planlanır?
IPsec VPN kurulumu planlanırken VPN uçları, korunacak trafik, kimlik doğrulama, yönlendirme, test ve geri alma adımları birlikte belirlenir.