DNS Soneki Arama Listesi Nedir ve Sorguları Nasıl Etkiler?
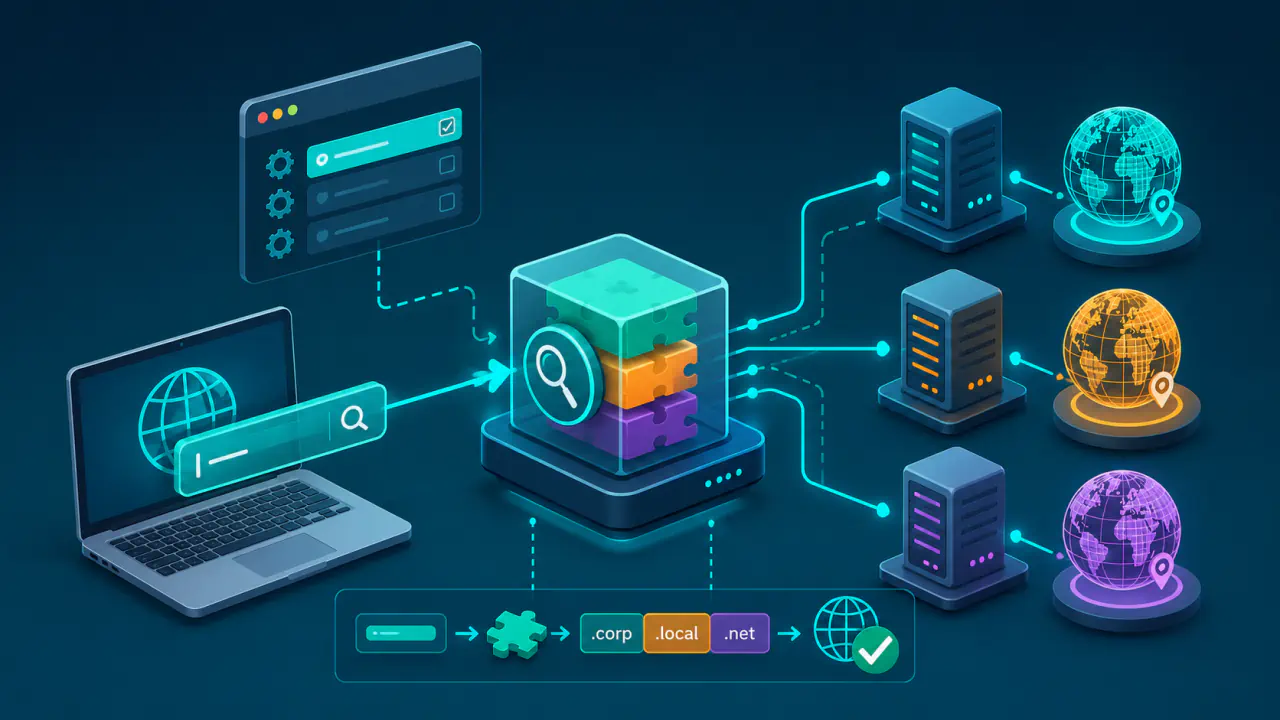
DNS soneki, tam alan adı yerine kısa ana makine adı kullanıldığında bu adın sonuna eklenebilen alan adıdır. Örneğin dosya adlı sunucuya yalnız kısa adıyla erişiliyorsa, işletim sisteminin DNS istemcisi arama listesine göre dosya.ofis.example gibi bir tam nitelikli alan adı (FQDN) adayı oluşturup DNS sorgusu gönderebilir.
DNS sunucusu kısa adı kendiliğinden tamamlamaz; hangi adayların oluşturulacağını işletim sisteminin veya uygulamanın kullandığı ad çözümleme yöntemi belirler. DNS soneki arama listesi, bu amaçla denenecek alanları içerir. İstemci listeyi ağ ayarlarını dağıtan DHCP hizmetinden alabilir, kuruma uzaktan erişim sağlayan VPN bağlantısı listeye alan ekleyebilir veya ağ yöneticisi listeyi elle tanımlayabilir; bu nedenle aynı kısa ad farklı ağlarda farklı tam adlara dönüşebilir.
DNS adının sonuna nokta koymak, adı DNS köküne kadar tamamlanmış biçimde belirtir ve DNS istemcisinin bu ada sonek eklemesini engeller. Buna karşılık son noktası olmayan adların nasıl ele alınacağı işletim sistemine, uygulamanın kullandığı ad çözümleme yöntemine ve bağlantı ayarlarına göre değişebilir.
Kısa Adların DNS Sonekiyle Tamamlanması
DNS hiyerarşisinde çözümleme, belirli bir alan adına karşılık gelen kayıtların bulunmasına dayanır. DNS soneki ise kullanıcının veya uygulamanın verdiği ad tam değilse, istemcinin hangi alan adlarını aday olarak oluşturacağını belirleyen yerel bir ayardır.
Kısa Ad ile Tam Alan Adı Arasındaki Farklar
Kısa ad, örneğin yazici veya git gibi tek başına verilen ve DNS köküne kadar açıkça belirtilmeyen bir ana makine adıdır. Kurumsal ağda DNS soneki ofis.example olarak ayarlanmışsa DNS istemcisi yazici girdisini yazici.ofis.example biçiminde deneyebilir.
Tam alan adı ise hedefin alan adı hiyerarşisindeki yerini açık biçimde belirtir. DNS metin gösteriminde yazici.ofis.example. biçimindeki sondaki nokta kök etiketi temsil eder; bu yazım, DNS istemcisine başka bir DNS soneki eklememesi gerektiğini açıkça bildirir.
DNS Soneki Arama Listesi Nereden Gelir?
Bir istemcide tek bir DNS soneki yerine bir arama listesi bulunabilir. DHCP, istemciye bir veya daha fazla arama alanı sağlayabilir; DHCPv4 içindeki Domain Search seçeneği, destekleyen istemcilere bu listeyi iletir. Kuruluşlar böylece yerel kısa adların hangi alanlar altında deneneceğini merkezi ağ yapılandırmasında tanımlayabilir.
VPN istemcileri de bağlantı sırasında kurumsal adların çözümlenebilmesi için arama alanları ekleyebilir. Ağ yöneticisi listeyi işletim sisteminde elle veya merkezi yönetim ilkeleriyle de tanımlayabilir. Windows, açık bir arama listesi bulunmadığında cihazın birincil ve bağlantıya özel DNS soneklerinden yararlanabilir; bu yüzden listede değer görünmemesi her zaman sonek kullanılmadığını göstermez. Hangi kaynağın öncelikli olduğu, listelerin birleştirilip birleştirilmediği ve belirli bir ağ arabirimine mi yoksa tüm sisteme mi uygulandığı platform politikasına bağlıdır.
Birden Fazla DNS Sonekinin Denenmesi
Arama listesinde ofis.example ve laboratuvar.example alanlarının bulunduğu varsayımsal bir yapılandırmada, depo adlı kısa ana makine adı için depo.ofis.example ve depo.laboratuvar.example adayları oluşabilir. DNS istemcisi bu adayları kendi ayarlarındaki sıraya göre sorgular ve bir aday çözümlendiğinde sonraki adayları denemeyi bırakabilir.
Bununla birlikte yalın kısa adın ne zaman deneneceği, nokta içeren fakat son noktası olmayan adların DNS sonekleriyle genişletilip genişletilmeyeceği veya hangi DNS yanıtından sonra sıradaki eke geçileceği her platformda aynı değildir. Örneğin Linux'ta glibc ad çözümleme kitaplığının ndots ayarı, bir adın soneksiz biçiminin önce denenmesi için gereken nokta sayısını belirler. Bu ayar bütün Linux uygulamaları için ortak bir kural değildir.
Aynı Kısa Ad Farklı Ağlarda Neden Farklı Sonuç Verir?
Bir cihaz ofis ağına bağlıyken DHCP üzerinden ofis.example arama alanını alabilir. Aynı cihaz ev ağına geçtiğinde bu liste kaldırılabilir, başka bir alanla değiştirilebilir veya hiç DNS soneki verilmeyebilir. Kullanıcı her iki durumda da yalnız sunucu adını yazsa bile DNS'e gönderilen gerçek aday adlar aynı olmayabilir.
VPN bağlantıları farkı daha belirgin hale getirebilir. Kurumsal VPN açıldığında iç alan adları arama listesine eklenirse crm gibi kısa bir ad crm.kurum.example biçiminde çözülebilir; VPN kapatıldığında aynı kısa ad başarısız olabilir veya başka bir ağın arama alanına göre farklı bir ada dönüşebilir.
Bu nedenle "aynı komut aynı DNS sorgusunu gönderir" varsayımı her zaman doğru değildir. Komut veya uygulama aynı kısa adı işletim sistemine verse bile, DNS istemcisi ağ ayarlarına göre farklı FQDN adayları oluşturabilir ve farklı DNS sunucularına başvurabilir.
Alan Adının Sonundaki Nokta DNS Sonekini Nasıl Etkiler?
DNS adının sonundaki nokta, adın köke kadar tamamlandığını belirtir. Örneğin sunucu.kurum.example. biçimi mutlak addır ve yerel arama listesine göre sunucu.kurum.example.ofis.example gibi yeni adaylar oluşturulmasını önler.
Bu ayrım özellikle tanılama sırasında önemlidir. Kısa ad başarılı olurken son noktalı FQDN başarısızsa, kısa adın beklenenden farklı bir DNS sonekiyle genişletiliyor olması mümkündür. Tersi durumda FQDN çalışıyor ancak kısa ad çalışmıyorsa, arama listesinin eksik ya da yanlış sıralanmış olup olmadığını ve o bağlantıda uygulanıp uygulanmadığını kontrol edin.
DNS Soneki Sorunları Nasıl Ayırt Edilir?
DNS sonekiyle ilgili bir sorunda önce komutun veya uygulamanın çözümleme için kısa ad mı yoksa tam ad mı kullandığını belirleyin. Ardından aktif ağ bağlantısının sağladığı arama alanlarını, VPN'in listede yaptığı değişiklikleri ve ağ arabirimlerinin kullandığı DNS politikalarını karşılaştırın.
Yanlış arama listesi iki farklı belirti üretebilir: doğru FQDN hiç denenmediği için ad çözümlenmeyebilir veya kısa ad beklenmeyen başka bir alandaki geçerli kayıtla eşleşebilir. İkinci durum özellikle yanıltıcıdır; DNS yanıtı teknik olarak başarılı olsa da uygulamanın ulaştığı hedef istenen sistem olmayabilir.
Windows'ta Get-DnsClientGlobalSetting genel sonek ayarlarını, Get-DnsClient bağlantıya özel sonekleri gösterir. Bu salt okunur çıktıları, uygulamanın gerçekten sorguladığı adlarla karşılaştırın. nslookup gibi bir tanılama aracı kendi arama ayarlarını kullanabilir; tek bir aracın sonucu tarayıcının da aynı adı sorguladığını kanıtlamaz.
Tanılama sırasında kısa ad ile son noktalı FQDN'yi DNS çözümlemesi açısından ayrı değerlendirin. Bir web adresinde sondaki noktanın korunması veya kaldırılması ve oturum davranışı uygulamaya bağlıdır; bu yazımı tarayıcıdaki her hatanın çözümü olarak kullanmayın. DNS soneki, DNS kayıtlarını değiştirmez; yalnız istemcinin sorgulayacağı aday adları etkiler.
DNS Soneki Arama Listesini Yapılandırma
Önce listenin DHCP sunucusu, VPN profili, merkezi yönetim ilkesi veya yerel ağ ayarlarından hangisiyle geldiğini belirleyin; düzeltmeyi bu kaynağın DNS soneki ayarında yapın. Merkezi yönetilen bir cihazdaki yerel değişiklik, bir sonraki bağlantıda veya ilke güncellemesinde geri alınabilir.
Arama listesine yalnız kısa adla erişilmesi gereken ve kuruluşun yönettiği alanları ekleyin. Gereksiz derecede uzun veya çakışan listeler, başarısız aday sorgularını artırabilir ve aynı kısa adın farklı bağlantılarda farklı hedeflere yönelmesine yol açabilir.
Uygulama yapılandırmalarında hedefin kesin olarak belirtilmesi gerekiyorsa FQDN kullanmak, ortam bağımlılığını azaltır. Değişiklikten sonra hem kısa adı hem de beklenen tam adı aynı bağlantıda sınayın ve uygulamanın istenen sisteme ulaştığını doğrulayın.