Traceroute ile Ağ Yolundaki Sorunlar Nasıl Yorumlanır?
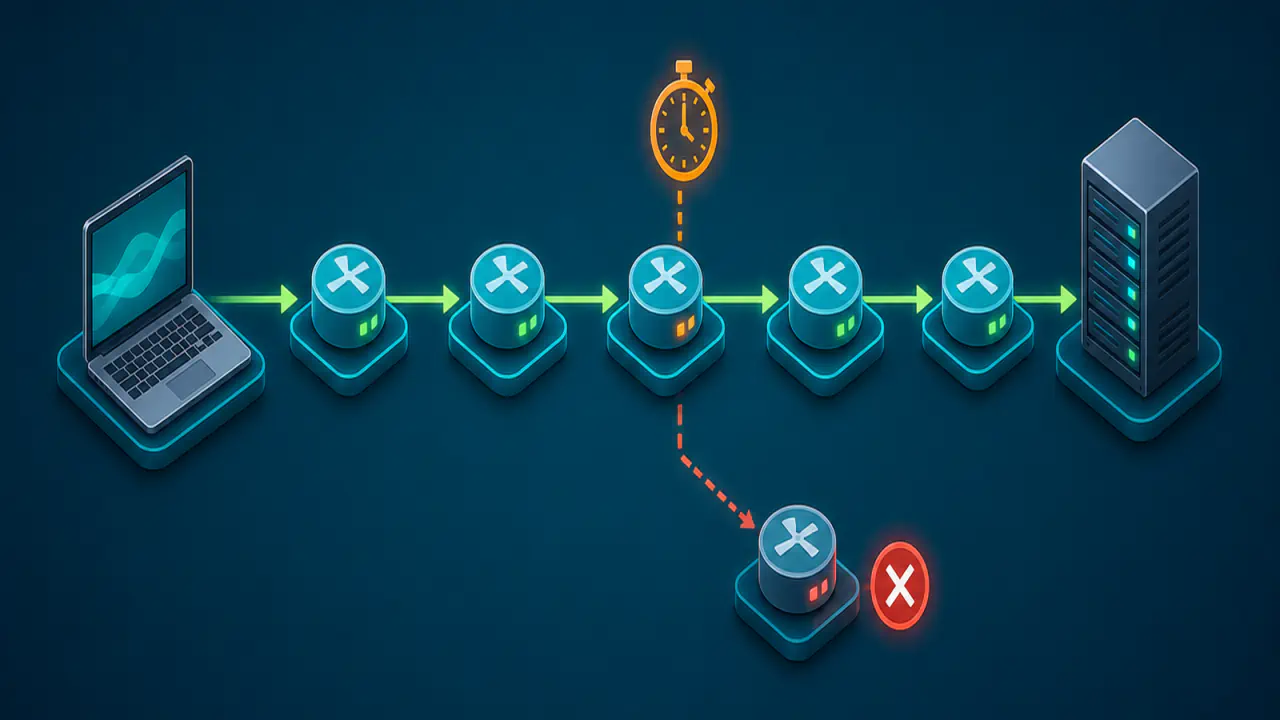
Traceroute çıktısını yorumlarken önce ara satırlardaki tek tek değerlere değil, ölçümün hedefe ulaşıp ulaşmadığına bakın. Hedef yanıt veriyorsa aradaki bir yıldız, zaman aşımı veya tek satırlık yüksek gecikme çoğu durumda tek başına bağlantı arızası kanıtı değildir.
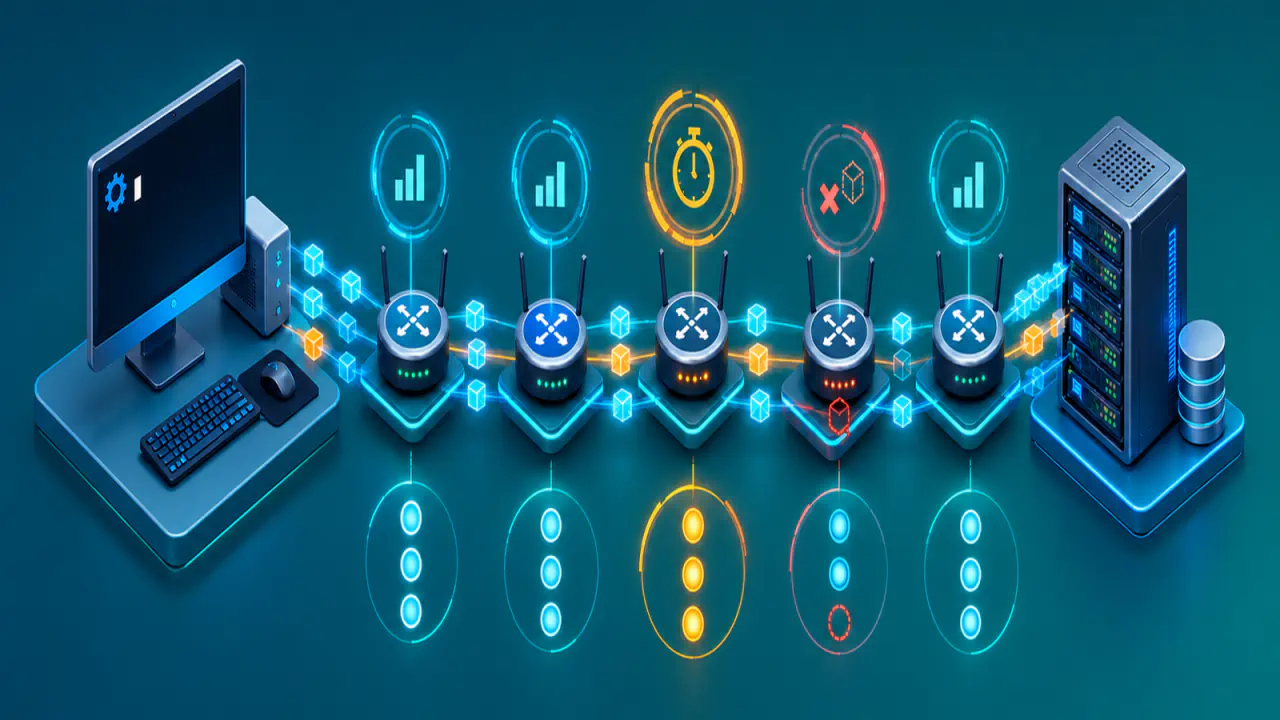
Traceroute, IPv4'te TTL, IPv6'da ise Hop Limit (sıçrama limiti) değerini kademeli olarak artırarak tanılama amaçlı sonda paketleri gönderir. Bu alanlar paketin geçebileceği yönlendirme adımı sayısını sınırlar; yönlendiriciler her adımda değeri azaltır. Değer sıfıra indiğinde yönlendirici paketi iletmez ve normalde Time Exceeded (süre aşıldı) yanıtı gönderir; IPv4'te ICMP, IPv6'da ICMPv6 mesajı kullanılır. Araç yanıt veren IP adresini ve gidiş-dönüş süresini ilgili satıra yazar.
Bu nedenle çıktı, ağın eksiksiz fiziksel haritasını değil, belirli bir kaynaktan belirli bir hedefe yapılan tanılama ölçümünü gösterir. Filtreleme, ICMP yanıtlarına düşük öncelik verilmesi, yük dengeleme ve dönüş yolunun farklı olması sonucu etkileyebilir.
Her Satır ve Gecikme Değeri Ne Anlatır?
Satır numarası, sonda paketinin kaç yönlendirme adımı geçmesine izin verildiğini gösterir. Satırdaki adres, çoğunlukla TTL veya Sıçrama Limiti sıfıra inen pakete ICMP veya ICMPv6 yanıtı gönderen yönlendirici arayüzüne aittir; fiziksel cihazın tamamını ya da paketin geçtiği bağlantıyı tek başına tanımlamaz.
Aynı Satırdaki Birden Fazla Süre
Birçok traceroute uygulaması aynı hop (yönlendirme adımı) için birden fazla sonda gönderir. Aynı satırdaki süreler, bu sondaların her biri için ölçülen gidiş-dönüş süreleridir. Değerlerin birbirine yakın olması yanıt süresinin o anda daha tutarlı olduğunu, belirgin biçimde ayrışması ise kuyruklanma, kablosuz dalgalanma, farklı dönüş yolları veya yanıt işleme önceliği gibi değişkenleri gösterebilir.
Bu süreler doğrudan bağlantı gecikmesi değildir. Örneğin beşinci satır 20 ms, altıncı satır 35 ms gösteriyorsa iki düğüm arasındaki gecikmenin kesin olarak 15 ms olduğu söylenemez; yanıtların dönüş yolları ve cihazların ICMP işleme süreleri farklı olabilir.
Bir Satırda Birden Fazla IP Adresi
Aynı hop numarasında farklı IP adresleri görülmesi, trafiğin eşit maliyetli yollar arasında dağıtılması veya ardışık sondaların farklı ağ düğümlerinden yanıt almasıyla açıklanabilir. Bu durum tek başına yönlendirme hatası değildir. Sonraki ölçümlerde adreslerin değişmesi de internet yönlendirmesinin ve yük dengelemenin doğal sonucu olabilir.
Alan Adları ve Özel IP Adresleri
IP adresinin yanında görülen ad genellikle o adresi bir ada eşleyen ters DNS kaydından gelir. Bu ad ağ işletmecisi, şehir kodu veya cihaz rolü hakkında ipucu verebilir; ancak konumun ya da fiziksel cihazın kesin kanıtı değildir. İlk yönlendirme adımlarında özel IPv4 adreslerinin veya ağ işletmecisinin iç adreslerinin görülmesi ev ağına, erişim ağına ya da operatörün birden fazla aboneyi aynı genel IP adresi üzerinden internete çıkardığı CGNAT yapısına bağlı olarak normal olabilir.
Yıldız ve Request Timed Out Satırları Nasıl Okunur?
Yıldız işareti veya “Request Timed Out” (istek zaman aşımına uğradı) ifadesi, ilgili sonda için bekleme süresi içinde yanıt alınmadığını gösterir. Bu sonuç, paketin o düğümde mutlaka kaybolduğu anlamına gelmez. Yönlendirici, TTL veya Sıçrama Limiti sıfıra inen sondaya tanılama yanıtı üretmeyebilir; buna rağmen sınır değeri daha yüksek olan diğer paketleri iletmeyi sürdürebilir. Yanıtın hız sınırlamasına veya güvenlik politikasına takılması da yıldız görülmesine yol açabilir.
- Sonraki düğümler ve hedef yanıt veriyorsa: Daha yüksek TTL veya Sıçrama Limiti değerleriyle gönderilen başka sondalar ilerleyebilmiştir. Yıldızlı satır, o satır için gönderilen sondaya yanıt alınmadığını gösterir; ilerleyen paket aynı sonda değildir.
- Bir noktadan sonra bütün satırlar zaman aşımına dönüyorsa: Sorun son yanıt veren düğümden sonraki ağ bölümünde, hedefte veya ICMP yanıtlarını engelleyen bir politikada olabilir. Tek çıktı kesin konum belirlemez.
- Yalnız hedef satırı yanıt vermiyorsa: Hedef cihaz traceroute sondasına cevap vermiyor olabilir. Hedefteki hizmet çalışıyorsa bu durum, tek başına erişilemezlik kanıtı sayılmaz.
- Aynı satırda yalnız bazı sondalar yıldızsa: ICMP hız sınırlaması, geçici kuyruklanma veya ölçüm anındaki değişkenlik olasıdır. Bunu paket kaybı oranı gibi okumak doğru değildir.
Gecikme Artışı Ne Zaman Anlamlıdır?
Bir düğümde görülen yüksek süre, yalnız o cihazın traceroute yanıtını geç üretmesinden kaynaklanabilir. Sonraki düğümler yeniden düşük değerlere dönüyorsa o satırdaki sıçrama, kullanıcı trafiğinin aynı ölçüde geciktiğini göstermez. Yönlendiriciler veri iletimini, kendi işlemcilerinin ürettiği ICMP yanıtlarından daha yüksek öncelikle ele alabilir.
Gecikmenin belirli bir satırda yükselip sonraki düğümlerde, özellikle hedefte, benzer düzeyde sürmesi, artışın o geçişte veya sonrasında eklendiğini düşündürebilir. Ancak yanıtların dönüş yolu bilinmediği için bu örüntü tek bir cihazın kesin neden olduğunu kanıtlamaz.
- İlk hopta başlayan ve hedefe kadar süren artış, yerel Wi-Fi, yönlendirici, erişim hattı veya yoğun yük gibi kullanıcıya yakın etkenlerle ilişkili olabilir.
- Ağ işletmecileri arasındaki geçişten sonra kalıcı artış, daha uzun coğrafi yol, yoğunluk veya farklı yönlendirme politikasıyla bağlantılı olabilir.
- Aynı satırdaki sürelerin sürekli geniş aralıkta değişmesi, anlık kuyruklanma veya ölçüm yolundaki dalgalanma ihtimalini artırır.
- Yalnız tek ölçümde görülen sıçramayı kalıcı sorun kabul etmeyin.
Traceroute Hedefe Ulaşıp Ulaşmadığını Nasıl Gösterir?
Traceroute'un hedefe ulaştığını gösteren yanıt, sondaların ICMP mesajlarıyla mı yoksa UDP veya TCP taşıma protokolleriyle mi gönderildiğine göre değişebilir. Hedef UDP sondalarına port erişilemez hata mesajıyla, ICMP ya da ICMPv6 sondalarına yankı yanıtıyla, TCP sondalarına ise bir TCP yanıtıyla karşılık verebilir. Bu nedenle son satırın biçimi kullanılan araca ve yapılandırmaya bağlıdır; önemli olan aracın hedefe ulaştığını gösterecek bir yanıt almasıdır.
Hedefin görünmesi, test sırasında paketlerin o IP adresine ulaşabildiğini gösterir. Ancak web sitesi, oyun, VPN veya başka bir uygulamanın sağlıklı çalıştığını kanıtlamaz; uygulama portu, sunucu yükü, alan adı çözümlemesi, şifreli bağlantıyı kuran TLS protokolü veya erişim politikası ayrı sorunlar oluşturabilir.
Hedef görünmüyor fakat hizmet kullanılabiliyorsa, hedef ya da yol üzerindeki bir güvenlik cihazı traceroute sondalarını yanıtsız bırakıyor olabilir. Tersi durumda hedef traceroute'a yanıt verse bile uygulama hizmeti kapalı olabilir. Araç, ayarlanan en yüksek hop sayısına ulaşırsa hedef yanıtı almadan da testi bitirebilir; bu durumda son görünen düğümü arızanın kesin yeri kabul etmeyin.
Aynı Kaynak, Hedef ve Ağ Yüküyle Ölçümü Tekrarlama
Aynı hedefi farklı zamanlarda ölçmek, geçici dalgalanmayı kalıcı örüntüden ayırmaya yardım eder. Karşılaştırma yaparken aynı cihazı, aynı bağlantı türünü, aynı hedef IP adresini ve mümkün olduğunca benzer ağ yükünü kullanın. Wi-Fi bağlantısından Ethernet bağlantısına geçmek veya VPN'i açıp kapatmak ölçüm kaynağını ve yolu değiştirebilir.
IPv4 ve IPv6 sonuçlarını ayrı değerlendirin. İki protokol aynı alan adına ulaşsa da farklı ağ düğümlerinden, farklı işletmecilerden veya farklı coğrafi yollardan geçebilir. Bir protokoldeki hop sayısını diğerindeki hop sayısıyla doğrudan kalite karşılaştırmasına dönüştürmek yanıltıcıdır.
Web tabanlı bir ölçümde testin nereden başlatıldığını kontrol edin. Araç yapılandırmasına göre sonuç, cihazınızdan değil hizmetin sunucusundan hedefe giden yolu gösterebilir; cihazınızın genel IP adresini bilmek ölçümün o cihazdan yapıldığını kanıtlamaz.