BGP Large Communities Nedir ve Nasıl Kullanılır?
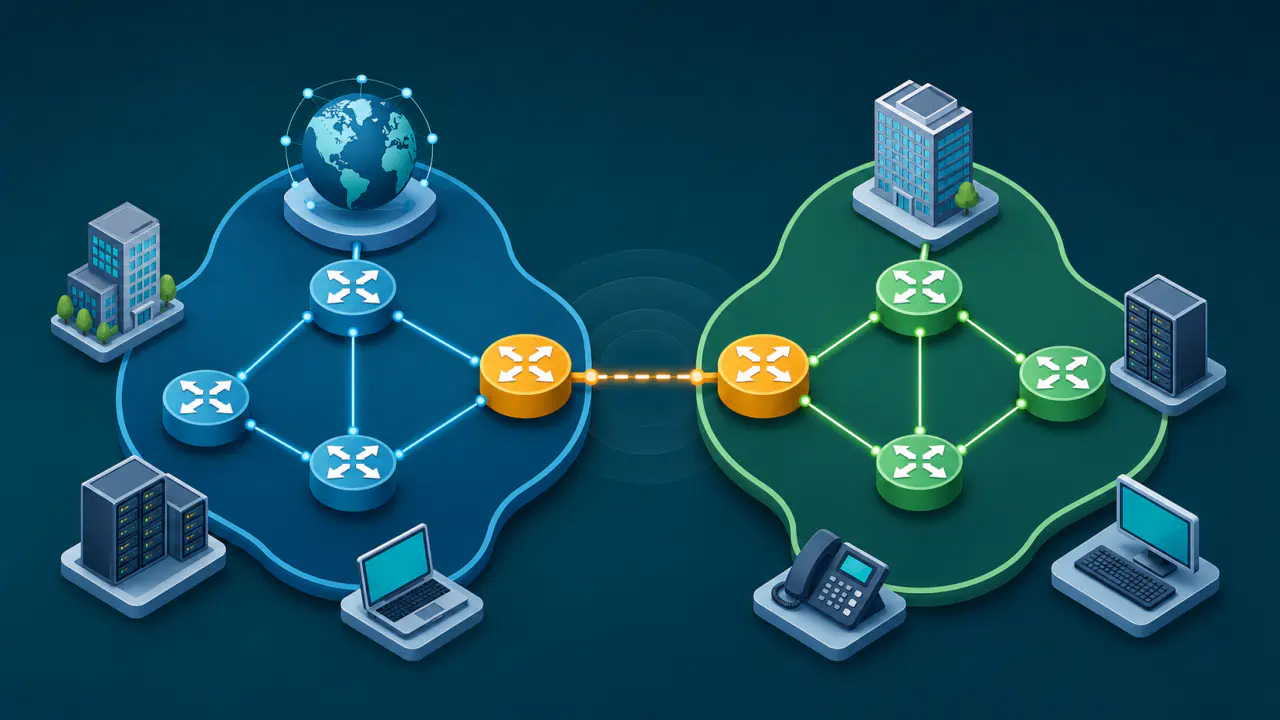
BGP, ortak bir yönlendirme politikasıyla yönetilen ağlar, yani AS’ler (Autonomous System) arasında hangi ağlara hangi yollardan ulaşılabildiğini bildirir. Her AS, ASN ile tanımlanır. BGP Large Communities ise operatörlerin bir rotaya politika veya sınıflandırma bilgisi eklemek için kullandığı isteğe bağlı ve geçişli bir BGP yol niteliğidir.
Large Communities, özellikle dört oktetli ASN'lerin yaygın olduğu yapılarda community değerlerini tek bir 32 bitlik alana sıkıştırmadan ayrı bir ad alanı içinde taşır. Large Community değeri bir rotanın nasıl işleneceğini kendi başına belirlemez; etiketi alan yönlendiricide tanımlı BGP politikası bu değeri eşleştirir ve ilgili işlemi uygular.
Her Large Community, toplam 12 oktet (96 bit) uzunluğundadır ve üç adet dört oktetli alandan oluşur: Global Administrator, Local Data Part 1 ve Local Data Part 2. Bu yapı, farklı AS'lerin değerleri arasında çakışma riskini azaltan bir ad alanı ile operatörün tanımlayabileceği iki ayrı yerel veri alanı sunar; ancak community değerinin bütünlüğünü kriptografik olarak korumaz.
Üç Parçalı Değer Nasıl Okunur?
RFC 8092, her Large Community değerini sabit üç alanla tanımlar. Alanların boyutu aynı olsa da görevleri farklıdır; operatör, bu alanlarda kullandığı her sayının hangi özelliği veya işlemi anlattığını belgeler.
| Alan | Boyut | İşlev |
|---|---|---|
| Global Administrator | 4 oktet | Community anlamını tanımlayan ad alanını belirtir; RFC 8092 bu alanda ASN kullanılmasını önerir. |
| Local Data Part 1 | 4 oktet | Operatör bu alanda bir özellik, sınıf veya politika kodu taşıyabilir. |
| Local Data Part 2 | 4 oktet | Operatör bu alanı ilk yerel alanı tamamlayan ek bir değer veya parametre için kullanabilir. |
Örneğin 64496:100:20 biçimindeki bir değerde 64496 ad alanını, 100 ve 20 ise o ad alanı sahibinin tanımladığı iki yerel değeri temsil eder. Bu sayılar için evrensel bir anlam yoktur; aynı yerel değerler başka bir Global Administrator altında farklı bir politika tanımına sahip olabilir.
Standart gösterimde alanlar işaretsiz ondalık tamsayı olarak yazılır ve başta gereksiz sıfır kullanılmaz. Alanların sırası sabittir; ancak bir BGP Large Communities niteliği içinde bulunan birden fazla 12 oktetlik community değerinin sırası anlam taşımaz.
Dört Oktetli ASN'lerde Neden Large Communities Kullanılır?
Klasik BGP Communities kullanımında tek bir dört oktetlik community değeri çoğu zaman iki adet 16 bitlik parçaya ayrılır; ilk bölüm ASN, ikinci bölüm ise operatörün yerel değeri olacak biçimde yorumlanır. 65535'i aşan bir ASN bu 16 bitlik ASN bölümüne sığmadığı için aynı yerleşim modeli doğrudan sürdürülemez.
Large Communities bu kısıtı, her biri dört oktet olan üç ayrı alanla aşar. Böylece Global Administrator alanı dört oktetli ASN'yi taşıyabilirken iki yerel alan da politika bilgisini kaybetmeden ayrı tutulur. Large Communities, klasik community mekanizmasının yerini almak zorunda değildir; dört oktetli ASN'lerle çakışmasız ve daha geniş bir ad alanı sağlamak için tanımlanmış ayrı bir niteliktir.
Large Community ile Rota Politikası Tanımlama
Operatör, sayı seçmeden önce her alanın anlamını açıklayan bir sözlük oluşturmalıdır. Global Administrator genellikle politikayı tanımlayan AS'nin ASN'sidir; iki yerel alan ise operatörün kendi işlev ve parametre düzenine göre ayrılabilir.
- Ad alanının sahibini belirleyin. Global Administrator alanında politikayı tanımlayan ASN'yi kullanmak, başka AS'ler aynı yerel sayıları kullandığında anlam çakışmasını önlemeye yardımcı olur.
- Yerel alanların anlamını önceden tanımlayın. Bir alan rota sınıfını veya istenen işlem türünü, diğer alan ise bölge, komşu grubu ya da işlem parametresi gibi ek bilgiyi temsil edebilir. Bu, yalnızca bir tasarım örneğidir; RFC belirli bir anlam sözlüğünü zorunlu kılmaz.
- Etiketin hangi rotalara ekleneceğini belirleyin. Operatör, belirli bir BGP komşusundan aldığı rotalara etiket ekleyerek kaynaklarını işaretleyebilir veya bu rotalar üzerinde uygulanacak işlemi bildirebilir.
- Alıcı tarafta açık bir eşleştirme kuralı kurun. Large Community değeri, yönlendirme politikası bu değeri eşleştirdiğinde hangi rotanın seçileceğini, rotanın hangi komşulara duyurulacağını veya başka bir BGP işlemini etkiler.
- Ad alanını ve değer sözlüğünü belgeleyin. Ekipler veya komşu AS'ler aynı sayıyı farklı yorumlarsa etiket doğru taşınsa bile yanlış politika uygulanabilir.
Örneğin 64496:100:20 etiketi, örnek ağın işletmecisi tarafından “bu rotayı 20 numaralı komşu grubuna duyurma” olarak tanımlanabilir. Bu durumda yönlendiricinin dışa aktarım kuralı etiketi eşleştirir ve ilgili gruba duyuruyu engeller. Bu anlam standarttan gelmez; gerçek ağda kullanılacak etiket ve işlem, ilgili ağ işletmecisinin belgelerine göre seçilir.
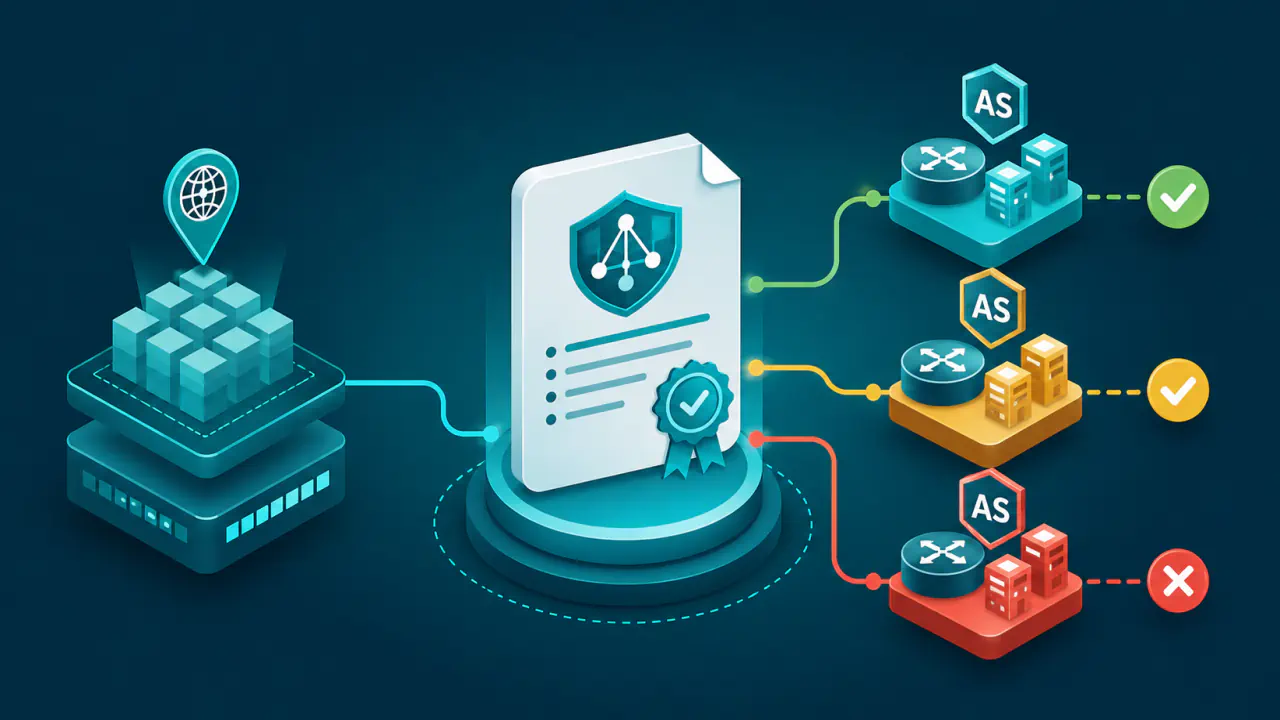
Large Community, hedef IP adresi bloğunu belirten prefix filtresinin veya duyurunun geçtiği AS numaralarını denetleyen AS_PATH filtresinin yerine geçmez. Etiket, rotayı duyuran AS'nin o adres bloğunu duyurmaya yetkili olduğunu da tek başına kanıtlamaz.
Large Communities Rota Duyurularıyla Nasıl Taşınır?
RFC 8092, BGP Large Communities niteliğini isteğe bağlı ve geçişli bir yol niteliği olarak tanımlar. Nitelik AS sınırları boyunca taşınabilir; ancak her ağ kendi içe ve dışa aktarım politikasında community değerlerini koruyabilir, silebilir veya değiştirebilir.
- Bir rotada birden fazla Large Community değeri bulunabilir.
- Aynı Large Community değeri tekrar tekrar gönderilmemelidir; alıcı yinelenen değerleri sessizce kaldırır.
- Bir nitelik içindeki Large Community değerlerinin sırası politika anlamı taşımaz.
- RFC 8092, rotalar birleştirildiğinde oluşan rotanın birleştirilen rotalardaki tüm Large Community değerlerini içermesini önerir.
Operatörler community sözlüğünü otomasyonla üretirken veya denetlerken değerlerin sırasından anlam çıkarmamalı ve aynı etiketi birden çok kez ekleyerek etiketin etkisinin artacağını varsaymamalıdır.
Ara AS'lerin Large Community Değerine Etkisi
Large Communities politika bilgisini taşır, fakat bu bilgi için kriptografik bütünlük sağlamaz. Rota bilgisini taşıyan bir BGP UPDATE mesajını alan ara AS'lerden biri community değerini ekleyebilir, silebilir veya değiştirebilir; dolayısıyla alınan değerin yalnız biçimsel olarak geçerli olması, içeriğinin güvenilir olduğunu kanıtlamaz.
Operatör, dışarıdan aldığı Large Communities değerleri için ayrı bir güven modeli tanımlamalıdır. Hangi komşulardan hangi ad alanlarının kabul edileceğini ve hangi değerlerin iç politikayı etkileyebileceğini açıkça sınırlamazsa dışarıdan gelen bir etiket beklenmeyen bir politika işlemini tetikleyebilir.