IRR ve RPKI Arasındaki Farklar Nelerdir?
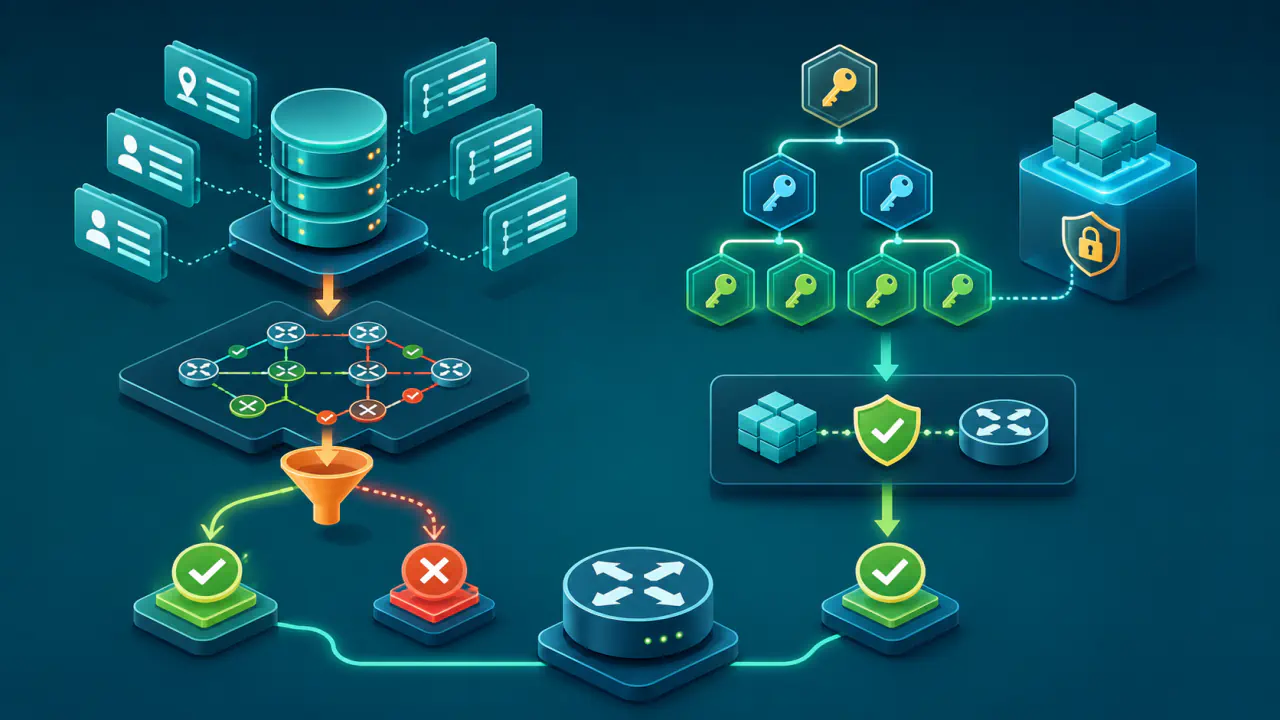
IRR (Internet Routing Registry), ağ operatörlerinin yönlendirme politikalarını kaydettiği veritabanları sistemidir. RPKI (Resource Public Key Infrastructure) ise IP adres alanı ve ASN tahsislerine bağlı sertifikalarla yönlendirme yetkilerinin doğrulanmasını sağlayan altyapıdır. Bir AS (Autonomous System), ortak yönlendirme politikasıyla yönetilen ağları temsil eder; rota kökeni, belirli bir IP adres bloğunu ağlar arasında rota bilgisi paylaşan BGP ile ilk duyuran AS'dir.
IRR Ne Söyler, RPKI Ne Doğrular?
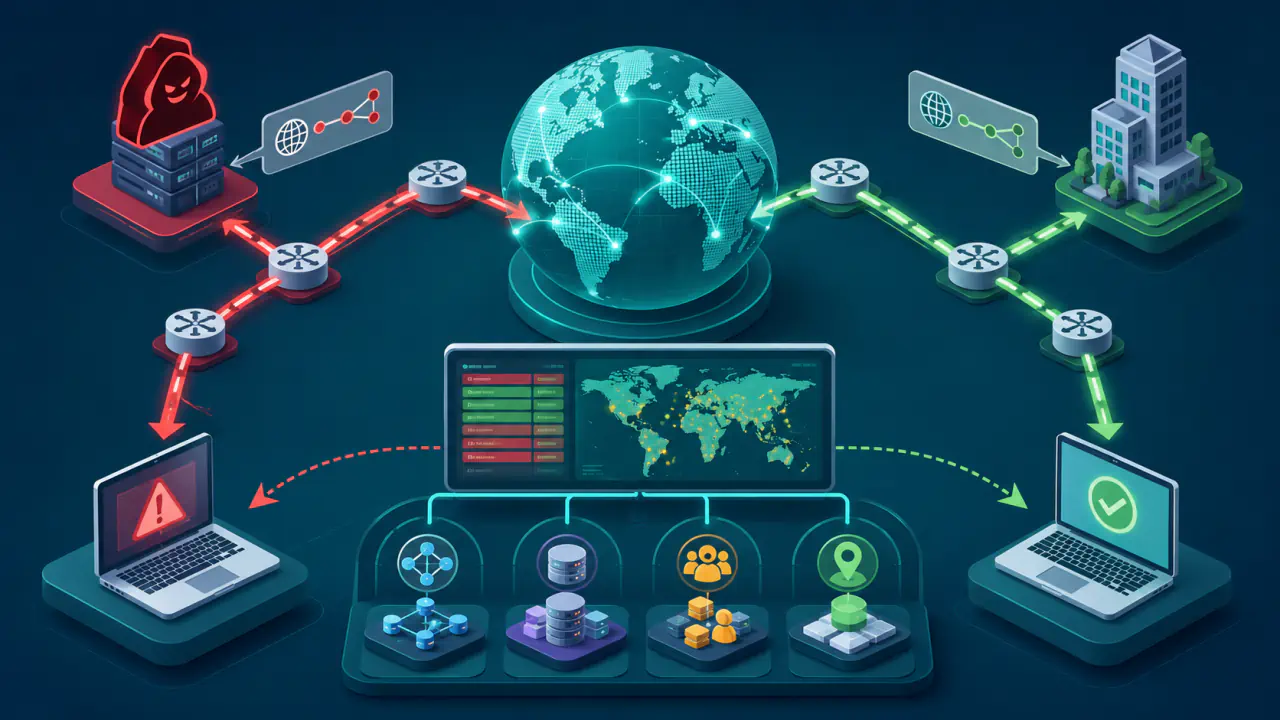
IRR kayıtları, beklenen rota duyuruları için filtre hazırlamada kullanılır. RPKI içindeki imzalı ROA (Route Origin Authorization) nesneleri ise belirli adres bloklarını hangi ASN'nin duyurabileceğini belirtir. Ağ operatörleri BGP'deki duyuruları doğrulanmış ROA verileriyle karşılaştırarak köken yetkisini denetler. RPKI daha geniş bir altyapıdır; buradaki karşılaştırma ROA'ya dayalı köken doğrulamasına odaklanır.
IRR'de Route, Route6 ve Politika Nesneleri
Yönlendirme politikalarını yazmak için kullanılan RPSL'de route nesnesi, bir IPv4 öneki ile onu duyurması beklenen köken ASN'yi kaydeder; IPv6 için route6 kullanılır. Önek, ağ adresi ve uzunluğuyla belirtilen bir IP adres bloğudur. Bir as-set nesnesi AS numaralarını ve başka as-set gruplarını, route-set ise önekleri ve başka rota kümelerini bir araya getirir. Bir aut-num nesnesi de bir AS'nin yönlendirme politikasını tanımlayabilir.
Bu nesneler canlı BGP tablosu değildir; bir kaydın bulunması, o rotanın şu anda duyurulduğunu kanıtlamaz. Ağ operatörleri kayıtlı politikadan önek listeleri veya başka filtre girdileri üretir. RPSL'deki mntner nesneleri, kayıtları değiştirebilecek tarafların kimlik doğrulama bilgilerini tanımlar; IRR kayıt hizmetlerinin nesne oluşturma ve güncelleme koşulları değişebilir.
RPKI'da Köken Yetkilendirmesi
RPKI mimarisi, IP adres alanı ve ASN tahsisleriyle ilişkili kaynak sertifikalarını, imzalı yönlendirme nesnelerini ve dağıtık depoları kullanır. Kaynak sahibi, tek bir ROA ile bir veya birden fazla önek için bir ASN'nin rota kökeni olmasına doğrulanabilir biçimde yetki verir. Aynı adres alanı için birden fazla ASN yetkilendirilecekse her ASN adına ayrı ROA oluşturulur.
RPKI doğrulayıcısı sertifika ve imzaları denetler; yönlendiriciye aktarılacak doğrulanmış ROA verisini VRP (Validated ROA Payload) adı verilen kayıtlara dönüştürür. Her VRP öneki, önek uzunluğunu, izin verilen azami uzunluğu ve köken ASN'yi içerir. Yönlendirici BGP duyurusunu bu kayıtlarla karşılaştırır. Bu işlem köken doğrulamasıdır; duyurunun geçtiği AS'leri belirten AS_PATH bilgisinin tamamını doğrulamaz ve duyuruyu gönderen tarafın kimliğini tek başına kanıtlamaz.
Veri ve Güven Modeli Açısından IRR ile RPKI Karşılaştırması
| Özellik | IRR | RPKI ile ROA Tabanlı Köken Doğrulaması |
|---|---|---|
| Temel amaç | Yönlendirme politikası ve kayıtlı ağ nesnelerini ifade etmek | Kaynak tahsisine dayalı doğrulanabilir köken yetkilendirmesi sağlamak |
| Tipik veri | route, route6, aut-num, as-set, route-set ve diğer RPSL nesneleri | Kaynak sertifikaları, ROA ve doğrulanmış köken verisi |
| Önek-ASN ilişkisi | route veya route6 nesnesinde önek ve köken ASN kaydı olarak bulunur | Kaynak sahibinin yetkilendirdiği köken ASN bilgisi olarak doğrulanır |
| Güven modeli | Kayıt hizmetinin nesne oluşturma ve güncelleme yetkilendirmesine dayanır | Kaynak tahsis hiyerarşisine bağlı kriptografik sertifika ve imza zincirine dayanır |
| Operasyonel kullanım | Politika belgeleme, as-set içindeki AS üyelerinin öneklerini bulma ve filtre girdisi üretme | BGP rota kökeni doğrulamasını politika girdisi olarak kullanma |
| Doğrulamadığı alan | RPSL'deki route veya route6 nesnesi tek başına RPKI kaynak yetkisini kanıtlamaz | Köken doğrulaması AS_PATH'in tamamını doğrulamaz |
| Birbirinin yerine geçme | RPKI'nin kriptografik kaynak doğrulamasını sağlamaz | ROA verisi, IRR'nin geniş politika ve set verisinin yerine geçmez |
Kimlik Doğrulama ile Kaynak Yetkilendirmesi Aynı Şey Değildir
IRR'de bir mntner nesnesinin tanımladığı kimlik doğrulama yöntemi, RPSL nesnesi ekleme, değiştirme veya silme isteğinin yetkili kaynaktan gelip gelmediğini sınar. IRR kayıt hizmeti bu yöntemle yetkisiz güncelleme isteklerini reddedebilir. Ancak bu güncelleme kontrolü, IP adres alanı tahsis zincirine bağlı kriptografik kaynak yetkilendirmesiyle aynı değildir.
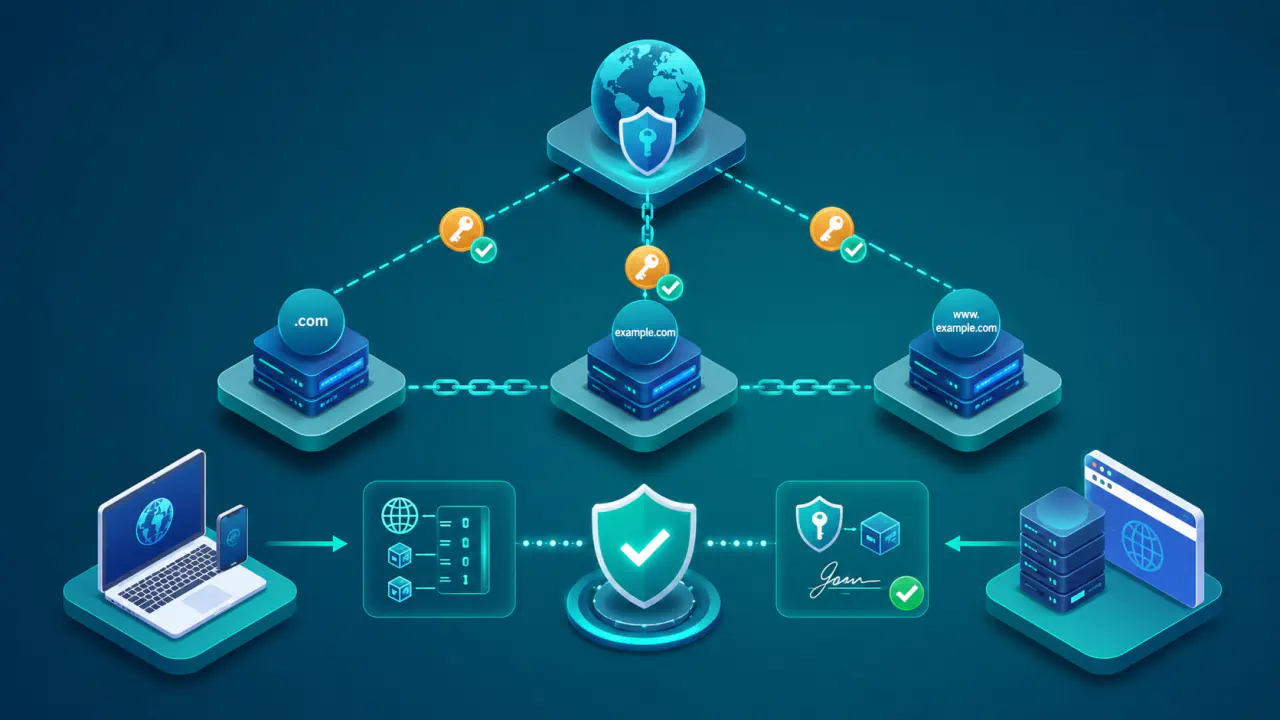
RPKI kaynak sertifikaları, IP adres alanı ve ASN kaynaklarının tahsis hiyerarşisini temsil eder; RPKI doğrulayıcıları imzalı yönlendirme nesnelerini bu zincir üzerinden doğrular. Böylece köken yetkilendirmesi yalnız bir veritabanı kaydının kim tarafından güncellendiğine değil, doğrulanmış kaynak yetkisine bağlanır.
IRR kaydı her zaman denetimsiz bir beyan değildir. Örneğin RIPE Database, route veya route6 nesnesi oluşturulurken ilgili adres alanını yönetme yetkisini kontrol eder. Bu, IRR'nin yetkilendirme yapabildiğini gösterir; ROA'nın sertifika zinciriyle doğrulanmasıyla aynı yöntem değildir.
Aynı Önek İçin IRR ve RPKI Sonuçları Neden Farklı Olabilir?
IRR kayıtları ile RPKI nesneleri ayrı ayrı oluşturulup güncellendiği için aynı önek hakkında farklı sonuçlar gösterebilir. Bu durum tek başına bir mekanizmanın bozuk olduğunu göstermez; ağ operatörü kaydın kapsamını, güncelliğini ve hangi kontrol için kullanıldığını incelemelidir.
IRR Kaydı Var, RPKI Köken Verisi Yok
Bir route veya route6 nesnesi, ilgili önek ve ASN ilişkisinin IRR'de kayıtlı olduğunu gösterebilir. Buna karşılık doğrulanmış RPKI verisinde öneki kapsayan bir köken yetkilendirmesi bulunmayabilir. Böyle bir durumda IRR tabanlı filtre üretimi kayıtla çalışabilir; RPKI köken doğrulaması, öneki kapsayan hiçbir VRP yoksa NotFound sonucu verir. Bu sonuç Invalid ile aynı değildir.
Burada RPKI verisinin bulunmaması, IRR kaydını otomatik olarak geçersiz yapmaz. Aynı şekilde IRR kaydının bulunması da RPKI köken yetkisinin var olduğu anlamına gelmez.
RPKI Yetkisi Var, IRR Kaydı Eksik
Kaynak sahibi RPKI üzerinden bir ASN'yi köken olarak yetkilendirmiş olabilir, ancak filtre üretiminde kullanılan IRR kaydı eksik veya güncel olmayabilir. Yalnız IRR verisine dayanan bir otomasyon bu öneki beklenen listeye dahil etmeyebilir; RPKI doğrulaması ise duyurunun köken yetkisiyle uyuştuğunu gösterebilir.
Bu örnek, RPKI'nin eksik IRR kaydının yerine geçmediğini gösterir. Ağ operatörü iki veri kaynağının güncelliğini ayrı süreçlerle yönetir.
IRR ve RPKI Farklı ASN Gösteriyor
IRR kaydı bir ASN'yi, RPKI verisi başka bir ASN'yi gösteriyorsa tek bir kaydı karşılaştırmak yeterli değildir. Aynı adres alanını duyurmaya birden fazla ASN yetkilendirilmiş olabilir. Duyuruyu kapsayan VRP'lerden en az biri ASN ve önek uzunluğu koşullarını karşılıyorsa sonuç Valid olur; kapsayan kayıt bulunduğu halde hiçbiri eşleşmiyorsa Invalid olur. IRR kaydı filtre ve politika otomasyonunu da etkileyebileceği için ağ operatörü uyumsuzluğun nedenini araştırmalıdır. Eski bir kayıt, planlanmış ancak tamamlanmamış geçiş, yanlış yetkilendirme veya hatalı veri bu farkı oluşturabilir.
Ağ operatörü yalnız “IRR var” ya da “RPKI var” diyerek BGP politikasını körlemesine değiştirmemelidir. Kaynak tahsisini, amaçlanan köken ASN'yi, kayıtların güncelliğini ve uygulanacak yerel politikayı birlikte kontrol etmelidir.
IRR ve RPKI BGP Filtrelerinde Birlikte Nasıl Kullanılır?
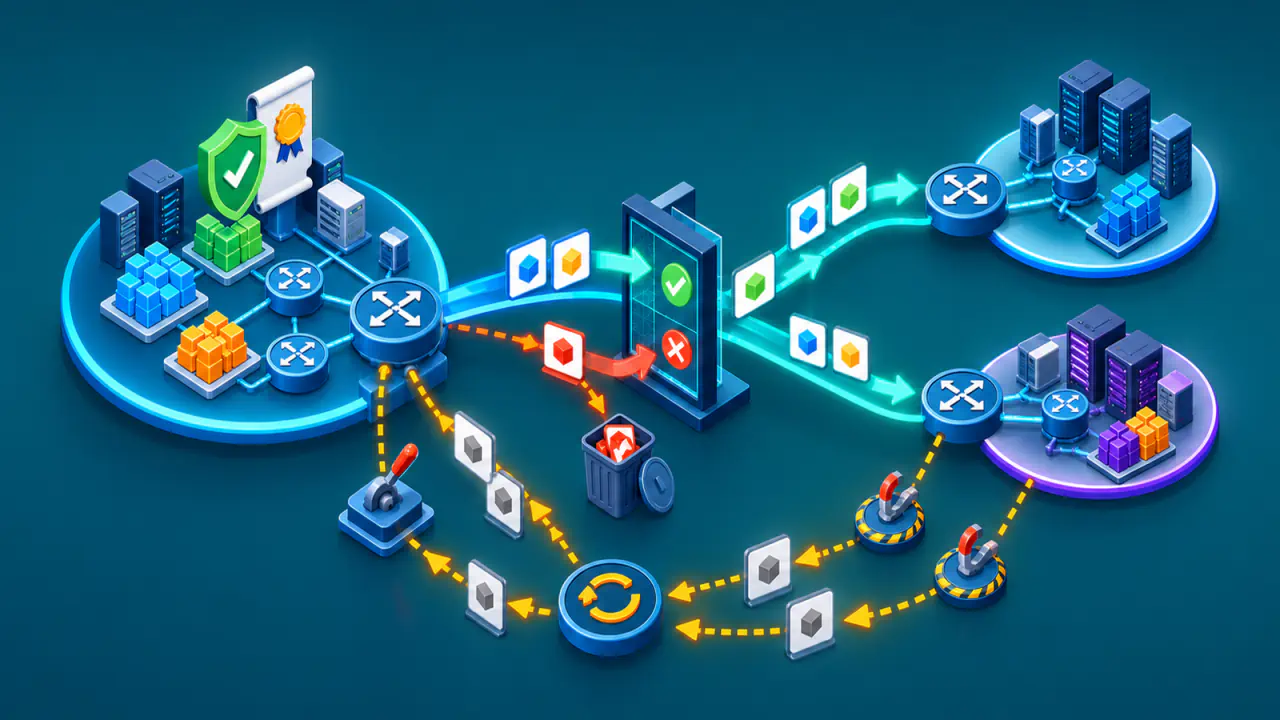
IRR'den üretilen önek listesi ve RPKI doğrulama durumu, BGP kabul politikasında ayrı koşullar olarak uygulanabilir. Ağ operatörü, müşteri veya eş ağın as-set üyelerini route ve route6 nesneleriyle eşleştirerek beklenen önekleri çıkarır. Alınan duyurunun hem bu listeye hem de köken doğrulama koşullarına uymasını isteyebilir.
RPKI doğrulama sonucu da tek başına yönlendiricinin ne yapacağını belirlemez. BGP uygulamasında doğrulama durumu yerel yönlendirme politikasına girdi olur; kabul, tercih değişikliği veya reddetme gibi eylemler yapılandırmaya bağlıdır. IRR tabanlı filtrelerin davranışı da operatörün hangi kayıt kaynaklarını, nesne kümelerini ve güncelleme sürecini kullandığına göre değişebilir.
Hata ayıklamada iki kontrolün sonuçları farklı sorunları gösterir. IRR tabanlı önek filtresi bir duyuruyu reddediyorsa sorun, RPKI sonucu doğru olsa bile eksik route veya route6 nesnesi ya da set üyeliği olabilir. Tersine IRR filtresinden geçen bir duyuru, RPKI köken yetkisiyle uyuşmadığında ayrı bir doğrulama problemi taşır. Ağ operatörü iki kontrolün günlük kayıtlarını ve uyarılarını aynı hata sınıfı gibi yorumlamamalıdır.
Bazı IRR yazılımları bu iki denetimi birleştirir. Örneğin RPKI denetimi etkin IRRd, ROA verileriyle çelişen route veya route6 nesnelerini normal sorgu sonuçlarından gizleyebilir. Bu nedenle bir kaydın sorguda görünmemesi her zaman veritabanından silindiği anlamına gelmez; sorgu hizmetinin filtrelerini de kontrol edin.
IRR ve RPKI Verilerinin Güncelliği
Her iki yaklaşımda da eski veya gecikmeli veri hatalı bir yönlendirme kararına yol açabilir. Ağ operatörleri IRR'deki kendi route, route6, as-set ve mntner nesnelerini güncel tutmalıdır; RPKI doğrulayıcıları da imzalı nesneleri doğrular, yerel önbelleklere alır ve zaman içinde yeniler.
Dağıtık RPKI önbellekleri aynı anda aynı veriyi göstermeyebilir. Benzer biçimde farklı IRR kaynaklarından alınan kayıtların kapsamı ve güncelliği de farklı olabilir. Filtre veya yönlendirme politikası değişikliğinde ağ operatörü, kararın dayandığı veri kaynağını ve verinin alınma zamanını kaydetmelidir.