Veri Merkezi, Bulut ve Colocation Arasındaki Farklar
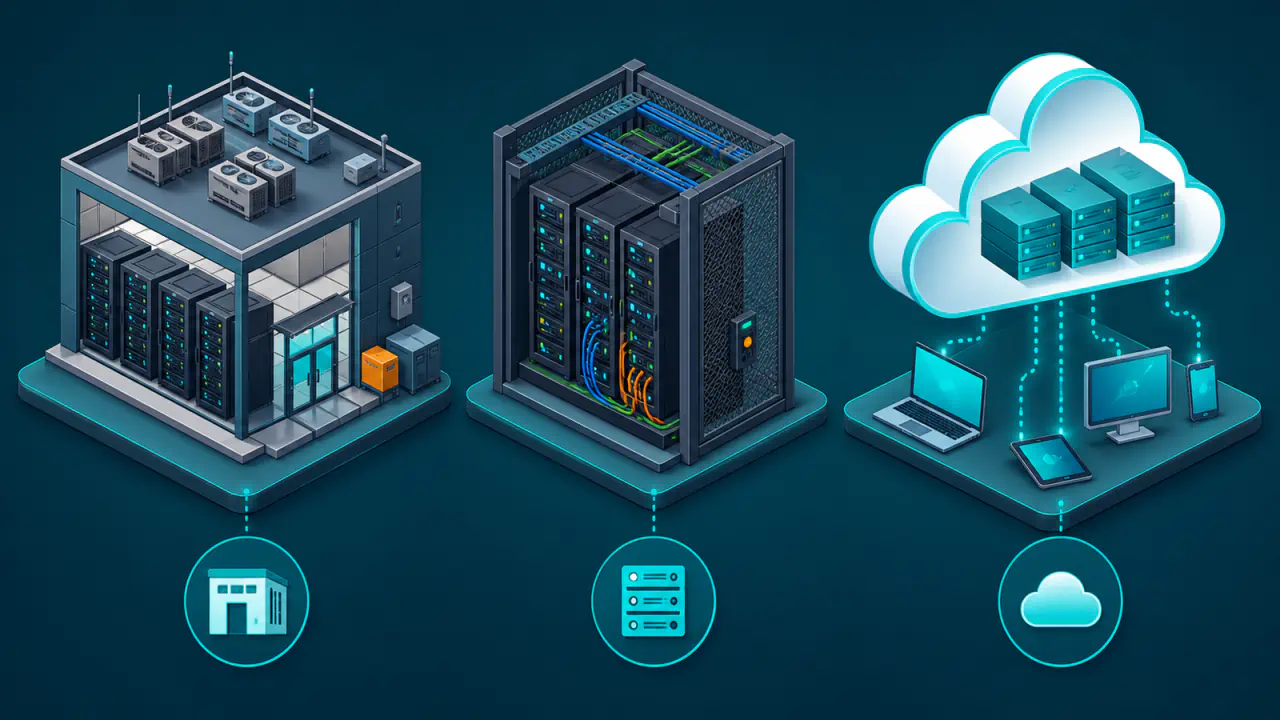
Veri merkezi, bulut ve colocation birbiriyle ilişkili kavramlardır ancak aynı şeyi ifade etmez. Veri merkezi, sunucuların, ağ cihazlarının, enerji ve soğutma sistemlerinin bulunduğu fiziksel tesistir. Colocation (sunucu barındırma), bu tesiste müşteriye ait donanımın çalıştırılmasıdır; genel bulut modelinde ise bulut sağlayıcısının altyapısındaki işlem, depolama ve ağ kaynaklarıyla yönetilen hizmetler kullanılır.
Temel fark, donanımın nerede durduğundan çok kime ait olduğu ve hangi işletim görevini kimin üstlendiğidir. Kendi veri merkezinde tesis ve sunucu sorumluluğu büyük ölçüde kurumdadır. Colocation modelinde tesisi colocation sağlayıcısı işletir, sunucular müşteriye aittir. Genel bulutta fiziksel altyapıyı bulut sağlayıcısı yönetir.
Bu ayrım kapasitenin ne kadar hızlı artırılabileceğini, arızaya kimin müdahale edeceğini, fiziksel erişim biçimini ve maliyetlerin sermaye yatırımında mı yoksa dönemsel hizmet giderlerinde mi yoğunlaşacağını belirler.
Kendi Veri Merkezi, Colocation ve Bulutun Temel Farkları
- Kendi veri merkezi, kurumun tesis, enerji, soğutma, fiziksel güvenlik, ağ ve sunucu donanımı üzerinde en geniş denetime sahip olduğu modeldir.
- Colocation, müşterinin kendi sunucusunu bir veri merkezi sağlayıcısının kabin, enerji, soğutma ve bağlantı altyapısında çalıştırmasıdır.
- Bulut, fiziksel sunucu satın almak yerine bulut sağlayıcısının ortak veya ayrılmış kaynaklarını ihtiyaç oldukça hizmet olarak kullanmaktır.
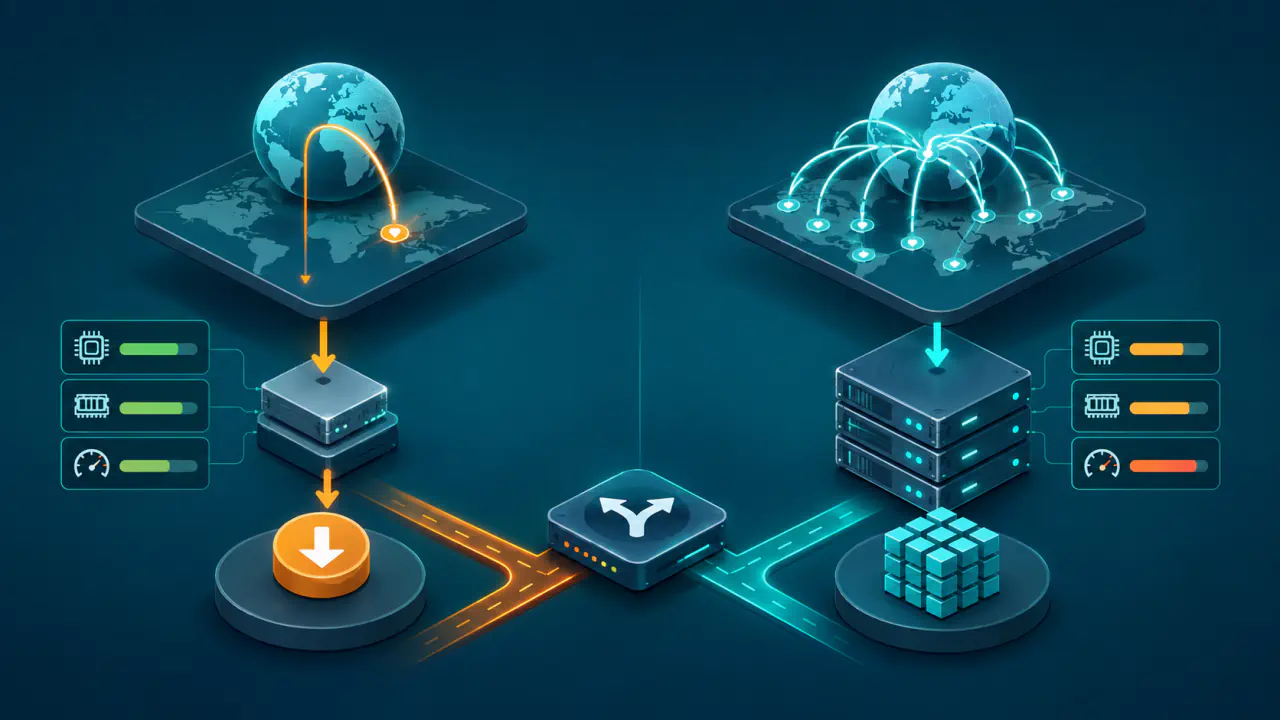
- Kapasite eklemek kendi veri merkezinde ve colocation modelinde çoğunlukla donanım tedariki gerektirir; bulutta kaynak tahsisi genellikle yazılım arayüzleri üzerinden yapılır.
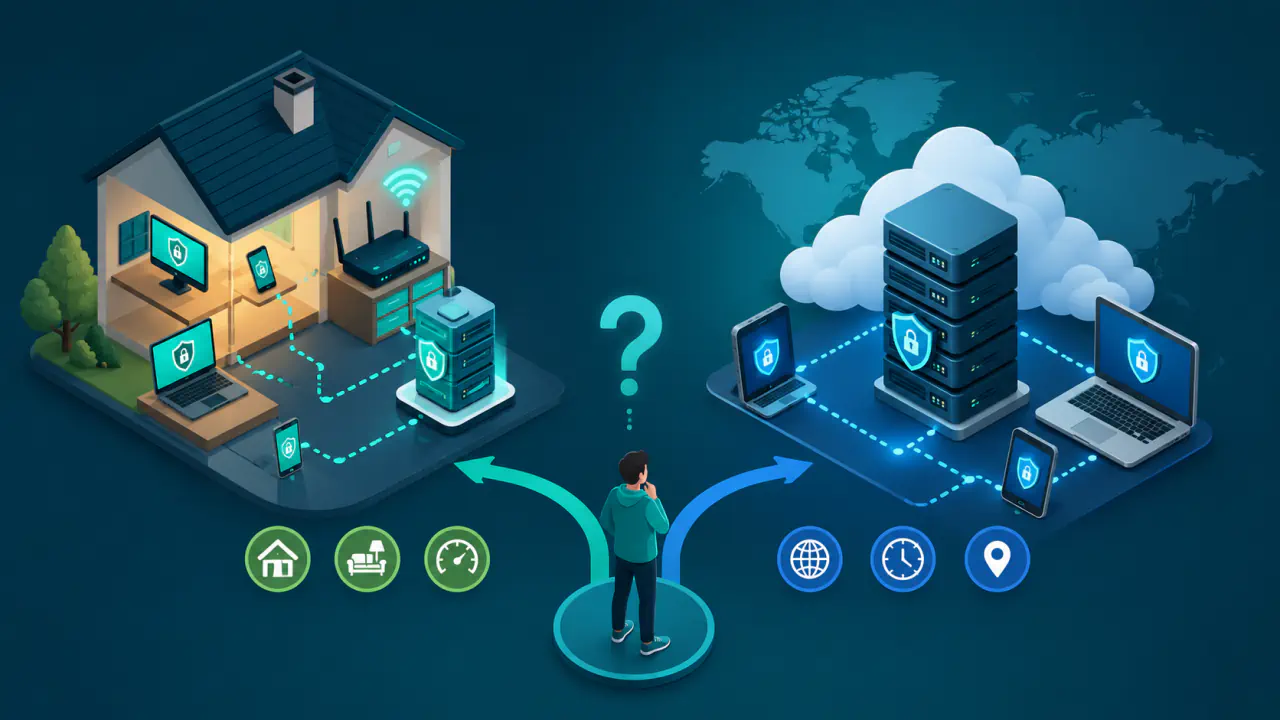
- Seçim yaparken fiziksel kontrolü, ölçeklenme hızını, ekip yetkinliğini, iş yükünün sürekliliğini ve toplam sahip olma maliyetini birlikte değerlendirmek gerekir.
Veri Merkezi Bir Tesis, Colocation ve Bulut İse Hizmet Modelleridir
Veri merkezi bir tesis türüdür; bulut ve colocation ise bu tesislerdeki kapasitenin müşteriye nasıl sunulduğunu anlatan modellerdir. Bu nedenle karşılaştırma yapılırken “veri merkezi” ifadesi çoğunlukla kurumun kendi fiziksel tesisini veya kendisi için işlettiği özel altyapıyı temsil eder.
Veri Merkezi: Fiziksel Tesis ve İşletme Sorumluluğu
Bir veri merkezinde sunucu kabinleri, elektrik dağıtımı, kesintisiz güç kaynakları, jeneratörler, soğutma, yangın algılama ve söndürme, fiziksel güvenlik ile bir veya daha fazla ağ bağlantısı bulunur. Kurum kendi veri merkezini işletiyorsa bu bileşenlerin kapasitesini planlar, bakımını yaptırır ve arıza durumunda müdahale süreçlerini yönetir.
“Veri merkezi hizmeti” veya “veri merkezi barındırma” ifadeleri tek başına hangi sahiplik modelinin kullanıldığını açıklamaz. Hizmet, yalnız kabin alanı sunan colocation modelinden hizmet sağlayıcısının donanımını kullandıran kiralık sunucuya veya bulut altyapısına kadar farklı biçimlerde olabilir.
Uptime Institute'un Tier sınıflandırması, veri merkezi tesis altyapısındaki kapasite, dağıtım yolları, bakım yapılabilirlik ve hata toleransı düzeylerini Tier I ile Tier IV arasında değerlendirir. Tier seviyesi bir uygulamanın yıllık kesinti süresini ya da kesintisiz çalışmasını tek başına garanti etmez; sertifikanın tasarım, inşa veya operasyon kapsamı ile uygulama mimarisi ayrıca incelenmelidir.
Colocation: Müşteri Donanımının Veri Merkezi Tesisinde Barınması
Colocation modelinde müşteri sunucuyu, depolama cihazını ve çoğu durumda ağ ekipmanını satın alır. Veri merkezi işletmecisi ise sözleşmenin kapsamına göre kabin veya raf alanı, enerji, soğutma, fiziksel güvenlik, bağlantı seçenekleri, iki ağ veya kabin noktası arasında ayrılmış fiziksel hat sağlayan çapraz bağlantı ve uzaktan müdahale gibi tesis hizmetleri sunar.
Müşteri donanım mimarisini seçer ancak fiziksel erişim tesis kurallarına bağlıdır. Disk, güç kaynağı veya anakart arızasında müdahale müşterinin teknik ekibi tarafından yapılabilir ya da veri merkezi işletmecisinin uzaktan destek hizmeti kullanılabilir; hangi işlemlerin dahil olduğu sözleşmeye göre değişir.
Bulut: Donanım Yerine Kaynak ve Hizmet Tüketimi
Bulutta müşteri fiziksel sunucu rafı veya güç hattı yönetmez. İşlemci, bellek, depolama ve ağ kapasitesi sanal makineler, uygulama paketlerini yalıtılmış biçimde çalıştıran konteyner platformları, veritabanları veya başka yönetilen hizmetler biçiminde tahsis edilir. NIST (National Institute of Standards and Technology), bulut modelini talep üzerine otomatik kaynak sağlama, geniş ağ erişimi, ortak kaynak havuzu, hızlı esneklik ve kullanımın ölçülmesi olmak üzere beş temel özellikle tanımlar.
Sorumluluk tamamen bulut sağlayıcısına geçmez. Fiziksel tesis ve temel donanım bulut sağlayıcısı tarafından işletilirken müşteri hesapları, erişim izinleri, veri koruma, uygulama yapılandırması ve bazı hizmetlerde işletim sistemi güvenliği müşterinin sorumluluğunda kalabilir.
Sahiplik ve İşletim Sorumluluğu Nasıl Dağılır?
Aşağıdaki karşılaştırma, kurumun kendi veri merkezini işlettiği senaryo ile colocation ve genel bulut kullanımındaki tipik sorumluluk dağılımını gösterir. Bulut hizmetinin IaaS (Infrastructure as a Service), PaaS (Platform as a Service) veya SaaS (Software as a Service) olması ve colocation sözleşmesindeki ek hizmetler dağılımı değiştirebilir.
| Özellik | Kendi Veri Merkezi | Colocation | Bulut |
|---|---|---|---|
| Fiziksel tesis | Kurum sahip olur veya doğrudan işletir | Colocation sağlayıcısı işletir | Bulut sağlayıcısı işletir |
| Sunucu donanımı | Kurum satın alır ve yeniler | Müşteri satın alır ve yeniler | Bulut sağlayıcısı satın alır ve yeniler |
| Enerji ve soğutma | Kurum planlar ve yönetir | Colocation sağlayıcısı tesis düzeyinde yönetir | Bulut sağlayıcısı yönetir |
| İşletim sistemi | Kurum yönetir | Müşteri yönetir | Hizmet modeline göre müşteri veya bulut sağlayıcısı yönetir |
| Uygulama ve veri | Kurum yönetir | Müşteri yönetir | Sorumluluk hizmet türüne göre paylaşılır |
| Fiziksel erişim | Kurumun kendi prosedürlerine bağlıdır | Yetkilendirme ve tesis kurallarına bağlıdır | Müşterinin fiziksel sunucu erişimi genellikle yoktur |
| Kapasite ekleme | Tesis ve donanım hazırlığı gerektirebilir | Donanım ile uygun güç ve kabin kapasitesi gerekir | Kaynak tahsisi çoğunlukla yazılım üzerinden yapılır |
Kapasite Sağlama ve Ölçeklenme Farkları
Kapasite sağlama süresi, modeller arasındaki en görünür farklardan biridir. Ancak “bulut anında sınırsız büyür” veya “colocation ölçeklenemez” gibi kesin ifadeler doğru değildir; her modelde fiziksel kapasite, sözleşme, kota, ağ ve mimari sınırlar bulunur.
Kendi Veri Merkezinde Kapasite Artırma
Yeni kapasite için sunucu ve ağ cihazı tedariki, kabin yerleşimi, elektrik yükü, soğutma kapasitesi, kablolama ve güvenlik kontrolleri birlikte planlanır. Mevcut tesis sınırına yaklaşılmışsa yalnız sunucu eklemek yeterli olmaz; enerji veya soğutma altyapısının da genişletilmesi gerekebilir.
Kapasite azaltılsa bile satın alınmış donanımın maliyeti ortadan kalkmaz. Bu nedenle kendi veri merkezi, uzun süre kullanılacak ve kapasitesi nispeten öngörülebilir iş yüklerinde daha anlamlı olabilir.
Colocation Modelinde Kapasite Artırma
Colocation, yeni bina veya tesis altyapısı kurma ihtiyacını azaltır fakat sunucu tedarikini ortadan kaldırmaz. Müşteri yeni donanım satın alır, tesise gönderir ve uygun kabin alanı, güç yoğunluğu, bağlantı portu ile çapraz bağlantı kapasitesinin bulunduğunu doğrular.
Mevcut sözleşmede boş alan ve enerji varsa büyüme kendi veri merkezine göre daha hızlı olabilir. Buna karşılık yüksek güç tüketen özel donanımlar veya ek kabin ihtiyacı, veri merkezindeki kullanılabilir kapasiteye bağlıdır.
Bulutta Kapasite Artırma
Bulut kaynakları çoğunlukla yönetim paneli, komut satırı veya API üzerinden oluşturulup kaldırılabilir. Değişken trafik alan uygulamalarda otomatik ölçekleme, talep yükseldiğinde yeni kaynaklar ekleyebilir ve talep düştüğünde bunları kaldırabilir.
Bu esneklikten yararlanmak, uygulamanın ölçeklenmeye uygun tasarlanmasını gerektirir. Tek bir büyük sunucuya bağımlı bir uygulama, bölgesel kotalar, veri tabanı sınırları, lisans koşulları veya yüksek hacimli veri taşıma ihtiyacı ölçeklenmeyi yavaşlatabilir ve maliyeti artırabilir.
Maliyet Yapısı: Sermaye ve İşletme Gideri
Kendi veri merkezi genellikle yüksek başlangıç yatırımı gerektirir. Tesis, güç altyapısı, soğutma, güvenlik, ağ, sunucu donanımı ve yedek parçalar için sermaye ayrılır; enerji, personel, bakım, bağlantı, donanım yenileme ve test süreçleri ise devam eden işletme gideridir.
Colocation modelinde bina ve ortak tesis altyapısı satın alınmaz ancak sunucu donanımı müşteriye aittir. Donanım yatırımıyla birlikte kabin alanı, güç tüketimi, ağ bağlantısı, çapraz bağlantı ve gerektiğinde uzaktan müdahale için dönemsel gider oluşur.
Bulutta başlangıçtaki donanım yatırımı büyük ölçüde ortadan kalkar ve maliyet daha çok kullanılan kaynaklara bağlanır. Buna rağmen uzun süre açık kalan kapasite, yönetilen hizmetler, yedek kopyalar, lisanslar, kayıtların saklanması ve veri aktarımı toplam faturayı büyütebilir. Bulutun her iş yükünde daha ucuz olduğu varsayılmamalıdır.
Toplam maliyeti karşılaştırırken yalnız aylık hizmet bedeline bakılmaz. Üç ila beş yıllık toplam sahip olma maliyetinde donanım yenileme, personel emeği, arıza müdahalesi, yedek kapasite, felaket kurtarma, taşıma ve çıkış maliyetleri de hesaba katılır.
Fiziksel Erişim, Donanım Bakımı ve Yedeklilik Sorumlulukları
Kendi veri merkezinde fiziksel erişim en doğrudan biçimde kurumun kontrolündedir. Bunun karşılığında kurumun günün her saatinde müdahale edebilecek personeli, yedek parçaları, bakım sözleşmelerini ve tesis prosedürlerini hazır bulundurması gerekir.
Colocation tesisinde erişim kontrollü ve kayıtlıdır. Bu yapı fiziksel güvenliği güçlendirebilir fakat acil müdahale süresi, teknik ekibin tesise ulaşmasına veya uzaktan destek hizmetinin hızına bağlı olabilir. Donanım yedekliliğini, disk değişimini ve işletim sistemi bakımını çoğu durumda müşteri planlar.
Bulut sağlayıcısı fiziksel donanım arızalarını altyapı katmanında yönetir; fakat uygulamanın kesintisiz çalışması otomatik olarak garanti edilmez. Uygulama, birbirinden bağımsız güç ve ağ arıza alanları olarak tasarlanan birden fazla kullanılabilirlik alanına veya bölgeye dağıtılmıyorsa tek bir konumdaki kesintiden etkilenebilir.
Güvenlik ve performans da yalnız seçilen altyapı modeline göre değerlendirilemez. Yanlış erişim izinleri bulutta, güncellenmeyen işletim sistemi colocation ortamında, yetersiz fiziksel yedeklilik ise kendi veri merkezinde risk oluşturabilir. Gecikme ve aktarım hızı kullanıcı konumuna, ağ yoluna, bağlantı kapasitesine ve uygulama mimarisine bağlıdır.
Küçük Web Sitesi ile Kurumsal Altyapı Aynı Ölçekte Değildir
Küçük bir web sitesi için sunucu satın alıp colocation tesisine yerleştirmek veya özel veri merkezi kurmak çoğu durumda gereksiz işletim yükü oluşturur. Bu ölçekte yönetilen barındırma veya bulut tabanlı hizmetler, fiziksel donanım bakımı gerektirmeden ihtiyacı karşılayabilir. Aynı sunucunun birden çok müşteriyle paylaşıldığı paylaşımlı hosting ile yalıtılmış sanal kaynak sunan VPS arasında seçim yapmak ise ayrı bir barındırma kararıdır.
Kurumsal altyapıda değerlendirme farklıdır. Özel hızlandırıcı kartlar, yüksek depolama yoğunluğu, öngörülebilir ve sürekli kullanım, mevcut donanım yatırımı, düşük gecikmeli özel bağlantılar veya eski sistemler colocation seçeneğini güçlendirebilir. Hızlı geliştirme döngüleri, değişken talep ve farklı bölgelerde kapasite ihtiyacı bulutu öne çıkarabilir; yönetilen veri tabanı gibi hizmetler de ek avantaj sağlayabilir.
Bazı kurumlar tek model yerine hibrit yapı kullanır. Örneğin sürekli çalışan özel donanım colocation ortamında tutulurken dönemsel kapasite, yedekleme veya yönetilen hizmetler buluttan alınabilir. Bu yapı, ortamlar arasındaki ağ, kimlik, izleme ve veri tutarlılığı süreçleri iyi tasarlanmadığında ek karmaşıklık yaratır.
İş Yüküne Göre Altyapı Modeli Seçimi
Bulut, kaynakların hızlı açılıp kapatılması, talebin değişken olması, ekibin fiziksel donanım yönetmemesi ve yönetilen hizmetlerin kullanılması öncelikliyse daha uygun olabilir. Ekip, kullanım bazlı maliyeti sürekli izlemeli; bulut sağlayıcısına bağımlılığı ve veri taşıma gereksinimini planlamalıdır.
Colocation, donanımın müşteriye ait kalması, özel bileşenlerin kullanılması, uzun süreli ve öngörülebilir iş yüklerinin çalıştırılması veya mevcut sunucu yatırımının korunması gerekiyorsa öne çıkar. Buna karşılık donanım tedariki, arıza müdahalesi ve yaşam döngüsü yönetimi müşteride kalır.
Kendi veri merkezi, tesis düzeyinde kontrol stratejik önem taşıyorsa ve gereken ölçek enerji, soğutma, güvenlik, ağ ile işletim ekibine yapılacak yatırımı haklı çıkarıyorsa değerlendirilebilir. Bu seçenek yalnız sunucu satın almak değildir; kesintisiz çalışan kritik bir tesisin tasarlanması ve işletilmesi anlamına gelir.
Donanım Sahipliği, Kapasite, Müdahale ve Toplam Maliyet Soruları
- Sunucu donanımının sahibi kim olmalı ve donanım ne sıklıkla yenilenecek?
- Kapasite artışı saatler içinde mi, haftalar içinde mi yapılabilmeli?
- İş yükü sürekli ve öngörülebilir mi, yoksa dönemsel olarak büyük değişim gösteriyor mu?
- Fiziksel erişim, özel kartlar veya belirli depolama aygıtları gerçekten gerekli mi?
- Enerji, soğutma, ağ ve donanım arızalarına hangi ekip müdahale edecek?
- Yedekleme, geri yükleme ve felaket kurtarma hangi ortamlar arasında kurulacak?
- Donanım, personel, bağlantı, lisans, veri aktarımı ve çıkış maliyetleri dahil toplam maliyet nedir?
- Verinin fiziksel konumu, mevzuat, denetim ve kurum içi güvenlik koşullarını karşılıyor mu?
- SLA’daki (Service Level Agreement) kapsam, istisna, destek ve tazmin koşulları iş yükünün gereksinimine uygun mu?
- Bulut ya da colocation sağlayıcısı veya veri merkezi tesisi değiştirileceğinde veri ve donanım ne kadar sürede, hangi ağ kapasitesiyle ve hangi maliyetle taşınabilir?